CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands
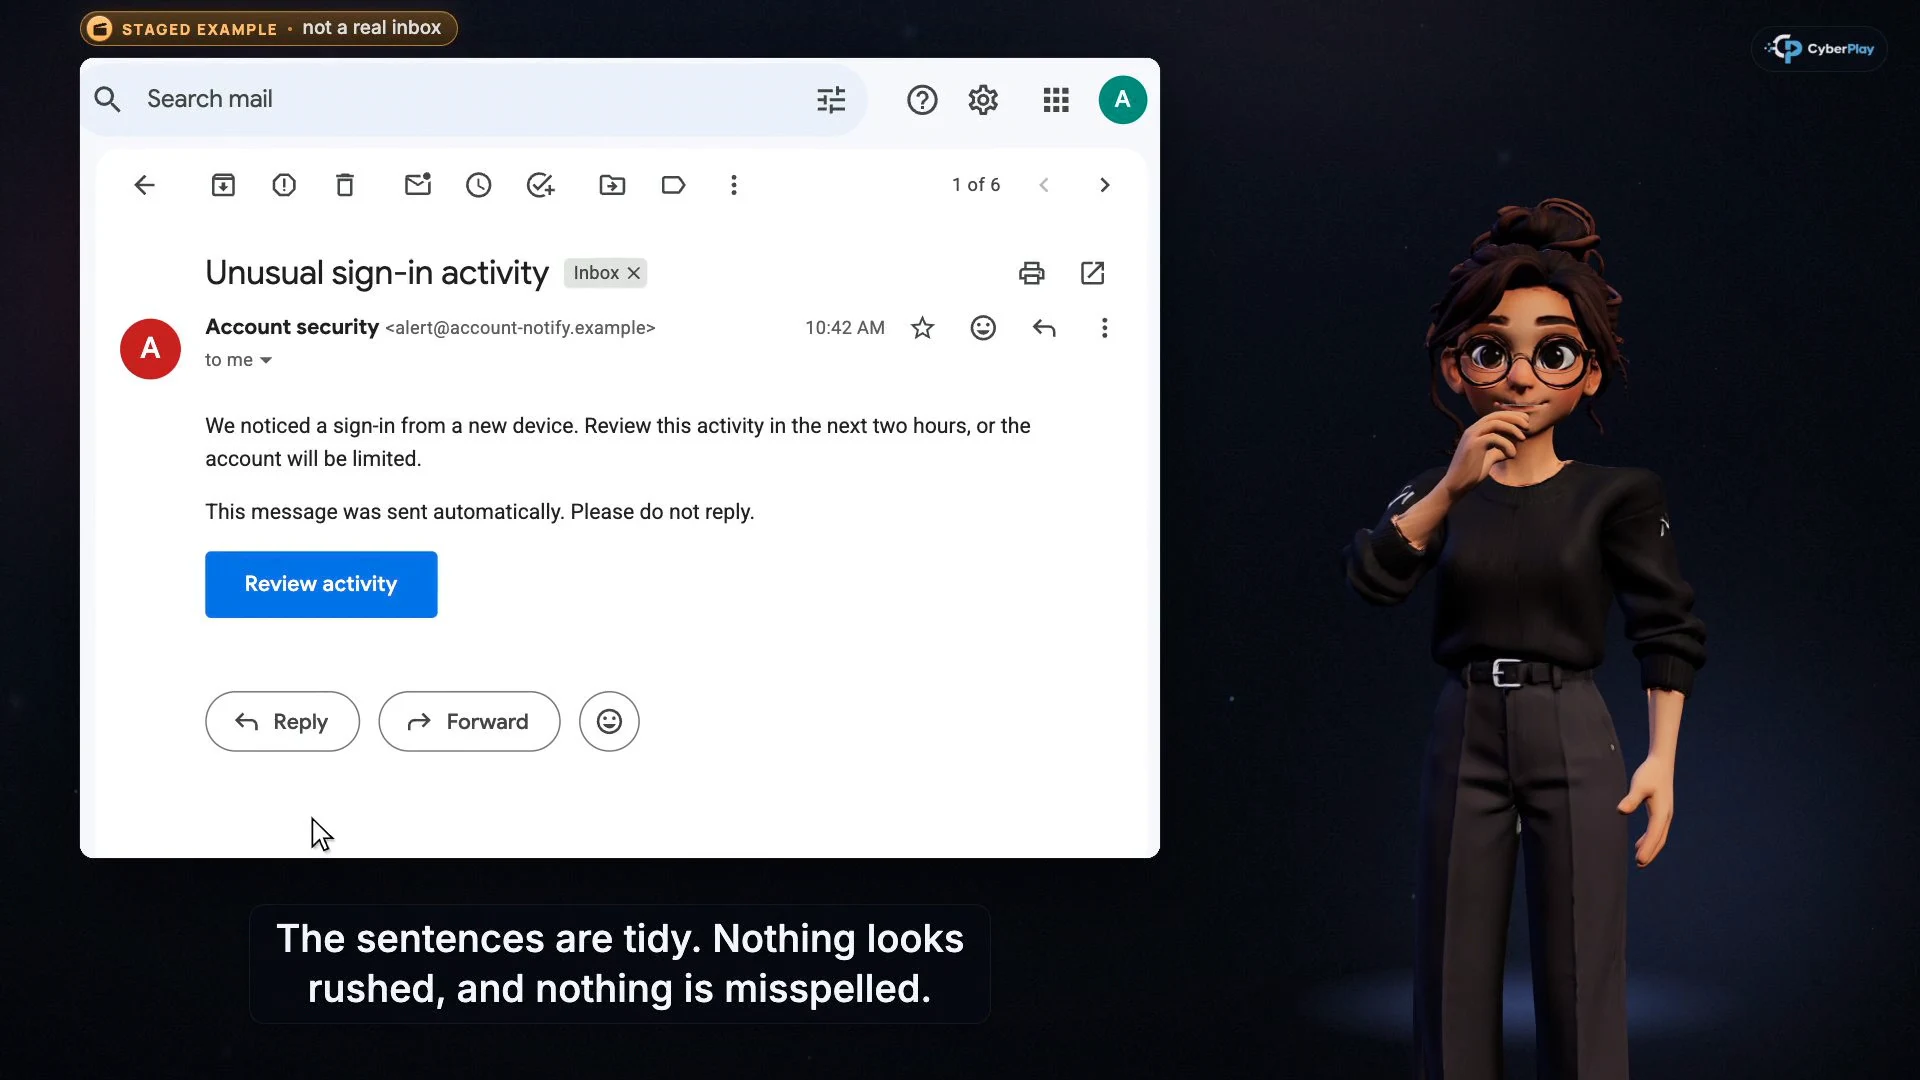
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
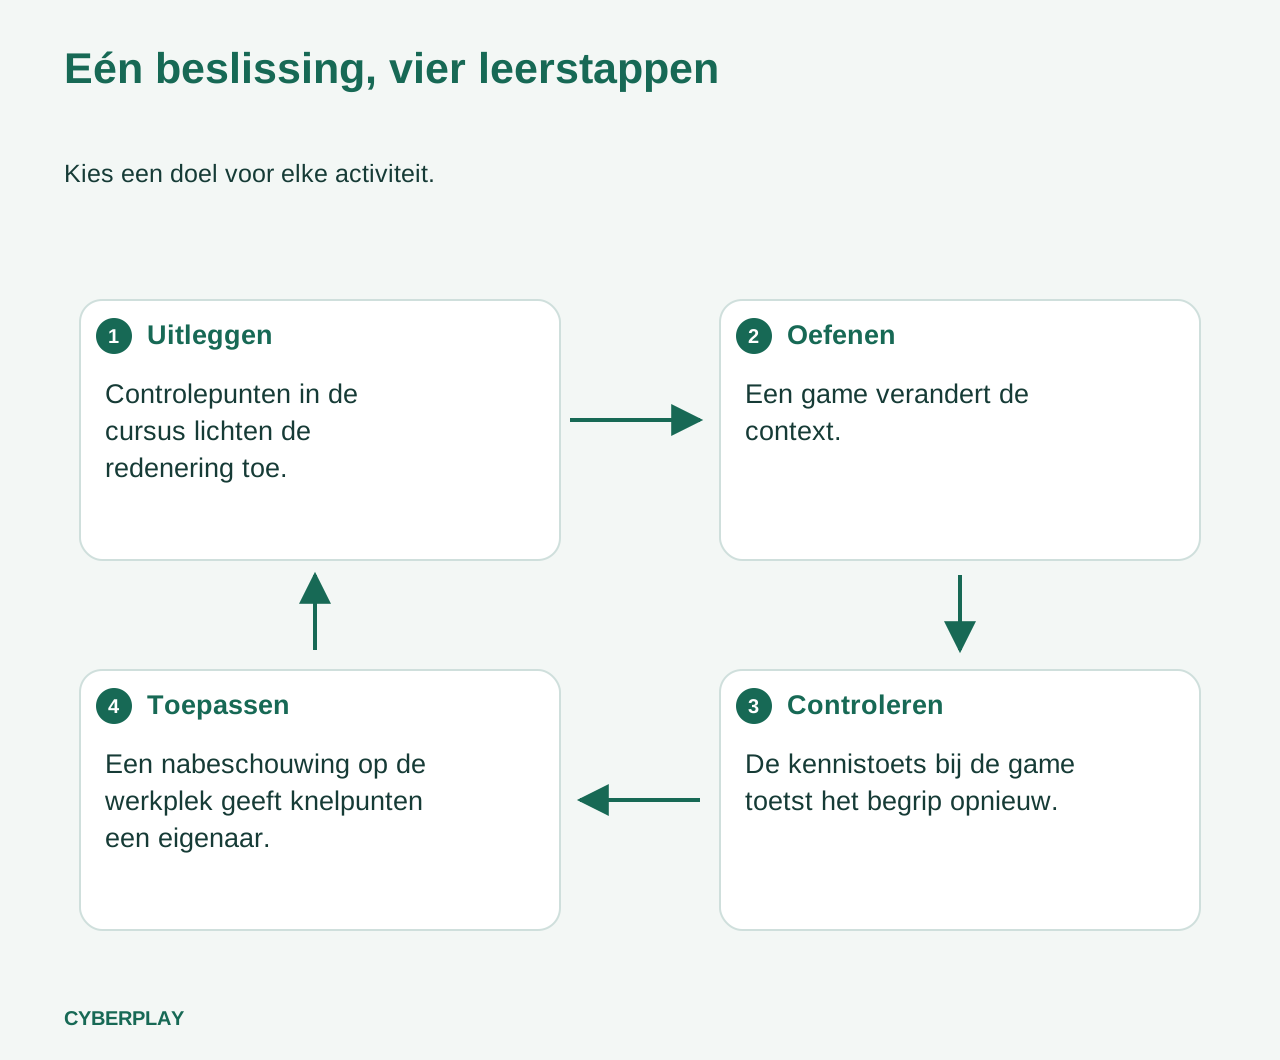
Een nuttig programma voor security awareness-cursussen koppelt één beslissing op de werkplek aan een uitleg, een kans om te oefenen en een evaluatie van wat nog ondersteuning nodig heeft. CyberPlay-cursussen biedt korte gesproken lessen met vijf beslissingscontrolepunten; games voegen een andere situatie toe en kennistoetsen bij games herhalen de redenering. De programma-eigenaar verbindt deze activiteiten met de daadwerkelijke procedures van de organisatie.
Deze gids laat zien hoe u die koppeling legt voor phishing, wijzigingen in bankgegevens en herstel. Artikelen en de interface van het CyberPlay-platform zijn beschikbaar in negen talen. Gesproken cursuscommentaar en lesinhoud zijn momenteel beschikbaar in het Engels of Roemeens; een vertaling van de interface creëert geen vertaalde les. Controleer dit onderscheid voordat u een meertalig team uitnodigt.
Wat je meeneemt
- Kies een beslissing die mensen op het werk nemen voordat u een cursus kiest.
- Gebruik de video, de game en de kennistoets voor verschillende leerdoelen.
- Houd cursusvoltooiing, bewijs uit games en observaties op de werkplek gescheiden.
- Sluit elke cyclus af met een eigenaar voor de procedure of het leerhiaat dat u hebt geconstateerd.
1. Definieer de beslissing die het programma moet ondersteunen
“Phishing herkennen” is te breed om een nuttige sessie rond te organiseren. Probeer liever: “Wanneer een leverancier zijn bankgegevens wijzigt, pauzeer dan de betaling en verifieer dit via het goedgekeurde contactgegeven.” Financiën kan die taak herkennen, een manager kan de uitzonderingsroute toelichten en een facilitator kan er een oefening omheen bouwen. Definieer de aanleiding, de veilige handeling en de persoon die een belemmering kan wegnemen.
De richtlijnen van NIST voor leerprogramma's bevelen een levenscyclus aan die bestaat uit een behoefteanalyse, rolgebaseerd leren en evaluatie. Pas dat principe lokaal toe: vraag welke beslissingen voor onzekerheid zorgen, kies relevante oefeningen en evalueer vervolgens het resultaat. Noch een grote catalogus aan inhoud, noch een jaarlijkse voltooiingsdoelstelling beantwoordt die vragen op zichzelf.
Bronnen bij dit onderdeel: Een leerprogramma voor cyberbeveiliging en privacy opbouwen (SP 800-50 Rev. 1)
2. Geef elke activiteit een duidelijke taak
In een CyberPlay-cursus pauzeert de video op vijf controlepunten, zodat de deelnemer kiest voordat de uitleg verschijnt. Gebruik deze momenten om een regel helder te verwoorden: een verzorgde e-mail is geen bewijs, of een legitieme ondersteuningsapplicatie verifieert de beller niet automatisch. Het opnieuw bekijken van de uitleg is nuttig wanneer de reden onduidelijk blijft.
Verander daarna van context. Een game vraagt de deelnemer om het idee binnen een scenario toe te passen. Het behalen van die game ontgrendelt een afzonderlijke kennistoets van 30 vragen. Deze schriftelijke toets hoort bij de game; het is niet de reeks van vijf controlepunten uit de video. Laat dit volgen door een korte bespreking op de werkplek waarin uw eigen meldroute en goedgekeurde hulpmiddelen worden benoemd.
| Activiteit | Leerdoel | Nuttige opvolging |
|---|---|---|
| Videocursus | Een beslissing uitleggen en de redenering na elke keuze tonen. | Vraag de deelnemer om de regel in eigen woorden te herhalen. |
| Relevante game | Verwante concepten toepassen bij het inspecteren van bewijs of het kiezen van handelingen. | Bespreek welke aanwijzing de beslissing deed veranderen. |
| Kennistoets bij de game | Schriftelijke vragen beantwoorden na het behalen van de game. | De uitleg en eventuele onderwerpen die extra ondersteuning vereisen doornemen. |
| Nabeschouwing op de werkplek | De les koppelen aan uw daadwerkelijke proces. | Wijs een eigenaar toe aan een onduidelijke stap of een ontbrekend contactgegeven. |
3. Bouw compacte leertrajecten rond daadwerkelijke verantwoordelijkheden
Start een traject voor de crediteurenadministratie met Moderne e-mailphishing en Bel voordat je betaalt. In de eerste les ligt de nadruk op het verzoek en de vertrouwde route om dit te verifiëren. De betalingsles voegt een telefonische controle via een bekend nummer en bestaande goedkeuringsstappen toe. Vraag de proceseigenaar binnen Financiën om een fictief leveranciersdossier aan te leveren, zodat niemand met echte klant- of bankgegevens oefent.
Combineer voor een team dat gedeelde documenten beheert Kies de ontvangers voordat je deelt met Ik heb geklikt. Wat nu? Begin voor collega's die verantwoordelijk zijn voor het bijhouden van belangrijke werkbestanden met Een cloudicoon is geen back-up. Dit zijn redactionele suggesties voor trajecten, geen vooraf geconfigureerde cursustoewijzingen. Deel de gekozen cursuslinks via uw normale leerproces.
- Start Moderne e-mailphishing
- Oefen betalingsverificatie in Bel voordat je betaalt
- Leer hoe u ontvangers van bestanden selecteert
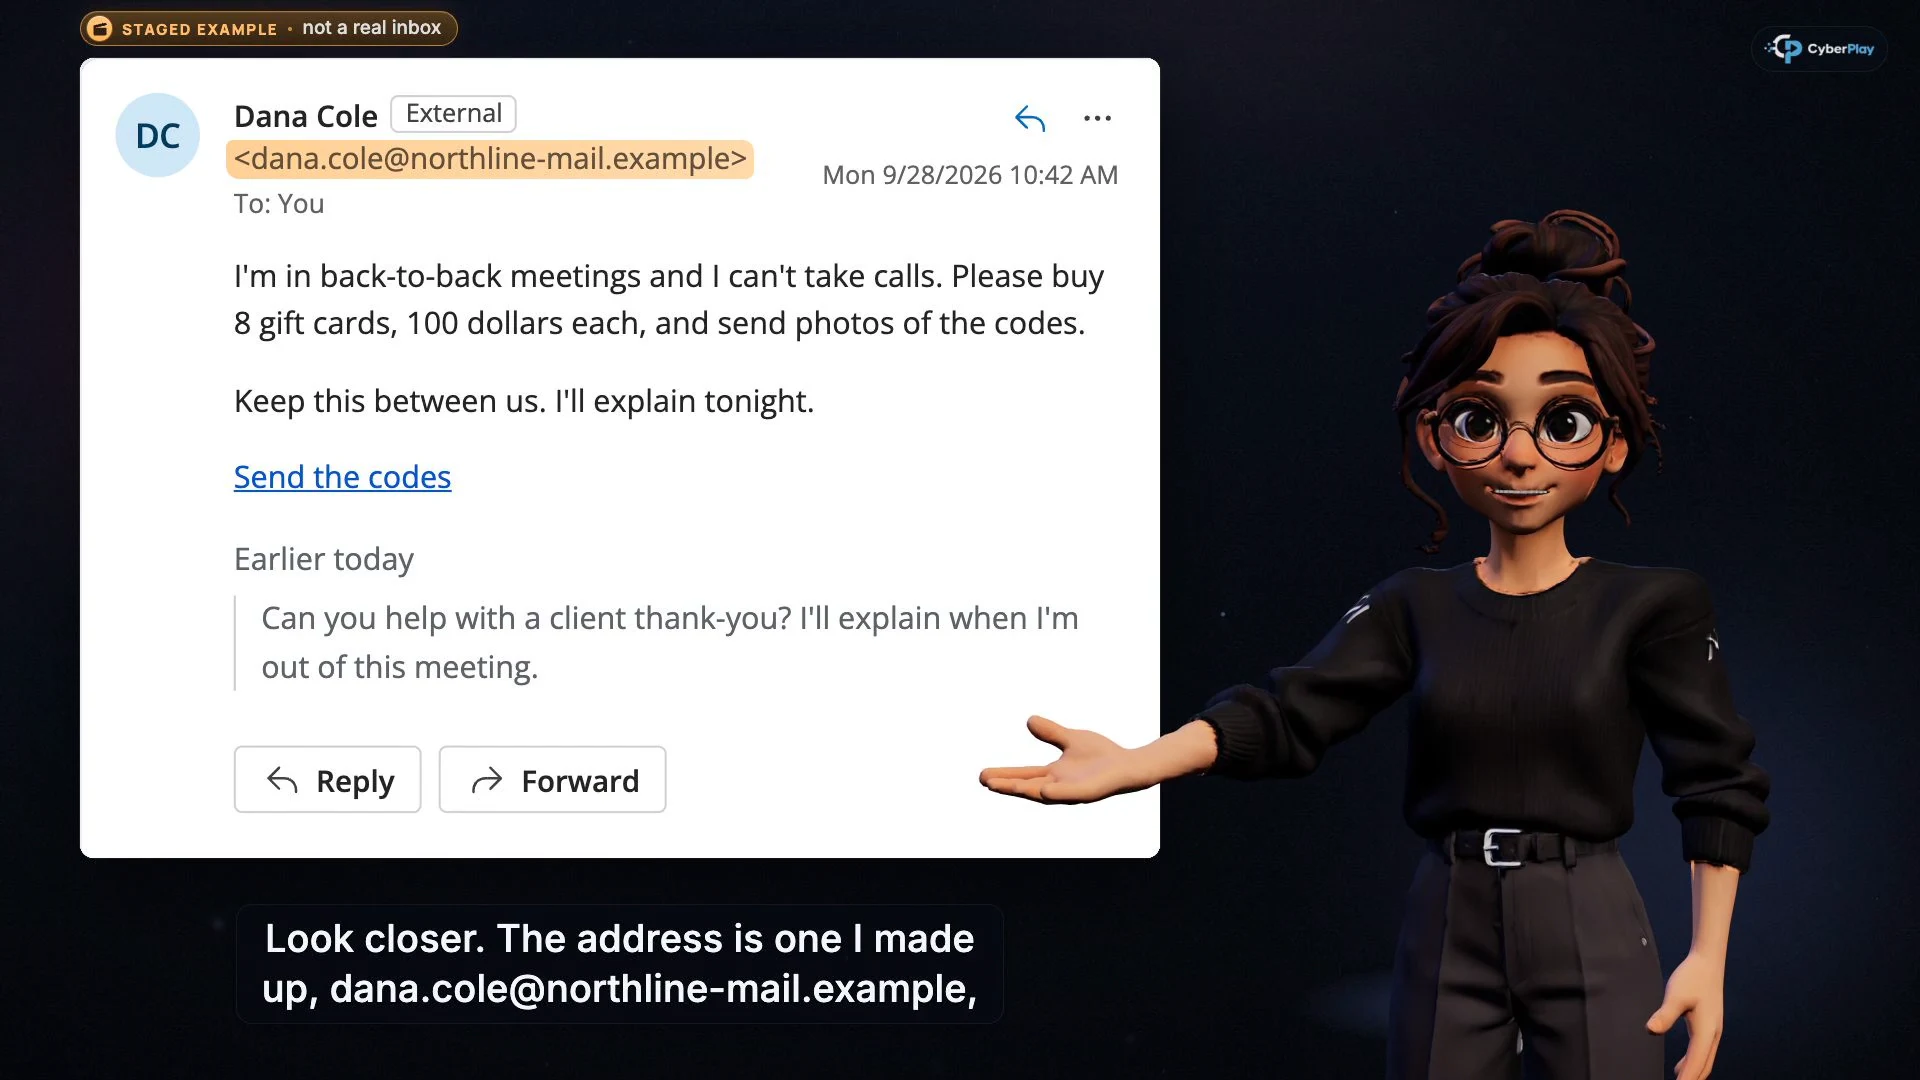
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Een bekende naam is geen goedkeuring
Bevestig het verzoek via contactgegevens die al zijn vastgelegd in de administratie van uw organisatie.
- Identificeer de gevraagde handeling
Cadeaukaartcodes, nieuwe bankgegevens en spoedoverboekingen vereisen allemaal het normale goedkeuringsproces.
4. Breng de les over naar een ander scenario
Phishing Detective 3D sluit natuurlijk aan op het betalingstraject. Het onderzoek omvat een authentieke mailbox van een leverancier, een bestaande berichtenwisseling, een gewijzigde bankrekening en een gearchiveerde factuur. De deelnemer onderzoekt het bewijs achter een bevroren leveranciersbetaling. Een bekende afzender of een overeenkomend factuurontwerp geeft geen uitsluitsel; het vergelijken van de gewijzigde gegevens geeft de doorslag.
Backup or Lose It sluit aan op de back-uples. De scenario's maken onderscheid tussen lokaal onderhanden werk, synchronisatie binnen het bedrijf, een veilige kluis en verwijderbare opslag, en vragen de speler vervolgens om bestanden te herstellen na een gesimuleerd ransomware-incident. Dat maakt het een nuttige aanleiding voor een gesprek over herstelbaarheid. Het test niet het daadwerkelijke back-upsysteem, de herstelbevoegdheden of de hersteltijd van uw eigen organisatie.
- Onderzoek de leveranciersbetalingszaak
- Bekijk Een cloudicoon is geen back-up
- Oefen bescherming en herstel
5. Organiseer een sessie die mensen morgen al kunnen toepassen
Geef deelnemers voorafgaand aan de sessie inzicht in de bedrijfssituatie en controleer hun toegang en de lestaal. Laat hen één cursus afronden en bespreek vervolgens een controlepunt zonder een fout antwoord als een persoonlijk oordeel te behandelen. Plan de geselecteerde game in met voldoende tijd voor het daadwerkelijke scenario. De schriftelijke kennistoets kan volgen nadat de game is behaald; beloof niet dat de volledige reeks in een pauze van vijf minuten past.
Sluit af met een lokale praktijkoefening: “Laat zien waar u het geverifieerde leveranciersnummer zou opzoeken” of “Leg uit hoe u een onverwachte goedkeuringsaanvraag zou melden.” De phishingrichtlijnen van NIST koppelen medewerkerstraining aan meldprocedures en technische beveiligingsmaatregelen. Houd beide in het oog: een medewerker zou niet hoeven te compenseren voor een ontbrekend contactgegeven of een gebrekkig meldproces.
Bronnen bij dit onderdeel: Phishing: richtlijnen voor cyberbeveiliging voor kleine bedrijven
6. Maak melden onderdeel van het leerproces
Ik heb geklikt. Wat nu? maakt onderscheid tussen wat er is gebeurd: het volgen van een link, het invoeren van een wachtwoord, het verlenen van toegang, het installeren van software of het uitvoeren van een betaling. Gebruik die structuur om een korte interne melding te oefenen: wat er is gebeurd, wanneer, welk account of apparaat erbij betrokken was en wat er al is ondernomen. Neem geen wachtwoorden of andere geheime gegevens op in de oefenmelding.
De richtlijnen voor beveiligingscultuur van het NCSC benadrukken laagdrempelige meldroutes en een eerlijke behandeling wanneer mensen zorgen uiten of fouten toegeven. Een facilitator kan die reactie voordoen door de melder te bedanken en de volgende stap toe te lichten. Test de contactroute van de organisatie afzonderlijk; het juiste antwoord weten in een cursus zorgt er niet voor dat een onbeheerde mailbox reageert.
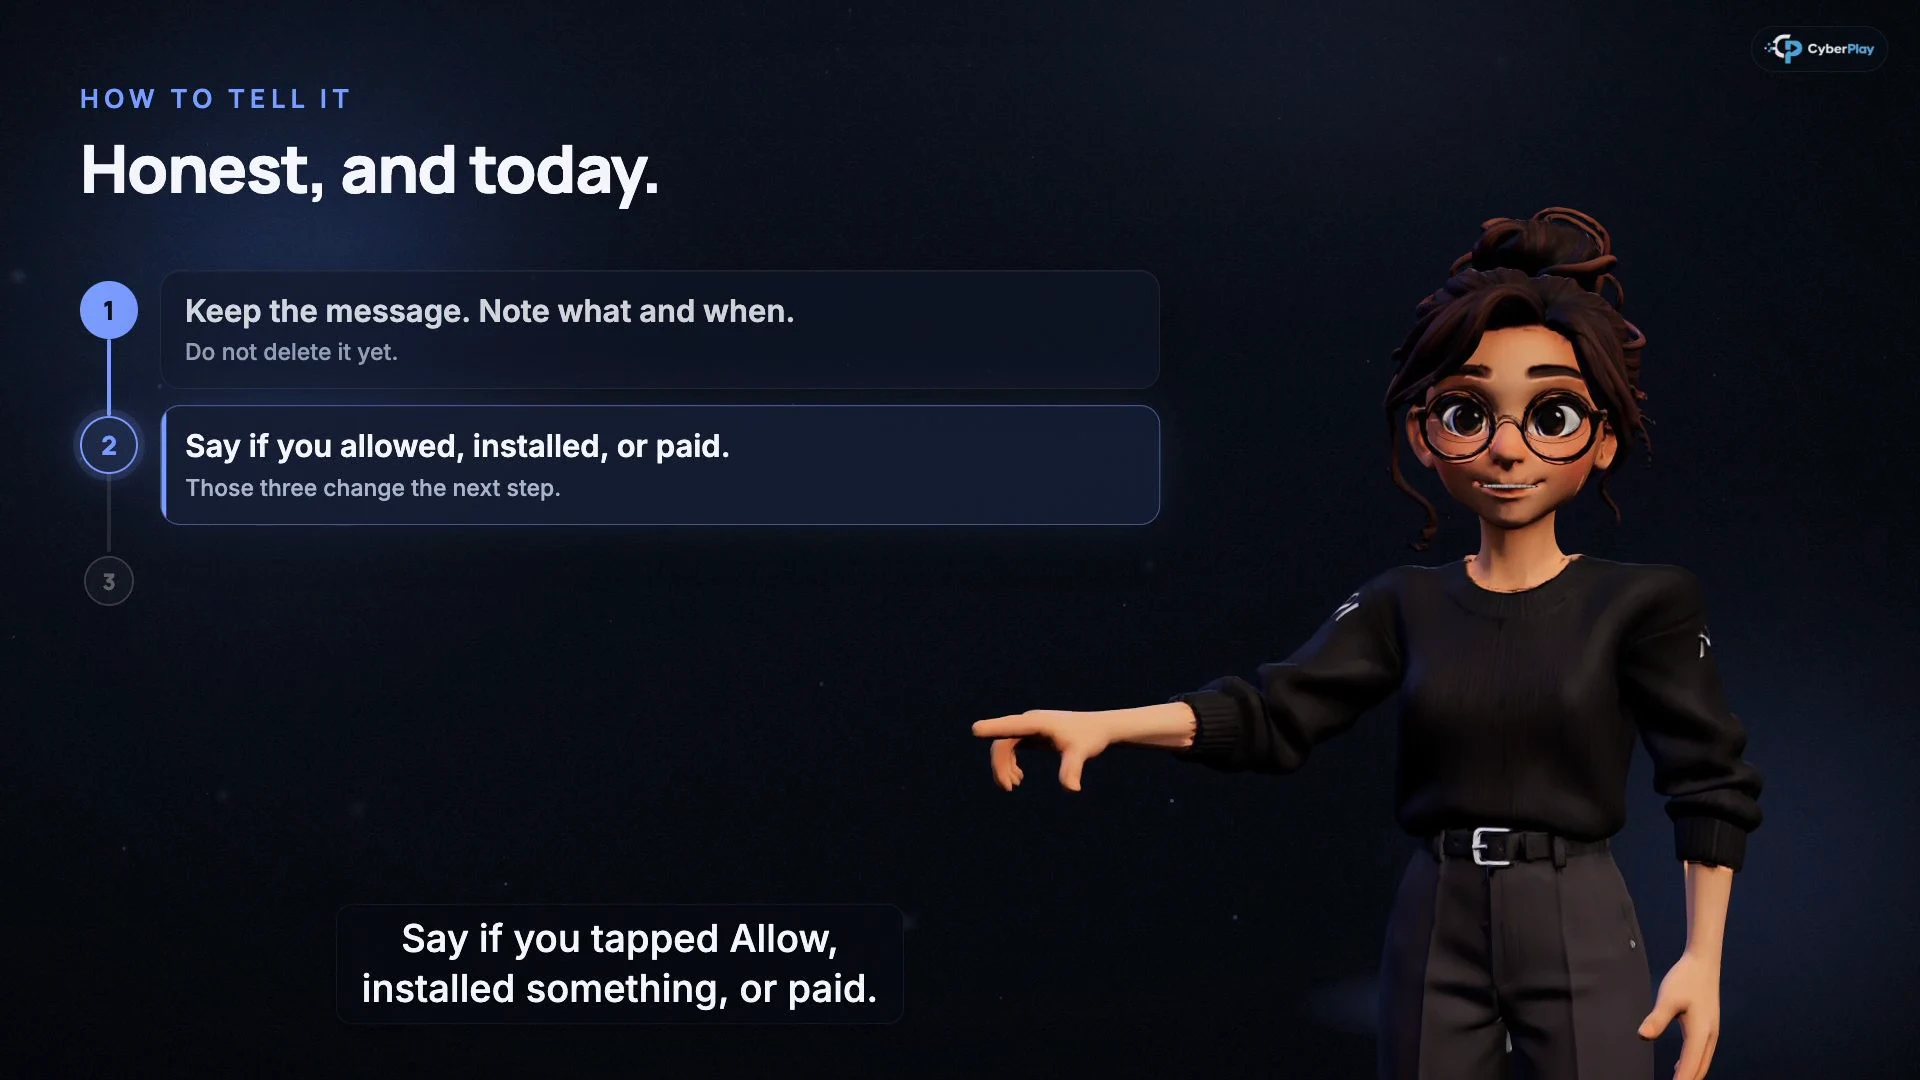
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Bewaar de relevante feiten
Bewaar het bericht en noteer wat er is gebeurd en wanneer, zodat het responsteam dit kan beoordelen.
- Meld wat er is gewijzigd
Een app-machtiging, installatie of betaling verandert de volgende responsstap.
Bronnen bij dit onderdeel: Beginselen voor een cyberbeveiligingscultuur: beginsel 2
7. Leg bewijs vast zonder het te overdrijven
Houd voor een pilot vier eenvoudige gegevens bij: wie de kans had om te leren, welke activiteit is voltooid, welke beslissing nog uitleg behoeft en welk knelpunt op de werkplek een eigenaar heeft gekregen. Een voltooiingsresultaat toont aan dat een activiteit is afgerond volgens de regels van het platform. Het levert geen bewijs van weerstand tegen elke toekomstige aanval. Een klassikale discussie is een andere bron van bewijs dan een operationeel incident.
Houd cursusvoltooiing, resultaten van controlepunten, beslissingen in games en opvolging op de werkplek gescheiden als verschillende soorten bewijs. Wanneer een abonnement recht geeft op het aanvragen van een cursuscertificaat, gaat het om een certificaat van voltooiing. Gebruik de beschikbare gegevens over leeractiviteiten om uw programmaplanning en evaluatie bij te houden en wijs aan elke vervolgactie een verantwoordelijke toe.
8. Oefening: een juist antwoord en een onbruikbaar proces
Gebruik deze fictieve casus om te testen of het programma verder reikt dan de les. Vraag de deelnemer, de financieel manager en de security lead om ieder één vervolgstap voor te stellen en vergelijk vervolgens hun verantwoordelijkheden.
9. Evalueer de eerste cyclus alvorens uit te breiden
Stel tijdens de evaluatie drie vragen: Kon iedereen een passende les volgen? Konden zij de beoogde beslissing uitleggen en oefenen? Konden zij deze uitvoeren met behulp van het daadwerkelijke proces van de organisatie? Elk antwoord wijst op een andere vervolgstap: taalondersteuning, een ander scenario of een wijziging in de workflow. Leg vast wat nog onbekend is in plaats van één enkele score om te zetten in een algemeen eindoordeel.
Breid het programma pas uit wanneer het eerste traject een duidelijk doel en een haalbare opvolging heeft. Moderne e-mailphishing, verificatie van externe ondersteuning en ClickFix zijn momenteel gratis met een account. Voor overige cursussen is een passend abonnement vereist. Kies het volgende onderwerp op basis van waargenomen behoeften en verbind de uitleg, de oefening en de evaluatie op exact dezelfde manier.
Pas de concepten uit de cursus toe in een onderzoek naar leveranciersbetalingen
Speel Phishing Detective 3D in het Nederlands, controleer het bewijsmateriaal op de factuur en de rekening en leg vervolgens uit welke controles u op het werk zou toepassen. Toegang tot games hangt af van uw abonnement.
Start Phishing Detective 3DBronnen en verder lezen
- Een leerprogramma voor cyberbeveiliging en privacy opbouwen (SP 800-50 Rev. 1) — NIST. Geraadpleegd op 2026-10-03
- Phishing: richtlijnen voor cyberbeveiliging voor kleine bedrijven — NIST. Geraadpleegd op 2026-10-03
- Beginselen voor een cyberbeveiligingscultuur: beginsel 2 — Brits Nationaal Cybersecuritycentrum. Geraadpleegd op 2026-10-03
Lees verder
- Cyberbewustzijn op school: een praktisch lesplan
Werk aan cyberbewustzijn op school met CyberPlay-cursussen, Data Dash en een les van 45 minuten. Oefen veilige keuzes met leerlingen en medewerkers.
NL · 10 min leestijd - Cyberbewustzijn op universiteiten: een praktisch cursusplan
Ontwikkel cyberbewustzijn op de universiteit met CyberPlay-cursussen voor studenten, medewerkers en onderzoekers, spellen, veilig AI-gebruik en oefenen met melden.
NL · 10 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Microlearning voor security awareness: een korte oefensessie ontwerpen
Ontwerp microlearning voor security awareness: oefen één herkenbare beslissing, geef gerichte feedback en toets het geleerde later in een andere situatie.
NL · 9 min leestijd - NIS2-opleidingseisen: koppel cursussen, maatregelen en bewijs
Koppel CyberPlay-cursussen aan NIS2-artikelen 20, 21 en 23. Onderscheid opleiding, technische maatregelen en bewijs dat uw organisatie nog moet verzamelen.
NL · 9 min leestijd