Equipo editorial de CyberPlay · Publicado el · Actualizado el · 8 min de lectura
Guía y ejercicios en español
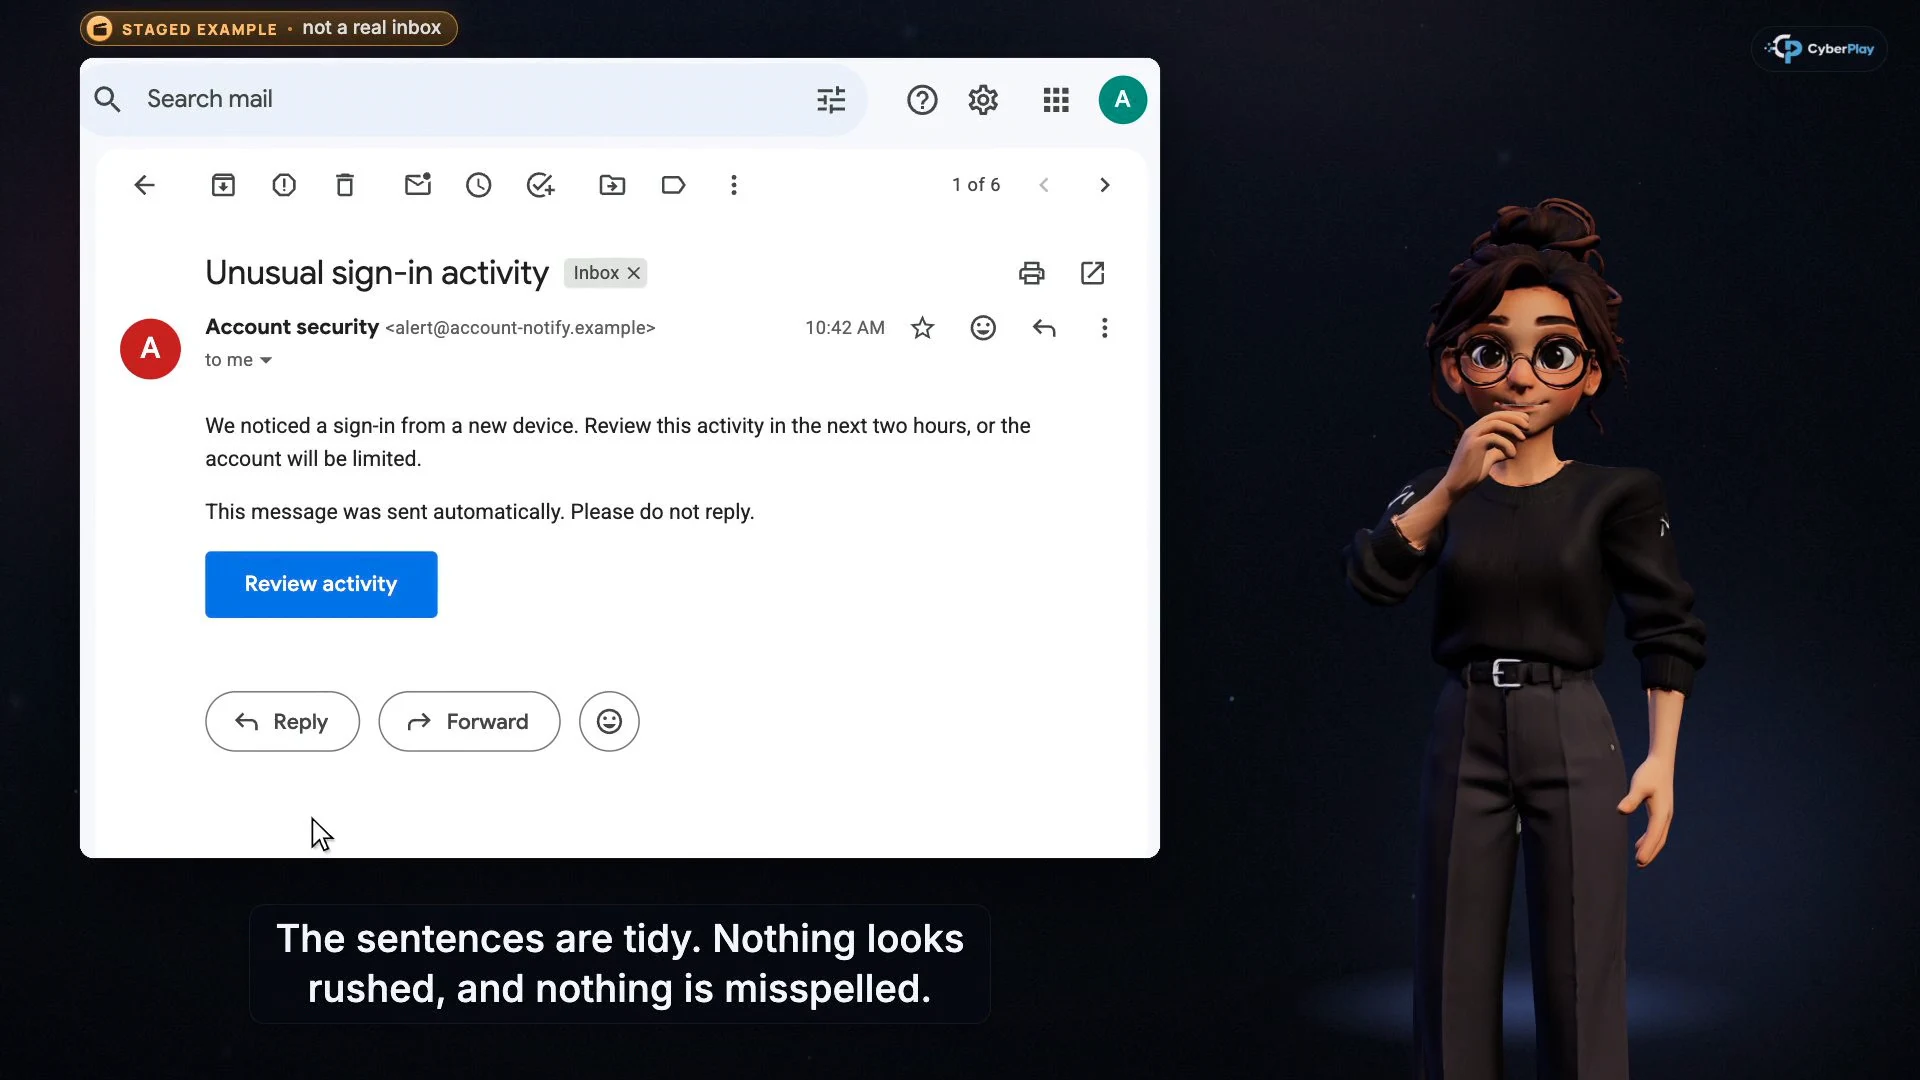
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
Un programa útil de cursos de concienciación conecta una decisión laboral con una explicación, una oportunidad de practicar y una revisión de lo que aún necesita apoyo. Cursos de CyberPlay ofrece lecciones narradas breves con cinco puntos de decisión; los juegos aportan otra situación y sus pruebas de conocimientos revisan el razonamiento. La persona responsable del programa vincula estas actividades con los procedimientos reales de la organización.
Esta guía explica cómo hacerlo con el phishing, los cambios en pagos y la recuperación. Los artículos y la interfaz de CyberPlay están disponibles en nueve idiomas. La narración y el contenido de las lecciones se ofrecen actualmente en inglés o rumano; traducir la interfaz no traduce la lección. Comprueba esta diferencia antes de invitar a un equipo multilingüe.
Lo que te llevas
- Elige una decisión del trabajo antes de elegir un curso.
- Da al vídeo, al juego y a la prueba de conocimientos funciones distintas.
- Distingue la finalización del curso, las evidencias del juego y las observaciones laborales.
- Termina cada ciclo asignando una persona responsable al problema de procedimiento o aprendizaje detectado.
1. Define la decisión que debe apoyar el programa
«Reconocer el phishing» es demasiado amplio para organizar una sesión útil. Prueba con «Si un proveedor cambia sus datos bancarios, detener el pago y verificarlo mediante el contacto aprobado». Finanzas reconoce esa tarea, un responsable explica las excepciones y quien facilita la sesión puede preparar un ejercicio. Define el desencadenante, la acción segura y quién puede resolver un obstáculo.
La guía de programas formativos del NIST recomienda un ciclo que incluya evaluar necesidades, formar según las funciones y evaluar resultados. Aplícalo a tu organización: identifica qué decisiones generan dudas, elige prácticas pertinentes y revisa el resultado. Un catálogo amplio o un objetivo anual de finalización no responden por sí solos a esas preguntas.
Fuentes de esta sección: Crear un programa de aprendizaje de ciberseguridad y privacidad (SP 800-50 Rev. 1)
2. Da una función clara a cada actividad
En un curso de CyberPlay, el vídeo se detiene en cinco puntos para que el participante elija antes de ver la explicación. Aprovecha esos momentos para formular una regla: un correo cuidado no demuestra autenticidad y una aplicación de soporte legítima no acredita a quien llama. Repetir la explicación ayuda cuando el motivo sigue sin estar claro.
Después cambia el contexto. Un juego pide aplicar la idea a una situación. Superarlo desbloquea su prueba independiente de 30 preguntas. Esa prueba escrita pertenece al juego; no es la secuencia de cinco preguntas del vídeo. Añade una conversación breve sobre el canal real de notificación y las herramientas aprobadas.
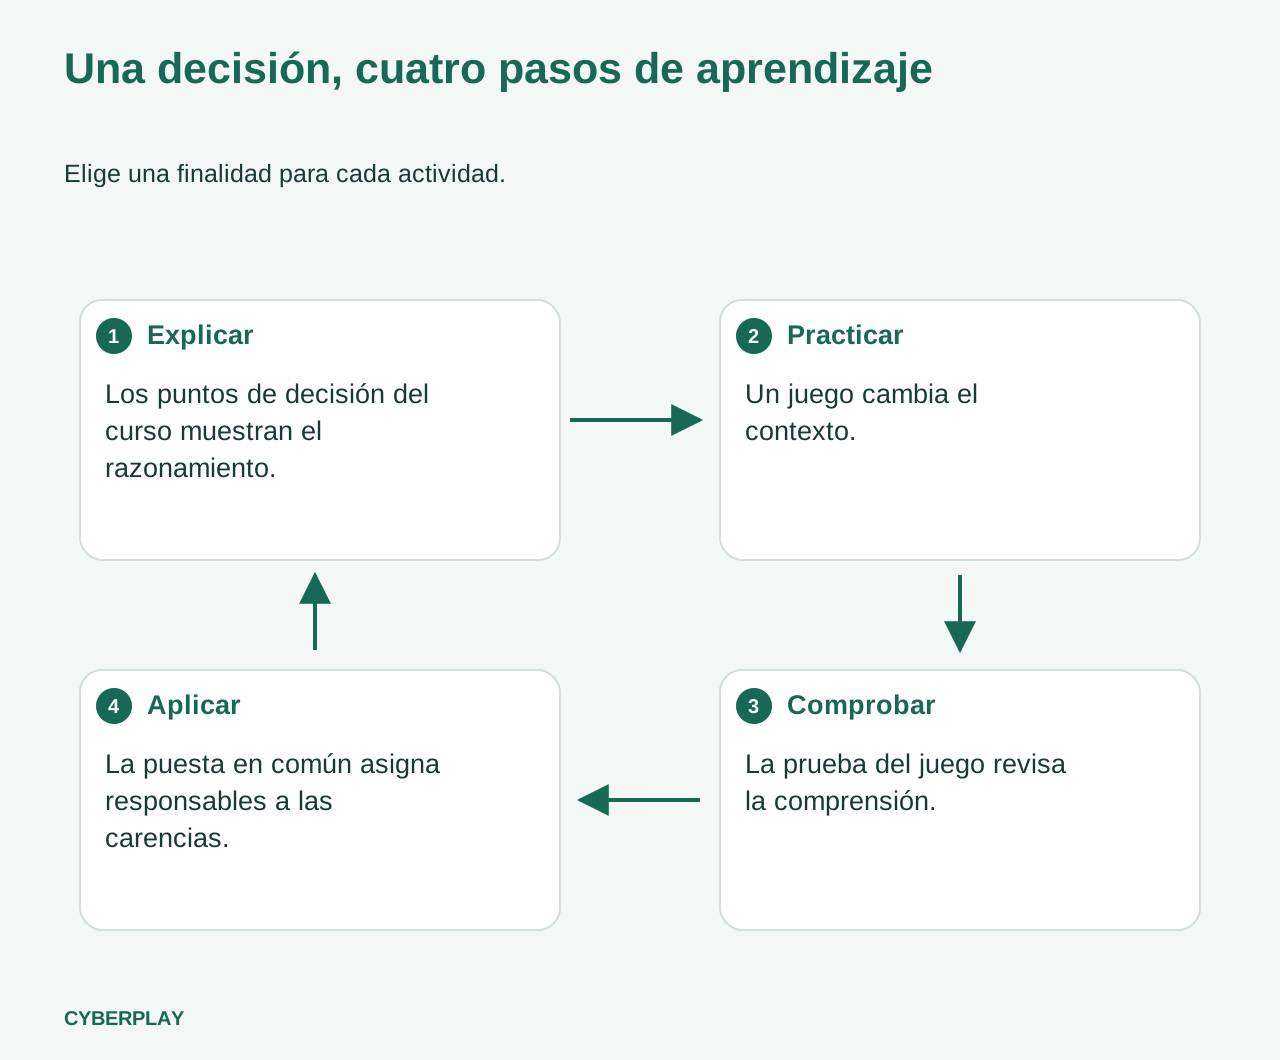
| Actividad | Finalidad del aprendizaje | Seguimiento útil |
|---|---|---|
| Curso en vídeo | Explicar una decisión y mostrar el razonamiento después de cada elección. | Pedir que el participante reformule la regla con sus palabras. |
| Juego pertinente | Aplicar ideas relacionadas al examinar pruebas o elegir acciones. | Comentar qué indicio cambió la decisión. |
| Prueba de conocimientos del juego | Responder preguntas escritas después de superar el juego. | Revisar la explicación y los temas que necesiten apoyo. |
| Puesta en común laboral | Relacionar la lección con el proceso real. | Asignar quién resolverá un paso confuso o un contacto ausente. |
3. Crea itinerarios breves según las responsabilidades reales
Empieza un itinerario de cuentas por pagar con Phishing moderno por correo y Llama antes de pagar. La primera lección se centra en la solicitud y en el canal fiable para verificarla. La lección de pagos añade la llamada a un número conocido y las aprobaciones existentes. Pide a Finanzas un registro ficticio de proveedor para evitar practicar con datos de clientes o bancos.
Para un equipo que gestiona documentos compartidos, combina Elige a las personas antes de compartir con He hecho clic. ¿Y ahora qué? Para quienes mantienen archivos importantes de trabajo, empieza con Un icono de nube no es una copia de seguridad. Son propuestas editoriales de itinerarios, no asignaciones de cursos preconfiguradas. Comparte los enlaces elegidos mediante tu proceso habitual de formación.
- Empezar Phishing moderno por correo
- Practicar la verificación de pagos en Llama antes de pagar
- Aprender a elegir los destinatarios de archivos
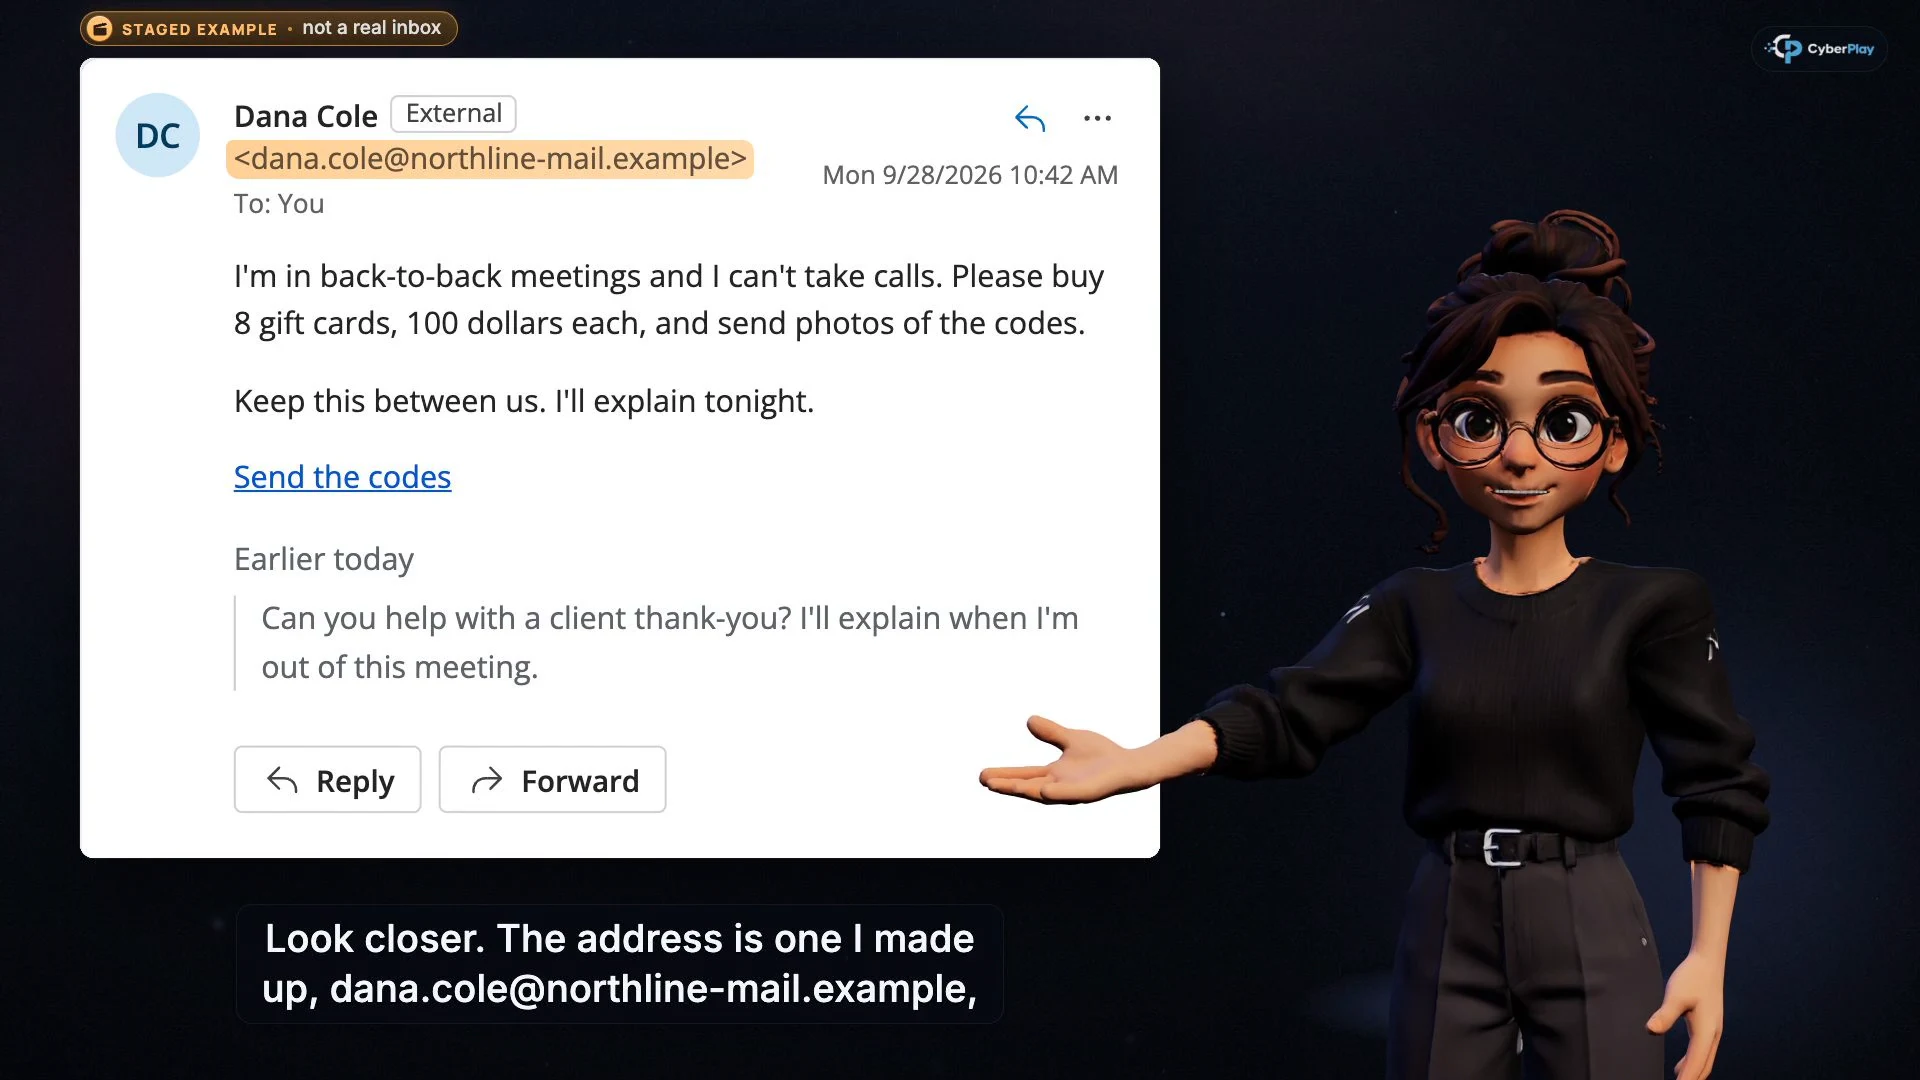
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Un nombre conocido no es una aprobación
Confirma la solicitud mediante un contacto que ya figure en los registros de la organización.
- Identifica la acción solicitada
Los códigos de tarjetas regalo, los nuevos datos bancarios y las transferencias urgentes requieren el proceso normal de aprobación.
4. Lleva la lección a otra situación
Phishing Detective 3D encaja con el itinerario de pagos. Su investigación incluye un buzón auténtico de proveedor, una conversación existente, una cuenta bancaria modificada y una factura archivada. El participante examina las pruebas de un pago bloqueado. Un remitente conocido o un diseño de factura coincidente no resuelven la duda; hay que comparar la información modificada.
Backup or Lose It conecta con la lección de copias de seguridad. Sus situaciones distinguen trabajo local reciente, sincronización empresarial, almacenamiento protegido y medios extraíbles, y después piden recuperar archivos tras un ransomware simulado. Sirve para hablar de recuperación, pero no prueba el sistema real de copias, los permisos de restauración ni el tiempo de recuperación de la organización.
- Investigar el caso del pago al proveedor
- Ver Un icono de nube no es una copia de seguridad
- Practicar la protección y la recuperación
5. Organiza una sesión útil para el día siguiente
Antes de empezar, presenta la situación laboral y confirma el acceso y el idioma de la lección. Deja que cada participante complete un curso y comenta una decisión sin convertir el error en un juicio personal. Reserva tiempo suficiente para el escenario real del juego elegido. La prueba escrita puede hacerse después de superarlo; no prometas que toda la secuencia cabe en una pausa de cinco minutos.
Termina con una práctica local: «Muestra dónde buscarías el número verificado del proveedor» o «Explica cómo notificarías una aprobación inesperada». La guía del NIST sobre phishing relaciona formación, notificación y protecciones técnicas. Tenlas presentes: un empleado no debería tener que compensar un registro de contactos incompleto o un canal de notificación que no funciona.
Fuentes de esta sección: Phishing: orientación de ciberseguridad para pequeñas empresas
6. Incluye la notificación en el aprendizaje
He hecho clic. ¿Y ahora qué? distingue lo sucedido: seguir un enlace, introducir una contraseña, permitir acceso, instalar software o realizar un pago. Usa esa estructura para practicar una notificación interna breve: qué ocurrió, cuándo, qué cuenta o dispositivo estaba implicado y qué se hizo después. No incluyas contraseñas ni otros secretos en el ejercicio.
La guía del NCSC sobre cultura de seguridad destaca los canales accesibles y el trato justo cuando alguien plantea una preocupación o reconoce un error. Quien facilita la sesión puede dar ejemplo agradeciendo la notificación y explicando el siguiente paso. Comprueba por separado el contacto de la organización: saber la respuesta correcta en un curso no hace que un buzón desatendido responda.
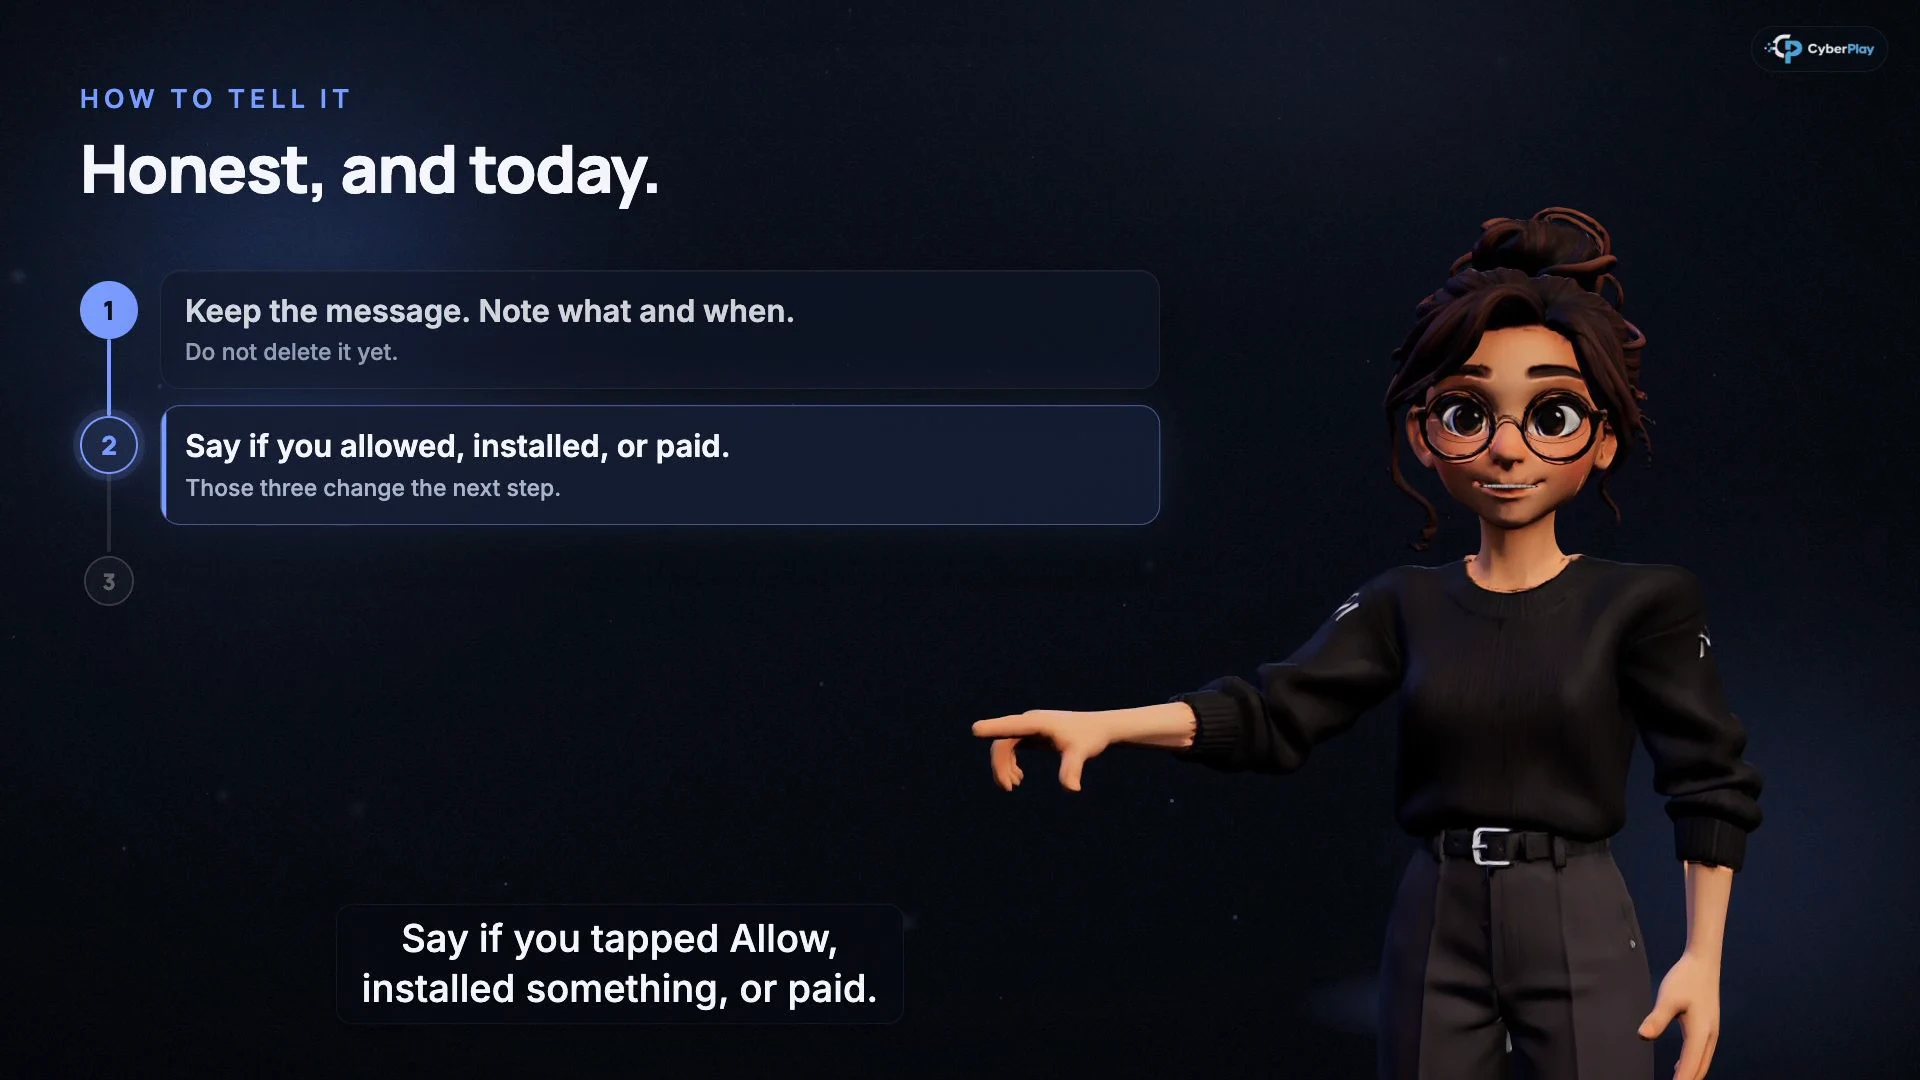
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Conserva los hechos útiles
Guarda el mensaje y anota qué ocurrió y cuándo para que el equipo de respuesta lo evalúe.
- Explica qué cambió
Un permiso concedido, una instalación o un pago modifican el siguiente paso de respuesta.
Fuentes de esta sección: Principios de cultura de ciberseguridad: principio 2
7. Registra las evidencias sin exagerar su alcance
Conserva cuatro registros sencillos del piloto: quién pudo aprender, qué actividad completó, qué decisión necesita más explicación y qué problema laboral tiene una persona responsable. Un resultado de finalización demuestra que se terminó una actividad según las reglas de la plataforma. No acredita resistencia a todos los ataques futuros. La discusión formativa y un incidente operativo son fuentes de evidencia distintas.
Mantén la finalización del curso, los resultados de los puntos de control, las decisiones en los juegos y el seguimiento en el trabajo como tipos de evidencia distintos. Si un plan incluye la posibilidad de solicitar un certificado del curso, este acredita su finalización. Usa los registros de aprendizaje disponibles para mantener la planificación y la revisión de tu programa, y asigna un responsable a cada acción de seguimiento.
8. Ejercicio: una respuesta correcta y un proceso inutilizable
Utiliza este caso ficticio para comprobar si el programa llega más allá de la lección. Pide al participante, al responsable financiero y al de seguridad que propongan una acción cada uno; después compara sus responsabilidades.
9. Revisa el primer ciclo antes de ampliarlo
En la revisión, pregunta: ¿Pudo todo el mundo acceder a una lección adecuada? ¿Pudieron explicar y practicar la decisión? ¿Pudieron ejecutarla mediante el proceso real de la organización? Cada respuesta requiere algo distinto: apoyo lingüístico, otra situación o un cambio de procedimiento. Registra lo desconocido sin convertir una puntuación en un veredicto general.
Amplía el programa cuando el primer itinerario tenga un propósito claro y un seguimiento viable. Phishing moderno por correo, verificación de soporte remoto y ClickFix son actualmente gratuitos con una cuenta. Los demás cursos requieren un plan adecuado. Elige el siguiente tema según las necesidades observadas y conecta explicación, práctica y revisión del mismo modo.
Aplica las ideas del curso a una investigación de pagos a proveedores
Juega a Phishing Detective 3D en español, examina las pruebas de la factura y la cuenta y explica qué comprobaciones usarías en el trabajo. El acceso depende del plan.
Abrir Phishing Detective 3DFuentes y lecturas adicionales
- Crear un programa de aprendizaje de ciberseguridad y privacidad (SP 800-50 Rev. 1) — NIST. Consultado el 2026-10-03
- Phishing: orientación de ciberseguridad para pequeñas empresas — NIST. Consultado el 2026-10-03
- Principios de cultura de ciberseguridad: principio 2 — Centro Nacional de Ciberseguridad del Reino Unido. Consultado el 2026-10-03
Sigue explorando
- Formación en ciberseguridad para centros educativos: un plan de clase
Planifica clases de ciberseguridad con cursos en vídeo, actividades y juegos. Practica cómo verificar mensajes, compartir archivos y pedir ayuda en el centro.
ES · 11 min de lectura - Concienciación en ciberseguridad para universidades: un plan de cursos
Organiza la concienciación universitaria con acogida del alumnado, itinerarios para personal e investigadores, cursos CyberPlay, juegos y un ejercicio del campus.
ES · 11 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Microaprendizaje en ciberseguridad: diseña una sesión breve de práctica
Diseña una sesión breve de ciberseguridad con una decisión, explicaciones útiles y un repaso posterior. Incluye un guion completo para facilitar la actividad.
ES · 10 min de lectura - Formación NIS2: relacionar cursos, controles y evidencias
Relaciona los artículos 20, 21 y 23 de NIS2 con cursos de concienciación, juegos y evidencias. Distingue la aportación formativa de las obligaciones pendientes.
ES · 9 min de lectura