Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
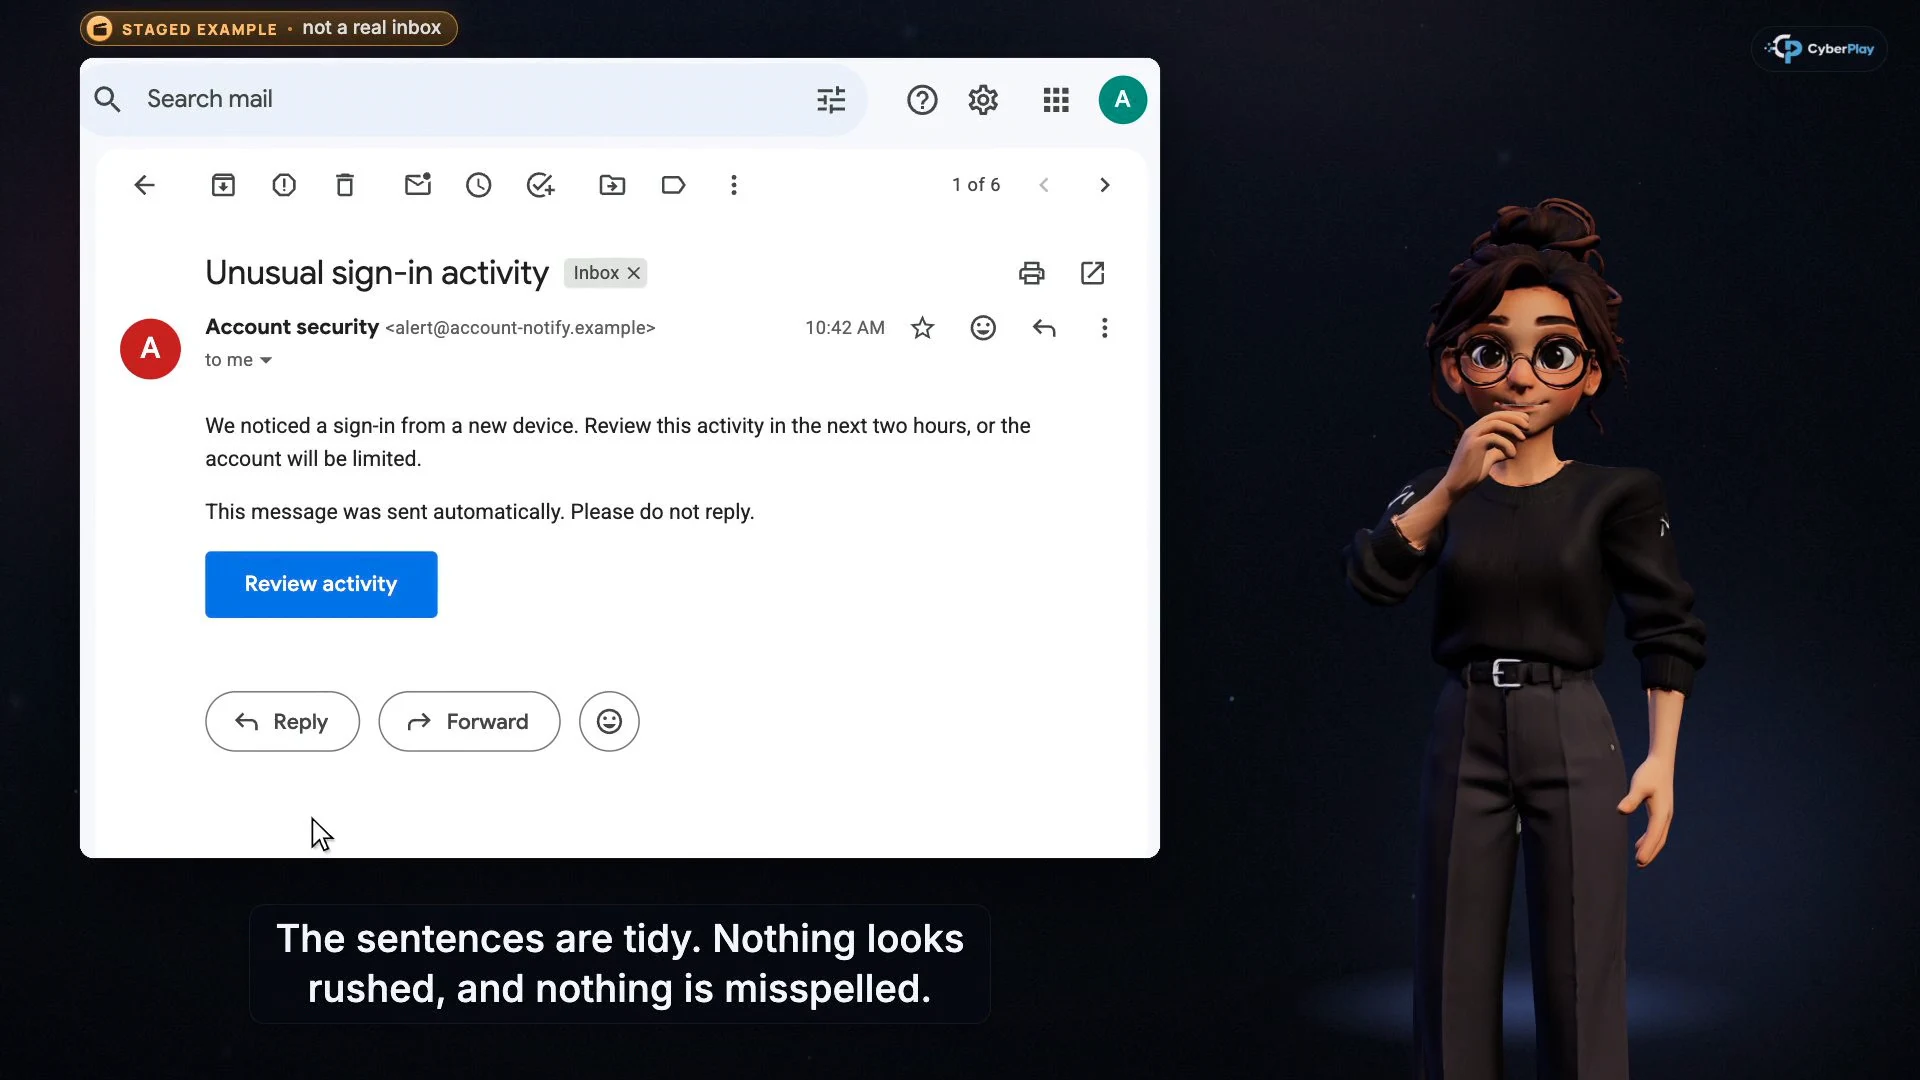
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
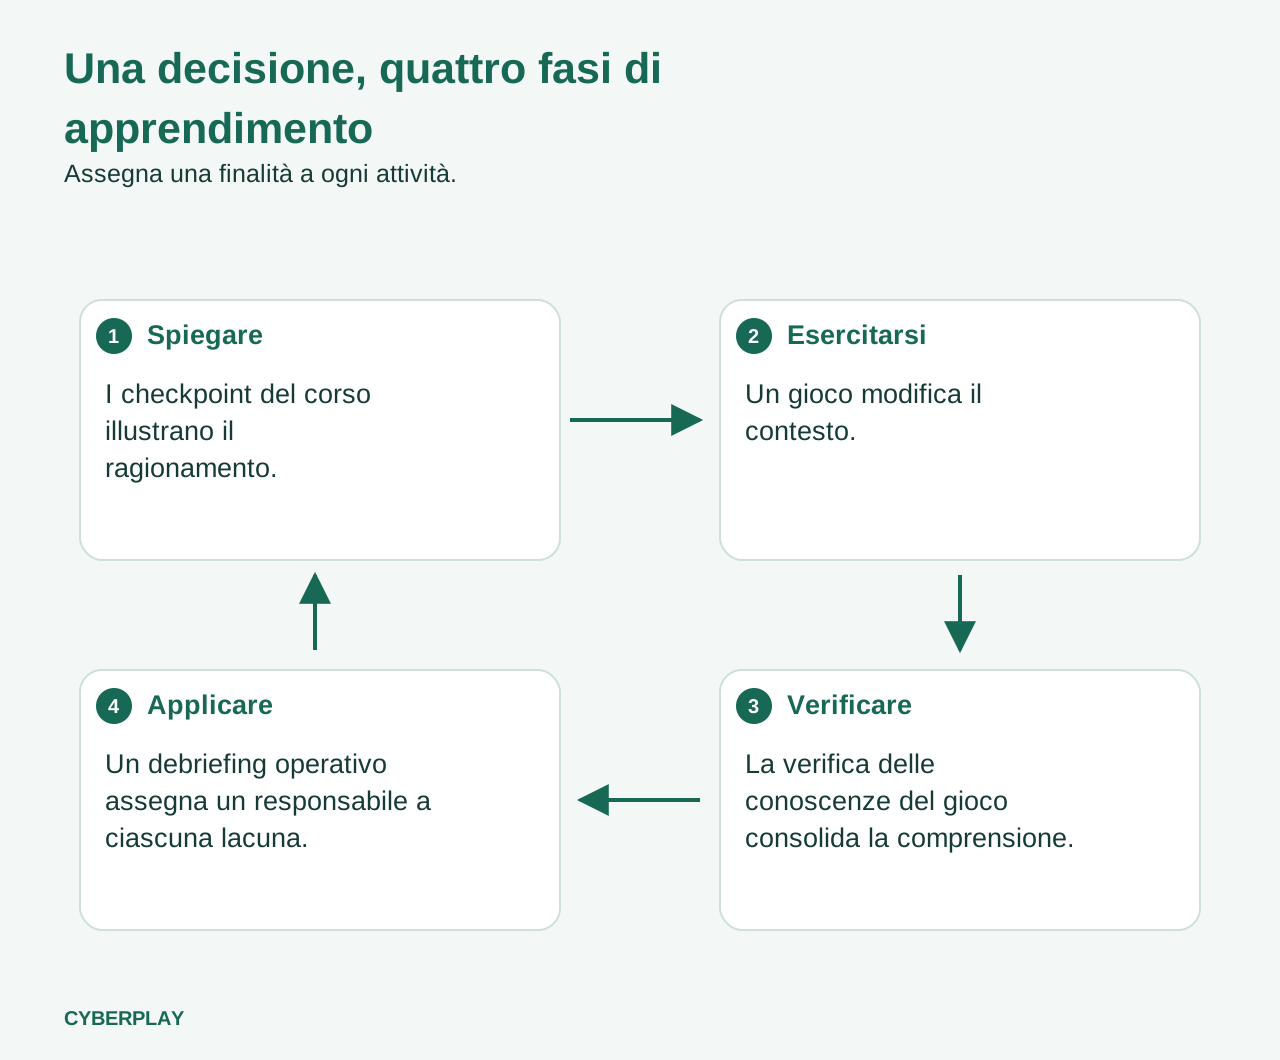
Un programma efficace di corsi di security awareness collega una specifica decisione lavorativa a una spiegazione, a un'opportunità di fare pratica e alla revisione di ciò che necessita ancora di supporto. I corsi CyberPlay offrono brevi lezioni narrate con cinque checkpoint decisionali; i giochi introducono una situazione differente e le verifiche delle conoscenze del gioco riesaminano il ragionamento sottostante. Il responsabile del programma raccorda queste attività con le effettive procedure dell'organizzazione.
Questa guida illustra come creare tale collegamento per phishing, modifiche dei pagamenti e ripristino. Gli articoli di CyberPlay e l'interfaccia della piattaforma sono disponibili in nove lingue. La narrazione dei corsi e i contenuti delle lezioni sono attualmente disponibili solo in inglese o rumeno; la traduzione dell'interfaccia non equivale a una lezione tradotta. Verifica questa distinzione prima di invitare un team multilingue.
I punti da ricordare
- Individua una decisione operativa che le persone devono prendere prima di scegliere un corso.
- Utilizza il video, il gioco e la verifica delle conoscenze per finalità di apprendimento distinte.
- Mantieni distinti il completamento del corso, le evidenze del gioco e le osservazioni sul campo.
- Concludi ogni ciclo assegnando un responsabile per ciascuna procedura o lacuna formativa individuata.
1. Definire la decisione che il programma deve supportare
«Riconoscere il phishing» è un obiettivo troppo generico per organizzare una sessione utile. Prova con: «Quando un fornitore modifica le proprie coordinate bancarie, sospendi il pagamento e verifica tramite i recapiti ufficiali approvati». Il reparto finanziario riconoscerà subito questo compito, un manager potrà spiegare la procedura di eccezione e un facilitatore potrà costruirvi attorno un'esercitazione. Definisci l'evento scatenante, l'azione sicura e la persona in grado di rimuovere eventuali ostacoli.
Le linee guida del NIST sui programmi di apprendimento raccomandano un ciclo di vita che include l'analisi dei fabbisogni, la formazione basata sui ruoli e la valutazione. Applica questo principio localmente: chiediti quali decisioni generano incertezza, scegli esercitazioni pertinenti e analizza il risultato. Né un ampio catalogo di contenuti né un obiettivo annuale di completamento possono rispondere da soli a queste domande.
Fonti della sezione: Costruire un programma di apprendimento su cybersicurezza e privacy (SP 800-50 Rev. 1)
2. Assegnare a ciascuna attività un obiettivo preciso
In un corso CyberPlay, il video si interrompe a cinque checkpoint affinché l'utente compia una scelta prima di vedere la spiegazione. Sfrutta questi momenti per enunciare una regola: un'email curata non è una prova di autenticità, oppure un'applicazione di supporto legittima non autentica chi sta chiamando. Riguardare la spiegazione è utile quando la motivazione non è ancora del tutto chiara.
Poi cambia il contesto. Un gioco richiede all'utente di applicare il concetto all'interno di uno scenario. Il superamento del gioco sblocca la relativa verifica delle conoscenze separata composta da 30 domande. Questa verifica scritta fa parte del gioco; non coincide con la sequenza di checkpoint a cinque domande del video. Fai seguire una breve discussione aziendale che specifichi i canali di segnalazione interni e gli strumenti approvati.
| Attività | Obiettivo formativo | Follow-up utile |
|---|---|---|
| Corso video | Spiegare una decisione e chiarire il ragionamento dopo ogni scelta. | Chiedere all'utente di riformulare la regola con parole proprie. |
| Gioco pertinente | Applicare i concetti correlati durante l'esame delle prove o la scelta delle azioni. | Discutere di quale indizio abbia determinato la decisione. |
| Verifica delle conoscenze del gioco | Rispondere a domande scritte dopo aver superato il gioco. | Rivedere la spiegazione ed eventuali argomenti che richiedono approfondimento. |
| Debriefing operativo | Raccordare la lezione ai processi reali dell'organizzazione. | Assegnare un responsabile a un passaggio poco chiaro o a un contatto mancante. |
3. Creare percorsi mirati attorno alle responsabilità reali
Avvia un percorso per la contabilità fornitori con «Phishing moderno via email» e «Chiama prima di pagare». Nella prima lezione, l'attenzione è rivolta alla richiesta e al canale affidabile da utilizzare per verificarla. La lezione sui pagamenti introduce la chiamata a un recapito già noto e i passaggi di approvazione esistenti. Chiedi al responsabile dell'amministrazione finanziaria di fornire una scheda fornitore fittizia, in modo che nessuno svolga esercitazioni con dati reali di clienti o banche.
Per un team che gestisce documenti condivisi, combina «Scegli i destinatari prima di condividere» con «Ho cliccato. E adesso?». Per i colleghi responsabili della conservazione di file di lavoro essenziali, inizia con «Un'icona cloud non è un backup». Si tratta di percorsi suggeriti a livello editoriale, non di assegnazioni di corsi preconfigurate. Condividi i link ai corsi prescelti attraverso i tuoi consueti processi di formazione.
- Inizia «Phishing moderno via email»
- Esercitati sulla verifica dei pagamenti in «Chiama prima di pagare»
- Scopri come selezionare i destinatari dei file
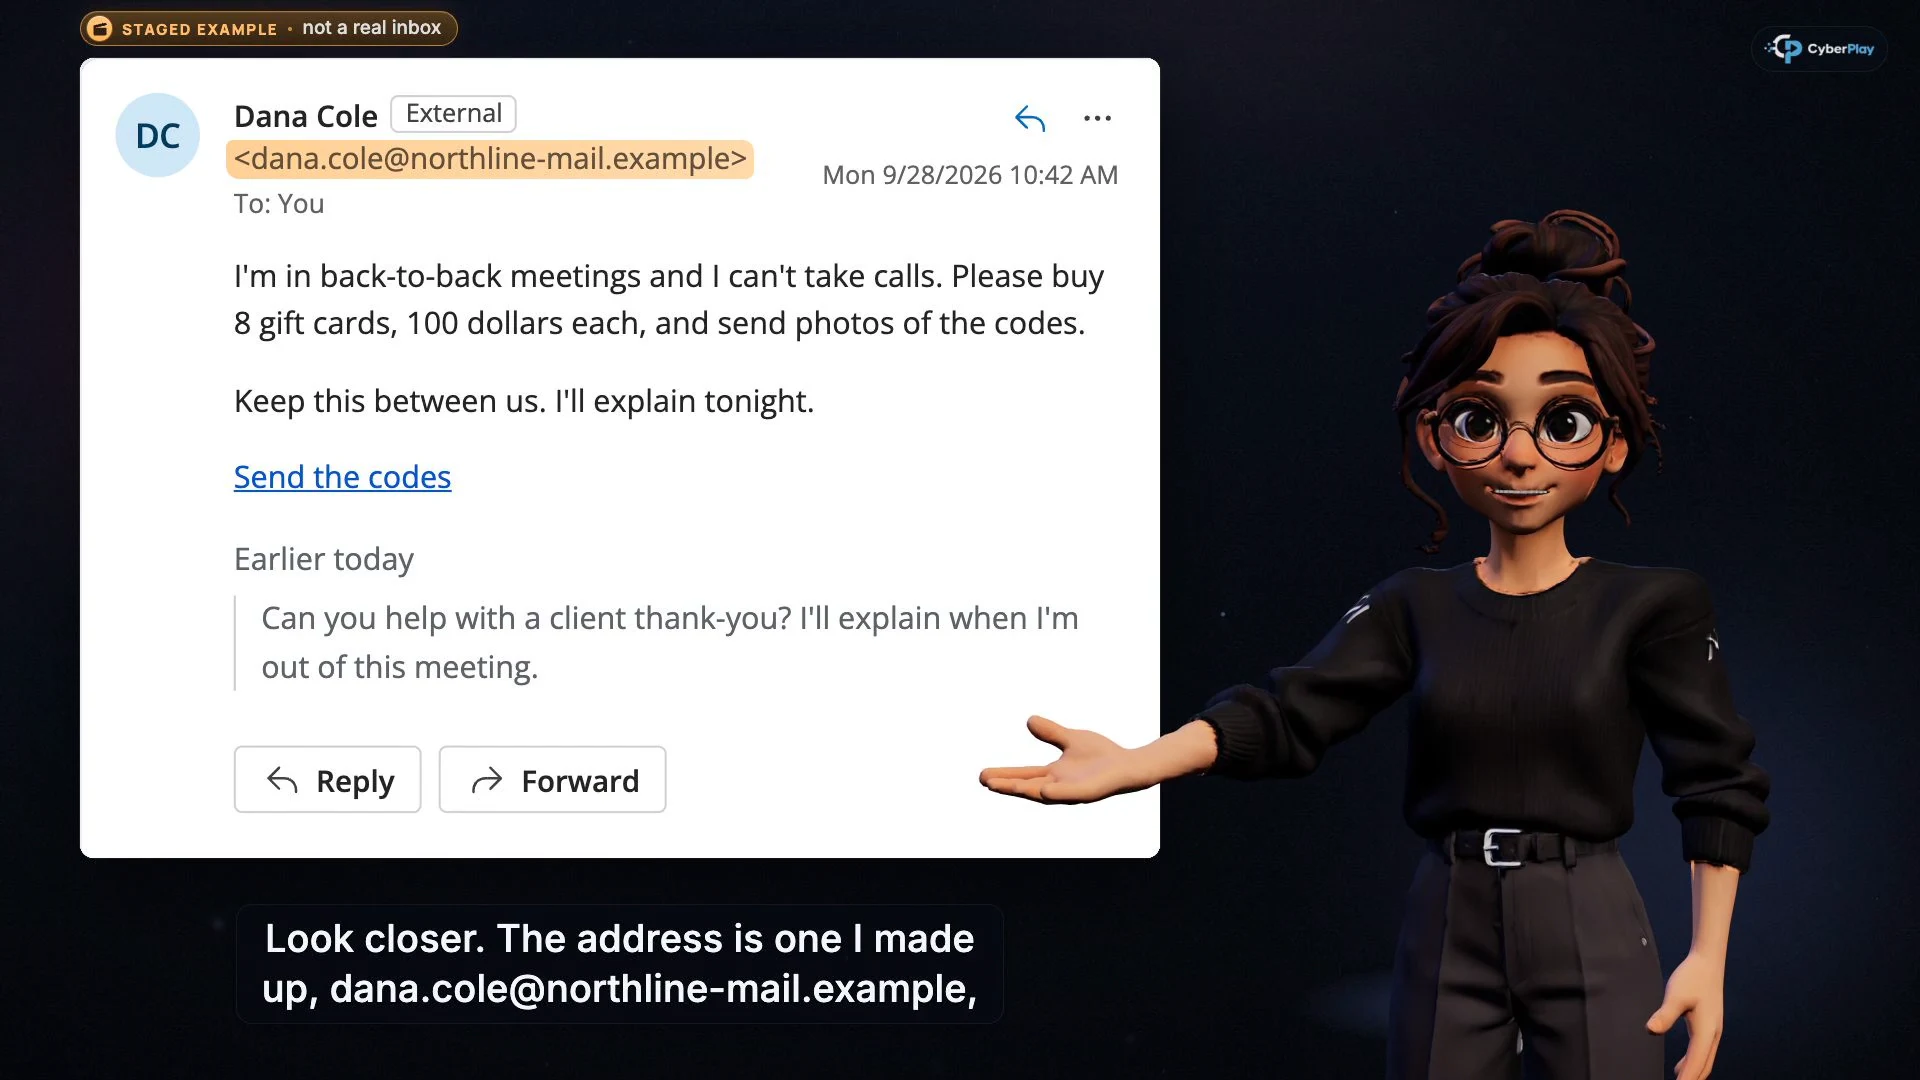
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Un nome familiare non equivale a un'approvazione
Verifica la richiesta tramite un contatto già presente negli archivi aziendali.
- Identifica l'azione richiesta
Codici di carte regalo, nuove coordinate bancarie e bonifici urgenti richiedono tutti la consueta procedura di approvazione.
4. Trasferire la lezione in uno scenario differente
Phishing Detective 3D si integra naturalmente con il percorso sui pagamenti. L'indagine include una casella di posta autentica del fornitore, una conversazione pregressa, un conto bancario modificato e una fattura archiviata. L'utente esamina gli elementi probatori alla base del blocco di un pagamento a un fornitore. Un mittente noto o un layout di fattura corrispondente non bastano a dissipare i dubbi: ciò che conta è confrontare le informazioni modificate.
Backup or Lose It si collega alla lezione sui backup. I suoi scenari distinguono tra lavoro locale corrente, sincronizzazione aziendale, vault sicuro e memoria rimovibile, chiedendo poi al giocatore di ripristinare i file a seguito di un evento ransomware simulato. Questo lo rende un utile spunto di confronto sul tema della ripristinabilità. Non verifica tuttavia il reale sistema di backup dell'organizzazione, i permessi di ripristino o i tempi di recupero effettivi.
- Analizza il caso di pagamento del fornitore
- Guarda «Un'icona cloud non è un backup»
- Esercitati sulla protezione e sul ripristino
5. Organizzare una sessione immediatamente spendibile
Prima della sessione, presenta agli utenti il contesto operativo e verifica i loro accessi e la lingua della lezione. Lascia che completino un corso, poi discuti un checkpoint senza considerare una risposta errata come un giudizio sulla persona. Programma il gioco selezionato concedendo tempo a sufficienza per il suo scenario effettivo. La verifica scritta delle conoscenze può svolgersi dopo il superamento del gioco; evita di promettere che l'intera sequenza possa concludersi in una pausa di cinque minuti.
Concludi con una simulazione pratica: «Mostra dove reperiresti il numero verificato del fornitore» oppure «Spiega come segnaleresti un'approvazione imprevista». Le linee guida del NIST sul phishing collegano la formazione del personale alle segnalazioni e alle protezioni tecniche. Tieni a mente entrambi gli aspetti: un dipendente non dovrebbe dover compensare l'assenza di una scheda contatto o una procedura di segnalazione difettosa.
Fonti della sezione: Phishing: indicazioni di cybersicurezza per le piccole imprese
6. Rendere la segnalazione parte integrante dell'apprendimento
«Ho cliccato. E adesso?» classifica ciò che è accaduto: apertura di un link, inserimento di una password, autorizzazione di un accesso, installazione di software o esecuzione di un pagamento. Usa questa struttura per esercitarsi a redigere una breve segnalazione interna: cosa è successo, quando, quale account o dispositivo è stato coinvolto e quali azioni sono già state intraprese. Non inserire password o altri dati riservati nella segnalazione di prova.
Le linee guida dell'NCSC sulla cultura della sicurezza insistono sull'accessibilità dei canali di segnalazione e sull'equità di trattamento verso chi solleva dubbi o ammette errori. Un facilitatore può dare l'esempio ringraziando chi segnala e illustrando il passaggio successivo. Testa separatamente i canali di contatto aziendali: conoscere la risposta corretta all'interno di un corso non farà rispondere una casella di posta non presidiata.
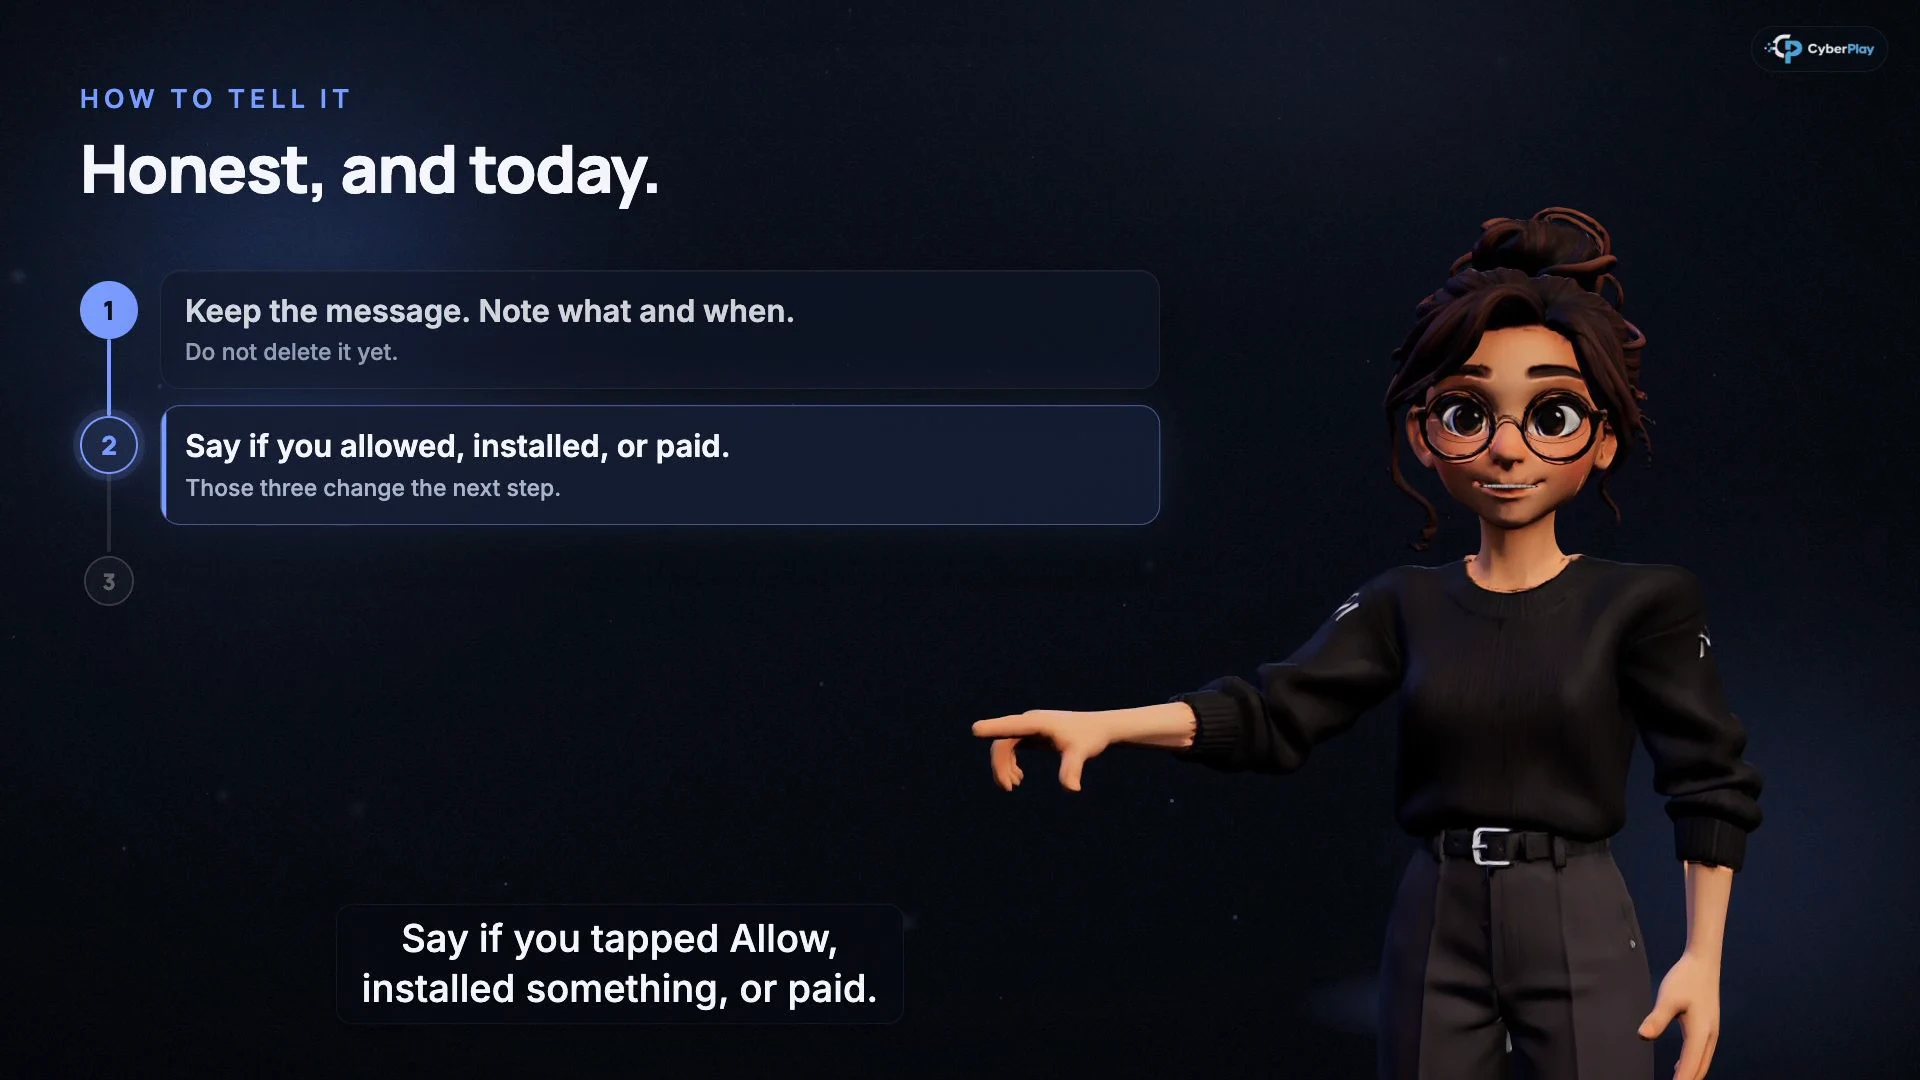
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Conserva le informazioni utili
Conserva il messaggio e annota cosa è accaduto e quando, affinché il team di risposta possa analizzarlo.
- Indica cosa è cambiato
L'autorizzazione di un'app, un'installazione o un pagamento modifica la fase successiva di risposta.
Fonti della sezione: Principi della cultura della cybersicurezza: principio 2
7. Registrare le evidenze senza sopravvalutarle
Per un progetto pilota, tieni quattro semplici registrazioni: chi ha avuto l'opportunità di formarsi, quale attività ha completato, quale decisione richiede ancora chiarimenti e quale problema operativo ha un responsabile assegnato. L'attestazione di completamento dimostra unicamente che un'attività è stata portata a termine secondo le regole della piattaforma. Non dimostra la resistenza a ogni attacco futuro. Una discussione in aula rappresenta una fonte di evidenza ben diversa da un incidente operativo reale.
Mantieni distinti come tipi di evidenza il completamento dei corsi, i risultati dei punti di controllo, le decisioni nei giochi e il follow-up sul lavoro. Se un piano idoneo consente di richiedere un certificato del corso, si tratta di un certificato di completamento. Usa i registri formativi disponibili per gestire la pianificazione e la revisione del programma e assegna un responsabile a ogni azione successiva.
8. Esercizio: risposta corretta e processo inapplicabile
Utilizza questo caso fittizio per verificare se l'impatto del programma si estende oltre la lezione. Chiedi all'utente, al responsabile amministrativo e al responsabile della sicurezza di proporre una singola azione successiva ciascuno, confrontando poi le rispettive responsabilità.
9. Rivedere il primo ciclo prima di ampliarlo
In fase di revisione, poni tre domande: Tutti hanno potuto accedere a una lezione adatta? Sono stati in grado di spiegare ed esercitarsi sulla decisione target? Sono riusciti ad attuarla utilizzando i processi reali dell'organizzazione? Ogni risposta suggerisce un intervento mirato: supporto linguistico, un nuovo scenario o una modifica del flusso di lavoro. Registra ciò che resta ancora da chiarire anziché trasformare un singolo punteggio in un giudizio sommario.
Estendi il programma solo quando il primo percorso possiede uno scopo definito e un follow-up attuabile. «Phishing moderno via email», la verifica del supporto remoto e «ClickFix» sono attualmente gratuiti con un account. Altri corsi richiedono un piano idoneo. Scegli l'argomento successivo in base ai fabbisogni riscontrati, collegando poi spiegazione, pratica e revisione secondo la medesima struttura.
Applica i concetti del corso in un'indagine sui pagamenti ai fornitori
Gioca a Phishing Detective 3D in italiano, esamina la fattura e gli elementi probatori relativi al conto, quindi spiega quali verifiche applicheresti al lavoro. L'accesso al gioco dipende dal piano sottoscritto.
Apri Phishing Detective 3DFonti e approfondimenti
- Costruire un programma di apprendimento su cybersicurezza e privacy (SP 800-50 Rev. 1) — NIST. Consultato il 2026-10-03
- Phishing: indicazioni di cybersicurezza per le piccole imprese — NIST. Consultato il 2026-10-03
- Principi della cultura della cybersicurezza: principio 2 — Centro nazionale britannico per la cybersicurezza. Consultato il 2026-10-03
Continua a esplorare
- Formazione sulla cybersicurezza a scuola: un piano di lezione
Organizza la formazione sulla cybersicurezza a scuola con corsi CyberPlay, Data Dash, attività per docenti e studenti e una lezione pratica di 45 minuti.
IT · 11 min di lettura - Cybersicurezza nelle università: un piano di formazione
Crea percorsi di cybersicurezza per studenti, personale e ricercatori con corsi CyberPlay, giochi, uso sicuro dell’IA e una prova di segnalazione nel campus.
IT · 11 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Microlearning nella sicurezza informatica: progettare una breve esercitazione
Progetta una breve sessione di sicurezza informatica su una decisione concreta, con feedback e verifica successiva. Usa la scaletta per guidare la pratica.
IT · 9 min di lettura - Requisiti di formazione NIS2: mappa corsi, controlli ed evidenze
Mappa i corsi CyberPlay agli articoli 20, 21 e 23 della NIS2. Distingui formazione, controlli tecnici, evidenze e lacune da verificare nella tua organizzazione.
IT · 10 min di lettura