Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
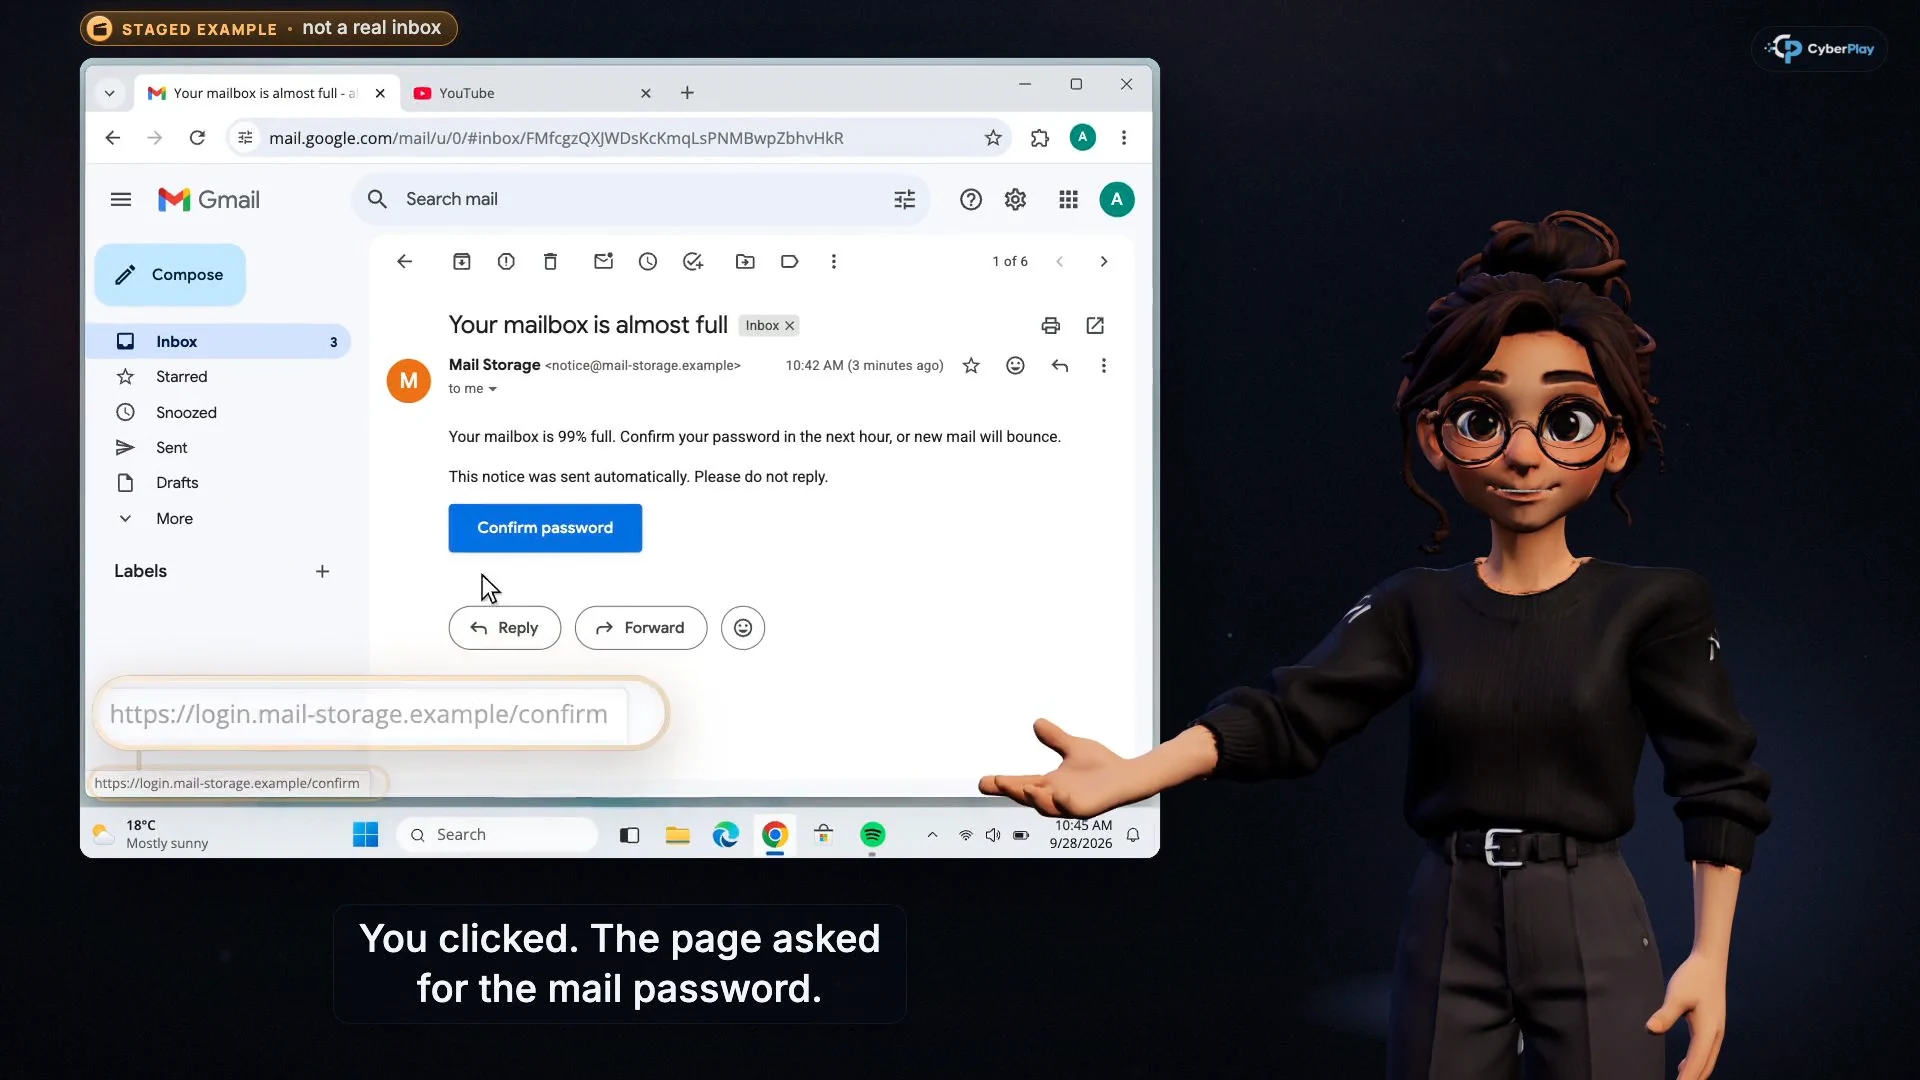
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
I corsi di consapevolezza sulla sicurezza possono supportare un programma NIS2 insegnando i processi decisionali alla base di igiene informatica, accessi, ripristino e segnalazione. Una mappatura utile indica il requisito, l'attività di apprendimento e le evidenze ancora necessarie al di fuori della formazione. Il completamento di un corso non può dimostrare che i controlli dell'organizzazione funzionino o che tutti gli obblighi NIS2 siano soddisfatti.
Questa guida è una mappatura editoriale per i responsabili di programma, revisionata il 3 ottobre 2026. Verifica l'applicabilità e i requisiti nazionali con il responsabile legale o di conformità designato. Gli articoli e l'interfaccia di CyberPlay supportano nove lingue; la narrazione video e i contenuti delle lezioni dei corsi attualmente supportano inglese e rumeno.
I punti da ricordare
- Separa l'apprendimento degli organi di gestione dalla consapevolezza generale dei dipendenti.
- Mappa ciascun corso a una decisione e a un responsabile, non a una percentuale di conformità.
- Mantieni distinta la prassi di segnalazione interna dai doveri di notifica previsti dalla legge.
- Associa i registri di apprendimento alle evidenze tecniche, operative e di governance.
1. Conferma le regole applicabili prima di mappare i contenuti
La NIS2 copre tipologie definite di soggetti nei settori critici, con regole dimensionali ed eccezioni. La Commissione europea spiega che gli Stati membri recepiscono la direttiva nel diritto nazionale. L'ambito di applicazione, l'autorità competente e le misure nazionali applicabili contano quindi prima di poter valutare un catalogo di corsi. La lingua di un articolo non determina la giurisdizione legale del suo lettore.
Inizia il tuo foglio di mappatura indicando il soggetto giuridico, i servizi che fornisce, l'autorità competente, il responsabile interno e la data della verifica di applicabilità. Mantieni distinte le proposte dai requisiti già in vigore: la panoramica della NIS2 della Commissione descrive emendamenti mirati proposti a gennaio 2026. Un piano di formazione non dovrebbe considerare implicitamente una proposta come la regola già in vigore.
Fonti della sezione: Direttiva NIS2: proteggere le reti e i sistemi informativi
2. Distingui le due disposizioni sulla formazione
L'articolo 20, paragrafo 2, richiede agli Stati membri di garantire che i membri degli organi di gestione ricevano una formazione per identificare i rischi e valutare le pratiche di gestione del rischio e i loro impatti sui servizi; incoraggia una formazione periodica analoga per i dipendenti. L'articolo 21, paragrafo 2, lettera g), include separatamente l'igiene informatica e la formazione sulla sicurezza informatica tra le misure di gestione del rischio.
Per il tuo programma, ciò suggerisce due piani di apprendimento. I dipendenti esercitano le decisioni nel proprio lavoro. Il management studia come un servizio potrebbe subire interruzioni, a quali controlli destinare risorse e quali evidenze giustifichino l'accettazione del rischio residuo. Una lezione sul phishing può introdurre un caso concreto per entrambi i target, ma non costituisce l'intero programma per gli organi di gestione. Aggiungi una discussione guidata incentrata sui servizi dell'organizzazione e sulle responsabilità decisionali.
Fonti della sezione: Direttiva (UE) 2022/2555: articoli 20, 21 e 23
3. Mappa un corso al suo contributo e alle sue lacune
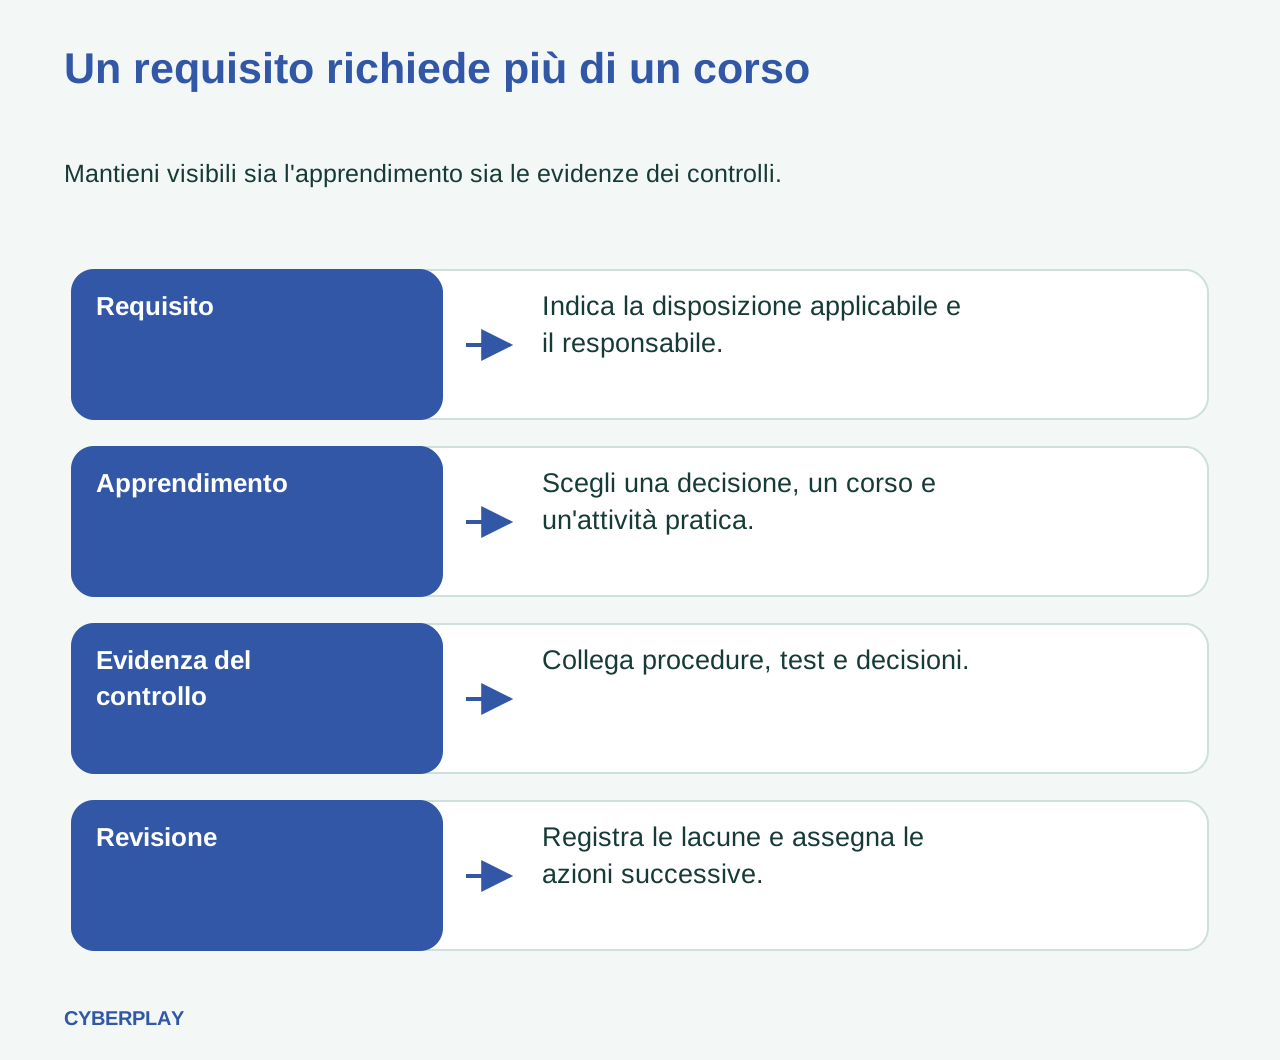
La tabella copre le dieci categorie dell'articolo 21, paragrafo 2, e le disposizioni per il management, a livello di programma di apprendimento. Non è una valutazione dei controlli. La colonna centrale descrive un possibile contributo formativo; l'ultima colonna identifica il lavoro organizzativo separato. Alcuni requisiti non hanno un equivalente diretto nei corsi. Non trasformare il numero di corrispondenze in un punteggio di conformità alla NIS2.
- Apri Phishing moderno via email
- Esercitati a gestire una richiesta MFA inattesa
- Scopri i canali di aggiornamento attendibili
| Riferimento NIS2 | Corso e contributo pratico | Evidenza o lavoro separato |
|---|---|---|
| 20(1): approvazione e supervisione | Usa un caso pratico per discutere quale decisione del management sia necessaria. | Effettiva approvazione, supervisione e governance responsabile. |
| 20(2): apprendimento del management | Usa un caso di pagamento o ransomware per discutere l'impatto sul business. | Un programma per il management, partecipazione e un registro delle decisioni. |
| 21(2)(a): politiche di rischio e dei sistemi | Usa i casi del corso per rendere comprensibili le scelte di policy. | Analisi del rischio documentata e politiche di sicurezza formalizzate con titolarità. |
| 21(2)(b): risposta agli incidenti | Ho cliccato. E adesso? allena a spiegare cosa è accaduto. | Un piano di risposta formalizzato con titolarità, contatti reperibili ed esercitazioni. |
| 21(2)(c): continuità operativa | Un'icona cloud non è un backup insegna le domande sulla recuperabilità. | Operatività del backup, test di ripristino e piani di ripristino dei servizi. |
| 21(2)(d): sicurezza della catena di approvvigionamento | Chi vede il tuo schermo? aiuta a verificare una richiesta di assistenza. | Valutazione del rischio dei fornitori, contratti e verifiche sui fornitori. |
| 21(2)(e): sicurezza del ciclo di vita dei sistemi | Aggiornamenti autentici e avvisi di sicurezza illustra i canali di aggiornamento attendibili. | Gestione delle vulnerabilità e distribuzione tecnica controllata. |
| 21(2)(f): valutazione dell'efficacia | Le revisioni dell'apprendimento evidenziano le domande che richiedono maggiori spiegazioni. | Criteri ed evidenze definiti per valutare i controlli effettivi. |
| 21(2)(g): igiene informatica e formazione | Phishing moderno via email e Chi vede il tuo schermo? allenano alla verifica. | Copertura dei ruoli, procedure locali e riesame dei fabbisogni formativi. |
| 21(2)(h): pratiche crittografiche | Nessun equivalente diretto del corso viene dichiarato. | Politica crittografica, crittografia adeguata e gestione delle chiavi. |
| 21(2)(i): personale, accessi e asset | Scegli i destinatari prima di condividere incoraggia scelte accurate dei destinatari. | Revisioni degli accessi, inventari degli asset e procedure di ingresso e uscita del personale. |
| 21(2)(j): autenticazione e comunicazioni | Rifiutalo se non l'hai avviato tu allena a gestire una richiesta MFA inattesa. | Configurazione dell'autenticazione e comunicazioni sicure appropriate. |
Fonti della sezione: Direttiva (UE) 2022/2555: articoli 20, 21 e 23
4. Usa un debriefing con il management per far emergere le decisioni mancanti
Dopo la lezione sull'MFA, chiedi al management di prendere in esame la situazione fittizia di un amministratore di un servizio critico che ha approvato una richiesta inattesa. Quali servizi dipendono da quell'account? Chi può revocare l'accesso? Esiste un canale di contatto d'emergenza testato? Cosa dovrebbe verificare il management prima di concludere che il problema è stato risolto? Queste domande collegano l'esempio alle decisioni sui servizi, anziché chiedere ai dirigenti di trasformarsi in gestori di incidenti.
Mantieni il verbale dettagliato: lo scenario analizzato, le decisioni prese, le questioni irrisolte e la persona responsabile di ciascuna azione successiva. Un certificato di completamento può affiancare questo verbale. Non può sostituire il ragionamento né dimostrare che un organo di gestione abbia esercitato una supervisione efficace. Il facilitatore dovrebbe distinguere ciò che i discenti hanno compreso da ciò che l'organizzazione ha effettivamente implementato.
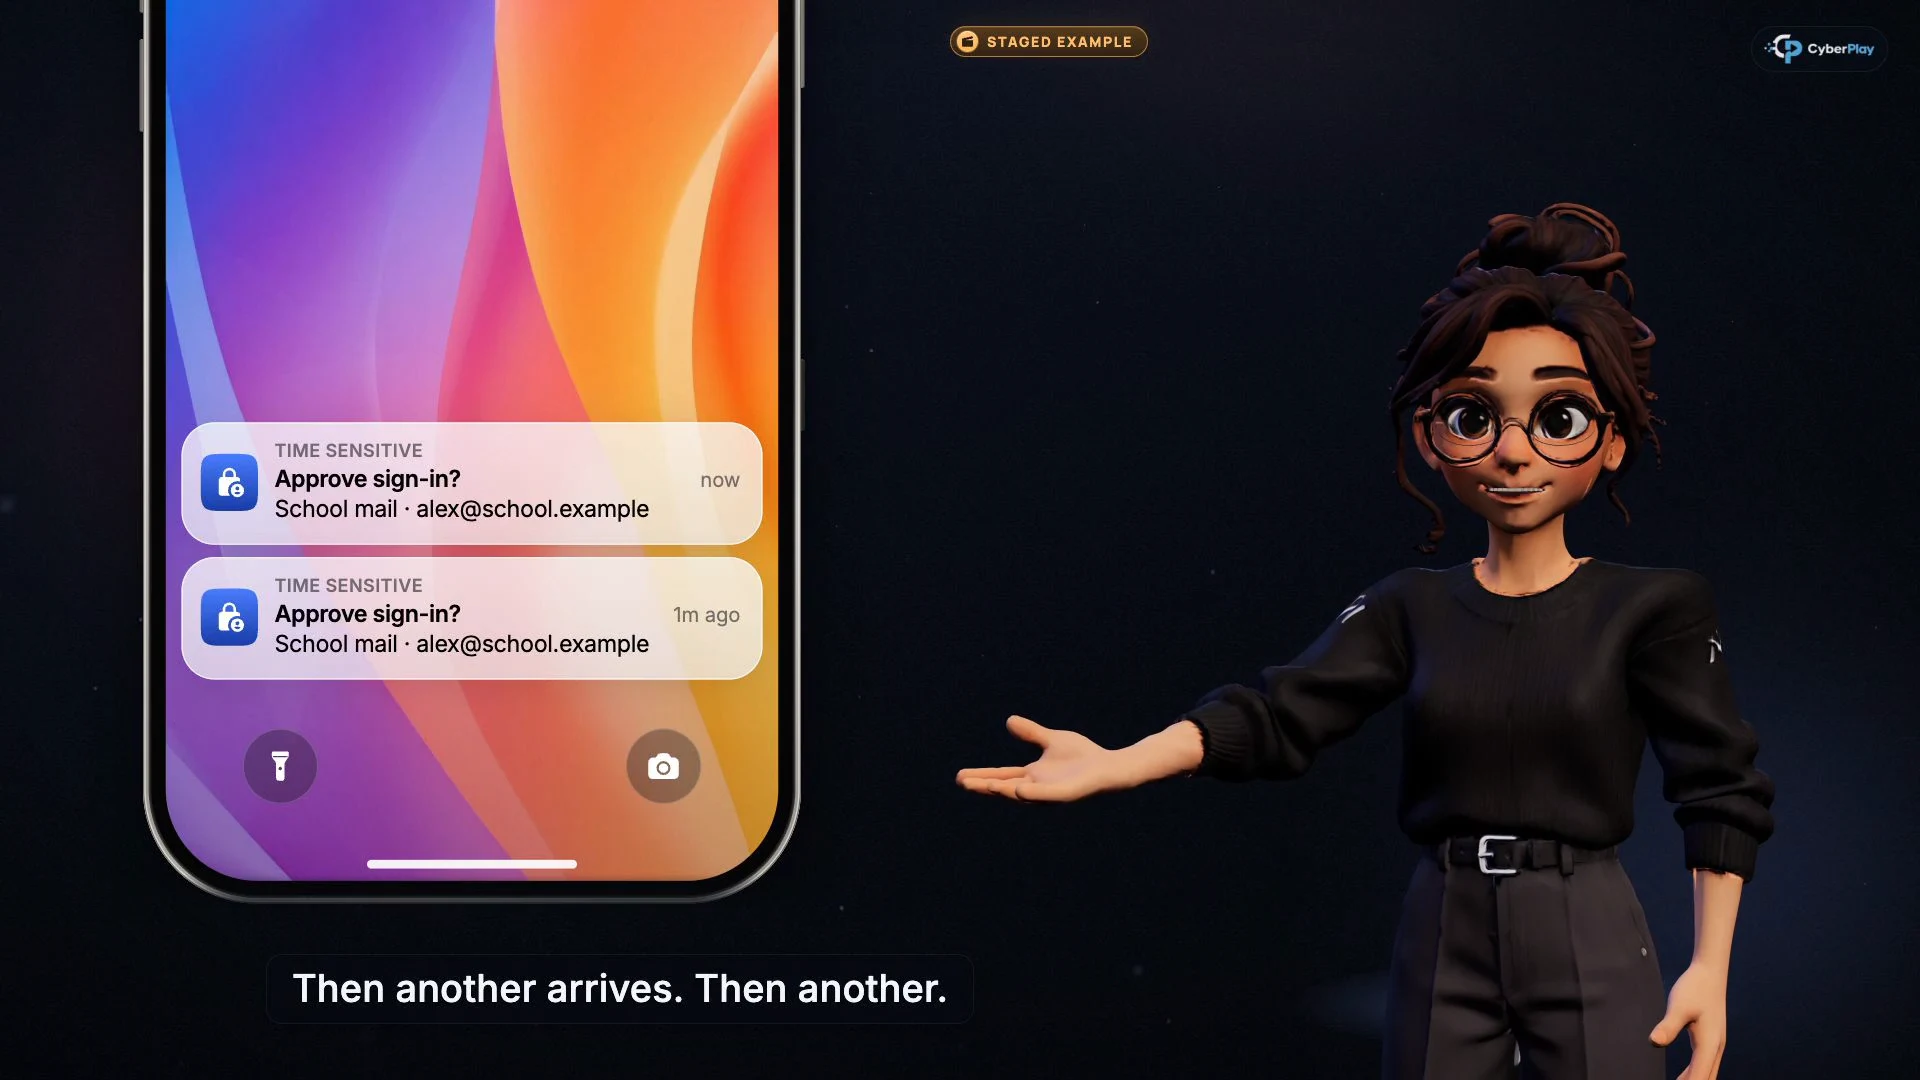
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Collega la notifica alla tua azione
Una richiesta di approvazione deve corrispondere a un accesso che hai avviato personalmente.
- L'insistenza ripetuta resta non richiesta
Rifiuta le richieste inattese e utilizza il canale di segnalazione fornito dalla tua organizzazione.
5. Collega le segnalazioni interne rapide all'articolo 23
Per gli incidenti significativi, l'articolo 23 richiede generalmente un preallarme entro 24 ore dalla conoscenza dell'evento, una notifica entro 72 ore e una relazione finale entro un mese dalla notifica. I primi due passaggi richiedono inoltre di agire senza indebito ritardo. Se l'incidente è ancora in corso al momento della scadenza della relazione finale, una relazione intermedia sullo stato di avanzamento è seguita da una relazione finale entro un mese dalla gestione dell'incidente. Gli incidenti significativi che colpiscono i servizi fiduciari di un prestatore hanno un termine di notifica di 24 ore.
Insegna ai dipendenti a segnalare tempestivamente tramite il canale interno, non ad attendere una scadenza legale o a decidere da soli se una soglia di legge sia raggiunta. I responsabili della risposta e l'ufficio legale valutano se l'incidente è significativo, applicano le norme corrette e gestiscono le notifiche esterne. Esercita il passaggio di consegne: una segnalazione utile spiega cosa è accaduto e quando, conservando poi le informazioni richieste dal team di risposta agli incidenti.
Fonti della sezione: Direttiva (UE) 2022/2555: articoli 20, 21 e 23
6. Aggiungi la pratica di gioco senza dichiarare un test di controllo
Associa il corso sui backup a Backup or Lose It. Gli scenari del gioco su postazioni di lavoro costringono il discente a scegliere quali file necessitino di protezione e a ripristinare i dati da copie che sopravvivono a un evento ransomware simulato. Usa il debriefing per domandare dove conservare i file di lavoro nelle sedi autorizzate e chi sia preposto ad aiutarne il ripristino. Registra una terminologia non familiare o una responsabilità poco chiara come una lacuna di apprendimento.
Assegna poi a un responsabile diverso la verifica dei backup effettivi e dei ripristini nell'ambiente dell'organizzazione. Un ripristino riuscito nel gioco non ha accesso a tale infrastruttura. Allo stesso modo, Phishing Detective 3D può supportare una discussione sui dati di pagamento manomessi e sugli account compromessi; la sua indagine fittizia non può verificare i controlli sui fornitori o sull'identità della tua organizzazione.
- Scopri perché sincronizzazione e ripristino sono diversi
- Fai pratica di ripristino in Backup or Lose It
- Esamina il caso simulato del pagamento al fornitore
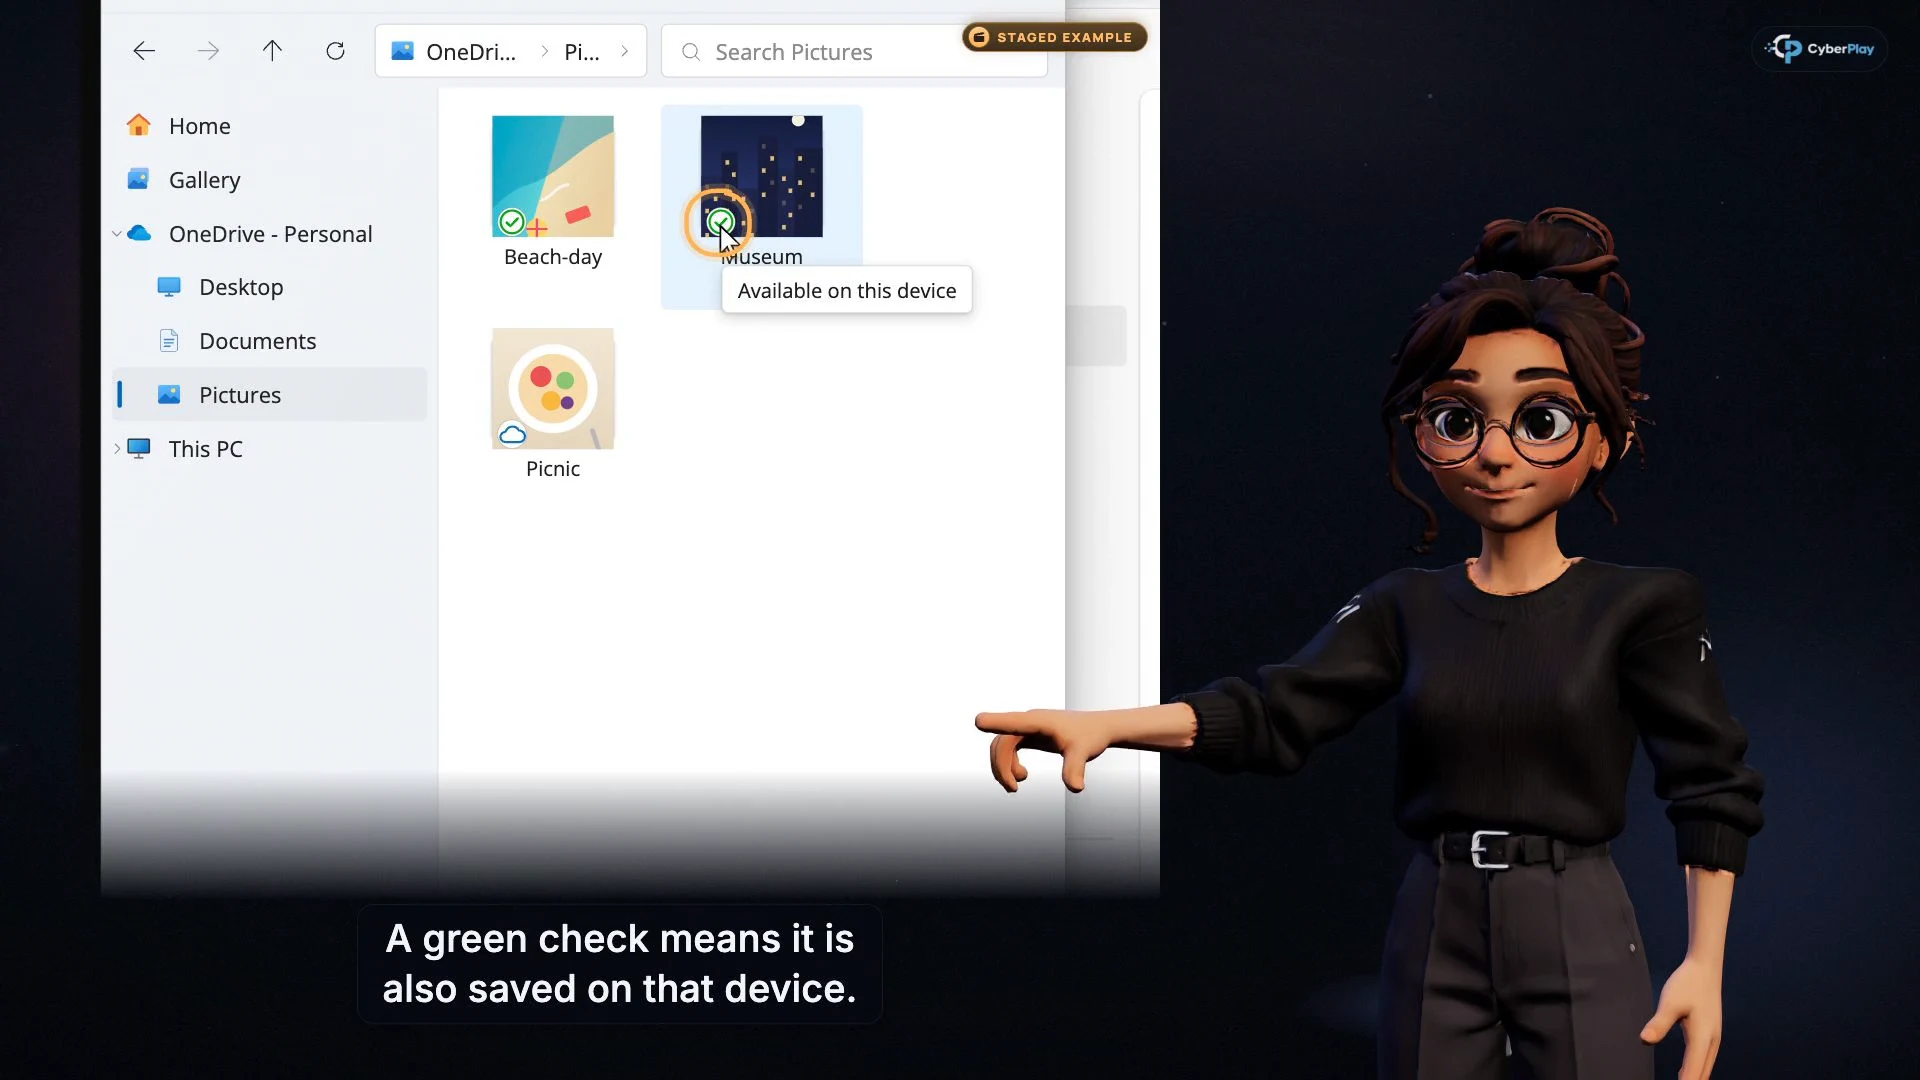
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Disponibile localmente non equivale a un test di ripristino
Un segno di spunta verde indica lo stato di sincronizzazione del file, non un backup indipendente e testato.
- Chiedi dove si trova la copia ripristinabile
Verifica cosa è coperto da backup, chi è responsabile del ripristino e quando è stato testato l'ultimo ripristino.
7. Raccogli evidenze verificabili da un altro revisore
La guida tecnica di attuazione di ENISA del 2025 fornisce esempi di evidenze per i soggetti coperti dal Regolamento di esecuzione (UE) 2024/2690, incluse specifiche infrastrutture digitali, servizi ICT e categorie di fornitori digitali. Si tratta di orientamenti non vincolanti che non sostituiscono i requisiti nazionali. La sua distinzione tra requisiti, indicazioni ed evidenze è una modalità utile per organizzare una revisione, a condizione di tener conto di tale limitazione d'ambito.
Per un registro di formazione, conserva il pubblico di destinazione, l'obiettivo, il titolo del corso e la versione o data di revisione, la lingua della lezione, il registro di partecipazione, il contesto di valutazione e il follow-up. Mantieni il periodo di conservazione e i permessi di accesso adeguati alla tua organizzazione. Collega separatamente le procedure, i risultati dei test o i verbali delle decisioni del responsabile del controllo. Un campo evidenze vuoto deve restare una lacuna visibile, non essere colmato con un attestato di corso solo perché disponibile.
Fonti della sezione: Guida tecnica all’attuazione della NIS2
8. Esercizio: l'attestato valida il controllo?
Esamina la seguente voce fittizia come se stessi controllando il foglio di mappatura di un collega. Il compito consiste nell'indicare cosa supporta l'evidenza e scegliere l'azione successiva; non è richiesto alcun record di dipendenti reali.
9. Mantieni visibile il confine delle evidenze della piattaforma
La funzionalità Corsi di CyberPlay utilizza cinque checkpoint video e offre un certificato di completamento quando il discente e il piano soddisfano le condizioni richieste. I test di verifica delle conoscenze dei giochi sono attività scritte separate, sbloccate dopo aver superato i rispettivi giochi. Il risultato di un gioco o di un corso costituisce evidenza di formazione; nessuno di questi elementi rappresenta una dichiarazione di conformità alla NIS2.
Mantieni la mappatura e la revisione del programma all’interno del tuo processo di governance, usando i registri formativi disponibili nel tuo spazio di lavoro. Inizia con alcune decisioni rilevanti, allega le evidenze formative in modo trasparente e assegna a ogni requisito organizzativo ancora da soddisfare un responsabile che ne risponda. Un indicatore di avanzamento può orientare le azioni successive; non dimostra che un controllo funzioni.
Collega l'apprendimento sulla continuità operativa a uno scenario di ripristino
Gioca a Backup or Lose It in italiano, quindi discuti quali evidenze sarebbero necessarie per verificare le reali misure di ripristino della tua organizzazione. L'accesso al gioco dipende dal piano sottoscritto.
Apri Backup or Lose ItFonti e approfondimenti
- Direttiva (UE) 2022/2555: articoli 20, 21 e 23 — Parlamento europeo e Consiglio. Consultato il 2026-10-03
- Direttiva NIS2: proteggere le reti e i sistemi informativi — Commissione europea. Consultato il 2026-10-03
- Guida tecnica all’attuazione della NIS2 — ENISA. Consultato il 2026-10-03
Continua a esplorare
- Formazione NIS2 sulla sicurezza informatica: programma ed evidenze
Pianifica la formazione NIS2 per ruolo e rischio, collega le attività agli obiettivi e conserva evidenze utili. Distingui formazione di dirigenti e dipendenti.
IT · 10 min di lettura - Corsi di consapevolezza sulla cybersecurity: dalla lezione alla pratica
Costruisci un programma di consapevolezza con i corsi CyberPlay, giochi pertinenti, esercizi per ruolo e verifiche concrete delle decisioni sul lavoro.
IT · 9 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Esercitazione ransomware a tavolino: guida per team non tecnici
Conduci un'esercitazione ransomware a tavolino per team non tecnici con eventi fittizi, ruoli chiari, decisioni di escalation e un kit scaricabile.
IT · 10 min di lettura - Cybersicurezza nelle università: un piano di formazione
Crea percorsi di cybersicurezza per studenti, personale e ricercatori con corsi CyberPlay, giochi, uso sicuro dell’IA e una prova di segnalazione nel campus.
IT · 11 min di lettura - Formazione sulla cybersicurezza a scuola: un piano di lezione
Organizza la formazione sulla cybersicurezza a scuola con corsi CyberPlay, Data Dash, attività per docenti e studenti e una lezione pratica di 45 minuti.
IT · 11 min di lettura