Редакційна команда CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
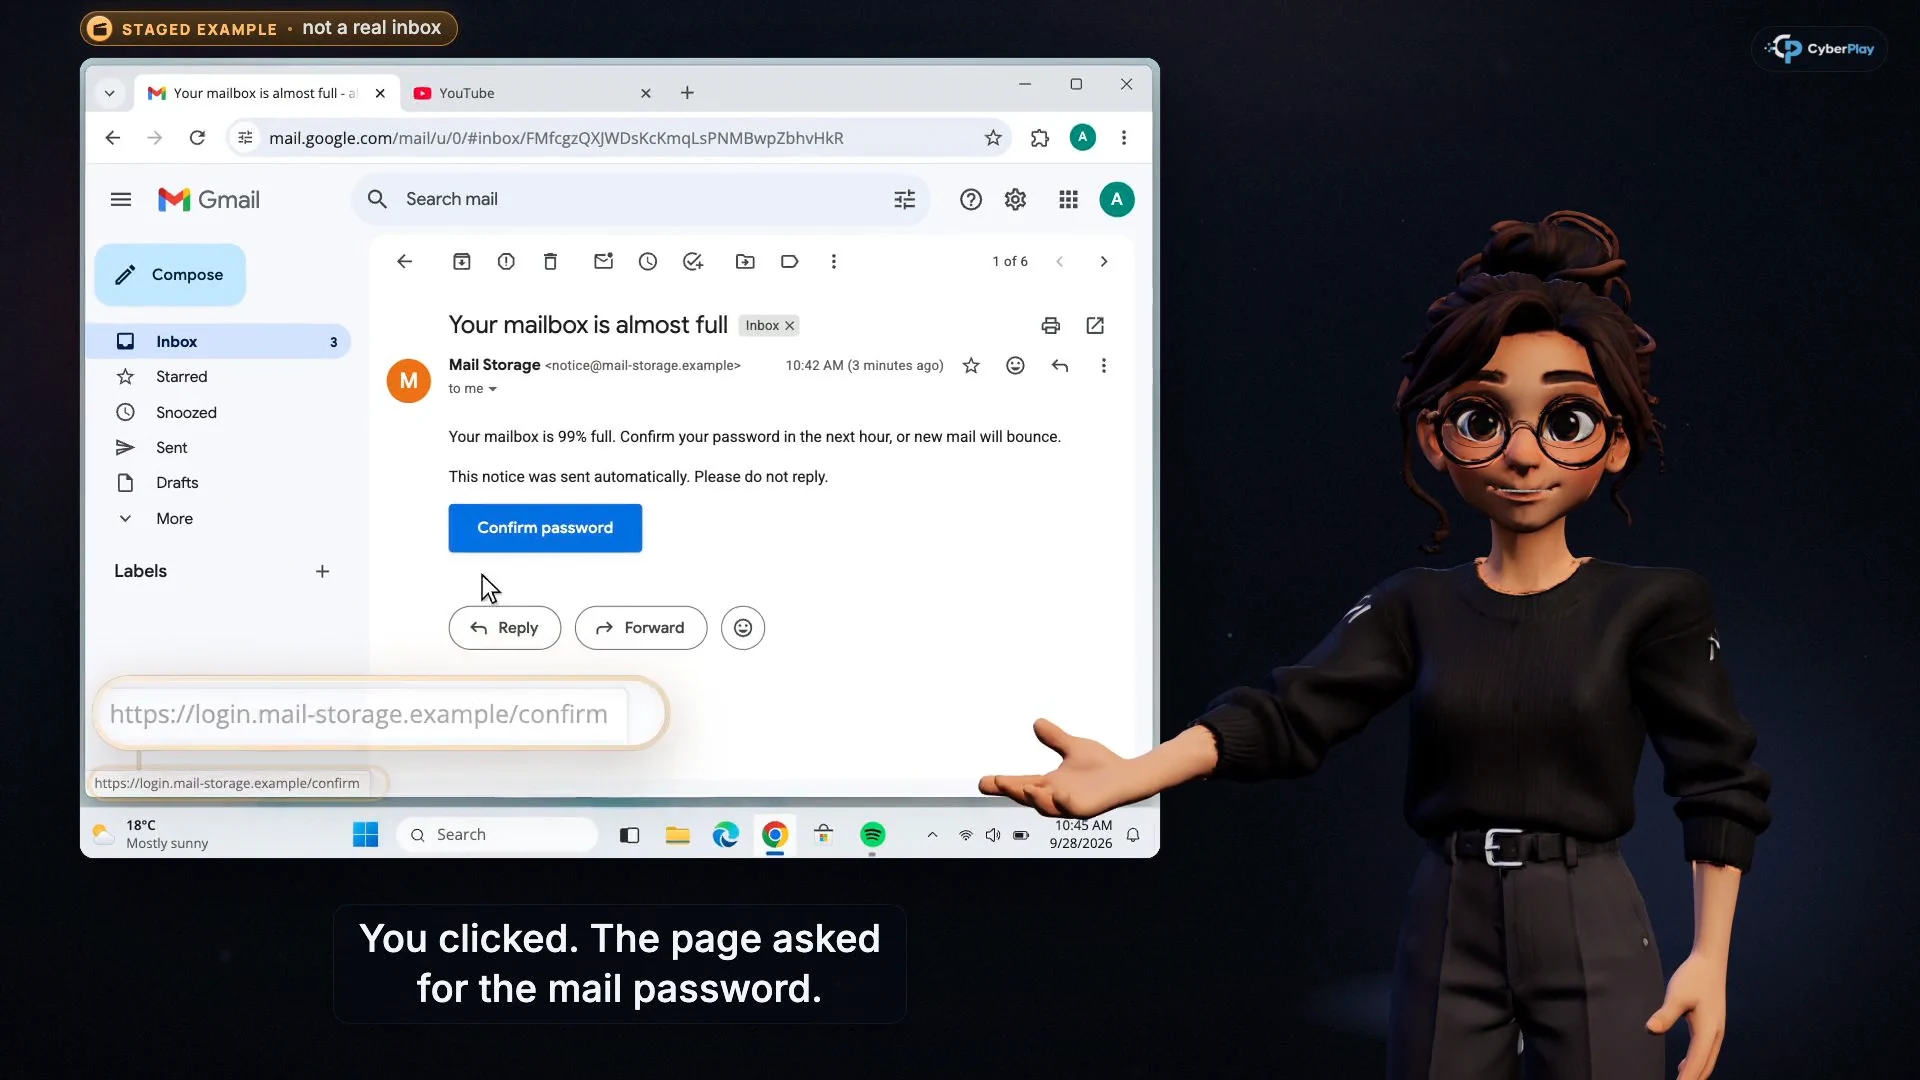
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
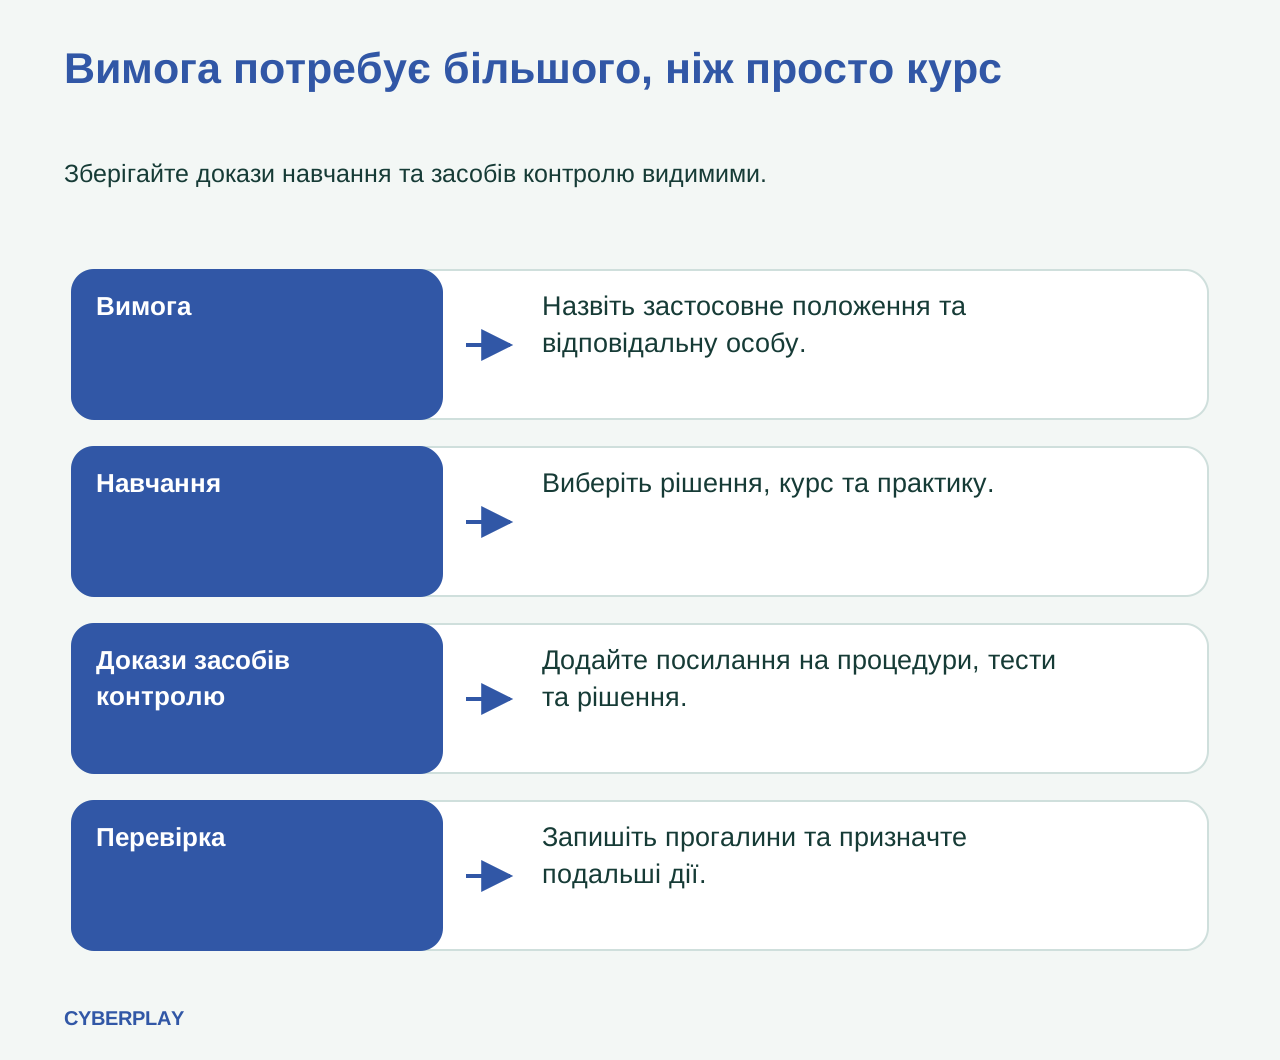
Курси з підвищення обізнаності щодо безпеки можуть підтримати програму NIS2, навчаючи принципам прийняття рішень щодо гігієни, доступу, відновлення та звітування. Корисне зіставлення визначає вимогу, навчальну активність та докази, які все ще потрібні поза межами навчання. Проходження курсу не може підтвердити, що засоби контролю організації працюють або що всі зобов'язання за NIS2 виконані.
Цей посібник є редакційним зіставленням для власників програм, переглянутим 3 жовтня 2026 року. Підтвердьте застосовність та національні вимоги у вашого відповідального фахівця з юридичних питань або відповідності вимогам. Статті та інтерфейс CyberPlay підтримують дев'ять мов; відеоозвучення та зміст уроків курсів наразі підтримують англійську та румунську мови.
Головне, що варто запам’ятати
- Відокремлюйте навчання керівного органу від загальної обізнаності працівників.
- Зіставляйте кожен курс із рішенням та відповідальною особою, а не з відсотком відповідності вимогам.
- Відокремлюйте практику внутрішнього звітування від законодавчо встановлених обов'язків щодо повідомлення.
- Поєднуйте записи про навчання з технічними, операційними та управлінськими доказами.
1. Підтвердьте застосовні правила перед зіставленням контенту
NIS2 охоплює визначені типи суб'єктів у критичних секторах, із правилами щодо розміру та винятками. Європейська Комісія пояснює, що держави-члени імплементують директиву в національне законодавство. Тому сфера дії, повноваження та застосовні національні заходи мають значення ще до того, як можна буде оцінити каталог курсів. Мова статті не визначає правову юрисдикцію її читача.
Почніть свою таблицю зіставлення з юридичної особи, послуг, які вона надає, відповідального органу, внутрішнього власника та дати перевірки застосовності. Відокремлюйте пропозиції від ухвалених вимог: огляд NIS2 від Комісії описує цільові поправки, запропоновані в січні 2026 року. План навчання не повинен мовчазно розглядати пропозицію як правило, що вже набуло чинності.
Джерела розділу: Директива NIS2: захист мережевих та інформаційних систем
2. Розрізняйте два положення щодо навчання
Стаття 20(2) вимагає від держав-членів забезпечити проходження членами керівного органу навчання для виявлення ризиків та оцінки практик управління ризиками і впливу на послуги; вона також заохочує подібне регулярне навчання працівників. Стаття 21(2)(g) окремо включає навчання з кібергігієни та кібербезпеки до заходів з управління ризиками.
Для вашої програми це передбачає два плани навчання. Працівники відпрацьовують рішення у своїй роботі. Керівництво вивчає, як послуга може вийти з ладу, які засоби контролю заслуговують на ресурси та які докази виправдовують прийняття залишкового ризику. Урок з фішингу може представити конкретний випадок для обох аудиторій, але він не забезпечує повної навчальної програми для керівництва. Додайте керовану дискусію з використанням послуг організації та обов'язків щодо прийняття рішень.
Джерела розділу: Директива (ЄС) 2022/2555: Статті 20, 21 та 23
3. Зіставте курс із його внеском та прогалиною
Таблиця охоплює десять категорій статті 21(2) та положення щодо керівництва на рівні навчальної програми. Це не оцінка засобів контролю. Середня колонка описує можливий навчальний внесок; остання колонка визначає окрему організаційну роботу. Деякі вимоги не мають прямого еквівалента у вигляді курсу. Не перетворюйте кількість збігів на бал відповідності вимогам NIS2.
- Відкрити «Сучасний фішинг електронною поштою»
- Потренуватися в обробці несподіваного запиту MFA
- Дізнатися про довірені шляхи оновлення
| Посилання на NIS2 | Курс та практичний внесок | Окремі докази або робота |
|---|---|---|
| 20(1): затвердження та нагляд | Використовуйте кейс для обговорення того, яке управлінське рішення потрібне. | Фактичне затвердження, нагляд та підзвітне управління. |
| 20(2): навчання керівництва | Використовуйте кейс із платежами або програмами-вимагачами для обговорення впливу на бізнес. | Навчальна програма для керівництва, участь та запис рішень. |
| 21(2)(a): політики щодо ризиків та систем | Використовуйте кейси з курсів, щоб зробити вибір політик зрозумілим. | Задокументований аналіз ризиків та закріплені політики безпеки. |
| 21(2)(b): реагування на інциденти | Курс «Я натиснув. Що далі?» тренує пояснення того, що сталося. | Закріплений план реагування, доступні контакти та навчання. |
| 21(2)(c): безперервність | Курс «Значок хмари — не резервна копія» навчає питанням можливості відновлення. | Операції резервного копіювання, тести на відновлення та плани відновлення послуг. |
| 21(2)(d): безпека постачальників | Курс «Кому ви надаєте доступ до екрана?» допомагає перевіряти запити на підтримку. | Оцінка ризиків постачальників, контракти та гарантії. |
| 21(2)(e): безпека життєвого циклу систем | Курс «Справжні оновлення та попередження безпеки» пояснює довірені шляхи оновлення. | Управління вразливостями та контрольоване технічне розгортання. |
| 21(2)(f): оцінка ефективності | Огляди навчання виявляють питання, які потребують додаткових пояснень. | Визначені критерії та докази для оцінки фактичних засобів контролю. |
| 21(2)(g): гігієна та навчання | Курси «Сучасний фішинг електронною поштою» та «Кому ви надаєте доступ до екрана?» відпрацьовують перевірку. | Охоплення ролей, локальні процедури та перегляд потреб у навчанні. |
| 21(2)(h): криптографічні практики | Прямого еквівалента у вигляді курсу не заявлено. | Політика криптографії, належне шифрування та управління ключами. |
| 21(2)(i): люди, доступ та активи | Курс «Назвіть одержувачів перед надсиланням» підтримує ретельний вибір одержувачів. | Перевірки доступу, записи про активи та процедури прийняття/звільнення працівників. |
| 21(2)(j): автентифікація та комунікації | Курс «Відхиліть, якщо ви цього не починали» відпрацьовує несподіваний запит MFA. | Налаштування автентифікації та належні безпечні комунікації. |
Джерела розділу: Директива (ЄС) 2022/2555: Статті 20, 21 та 23
4. Використовуйте підбиття підсумків з керівництвом для виявлення відсутніх рішень
Після уроку з MFA попросіть керівництво розглянути вигаданого адміністратора критично важливої послуги, який схвалив несподіваний запит. Які послуги залежать від цього облікового запису? Хто може відкликати доступ? Чи існує перевірений шлях екстреного зв'язку? Що потрібно побачити керівництву, перш ніж зробити висновок, що проблему вирішено? Ці питання пов'язують приклад із рішеннями щодо послуг, а не вимагають від директорів ставати фахівцями з реагування на інциденти.
Ведіть конкретні записи: розглянутий сценарій, прийняті рішення, питання без відповідей та особа, відповідальна за кожен подальший крок. Сертифікат про проходження може додаватися до цього запису. Він не може замінити обґрунтування або підтвердити, що керівний орган здійснював ефективний нагляд. Фасилітатор повинен розрізняти те, що зрозуміли слухачі, від того, що організація фактично впровадила.
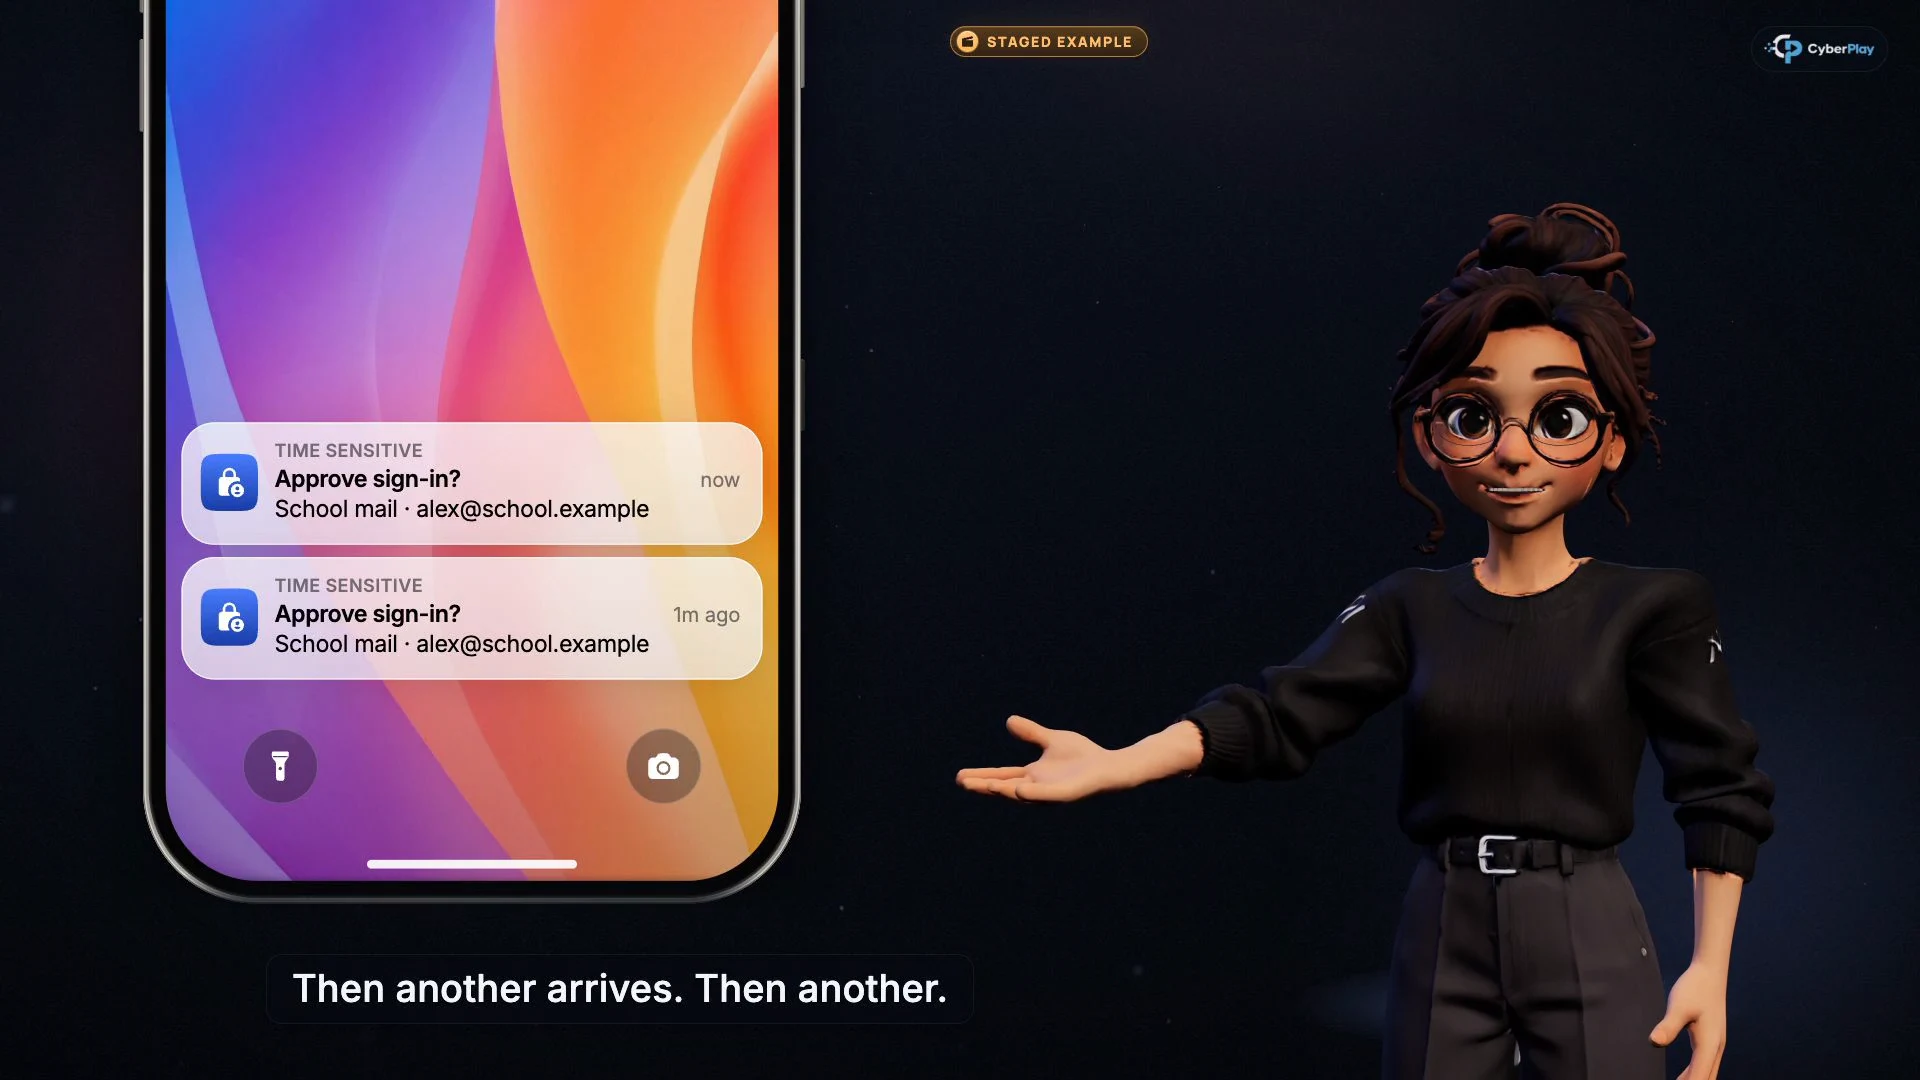
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Пов'яжіть запит зі своєю дією
Запит на схвалення повинен відповідати входу, який ви ініціювали.
- Повторення не робить запит очікуваним
Відхиляйте несподівані запити та використовуйте шлях звітування, який надає ваша організація.
5. Пов'яжіть швидкі внутрішні звіти зі статтею 23
Для значних інцидентів стаття 23 загалом вимагає раннього попередження протягом 24 годин від моменту, коли про інцидент стало відомо, повідомлення протягом 72 годин та остаточного звіту протягом одного місяця після повідомлення. Перші два також вимагають дій без невиправданої затримки. Якщо інцидент триває на момент подання остаточного звіту, після звіту про хід виконання подається остаточний звіт протягом одного місяця після врегулювання інциденту. Значні інциденти, що впливають на довірчі послуги надавача, мають 24-годинний термін для повідомлення.
Навчайте працівників оперативно звітувати через внутрішні канали, а не чекати на юридичний дедлайн або самостійно вирішувати, чи досягнуто законодавчо встановленого порогу. Відповідальні за реагування та юридичні питання оцінюють значущість, застосовують правильні правила та керують зовнішніми повідомленнями. Відпрацьовуйте передачу інформації: корисне повідомлення вказує, що сталося і коли, а потім зберігає інформацію, яку запитує команда реагування.
Джерела розділу: Директива (ЄС) 2022/2555: Статті 20, 21 та 23
6. Додайте ігрову практику без претензій на тестування засобів контролю
Поєднайте курс із резервного копіювання з грою Backup or Lose It. Сценарії робочих станцій у грі змушують слухача обирати, яка робота потребує захисту, та відновлювати файли з копій, що вціліли після симульованої атаки програми-вимагача. Використовуйте підбиття підсумків, щоб запитати, де має зберігатися затверджена робота і хто може допомогти її відновити. Записуйте незнайому термінологію або незрозумілу відповідальність як прогалину в навчанні.
Потім призначте іншу відповідальну особу для перевірки фактичних резервних копій та відновлень у середовищі організації. Успішне відновлення у грі не має доступу до цієї інфраструктури. Аналогічно, Phishing Detective 3D може підтримати обговорення щодо зміненої платіжної інформації та скомпрометованих облікових записів; її вигадане розслідування не може перевірити ваші перевірки постачальників або засоби контролю ідентичності.
- Дізнатися, чому синхронізація та відновлення відрізняються
- Потренуватися у відновленні в грі Backup or Lose It
- Дослідити вигаданий кейс із платежем постачальнику
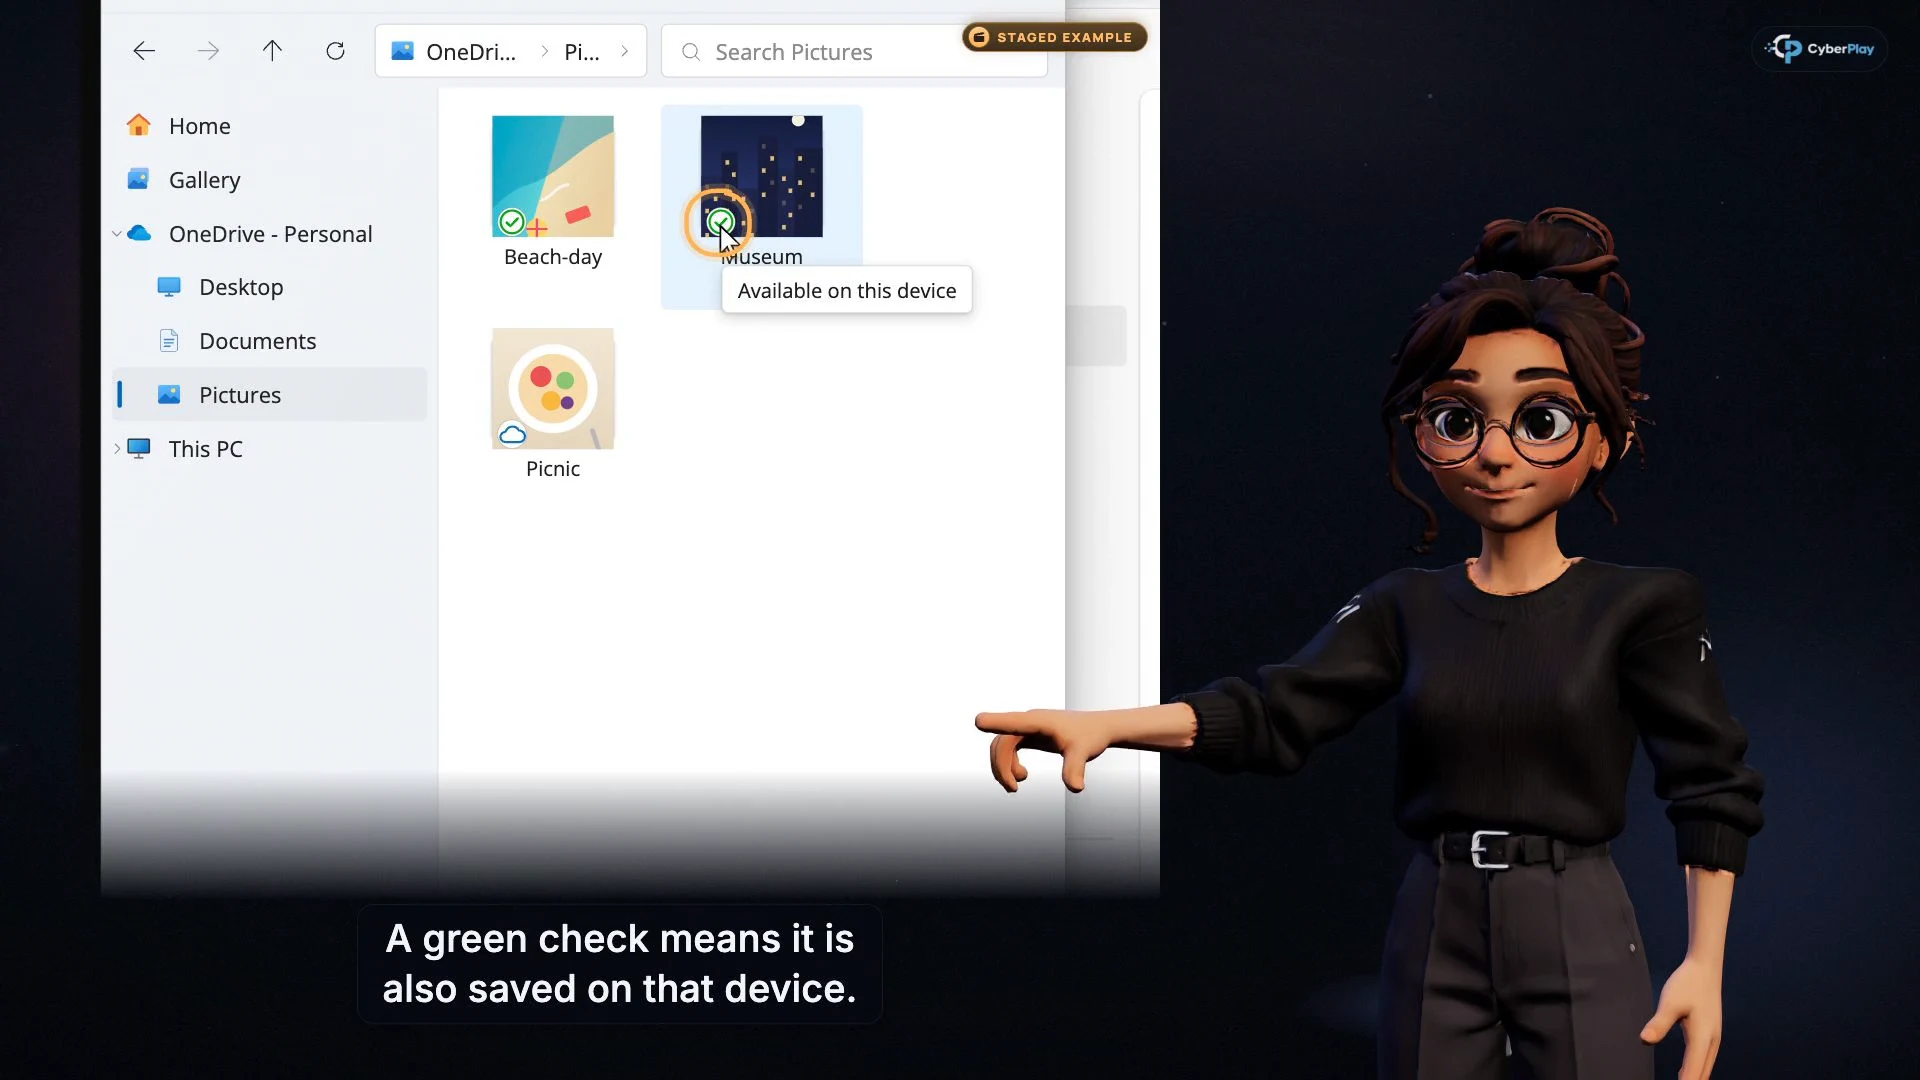
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Доступність локально не є тестом на відновлення
Зелена галочка описує статус синхронізації цього файлу, а не перевірену незалежну резервну копію.
- Запитайте, де знаходиться копія для відновлення
Знайте, що скопійовано, хто відповідає за відновлення і коли востаннє тестувалося відновлення.
7. Зберіть докази, які зможе перевірити інший рецензент
Настанова ENISA з технічної імплементації 2025 року надає приклади доказів для суб'єктів, на яких поширюється дія Імплементаційного регламенту 2024/2690, включаючи визначені категорії цифрової інфраструктури, послуг ІКТ та цифрових провайдерів. Це необов'язкова настанова, і вона не замінює національні вимоги. Її поділ на вимоги, настанови та докази є корисним способом організації перевірки, за умови, що ви зберігаєте це обмеження сфери застосування.
Для запису про навчання зберігайте цільову аудиторію, мету, назву курсу та версію або дату перегляду, мову уроку, запис про участь, контекст оцінювання та подальші дії. Підтримуйте період зберігання та дозволи на доступ відповідними до вашої організації. Окремо додавайте посилання на процедури власника засобу контролю, результати тестів або записи рішень. Порожнє поле доказів має залишатися видимою прогалиною, а не заповнюватися сертифікатом про проходження курсу лише тому, що він є в наявності.
Джерела розділу: Настанова з технічної імплементації NIS2
8. Вправа: чи підтверджує сертифікат дієвість заходу?
Перегляньте наступний вигаданий запис так, ніби ви перевіряєте таблицю зіставлення колеги. Завдання полягає в тому, щоб сказати, що підтверджують докази, і вибрати наступну дію; реальний запис про працівника не потрібен.
9. Зберігайте межу доказів платформи видимою
CyberPlay Courses використовує п'ять відеоконтрольних точок і пропонує сертифікат про проходження, коли слухач і план відповідають умовам отримання. Перевірки знань у грі — це окремі письмові активності, які розблоковуються після проходження відповідних ігор. Результат гри або курсу є доказом навчання; жоден із цих артефактів не є декларацією відповідності вимогам NIS2.
Підтримуйте зіставлення вимог і перегляд програми в межах процесу управління, використовуючи записи про навчання, доступні у вашому робочому просторі. Почніть із кількох доречних рішень, додавайте докази навчання без перебільшення їхнього значення та визначте відповідальну особу для кожної організаційної вимоги, що залишається. Індикатор прогресу може спрямовувати подальші дії, але не доводить, що захід контролю працює.
Пов'яжіть навчання безперервності зі сценарієм відновлення
Зіграйте в Backup or Lose It англійською мовою, а потім обговоріть, які докази знадобляться для перевірки реальних заходів відновлення вашої організації. Доступ до гри залежить від вашого плану.
Відкрити Backup or Lose ItДжерела й додаткові матеріали
- Директива (ЄС) 2022/2555: Статті 20, 21 та 23 — Європейський Парламент і Рада. Переглянуто 2026-10-03
- Директива NIS2: захист мережевих та інформаційних систем — Європейська Комісія. Переглянуто 2026-10-03
- Настанова з технічної імплементації NIS2 — ENISA. Переглянуто 2026-10-03
Досліджуйте далі
- Навчання кібербезпеки за NIS2: практична програма та підтвердження її виконання
Плануйте навчання за NIS2 відповідно до ролей, ризиків і рішень. Використовуйте матрицю підтверджень та розрізняйте підготовку керівництва і працівників.
UK · 8 хв читання - Навчання з кібербезпеки: програма, що поєднує курси з практикою
Побудуйте програму навчання з кібербезпеки з коротких курсів, ігор і перевірок знань. Добирайте вправи за ролями та розрізняйте, що підтверджують результати.
UK · 7 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Сценарна вправа щодо програм-вимагачів: посібник для нетехнічних команд
Проведіть сценарну вправу щодо програм-вимагачів для нетехнічної команди. Перевірте ролі, повідомлення й безперервність роботи та завантажте посібник ведучого.
UK · 8 хв читання - Обізнаність із кібербезпеки в університеті: план навчання
Розвивайте кіберобізнаність в університеті: вступ для студентів, навчання працівників і дослідників, курси CyberPlay, ігри та вправи з повідомлення про інциденти.
UK · 9 хв читання - Навчання з кібербезпеки для шкіл: практичний план уроку
Сплануйте шкільне навчання з кібербезпеки під керівництвом учителя з відеокурсами, вправами та іграми. Практикуйте перевірку повідомлень і звернення по допомогу.
UK · 9 хв читання