Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
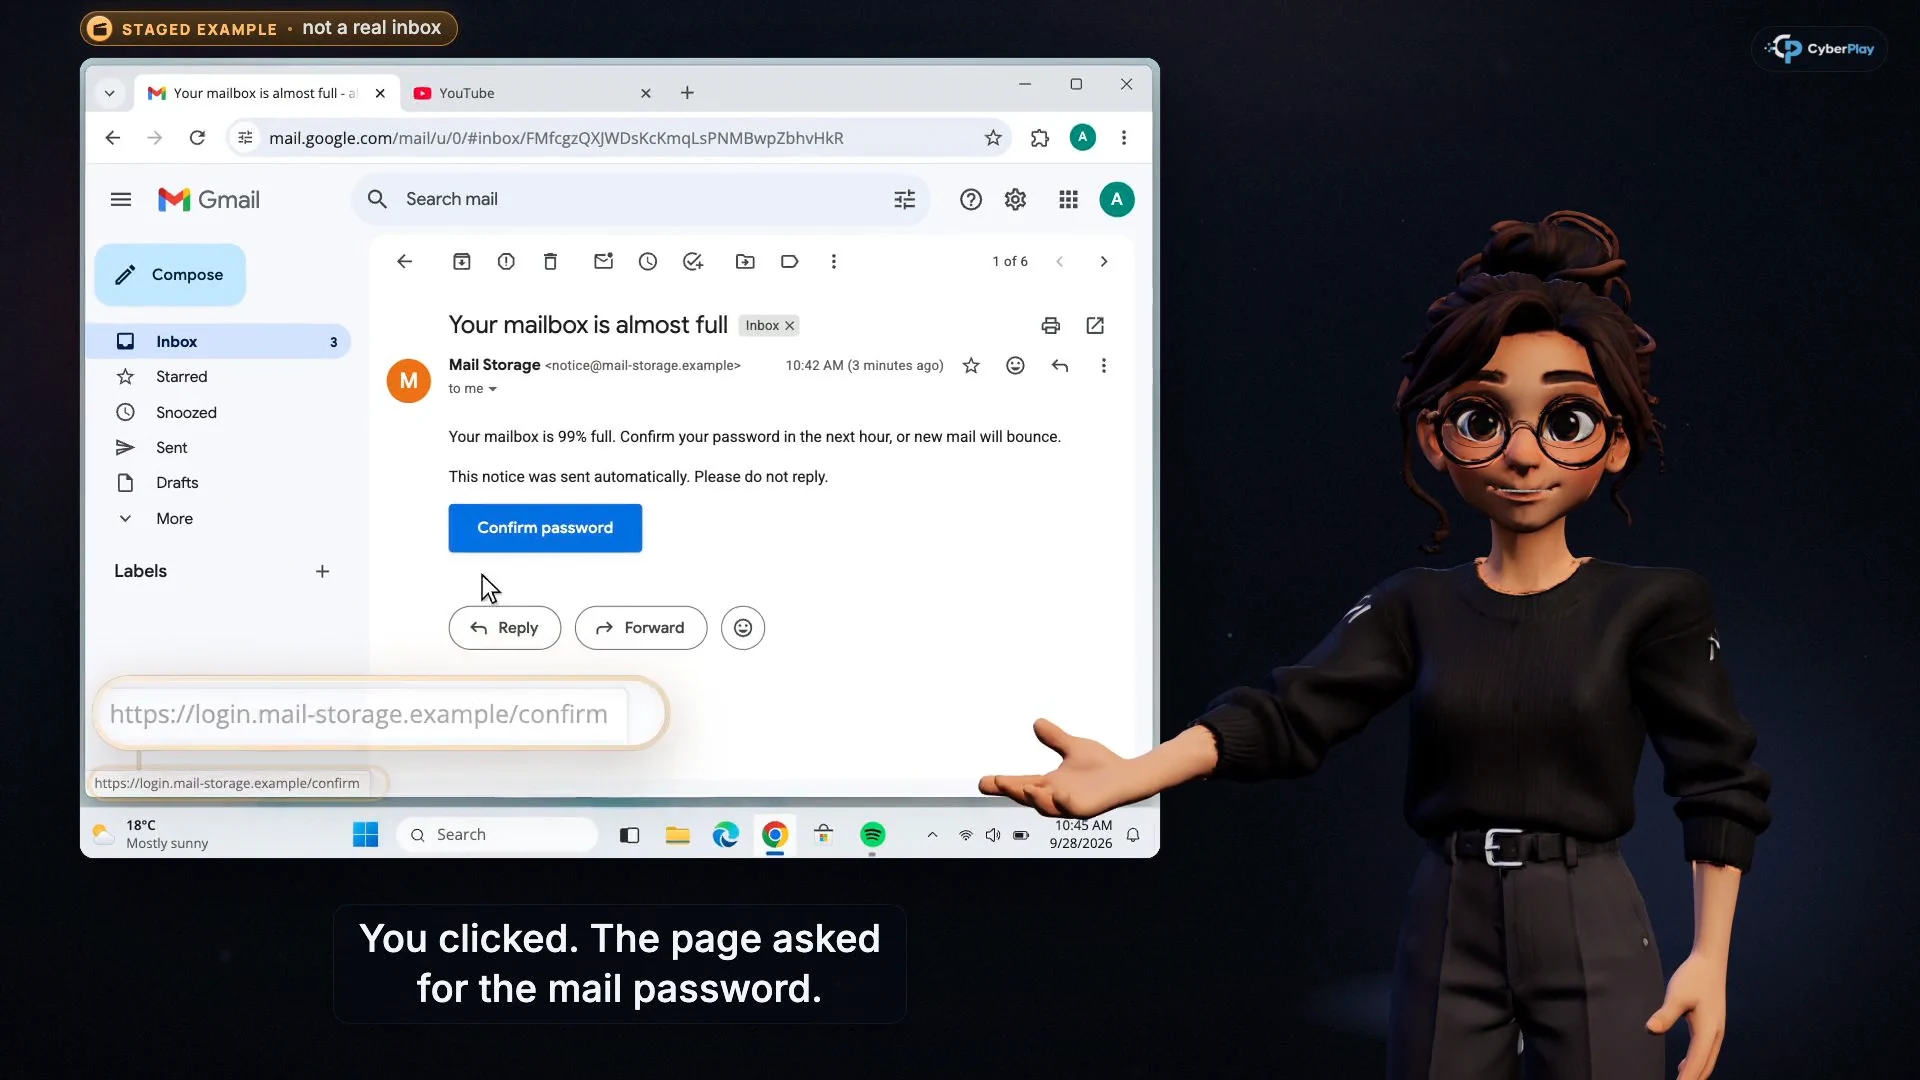
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
Kursy budowania świadomości bezpieczeństwa mogą wspierać program NIS2, ucząc decyzji stojących za higieną cyfrową, dostępem, odzyskiwaniem danych i zgłaszaniem incydentów. Użyteczne mapowanie wskazuje wymaganie, działanie edukacyjne oraz dowody, które wciąż są potrzebne poza samym szkoleniem. Ukończenie kursu nie może stanowić dowodu na to, że wdrożone w organizacji środki kontroli działają ani że wszystkie obowiązki wynikające z NIS2 zostały spełnione.
Niniejszy przewodnik stanowi redakcyjne mapowanie dla właścicieli programów, zaktualizowane 3 października 2026 r. Potwierdź zakres stosowania i wymagania krajowe z osobą odpowiedzialną za kwestie prawne lub zgodność z przepisami w Twojej organizacji. Artykuły oraz interfejs CyberPlay obsługują dziewięć języków; narracja wideo oraz treść lekcji w kursach są obecnie dostępne w języku angielskim i rumuńskim.
Najważniejsze wnioski
- Oddziel edukację organów zarządzających od ogólnego budowania świadomości pracowników.
- Przypisz każdy kurs do konkretnej decyzji i właściciela, a nie do wskaźnika procentowego zgodności.
- Utrzymuj wyraźny podział między wewnętrznym zgłaszaniem incydentów a ustawowymi obowiązkami powiadamiania.
- Zestawiaj rejestry ukończenia szkoleń z dowodami technicznymi, operacyjnymi i zarządczymi.
1. Potwierdź obowiązujące przepisy przed mapowaniem treści
Dyrektywa NIS2 obejmuje określone typy podmiotów w sektorach krytycznych, wprowadzając kryteria wielkości oraz wyjątki. Komisja Europejska wyjaśnia, że państwa członkowskie transponują dyrektywę do prawa krajowego. Dlatego zanim będzie można ocenić katalog kursów, kluczowe znaczenie mają zakres podmiotowy, właściwy organ oraz obowiązujące przepisy krajowe. Język artykułu nie przesądza o jurysdykcji prawnej jego czytelnika.
Rozpocznij arkusz mapowania od wskazania podmiotu prawnego, świadczonych przezeń usług, właściwego organu, wewnętrznego właściciela procesu oraz daty przeglądu stosowalności przepisów. Oddzielaj propozycje zmian od przepisów uchwalonych: przegląd NIS2 przygotowany przez Komisję opisuje ukierunkowane poprawki zaproponowane w styczniu 2026 r. Plan szkoleniowy nie powinien po cichu traktować propozycji jako normy już obowiązującej.
Źródła tej sekcji: Dyrektywa NIS2: bezpieczeństwo sieci i systemów informatycznych
2. Rozróżnij dwa przepisy dotyczące szkoleń
Artykuł 20 ust. 2 nakłada na państwa członkowskie obowiązek zapewnienia, aby członkowie organów zarządzających odbywali szkolenia w celu zdobywania wiedzy i umiejętności pozwalających identyfikować ryzyka oraz oceniać praktyki zarządzania ryzykiem i ich wpływ na świadczone usługi; zachęca także do regularnego oferowania podobnych szkoleń pracownikom. Z kolei artykuł 21 ust. 2 lit. g) odrębnie wymienia podstawowe praktyki cyberhigieny i szkolenia z zakresu cyberbezpieczeństwa wśród środków zarządzania ryzykiem.
Dla Twojego programu oznacza to potrzebę opracowania dwóch planów edukacyjnych. Pracownicy ćwiczą podejmowanie decyzji w codziennej pracy. Kadra zarządzająca analizuje natomiast, jak usługa mogłaby zawieść, które środki kontroli wymagają zasobów i jakie dowody uzasadniają akceptację ryzyka szczątkowego. Lekcja o phishingu może przedstawić konkretny przypadek obu grupom odbiorców, ale nie wyczerpuje programu dla kadry kierowniczej. Uzupełnij ją o moderowaną dyskusję opartą na usługach organizacji i faktycznym podziale odpowiedzialności decyzyjnej.
Źródła tej sekcji: Dyrektywa (UE) 2022/2555: artykuły 20, 21 i 23
3. Przypisz kurs do jego wkładu oraz luki, której nie pokrywa
Poniższa tabela obejmuje dziesięć kategorii z art. 21 ust. 2 oraz przepisy dotyczące kadry zarządzającej na poziomie programu edukacyjnego. Nie jest to ocena skuteczności środków kontroli. Środkowa kolumna opisuje potencjalny wkład szkoleniowy, a ostatnia wskazuje odrębne działania organizacyjne. Niektóre wymagania nie mają bezpośredniego odpowiednika w kursach. Nie zamieniaj liczby dopasowań w wynik procentowy zgodności z NIS2.
- Otwórz kurs „Nowoczesny phishing mailowy”
- Przećwicz obsługę niespodziewanego monitu MFA
- Poznaj zaufane ścieżki instalacji aktualizacji
| Odniesienie do NIS2 | Wkład kursu i praktyki | Odrębny dowód lub działanie |
|---|---|---|
| 20(1): zatwierdzanie i nadzór | Wykorzystaj studium przypadku do dyskusji o wymaganej decyzji zarządczej. | Faktyczne zatwierdzenie, nadzór i rozliczalne struktury ładu zarządczego. |
| 20(2): edukacja kadry zarządzającej | Wykorzystaj przypadek płatności lub ransomware do omówienia wpływu na ciągłość biznesową. | Program dla kadry zarządzającej, frekwencja i rejestr podjętych decyzji. |
| 21(2)(a): polityki ryzyka i bezpieczeństwa systemów | Użyj przykładów z kursu, aby ułatwić zrozumienie założeń polityk. | Udokumentowana analiza ryzyka i zatwierdzone polityki bezpieczeństwa. |
| 21(2)(b): obsługa incydentów | Lekcja „Kliknąłem. Co teraz?” uczy jasnego wyjaśniania, co się wydarzyło. | Wdrożony plan reagowania, dostępne kontakty awaryjne i regularne ćwiczenia. |
| 21(2)(c): ciągłość działania | Lekcja „Ikona chmury to nie backup” uczy stawiania pytań o odzyskiwalność danych. | Wdrożone procesy tworzenia kopii zapasowych, testy odtwarzania i plany przywracania usług. |
| 21(2)(d): bezpieczeństwo łańcucha dostaw | Lekcja „Kto widzi Twój ekran?” pomaga weryfikować nietypowe prośby o wsparcie. | Ocena ryzyka dostawców, klauzule umowne i procedury weryfikacji. |
| 21(2)(e): bezpieczeństwo cyklu życia systemów | Lekcja „Prawdziwe aktualizacje i ostrzeżenia bezpieczeństwa” objaśnia zaufane ścieżki aktualizacji. | Zarządzanie podatnościami i kontrolowane wdrażanie zmian technicznych. |
| 21(2)(f): ocena skuteczności | Przeglądy wyników szkoleń ujawniają zagadnienia wymagające dodatkowych wyjaśnień. | Zdefiniowane kryteria i dowody służące do oceny faktycznych środków kontroli. |
| 21(2)(g): higiena cyfrowa i szkolenia | Lekcje „Nowoczesny phishing mailowy” i „Kto widzi Twój ekran?” ćwiczą nawyk weryfikacji. | Objęcie ról szkoleniami, lokalne procedury i analiza potrzeb edukacyjnych. |
| 21(2)(h): praktyki kryptograficzne | Brak deklarowanego bezpośredniego odpowiednika w kursach. | Polityka kryptografii, właściwe mechanizmy szyfrowania i zarządzanie kluczami. |
| 21(2)(i): zasoby ludzkie, kontrola dostępu i aktywa | Lekcja „Wskaż osoby, zanim udostępnisz” promuje rozważny dobór odbiorców. | Przeglądy uprawnień, ewidencja aktywów i procedury dołączania oraz odchodzenia pracowników. |
| 21(2)(j): uwierzytelnianie i łączność | Lekcja „Odrzuć, jeśli to nie Ty zainicjowałeś” ćwiczy reakcję na niespodziewany monit MFA. | Konfiguracja uwierzytelniania i odpowiednio zabezpieczone kanały łączności. |
Źródła tej sekcji: Dyrektywa (UE) 2022/2555: artykuły 20, 21 i 23
4. Wykorzystaj podsumowanie z kadrą kierowniczą do wykrycia brakujących decyzji
Po ukończeniu lekcji o MFA poproś kadrę zarządzającą o przeanalizowanie fikcyjnego scenariusza: administrator usługi krytycznej zatwierdza niespodziewaną prośbę o logowanie. Które usługi zależą od tego konta? Kto ma uprawnienia do odebrania dostępu? Czy istnieje przetestowana ścieżka kontaktu awaryjnego? Jakie informacje musiałby otrzymać zarząd, aby uznać problem za rozwiązany? Pytania te łączą przykład z decyzjami dotyczącymi usług, zamiast wymagać od członków zarządu roli analityków incydentów.
Zadbaj o precyzję dokumentacji: odnotuj rozpatrywany scenariusz, podjęte decyzje, pytania bez odpowiedzi oraz osoby odpowiedzialne za dalsze kroki. Certyfikat ukończenia może stanowić załącznik do tego protokołu. Nie zastąpi on jednak procesu decyzyjnego ani nie dowiedzie, że organ zarządzający sprawował skuteczny nadzór. Prowadzący powinien wyraźnie oddzielić to, co uczestnicy zrozumieli, od tego, co organizacja rzeczywiście wdrożyła.
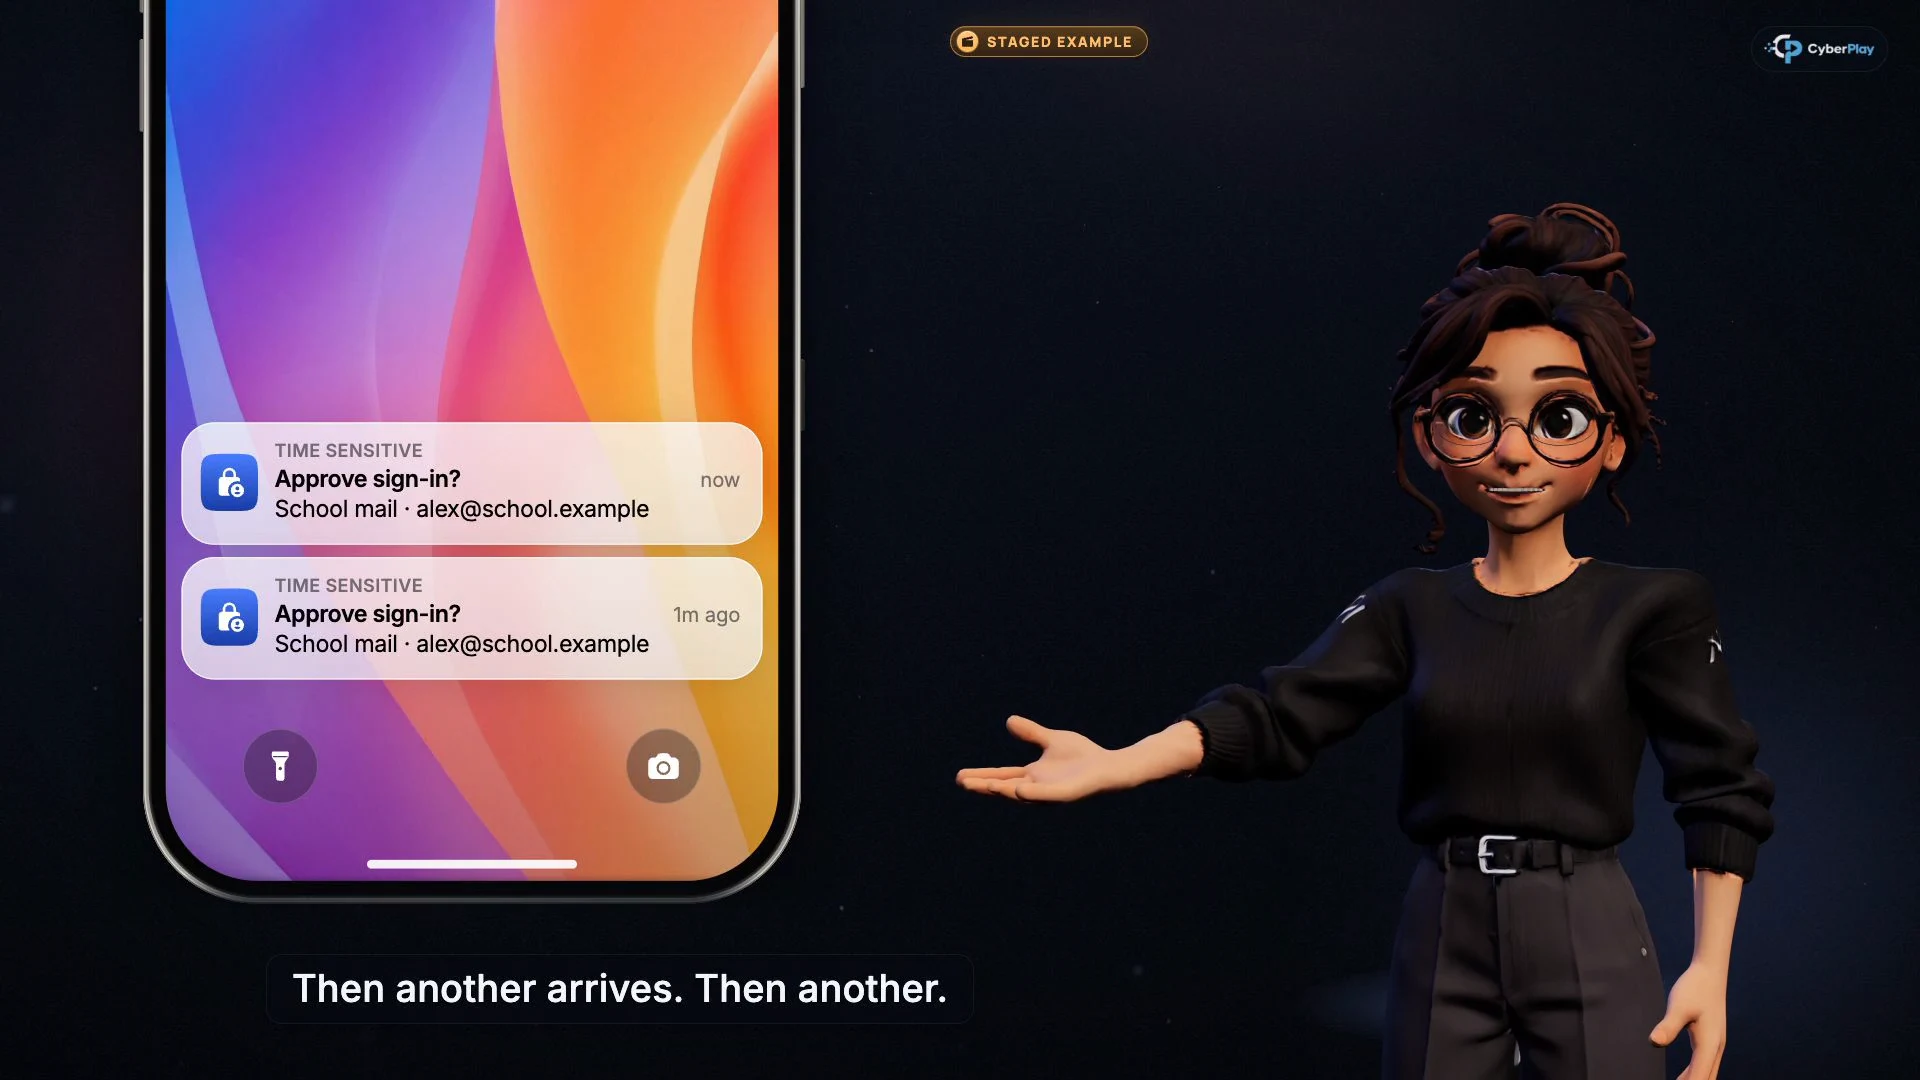
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Połącz komunikat ze swoim działaniem
Prośba o zatwierdzenie powinna odpowiadać logowaniu, które sam zainicjowałeś.
- Ponawiana presja nadal oznacza brak autoryzacji
Odrzucaj niespodziewane monity i skorzystaj z oficjalnej ścieżki zgłaszania udostępnionej w Twojej organizacji.
5. Połącz szybkie zgłoszenia wewnętrzne z artykułem 23
W przypadku poważnych incydentów artykuł 23 zasadniczo wymaga przekazania wczesnego ostrzeżenia w ciągu 24 godzin od powzięcia wiedzy, zgłoszenia incydentu w ciągu 72 godzin oraz sprawozdania końcowego w ciągu miesiąca od złożenia zgłoszenia. Pierwsze dwa etapy wymagają ponadto działania bez zbędnej zwłoki. Jeżeli w momencie upływu terminu sprawozdania końcowego incydent nadal trwa, przedkłada się sprawozdanie z postępów, a sprawozdanie końcowe składa się w ciągu miesiąca od obsłużenia incydentu. W przypadku poważnych incydentów mających wpływ na usługi zaufania dostawcy obowiązuje 24-godzinny termin zgłoszenia.
Ucz pracowników bezzwłocznego korzystania z wewnętrznej ścieżki zgłaszania, bez czekania na formalne terminy prawne i bez samodzielnego rozstrzygania, czy incydent przekracza ustawowy próg dotkliwości. To zespół reagowania i radcowie prawni oceniają powagę zdarzenia, stosują właściwe przepisy i zarządzają powiadomieniami zewnętrznymi. Przećwiczcie przekazanie informacji: przydatne zgłoszenie precyzuje, co i kiedy się stało, oraz zabezpiecza dane potrzebne zespołowi reagowania.
Źródła tej sekcji: Dyrektywa (UE) 2022/2555: artykuły 20, 21 i 23
6. Wprowadź praktykę w grach bez przypisywania jej roli audytu kontroli
Połącz kurs poświęcony kopiom zapasowym z grą Backup or Lose It. Scenariusze na stacji roboczej zmuszają gracza do określenia, które pliki wymagają ochrony, oraz do odzyskania danych z kopii, które przetrwały symulowany atak ransomware. Wykorzystaj omówienie po grze, aby zapytać, gdzie powinny trafiać zatwierdzone dokumenty i kto pomaga w ich przywróceniu. Zapisz nieznaną terminologię lub niejasny podział obowiązków jako lukę szkoleniową.
Następnie wyznacz innego właściciela zadania do zweryfikowania faktycznych kopii zapasowych i prób odzyskiwania w środowisku produkcyjnym organizacji. Pomyślne odtworzenie plików w grze nie ma żadnego połączenia z tą infrastrukturą. Podobnie Phishing Detective 3D może posłużyć do dyskusji o sfałszowanych danych do przelewu i przejętych kontach; fikcyjne śledztwo w grze nie zastąpi weryfikacji dostawców ani kontroli tożsamości.
- Dowiedz się, dlaczego synchronizacja i odzyskiwanie to dwie różne rzeczy
- Przećwicz odzyskiwanie danych w Backup or Lose It
- Przeanalizuj fikcyjny przypadek płatności na rzecz dostawcy
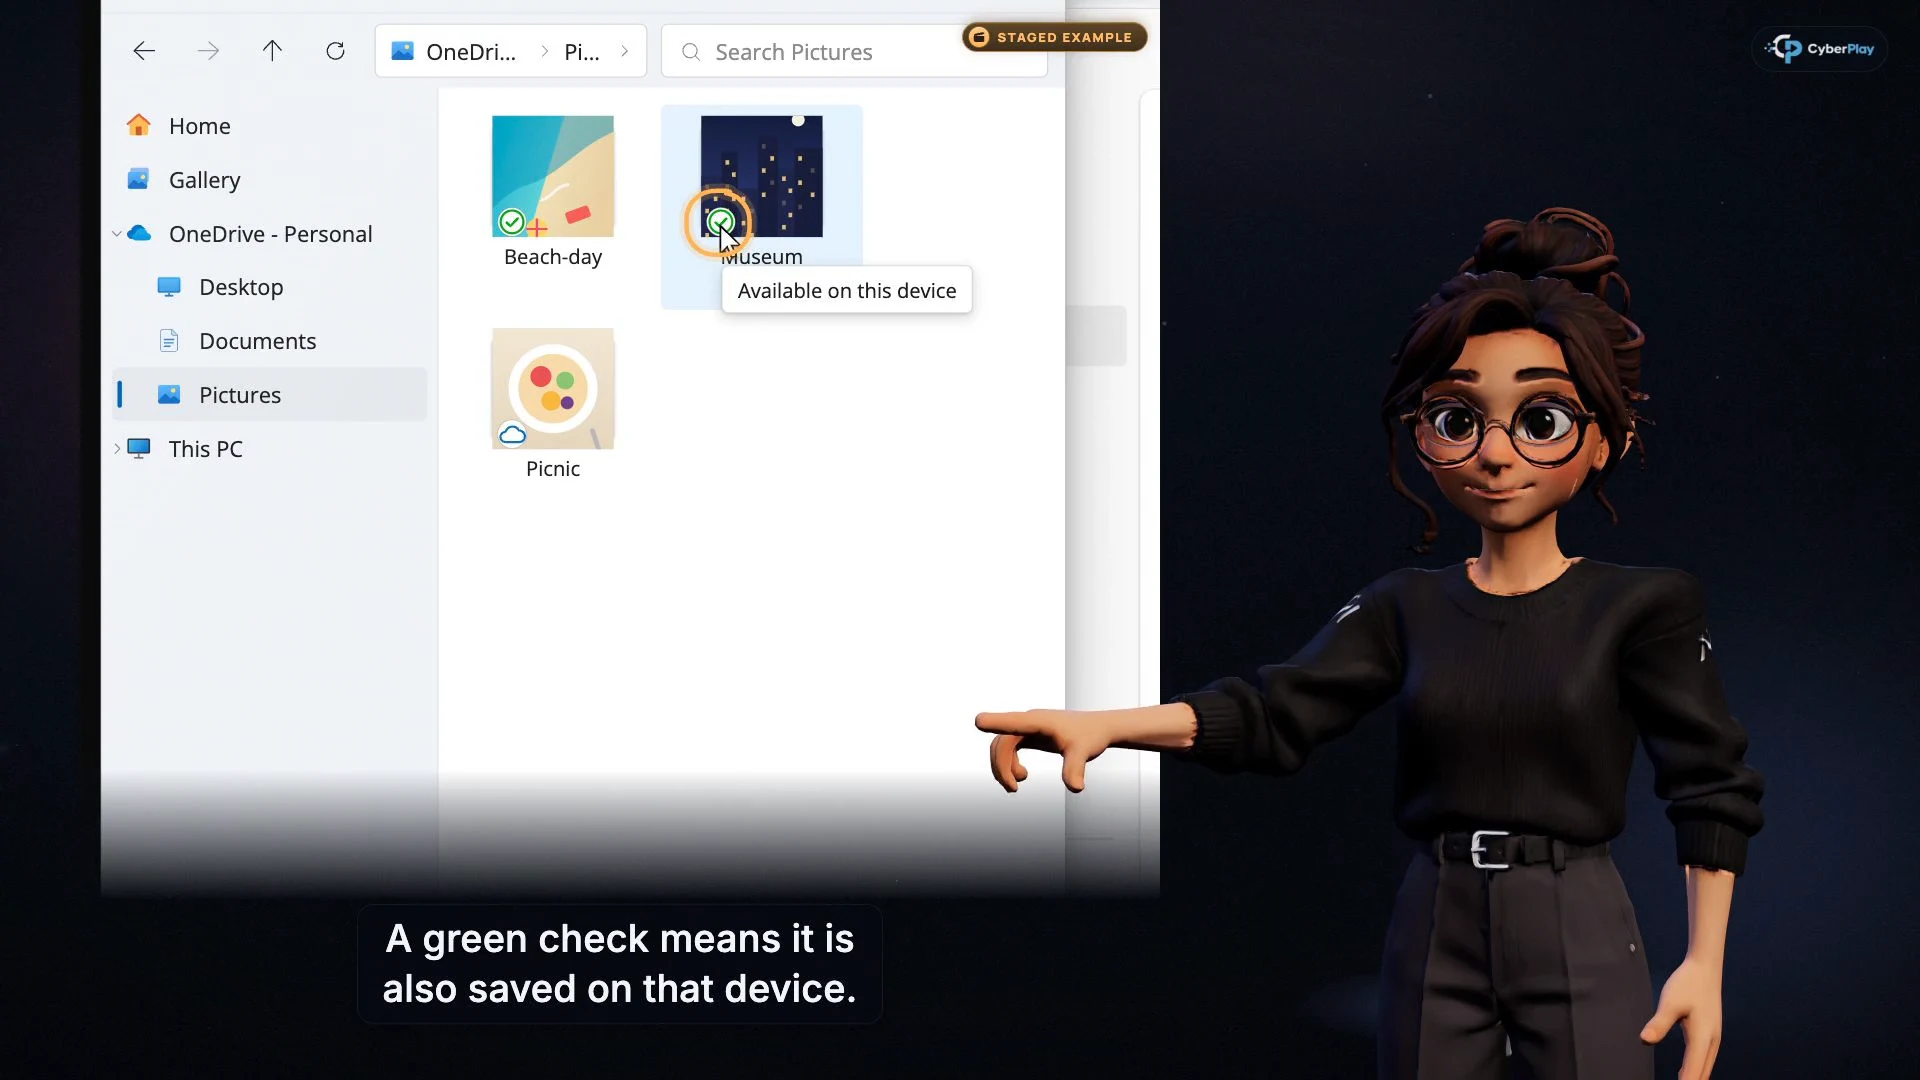
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Dostępność lokalna to nie test odzyskiwania
Zielony znacznik określa stan synchronizacji tego pliku, a nie przetestowaną, niezależną kopię zapasową.
- Zapytaj, gdzie znajduje się kopia zdatna do odzyskania
Wiedz, co podlega archiwizacji, kto odpowiada za odzyskiwanie danych i kiedy ostatnio testowano przywracanie.
7. Zgromadź dowody, które będzie mógł zweryfikować audytor
Wskazówki techniczne wdrożenia wydane przez ENISA w 2025 r. podają przykłady dowodów dla podmiotów objętych rozporządzeniem wykonawczym 2024/2690, w tym dla określonych kategorii infrastruktury cyfrowej, usług ICT i dostawców cyfrowych. Dokument ten stanowi niewiążące wytyczne i nie zastępuje wymogów prawa krajowego. Zawarty w nim podział na wymagania, wytyczne i dowody jest pomocny w organizacji przeglądu, o ile pamięta się o ograniczonym zakresie jego stosowania.
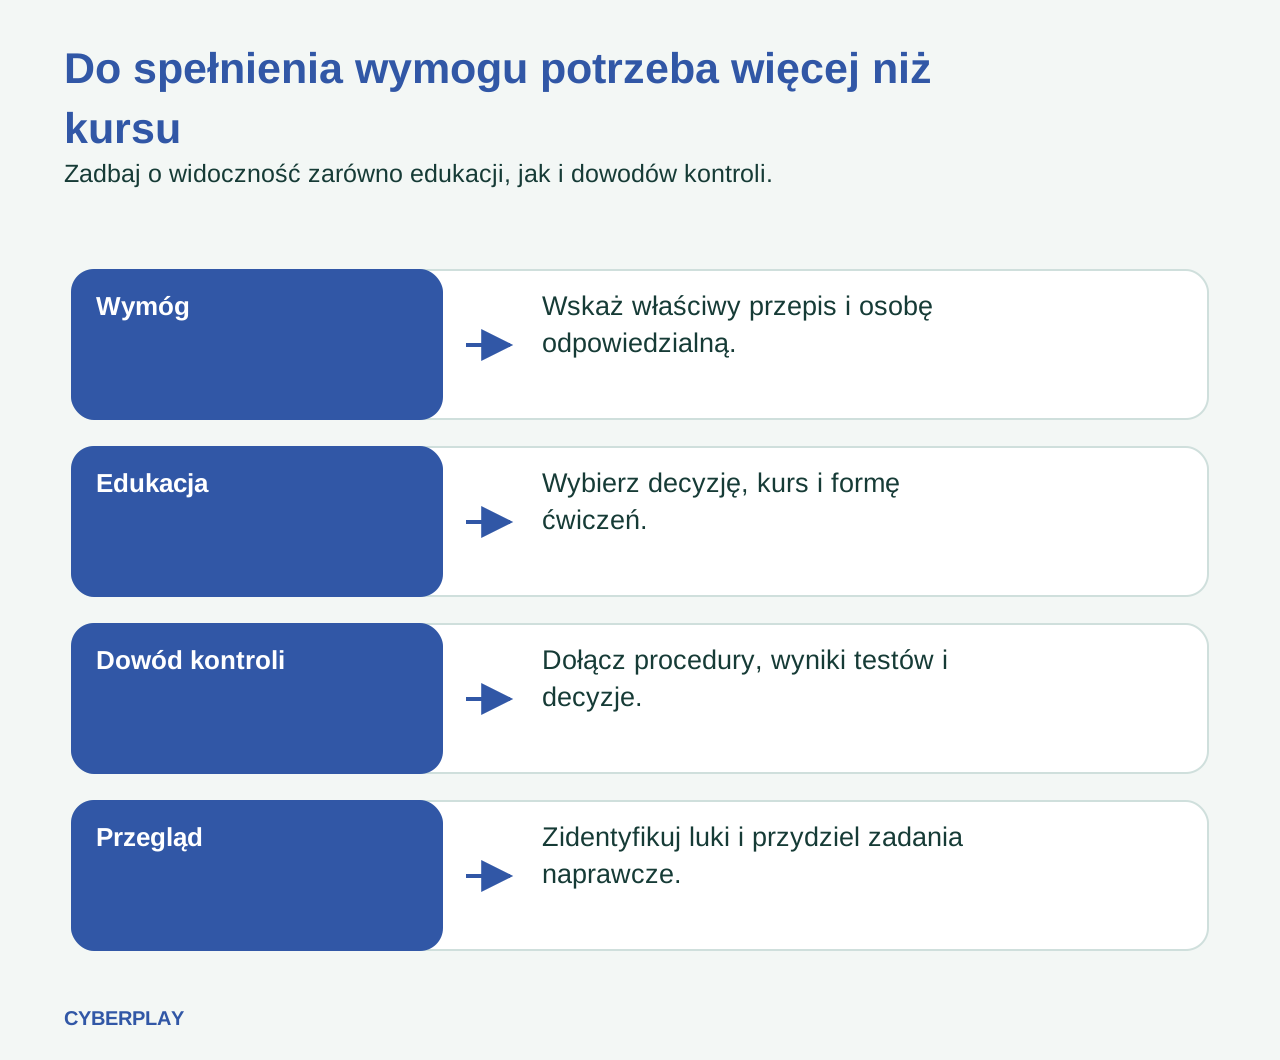
W rejestrze szkoleniowym uwzględnij docelową grupę odbiorców, cel, tytuł kursu oraz wersję lub datę przeglądu, język lekcji, listę obecności, kontekst weryfikacji wiedzy i dalsze kroki. Dostosuj okres retencji i uprawnienia dostępu do zasad panujących w organizacji. Osobno dołącz procedury właściciela środka kontroli, wyniki testów lub protokoły decyzji. Puste pole na dowód powinno pozostać widoczną luką, a nie być sztucznie zapełniane certyfikatem szkoleniowym tylko dlatego, że jest pod ręką.
Źródła tej sekcji: Techniczne wytyczne wdrażania NIS2
8. Ćwiczenie: czy certyfikat zamyka wymóg kontroli?
Przeanalizuj poniższy fikcyjny wpis tak, jakbyś sprawdzał arkusz mapowania przygotowany przez współpracownika. Zadanie polega na określeniu, co rzeczywiście potwierdzają dowody, oraz na wyborze kolejnego kroku; dane prawdziwych pracowników nie są potrzebne.
9. Dbaj o widoczność granic dowodowych platformy
Kursy CyberPlay wykorzystują pięć punktów kontrolnych w wideo i umożliwiają wygenerowanie certyfikatu ukończenia, gdy uczestnik i plan subskrypcyjny spełniają określone warunki. Testy wiedzy w grach to odrębne zadania pisemne, odblokowywane po przejściu danej gry. Wynik gry lub kursu jest dowodem odbycia szkolenia; żaden z tych materiałów nie stanowi deklaracji zgodności z dyrektywą NIS2.
Prowadź mapowanie i przegląd programu w ramach procesu zarządzania, korzystając z zapisów dotyczących nauki dostępnych w Twoim obszarze roboczym. Zacznij od kilku istotnych decyzji, rzetelnie dołącz dowody szkoleniowe i przypisz każdemu pozostałemu wymaganiu organizacyjnemu osobę odpowiedzialną. Wskaźnik postępu może pomóc zaplanować dalsze działania; nie potwierdza jednak, że środek kontroli działa.
Połącz edukację z zakresu ciągłości działania ze scenariuszem odzyskiwania danych
Zagraj w Backup or Lose It w języku angielskim, a następnie omówcie, jakich dowodów należałoby wymagać, aby potwierdzić rzeczywiste procedury odzyskiwania danych w Waszej organizacji. Dostęp do gry zależy od Twojego planu.
Otwórz Backup or Lose ItŹródła i dalsza lektura
- Dyrektywa (UE) 2022/2555: artykuły 20, 21 i 23 — Parlament Europejski i Rada. Dostęp 2026-10-03
- Dyrektywa NIS2: bezpieczeństwo sieci i systemów informatycznych — Komisja Europejska. Dostęp 2026-10-03
- Techniczne wytyczne wdrażania NIS2 — ENISA. Dostęp 2026-10-03
Czytaj dalej
- Szkolenia NIS2: praktyczny program i lista dowodów realizacji
Zaplanuj szkolenia NIS2 według ról, ryzyka i potrzebnych decyzji. Skorzystaj z matrycy dowodów i rozróżnij szkolenia kierownictwa od edukacji pracowników.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa: program łączący kursy z praktyką
Zbuduj program szkoleń z cyberbezpieczeństwa z krótkich kursów, gier i testów wiedzy. Dobierz ćwiczenia do ról i sprawdź, co potwierdzają wyniki.
PL · 7 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania - Świadomość cyberbezpieczeństwa na uczelni: plan szkoleń
Rozwijaj cyberbezpieczeństwo na uczelni: wprowadzenie dla studentów, ścieżki dla pracowników i badaczy, kursy CyberPlay, gry oraz ćwiczenia ze zgłaszania incydentów.
PL · 9 min czytania - Szkolenie z cyberbezpieczeństwa dla szkół: praktyczny plan lekcji
Zaplanuj szkolenie z cyberbezpieczeństwa w szkole: kursy wideo, ćwiczenia i gry. Ćwicz sprawdzanie wiadomości, udostępnianie plików i proszenie o pomoc.
PL · 9 min czytania