CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
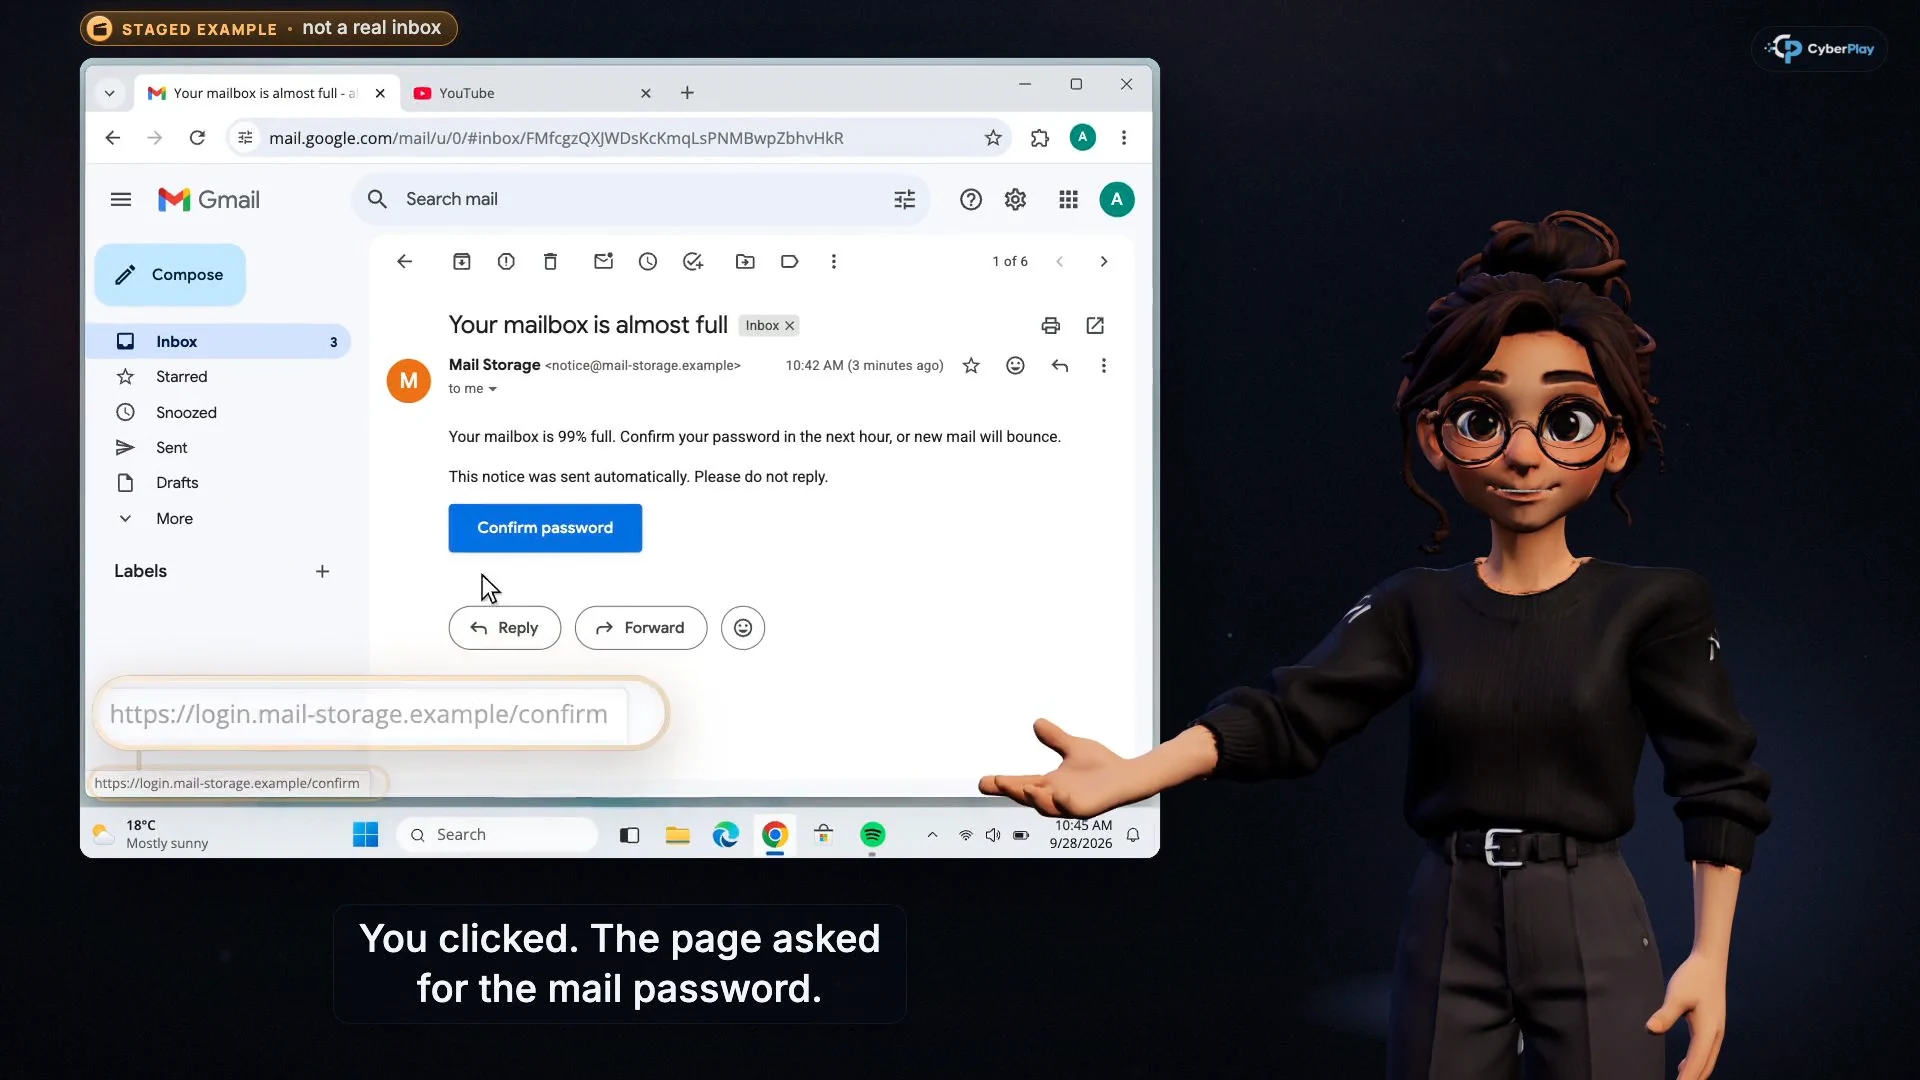
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
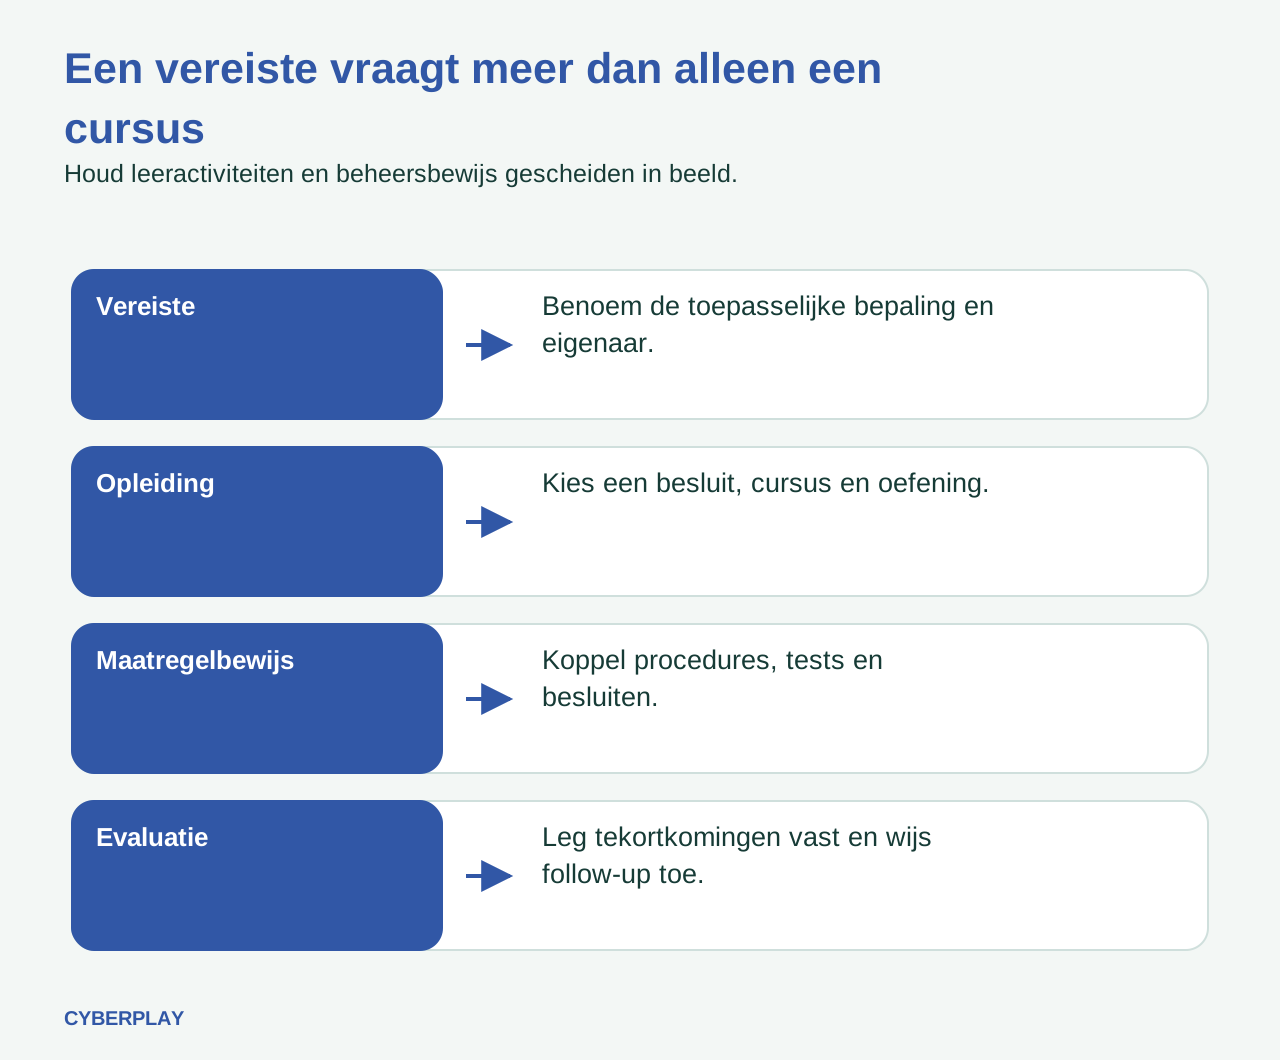
Cursussen voor beveiligingsbewustzijn kunnen een NIS2-programma ondersteunen door inzicht te bieden in de beslissingen achter hygiëne, toegang, herstel en meldingen. Een effectieve koppeling benoemt de vereiste, de leeractiviteit en het bewijs dat buiten de training nog steeds nodig is. Het voltooien van een cursus toont niet aan dat de beheersmaatregelen van de organisatie werken of dat aan alle NIS2-verplichtingen is voldaan.
Deze gids is een redactionele koppeling voor programma-eigenaren, beoordeeld op 3 oktober 2026. Bevestig de toepasselijkheid en nationale vereisten bij uw verantwoordelijke juridische of compliance-verantwoordelijke. CyberPlay-artikelen en de interface ondersteunen negen talen; videovertelling en lesinhoud van cursussen ondersteunen momenteel Engels en Roemeens.
Wat je meeneemt
- Houd leertrajecten voor bestuursorganen gescheiden van algemeen medewerkersbewustzijn.
- Koppel elke cursus aan een besluit en een eigenaar, niet aan een nalevingspercentage.
- Houd interne meldpraktijken gescheiden van wettelijke meldplichten.
- Koppel leerdossiers aan technisch, operationeel en bestuurlijk bewijsmateriaal.
1. Bevestig de toepasselijke regels alvorens content te koppelen
NIS2 omvat gedefinieerde categorieën entiteiten in kritieke sectoren, met omvangscriteria en uitzonderingen. De Europese Commissie licht toe dat lidstaten de richtlijn omzetten in nationaal recht. Reikwijdte, toezichthouder en toepasselijke nationale maatregelen zijn daarom van belang voordat een cursuscatalogus kan worden beoordeeld. De taal van een artikel bepaalt niet de juridische jurisdictie van de lezer.
Begin uw koppelingsoverzicht met de juridische entiteit, de diensten die zij levert, de bevoegde autoriteit, de interne eigenaar en de datum van de toepasselijkheidsbeoordeling. Houd voorstellen gescheiden van bekrachtigde vereisten: het NIS2-overzicht van de Commissie beschrijft gerichte wijzigingen die in januari 2026 zijn voorgesteld. Een trainingsplan mag een voorstel niet stilzwijgend behandelen als een reeds geldende regel.
Bronnen bij dit onderdeel: NIS2-richtlijn: netwerk- en informatiesystemen beveiligen
2. Onderscheid de twee trainingsbepalingen
Artikel 20, lid 2, verplicht lidstaten om ervoor te zorgen dat leden van bestuursorganen training volgen om risico's te identificeren en risicobeheerpraktijken en gevolgen voor diensten te beoordelen; het moedigt vergelijkbare regelmatige training voor werknemers aan. Artikel 21, lid 2, onder g), neemt cyberhygiëne en cyberbeveiligingstraining afzonderlijk op onder de risicobeheersmaatregelen.
Voor uw programma duidt dit op twee leerplannen. Werknemers oefenen beslissingen in hun dagelijkse werkzaamheden. Het bestuur bestudeert hoe een dienst kan falen, welke maatregelen middelen verdienen en welk bewijs de acceptatie van restrisico's rechtvaardigt. Een phishingles kan voor beide doelgroepen een concrete casus bieden, maar vormt niet het volledige bestuurscurriculum. Voeg een gefaciliteerde discussie toe over de specifieke diensten en besluitvormingsverantwoordelijkheden van de organisatie.
Bronnen bij dit onderdeel: Richtlijn (EU) 2022/2555: artikelen 20, 21 en 23
3. Koppel een cursus aan de bijdrage en de ontbrekende onderdelen
De tabel behandelt de tien categorieën van artikel 21, lid 2, en de bestuursbepalingen op het niveau van het leerprogramma. Het is geen beoordeling van beheersmaatregelen. De middelste kolom beschrijft een mogelijke leerbijdrage; de laatste kolom vermeldt afzonderlijke organisatorische werkzaamheden. Sommige vereisten kennen geen direct cursusequivalent. Maak van het aantal overeenkomsten geen NIS2-nalevingsscore.
- Open Moderne e-mailphishing
- Oefen het afhandelen van een onverwacht MFA-verzoek
- Leer betrouwbare updatetrajecten herkennen
| NIS2-verwijzing | Cursus en praktische bijdrage | Afzonderlijk bewijs of aanvullend werk |
|---|---|---|
| 20(1): goedkeuring en toezicht | Gebruik een casus om te bespreken welk bestuursbesluit nodig is. | Daadwerkelijke goedkeuring, toezicht en controleerbare governance. |
| 20(2): leertraject voor het bestuur | Gebruik een betalings- of ransomwarecasus om bedrijfsimpact te bespreken. | Een bestuurscurriculum, deelnameregistratie en een overzicht van besluiten. |
| 21(2)(a): beleid inzake risico en systemen | Gebruik cursuscasussen om beleidskeuzes begrijpelijk te maken. | Gedocumenteerde risicoanalyse en vastgesteld beveiligingsbeleid met toegewezen eigenaarschap. |
| 21(2)(b): incidentbehandeling | Ik heb geklikt. Wat nu? oefent het toelichten van een incident. | Een incidentresponsplan met eigenaarschap, bereikbare contactpersonen en oefeningen. |
| 21(2)(c): bedrijfscontinuïteit | Een cloudicoon is geen back-up behandelt vragen over herstelbaarheid. | Back-upuitvoering, hersteltests en herstelplannen voor diensten. |
| 21(2)(d): beveiliging van toeleveranciers | Wie krijgt je scherm te zien? helpt bij het controleren van een ondersteuningsverzoek. | Risicobeoordeling van leveranciers, contracten en borging. |
| 21(2)(e): beveiliging tijdens de levenscyclus van systemen | Echte updates en beveiligingswaarschuwingen legt betrouwbare updatetrajecten uit. | Kwetsbaarheidsbeheer en gecontroleerde technische uitrol. |
| 21(2)(f): evaluatie van doeltreffendheid | Evaluaties van leeractiviteiten leggen vragen bloot die nadere toelichting vereisen. | Vastgestelde criteria en bewijsmateriaal voor de evaluatie van daadwerkelijke beheersmaatregelen. |
| 21(2)(g): hygiëne en training | Moderne e-mailphishing en Wie krijgt je scherm te zien? oefenen verificatievaardigheden. | Roldekking, lokale procedures en evaluatie van leerbehoeften. |
| 21(2)(h): cryptografische praktijken | Er wordt geen direct cursusequivalent geclaimd. | Cryptografiebeleid, passende versleuteling en sleutelbeheer. |
| 21(2)(i): personeel, toegang en bedrijfsmiddelen | Kies de ontvangers voordat je deelt stimuleert een zorgvuldige selectie van ontvangers. | Toegangsbeoordelingen, activaregistraties en procedures voor instroom en uitstroom. |
| 21(2)(j): authenticatie en communicatie | Weiger als je het niet zelf hebt gestart oefent het afhandelen van een onverwachte MFA-melding. | Authenticatieconfiguratie en passende veilige communicatie. |
Bronnen bij dit onderdeel: Richtlijn (EU) 2022/2555: artikelen 20, 21 en 23
4. Gebruik een bestuursdebriefing om ontbrekende besluiten bloot te leggen
Vraag het bestuur na de MFA-les na te denken over een fictieve beheerder van een kritieke dienst die een onverwacht verzoek heeft goedgekeurd. Welke diensten zijn afhankelijk van dat account? Wie kan de toegang intrekken? Is er een geteste noodcommunicatieroute? Wat zou het bestuur moeten verifiëren alvorens te concluderen dat het probleem is opgelost? Deze vragen koppelen het voorbeeld aan beslissingen over diensten, zonder dat bestuurders zelf incidentbehandelaars hoeven te worden.
Houd de verslaglegging specifiek: het behandelde scenario, de genomen besluiten, de openstaande vragen en de verantwoordelijke persoon voor elke vervolgactie. Een certificaat van voltooiing kan aan dit dossier worden toegevoegd. Het kan de redenering echter niet vervangen en bewijst niet dat een bestuursorgaan effectief toezicht heeft uitgeoefend. De gespreksleider dient onderscheid te maken tussen wat cursisten hebben begrepen en wat de organisatie daadwerkelijk heeft geïmplementeerd.
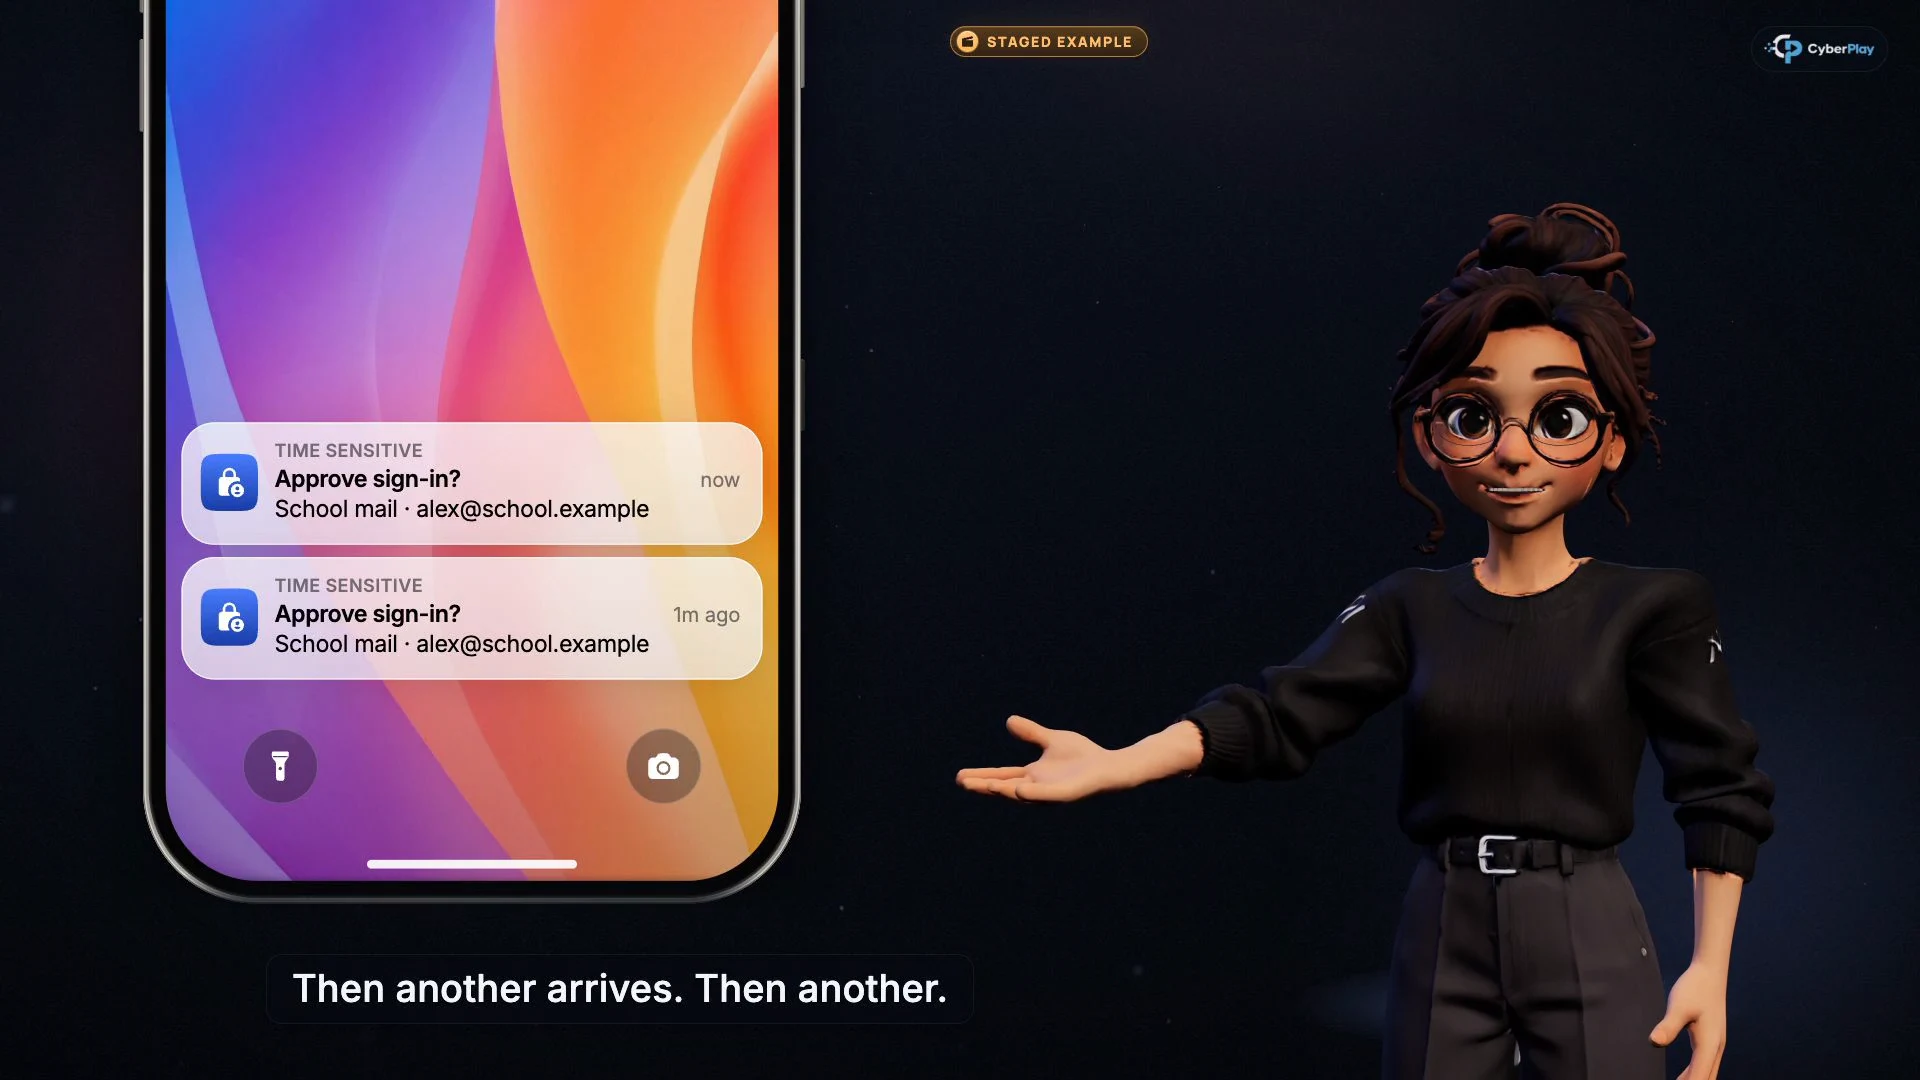
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Koppel de melding aan uw eigen actie
Een goedkeuringsverzoek moet horen bij een inlogpoging die u zelf bent gestart.
- Herhaalde druk blijft ongevraagd
Weiger onverwachte verzoeken en gebruik de meldroute van uw organisatie.
5. Koppel snelle interne meldingen aan artikel 23
Bij significante incidenten vereist artikel 23 doorgaans een vroegtijdige waarschuwing binnen 24 uur na kennisneming, een melding binnen 72 uur en een eindverslag binnen één maand na de melding. De eerste twee vereisen tevens actie zonder onnodige vertraging. Als het incident nog niet is opgelost wanneer het eindverslag moet worden ingediend, volgt na een tussenverslag een eindverslag binnen één maand na de afhandeling van het incident. Voor significante incidenten die van invloed zijn op vertrouwensdiensten van een aanbieder geldt een meldtermijn van 24 uur.
Leer werknemers om verdachte situaties direct via de interne route te melden, en niet te wachten op een wettelijke deadline of zelfstandig te beoordelen of aan een wettelijke drempelwaarde is voldaan. De incidentrespons- en juridische verantwoordelijken beoordelen de significantie, passen de juiste regels toe en beheren externe meldingen. Oefen de overdracht: een nuttige melding vermeldt wat er wanneer is gebeurd en bewaart de gegevens waar het responsteam om vraagt.
Bronnen bij dit onderdeel: Richtlijn (EU) 2022/2555: artikelen 20, 21 en 23
6. Voeg speloefeningen toe zonder een test van beheersmaatregelen te claimen
Koppel de back-upcursus aan Backup or Lose It. De werkplekscenario's in het spel dwingen de cursist te bepalen welk werk bescherming nodig heeft en bestanden te herstellen vanaf kopieën die een gesimuleerde ransomware-aanval overleven. Gebruik de nabespreking om te inventariseren waar goedgekeurd werk moet worden opgeslagen en wie kan assisteren bij het herstel. Noteer onbekende terminologie of onduidelijke verantwoordelijkheden als leerpunt.
Wijs vervolgens een andere eigenaar aan om daadwerkelijke back-ups en hersteltests in de omgeving van de organisatie te verifiëren. Een succesvol herstel in het spel heeft immers geen toegang tot die infrastructuur. Evenzo kan Phishing Detective 3D een discussie ondersteunen over gewijzigde betalingsgegevens en gecompromitteerde accounts; het fictieve onderzoek kan uw leverancierscontroles of identiteitsmaatregelen niet verifiëren.
- Leer waarom synchronisatie en herstel verschillend zijn
- Oefen herstel in Backup or Lose It
- Onderzoek de fictieve casus over leveranciersbetalingen
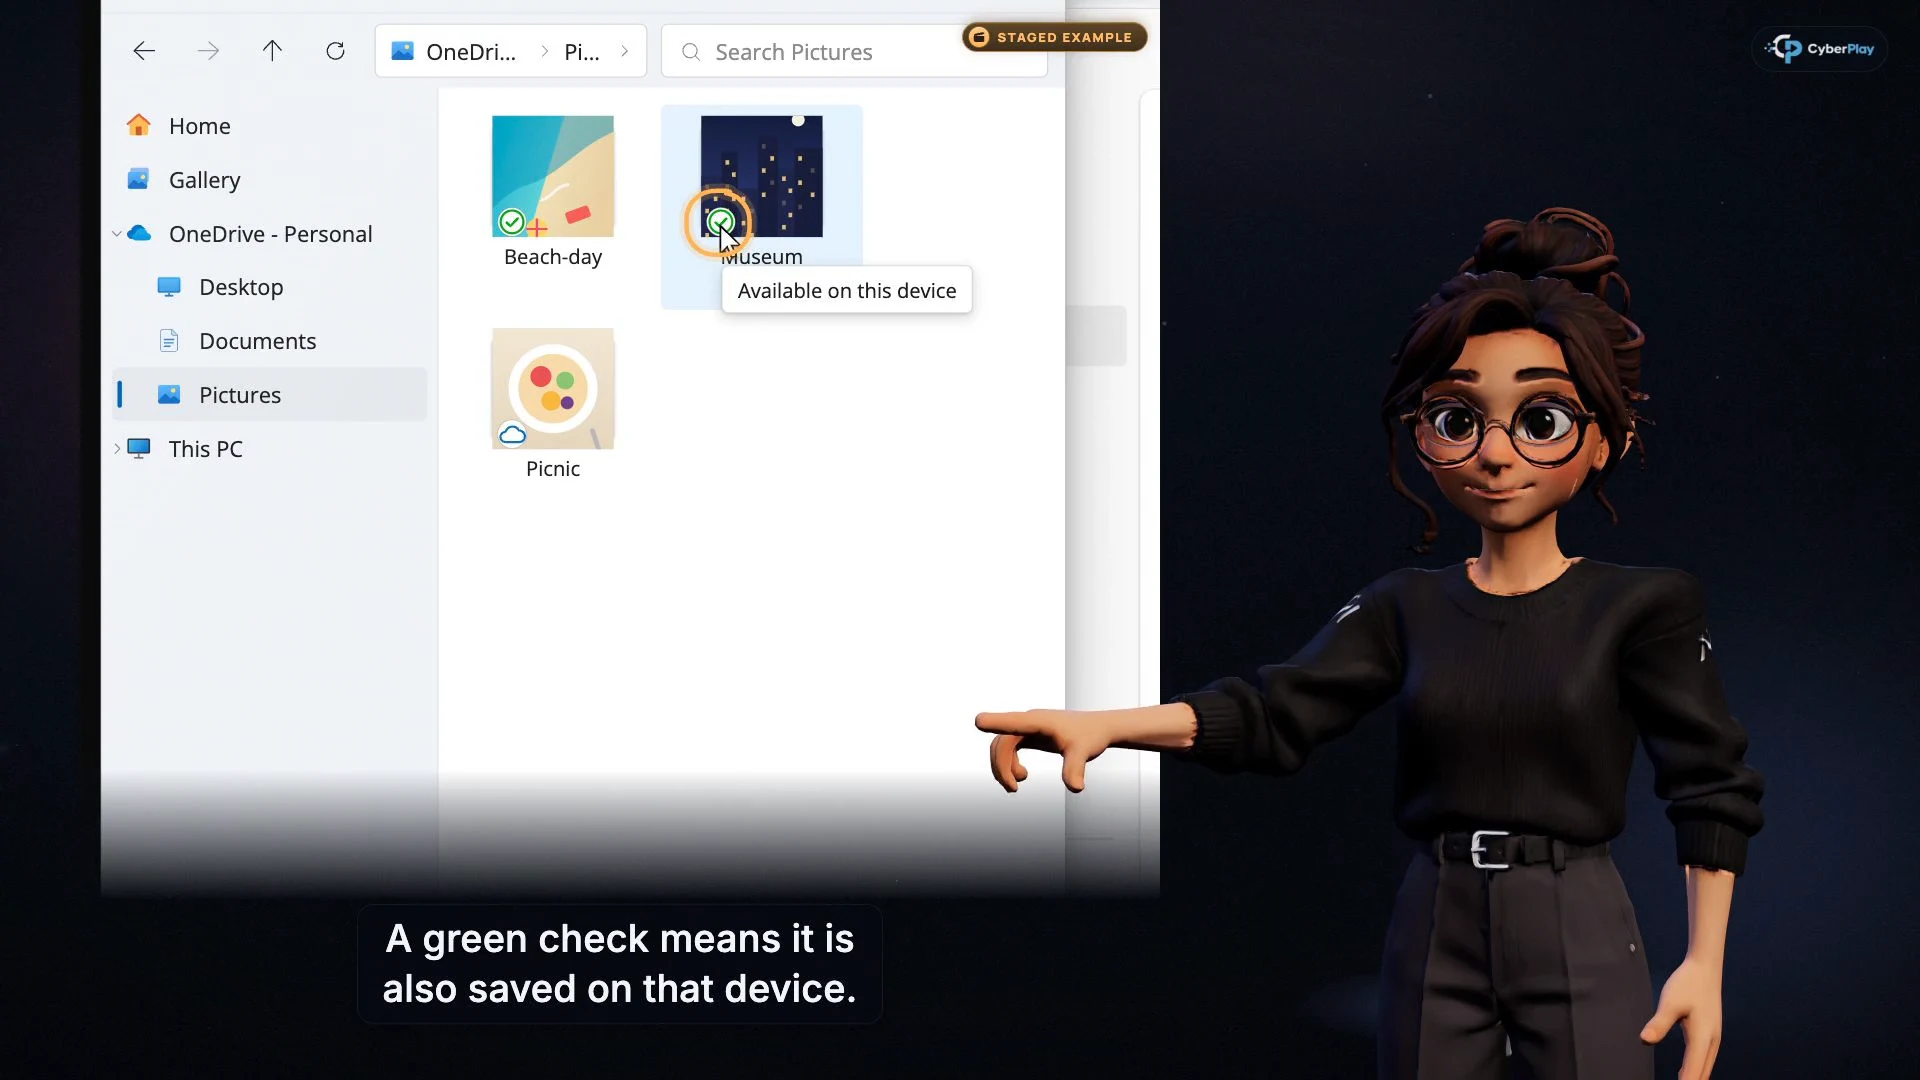
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Lokaal beschikbaar is geen hersteltest
Een groen vinkje geeft de synchronisatiestatus van dit bestand aan, geen geteste onafhankelijke back-up.
- Vraag waar de herstelbare kopie staat
Weet waarvan een back-up wordt gemaakt, wie eigenaar is van het herstel en wanneer herstel voor het laatst is getest.
7. Verzamel bewijs dat een andere beoordelaar kan controleren
De technische implementatierichtsnoeren van ENISA uit 2025 bieden voorbeelden van bewijsmateriaal voor entiteiten die vallen onder Uitvoeringsverordening 2024/2690, met inbegrip van specifieke categorieën van digitale infrastructuur, ICT-diensten en digitale aanbieders. Dit zijn niet-bindende richtsnoeren die nationale vereisten niet vervangen. Het onderscheid tussen vereisten, richtsnoeren en bewijsmateriaal biedt een nuttige structuur voor een evaluatie, mits die reikwijdtebeperking in acht wordt genomen.
Leg voor een leerdossier de beoogde doelgroep, doelstelling, cursustitel en versie of herzieningsdatum, lestaal, deelnameregistratie, toetsingscontext en follow-up vast. Stem de bewaartermijn en toegangsrechten af op uw organisatie. Koppel afzonderlijk de procedures, testresultaten of besluitvormingsdossiers van de maatregelen-eigenaar. Laat een leeg bewijsveld zichtbaar als leemte en vul dit niet op met een cursuscertificaat louter omdat dat voorhanden is.
Bronnen bij dit onderdeel: Technische uitvoeringsrichtlijnen voor NIS2
8. Oefening: dekt het certificaat de beheersmaatregel af?
Beoordeel het volgende fictieve dossier alsof u het koppelingsoverzicht van een collega controleert. De taak is te formuleren wat het bewijs aantoont en de vervolgactie te bepalen; er zijn geen echte personeelsgegevens nodig.
9. Houd de bewijsgrenzen van het platform in beeld
CyberPlay-cursussen bevatten vijf videocontrolepunten. Een certificaat van voltooiing kan worden aangevraagd wanneer de cursist en het abonnement aan de voorwaarden voldoen. Kenniscontroles in spellen zijn afzonderlijke schriftelijke opdrachten die worden ontgrendeld na het behalen van de betreffende games. Een spel- of cursusresultaat geldt als trainingsbewijs; geen van deze resultaten vormt een verklaring van NIS2-naleving.
Beheer de koppeling en de programma-evaluatie via uw governanceproces, met behulp van de leergegevens die in uw werkruimte beschikbaar zijn. Begin met enkele relevante beslissingen, voeg het leerbewijs transparant toe en wijs voor elke resterende organisatorische verplichting een verantwoordelijke aan. Een voortgangsindicator kan de opvolging sturen; die toont niet aan dat een beheersmaatregel werkt.
Koppel continuïteitslessen aan een herstelscenario
Speel Backup or Lose It in het Nederlands en bespreek vervolgens welk bewijs nodig is om de daadwerkelijke herstelprocedures van uw organisatie te verifiëren. Toegang tot games hangt af van uw abonnement.
Start Backup or Lose ItBronnen en verder lezen
- Richtlijn (EU) 2022/2555: artikelen 20, 21 en 23 — Europees Parlement en Raad. Geraadpleegd op 2026-10-03
- NIS2-richtlijn: netwerk- en informatiesystemen beveiligen — Europese Commissie. Geraadpleegd op 2026-10-03
- Technische uitvoeringsrichtlijnen voor NIS2 — ENISA. Geraadpleegd op 2026-10-03
Lees verder
- NIS2-training voor medewerkers: een praktisch programma en aantoonbare uitvoering
Richt NIS2-security awareness training in per rol, koppel acties aan reële risico's en leg bewijs vast. Met onderscheid tussen directie en medewerkers.
NL · 9 min leestijd - Cursussen cyberbewustzijn: verbind leren met de praktijk
Bouw een programma voor cyberbewustzijn met CyberPlay-cursussen, passende games, oefeningen per rol en concrete controles van beslissingen op het werk.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd - Cyberbewustzijn op universiteiten: een praktisch cursusplan
Ontwikkel cyberbewustzijn op de universiteit met CyberPlay-cursussen voor studenten, medewerkers en onderzoekers, spellen, veilig AI-gebruik en oefenen met melden.
NL · 10 min leestijd - Cyberbewustzijn op school: een praktisch lesplan
Werk aan cyberbewustzijn op school met CyberPlay-cursussen, Data Dash en een les van 45 minuten. Oefen veilige keuzes met leerlingen en medewerkers.
NL · 10 min leestijd