CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 10 min leestijd
Gids en oefeningen in het Nederlands
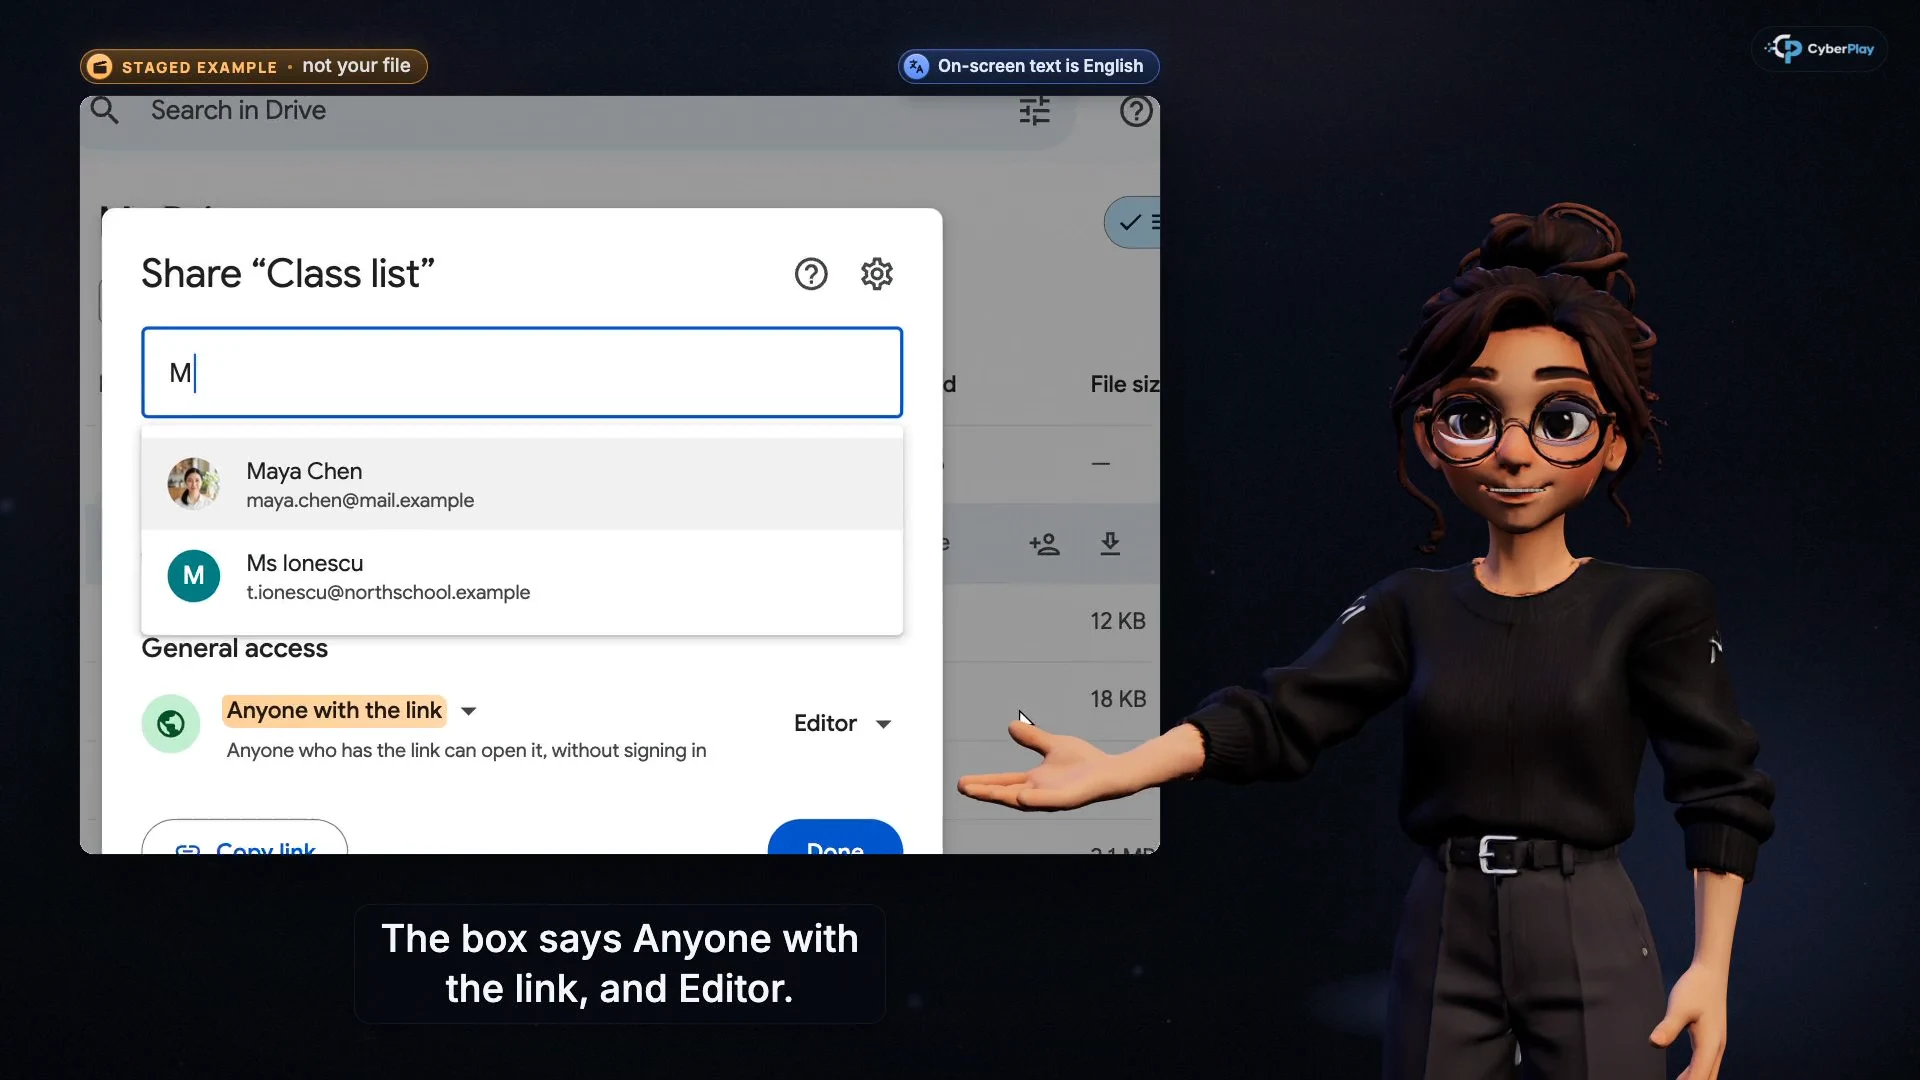
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
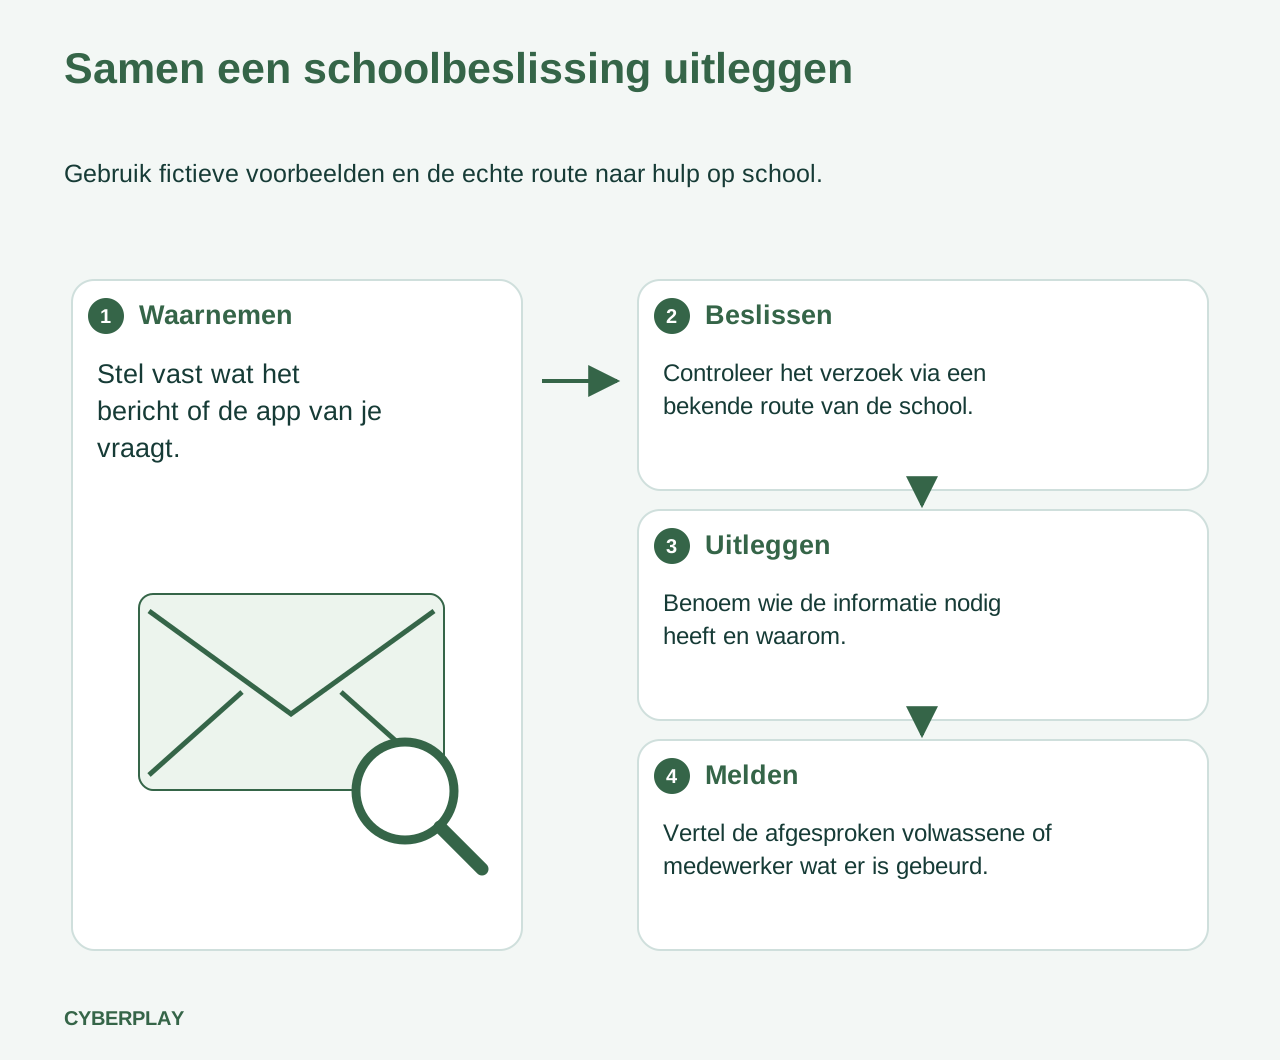
Cybersecurity-bewustzijnstraining voor scholen werkt als een praktische les wanneer leerlingen drie beslissingen kunnen uitleggen: hoe ze een onverwacht bericht controleren, wie een bestand mag ontvangen en waar ze om hulp vragen na een fout. Begin met één vertrouwde schooltaak, gebruik een kort cursussegment om dit toe te lichten, oefen in een fictief scenario en doorloop vervolgens de daadwerkelijke meldprocedure van de school. Medewerkers en leerlingen hebben binnen die reeks verschillende verantwoordelijkheden nodig.
Deze gids verbindt CyberPlay-cursussen met docentgestuurde activiteiten en Data Dash. Het is een voorgesteld lesplan, geen leeftijdsclassificatie of een bewering dat één les een school beveiligt. Bekijk het materiaal vooraf om te beoordelen of het aansluit bij het leesniveau, de behoeften en de ervaring van je leerlingen. Artikelen, de platforminterface en Data Dash ondersteunen negen sitetalen; de gesproken toelichting en lesinhoud van de cursussen zijn momenteel beschikbaar in het Engels en Roemeens.
Wat je meeneemt
- Kies eerst een beslissing binnen de schoolcontext voordat je een video of game selecteert.
- Houd de verantwoordelijkheden van het personeel gescheiden van de hulpzoekende acties die van leerlingen worden verwacht.
- Beoordeel vooraf het taalgebruik, de scenario's en de besturing voordat je een activiteit met een klas uitvoert.
- Gebruik fictieve gegevens en bespreek de onderliggende redenen, in plaats van een gamescore te zien als bewijs van veilig gedrag.
1. Geef personeel en leerlingen verschillende verantwoordelijkheden
Een schooladministrateur verifieert mogelijk een gewijzigde bankrekening van een leverancier of bepaalt welke collega's toegang krijgen tot een leerlingdossier. Een leerling ontvangt mogelijk een verdachte projectlink en moet stoppen om een docent te raadplegen. Beide beslissingen draaien om vertrouwen, maar van de leerling mag niet worden verwacht dat deze de schoolsystemen onderzoekt, een betaling goedkeurt of een data-incident afhandelt. Leg vast wie de vervolgstap neemt voordat je de activiteit start.
Het NCSC biedt een trainingspakket voor schoolpersoneel dat geschikt is voor groepslessen of individuele scholing. Het onderwijsprogramma van CISA ondersteunt docenten afzonderlijk met curricula, professionele ontwikkeling en lesmateriaal. Benut dat onderscheid in je eigen planning: voorzie personeel van procedures die passen bij hun rol, en geef leerlingen een behapbare beslissing plus een bekende volwassene die kan helpen. Een centrale bijeenkomst kan het onderwerp introduceren; de opvolging moet aansluiten bij wat elke groep in de praktijk daadwerkelijk doet.
Bronnen bij dit onderdeel: Cyberveiligheidstraining voor schoolpersoneel · Cyberveiligheidsonderwijs en loopbaanontwikkeling
2. Bekijk de cursus vooraf voordat je deze op het klassikale scherm toont
Moderne e-mailphishing leert deelnemers te onderzoeken wat een bericht van hen vraagt en dit te controleren via een route die ze al vertrouwen. Kies de ontvangers voordat je deelt voegt daar de selectie van ontvangers en toegangsrechten aan toe. Ik heb geklikt. Wat nu? maakt onderscheid tussen het klikken op een link en het invoeren van een wachtwoord, het verlenen van toegang of het installeren van software. Kies één beslissing voor de eerste sessie; dit zijn afzonderlijke lessen en geen enkelvoudige, specifiek op scholen gerichte cursus.
Bekijk de gekozen les eerst zelf, lees de bijbehorende vragen door en probeer het spel uit op de apparaten die je gaat gebruiken. Controleer het taalgebruik, de leesbelasting, de audio, de besturing, de thema's van het scenario en de benodigde discussietijd. Data Dash heeft momenteel een leeftijdsaanduiding van 13+; gebruik de voorgestelde game-activiteit binnen dat aangegeven bereik en na je eigen beoordeling. Voor jongere leerlingen richten de CyberSprinters-activiteiten van het NCSC zich specifiek op de leeftijd van 7–11 jaar, inclusief materialen voor begeleiders. Die leeftijdscategorie hoort bij CyberSprinters, niet bij CyberPlay. Pas voorbeelden aan of laat ze weg als je klas er niet zinvol mee kan werken.
- Bekijk Moderne e-mailphishing vooraf
- Bekijk Kies de ontvangers voordat je deelt vooraf
- Bekijk Ik heb geklikt. Wat nu? vooraf
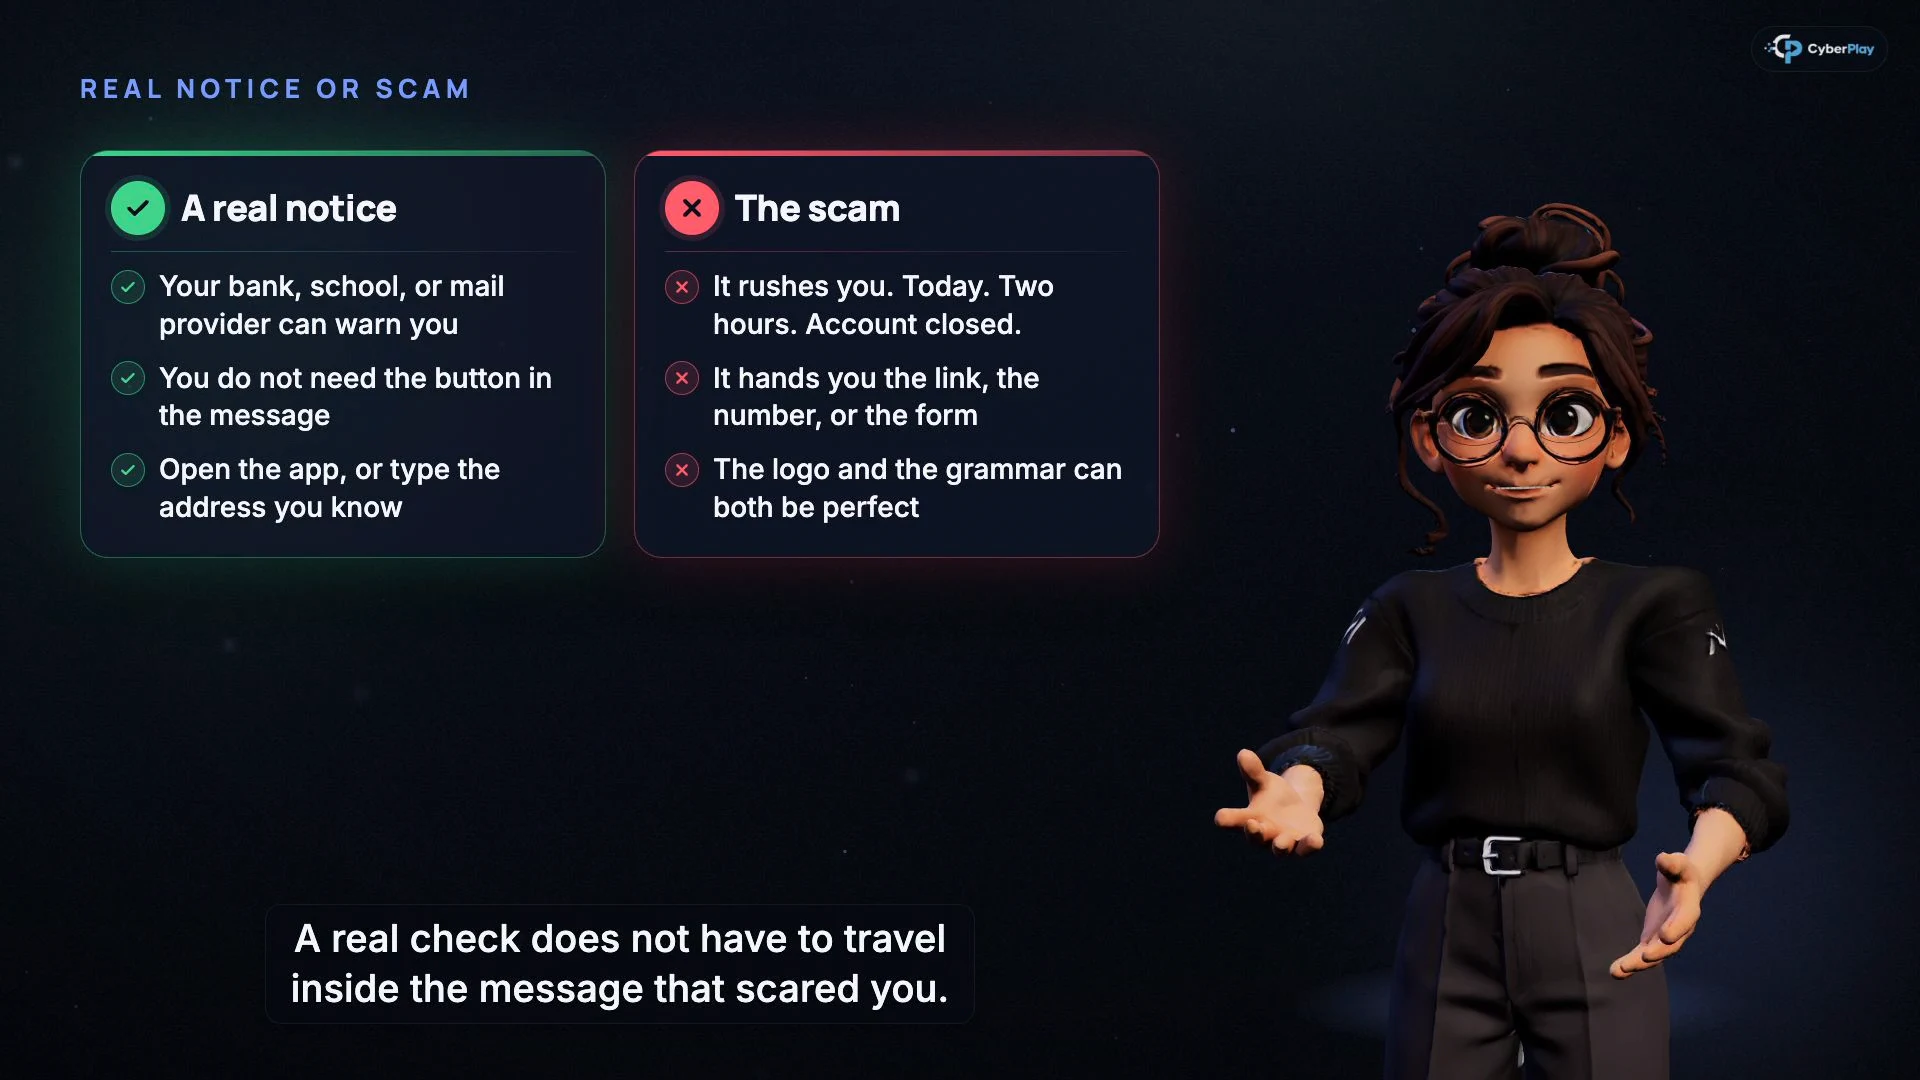
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Zoek de bekende route
Gebruik de goedgekeurde schoolapp of het bekende contactpunt; vraag een vertrouwde volwassene om hulp als een verzoek onduidelijk is.
- Houd het verzoek gescheiden van de verificatie
Een link of telefoonnummer in het bericht zelf maakt deel uit van het verzoek dat je juist probeert te controleren.
Bronnen bij dit onderdeel: CyberSprinters: activiteiten onder begeleiding van docenten
3. Plan een les van 45 minuten rond één beslissing
Het onderstaande lesschema is een origineel planningsvoorbeeld voor een klas waarvan de docent het materiaal vooraf heeft goedgekeurd. Het reserveert tijd voor een geselecteerd cursussegment en controlepunt, een korte game-activiteit en een nabespreking. Het biedt geen garantie dat een volledige cursus, elk gamescenario of een kennistoets binnen één lesuur kan worden afgerond. Pas het schema aan na je eigen voorbereiding en houd installatie of individuele accounttoegang waar mogelijk buiten het lesblok.
| Tijdsplanning | Docentgestuurde activiteit | Wat leerlingen uitleggen |
|---|---|---|
| 5 minuten | Toon een fictief schoolbericht en stel vast wat daarin wordt gevraagd. | Welke handeling wordt gevraagd, en wie zou hierdoor worden beïnvloed? |
| 10 minuten | Gebruik een vooraf geselecteerd cursussegment en bespreek één controlepunt. | Welke onafhankelijke route zou het verzoek kunnen bevestigen? |
| 10 minuten | Voer een korte Data Dash-activiteit uit en bekijk een relevante leervraag. | Welke toegang heeft de tool daadwerkelijk nodig, en wat is overbodig? |
| 10 minuten | Werk in tweetallen aan de onderstaande fictieve deelopdracht. | Wie mag het bestand ontvangen, en wie beslist wanneer dit onduidelijk is? |
| 5 minuten | Oefen de meldroute van de school aan de hand van verzonnen gegevens. | Welke volwassene of medewerker moet de melding ontvangen? |
| 5 minuten | Stel een afrondende reflectievraag en verzamel onderwerpen voor herhaling. | Wat zou ik als volgende stap doen als ik al op de link had geklikt? |
4. Bied docenten een afzonderlijke oefening voor het delen van bestanden
Cybersecuritytraining voor docenten moet aansluiten bij beslissingen die zich voordoen tijdens het lesgeven en de administratie. Maak een fictieve spreadsheet voor een schoolreis met een dagprogramma op het eerste tabblad en verzonnen contactgegevens op een ander tabblad. Vraag een docent uit te leggen welke informatie een externe workshopbegeleider nodig heeft, of de school die ontvanger heeft goedgekeurd en hoe alleen de toegestane inhoud wordt gedeeld. Een onschuldig ogende eerste pagina zegt immers niets over de rest van het bestand.
Koppel deze discussie aan Kies de ontvangers voordat je deelt: kies met naam genoemde ontvangers, controleer de adressen en begin met de minimaal noodzakelijke toegangsrechten. Demonstreer vervolgens het goedgekeurde deelproces van de school met een leeg oefenbestand. Laat de verantwoordelijke medewerker onduidelijke machtigingen oplossen. Gebruik nooit echte leerlingendossiers, contactgegevens van gezinnen, notities over de bescherming van leerlingen of inloggegevens van personeel in het trainingsvoorbeeld. Noteer een ontbrekende procedure als een actiepunt ter verbetering, in plaats van de docent te laten gokken.
5. Gebruik cybersecuritygames voor leerlingen als aanleiding voor discussie
Data Dash koppelt navigatie en bezorgbeslissingen aan cybersecurityconcepten. Een van de spelmechanismen plaatst een datamagneet die nabijgelegen capsules verzamelt tegenover een magneet die vraagt om privélading te mogen inzien. De optionele leervragen behandelen onder meer het verifiëren van een officiële schoolmededeling, het privéhouden van een woonadres, het uitloggen op een gedeelde schoolcomputer en het informeren van een vertrouwde volwassene na een verdachte klik. De leervragen zijn ook buiten het actieve rennen beschikbaar, dus pauzeer het spel om ze rustig te lezen en te bespreken.
Vraag leerlingen om de beslissing over de machtiging uit te leggen en verander vervolgens de context: wat heeft een app die materiaal verzamelt voor een schoolproject daadwerkelijk nodig? De fictieve lading in de game fungeert als analogie, niet als een echt systeem met leerlinggegevens. Een snelle speelronde meet meer dan alleen begrip van beveiliging, zoals de handigheid met de besturing. Geef leerlingen de ruimte om dezelfde beslissing te bespreken zonder te spelen wanneer dat beter bij hun behoeften past, en beoordeel de uitleg los van behendigheid of score.
6. Maak om hulp vragen een vast onderdeel van de activiteit
Wijs de personen aan die een melding in ontvangst nemen voordat iemand begint met oefenen. Voor een leerling kan dit de eigen docent zijn of een andere vertrouwde volwassene via de afgesproken route van de school. Voor personeel kan dit het aangewezen IT- of incidentcontactpunt zijn. Laat zien wat men moet doen als de gebruikelijke contactpersoon niet bereikbaar is. Laat leerlingen nooit naar hulp zoeken via gegevens in het verdachte bericht zelf.
Ik heb geklikt. Wat nu? biedt een praktische structuur: vertel wat er is gebeurd, wanneer, en of je gegevens hebt ingevoerd, toegang hebt verleend of software hebt geïnstalleerd. Oefen met verzonnen gegevens en deel nooit wachtwoorden. De richtlijnen van het NCSC over veiligheidscultuur adviseren laagdrempelige meldroutes en een eerlijke behandeling wanneer mensen fouten toegeven. Geef het goede voorbeeld in die reactie: bedank de leerling, stop verdere interactie met het verzoek en leg uit wie de opvolging overneemt. Test de werkelijke contactroute van de school los van de les.
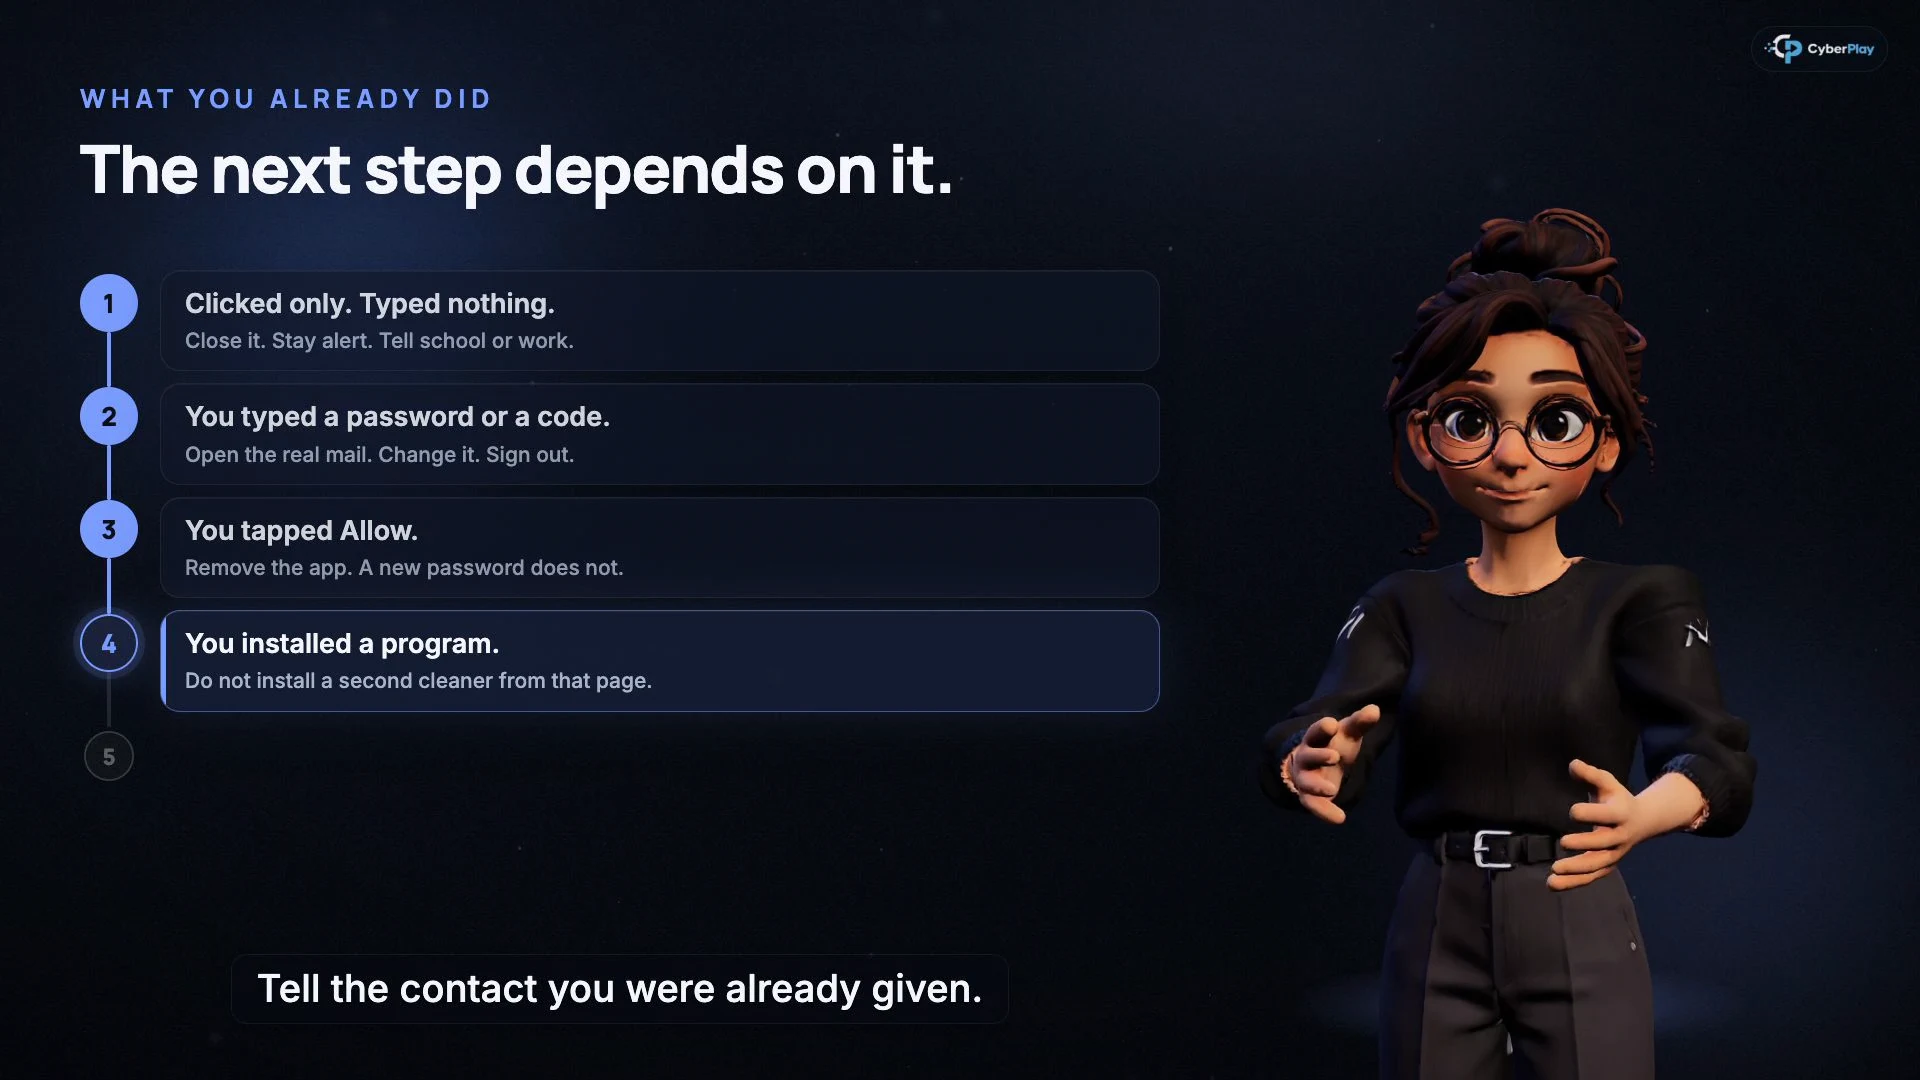
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Beschrijf wat er is gebeurd
Help de contactpersoon van de school onderscheid te maken tussen een klik, een wachtwoord, een machtiging of een installatie. Neem geen wachtwoorden op in de melding.
- Gebruik de reeds verstrekte contactpersoon
Leerlingen wenden zich tot de vertrouwde volwassene of het aangewezen schoolcontact; personeel volgt de incidentenprocedure van de school.
Bronnen bij dit onderdeel: Principes voor een cyberveilige cultuur: veiligheid, vertrouwen en open communicatie
7. Oefening: het bestand voor de wetenschapsbeurs staat klaar om te delen
Geef elke groep het volgende fictieve bericht en een papieren schets van een deelscherm. Gebruik verzonnen namen en geen werkende links. Vraag leerlingen te beschrijven wat ze zouden stopzetten en wie ze om hulp zouden vragen. Vraag personeel afzonderlijk wat zij zouden verifiëren voordat ze toestemming geven voor het delen. Niemand hoeft een echt account aan te passen of daadwerkelijk een bestand te versturen.
8. Evalueer de redenering en het schoolproces
Gebruik drie afrondende vragen: Welke handeling werd gevraagd? Hoe zou je dit onafhankelijk controleren? Wie zou je helpen als je al actie had ondernomen? Een leerling die een verdacht bericht herkent maar geen betrouwbare verificatieroute kan noemen, heeft een andere opvolging nodig dan iemand die het juiste contactpunt vond maar een machtiging verkeerd begreep. Vraag om een mondelinge toelichting, een tekening of een korte schriftelijke reactie, afhankelijk van de behoeften van de klas.
Beschouw cursusvoortgang, keuzes in het spel en observaties van docenten als afzonderlijke informatiebronnen. Gebruik de leeroverzichten in je beheeromgeving om de opvolging te organiseren, met toegangsrechten die passen bij het beleid van de school. Een certificaat van voltooiing legt de afronding vast; een score garandeert niet dat een kind in de toekomst elk bericht veilig zal behandelen. Voorkom openbare vergelijkingen van individuele fouten. Als de activiteit aan het licht brengt dat niemand de officiële meldroute controleert, wijs dan een verantwoordelijke aan voor dit procesprobleem.
9. Maak van de les een vaste schoolroutine
Kom terug op dezelfde beslissing wanneer een nieuw platform, project of deelproces voor de klas wordt geïntroduceerd. Pas het fictieve verzoek aan en vraag leerlingen om hun handelwijze opnieuw uit te leggen. Instrueer medewerkers die meldingen ontvangen, zodat zij bekend zijn met de terminologie uit de les en weten wat de vervolgstap is. Geef ouders en verzorgers een eenvoudige beschrijving van de geoefende gewoonte zonder scores van leerlingen of voorbeelden met persoonsgegevens naar huis te sturen.
De schoolmaterialen van het NCSC maken onderscheid tussen de verantwoordelijkheden van schoolbesturen, personeel en de IT-afdeling. Plaats de les binnen dat bredere kader: schoolleiding en technische teams blijven eigenaar van accountbeveiliging, back-ups, leverancierskeuzes en incidentafhandeling. Bekijk de CyberPlay-pagina voor scholen voor de actuele klassikale opzet en kies vervolgens een compacte reeks cursussen en oefeningen die je docenten vooraf hebben bekeken en kunnen begeleiden.
Bronnen bij dit onderdeel: Cyberveiligheid voor scholen
Koppel een beslissing in de klas aan Data Dash
Bekijk Data Dash vooraf, bespreek een keuze rond toegangsrechten en gebruik de leervragen om te oefenen met het controleren van informatie en het vragen om hulp. Stem de activiteit af op je klas en de beschikbare accounttoegang.
Open Data DashBronnen en verder lezen
- Cyberveiligheidstraining voor schoolpersoneel — Brits Nationaal Cyberveiligheidscentrum. Geraadpleegd op 2026-10-03
- Cyberveiligheidsonderwijs en loopbaanontwikkeling — Amerikaans Agentschap voor Cyberveiligheid en Infrastructuurbeveiliging. Geraadpleegd op 2026-10-03
- CyberSprinters: activiteiten onder begeleiding van docenten — Brits Nationaal Cyberveiligheidscentrum. Geraadpleegd op 2026-10-03
- Principes voor een cyberveilige cultuur: veiligheid, vertrouwen en open communicatie — Brits Nationaal Cyberveiligheidscentrum. Geraadpleegd op 2026-10-03
- Cyberveiligheid voor scholen — Brits Nationaal Cyberveiligheidscentrum. Geraadpleegd op 2026-10-03
Lees verder
- Cyberbewustzijn op universiteiten: een praktisch cursusplan
Ontwikkel cyberbewustzijn op de universiteit met CyberPlay-cursussen voor studenten, medewerkers en onderzoekers, spellen, veilig AI-gebruik en oefenen met melden.
NL · 10 min leestijd - Cursussen cyberbewustzijn: verbind leren met de praktijk
Bouw een programma voor cyberbewustzijn met CyberPlay-cursussen, passende games, oefeningen per rol en concrete controles van beslissingen op het werk.
NL · 8 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - Promptinjectie: train medewerkers om AI-acties te controleren
Leer medewerkers AI-acties, ontvangers en gegevens te controleren. Verbind CyberPlay-cursussen en Data Dash met goedkeuringsregels en bruikbare meldingen.
NL · 8 min leestijd - Cybersecuritytraining voor banken: praktijkscenario’s per rol en aandachtspunten bij DORA
Richt cybersecuritytraining voor bankmedewerkers in rondom betalingscontroles, identiteitsverificatie en meldingen, met DORA-context en een praktische rollenmatrix.
NL · 8 min leestijd