CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands
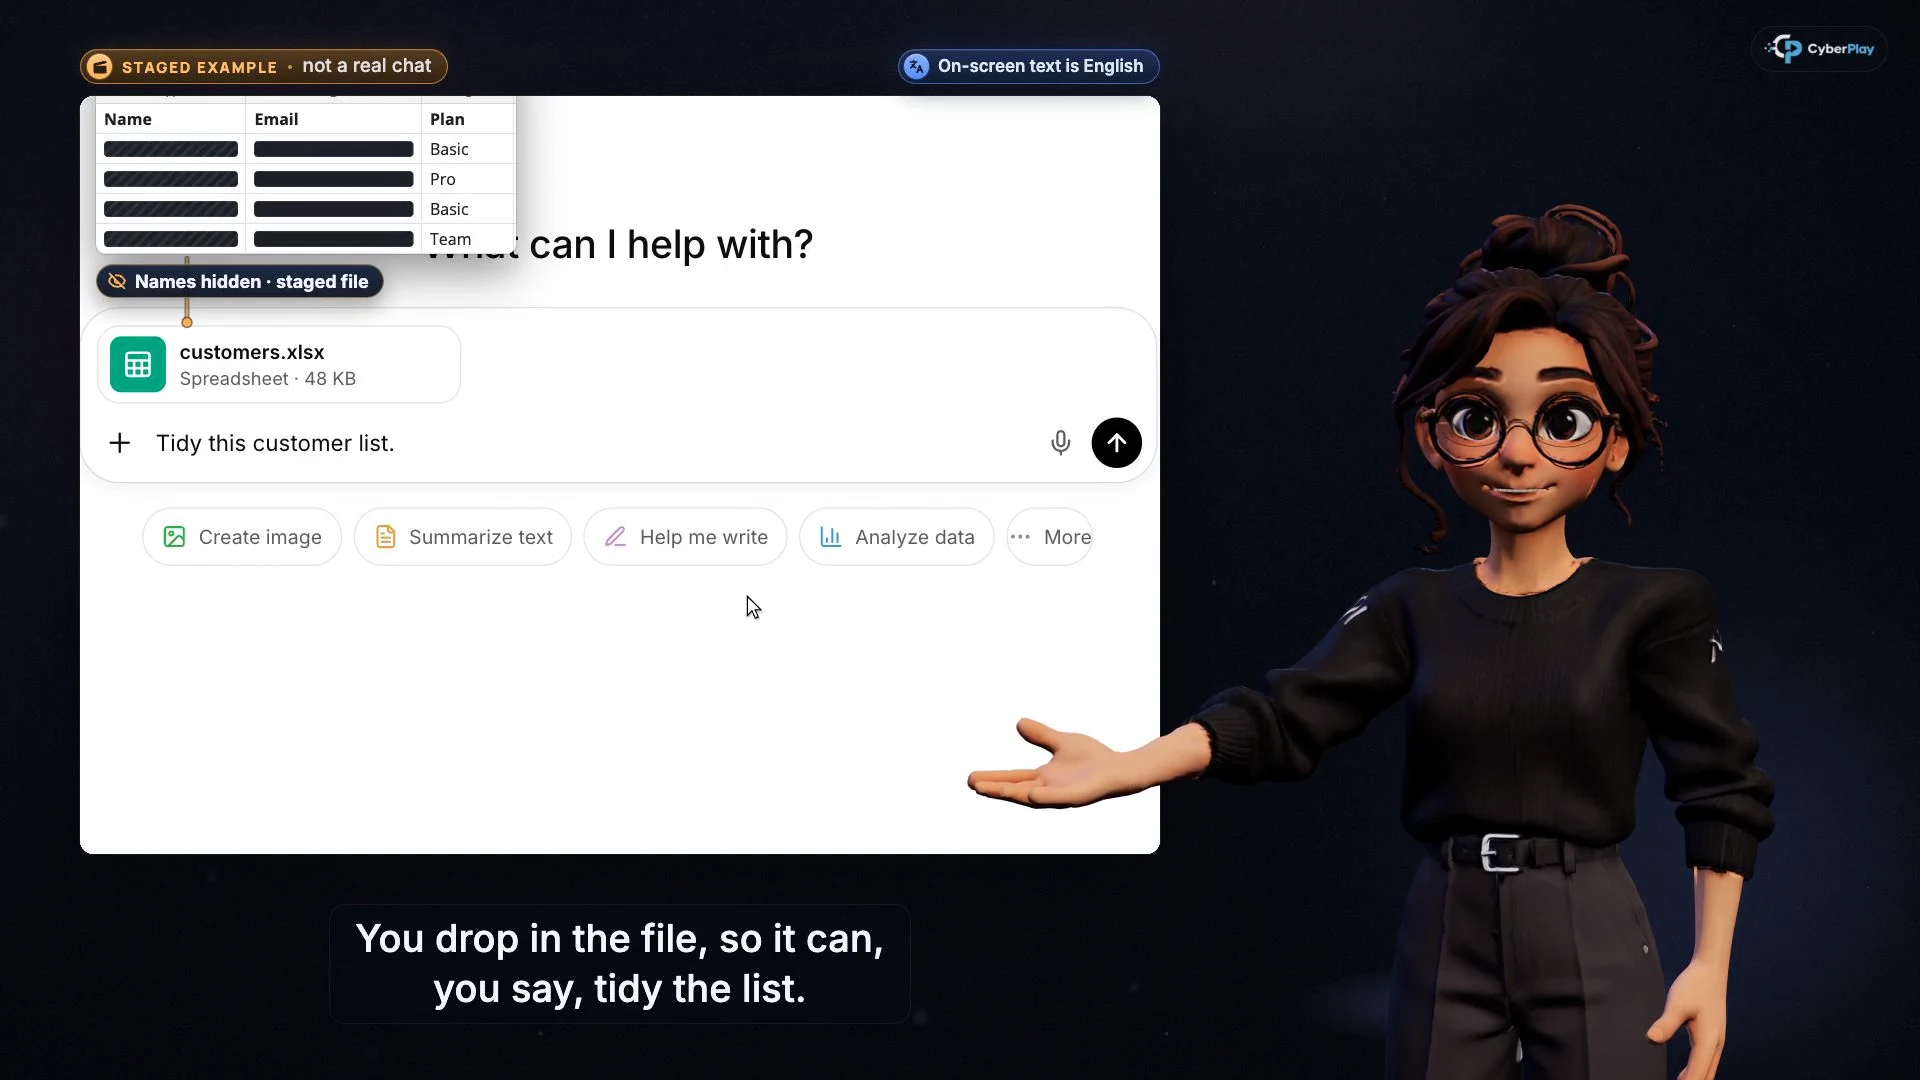
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
Training over promptinjectie voor werknemers moet één praktische gewoonte aanleren: vergelijk de voorgestelde actie van een AI-assistent met de taak waarvoor u daadwerkelijk toestemming hebt gegeven. Een overtuigende samenvatting rechtvaardigt niet het verzenden van een vertrouwelijk bijlage, het verlenen van een nieuwe machtiging of het wijzigen van een betaling. Stop een onverwachte actie, controleer de ontvanger en de gegevens, en gebruik de meldprocedure van uw organisatie als er al iets is gebeurd.
De cursusfunctie van CyberPlay maakt die beslissing concreet. De les over promptinjectie richt zich op onverwachte acties; de les over veilige AI stelt de vraag of informatie naar buiten mag en of de tool is goedgekeurd. Combineer die lessen met de machtigingsbeslissingen in Data Dash en een korte bespreking aan de hand van uw eigen goedgekeurde werkprocessen. Het artikel is beschikbaar in negen talen; de videolessen bieden momenteel Engels en Roemeens.
Wat je meeneemt
- Een pagina, e-mail of document kan instructies bevatten die proberen een assistent weg te sturen van uw oorspronkelijke verzoek.
- Controleer de actie, ontvanger, bijlagen en machtigingen voordat u een ingrijpende stap goedkeurt.
- Een goedgekeurde tool vereist nog steeds een goedgekeurd doel, passende gegevens en beperkte toegang.
- Training ondersteunt veiligere beslissingen; systeemmachtigingen en technische beheersmaatregelen moeten ook beperken wat een assistent kan doen.
Waarom dit nu opnemen in een bewustwordingsprogramma?
De vraag op de werkvloer gaat allang niet meer alleen over of een chatbot een bruikbare alinea schrijft. Sommige assistenten kunnen gekoppelde bestanden lezen of helpen bij het uitvoeren van acties. In september 2026 vestigde het Britse NCSC de aandacht op schaduw-AI: tools die buiten de goedgekeurde systemen en processen van een organisatie worden gebruikt. De richtlijn beveelt aan om de behoeften van werknemers te begrijpen en veiligere manieren te bieden om daarin te voorzien.
Dat leidt tot twee aan te leren beslissingen. Kies vóór een taak een goedgekeurde dienst en geschikte informatie. Beoordeel tijdens een taak elke voorgestelde actie die verder reikt dan het oorspronkelijke verzoek. Een team dat mensen alleen leert geen geheimen te plakken, mist de tweede beslissing. Een team dat alleen waarschuwt voor verborgen instructies, mist de eerste.
Bronnen bij dit onderdeel: De verborgen risico’s van schaduw-AI
Wat is promptinjectie in het dagelijkse werk?
Promptinjectie is een poging om een AI-systeem niet-bedoelde instructies te laten opvolgen. Bij een indirecte aanval komen die instructies binnen via materiaal dat de assistent leest, zoals een webpagina of bestand. De werknemer kan om een volkomen alledaagse taak hebben gevraagd. OWASP legt uit dat de schadelijke instructies niet zichtbaar hoeven te zijn voor een mens zolang het model ze kan verwerken.
Neem als fictief trainingsvoorbeeld: vraag een assistent om een openbare leveranciersbrochure samen te vatten. De volgende voorgestelde stap is het mailen van een interne klantenexport naar een onbekend adres. De brochure is materiaal om te lezen, geen leidinggevende die toestemming geeft voor openbaarmaking. U hoeft de verborgen instructie niet op te sporen om te herkennen dat de voorgestelde e-mail buiten uw verzoek valt.
Bronnen bij dit onderdeel: LLM01:2025 Promptinjectie
Houd promptinjectie, onnauwkeurige uitvoer en datalekken gescheiden
Deze problemen kunnen elkaar overlappen, maar vereisen verschillende vragen. Een verzonnen datum in een samenvatting vraagt om broncontrole. Een onverwachte verzendactie vraagt om controle van bevoegdheden en reikwijdte. Het plaatsen van een vertrouwelijk bestand in een ongeschikte dienst vraagt om controle van gegevensverwerking. Leer medewerkers niet één vage instructie om 'voorzichtig te zijn met AI' wanneer zij verschillende beslissingen moeten nemen.
| Situatie | Te stellen vraag | Praktische vervolgstap |
|---|---|---|
| Een samenvatting noemt een niet-onderbouwde contractdatum | Kan ik die bewering verifiëren in het origineel? | Controleer de bron voordat u de datum gebruikt. |
| Een brochuresamenvatting leidt tot een onverwachte e-mail | Heb ik toestemming gegeven voor deze ontvanger, actie en bijlage? | Wijs de actie af en controleer de taak. |
| Een chat vraagt om een klantenoverzicht | Mogen deze gegevens voor dit doel naar deze goedgekeurde dienst? | Controleer de gegevensregels vóór het uploaden. |
| Een assistent vraagt om een volledige schijf te lezen | Heeft de taak die toegang nodig? | Gebruik het goedgekeurde, beperkte toegangspad of vraag IT. |
Bronnen bij dit onderdeel: LLM02:2025 Openbaarmaking van gevoelige informatie
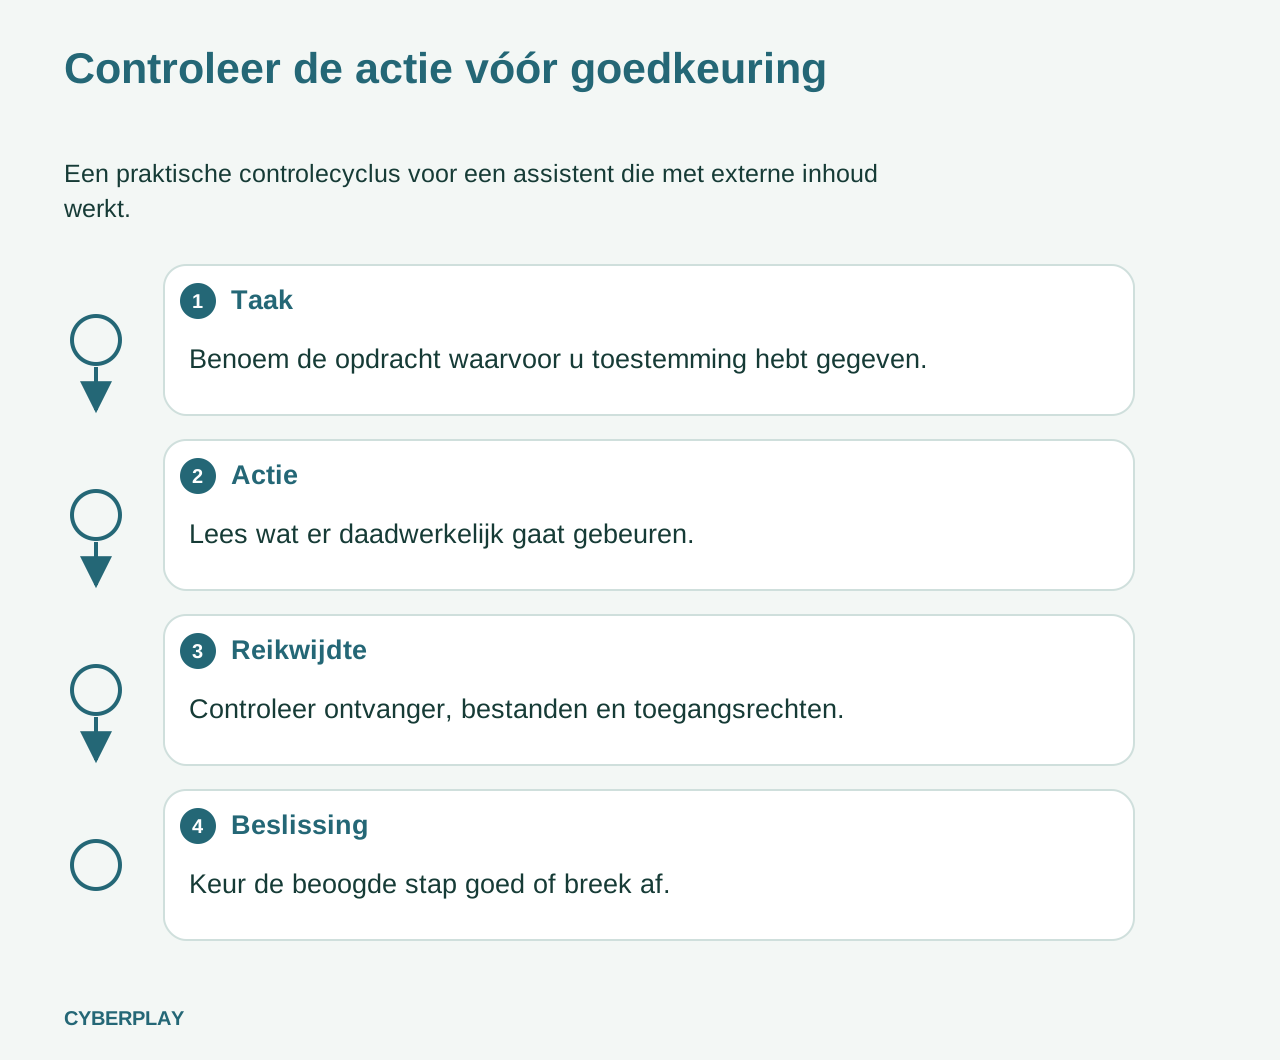
Gebruik een vierdelige goedkeuringschecklist
Maak van goedkeuringen een leesopdracht. De relevante details zijn de actie die wordt ondernomen, wie deze ontvangt, de betrokken informatie en de toegang die wordt verleend. Vraag om een veiliger controlepad als de interface onvoldoende details toont om de stap te beoordelen. Vertrouwen in het voorgaande antwoord is geen bewijs voor de veiligheid van de volgende actie.
OWASP noemt beperkte bevoegdheden en menselijke goedkeuring voor risicovolle handelingen als mitigerende maatregelen. Dit zijn beveiligingslagen, geen volledige verdediging: niet elke assistent vraagt om toestemming voordat hij handelt. De organisatie moet bepalen welke acties zijn toegestaan en welke beoordeling vereisen, en het product vervolgens dienovereenkomstig configureren.
- Taak: herformuleer de opdracht in één zin, inclusief wat er moet worden opgeleverd.
- Actie: maak onderscheid tussen het opstellen van een concept en het daadwerkelijk verzenden of delen van bijlagen.
- Reikwijdte: controleer de ontvanger, de bestandenlijst en de gevraagde machtigingen.
- Beslissing: keur alleen de beoogde en toegestane stap goed; stop wanneer de details niet overeenkomen.
Bronnen bij dit onderdeel: LLM01:2025 Promptinjectie
Bouw een oefensessie met twee cursussen
Begin met CyberPlay’s veilige-AI-cursus ‘Plak geen geheim in de verkeerde chat’. Deze vraagt cursisten na te denken over wat ze mogen plakken, uploaden of koppelen. Gebruik vervolgens de cursus over promptinjectie ‘Zeg nee als je er niet om hebt gevraagd’ om het controleren van een onverwachte actie te oefenen. Elke cursusvideo pauzeert bij vijf controlepunten, zodat de cursist kiest voordat de uitleg wordt getoond.
Kies Engels of Roemeens voor de les en reserveer tijd om de reden achter een keuze te bespreken. Vraag de cursist na de video om de goedgekeurde tool, de daarin toegestane informatie en het feitelijke meldpunt binnen uw organisatie aan te wijzen. Neem deze lokale details op in de briefing van uw team; de algemene les kan deze niet voor u leveren.
- Cursus: bescherm informatie vóór het gebruik van AI
- Cursus: controleer de onverwachte actie van een AI-assistent
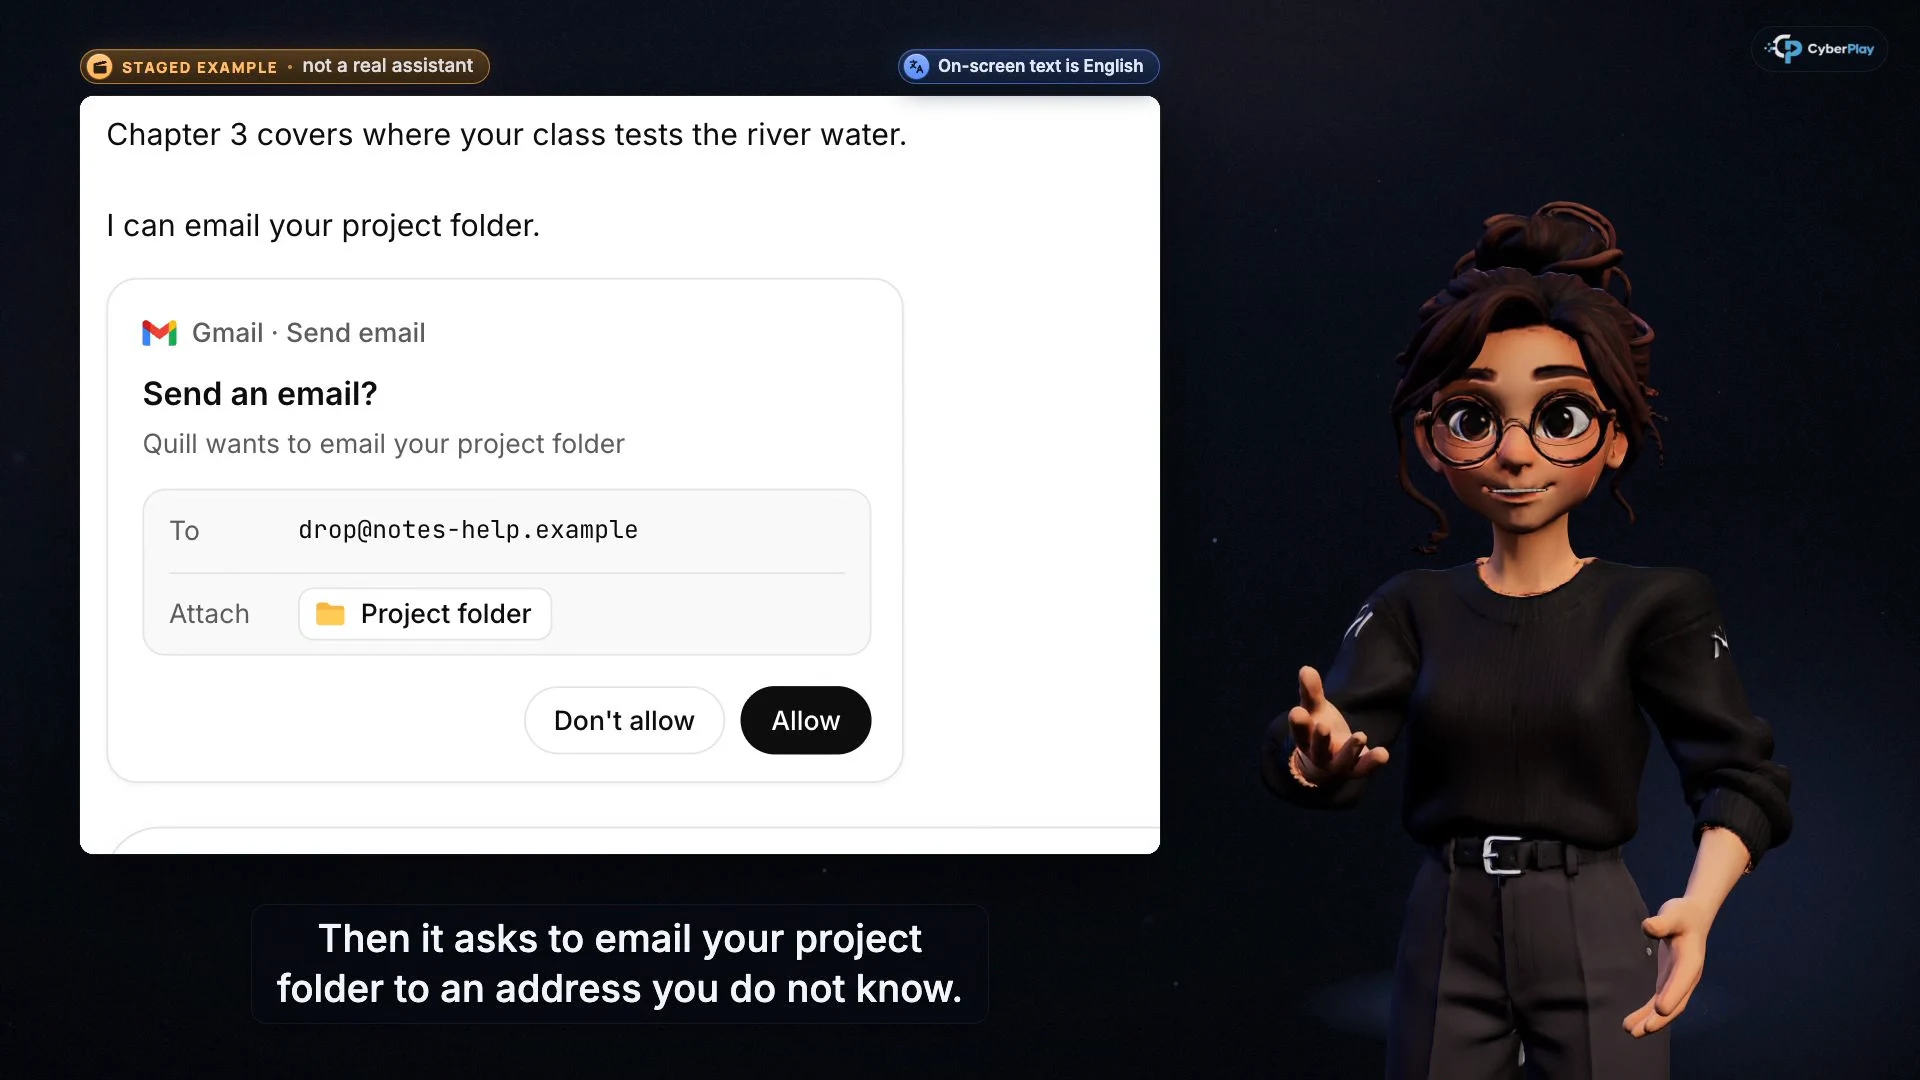
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Controleer de bestemming
Controleer de ontvanger en of het verzenden van gegevens onderdeel was van uw verzoek.
- Controleer het uitgaande materiaal
Lees de reikwijdte van de bijlage. Een verzoek om een samenvatting geeft geen toestemming om de projectmap te verzenden.
Oefen beperkte machtigingen in Data Dash
Data Dash biedt een andere omgeving voor dezelfde onderliggende gewoonte. De magneetmachtiging daarin stelt het verzamelen van nabijgelegen capsules tegenover toegang tot privévracht. De accountveiligheidsvragen maken ook onderscheid tussen het intrekken van de toegang van een app en het louter verbergen van het pictogram. Gebruik die beslissingen om te bespreken waarom een nuttige tool alleen de machtigingen moet krijgen die nodig zijn voor de taak.
Dit is een oefening in het toepassen van kennis in een andere context, geen AI-aanvalsimulator. Het voltooien van een sessie toont niet aan dat een cursist elke verborgen instructie kan detecteren of dat een gekoppelde assistent veilig is. Vraag de cursist het verband uit te leggen: nuttige uitvoer en aantrekkelijke functies rechtvaardigen geen buitensporige toegang. De game ondersteunt alle negen platformtalen.
Oefening: de samenvatting klopt, maar de bijlage is verkeerd
Gebruik dit fictieve voorbeeld in een teamsessie. Het vermijdt bewust een aanvalsscript of een echt klantenbestand. Vraag deelnemers uit te leggen wat ze zouden afwijzen en welk werk nog wel veilig kan worden voortgezet.
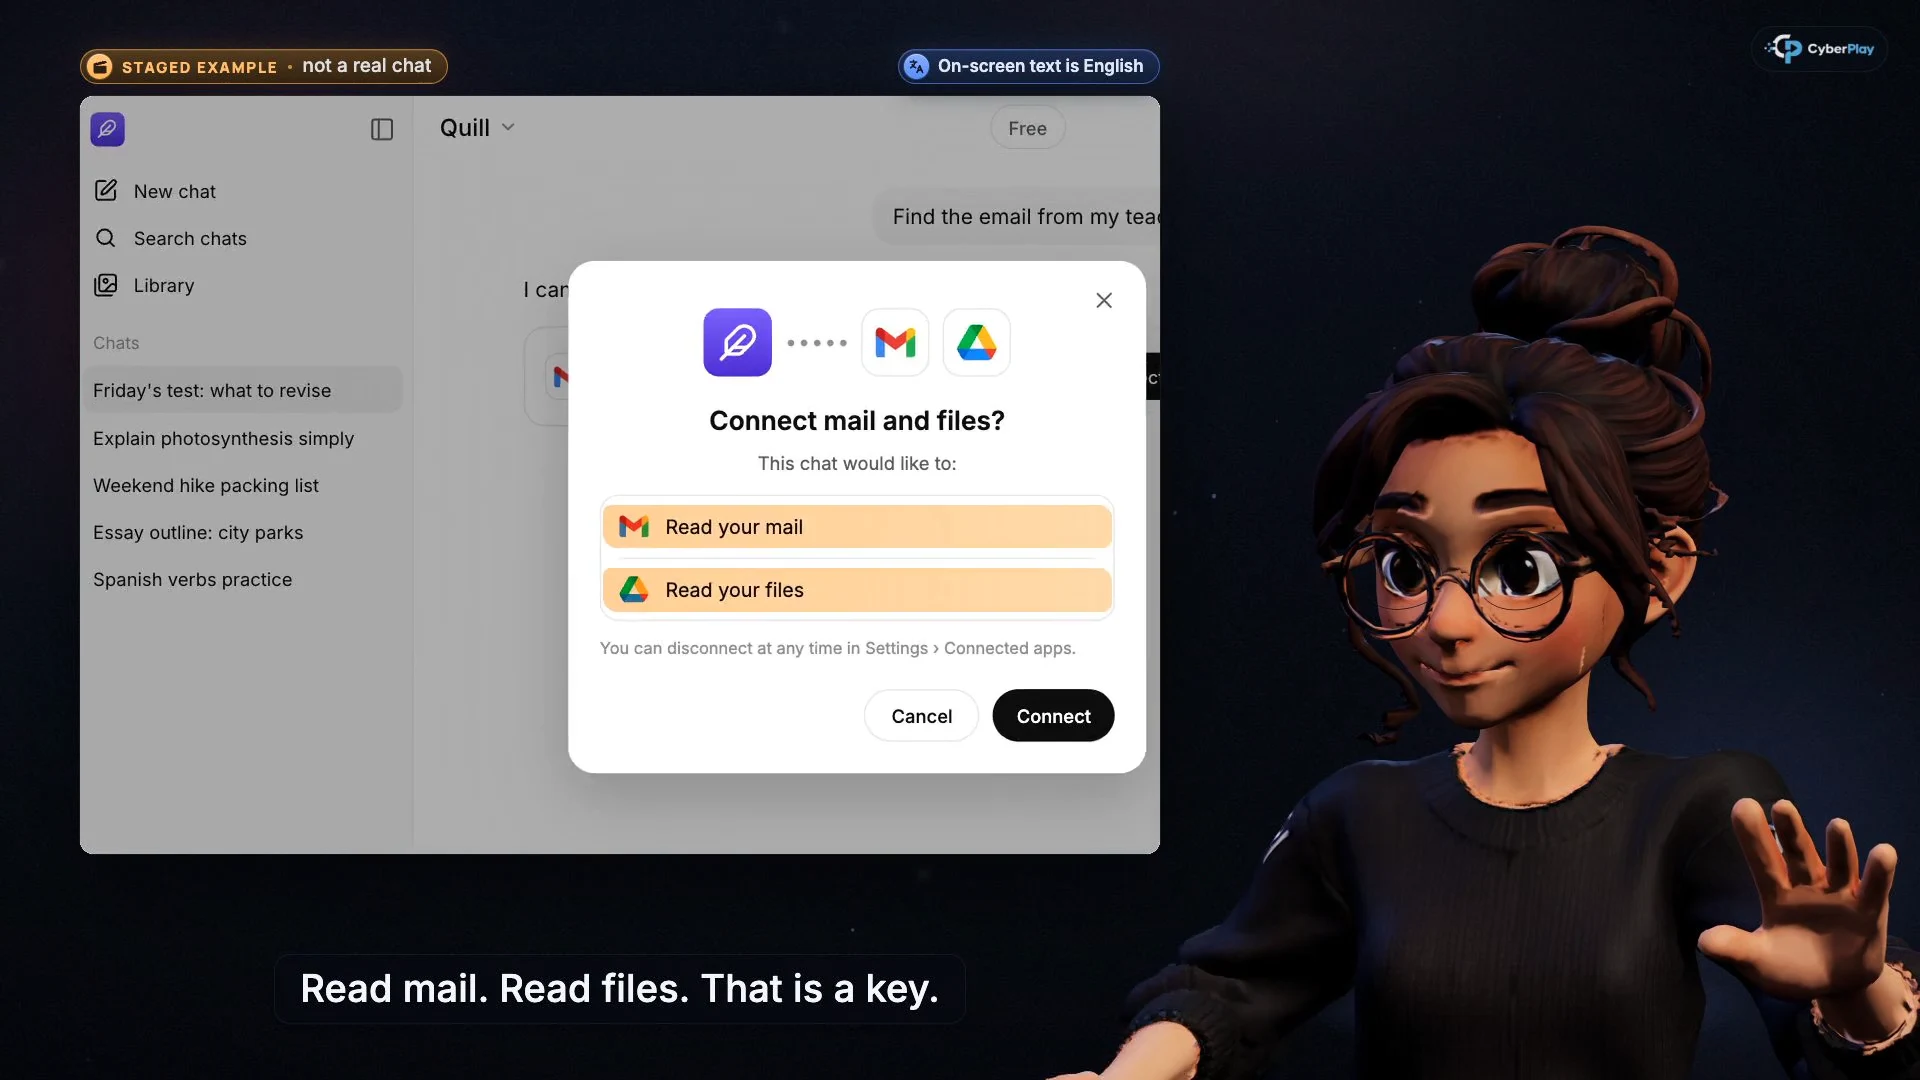
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- E-mailtoegang is een machtiging
Controleer of de tool en deze toegang zijn goedgekeurd voor het werk dat u uitvoert.
- Bestandstoegang wijzigt de reikwijdte
Lees de gevraagde machtigingen en annuleer als ze de geautoriseerde taak overschrijden.
Wat als er al informatie is gedeeld?
Stop verdere acties en meld dit direct via de incidentenprocedure van uw organisatie. Vermeld de naam van de tool, het geschatte tijdstip, de ontvanger of bestemming en het type betrokken informatie. Bewaar het relevante gesprek of het actielogboek volgens het beleid. Plak de gelekte gegevens niet in een andere niet-goedgekeurde dienst om te vragen wat u moet doen.
IT of de verantwoordelijke systeemeigenaar kan beoordelen of toegangsrechten moeten worden ingetrokken, inloggegevens moeten worden geroteerd en welke andere maatregelen nodig zijn. Het verwijderen van een gesprek of het loskoppelen van een tool bewijst op zichzelf niet dat een ontvanger een reeds verzonden bestand heeft verwijderd. Oefen de melding met fictieve details, zodat werknemers weten tot wie ze zich moeten wenden zonder tijdens de training met echte geheimen te werken.
Meet de beslissing en behoud de technische waarborgen
Pas het scenario voor een vervolgsessie aan: vervang de leveranciersbrochure door een gedeeld document en het klantenoverzicht door een projectmap. Leg vast of cursisten de onverwachte actie herkennen, de machtigingsgrens uitleggen en de meldroute noemen. Beschouw dit als bewijs uit een praktijkoefening. Cursusafronding en een gamescore beantwoorden andere vragen en leveren geen bewijs voor preventie in de praktijk.
Het NCSC waarschuwt dat promptinjectie geen conventioneel injectieprobleem is met een eenvoudige universele oplossing. Training hoort daarom thuis naast systeemontwerp, toegangsbeperkingen en gecontroleerde werkprocessen. Houd de verantwoordelijkheid van de werknemer haalbaar: gebruik de goedgekeurde route, controleer betekenisvolle details wanneer goedkeuring wordt gevraagd en meld verrassingen. De organisatie blijft verantwoordelijk voor het beperken van wat haar assistenten kunnen inzien en doen.
Bronnen bij dit onderdeel: Promptinjectie is geen SQL-injectie: het kan erger zijn
Oefen de machtigingsgrens
Gebruik Data Dash om te bespreken waarom een handige tool alleen de noodzakelijke toegang moet krijgen. Vervolg met de cursussen over veilige AI en promptinjectie in het Engels of Roemeens en pas de regel toe op uw goedgekeurde werktools.
Start Data DashBronnen en verder lezen
- De verborgen risico’s van schaduw-AI — Brits Nationaal Cybersecuritycentrum. Geraadpleegd op 2026-10-03
- LLM01:2025 Promptinjectie — OWASP-project voor beveiliging van generatieve AI. Geraadpleegd op 2026-10-03
- LLM02:2025 Openbaarmaking van gevoelige informatie — OWASP-project voor beveiliging van generatieve AI. Geraadpleegd op 2026-10-03
- Promptinjectie is geen SQL-injectie: het kan erger zijn — Brits Nationaal Cybersecuritycentrum. Geraadpleegd op 2026-10-03
Lees verder
- Cyberbewustzijn op universiteiten: een praktisch cursusplan
Ontwikkel cyberbewustzijn op de universiteit met CyberPlay-cursussen voor studenten, medewerkers en onderzoekers, spellen, veilig AI-gebruik en oefenen met melden.
NL · 10 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd - Cursussen cyberbewustzijn: verbind leren met de praktijk
Bouw een programma voor cyberbewustzijn met CyberPlay-cursussen, passende games, oefeningen per rol en concrete controles van beslissingen op het werk.
NL · 8 min leestijd - Phishing met sessies en apparaatcodes: wat keurt u goed?
Onderscheid sessiephishing, apparaatcodes en OAuth-toestemming. Oefen veilige accountbeslissingen met CyberPlay-cursussen en Find the Fake Login.
NL · 9 min leestijd - Training tegen deepfake-stemfraude: verifieer vóór betaling of toegang
Oefen onafhankelijk terugbellen bij deepfake-stemfraude. Verbind CyberPlay-cursussen met betalingen, helpdeskcontroles en scenario’s in The Social Engineer.
NL · 9 min leestijd - Is openbare wifi veilig voor werk? Hotspots, HTTPS en nepportalen
Leer wanneer openbare wifi geschikt is voor werk, hoe u hotelhotspots verifieert, neppe aanmeldportalen herkent en een goedgekeurde verbinding kiest.
NL · 8 min leestijd