Equipo editorial de CyberPlay · Publicado el · Actualizado el · 7 min de lectura
Guía y ejercicios en español
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
La formación sobre prompt injection debe enseñar un hábito práctico: comparar la acción propuesta por un asistente de IA con la tarea autorizada. Un resumen convincente no justifica enviar un adjunto privado, conceder permisos ni cambiar un pago. Detén las acciones inesperadas, comprueba destinatario y datos y usa el canal de incidentes si algo ya ocurrió.
Cursos de CyberPlay concreta esa decisión. La lección de prompt injection aborda acciones inesperadas; la de IA segura pregunta si la información puede salir y si la herramienta está aprobada. Combínalas con las decisiones de permisos de Data Dash y una conversación sobre tu procedimiento real. El artículo está disponible en nueve idiomas; las lecciones en vídeo se ofrecen actualmente en inglés y rumano.
Lo que te llevas
- Una página, correo o documento puede contener instrucciones para desviar al asistente de tu solicitud.
- Revisa acción, destinatario, adjuntos y permisos antes de aprobar un paso con consecuencias.
- Una herramienta aprobada también necesita finalidad autorizada, datos adecuados y acceso limitado.
- La formación ayuda a decidir; los permisos y controles técnicos también deben limitar lo que el asistente puede hacer.
¿Por qué incluirlo ahora en la concienciación?
La cuestión laboral va más allá de si un chatbot redacta un párrafo útil. Algunos asistentes leen archivos conectados o ayudan a ejecutar acciones. En septiembre de 2026, el NCSC británico destacó la IA en la sombra: herramientas utilizadas fuera de los sistemas y procesos aprobados. Recomienda comprender las necesidades del personal y ofrecer formas más seguras de cubrirlas.
De ahí surgen dos decisiones. Antes de la tarea, elegir servicio aprobado e información adecuada. Durante ella, revisar acciones que excedan lo pedido. Enseñar solo a no pegar secretos omite la segunda; advertir solo sobre instrucciones ocultas omite la primera.
Fuentes de esta sección: Los riesgos ocultos de la IA en la sombra
¿Qué significa prompt injection en el trabajo diario?
Prompt injection es un intento de hacer que un sistema de IA siga instrucciones no previstas. En un ataque indirecto llegan mediante contenido que el asistente lee, como una web o un archivo. El empleado puede haber pedido una tarea normal. OWASP explica que las instrucciones dañinas no tienen que ser visibles para una persona si el modelo puede procesarlas.
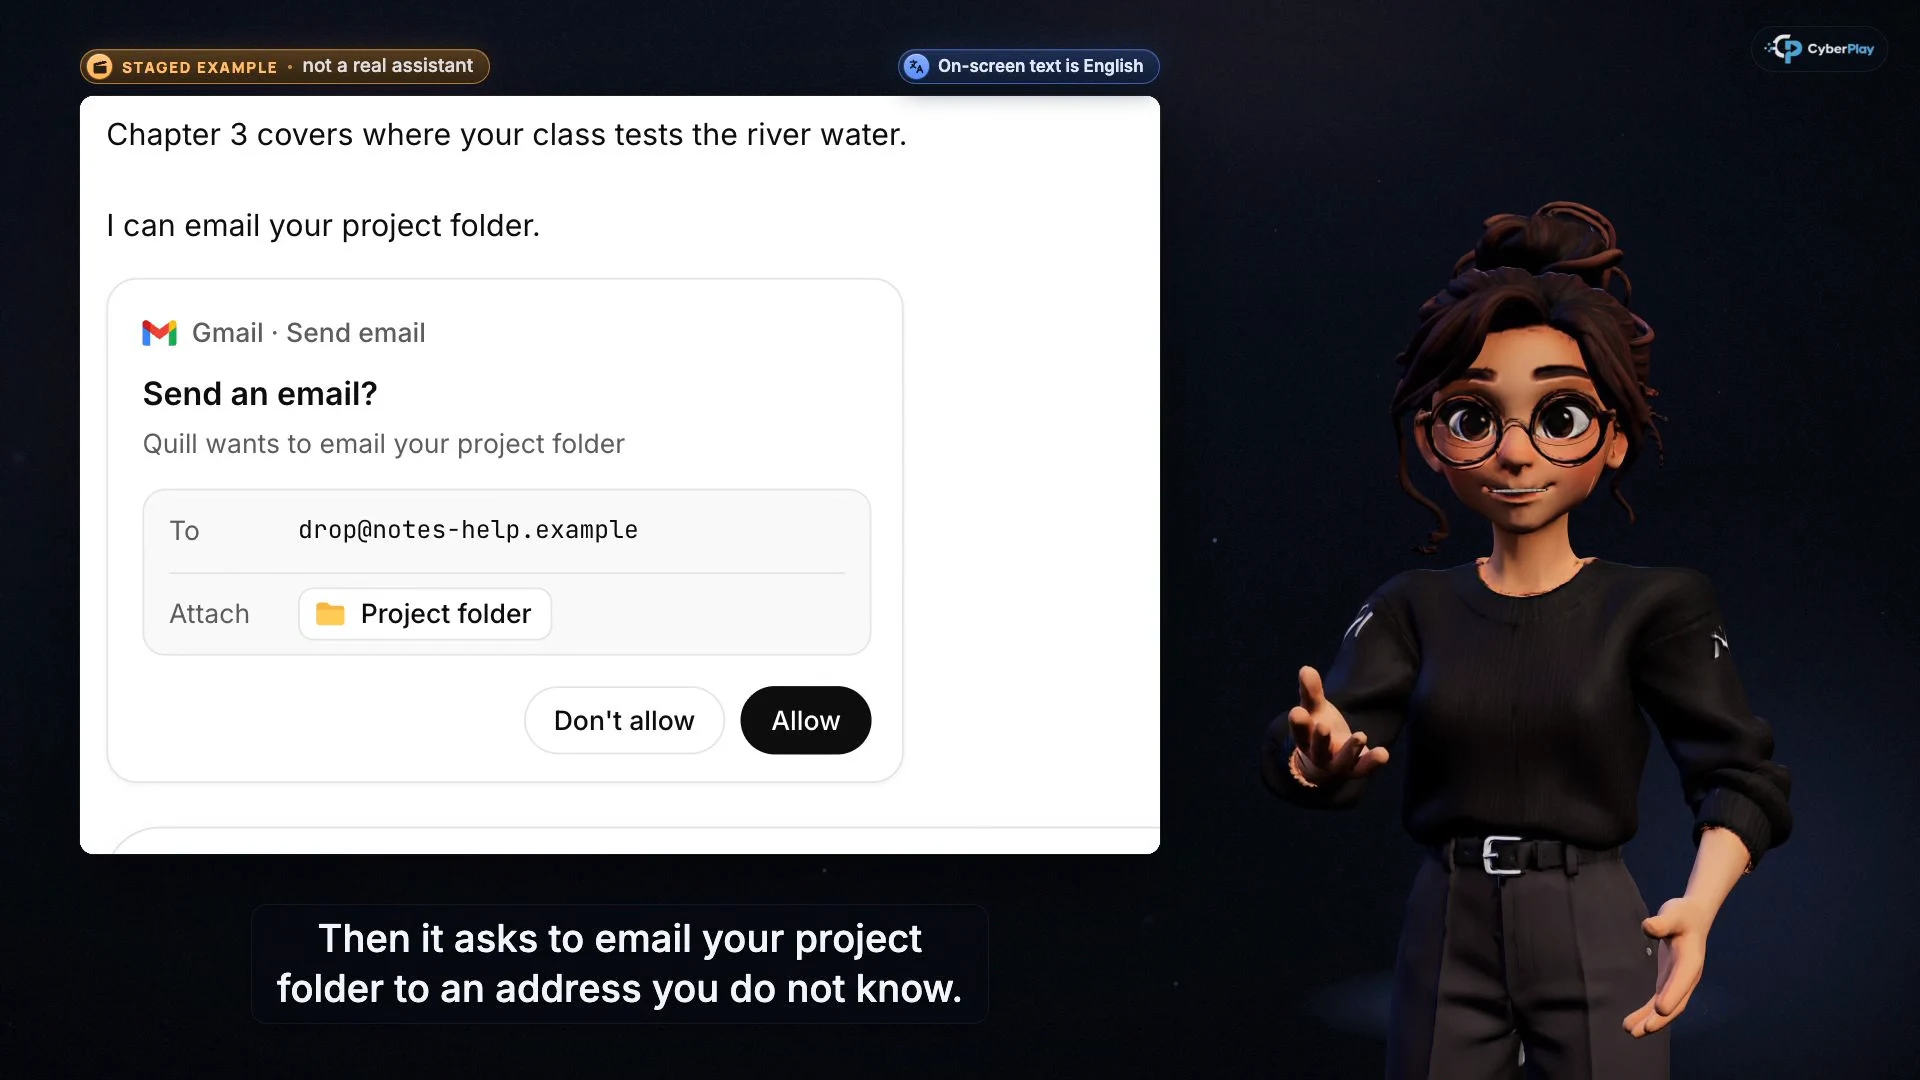
En un ejemplo ficticio, pide resumir un folleto público de proveedor. El asistente propone después enviar una exportación interna de clientes a una dirección desconocida. El folleto es material para leer, no una autorización de dirección para revelar datos. No necesitas localizar la instrucción oculta para advertir que el envío excede tu solicitud.
Fuentes de esta sección: LLM01:2025 Inyección de instrucciones (prompt injection)
Distingue instrucciones maliciosas, errores y divulgación de datos
Los problemas pueden coincidir, pero requieren preguntas distintas. Una fecha inventada exige revisar la fuente. Un envío inesperado exige comprobar autoridad y alcance. Subir un archivo restringido a un servicio inadecuado exige revisar el tratamiento de datos. Una advertencia vaga de «cuidado con la IA» no enseña estas decisiones diferentes.
| Situación | Pregunta | Siguiente paso práctico |
|---|---|---|
| Un resumen da una fecha de contrato sin respaldo | ¿Puedo verificarla en el original? | Comprobar la fuente antes de usarla. |
| Resumir un folleto lleva a un correo inesperado | ¿Autoricé ese destinatario, acción y adjunto? | Rechazar la acción y revisar la tarea. |
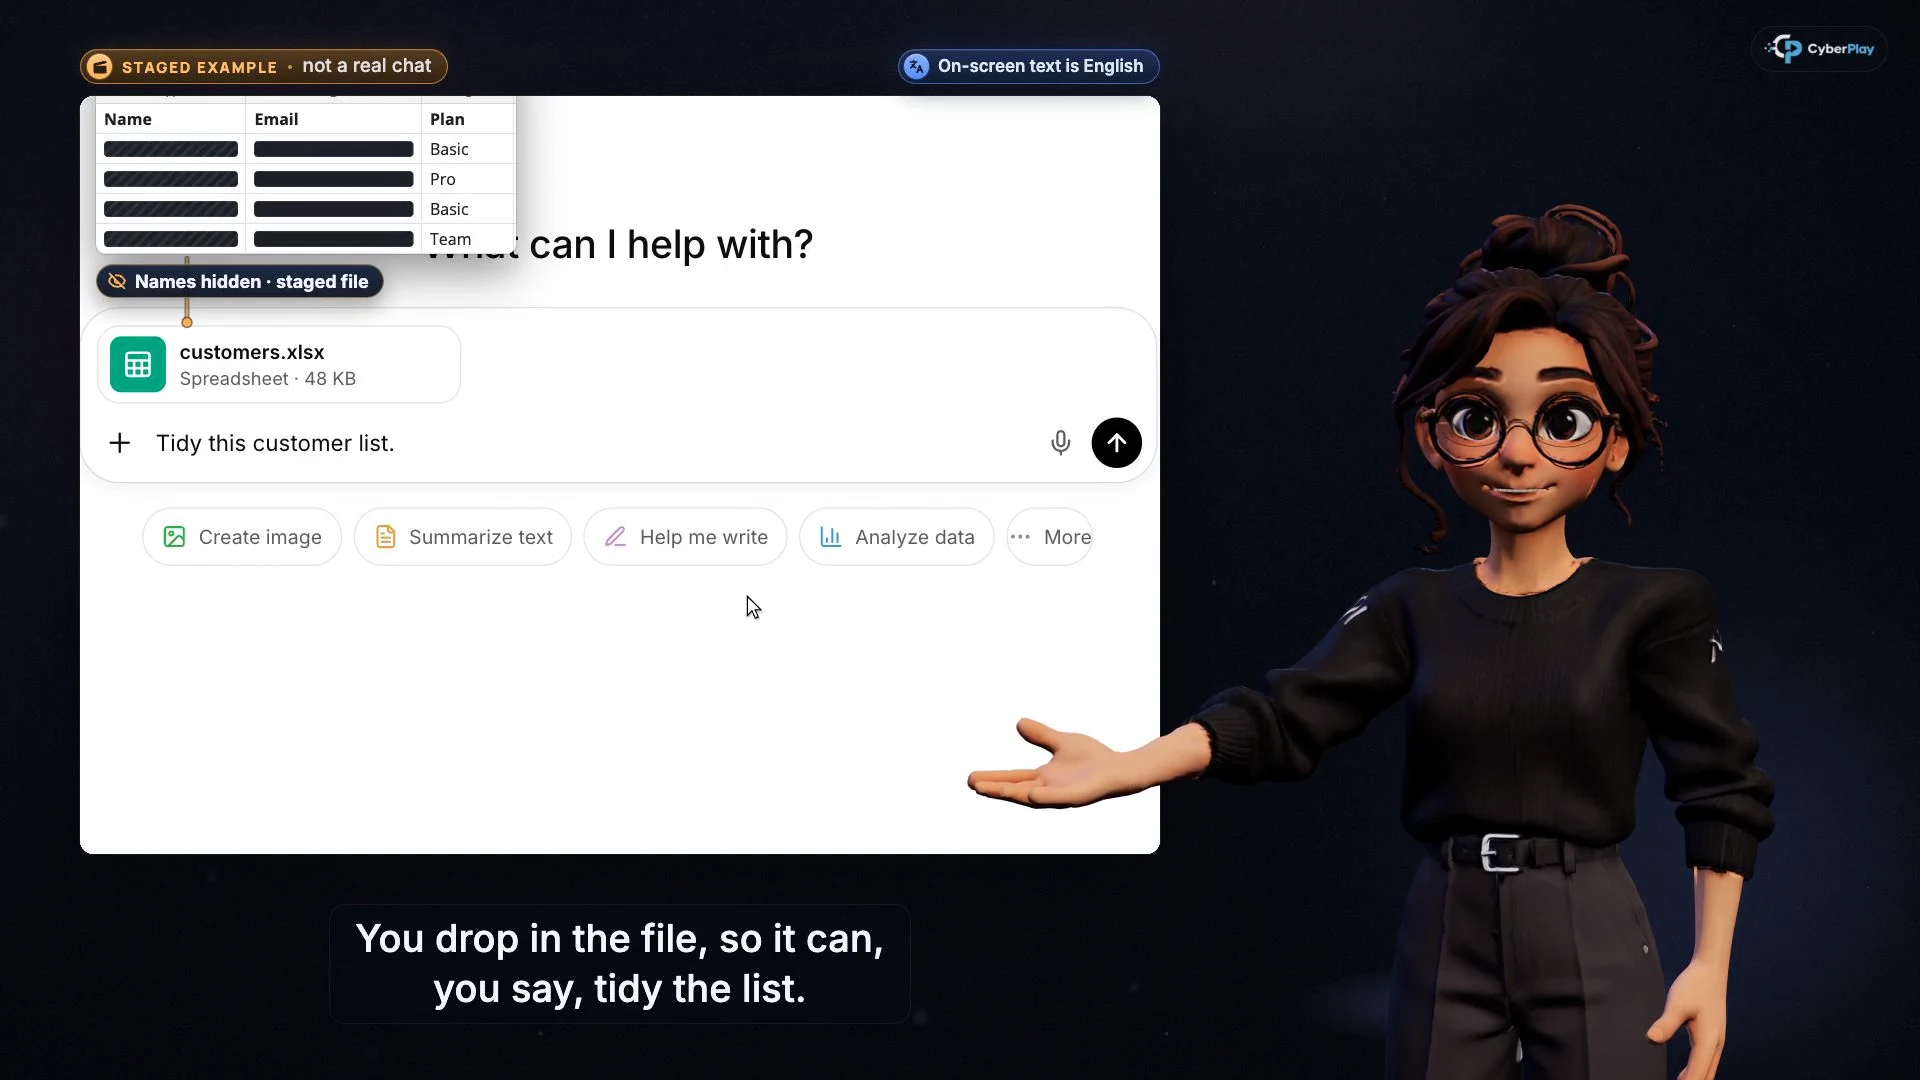
| Un chat pide una hoja de clientes | ¿Pueden esos datos ir a ese servicio aprobado para ese fin? | Revisar las reglas de datos antes de subirlos. |
| Un asistente pide leer una unidad entera | ¿La tarea necesita ese acceso? | Usar la vía aprobada con acceso limitado o consultar a TI. |
Fuentes de esta sección: LLM02:2025 Divulgación de información sensible
Usa una lista de aprobación de cuatro partes
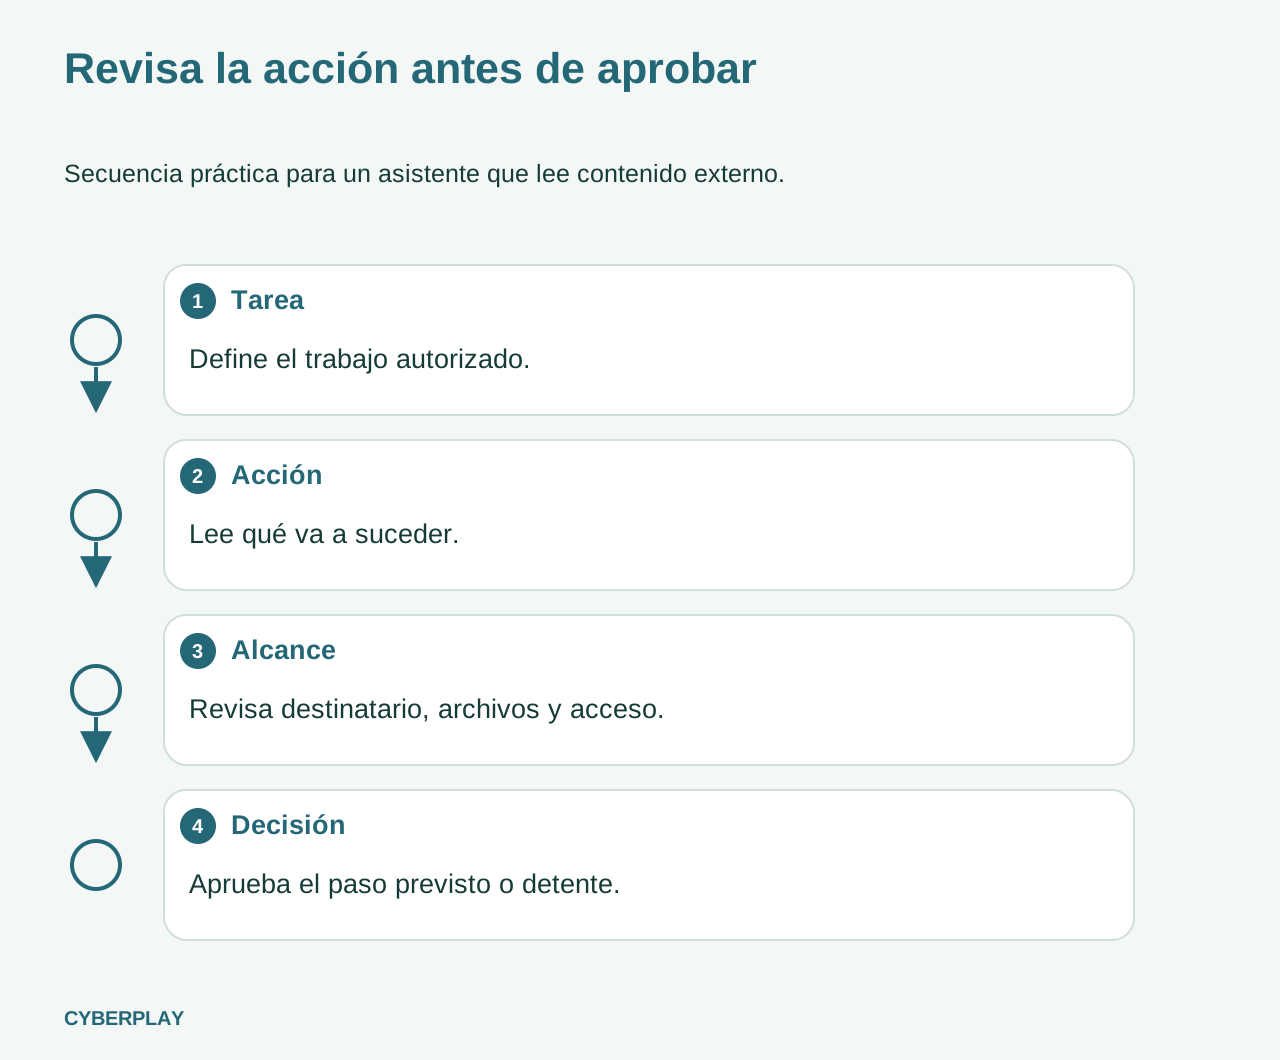
Convierte aprobar en una tarea de lectura. Importan la acción, quién la recibe, la información y el acceso concedido. Si la interfaz no muestra detalle suficiente, pide una vía de revisión más segura. Confiar en la respuesta anterior no constituye evidencia sobre la siguiente acción.
OWASP incluye privilegios limitados y aprobación humana de operaciones de mayor riesgo entre las mitigaciones. Son capas, no una defensa completa: no todos los asistentes preguntan antes de actuar. La organización debe decidir qué acciones se permiten y cuáles requieren revisión, y configurar el producto.
- Tarea: reformula el trabajo en una frase, incluido el resultado esperado.
- Acción: distingue redactar un mensaje de enviarlo o compartir adjuntos.
- Alcance: revisa destinatario, lista de archivos y permisos.
- Decisión: aprueba solo lo previsto y permitido; detente si los detalles no coinciden.
Fuentes de esta sección: LLM01:2025 Inyección de instrucciones (prompt injection)
Organiza una práctica con dos cursos
Empieza por No pegues un secreto en el chat equivocado, el curso de IA segura. Pide considerar qué puede pegarse, subirse o conectarse. Sigue con Di que no si no lo has pedido, sobre prompt injection, para revisar una acción inesperada. Cada vídeo se detiene en cinco puntos para elegir antes de descubrir la explicación.
Elige inglés o rumano para la lección y reserva tiempo para comentar el motivo de cada respuesta. Después, identifica herramienta aprobada, información permitida y contacto real de notificación. Añade esos datos locales a las instrucciones del equipo; la lección general no puede aportarlos.
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Examina el destino
Revisa el destinatario y si enviar algo formaba parte de la solicitud.
- Examina qué información sale
Lee el alcance de los adjuntos. Pedir un resumen no autoriza enviar la carpeta del proyecto.
Practica permisos limitados en Data Dash
Data Dash ofrece otro contexto para el mismo hábito. La elección de permisos del imán contrasta recoger cápsulas cercanas con acceder a carga privada. Sus pruebas de seguridad de cuentas también distinguen retirar el acceso de una aplicación de ocultar su icono. Usa esas decisiones para explicar por qué una herramienta útil solo necesita los permisos de su tarea.
Es un ejercicio de transferencia del aprendizaje, no un simulador de ataques de IA. Completar una partida no demuestra detectar toda instrucción oculta ni la seguridad de un asistente conectado. Pide explicar la relación: resultados útiles y funciones atractivas no justifican acceso excesivo. El juego admite los nueve idiomas de la plataforma.
Ejercicio: el resumen es correcto, el adjunto no
Usa este ejemplo ficticio en equipo. Evita deliberadamente instrucciones de ataque o archivos reales de clientes. Pide explicar qué rechazarían y qué trabajo podría continuar con seguridad.
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
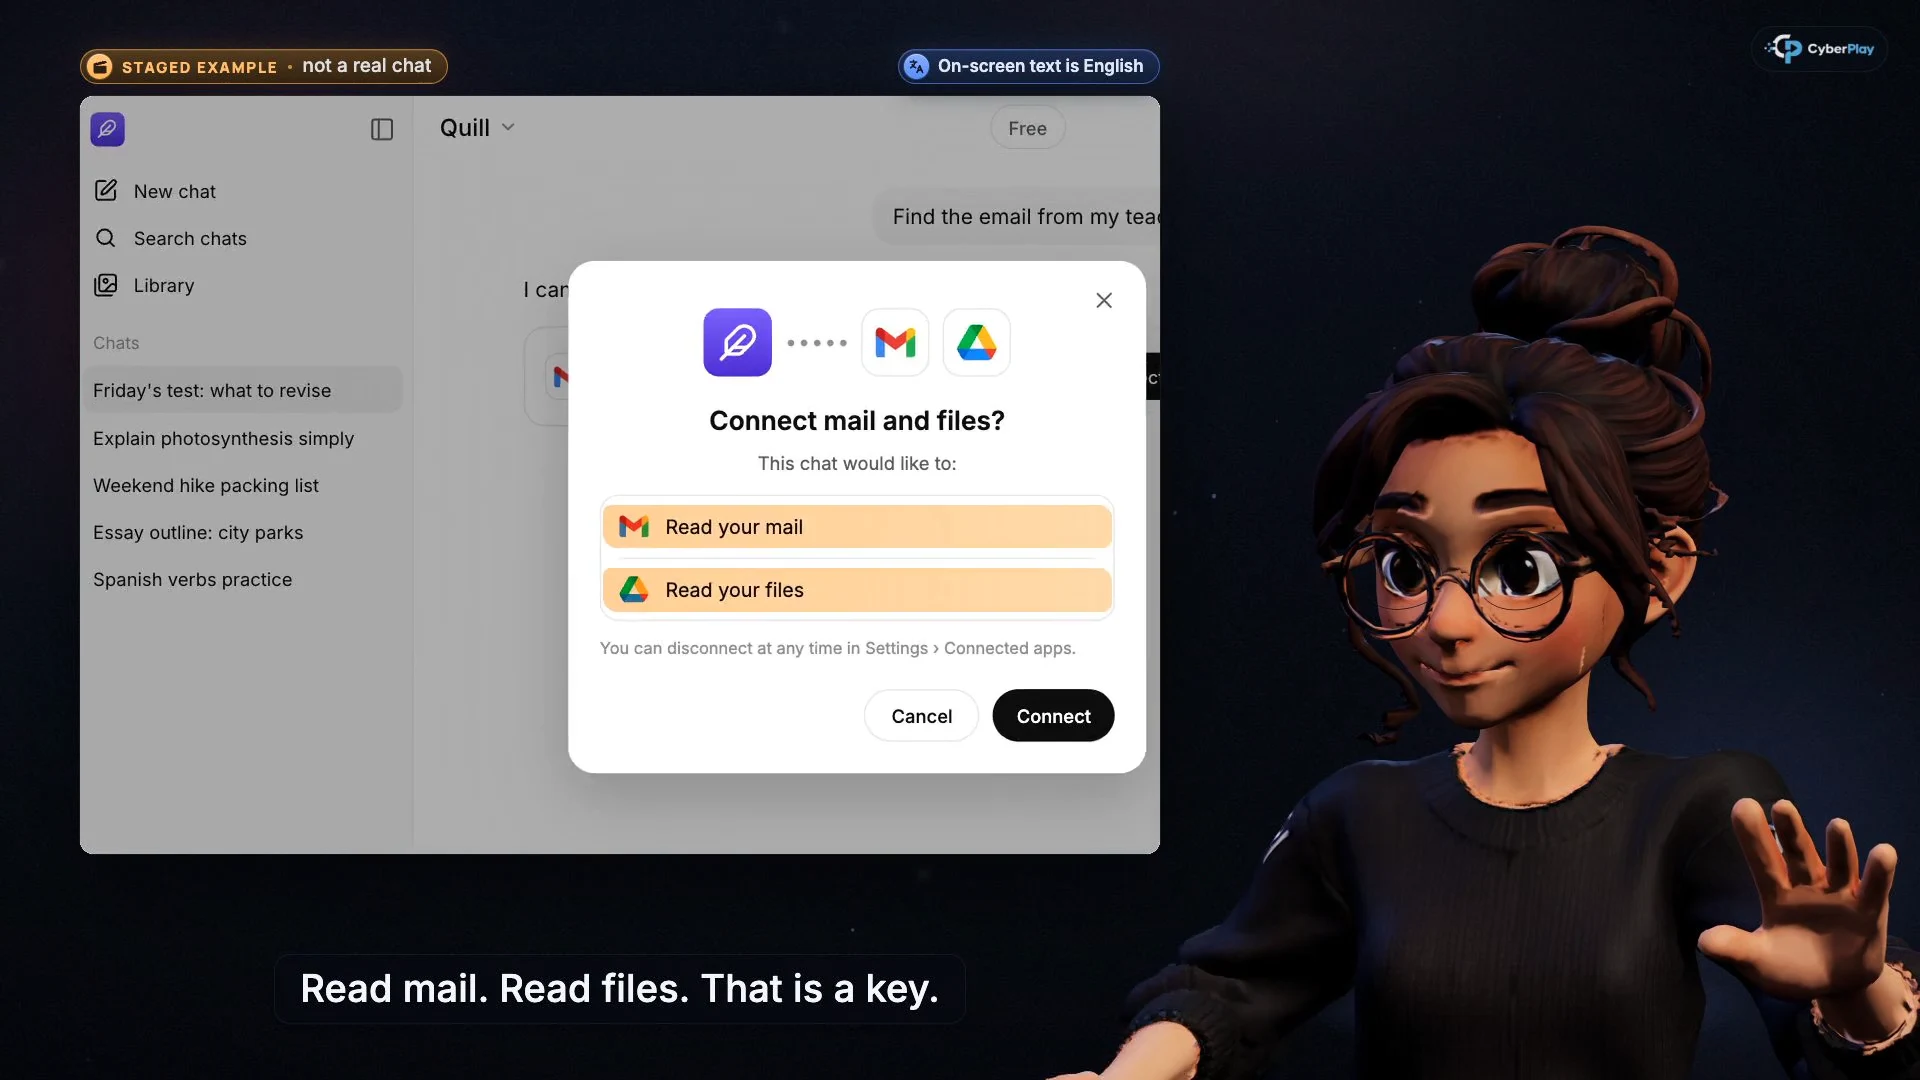
- El acceso al correo es un permiso
Comprueba que la herramienta y ese acceso estén aprobados para el trabajo.
- El acceso a archivos cambia el alcance
Lee los permisos y cancela si superan la tarea autorizada.
¿Y si la información ya se compartió?
Detén las acciones posteriores y comunica lo sucedido rápidamente por la vía de incidentes. Indica herramienta, hora aproximada, destinatario o destino y tipo de información. Conserva la conversación o registro según la política. No pegues los datos expuestos en otro servicio no aprobado para preguntar qué hacer.
TI o el responsable del servicio evalúan la revocación de accesos, rotación de credenciales y demás respuesta. Borrar una conversación o desconectar una herramienta no demuestra que el destinatario haya eliminado un archivo enviado. Practica con datos ficticios para saber a quién acudir sin manejar secretos reales.
Evalúa la decisión y conserva las protecciones técnicas
En el seguimiento, cambia el caso: sustituye el folleto por un documento compartido y la hoja de clientes por una carpeta de proyecto. Registra si se identifica la acción inesperada, se explica el límite de permisos y se conoce el canal de notificación. Es evidencia de práctica. Finalizar cursos y puntuar en juegos responden a preguntas distintas y no prueban prevención real.
El NCSC advierte de que prompt injection no es una inyección convencional con una solución universal sencilla. La formación debe acompañar al diseño, restricciones de acceso y procesos controlados. Haz viable la responsabilidad del empleado: usar vías aprobadas, revisar detalles relevantes cuando se pide aprobación y comunicar sorpresas. La organización sigue siendo responsable de limitar qué pueden consultar y hacer sus asistentes.
Fuentes de esta sección: Prompt injection no es inyección SQL: puede ser peor
Practica los límites de los permisos
Usa Data Dash para explicar por qué una herramienta útil solo debe recibir el acceso necesario. Sigue con los cursos de IA segura y prompt injection en inglés o rumano y aplica la regla a tus herramientas aprobadas.
Abrir Data DashFuentes y lecturas adicionales
- Los riesgos ocultos de la IA en la sombra — Centro Nacional de Ciberseguridad del Reino Unido. Consultado el 2026-10-03
- LLM01:2025 Inyección de instrucciones (prompt injection) — Proyecto de seguridad de IA generativa de OWASP. Consultado el 2026-10-03
- LLM02:2025 Divulgación de información sensible — Proyecto de seguridad de IA generativa de OWASP. Consultado el 2026-10-03
- Prompt injection no es inyección SQL: puede ser peor — Centro Nacional de Ciberseguridad del Reino Unido. Consultado el 2026-10-03
Sigue explorando
- Concienciación en ciberseguridad para universidades: un plan de cursos
Organiza la concienciación universitaria con acogida del alumnado, itinerarios para personal e investigadores, cursos CyberPlay, juegos y un ejercicio del campus.
ES · 11 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura - Cursos de concienciación en ciberseguridad: un programa que une aprendizaje y práctica
Diseña un programa de concienciación con cursos breves en vídeo, juegos realistas y pruebas de conocimientos. Ejemplos por funciones y límites de cada resultado.
ES · 8 min de lectura - Phishing de sesión y código de dispositivo: una página real no basta
Compara el robo de cookies de sesión, el phishing con códigos de dispositivo y el consentimiento OAuth. Practica con Cursos y Find the Fake Login.
ES · 8 min de lectura - Fraude con voces clonadas: verifica la solicitud antes de dar dinero o acceso
Practica una llamada de verificación ante voces con IA, suplantación de directivos y solicitudes al soporte. Conecta Cursos de CyberPlay con juegos prácticos.
ES · 8 min de lectura - ¿Es segura la wifi pública para trabajar? Hotspots, HTTPS y portales falsos
Aprenda cuándo usar wifi pública para trabajar, cómo verificar hotspots de hotel, detectar portales falsos o avisos de certificado y elegir conexiones seguras.
ES · 9 min de lectura