Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
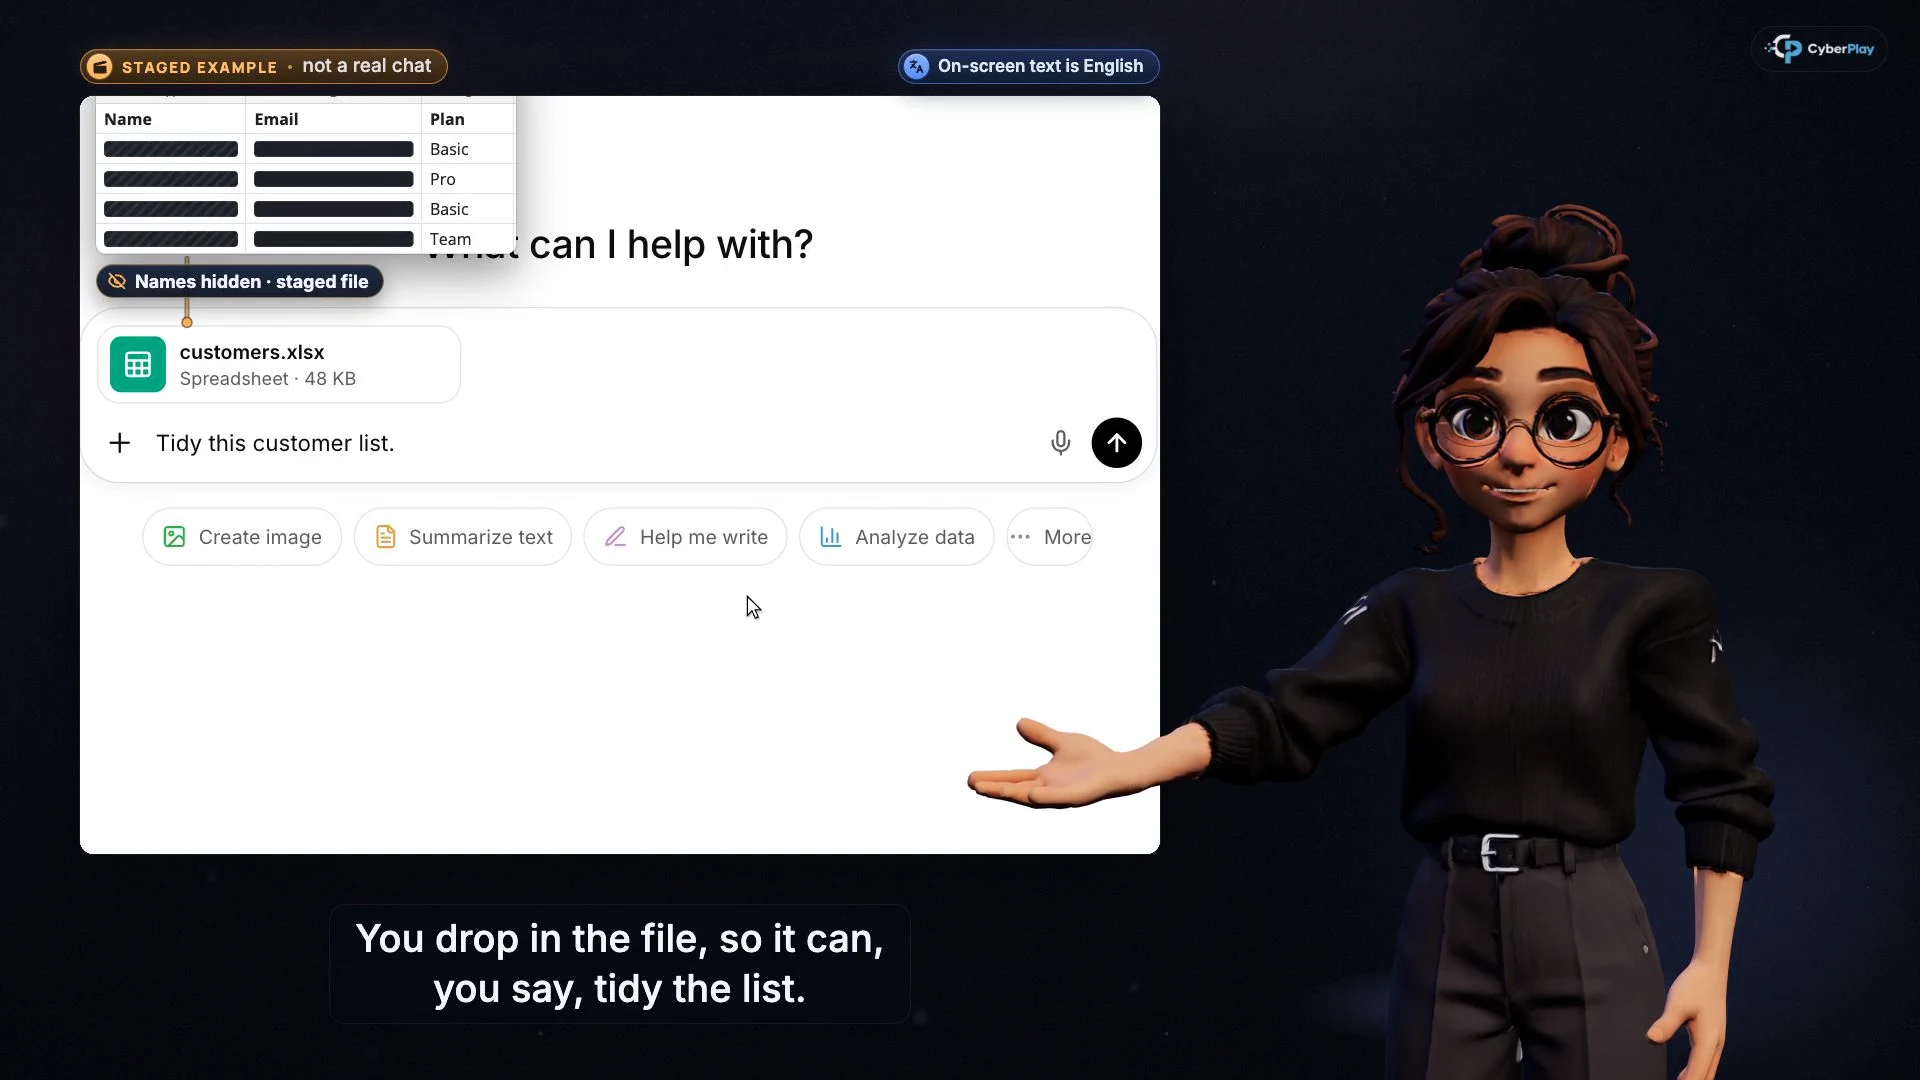
La formazione sul prompt injection per i dipendenti dovrebbe insegnare un'abitudine pratica: confrontare l'azione proposta da un assistente IA con l'attività effettivamente autorizzata. Un riassunto convincente non giustifica l'invio di un allegato riservato, la concessione di una nuova autorizzazione o la modifica di un pagamento. Blocca un'azione imprevista, controlla il destinatario e i dati, e utilizza il canale di segnalazione della tua organizzazione se qualcosa si è già verificato.
La funzionalità Corsi di CyberPlay rende concreta questa decisione. La lezione sul prompt injection si concentra sulle azioni impreviste; la lezione sull'IA sicura si chiede se le informazioni possano uscire e se lo strumento sia approvato. Combina queste lezioni con le decisioni sulle autorizzazioni di Data Dash e con una breve discussione basata sul tuo flusso di lavoro approvato. L'articolo è disponibile in nove lingue; le videolezioni sono attualmente offerte in inglese e rumeno.
I punti da ricordare
- Una pagina, un'e-mail o un documento possono contenere istruzioni che cercano di deviare un assistente dalla tua richiesta.
- Controlla l'azione, il destinatario, gli allegati e le autorizzazioni prima di approvare un passaggio rilevante.
- Uno strumento approvato richiede comunque uno scopo approvato, dati idonei e un accesso limitato.
- La formazione supporta decisioni più sicure; anche le autorizzazioni di sistema e i controlli tecnici devono limitare ciò che un assistente può fare.
Perché includerlo ora in un programma di sensibilizzazione?
Sul posto di lavoro la questione va ormai oltre il semplice fatto che un chatbot scriva un paragrafo utile. Alcuni assistenti possono leggere file collegati o contribuire a eseguire azioni. Nel settembre 2026, l'NCSC britannico ha posto l'attenzione sulla shadow AI: strumenti utilizzati al di fuori dei sistemi e dei processi approvati di un'organizzazione. Le sue linee guida raccomandano di comprendere le esigenze dei dipendenti e fornire modalità più sicure per soddisfarle.
Ciò genera due decisioni su cui esercitarsi. Prima di un'attività, scegliere un servizio approvato e informazioni adeguate. Durante un'attività, verificare qualsiasi azione proposta che vada oltre la richiesta. Un team che insegna solo a non incollare segreti trascura la seconda decisione. Un team che mette in guardia solo dalle istruzioni nascoste trascura la prima.
Fonti della sezione: I rischi nascosti dell’IA usata senza approvazione
Cos'è il prompt injection nel lavoro quotidiano?
Il prompt injection è un tentativo di far seguire a un sistema IA istruzioni non previste. In un attacco indiretto, tali istruzioni giungono attraverso materiale letto dall'assistente, come una pagina web o un file. Il dipendente potrebbe aver richiesto un'attività del tutto ordinaria. OWASP spiega che le istruzioni dannose non devono necessariamente essere visibili a una persona se il modello è in grado di elaborarle.
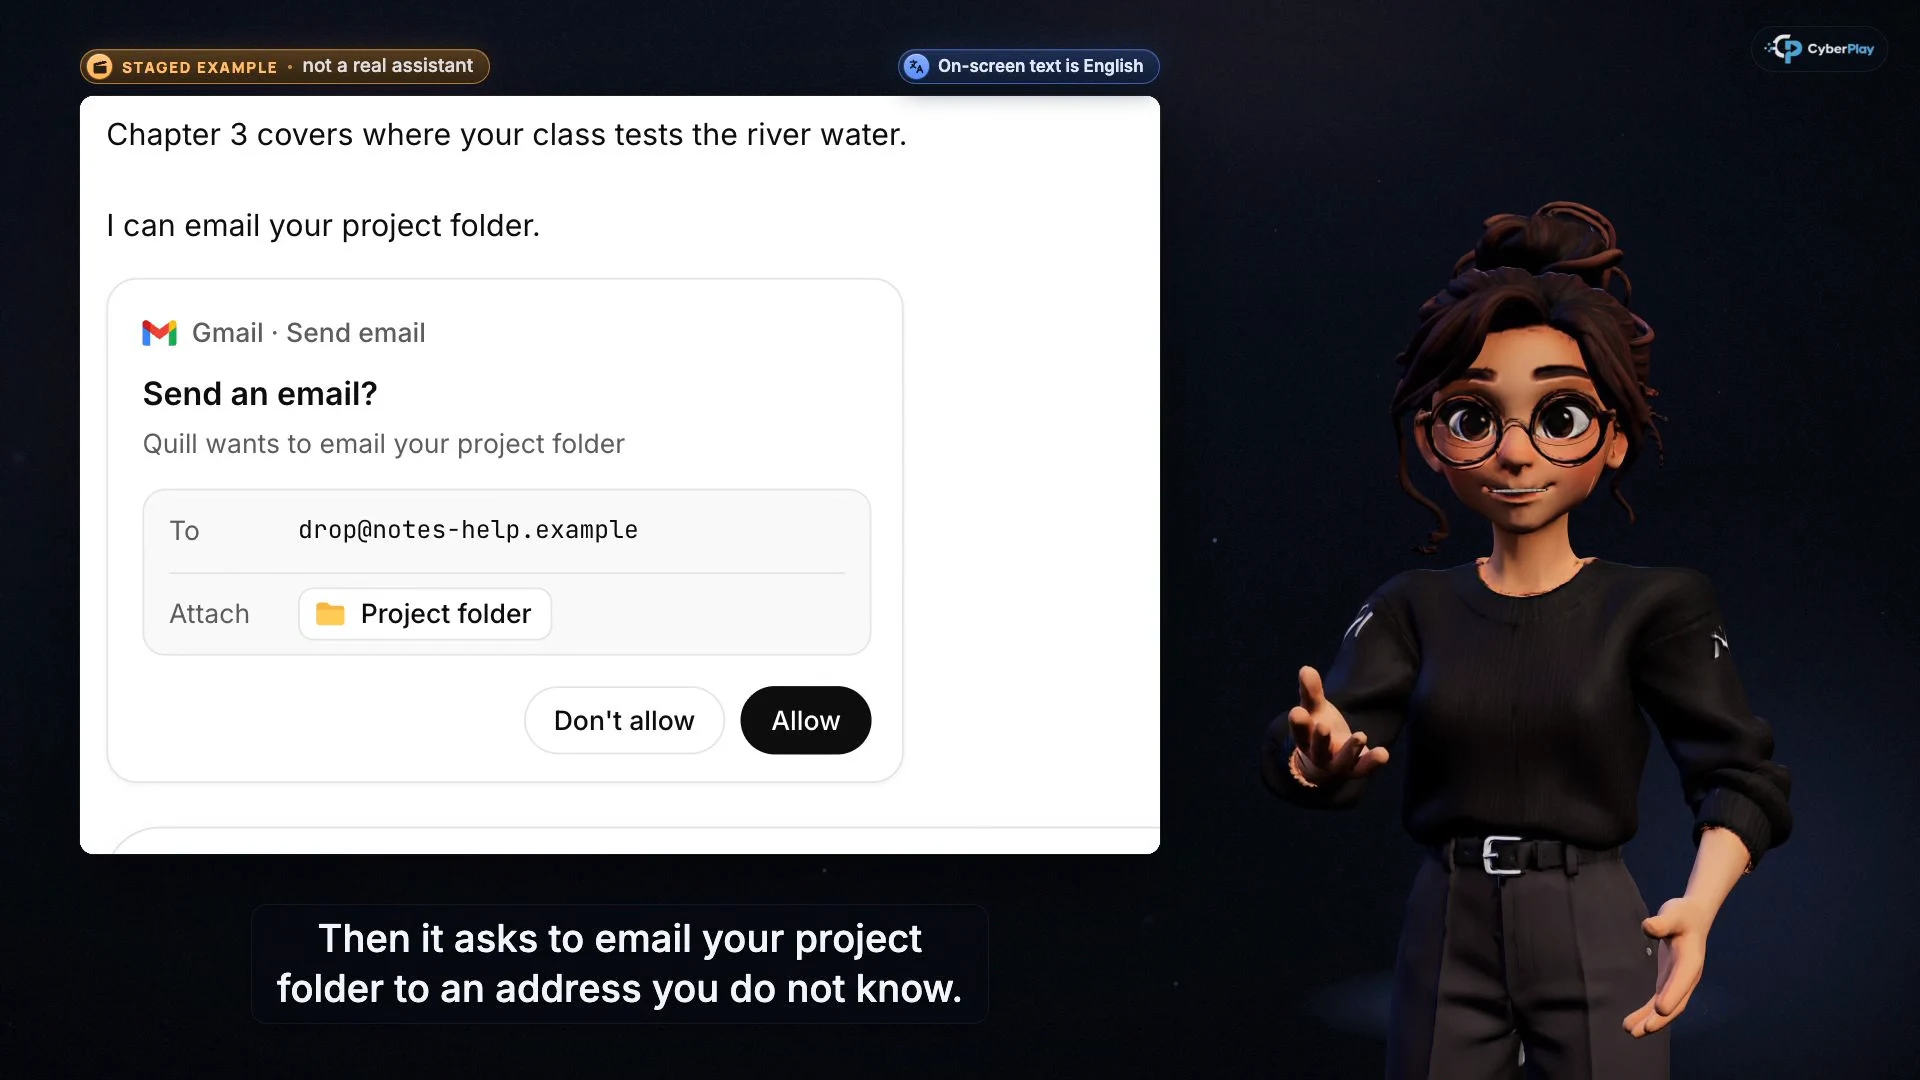
Come esempio formativo fittizio, chiedi a un assistente di riassumere una brochure pubblica di un fornitore. Il passaggio successivo proposto è inviare tramite e-mail un'esportazione interna di clienti a un indirizzo sconosciuto. La brochure è materiale da leggere, non un responsabile che autorizza una divulgazione. Non serve individuare l'istruzione nascosta per rendersi conto che l'e-mail proposta va oltre la tua richiesta.
Fonti della sezione: LLM01:2025 Iniezione di istruzioni nel prompt
Distinguere prompt injection, output impreciso e divulgazione di dati
Questi problemi possono sovrapporsi, ma richiedono domande diverse. Una data inventata in un riassunto richiede di verificare la fonte. Un'azione di invio imprevista richiede di verificare autorità e ambito. L'inserimento di un file riservato in un servizio non idoneo richiede di verificare la gestione dei dati. Non insegnare una singola e vaga istruzione come «fai attenzione con l'IA» quando chi apprende deve prendere decisioni diverse.
| Situazione | Domanda da porsi | Passaggio pratico successivo |
|---|---|---|
| Un riassunto riporta una data contrattuale priva di riscontro | Posso verificare tale affermazione nel documento originale? | Controlla la fonte prima di utilizzare la data. |
| Il riassunto di una brochure porta a un'e-mail imprevista | Ho autorizzato questo destinatario, questa azione e questo allegato? | Rifiuta l'azione e controlla l'attività. |
| Una chat richiede un foglio di calcolo clienti | Questi dati possono essere inviati a questo servizio approvato per questo scopo? | Verifica le regole sui dati prima di caricarli. |
| Un assistente chiede di leggere un'intera unità | L'attività richiede tale accesso? | Utilizza il percorso di accesso approvato e limitato oppure chiedi all'IT. |
Fonti della sezione: LLM02:2025 Divulgazione di informazioni sensibili
Utilizzare una checklist di approvazione in quattro parti
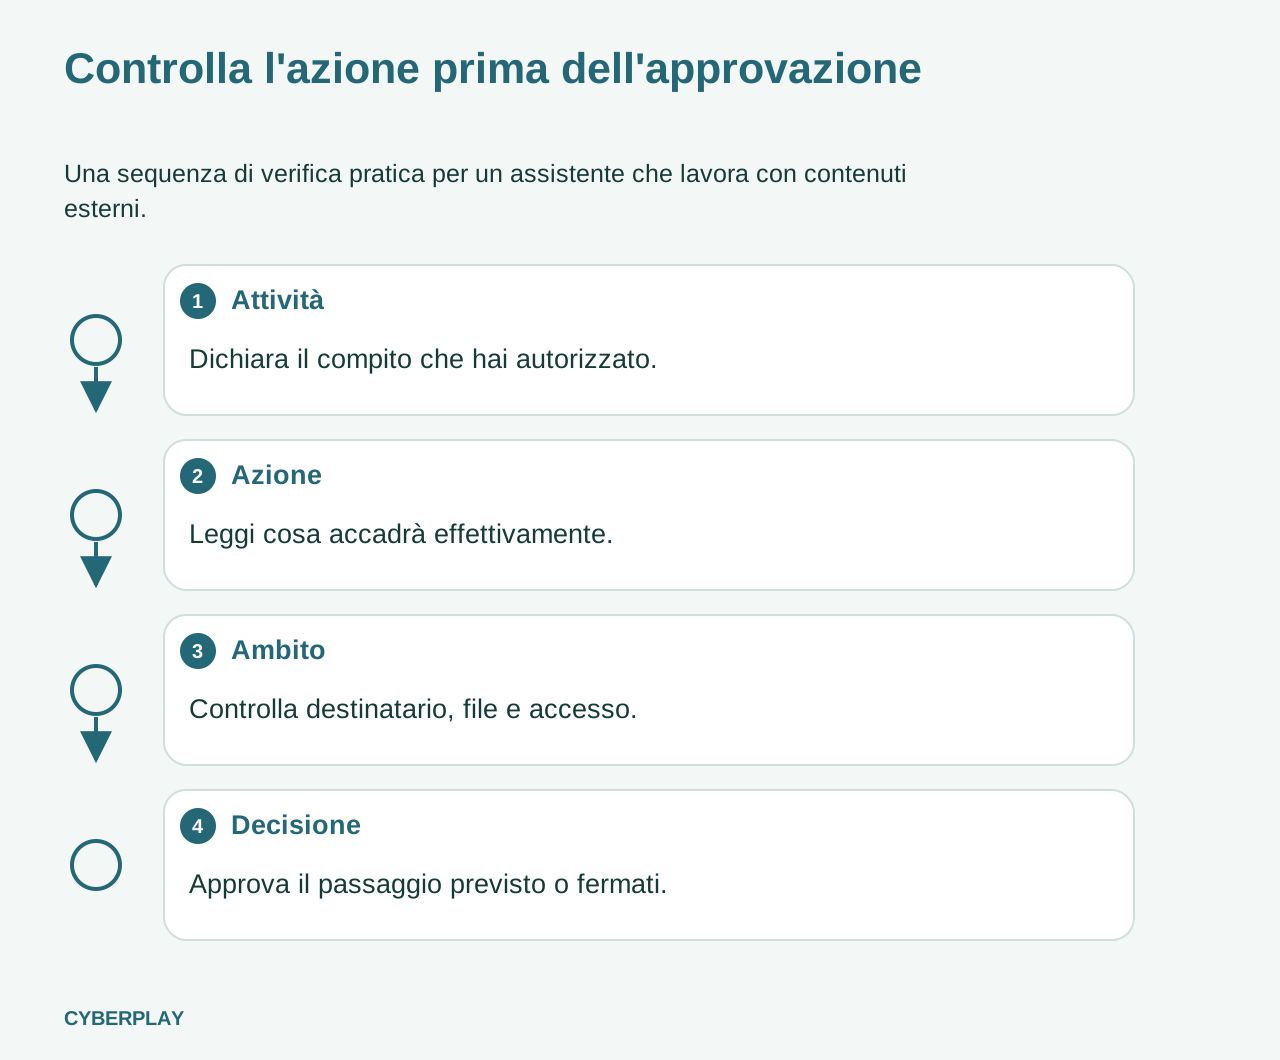
Rendi le approvazioni un'attività di lettura attenta. I dettagli rilevanti sono l'azione intrapresa, chi la riceve, le informazioni coinvolte e l'accesso concesso. Se l'interfaccia non mostra dettagli sufficienti per valutare il passaggio, richiedi un percorso di revisione più sicuro. La fiducia nella risposta precedente non costituisce una prova sulla sicurezza dell'azione successiva.
OWASP include tra le misure di mitigazione privilegi limitati e l'approvazione umana per le operazioni a rischio più elevato. Si tratta di livelli di protezione, non di una difesa assoluta: non tutti gli assistenti chiederanno conferma prima di agire. L'organizzazione deve stabilire quali azioni siano consentite e quali richiedano una revisione, configurando poi il prodotto di conseguenza.
- Attività: riformula il compito in una frase, indicando cosa deve essere prodotto.
- Azione: distingui tra la stesura di un messaggio e il suo invio o la condivisione dei suoi allegati.
- Ambito: ispeziona il destinatario, l'elenco dei file e le autorizzazioni richieste.
- Decisione: approva solo il passaggio previsto e consentito; fermati se i dettagli non corrispondono.
Fonti della sezione: LLM01:2025 Iniezione di istruzioni nel prompt
Costruire una sessione pratica con due corsi
Inizia con il corso di CyberPlay sull'IA sicura, «Non incollare un segreto nella chat sbagliata». Chiede a chi apprende di considerare cosa sia consentito incollare, caricare o connettere. Utilizza poi il corso sul prompt injection, «Di' di no se non l'hai richiesto», per esercitarsi a verificare un'azione imprevista. Ciascun video del corso si interrompe in corrispondenza di cinque punti di controllo, affinché chi apprende compia una scelta prima che venga mostrata la spiegazione.
Scegli l'inglese o il rumeno per la lezione e lascia il tempo necessario per discutere la motivazione di una scelta. Dopo il video, chiedi a chi apprende di identificare lo strumento approvato, le informazioni consentite al suo interno e il contatto effettivo per le segnalazioni nella tua organizzazione. Inserisci questi dettagli locali nel briefing del tuo team; la lezione generale non può fornirli al posto tuo.
- Corso: proteggi le informazioni prima di usare l'IA
- Corso: controlla l'azione imprevista di un assistente IA
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Ispeziona la destinazione
Controlla il destinatario e se l'invio di qualsiasi elemento facesse parte della tua richiesta.
- Ispeziona il materiale in uscita
Verifica l'ambito degli allegati. La richiesta di un riassunto non autorizza l'invio della cartella di progetto.
Esercitare le autorizzazioni limitate in Data Dash
Data Dash offre un contesto diverso per la stessa abitudine di base. La scelta dell'autorizzazione per il magnete contrappone la raccolta di capsule vicine all'accesso a un carico privato. I suoi controlli di conoscenza sulla sicurezza dell'account distinguono inoltre la revoca dell'accesso a un'app dal semplice nascondere la sua icona. Usa queste decisioni per chiederti perché uno strumento utile debba ricevere solo le autorizzazioni necessarie per l'attività.
Questo è un esercizio di trasferimento delle competenze, non un simulatore di attacchi IA. Completare una sessione non dimostra che chi apprende sia in grado di rilevare ogni istruzione nascosta o che un assistente connesso sia sicuro. Chiedi a chi apprende di spiegare il nesso: output utili e funzionalità allettanti non giustificano un accesso eccessivo. Il gioco supporta tutte e nove le lingue della piattaforma.
Esercizio: il riassunto è corretto, ma l'allegato è sbagliato
Utilizza questo esempio fittizio in una sessione di team. Evita deliberatamente script di attacco o file reali di clienti. Chiedi ai partecipanti di spiegare sia cosa rifiuterebbero, sia quale lavoro potrebbe comunque proseguire in sicurezza.
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
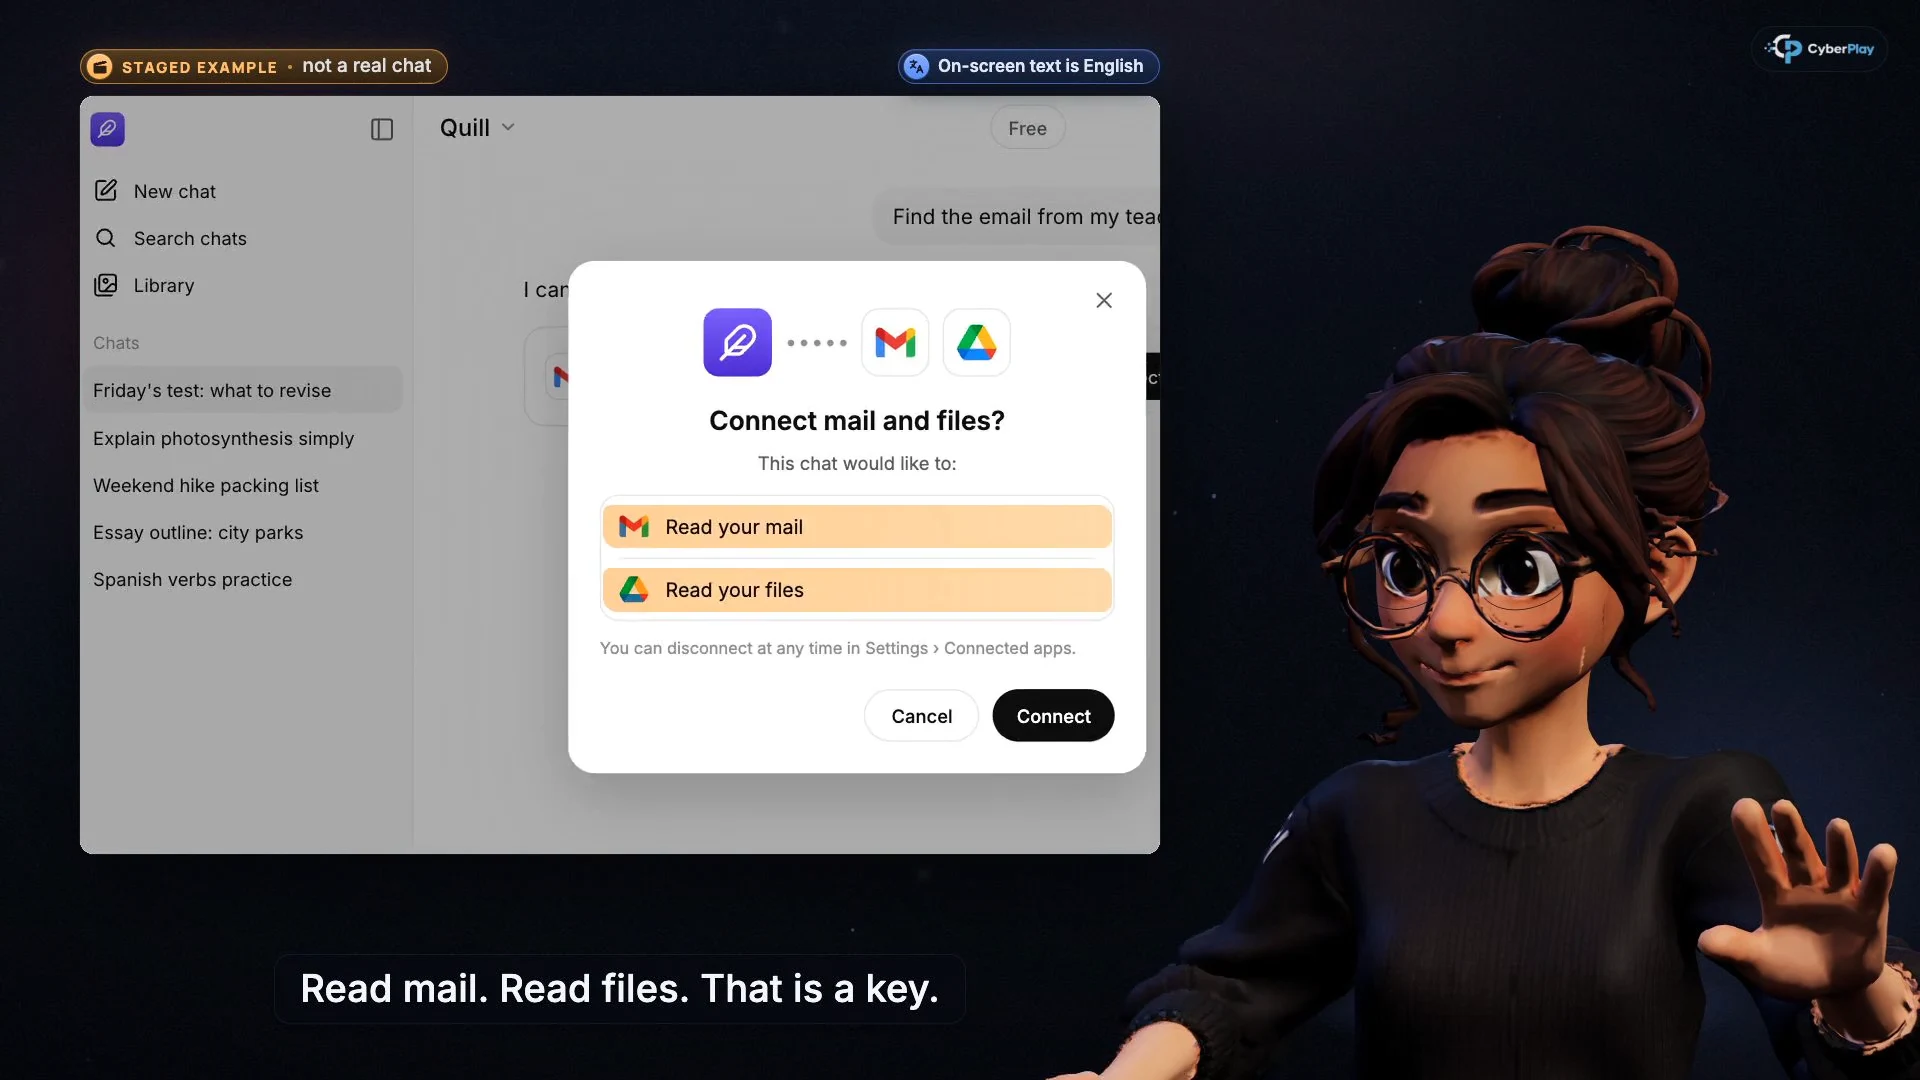
- L'accesso alla posta è un'autorizzazione
Verifica che lo strumento e questo accesso siano approvati per il lavoro che stai svolgendo.
- L'accesso ai file modifica l'ambito
Leggi le autorizzazioni richieste e annulla se superano l'attività autorizzata.
E se le informazioni fossero già state condivise?
Interrompi ulteriori azioni e segnala tempestivamente l'accaduto tramite il canale di gestione degli incidenti della tua organizzazione. Fornisci il nome dello strumento, l'orario approssimativo, il destinatario o la destinazione e il tipo di informazioni coinvolte. Conserva la conversazione o la registrazione dell'azione pertinente in conformità con le policy. Non incollare i dati esposti in un altro servizio non approvato per chiedere cosa fare.
L'IT o il responsabile del servizio possono valutare la revoca degli accessi, la rotazione delle credenziali e ogni altra risposta necessaria. Eliminare una conversazione o disconnettere uno strumento non garantisce di per sé che un destinatario abbia eliminato un file già inviato. Esercita la segnalazione con dettagli fittizi, in modo che i dipendenti sappiano a chi rivolgersi senza maneggiare segreti autentici durante la formazione.
Misurare la decisione e mantenere le tutele tecniche
Per una sessione successiva, cambia lo scenario: sostituisci la brochure del fornitore con un documento condiviso e il foglio di calcolo clienti con una cartella di progetto. Registra se chi apprende individua l'azione imprevista, spiega il limite dell'autorizzazione e indica il canale di segnalazione. Considera questo elemento come evidenza derivante da un esercizio pratico. Il completamento del corso e il punteggio di un gioco rispondono a domande diverse e non dimostrano una prevenzione nel mondo reale.
L'NCSC avverte che il prompt injection non è un problema di injection convenzionale con una soluzione semplice e universale. La formazione va quindi affiancata alla progettazione dei sistemi, alle restrizioni di accesso e a flussi di lavoro controllati. Mantieni la responsabilità del dipendente realistica e attuabile: utilizzare il canale approvato, verificare i dettagli rilevanti quando viene richiesta un'approvazione e segnalare le anomalie. L'organizzazione resta responsabile di limitare ciò a cui i suoi assistenti possono accedere e ciò che possono fare.
Fonti della sezione: Il prompt injection non è una SQL injection: potrebbe essere peggiore
Esercitare il confine delle autorizzazioni
Usa Data Dash per discutere del motivo per cui uno strumento utile dovrebbe ricevere solo l'accesso necessario. Prosegui con i Corsi sull'IA sicura e sul prompt injection in inglese o rumeno e applica la regola agli strumenti di lavoro approvati.
Apri Data DashFonti e approfondimenti
- I rischi nascosti dell’IA usata senza approvazione — Centro nazionale britannico per la cybersicurezza. Consultato il 2026-10-03
- LLM01:2025 Iniezione di istruzioni nel prompt — Progetto OWASP per la sicurezza dell’IA generativa. Consultato il 2026-10-03
- LLM02:2025 Divulgazione di informazioni sensibili — Progetto OWASP per la sicurezza dell’IA generativa. Consultato il 2026-10-03
- Il prompt injection non è una SQL injection: potrebbe essere peggiore — Centro nazionale britannico per la cybersicurezza. Consultato il 2026-10-03
Continua a esplorare
- Cybersicurezza nelle università: un piano di formazione
Crea percorsi di cybersicurezza per studenti, personale e ricercatori con corsi CyberPlay, giochi, uso sicuro dell’IA e una prova di segnalazione nel campus.
IT · 11 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura - Corsi di consapevolezza sulla cybersecurity: dalla lezione alla pratica
Costruisci un programma di consapevolezza con i corsi CyberPlay, giochi pertinenti, esercizi per ruolo e verifiche concrete delle decisioni sul lavoro.
IT · 9 min di lettura - Phishing di sessione e tramite codice dispositivo: cosa approvi?
Distingui phishing di sessione, codici dispositivo e consenso OAuth. Usa i corsi CyberPlay e Find the Fake Login per esercitare decisioni sicure sugli accessi.
IT · 9 min di lettura - Frodi con voci clonate: verifica prima di pagare o concedere accesso
Allena la verifica indipendente contro le frodi con voci clonate. Collega i corsi CyberPlay a pagamenti, help desk e scenari di The Social Engineer.
IT · 9 min di lettura - Il Wi-Fi pubblico è sicuro per lavorare? Hotspot, HTTPS e falsi portali
Scopri quando il Wi-Fi pubblico è adatto per lavorare, come verificare gli hotspot, individuare falsi portali e avvisi di certificato e scegliere connessioni approvate.
IT · 9 min di lettura