Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
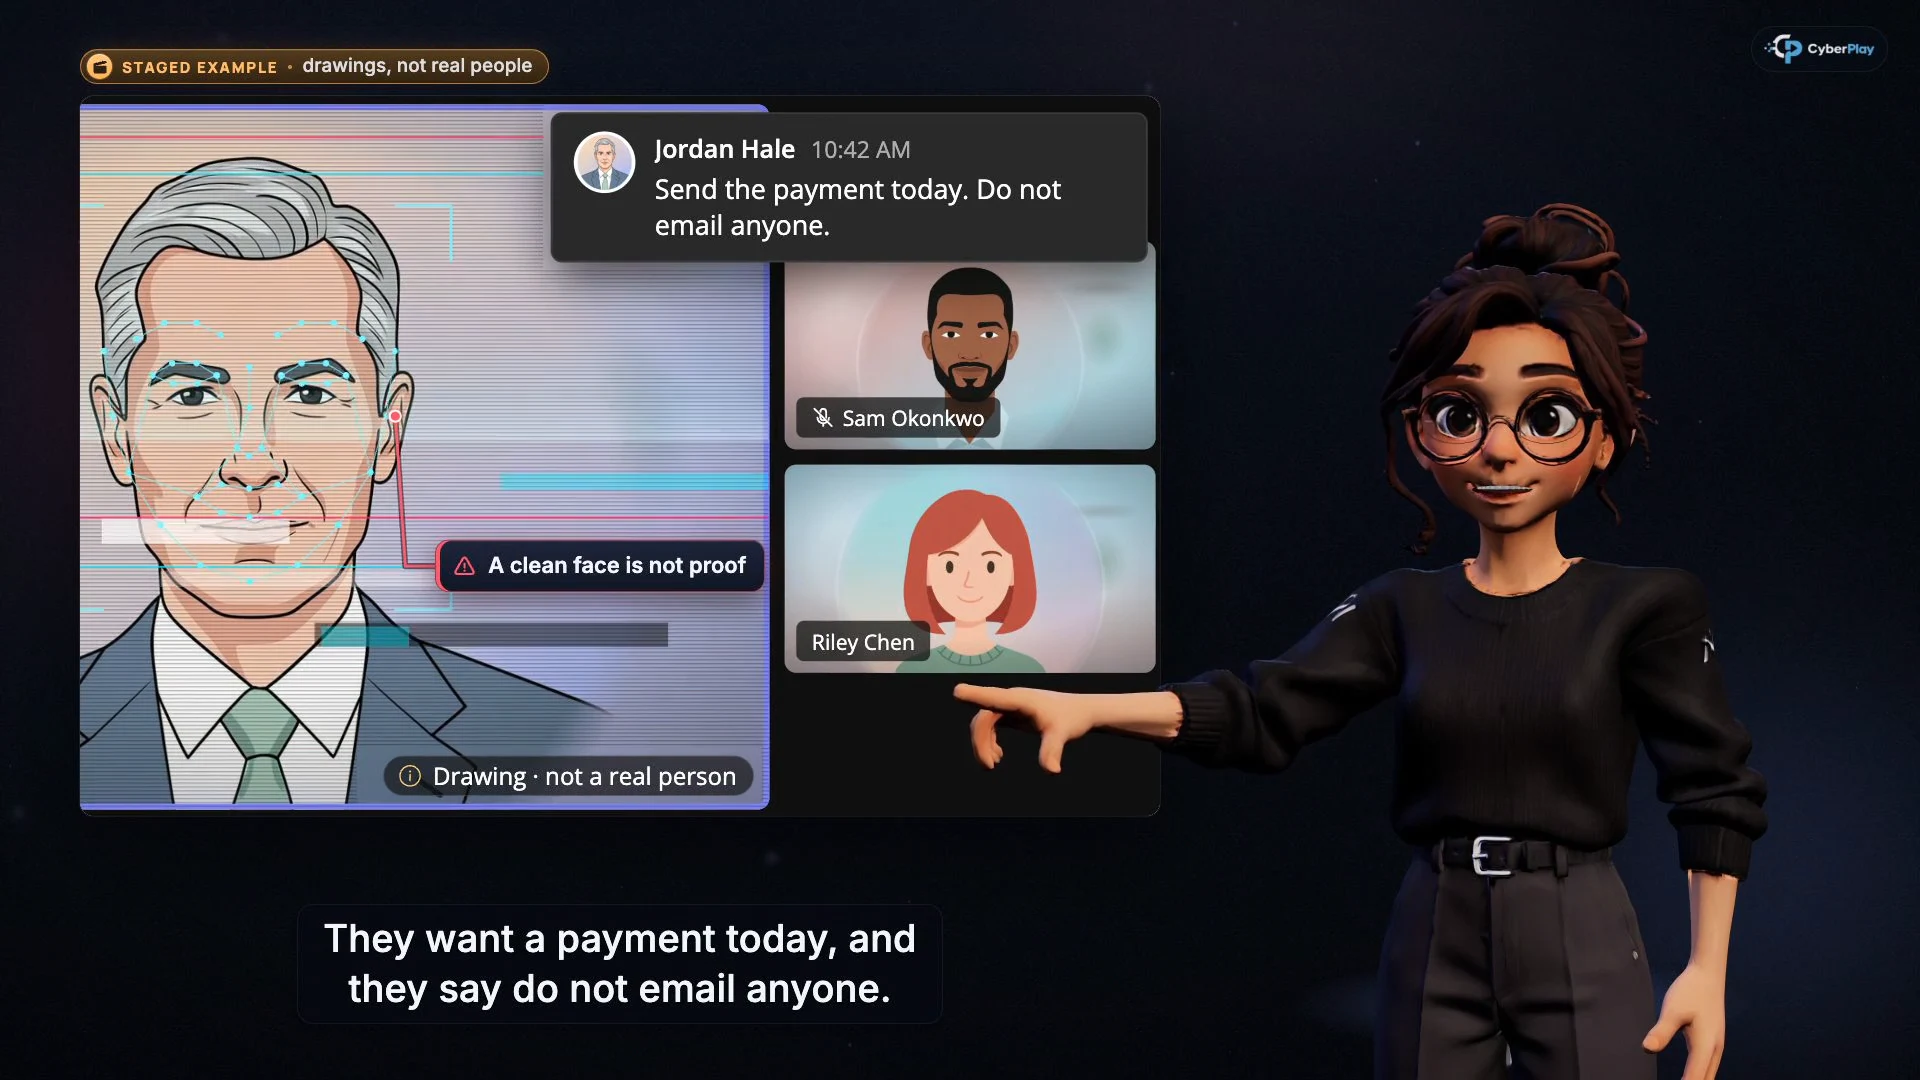
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
La formazione sulle frodi vocali deepfake dovrebbe insegnare un'unica decisione ripetibile: sospendere una richiesta di denaro o di accesso a un account, interrompere la conversazione in arrivo e verificare attraverso un canale di contatto prestabilito. Riconoscere una voce o un volto non è sufficiente per autorizzare un pagamento, reimpostare un account o condividere un codice. L'abilità utile consiste nel sapere come effettuare una verifica quando l'interlocutore sembra del tutto convincente.
La funzionalità Corsi di CyberPlay introduce questa decisione tramite brevi lezioni video con punti di controllo delle risposte. Questa guida collega le lezioni su voce, truffe telefoniche e pagamenti con The Social Engineer, aggiungendo poi un esercizio per l'ambiente di lavoro. La narrazione dei corsi è disponibile in inglese e rumeno; la piattaforma e questo gioco supportano tutte le nove lingue del sito.
I punti da ricordare
- Una voce familiare può supportare una storia senza dimostrare chi controlla la chiamata.
- Una richiamata utilizza dati di contatto stabiliti prima della richiesta sospetta.
- Confermare l'identità non sostituisce l'approvazione del pagamento o i controlli per il recupero dell'account.
- I corsi spiegano la decisione; la pratica di gioco e un nuovo scenario rivelano ciò che richiede discussione.
2. Inizia da ciò che chi chiama vuole farti modificare
Utilizza gli scenari fittizi riportati di seguito per costruire una discussione specifica per ciascun ruolo. Chiedi a chi partecipa di nominare l'azione richiesta prima di dibattere se la voce sembri artificiale. Una persona può avere una spiegazione ragionevole per un audio scadente o un numero sconosciuto. Tale spiegazione non stabilisce se l'azione richiesta sia autorizzata.
| Richiesta fittizia | Decisione a rischio | Passaggio sicuro successivo |
|---|---|---|
| La tua direzione richiede un bonifico riservato prima di una riunione. | Controlli sui pagamenti e sulle approvazioni. | Sospendi la richiesta e contatta la direzione tramite la rubrica aziendale prestabilita. |
| Un collega riferisce che lo smarrimento del telefono richiede un ripristino urgente dell'MFA. | Recupero dell'account e registrazione di un nuovo fattore. | Applica la procedura approvata di verifica dell'identità e recupero. |
| Un operatore del supporto richiede un codice per bloccare un attacco. | Autenticazione o accesso al dispositivo. | Non divulgare il codice; contatta il service desk ufficiale. |
| La voce familiare di un fornitore conferma nuove coordinate di pagamento. | Una modifica all'anagrafica del beneficiario. | Utilizza il contatto fornitore esistente e la procedura di variazione dei pagamenti. |
3. Esercitare una richiamata indipendente
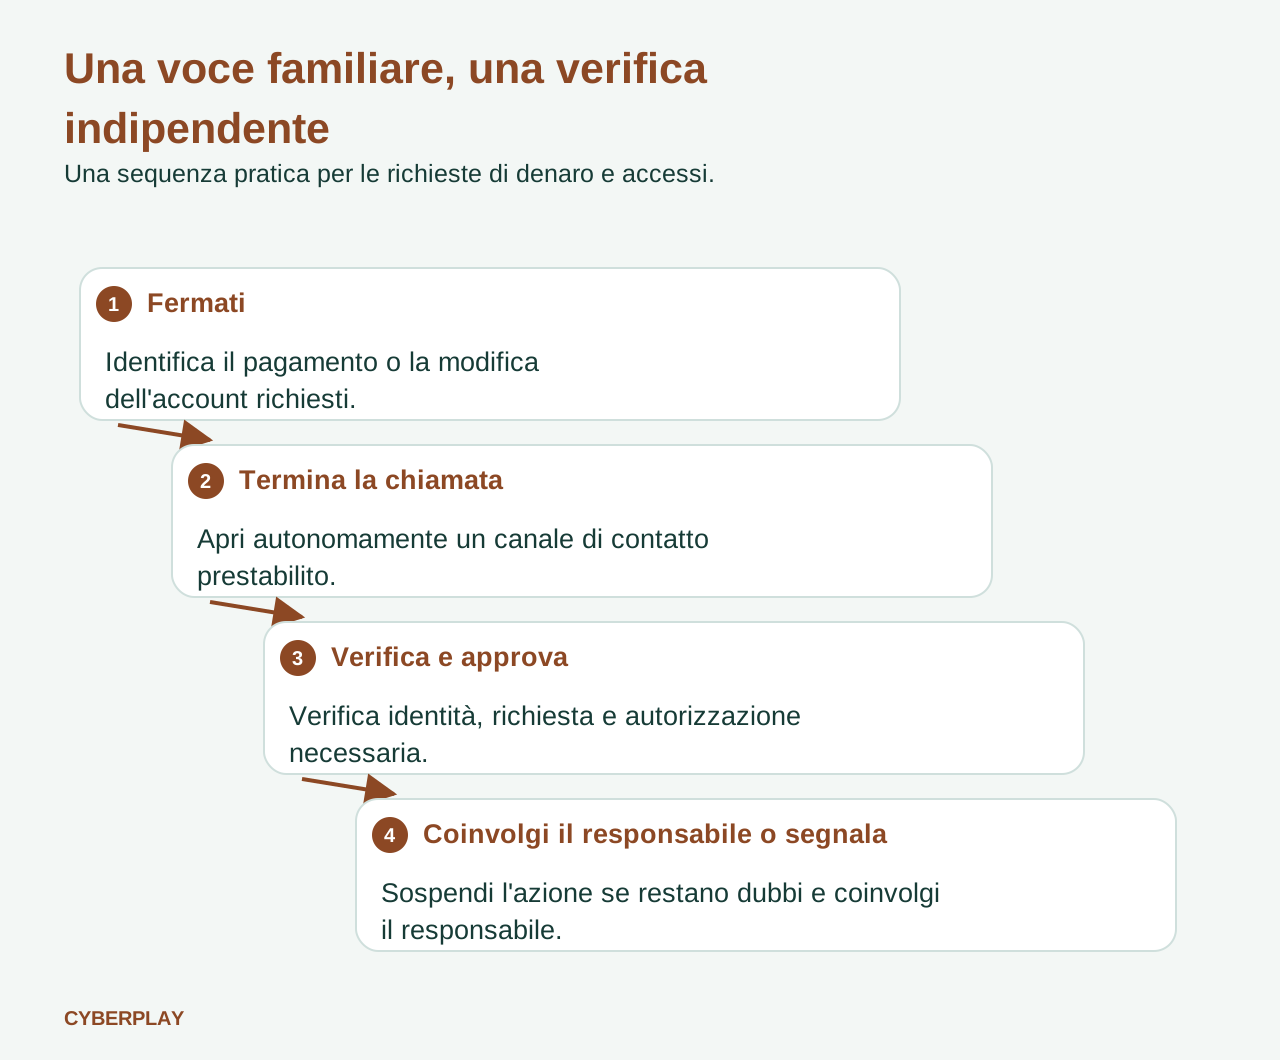
Le linee guida dell'FTC sulla clonazione vocale raccomandano di contattare la persona utilizzando un numero già noto come suo. Applica questo principio sul lavoro consultando la rubrica approvata o una scheda fornitore già acquisita. Richiamare il numero in arrivo, seguire un nuovo invito in chat o utilizzare un recapito fornito nella richiesta mantiene la verifica all'interno della narrazione di chi chiama.
Esercitati con una risposta breve: “Verificherò tramite il nostro consueto canale di contatto e seguirò la procedura di approvazione”. Quindi interrompi la chiamata. Per questo esercizio, chiedi a chi partecipa di indicare dove reperirebbe il contatto attendibile. Se quel canale non è disponibile, individua il contatto designato per l'escalation e mantieni in sospeso l'azione richiesta. Una scadenza imminente è un motivo per segnalare il ritardo lungo la catena di escalation, non per inventare un metodo di verifica alternativo.
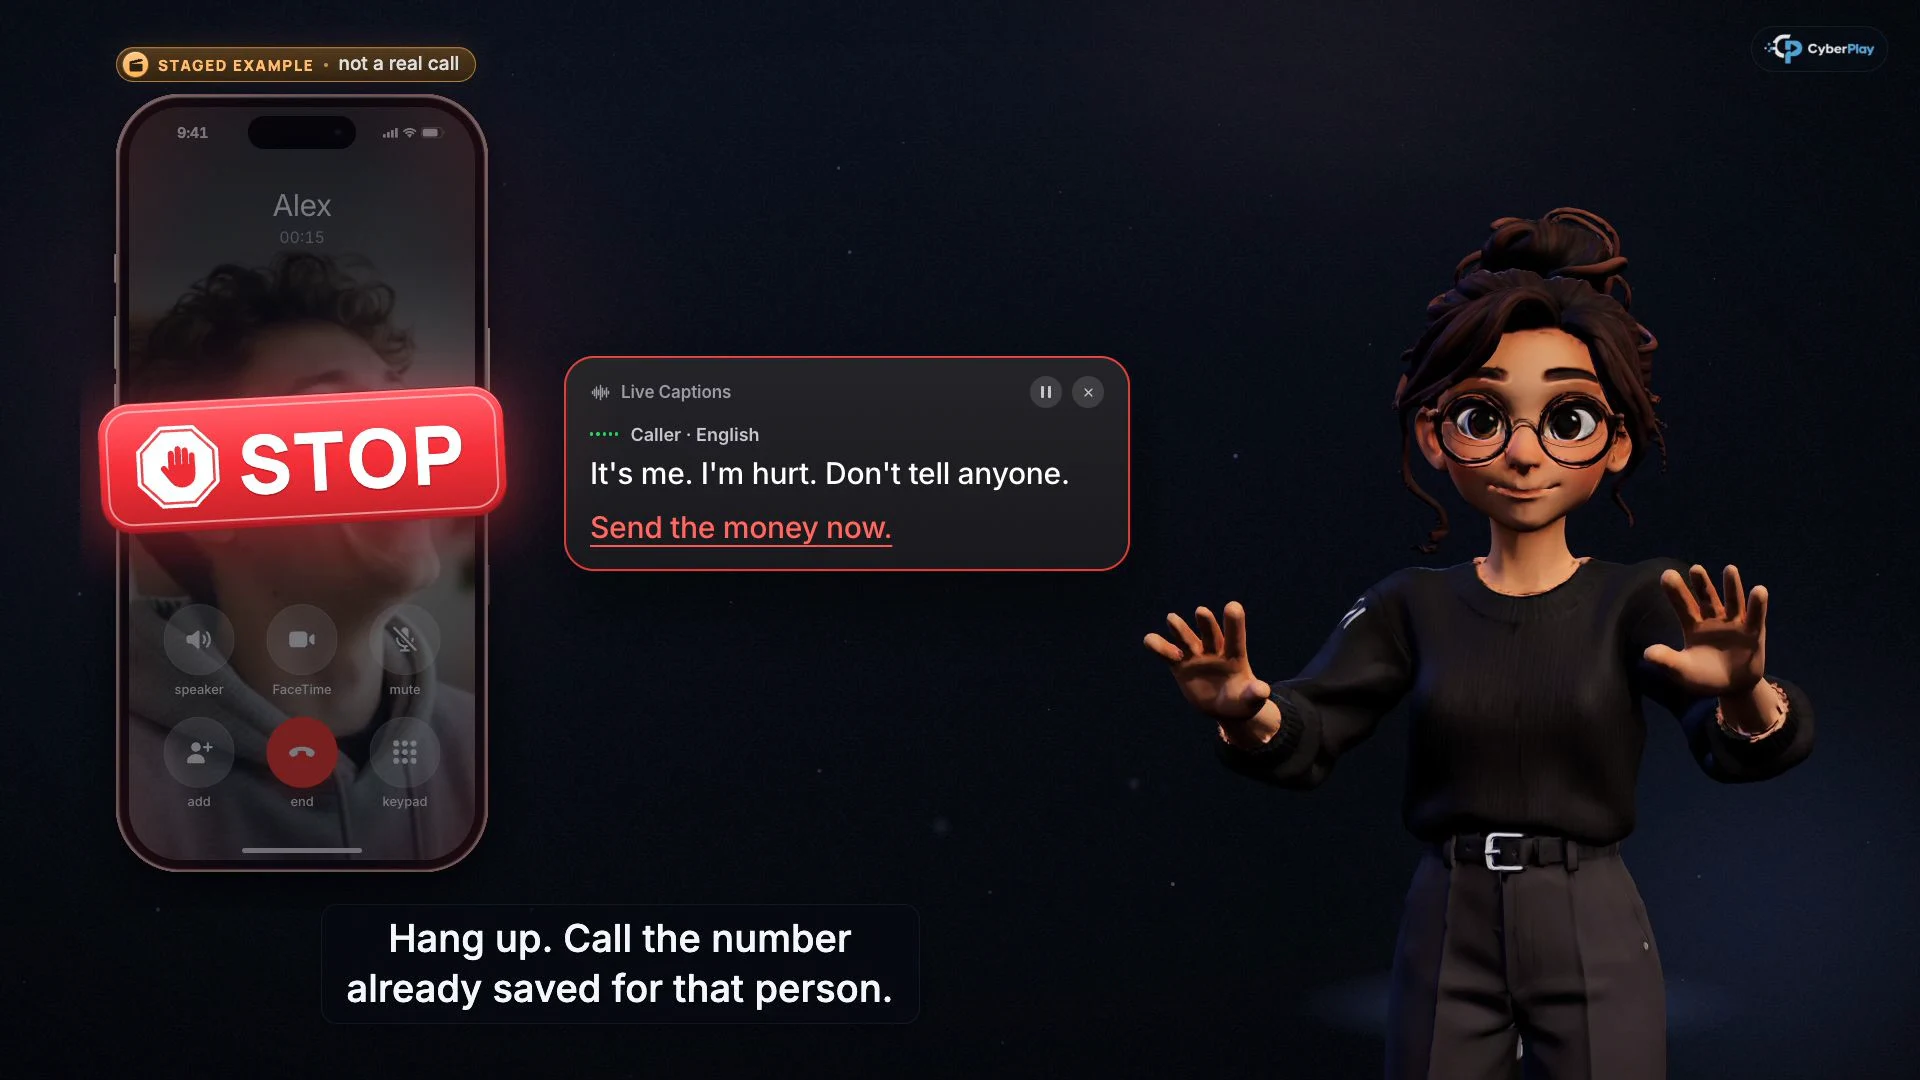
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Termina la chiamata in arrivo
Interrompi la conversazione prima di procedere alla verifica tramite un numero già salvato per quella persona.
- Verifica la richiesta, non la voce
Le richieste urgenti di denaro e la segretezza sono motivi per seguire la procedura stabilita, anche quando la voce sembra familiare.
Fonti della sezione: I truffatori usano l’IA per rendere più convincenti le truffe sulle emergenze familiari
4. Mantenere l'approvazione del pagamento distinta dal riconoscimento della persona
Una verifica positiva dell'identità risponde a chi hai contattato. La procedura di pagamento dell'organizzazione risponde se il bonifico, il beneficiario e l'importo sono approvati. Durante una discussione formativa, mantieni separate queste due domande. Anche un responsabile autentico può richiedere qualcosa che esula dai suoi poteri di approvazione o trascurare una modifica nei dati del fornitore.
Sottoponi al team finanziario una richiesta fittizia contenente il nome corretto di un progetto, una fattura realistica e un messaggio vocale familiare. Chiedi loro di individuare l'anagrafica del beneficiario approvata, spiegare la verifica indipendente richiesta e identificare chi deve autorizzare il pagamento. L'obiettivo è definire una sequenza operativa applicabile, compreso cosa fare quando un approvatore è assente. L'IC3 raccomanda un canale secondario per le modifiche alle coordinate bancarie; il team deve mappare questa raccomandazione sui propri controlli effettivi.
Fonti della sezione: Compromissione delle email aziendali: la truffa da 55 miliardi di dollari
5. Includere il service desk nella stessa lezione
L'avviso congiunto di sicurezza su Scattered Spider del luglio 2025 descrive criminali che si spacciano per dipendenti al fine di persuadere l'help desk a reimpostare password o trasferire l'MFA su dispositivi controllati dagli aggressori. Descrive inoltre chiamanti che fingono di appartenere al personale di supporto. L'avviso non dimostra che ogni chiamata di questo tipo impieghi un deepfake; una comune conversazione persuasiva è sufficiente a rendere utile l'esercitazione sulle procedure di recupero.
Esegui lo scenario da entrambe le prospettive. Un dipendente deve sapere dove segnalare una chiamata inaspettata dal supporto. Un operatore dell'help desk deve conoscere la procedura approvata di verifica dell'identità, quando procedere con l'escalation e come gestire un chiamante impossibilitato a utilizzare il proprio fattore abituale. Non trasformare la conoscenza di una mansione, di un responsabile o di un progetto in corso in un test d'identità improvvisato. Registra qualsiasi canale di recupero mancante come una lacuna di processo da sottoporre al rispettivo responsabile.
Fonti della sezione: Scattered Spider: avviso congiunto di cybersicurezza, aggiornamento di luglio 2025
6. Utilizzare tre Corsi per costruire la decisione per gradi
Inizia con Una voce copiata, un volto copiato per affrontare il problema dell'affidarsi ad audio o video familiari. Prosegui con Vishing: truffe telefoniche convincenti per esercitarti a chiudere una chiamata e a usare un contatto individuato in modo indipendente. Aggiungi Chiama prima di pagare per il personale amministrativo, i responsabili e chiunque gestisca richieste di pagamento. Sono tre prospettive differenti sulla medesima abitudine di verifica.
Ciascun corso CyberPlay prevede cinque punti di controllo in cui il video si interrompe in attesa di una risposta prima della spiegazione. Invita chi partecipa a spiegare a parole proprie una decisione mancata. Una risposta corretta al punto di controllo è una prova relativa a quell'esercizio; non dimostra che un bonifico reale verrebbe bloccato. Le lezioni selezionate offrono la narrazione in inglese o rumeno. La loro disponibilità dipende dall'account e dal piano dell'utente.
- Corso: Una voce copiata, un volto copiato
- Corso: Vishing: truffe telefoniche convincenti
- Corso: Chiama prima di pagare
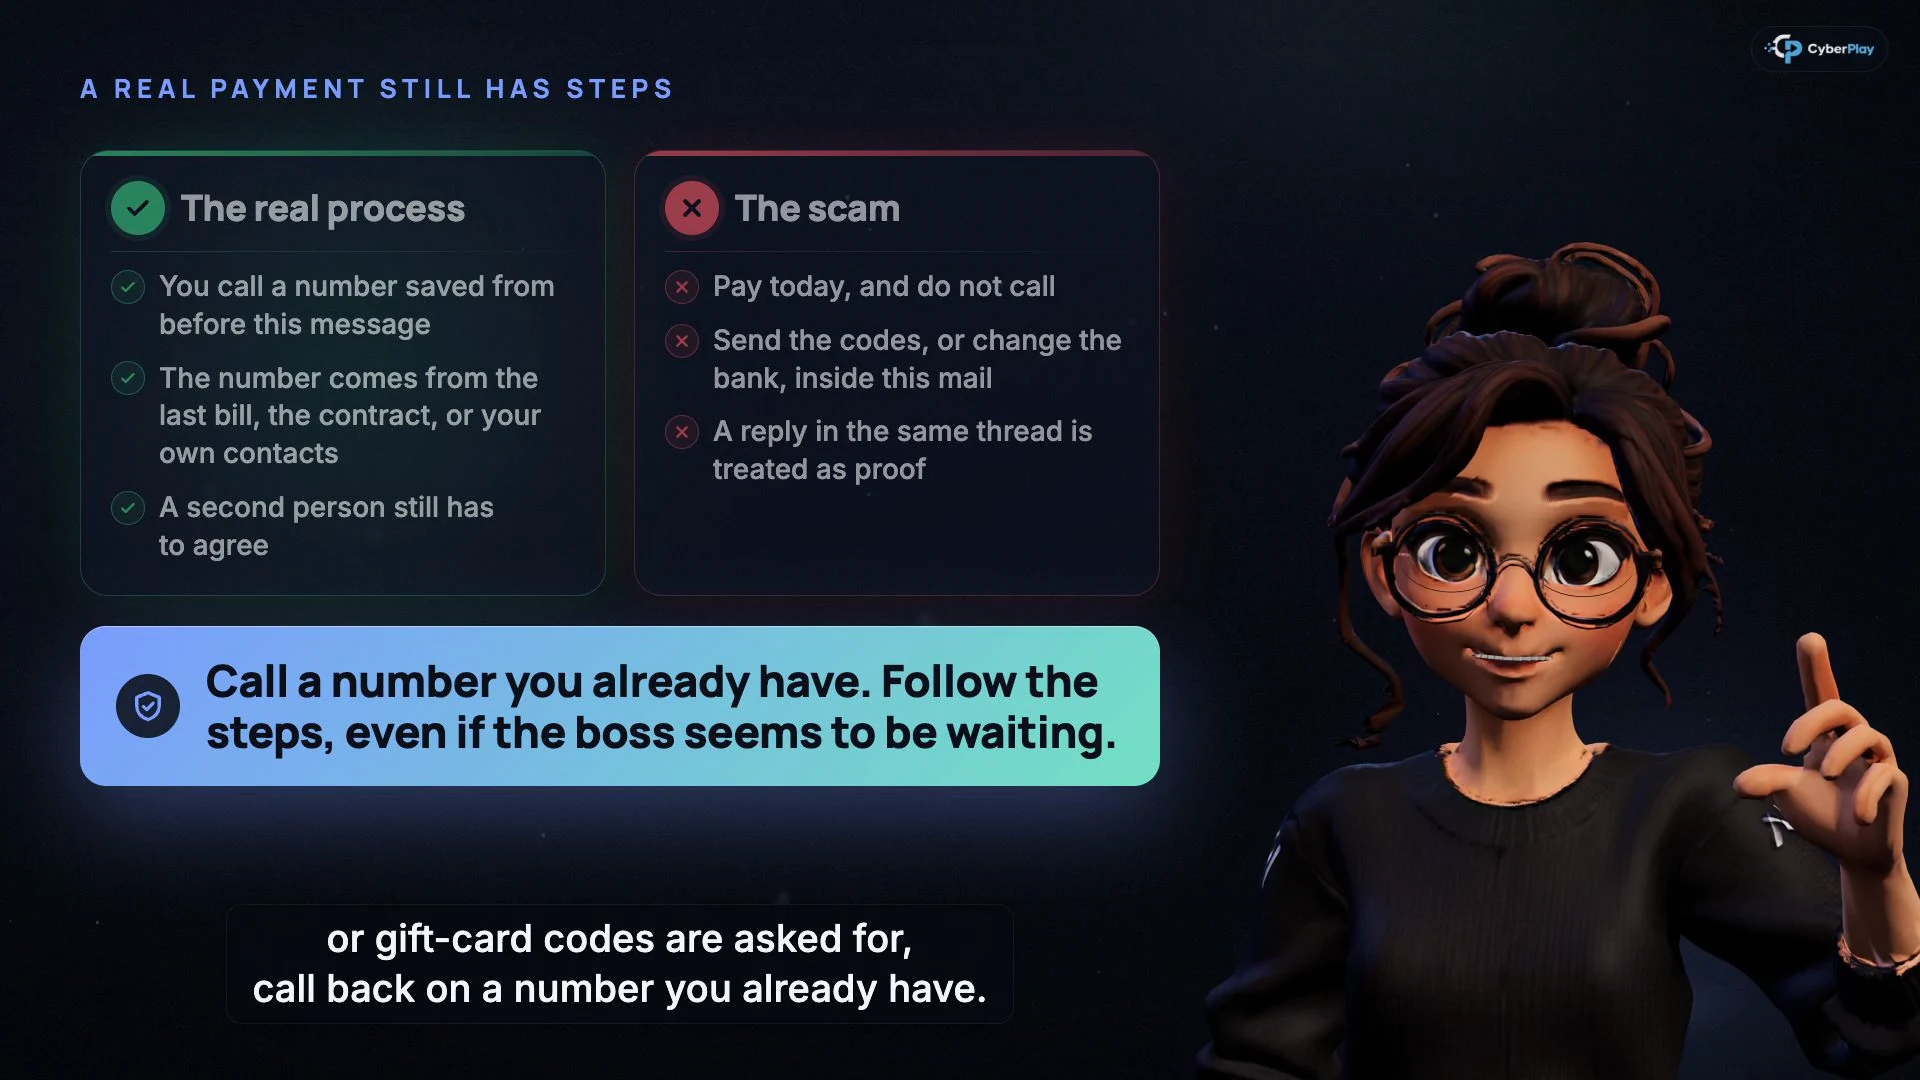
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Usa un contatto precedente alla richiesta
Reperisci il numero in un archivio attendibile preesistente anziché nel messaggio sottoposto a verifica.
- Mantieni la seconda approvazione
Una chiamata o un video convincenti non sostituiscono la distinta approvazione richiesta dalla procedura di pagamento.
7. Trasferire l'abitudine in The Social Engineer
The Social Engineer include una chiamata in arrivo da parte della “Sicurezza IT” che fa pressione sul giocatore affinché installi uno strumento di supporto. Il giocatore può contattare l'help desk ufficiale e segnalare il tentativo. Un altro scenario presenta un'urgente e riservata richiesta di pagamento da parte della dirigenza, offrendo la verifica tramite un canale separato già noto. Si tratta di decisioni reali sceneggiate all'interno del gioco, con organizzazioni e contatti fittizi.
Utilizza il gioco dopo i Corsi pertinenti e chiedi cosa sia cambiato quando la richiesta si è presentata nel corso di un'intensa giornata lavorativa. Il gioco allena la verifica sotto pressione; non è un test di rilevamento per voci sintetiche né un audit in tempo reale dell'help desk. Esamina la decisione e il relativo debriefing, quindi chiedi a chi partecipa di identificare il canale di contatto equivalente sul posto di lavoro.
8. Prova un nuovo scenario senza giudicare la voce
Leggi questo caso inventato ad alta voce oppure usa un testo normale. Non sono necessari campioni clonati della voce di colleghi, coordinate bancarie reali o chiamate a sorpresa. L'esercizio valuta la risposta a una richiesta, consentendo al facilitatore di variare il grado di urgenza mantenendo chiara la decisione.
9. Rendere semplice l'individuazione dell'azione successiva
Se il denaro è già stato trasferito, avvisa immediatamente i referenti designati per le finanze e la sicurezza, affinché l'istituto finanziario possa essere contattato per tentare un richiamo dei fondi. L'IC3 sottolinea l'importanza di un contatto tempestivo con l'istituto finanziario; il recupero non è garantito. In caso di modifica dell'account, divulgazione di codici o azioni di accesso remoto, riferisci al team di risposta esattamente cosa è accaduto e quando, seguendone le istruzioni. Conserva i messaggi originali tramite il canale di segnalazione approvato.
Concludi la sessione con un risultato operativo tangibile: un canale di contatto verificato, un responsabile designato per l'escalation e una chiara procedura di pagamento o di ripristino. Ripeti in seguito uno scenario fittizio modificato e discuti la spiegazione, non soltanto il punteggio. Se chi partecipa conosce la risposta sicura ma non riesce a reperire il contatto approvato, il miglioramento successivo riguarda sia il flusso di lavoro sia la formazione.
Fonti della sezione: Compromissione delle email aziendali: la truffa da 55 miliardi di dollari
Esercitati sulla decisione di richiamata in italiano
Fai seguire ai Corsi su voce e pagamenti The Social Engineer. Esercitati con una verifica su canale noto, spiega la tua decisione e leggi il debriefing dello scenario.
Gioca a The Social EngineerFonti e approfondimenti
- Continua l’impersonificazione di alti funzionari statunitensi in una campagna di messaggi malevoli — Centro dell’FBI per le denunce dei crimini su Internet. Consultato il 2026-10-03
- Proteggere le organizzazioni dall’impersonificazione dei dirigenti assistita dall’IA e dalle frodi sulle fatture — Microsoft Security. Consultato il 2026-10-03
- I truffatori usano l’IA per rendere più convincenti le truffe sulle emergenze familiari — Commissione federale per il commercio degli Stati Uniti. Consultato il 2026-10-03
- Scattered Spider: avviso congiunto di cybersicurezza, aggiornamento di luglio 2025 — FBI, CISA e agenzie partner internazionali. Consultato il 2026-10-03
- Compromissione delle email aziendali: la truffa da 55 miliardi di dollari — Centro dell’FBI per le denunce dei crimini su Internet. Consultato il 2026-10-03
Continua a esplorare
- Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Frode sulle fatture: verificare il cambio di IBAN di un fornitore
Frode sulle fatture: verifica il cambio IBAN con un contatto noto del fornitore, confronta i dati e registra le approvazioni. Scheda pratica in italiano.
IT · 10 min di lettura - Richiesta MFA inattesa: cosa fare se non stai accedendo
Hai ricevuto una notifica MFA non richiesta? Scopri quando rifiutarla, verificare una chiamata di supporto, segnalare un'approvazione accidentale ed esercitarti.
IT · 8 min di lettura - Formazione sul prompt injection: verifica le azioni dell’assistente IA
Insegna ai dipendenti a verificare azioni, destinatari e dati dell’IA. Collega i corsi CyberPlay a Data Dash, regole di approvazione e segnalazioni utili.
IT · 9 min di lettura - Phishing di sessione e tramite codice dispositivo: cosa approvi?
Distingui phishing di sessione, codici dispositivo e consenso OAuth. Usa i corsi CyberPlay e Find the Fake Login per esercitare decisioni sicure sugli accessi.
IT · 9 min di lettura - Il Wi-Fi pubblico è sicuro per lavorare? Hotspot, HTTPS e falsi portali
Scopri quando il Wi-Fi pubblico è adatto per lavorare, come verificare gli hotspot, individuare falsi portali e avvisi di certificato e scegliere connessioni approvate.
IT · 9 min di lettura