Echipa editorială CyberPlay · Publicat la · Actualizat la · 8 min de lectură
Ghid și exerciții în română
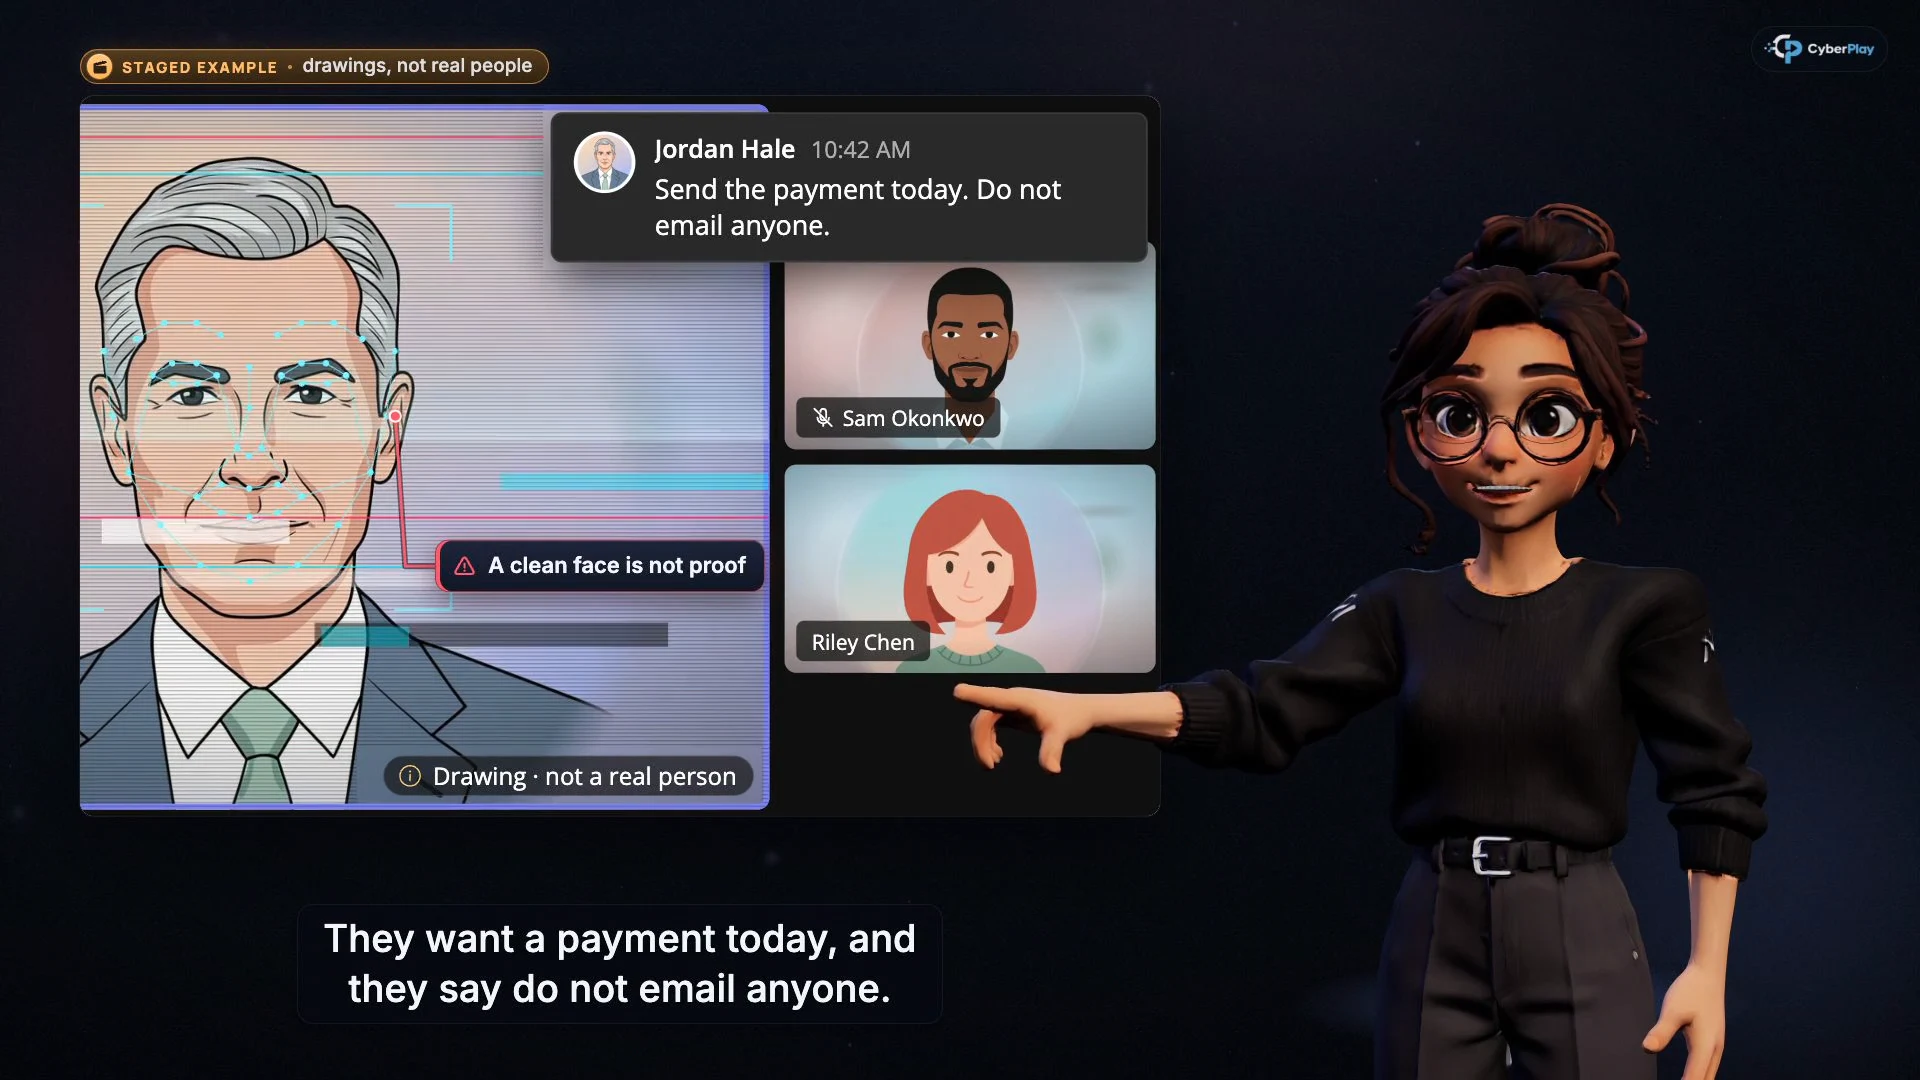
Mărește imaginea · Cadru din lecția video · interfață în engleză
Instruirea împotriva fraudei cu voce deepfake trebuie să formeze o decizie repetabilă: oprește cererea de bani sau acces la cont, încheie conversația primită și verifică printr-un canal de contact stabilit anterior. Recunoașterea vocii sau a feței nu este suficientă pentru autorizarea unei plăți, resetarea unui cont sau transmiterea unui cod. Deprinderea utilă este să știi cum verifici atunci când persoana pare pe deplin convingătoare.
Lecțiile video CyberPlay introduc această decizie prin explicații scurte și întrebări la care răspunzi înainte de continuare. Ghidul în română conectează lecțiile despre voce, înșelătorii telefonice și plăți cu The Social Engineer, apoi adaugă un exercițiu pentru serviciu. Narațiunea cursurilor este în engleză și română; platforma și acest joc acceptă toate cele nouă limbi ale site-ului.
Idei de reținut
- O voce familiară poate susține povestea fără să demonstreze cine controlează apelul.
- Reapelarea folosește date de contact stabilite înaintea cererii suspecte.
- Confirmarea identității nu înlocuiește aprobarea plății sau verificările de recuperare a contului.
- Cursurile explică decizia; practica în joc și un scenariu nou arată ce necesită discuție.
2. Începe cu schimbarea pe care o cere apelantul
Folosește cererile fictive de mai jos pentru o discuție adaptată rolurilor. Cere participanților să numească acțiunea solicitată înainte să dezbată dacă vocea pare artificială. Cineva poate avea o explicație rezonabilă pentru sunetul slab sau numărul necunoscut. Explicația nu stabilește dacă acțiunea cerută este autorizată.
| Cerere fictivă | Decizie expusă riscului | Următorul pas sigur |
|---|---|---|
| Directorul cere un transfer confidențial înaintea unei ședințe. | Măsurile de plată și aprobare. | Suspendă cererea și contactează directorul prin registrul de contacte stabilit. |
| Un coleg spune că pierderea telefonului impune resetarea urgentă a MFA. | Recuperarea contului și înrolarea unui factor nou. | Aplică procedura aprobată de verificare a identității și recuperare. |
| Un apelant care pretinde că este de la suport cere un cod pentru oprirea unui atac. | Autentificarea sau accesul la dispozitiv. | Nu comunica acel cod; contactează serviciul de asistență cunoscut. |
| O voce familiară a furnizorului confirmă date bancare noi. | Modificarea înregistrării beneficiarului. | Folosește contactul existent al furnizorului și procedura de schimbare a plății. |
3. Exersează o reapelare independentă
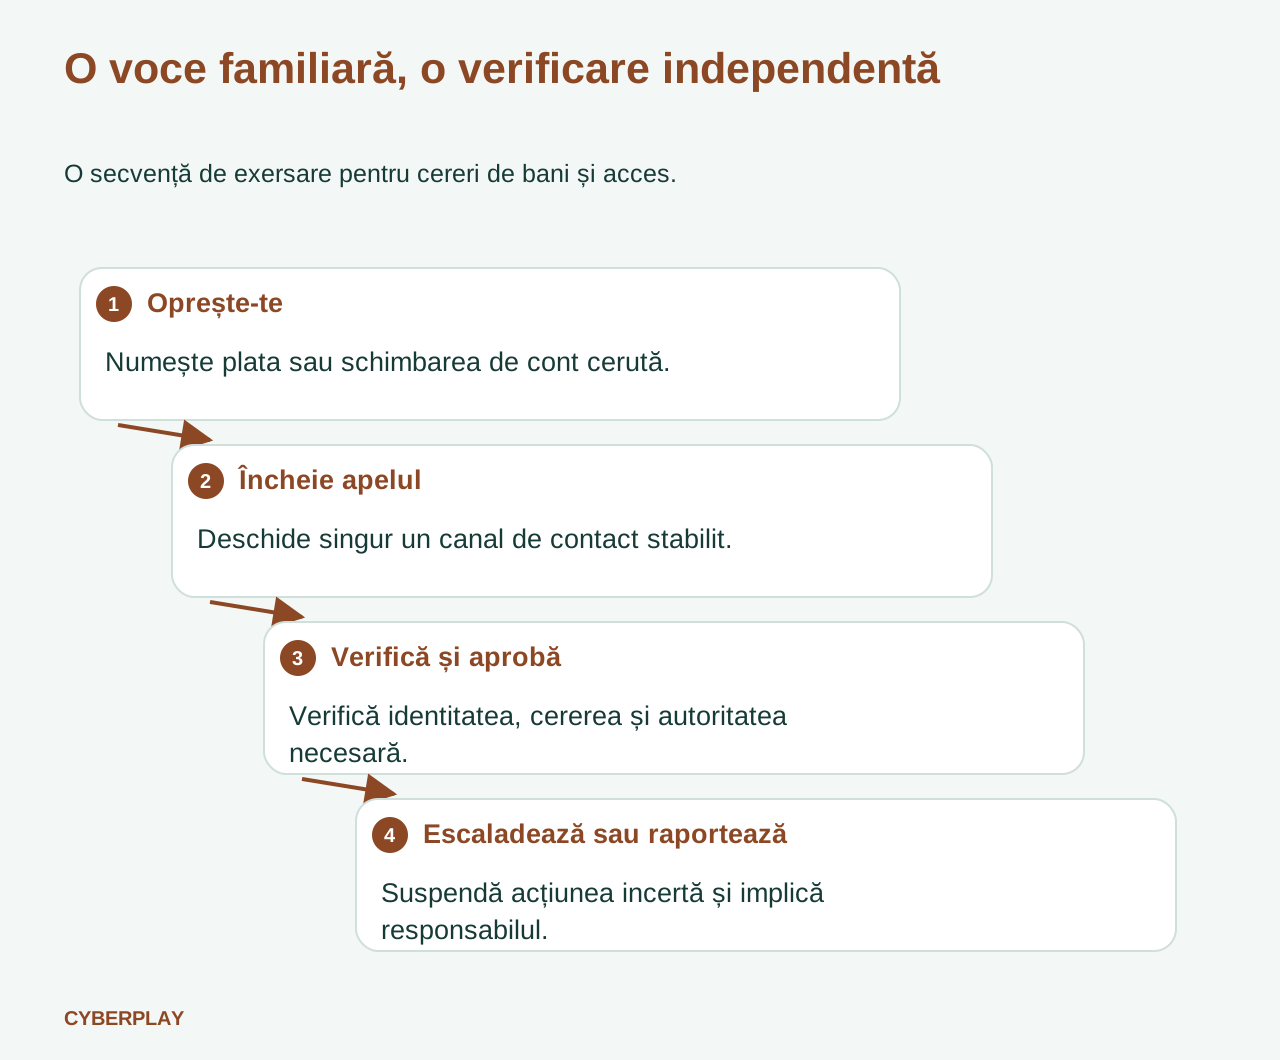
Ghidul FTC despre clonarea vocii recomandă contactarea persoanei la un număr despre care știi deja că îi aparține. Aplică principiul la serviciu folosind registrul aprobat sau fișa existentă a furnizorului. Reapelarea numărului primit, acceptarea unei invitații noi de chat sau folosirea numărului din cerere menține verificarea în interiorul poveștii apelantului.
Exersează un răspuns scurt: „Voi verifica prin canalul nostru obișnuit și voi urma procesul de aprobare.” Apoi încheie apelul. Cere participantului să arate de unde ar obține contactul de încredere. Dacă acel canal nu este disponibil, identifică persoana desemnată pentru escaladare și păstrează acțiunea suspendată. Termenul limită justifică escaladarea întârzierii, nu inventarea unei metode alternative de verificare.
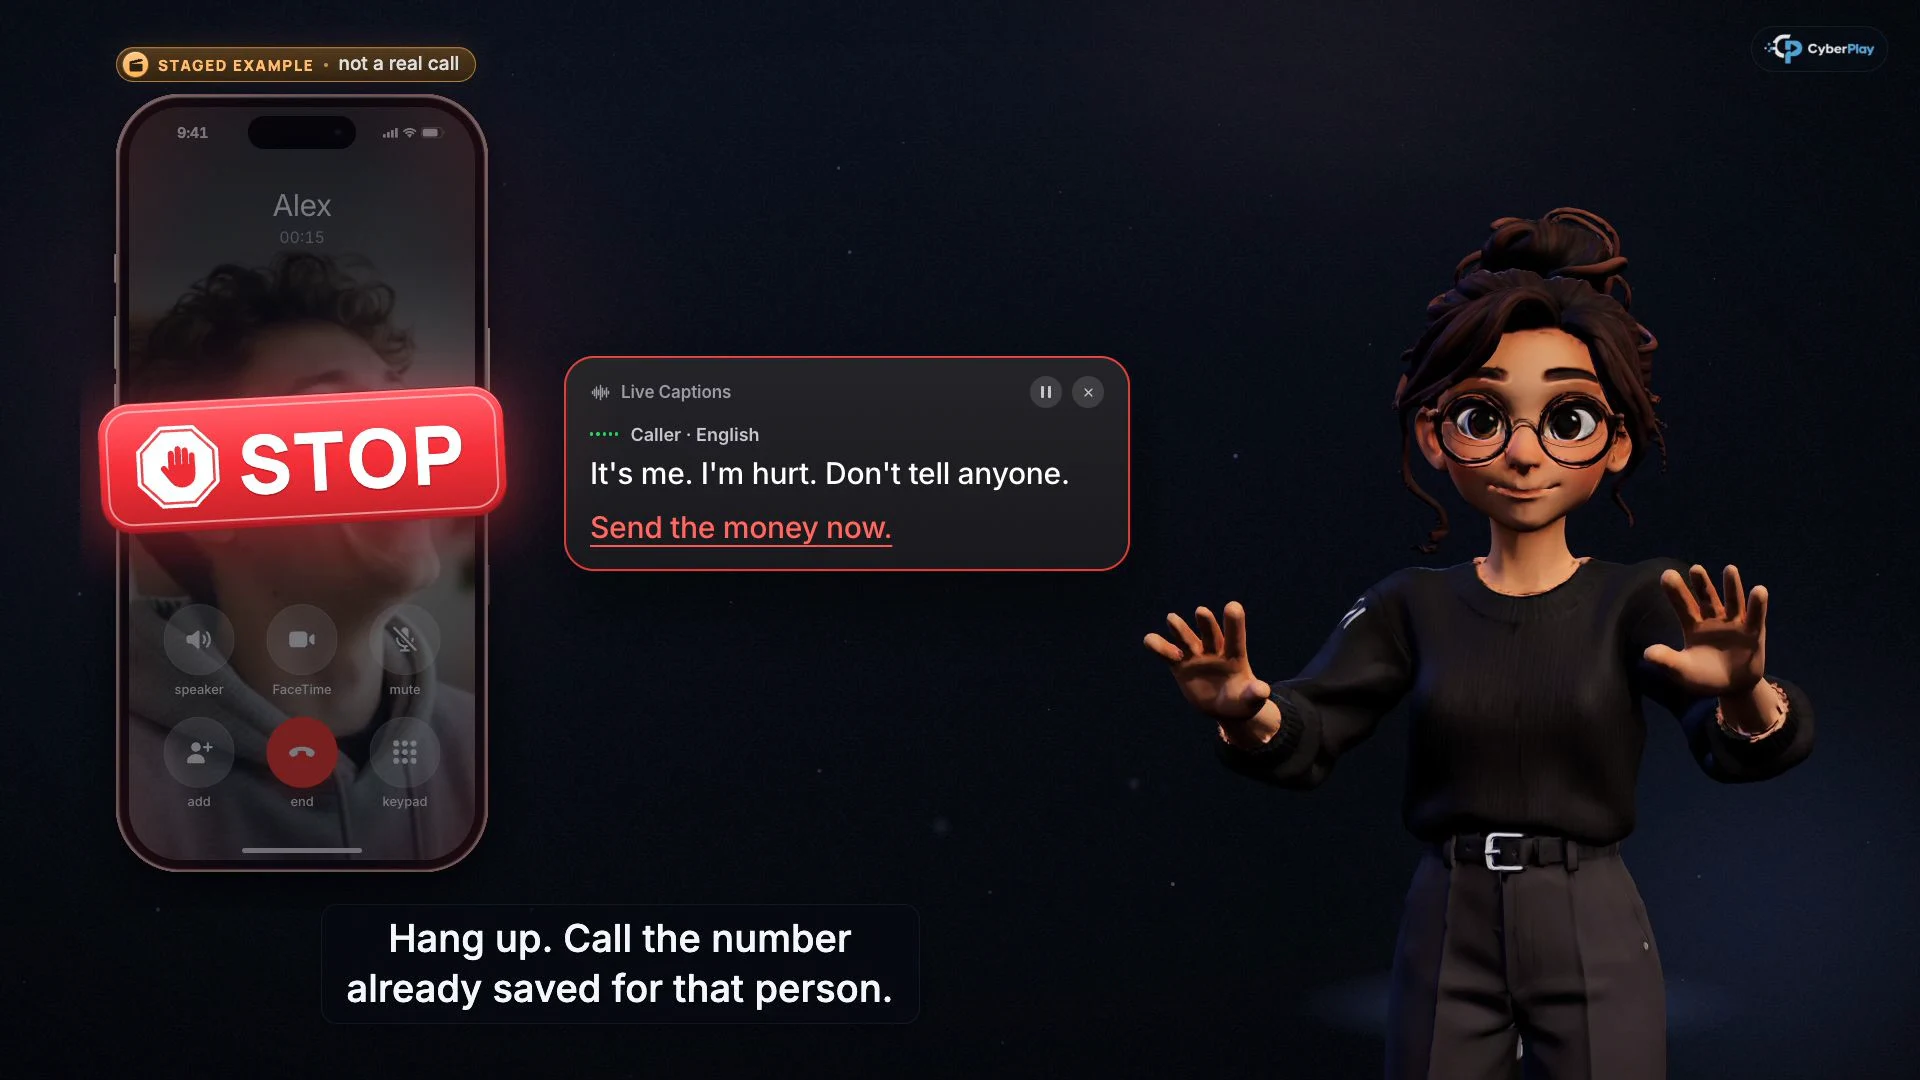
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Încheie apelul primit
Încheie conversația înainte să verifici printr-un număr deja salvat pentru acea persoană.
- Verifică cererea, nu vocea
Urgența și secretul în jurul banilor justifică folosirea procesului stabilit, chiar când vocea sună familiar.
Sursele secțiunii: Escrocii folosesc IA pentru a îmbunătăți înșelătoriile cu urgențe familiale
4. Separă aprobarea plății de recunoașterea persoanei
Verificarea reușită a identității răspunde la întrebarea cu cine ai vorbit. Procesul de plată al organizației stabilește dacă transferul, beneficiarul și suma sunt aprobate. Păstrează întrebările separate în discuția de instruire. Chiar și un manager autentic poate cere ceva în afara autorității sale de aprobare sau poate omite modificarea unei fișe de furnizor.
Oferă echipei financiare o cerere fictivă cu numele corect al proiectului, o factură realistă și un mesaj vocal familiar. Cere-i să găsească fișa aprobată a beneficiarului, să explice verificarea independentă necesară și să identifice cine autorizează plata. Obiectivul este o secvență utilizabilă, inclusiv când persoana care aprobă lipsește. IC3 recomandă un canal secundar pentru schimbarea datelor de cont; echipa trebuie să adapteze recomandarea măsurilor sale reale.
Sursele secțiunii: Compromiterea e-mailului de afaceri: înșelătoria de 55 de miliarde de dolari
5. Include serviciul de asistență în aceeași lecție
Alerta comună Scattered Spider din iulie 2025 descrie infractori care se dau drept angajați pentru a convinge serviciile de asistență să reseteze parole sau să transfere MFA pe dispozitivele atacatorilor. Descrie și apelanți care pretind că lucrează la suport. Alerta nu demonstrează că fiecare astfel de apel folosește un deepfake; o conversație persuasivă obișnuită este suficientă pentru a justifica exersarea recuperării conturilor.
Parcurge scenariul din ambele perspective. Angajatul trebuie să știe unde raportează un apel de suport neașteptat. Specialistul de suport trebuie să cunoască verificarea aprobată, când escaladează și cum tratează apelantul care nu-și poate folosi factorul obișnuit. Nu transforma cunoașterea funcției, managerului sau proiectului într-un test improvizat de identitate. Înregistrează orice traseu de recuperare lipsă ca problemă de proces pentru responsabilul său.
Sursele secțiunii: Scattered Spider: alertă comună de securitate cibernetică, actualizare din iulie 2025
6. Folosește trei lecții pentru a construi decizia în etape
Începe cu „O voce copiată, o față copiată” pentru problema încrederii în sunet sau imagine familiară. Continuă cu „Vishing: înșelătorii convingătoare la telefon”, ca să exersezi încheierea apelului și folosirea unui contact găsit independent. Adaugă „Sună înainte să plătești” pentru echipa financiară, manageri și oricine gestionează cereri de plată. Sunt trei perspective asupra aceluiași obicei de verificare.
Fiecare curs CyberPlay are cinci puncte în care videoclipul se oprește pentru răspuns înaintea explicației. Cere participanților să explice cu propriile cuvinte o decizie greșită. Un răspuns corect este dovadă despre acel exercițiu; nu demonstrează că un transfer real ar fi oprit. Lecțiile selectate oferă narațiune în engleză sau română. Disponibilitatea lor depinde de contul și planul participantului.
- Lecție: O voce copiată, o față copiată
- Lecție: Vishing: înșelătorii convingătoare la telefon
- Lecție: Sună înainte să plătești
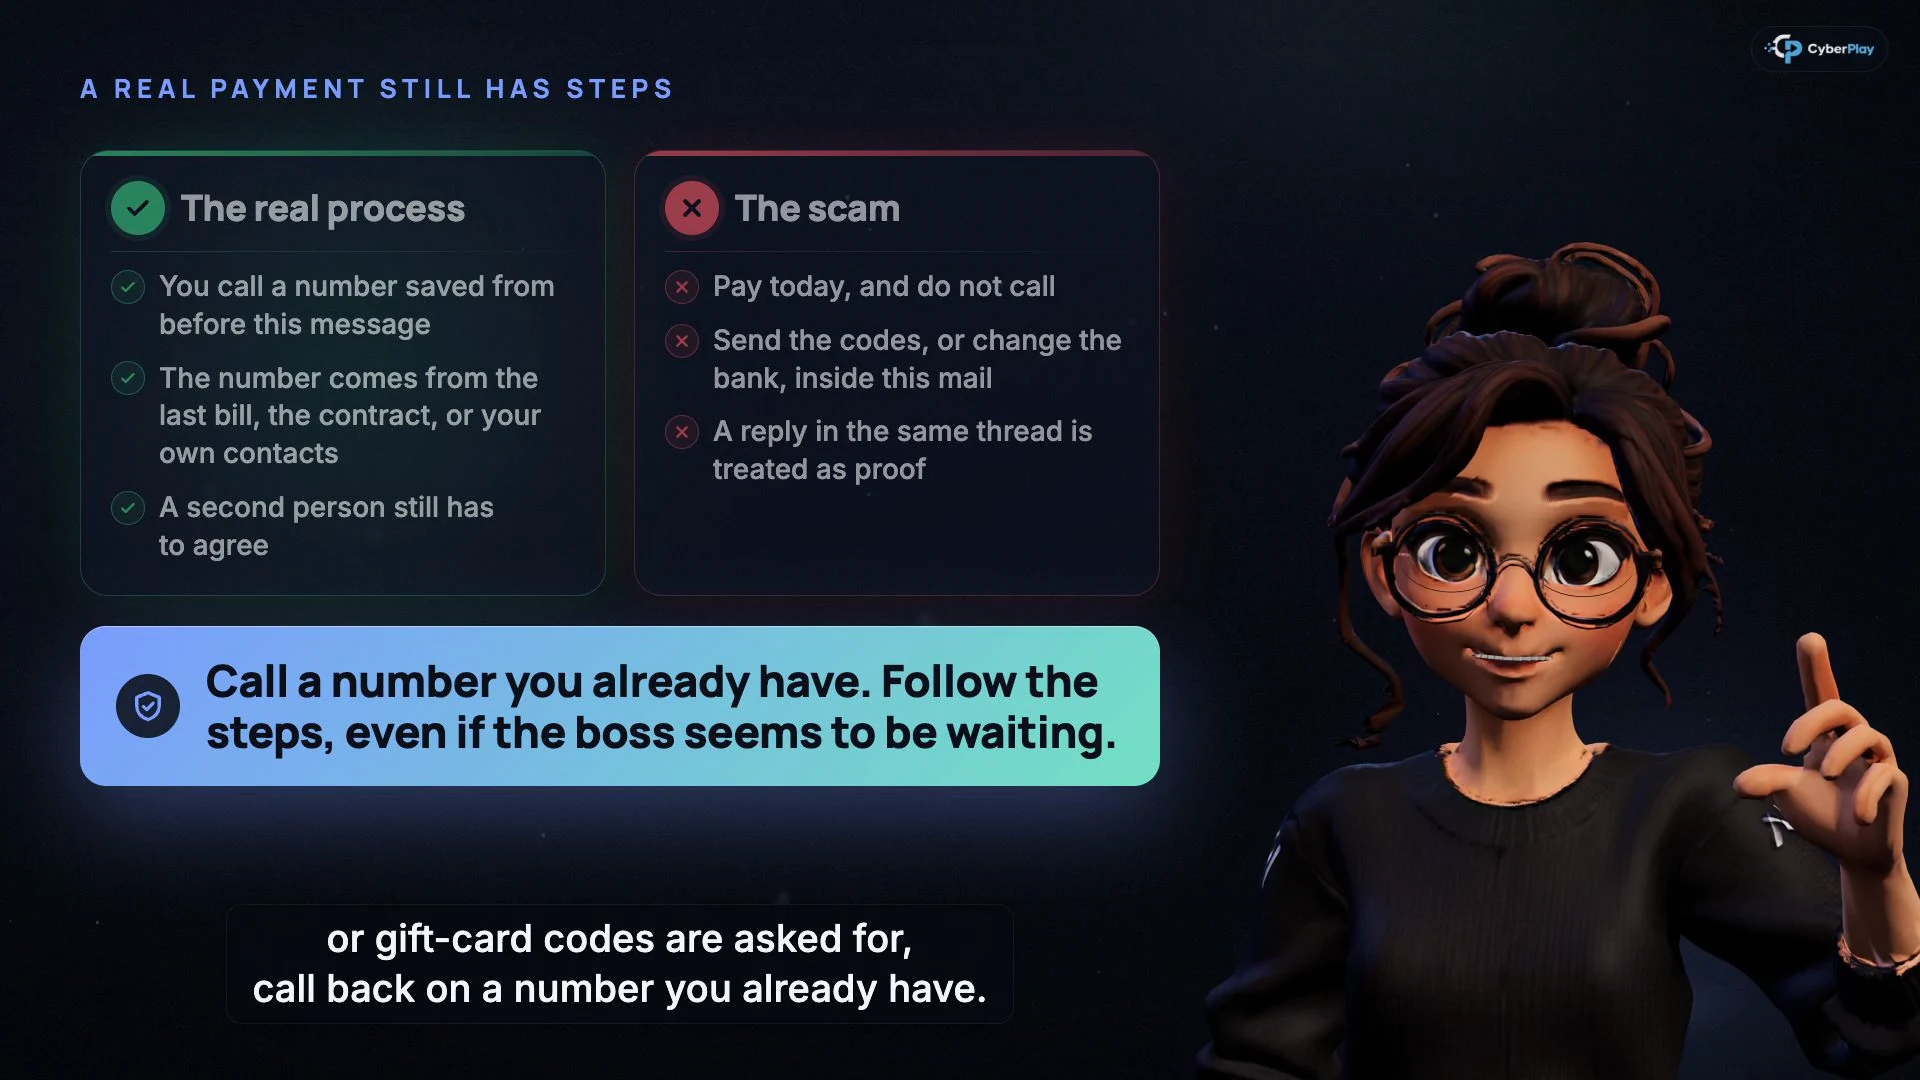
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Folosește un contact anterior cererii
Găsește numărul într-o evidență existentă de încredere, nu în mesajul verificat.
- Păstrează a doua aprobare
Un apel sau videoclip convingător nu înlocuiește aprobarea separată cerută de procesul de plată.
7. Transferă obiceiul în The Social Engineer
The Social Engineer include un apel primit de la „IT Security”, care presează jucătorul să instaleze un instrument de asistență. Jucătorul poate contacta serviciul de suport publicat și raporta tentativa. Alt scenariu prezintă o cerere urgentă și confidențială de plată din partea conducerii și oferă verificarea printr-un canal separat, cunoscut. Acestea sunt decizii reale din scenariul jocului, cu organizații și contacte fictive.
Folosește jocul după lecțiile relevante și întreabă ce s-a schimbat când cererea a apărut într-o zi de lucru aglomerată. Jocul exersează verificarea sub presiune; nu testează detectarea vocilor sintetice și nu auditează în direct serviciul tău de suport. Revedeți decizia și explicația scenariului, apoi cere participantului să identifice canalul echivalent de contact de la serviciu.
8. Încearcă un scenariu nou fără să judeci vocea
Citește cu voce tare cazul inventat sau folosește text obișnuit. Nu sunt necesare vocea clonată a unui coleg, date bancare reale sau un apel-surpriză. Exercițiul testează reacția la cerere, astfel că facilitatorul poate varia urgența păstrând decizia clară.
9. Fă următoarea acțiune ușor de găsit
Dacă banii au plecat deja, anunță imediat contactele desemnate din financiar și securitate, pentru a putea contacta instituția financiară în vederea rechemării transferului. IC3 subliniază contactarea promptă a instituției; recuperarea nu este garantată. Dacă s-a modificat un cont, s-a divulgat un cod sau s-a acordat acces la distanță, spune echipei de răspuns exact ce s-a întâmplat și când, apoi urmează instrucțiunile sale. Păstrează mesajele originale prin canalul aprobat de raportare.
Încheie sesiunea cu un rezultat concret: un canal de contact verificat, un responsabil pentru escaladare și o procedură clară de plată sau recuperare. Repetă ulterior un scenariu fictiv modificat și discutați explicația, nu doar scorul. Dacă participanții cunosc răspunsul sigur, dar nu găsesc contactul aprobat, îmbunătățirea următoare privește și fluxul de lucru, nu doar instruirea.
Sursele secțiunii: Compromiterea e-mailului de afaceri: înșelătoria de 55 de miliarde de dolari
Exersează decizia de reapelare în română
Continuă lecțiile despre voce și plăți cu The Social Engineer. Exersează verificarea printr-un canal cunoscut, explică decizia și citește analiza scenariului.
Joacă The Social EngineerSurse și lecturi suplimentare
- Înalți oficiali americani continuă să fie impersonați într-o campanie de mesagerie malițioasă — Centrul FBI pentru reclamații privind criminalitatea pe internet. Accesat la 2026-10-03
- Protejarea organizațiilor împotriva impersonării conducerii și fraudei cu facturi asistate de IA — Microsoft Security. Accesat la 2026-10-03
- Escrocii folosesc IA pentru a îmbunătăți înșelătoriile cu urgențe familiale — Comisia Federală pentru Comerț din SUA. Accesat la 2026-10-03
- Scattered Spider: alertă comună de securitate cibernetică, actualizare din iulie 2025 — FBI, CISA și agenții partenere internaționale. Accesat la 2026-10-03
- Compromiterea e-mailului de afaceri: înșelătoria de 55 de miliarde de dolari — Centrul FBI pentru reclamații privind criminalitatea pe internet. Accesat la 2026-10-03
Continuă explorarea
- Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Frauda cu facturi: cum verifici schimbarea contului bancar al unui furnizor
Previno frauda cu facturi prin apel de verificare separat, compararea datelor bancare și aprobare formală. Include fișă de lucru și exercițiu practic.
RO · 9 min de lectură - Cerere MFA nesolicitată: ce faci dacă nu te-ai autentificat
Ai primit o notificare MFA nesolicitată? Află când s-o refuzi, cum verifici un apel de suport, cum raportezi o aprobare accidentală și exersează decizia.
RO · 9 min de lectură - Instruire prompt injection pentru angajați: verifică ce poate face asistentul IA
Învață angajații să verifice acțiunile IA, să protejeze datele și să raporteze greșelile. Combină lecțiile CyberPlay cu Data Dash și o listă practică de aprobare.
RO · 7 min de lectură - Phishing prin sesiune și cod de dispozitiv: de ce pagina reală nu este suficientă
Compară furtul cookie-urilor de sesiune, phishingul cu cod de dispozitiv și consimțământul OAuth. Exersează deciziile cu lecțiile CyberPlay și Find the Fake Login.
RO · 8 min de lectură - Este sigur Wi-Fi-ul public pentru muncă? Rețele false și pagini de conectare
Află când este potrivit Wi-Fi-ul public pentru muncă, cum verifici un hotspot de hotel, depistezi pagini false de conectare și alerte de certificat.
RO · 8 min de lectură