Редакційна команда CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
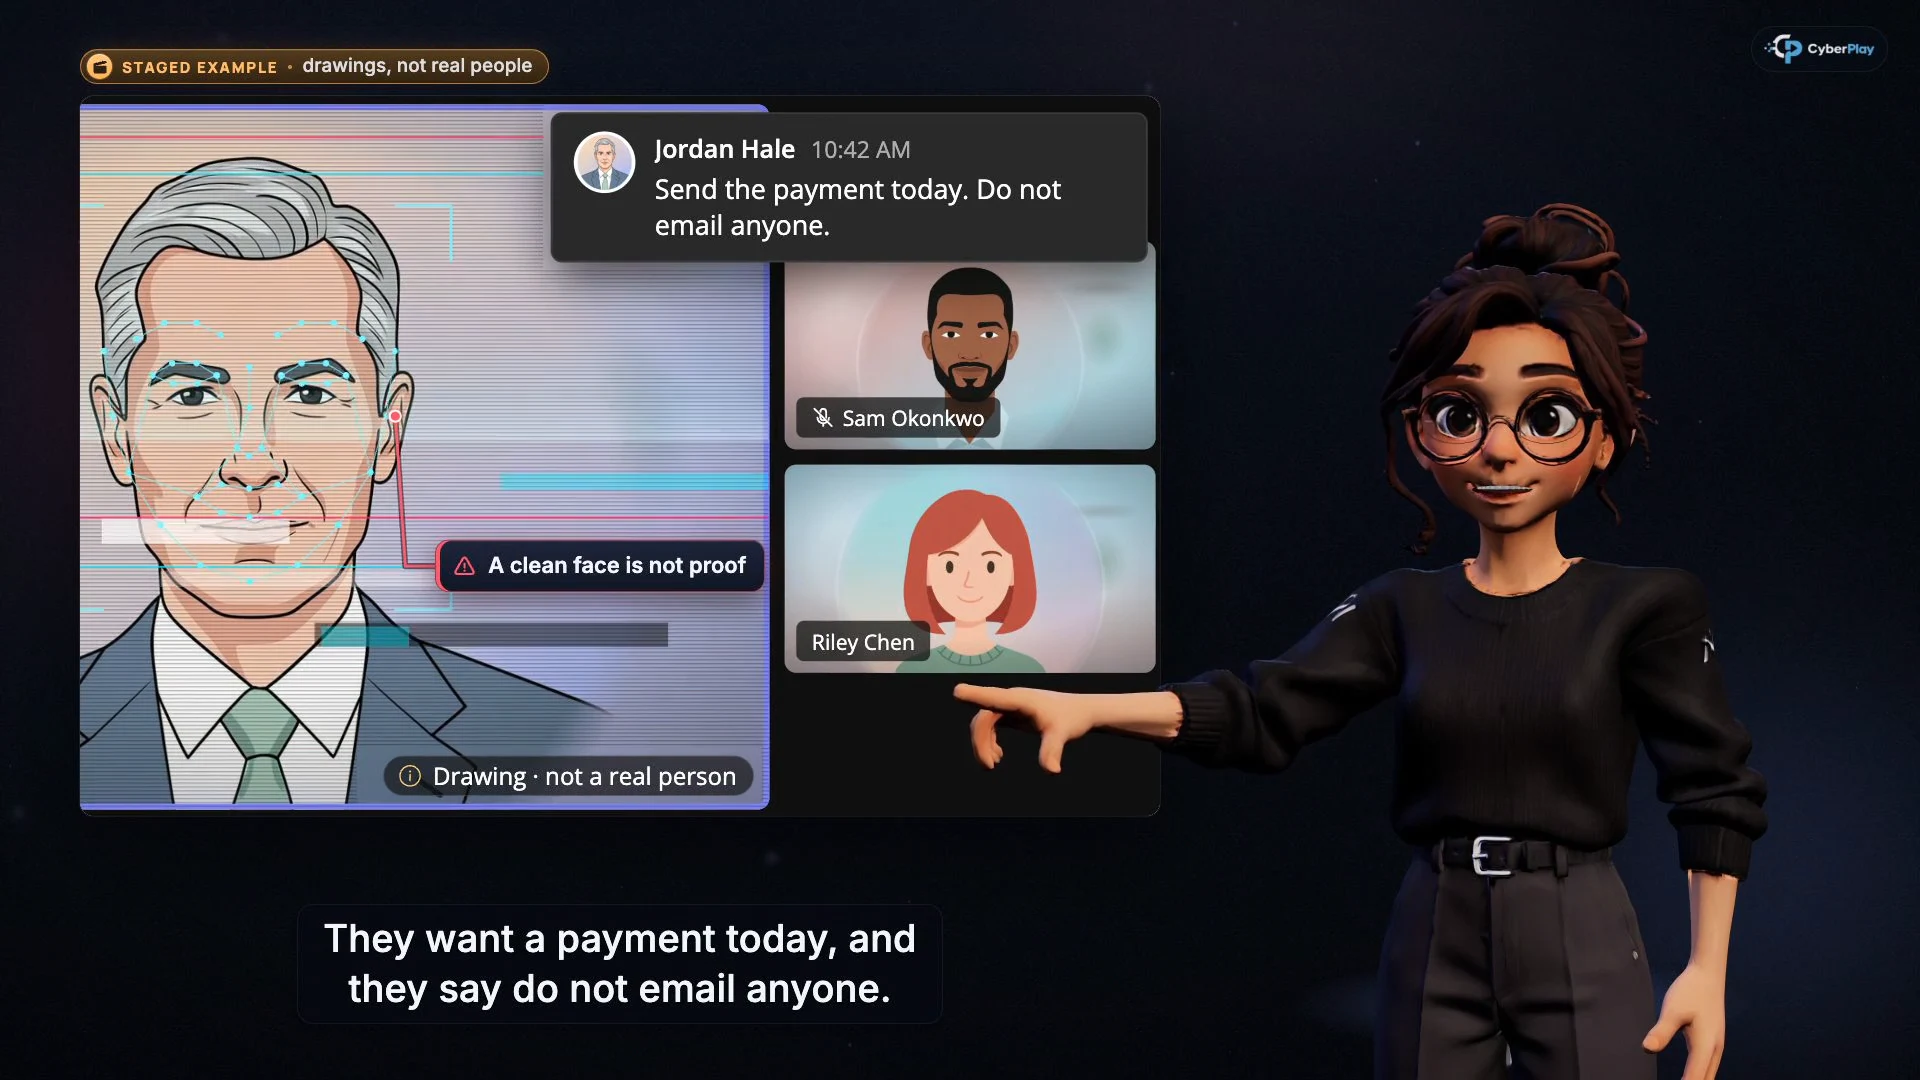
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
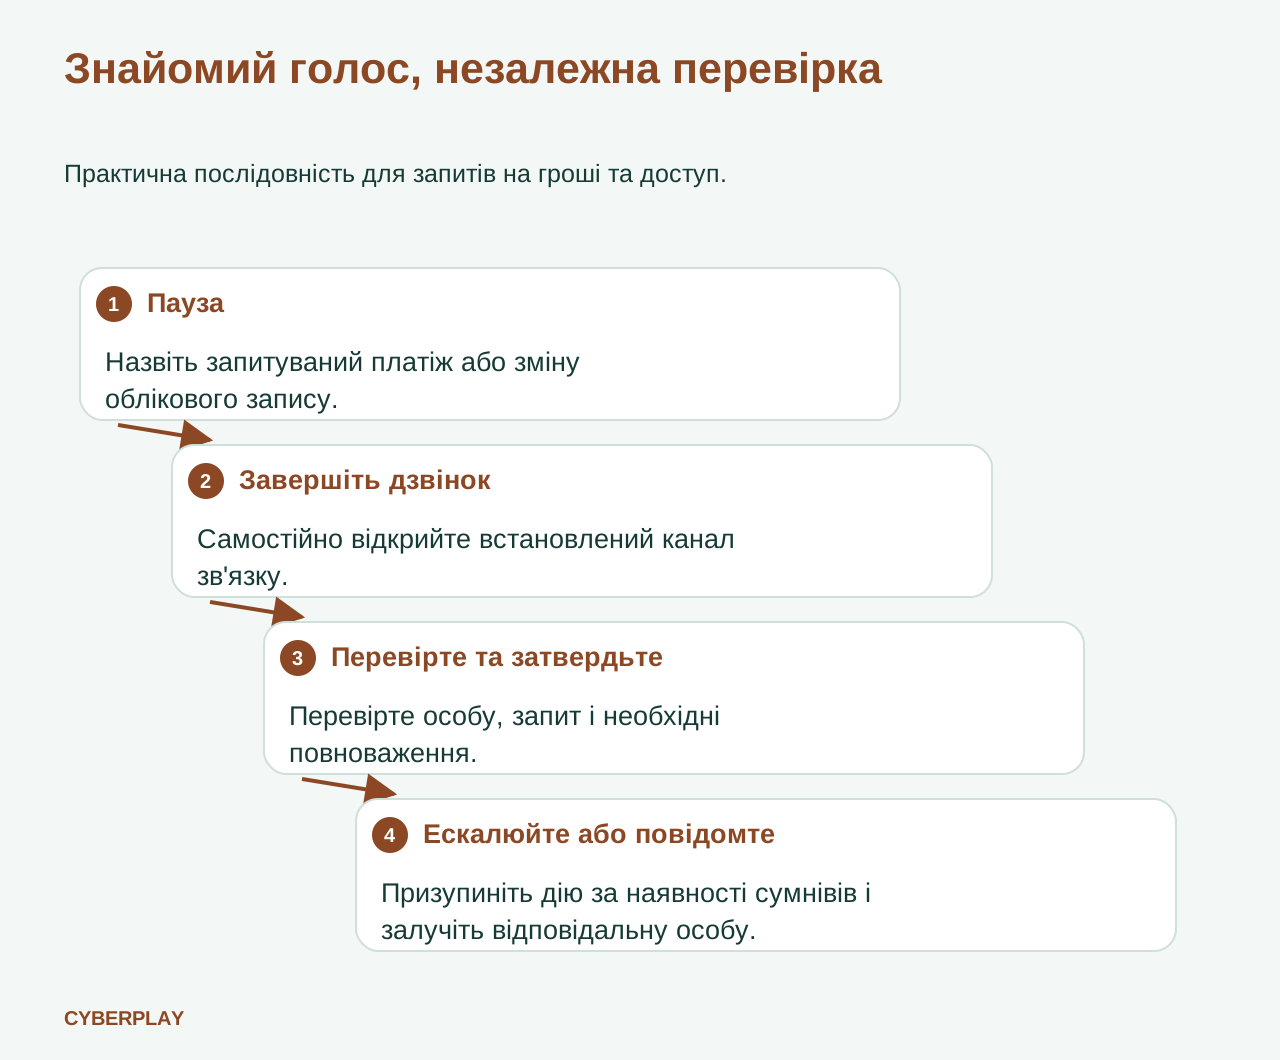
Навчання протидії голосовому шахрайству з дипфейками має відпрацьовувати одну послідовність дій: призупинити запит на переказ грошей або доступ до облікового запису, завершити вхідну розмову та перевірити інформацію через встановлений канал зв’язку. Впізнавання голосу чи обличчя недостатньо для авторизації платежу, скидання облікового запису або передачі коду. Корисна навичка — знати, як здійснити перевірку, коли людина звучить абсолютно переконливо.
Курси CyberPlay представляють це рішення за допомогою коротких відеоуроків із контрольними точками для відповідей. Цей посібник поєднує уроки про голосові технології, телефонне шахрайство та платежі з грою The Social Engineer, а потім додає вправу для робочого місця. Озвучення курсу доступне англійською та румунською мовами; платформа та ця гра підтримують усі дев'ять мов сайту.
Головне, що варто запам’ятати
- Знайомий голос може підкріплювати історію, але не доводить, хто саме контролює дзвінок.
- Для зворотного виклику використовуються контактні дані, встановлені до отримання підозрілого запиту.
- Підтвердження особи не замінює процедури затвердження платежу або перевірки під час відновлення облікового запису.
- Курси пояснюють рішення; ігрова практика та новий сценарій виявляють те, що потребує обговорення.
2. Почніть із того, що абонент хоче, щоб ви змінили
Використовуйте наведені нижче вигадані підказки, щоб побудувати обговорення для конкретної ролі. Попросіть учасників назвати запитувану дію, перш ніж обговорювати, чи звучить голос штучно. Людина може мати розумне пояснення поганої якості звуку або незнайомого номера. Це пояснення не вирішує питання про те, чи є запитувана дія авторизованою.
| Вигаданий запит | Рішення під загрозою | Безпечний наступний крок |
|---|---|---|
| Ваш директор просить здійснити конфіденційний переказ перед зустріччю. | Контроль платежів та затвердження. | Призупиніть запит і зв'яжіться з директором через встановлений довідник. |
| Колега каже, що через втрачений телефон потрібно терміново скинути MFA. | Відновлення облікового запису та реєстрація нового фактора. | Застосуйте затверджену процедуру перевірки особи та відновлення. |
| Абонент зі служби підтримки просить код, щоб зупинити атаку. | Автентифікація або доступ до пристрою. | Не розголошуйте код; зв'яжіться з відомою службою підтримки. |
| Знайомий голос постачальника підтверджує нові платіжні реквізити. | Зміна в записі про одержувача платежу. | Використовуйте наявний контакт постачальника та процес зміни платіжних реквізитів. |
3. Відпрацюйте незалежний зворотний виклик
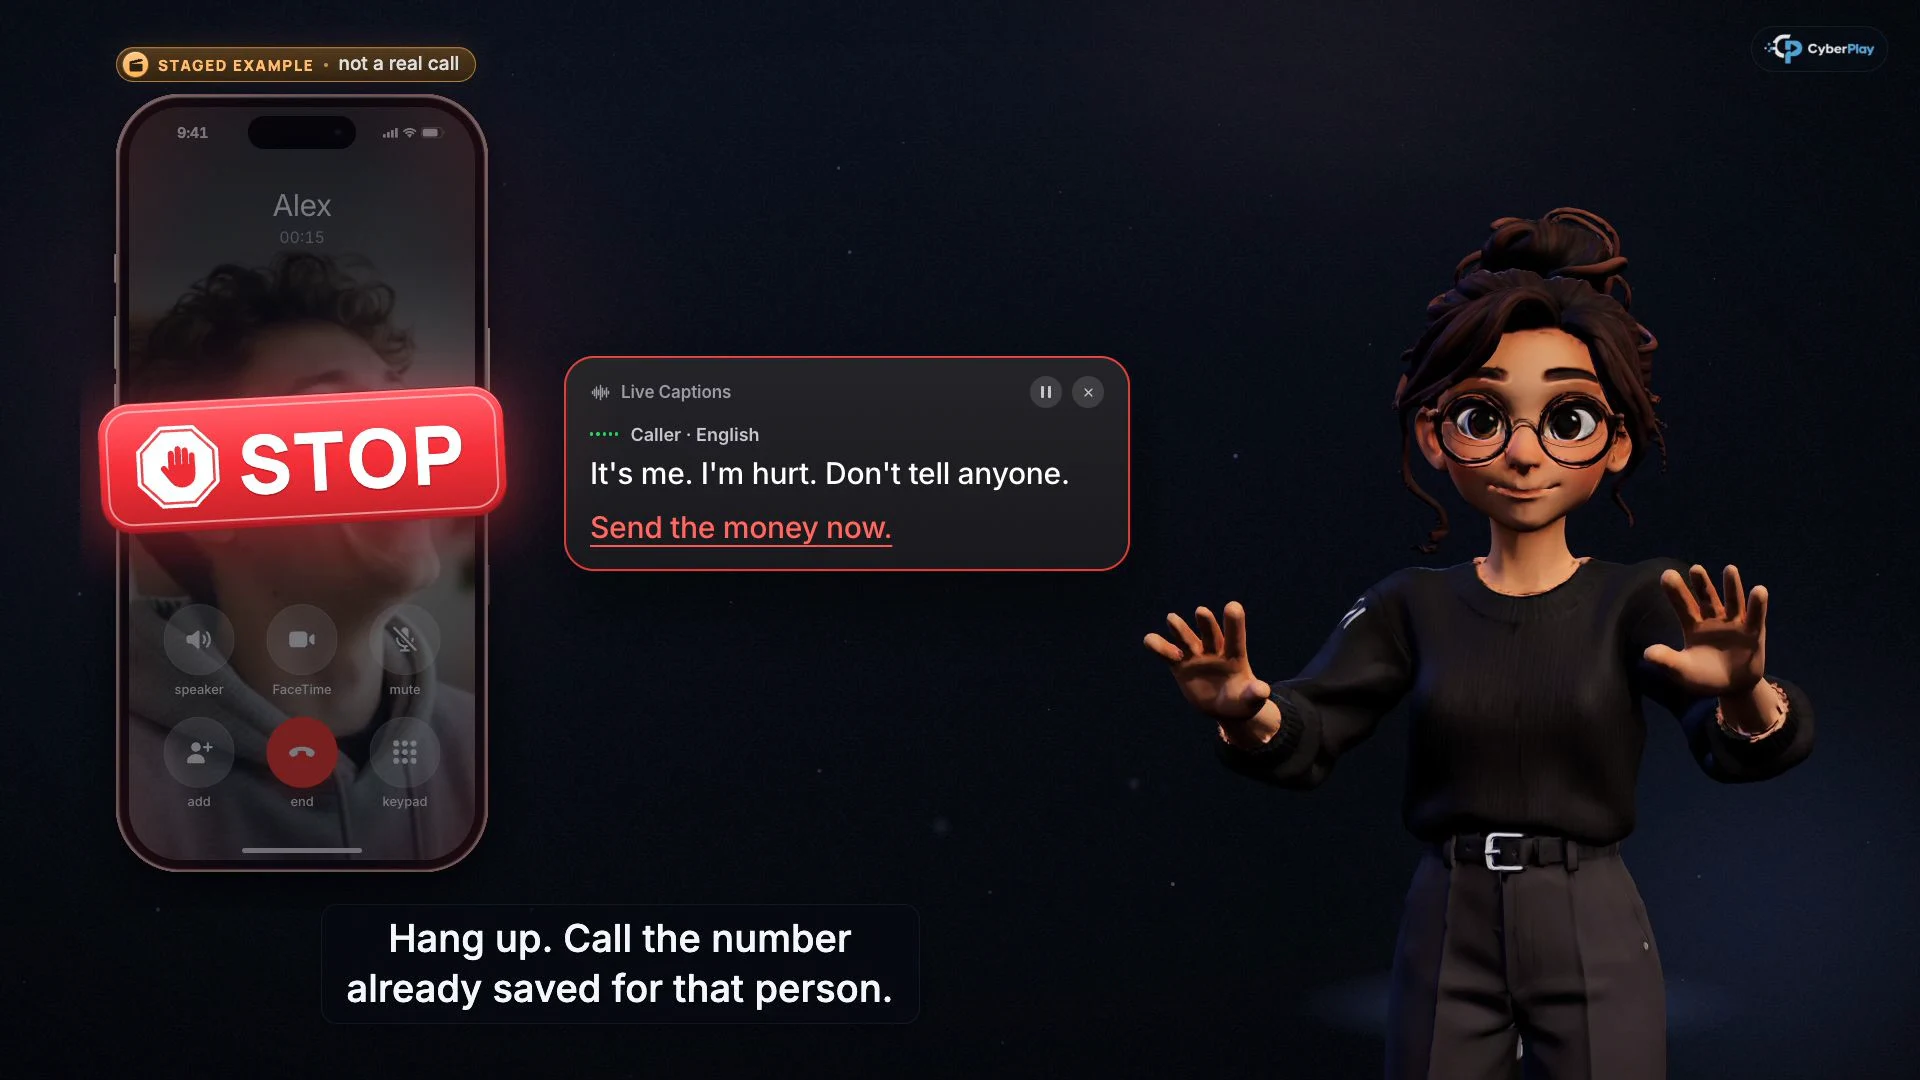
Рекомендації Федеральної торгової комісії (FTC) щодо клонування голосу радять зв'язуватися з особою за номером, який уже відомий як її власний. Застосовуйте цей принцип на роботі, використовуючи затверджений довідник або встановлений запис постачальника. Повторний набір вхідного номера, перехід за новим запрошенням у чат або використання номера, наданого в запиті, залишає перевірку в межах історії абонента.
Потренуйте коротку відповідь: «Я перевірю це через наш звичайний канал зв'язку та дотримуватимусь процесу затвердження». Потім завершіть дзвінок. Для цієї вправи попросіть учасника вказати, де він візьме надійний контакт. Якщо цей канал недоступний, визначте призначену контактну особу для ескалації та тримайте запитувану дію призупиненою. Дедлайн — це причина для ескалації затримки, а не для вигадування альтернативного методу перевірки.
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Завершіть вхідний дзвінок
Завершіть розмову перед перевіркою за номером, який уже збережено для цієї особи.
- Перевіряйте запит, а не голос
Термінові гроші та секретність є причинами для використання встановленого процесу, навіть якщо голос звучить знайомо.
Джерела розділу: Шахраї використовують ШІ для вдосконалення схем із вигаданими сімейними надзвичайними ситуаціями
4. Відокремлюйте затвердження платежу від розпізнавання особи
Успішна перевірка особи дає відповідь на те, з ким ви зв'язалися. Платіжний процес організації дає відповідь на те, чи затверджені переказ, одержувач і сума. Під час навчального обговорення відокремлюйте ці питання. Навіть справжній керівник може попросити про щось, що виходить за межі його повноважень на затвердження, або не помітити змінений запис постачальника.
Надайте фінансовій команді вигаданий запит із правильною назвою проєкту, реалістичним рахунком-фактурою та знайомим голосовим повідомленням. Попросіть їх знайти затверджений запис про одержувача платежу, пояснити необхідну незалежну перевірку та визначити, хто має авторизувати платіж. Мета полягає в створенні придатної для використання послідовності, включно з тим, що відбувається, коли особа, яка затверджує, відсутня. IC3 рекомендує використовувати вторинний канал для зміни банківських реквізитів; ваша команда повинна адаптувати цю пораду до своїх фактичних засобів контролю.
Джерела розділу: Компрометація ділової електронної пошти: шахрайство на 55 мільярдів доларів
5. Залучіть службу підтримки до того ж уроку
У спільній рекомендації щодо Scattered Spider за липень 2025 року описуються злочинці, які видають себе за співробітників, щоб переконати службу підтримки скинути паролі або перенести MFA на пристрої, контрольовані зловмисниками. Там також описуються абоненти, які прикидаються співробітниками служби підтримки. Рекомендація не стверджує, що кожен такий дзвінок використовує дипфейк; звичайної переконливої розмови достатньо, щоб процедури відновлення варто було відрепетирувати.
Програйте сценарій з обох сторін. Співробітник повинен знати, куди повідомити про несподіваний дзвінок зі служби підтримки. Працівник служби підтримки повинен знати затверджену перевірку особи, коли здійснювати ескалацію та як діяти з абонентом, який не може використати свій звичайний фактор. Не перетворюйте знання посади, керівника або поточного проєкту на імпровізований тест на перевірку особи. Зафіксуйте будь-який відсутній шлях відновлення як прогалину в процесі для його власника.
Джерела розділу: Scattered Spider: спільні рекомендації з кібербезпеки, оновлення за липень 2025 року
6. Використовуйте три курси, щоб вибудувати рішення поетапно
Почніть із курсу Скопійований голос, скопійоване обличчя для вирішення проблеми довіри до знайомого аудіо чи відео. Продовжте курсом Вішинг: переконливе телефонне шахрайство, щоб попрактикуватися в завершенні дзвінка та використанні контакту, який ви знаходите самостійно. Додайте курс Зателефонуй, перш ніж платити для фінансового персоналу, керівників та всіх, хто обробляє запити на оплату. Це три різні погляди на одну й ту саму звичку перевірки.
Кожен курс CyberPlay має п'ять контрольних точок, де відео зупиняється для отримання відповіді перед поясненням. Попросіть учасників пояснити пропущене рішення своїми словами. Правильна відповідь на контрольній точці є свідченням виконання цієї вправи; вона не гарантує, що реальний переказ буде зупинено. Вибрані уроки пропонують озвучення англійською або румунською мовами. Їхня доступність залежить від облікового запису та тарифного плану учасника.
- Курс: Скопійований голос, скопійоване обличчя
- Курс: Вішинг: переконливе телефонне шахрайство
- Курс: Зателефонуй, перш ніж платити
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
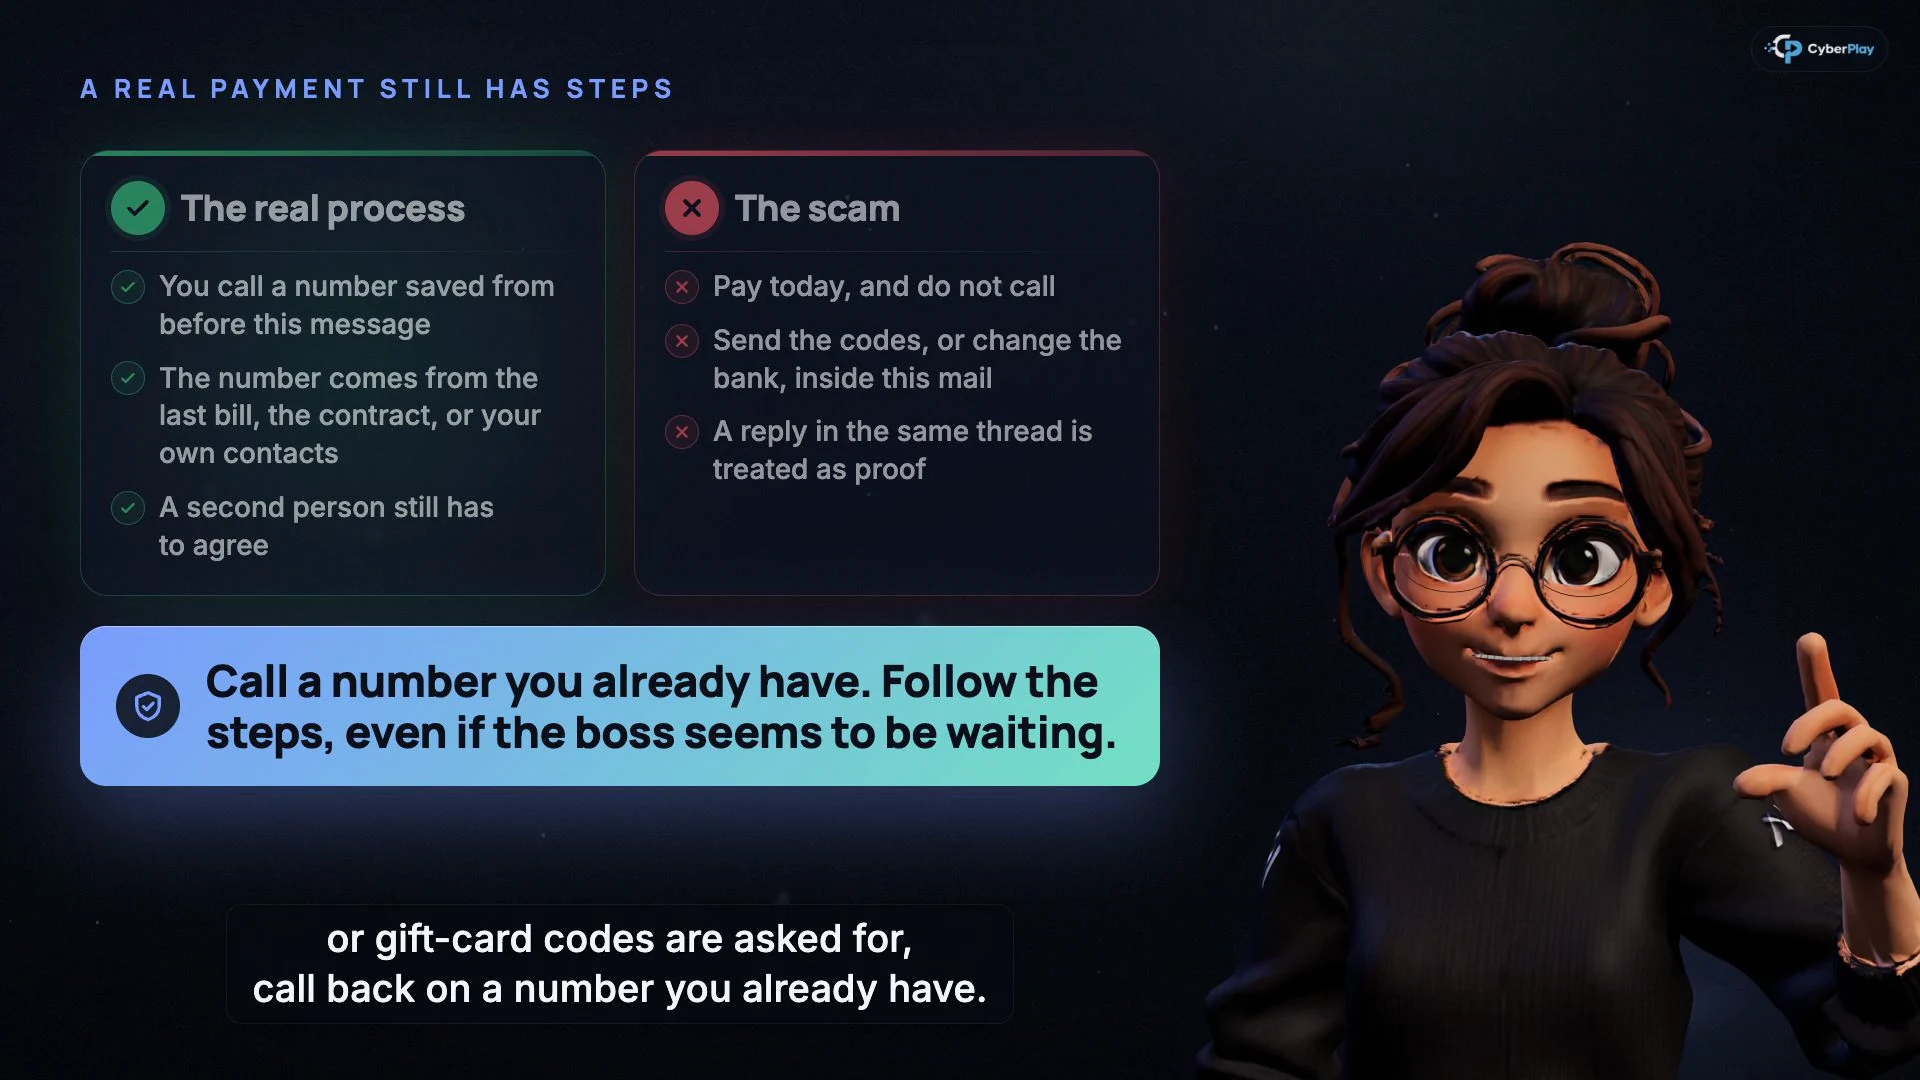
- Використовуйте контакт, отриманий до запиту
Знайдіть номер у надійному наявному записі, а не в повідомленні, яке перевіряється.
- Збережіть друге затвердження
Переконливий дзвінок або відео не замінює окремого затвердження, якого вимагає ваш платіжний процес.
7. Перенесіть звичку в гру The Social Engineer
Гра The Social Engineer включає вхідний дзвінок від «ІТ-безпеки», який тисне на гравця, щоб той встановив інструмент підтримки. Гравець може зв'язатися з офіційною службою підтримки та повідомити про спробу. Інший сценарій представляє терміновий, конфіденційний запит на платіж від керівника та пропонує перевірку через окремий відомий канал. Це реальні заскриптовані рішення в грі з вигаданими організаціями та контактами.
Використовуйте гру після відповідних курсів і запитайте, що змінилося, коли запит з'явився в напружений робочий день. Гра репетирує перевірку під тиском; це не тест-детектор синтетичних голосів і не живий аудит вашої служби підтримки. Перегляньте рішення та його розбір, а потім попросіть учасника визначити еквівалентний канал зв'язку на роботі.
8. Спробуйте новий сценарій без оцінювання голосу
Прочитайте цей вигаданий випадок вголос або використовуйте звичайний текст. Не потрібен клонований голос колеги, реальні банківські реквізити або несподіваний дзвінок. Вправа перевіряє реакцію на запит, тому фасилітатор може змінювати терміновість, зберігаючи при цьому ясність рішення.
9. Зробіть наступну дію легкою для пошуку
Якщо гроші вже переказано, негайно повідомте призначених контактних осіб із фінансів та безпеки, щоб можна було зв'язатися з фінансовою установою щодо відкликання. IC3 наголошує на швидкому зв'язку з фінансовою установою; повернення не гарантується. Якщо відбулася зміна облікового запису, розголошення коду або дія з віддаленим доступом, розкажіть команді реагування, що саме сталося і коли, а потім дотримуйтесь її інструкцій. Збережіть оригінальні повідомлення через затверджений канал звітування.
Завершіть сесію невеликим результатом: перевіреним каналом зв'язку, відповідальним за ескалацію та чіткою процедурою платежу або відновлення. Пізніше повторіть змінений вигаданий сценарій і обговоріть пояснення, а не лише оцінку. Якщо учасники знають безпечну відповідь, але не можуть знайти затверджений контакт, наступне покращення має стосуватися як робочого процесу, так і навчання.
Джерела розділу: Компрометація ділової електронної пошти: шахрайство на 55 мільярдів доларів
Попрактикуйте рішення про зворотний виклик англійською мовою
Після курсів про голосові технології та платежі пройдіть гру The Social Engineer. Відрепетируйте перевірку через відомий канал, поясніть своє рішення та прочитайте розбір сценарію.
Грати в The Social EngineerДжерела й додаткові матеріали
- Зловмисники й далі видають себе за високопосадовців США в кампанії зловмисних повідомлень — Центр скарг на інтернет-злочини ФБР. Переглянуто 2026-10-03
- Захист організацій від видавання себе за керівника та шахрайства з рахунками за допомогою ШІ — Microsoft Security. Переглянуто 2026-10-03
- Шахраї використовують ШІ для вдосконалення схем із вигаданими сімейними надзвичайними ситуаціями — Федеральна торгова комісія (FTC). Переглянуто 2026-10-03
- Scattered Spider: спільні рекомендації з кібербезпеки, оновлення за липень 2025 року — ФБР, CISA та міжнародні партнерські агентства. Переглянуто 2026-10-03
- Компрометація ділової електронної пошти: шахрайство на 55 мільярдів доларів — Центр скарг на інтернет-злочини ФБР. Переглянуто 2026-10-03
Досліджуйте далі
- Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Шахрайство з рахунками на оплату: як перевірити зміну банківських реквізитів постачальника
Шахрайство з рахунками на оплату: перевірте нові реквізити через відомий контакт постачальника й запишіть схвалення. Практична вправа та бланк українською.
UK · 8 хв читання - Неочікуваний запит MFA: що робити, якщо ви не входили в обліковий запис
Отримали неочікуваний запит MFA? Дізнайтеся, як його відхилити, перевірити дзвінок від «підтримки», повідомити про помилкове схвалення та відпрацювати навички.
UK · 8 хв читання - Ін’єкції промптів і безпечний ШІ на роботі: навчання працівників
Ін’єкції промптів і безпечний ШІ на роботі: навчіть команду перевіряти дії, дані та дозволи. Поєднайте курси CyberPlay, Data Dash і практичну вправу.
UK · 7 хв читання - Фішинг сеансів та кодів пристроїв: чому справжньої сторінки входу недостатньо
Фішинг сеансів, кодів пристроїв і згоди OAuth: розрізняйте механізми та дії у відповідь. Поєднайте курси CyberPlay з грою Find the Fake Login.
UK · 8 хв читання - Чи безпечний публічний Wi-Fi для роботи? HTTPS і підроблені портали входу
Дізнайтеся, коли публічний Wi-Fi підходить для роботи, як перевіряти готельні точки доступу, виявляти підроблені портали входу й обирати надійне з’єднання.
UK · 7 хв читання