Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
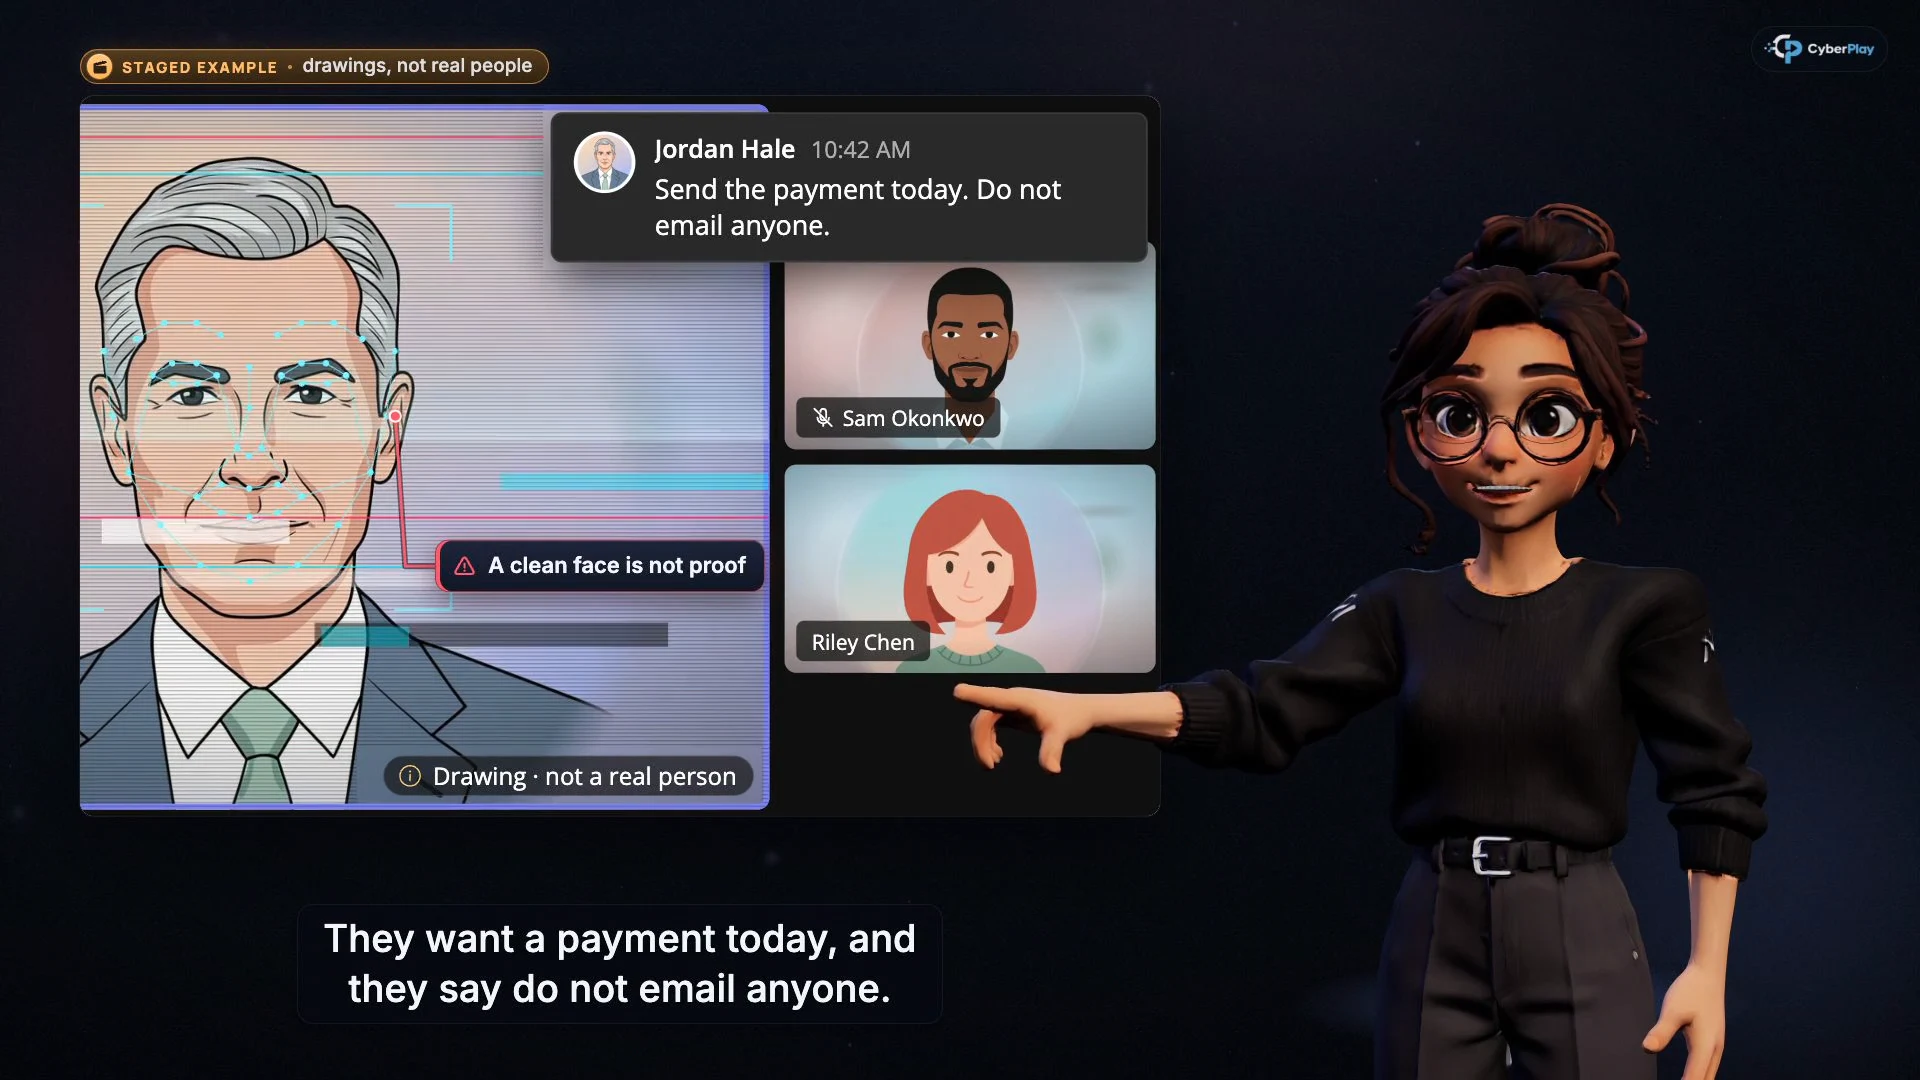
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
Szkolenie z oszustw głosowych typu deepfake powinno uczyć jednej powtarzalnej decyzji: wstrzymaj żądanie przekazania pieniędzy lub dostępu do konta, zakończ połączenie przychodzące i przeprowadź weryfikację za pomocą ustalonej ścieżki kontaktu. Rozpoznanie głosu lub twarzy nie wystarczy, aby autoryzować płatność, zresetować konto lub udostępnić kod. Przydatną umiejętnością jest wiedza, jak dokonać weryfikacji, gdy dana osoba brzmi całkowicie przekonująco.
Kursy CyberPlay wprowadzają tę decyzję poprzez krótkie lekcje wideo z punktami kontrolnymi w postaci pytań. Ten przewodnik łączy lekcje dotyczące głosu, oszustw telefonicznych i płatności z grą The Social Engineer, a następnie dodaje ćwiczenie w miejscu pracy. Narracja kursu jest dostępna w języku angielskim i rumuńskim; platforma oraz ta gra obsługują wszystkie dziewięć języków witryny.
Najważniejsze wnioski
- Znajomy głos może uwiarygodnić historię, nie dowodząc przy tym, kto kontroluje połączenie.
- Oddzwonienie wykorzystuje dane kontaktowe ustalone przed otrzymaniem podejrzanego żądania.
- Potwierdzenie tożsamości nie zastępuje zatwierdzenia płatności ani weryfikacji przy odzyskiwaniu konta.
- Kursy wyjaśniają decyzję; praktyka w grze i nowy scenariusz ujawniają, co wymaga omówienia.
2. Zacznij od tego, co dzwoniący chce, abyś zmienił
Użyj poniższych fikcyjnych scenariuszy, aby zbudować dyskusję dostosowaną do ról. Poproś uczestników szkolenia o nazwanie żądanej akcji przed debatowaniem, czy głos brzmi sztucznie. Dana osoba może mieć racjonalne wytłumaczenie słabej jakości dźwięku lub nieznanego numeru. To wyjaśnienie nie rozstrzyga, czy żądana akcja jest autoryzowana.
| Fikcyjne żądanie | Zagrożona decyzja | Bezpieczny kolejny krok |
|---|---|---|
| Twój dyrektor prosi o poufny przelew przed spotkaniem. | Kontrole płatności i zatwierdzeń. | Wstrzymaj żądanie i skontaktuj się z dyrektorem za pośrednictwem ustalonego katalogu kontaktów. |
| Współpracownik twierdzi, że zgubiony telefon wymaga pilnego zresetowania MFA. | Odzyskiwanie konta i rejestracja nowego składnika. | Zastosuj zatwierdzoną procedurę weryfikacji tożsamości i odzyskiwania. |
| Osoba dzwoniąca ze wsparcia technicznego prosi o kod w celu powstrzymania ataku. | Uwierzytelnianie lub dostęp do urządzenia. | Nie ujawniaj kodu; skontaktuj się ze znanym działem wsparcia. |
| Znajomy głos dostawcy potwierdza nowe dane do płatności. | Zmiana w danych odbiorcy płatności. | Użyj istniejącego kontaktu do dostawcy i procesu zmiany płatności. |
3. Przećwicz niezależne oddzwanianie
Wytyczne FTC dotyczące klonowania głosu zalecają kontakt z daną osobą przy użyciu numeru, o którym już wiadomo, że należy do niej. Zastosuj tę zasadę w pracy, korzystając z zatwierdzonego katalogu lub ustalonego rekordu dostawcy. Ponowne wybranie numeru przychodzącego, skorzystanie z nowego zaproszenia do czatu lub użycie numeru podanego w żądaniu sprawia, że weryfikacja pozostaje w ramach historii dzwoniącego.
Przećwicz krótką odpowiedź: „Sprawdzę to naszą standardową ścieżką kontaktu i będę postępować zgodnie z procesem zatwierdzania”. Następnie zakończ połączenie. W tym ćwiczeniu poproś uczestnika o wskazanie, skąd wziąłby zaufany kontakt. Jeśli ta ścieżka jest niedostępna, wskaż wyznaczony kontakt ds. eskalacji i wstrzymaj żądaną akcję. Zbliżający się termin to powód do eskalacji opóźnienia, a nie do wymyślania zastępczej metody weryfikacji.
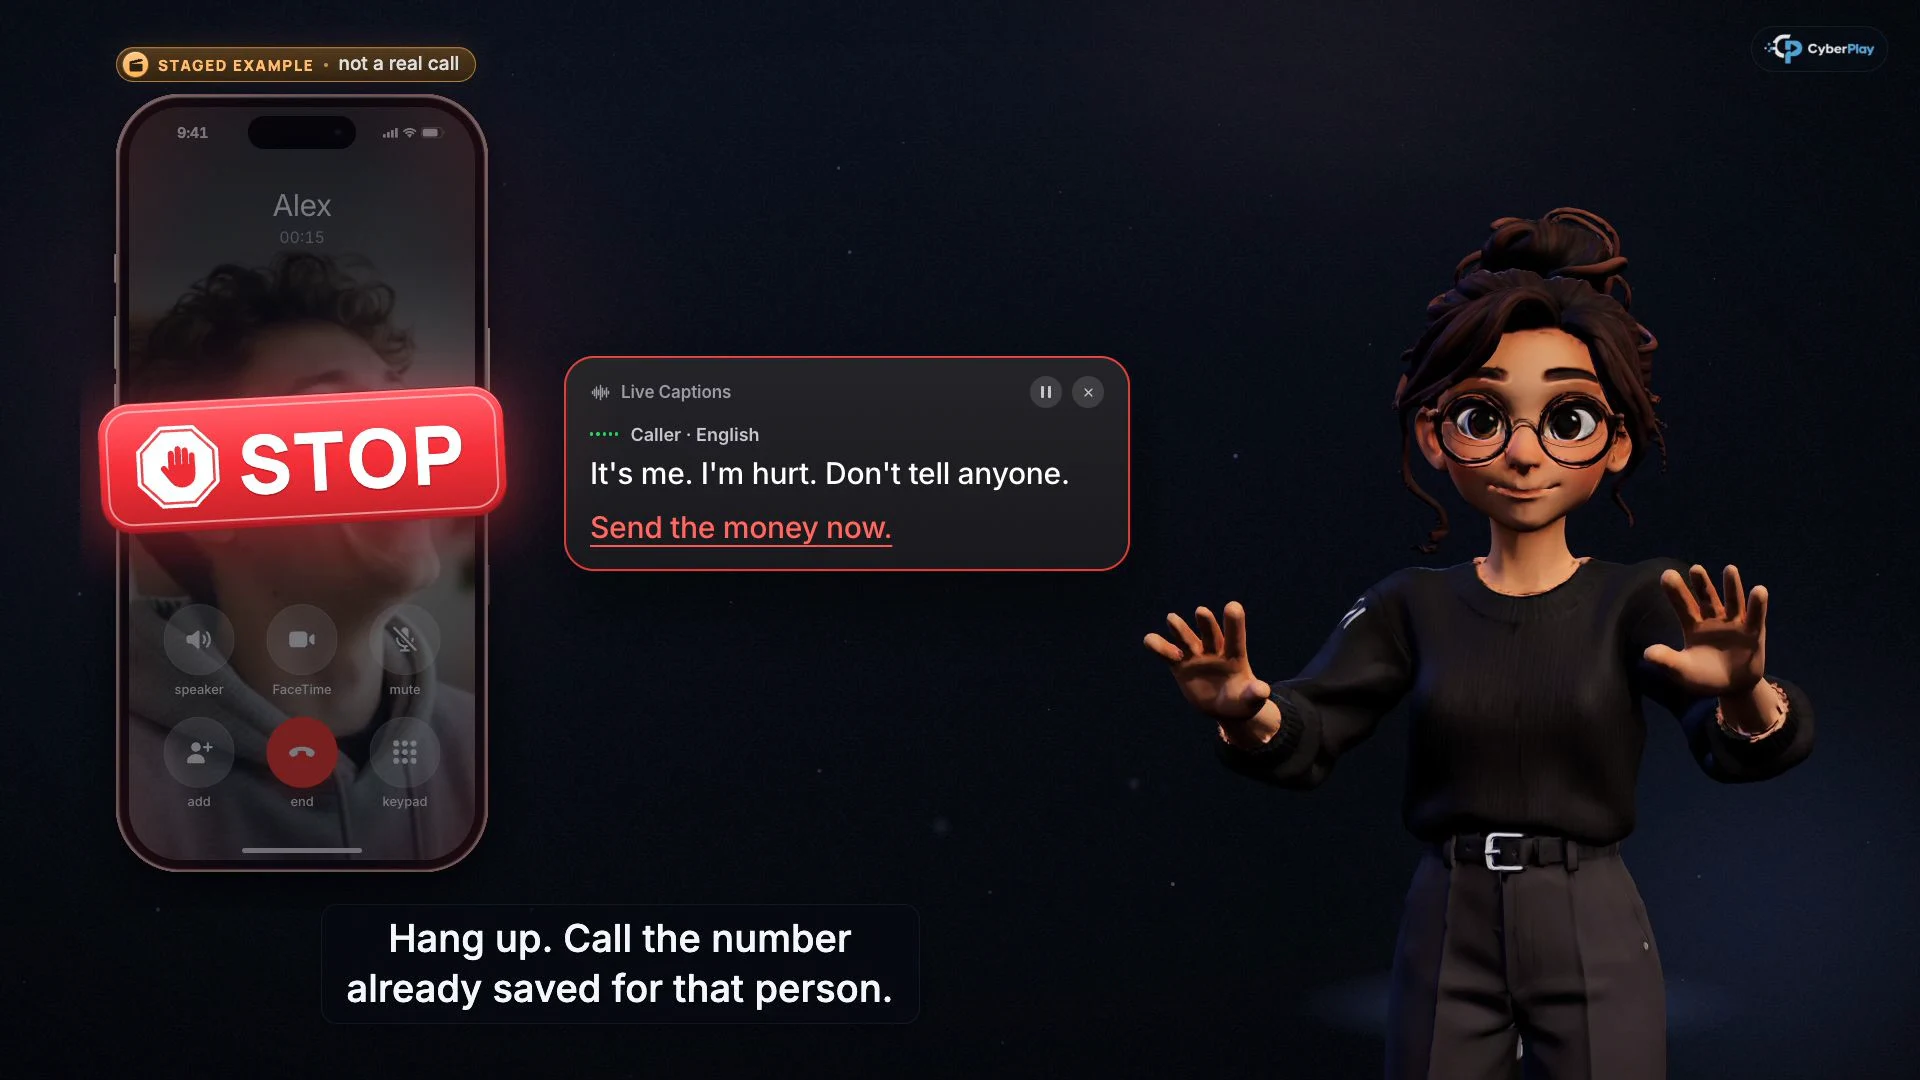
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Zakończ połączenie przychodzące
Zakończ rozmowę przed weryfikacją za pomocą numeru już zapisanego dla tej osoby.
- Zweryfikuj żądanie, nie głos
Pilne zapotrzebowanie na pieniądze i wymóg tajemnicy to powody, by skorzystać z ustalonego procesu, nawet jeśli głos brzmi znajomo.
Źródła tej sekcji: Oszuści wykorzystują AI do ulepszania swoich schematów nagłych wypadków rodzinnych
4. Oddziel zatwierdzanie płatności od rozpoznawania osoby
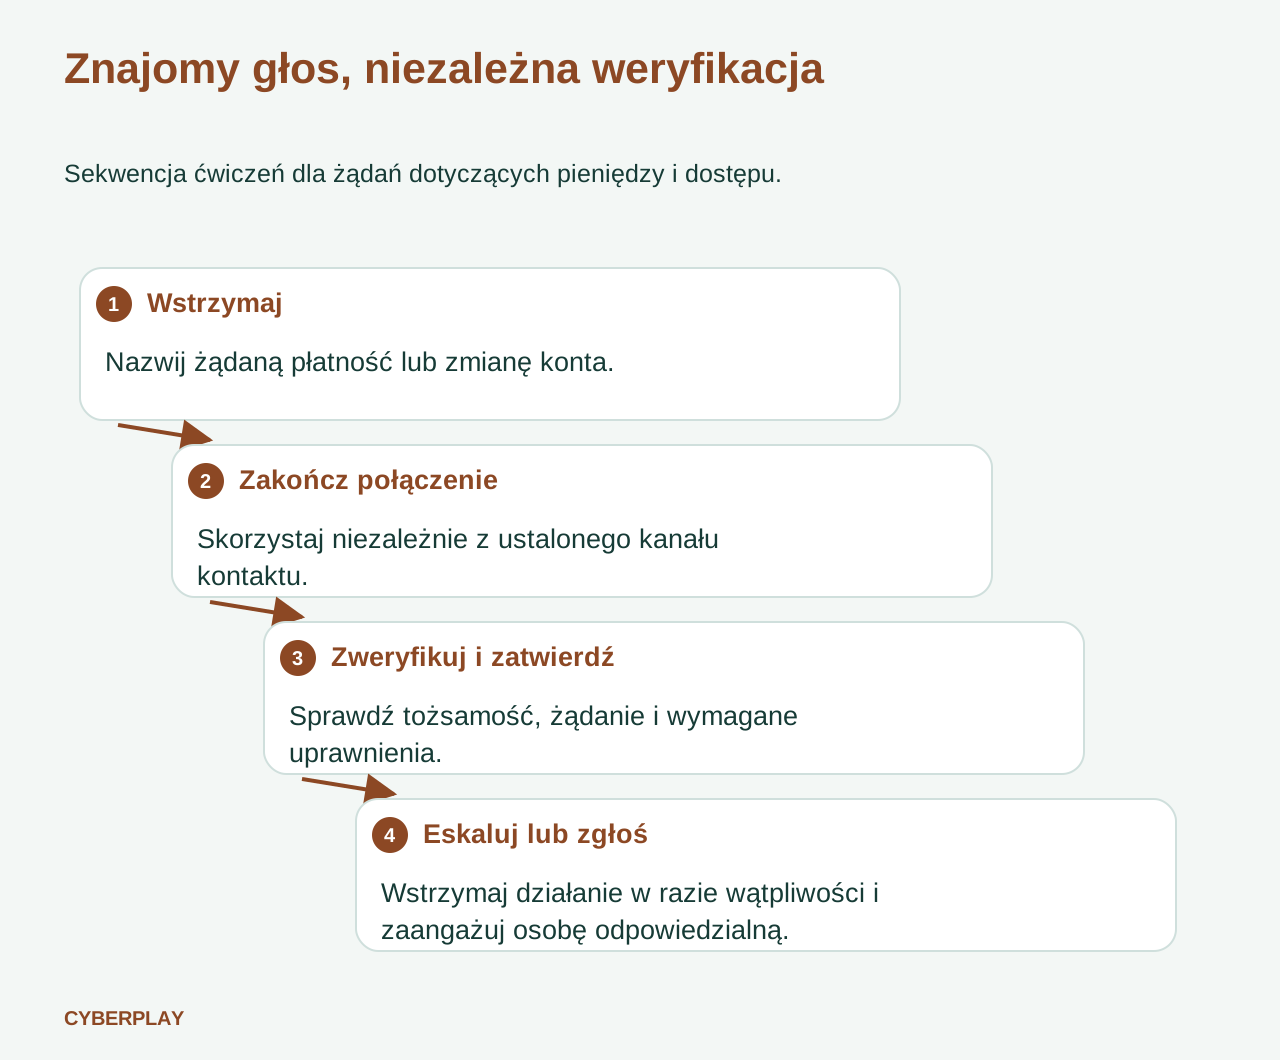
Pomyślna weryfikacja tożsamości odpowiada na pytanie, z kim się skontaktowałeś. Proces płatności w organizacji odpowiada na pytanie, czy przelew, odbiorca i kwota są zatwierdzone. W dyskusji szkoleniowej należy oddzielić te kwestie. Nawet autentyczny menedżer może poprosić o coś, co wykracza poza jego uprawnienia do zatwierdzania, lub przeoczyć zmieniony rekord dostawcy.
Przedstaw zespołowi finansowemu fikcyjne żądanie z poprawną nazwą projektu, realistyczną fakturą i znajomą wiadomością głosową. Poproś ich o zlokalizowanie zatwierdzonego rekordu odbiorcy płatności, wyjaśnienie wymaganej niezależnej weryfikacji i wskazanie, kto musi autoryzować płatność. Celem jest użyteczna sekwencja działań, w tym to, co dzieje się podczas nieobecności osoby zatwierdzającej. IC3 zaleca dodatkowy kanał dla zmian informacji o koncie; Twój zespół musi przełożyć tę poradę na rzeczywiste mechanizmy kontrolne.
Źródła tej sekcji: Business Email Compromise: oszustwo warte 55 miliardów dolarów
5. Uwzględnij dział wsparcia w tej samej lekcji
Wspólny komunikat doradczy z lipca 2025 r. dotyczący grupy Scattered Spider opisuje przestępców podszywających się pod pracowników, aby przekonać działy wsparcia do zresetowania haseł lub przeniesienia MFA na urządzenia kontrolowane przez atakujących. Opisuje również dzwoniących udających personel wsparcia technicznego. Komunikat nie stwierdza, że każde takie połączenie wykorzystuje deepfake; zwykła przekonująca rozmowa wystarczy, aby procedury odzyskiwania były warte przećwiczenia.
Przeprowadź scenariusz z obu stron. Pracownik musi wiedzieć, gdzie zgłosić nieoczekiwane połączenie ze wsparcia technicznego. Pracownik działu wsparcia musi znać zatwierdzoną weryfikację tożsamości, wiedzieć, kiedy eskalować problem i jak obsłużyć dzwoniącego, który nie może użyć swojego zwykłego składnika uwierzytelniania. Nie zamieniaj znajomości stanowiska, menedżera lub bieżącego projektu w improwizowany test tożsamości. Zarejestruj każdą brakującą ścieżkę odzyskiwania jako lukę w procesie dla jego właściciela.
Źródła tej sekcji: Scattered Spider: wspólny komunikat doradczy ds. cyberbezpieczeństwa, aktualizacja z lipca 2025 r.
6. Użyj trzech kursów, aby budować decyzję etapami
Zacznij od kursu Skopiowany głos, skopiowana twarz, aby omówić problem ufania znajomemu dźwiękowi lub wideo. Następnie przejdź do kursu Vishing: przekonujące oszustwa telefoniczne, aby przećwiczyć kończenie połączenia i używanie samodzielnie zlokalizowanego kontaktu. Dodaj kurs Zadzwoń, zanim zapłacisz dla pracowników działu finansów, menedżerów i wszystkich osób obsługujących żądania płatności. Są to trzy różne spojrzenia na ten sam nawyk weryfikacji.
Każdy kurs CyberPlay ma pięć punktów kontrolnych, w których wideo zatrzymuje się w oczekiwaniu na odpowiedź przed podaniem wyjaśnienia. Poproś uczestników o wyjaśnienie błędnej decyzji własnymi słowami. Poprawna odpowiedź w punkcie kontrolnym jest dowodem dotyczącym tego ćwiczenia; nie gwarantuje ona, że rzeczywisty przelew zostałby zatrzymany. Wybrane lekcje oferują narrację w języku angielskim lub rumuńskim. Ich dostępność zależy od konta i planu uczestnika szkolenia.
- Kurs: Skopiowany głos, skopiowana twarz
- Kurs: Vishing: przekonujące oszustwa telefoniczne
- Kurs: Zadzwoń, zanim zapłacisz
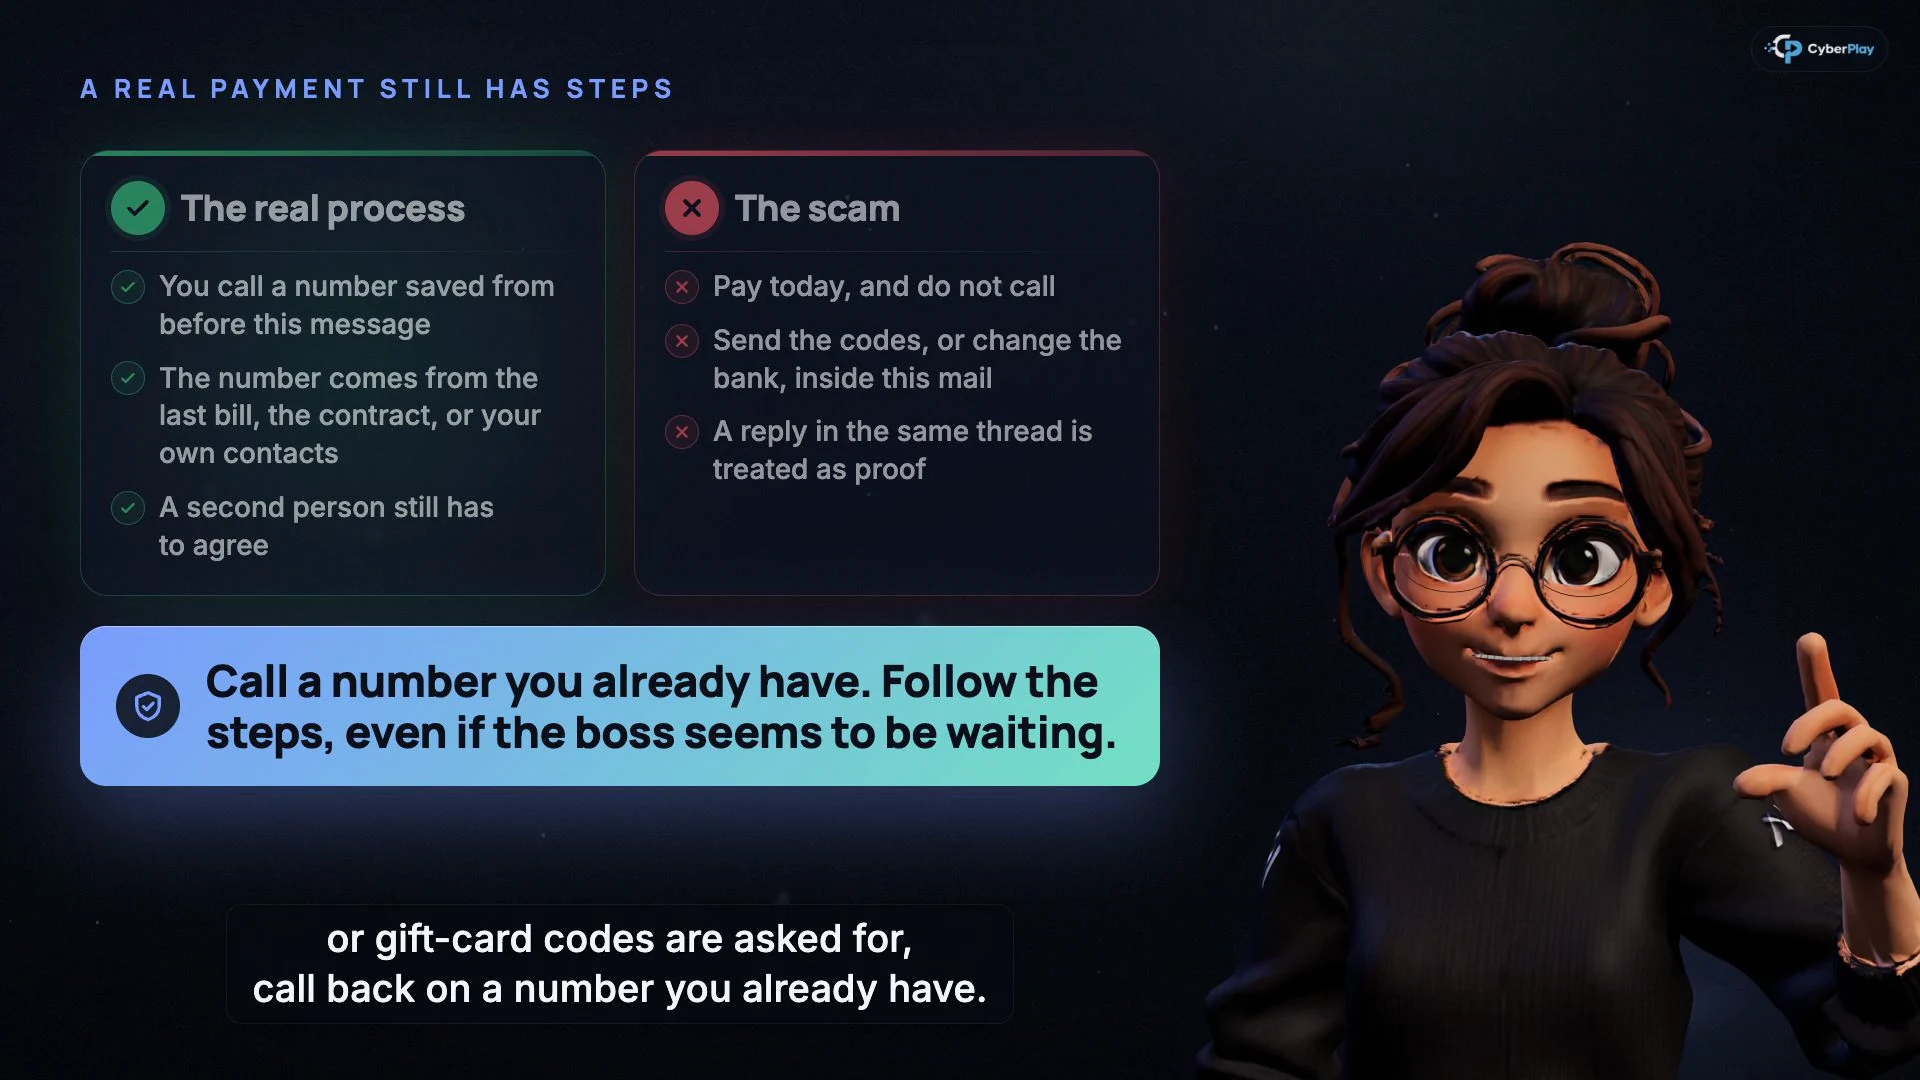
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Użyj kontaktu sprzed otrzymania żądania
Znajdź numer w zaufanym, istniejącym rekordzie, a nie w sprawdzanej wiadomości.
- Zachowaj drugie zatwierdzenie
Przekonujące połączenie lub wideo nie zastępuje osobnego zatwierdzenia wymaganego przez proces płatności.
7. Przenieś ten nawyk do gry The Social Engineer
Gra The Social Engineer zawiera przychodzące połączenie od „Bezpieczeństwa IT”, które wywiera na graczu presję, aby zainstalował narzędzie wsparcia. Gracz może skontaktować się z oficjalnym działem wsparcia i zgłosić tę próbę. Inny scenariusz przedstawia pilne, poufne żądanie płatności od kadry kierowniczej i oferuje weryfikację przez osobny, znany kanał. Są to rzeczywiste, oskryptowane decyzje w grze, z fikcyjnymi organizacjami i kontaktami.
Wykorzystaj grę po odpowiednich kursach i zapytaj, co się zmieniło, gdy żądanie pojawiło się w pracowitym dniu roboczym. Gra ćwiczy weryfikację pod presją; nie jest to test wykrywania syntetycznych głosów ani audyt na żywo Twojego działu wsparcia. Przeanalizuj decyzję i jej podsumowanie, a następnie poproś uczestnika o wskazanie równoważnej ścieżki kontaktu w pracy.
8. Wypróbuj nowy scenariusz bez oceniania głosu
Przeczytaj ten wymyślony przypadek na głos lub użyj zwykłego tekstu. Nie jest potrzebny sklonowany głos współpracownika, prawdziwe dane bankowe ani niespodziewane połączenie. Ćwiczenie testuje reakcję na żądanie, więc prowadzący może zmieniać stopień pilności, zachowując jednocześnie jasność decyzji.
9. Spraw, by kolejna akcja była łatwa do znalezienia
Jeśli pieniądze zostały już przelane, natychmiast powiadom wyznaczone kontakty ds. finansów i bezpieczeństwa, aby można było skontaktować się z instytucją finansową w sprawie wycofania środków. IC3 kładzie nacisk na szybki kontakt z instytucją finansową; odzyskanie środków nie jest gwarantowane. Jeśli nastąpiła zmiana konta, ujawnienie kodu lub akcja zdalnego dostępu, powiedz zespołowi reagowania dokładnie, co i kiedy się wydarzyło, a następnie postępuj zgodnie z jego instrukcjami. Zachowaj oryginalne wiadomości, korzystając z zatwierdzonej ścieżki zgłaszania.
Zakończ sesję małym rezultatem: zweryfikowaną ścieżką kontaktu, osobą odpowiedzialną za eskalację oraz jasną procedurą płatności lub odzyskiwania. Powtórz zmieniony fikcyjny scenariusz później i omów wyjaśnienie, a nie tylko wynik. Jeśli uczestnicy znają bezpieczną odpowiedź, ale nie mogą znaleźć zatwierdzonego kontaktu, kolejne usprawnienie powinno dotyczyć zarówno przepływu pracy, jak i szkolenia.
Źródła tej sekcji: Business Email Compromise: oszustwo warte 55 miliardów dolarów
Przećwicz decyzję o oddzwanianiu w języku angielskim
Po kursach dotyczących głosu i płatności zagraj w The Social Engineer. Przećwicz weryfikację przez znany kanał, wyjaśnij swoją decyzję i przeczytaj podsumowanie scenariusza.
Zagraj w The Social EngineerŹródła i dalsza lektura
- Wysocy rangą urzędnicy amerykańscy nadal padają ofiarą podszywania się w złośliwej kampanii komunikacyjnej — Centrum Skarg na Przestępstwa Internetowe FBI. Dostęp 2026-10-03
- Ochrona organizacji przed podszywaniem się pod kadrę kierowniczą i oszustwami fakturowymi wspomaganymi przez AI — Microsoft Security. Dostęp 2026-10-03
- Oszuści wykorzystują AI do ulepszania swoich schematów nagłych wypadków rodzinnych — Federalna Komisja Handlu. Dostęp 2026-10-03
- Scattered Spider: wspólny komunikat doradczy ds. cyberbezpieczeństwa, aktualizacja z lipca 2025 r. — FBI, CISA i międzynarodowe agencje partnerskie. Dostęp 2026-10-03
- Business Email Compromise: oszustwo warte 55 miliardów dolarów — Centrum Skarg na Przestępstwa Internetowe FBI. Dostęp 2026-10-03
Czytaj dalej
- Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Oszustwo na fakturę: jak sprawdzić zmianę rachunku bankowego dostawcy
Oszustwo na fakturę: sprawdź zmianę rachunku przez znany kontakt do dostawcy, porównaj dane i zapisz zatwierdzenie. Praktyczny arkusz i ćwiczenie po polsku.
PL · 8 min czytania - Nieoczekiwane żądanie MFA: co zrobić, gdy się nie logujesz?
Otrzymujesz powiadomienie MFA, którego nie wywołałeś? Dowiedz się, kiedy je odrzucić, jak zweryfikować telefon ze wsparcia i zgłosić pomyłkowe zatwierdzenie.
PL · 7 min czytania - Prompt injection: szkolenie pracowników z bezpiecznego korzystania z AI
Prompt injection i bezpieczne AI w pracy: naucz zespół sprawdzać działania, dane i uprawnienia. Połącz kursy CyberPlay, Data Dash i ćwiczenie z zatwierdzania.
PL · 7 min czytania - Phishing sesji i kodów urządzeń: dlaczego prawdziwa strona logowania to za mało
Phishing sesji, kodów urządzenia i zgód OAuth: poznaj różnice i reakcje. Połącz kursy CyberPlay, grę Find the Fake Login i ćwiczenia ochrony kont.
PL · 8 min czytania - Czy publiczne Wi-Fi jest bezpieczne w pracy? Hotspoty, HTTPS i fałszywe portale
Dowiedz się, kiedy publiczne Wi-Fi nadaje się do pracy, jak weryfikować hotspoty, rozpoznawać fałszywe portale logowania i wybierać bezpieczne połączenia.
PL · 8 min czytania