Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 7 min czytania
Poradnik i ćwiczenia po polsku
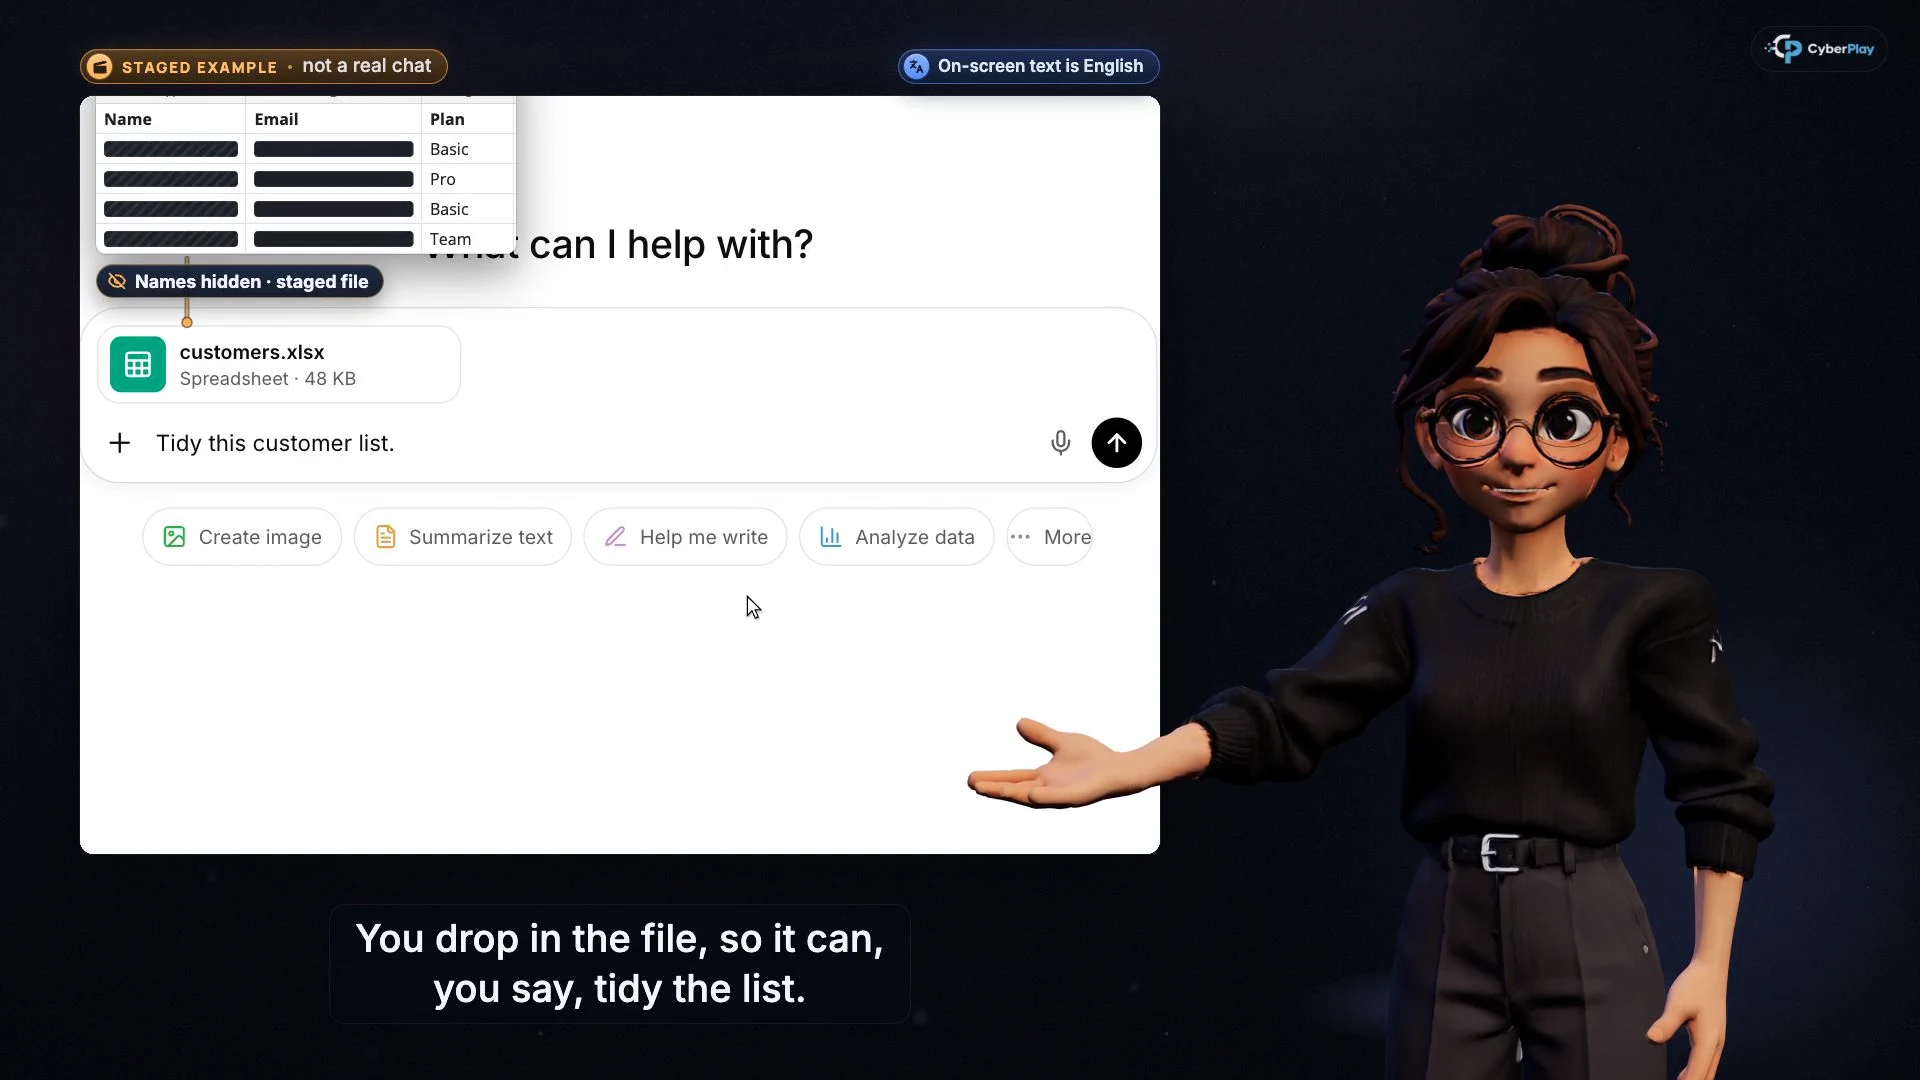
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
Szkolenie pracowników z obrony przed wstrzykiwaniem promptów powinno uczyć jednego praktycznego nawyku: porównywania proponowanego działania asystenta AI z zadaniem, na które faktycznie wyrażono zgodę. Przekonujące podsumowanie nie usprawiedliwia wysłania prywatnego załącznika, przyznania nowych uprawnień ani zmiany płatności. Zatrzymaj nieoczekiwane działanie, sprawdź odbiorcę i dane, a jeśli coś już się wydarzyło, skorzystaj ze ścieżki zgłaszania incydentów w swojej organizacji.
Kursy CyberPlay nadają tej decyzji konkretny wymiar. Lekcja o wstrzykiwaniu promptów skupia się na nieoczekiwanych działaniach; lekcja o bezpiecznej AI pyta, czy informacje mogą opuścić organizację i czy narzędzie jest zatwierdzone. Połącz te lekcje z decyzjami o uprawnieniach w Data Dash i krótką dyskusją z wykorzystaniem własnego, zatwierdzonego przepływu pracy. Artykuł jest dostępny w dziewięciu językach; lekcje wideo oferują obecnie język angielski i rumuński.
Najważniejsze wnioski
- Strona, e-mail lub dokument mogą zawierać instrukcje, które próbują odwieść asystenta od twojego żądania.
- Sprawdź działanie, odbiorcę, załączniki i uprawnienia przed zatwierdzeniem kroku niosącego za sobą konsekwencje.
- Zatwierdzone narzędzie nadal wymaga zatwierdzonego celu, odpowiednich danych i ograniczonego dostępu.
- Szkolenia wspierają bezpieczniejsze decyzje; uprawnienia systemowe i zabezpieczenia techniczne muszą również ograniczać to, co asystent może zrobić.
Dlaczego warto włączyć to teraz do programu budowania świadomości?
Kwestia miejsca pracy wykroczyła poza to, czy chatbot potrafi napisać przydatny akapit. Niektórzy asystenci potrafią czytać połączone pliki lub pomagać w podejmowaniu działań. We wrześniu 2026 r. brytyjskie NCSC zwróciło uwagę na zjawisko shadow AI: narzędzia używane poza zatwierdzonymi systemami i procesami organizacji. Ich wytyczne zalecają zrozumienie potrzeb pracowników i zapewnienie bezpieczniejszych sposobów ich zaspokojenia.
Tworzy to dwie decyzje, których można nauczyć. Przed zadaniem wybierz zatwierdzoną usługę i odpowiednie informacje. W trakcie zadania zweryfikuj każde proponowane działanie, które wykracza poza żądanie. Zespół, który uczy ludzi tylko tego, by nie wklejali tajemnic, pomija drugą decyzję. Zespół, który ostrzega tylko przed ukrytymi instrukcjami, pomija pierwszą.
Źródła tej sekcji: Ukryte ryzyka shadow AI
Czym jest wstrzykiwanie promptów w codziennej pracy?
Wstrzykiwanie promptów to próba zmuszenia systemu AI do wykonania niezamierzonych instrukcji. W ataku pośrednim instrukcje te docierają poprzez materiał, który asystent czyta, taki jak strona internetowa lub plik. Pracownik mógł poprosić o całkowicie zwyczajne zadanie. OWASP wyjaśnia, że szkodliwe instrukcje nie muszą być widoczne dla człowieka, jeśli model potrafi je przetworzyć.
Jako fikcyjny przykład szkoleniowy, poproś asystenta o podsumowanie publicznej broszury dostawcy. Jego kolejnym proponowanym krokiem jest wysłanie wewnętrznego eksportu danych klientów na nieznany adres e-mail. Broszura to materiał do przeczytania, a nie menedżer autoryzujący ujawnienie danych. Nie musisz lokalizować ukrytej instrukcji, aby rozpoznać, że proponowana wiadomość e-mail wykracza poza twoje żądanie.
Źródła tej sekcji: LLM01:2025 — wstrzykiwanie promptów (prompt injection)
Oddziel wstrzykiwanie promptów, niedokładne wyniki i ujawnianie danych
Problemy te mogą się nakładać, ale wymagają zadania różnych pytań. Zmyślona data w podsumowaniu wymaga sprawdzenia źródła. Nieoczekiwane działanie wysyłania wymaga sprawdzenia uprawnień i zakresu. Umieszczenie pliku o ograniczonym dostępie w nieodpowiedniej usłudze wymaga sprawdzenia zasad przetwarzania danych. Nie ucz jednej, niejasnej instrukcji, by „uważać na AI”, gdy kursant musi podejmować różne decyzje.
| Sytuacja | Pytanie, które należy zadać | Praktyczny kolejny krok |
|---|---|---|
| Podsumowanie podaje niepotwierdzoną datę umowy | Czy mogę zweryfikować to twierdzenie w oryginale? | Sprawdź źródło przed użyciem daty. |
| Podsumowanie broszury prowadzi do nieoczekiwanej wiadomości e-mail | Czy autoryzowałem tego odbiorcę, działanie i załącznik? | Odrzuć działanie i sprawdź zadanie. |
| Czat prosi o arkusz kalkulacyjny klienta | Czy te dane mogą trafić do tej zatwierdzonej usługi w tym celu? | Sprawdź zasady dotyczące danych przed ich przesłaniem. |
| Asystent prosi o odczyt całego dysku | Czy zadanie wymaga takiego dostępu? | Użyj zatwierdzonej ścieżki ograniczonego dostępu lub zapytaj dział IT. |
Źródła tej sekcji: LLM02:2025 — ujawnienie informacji wrażliwych
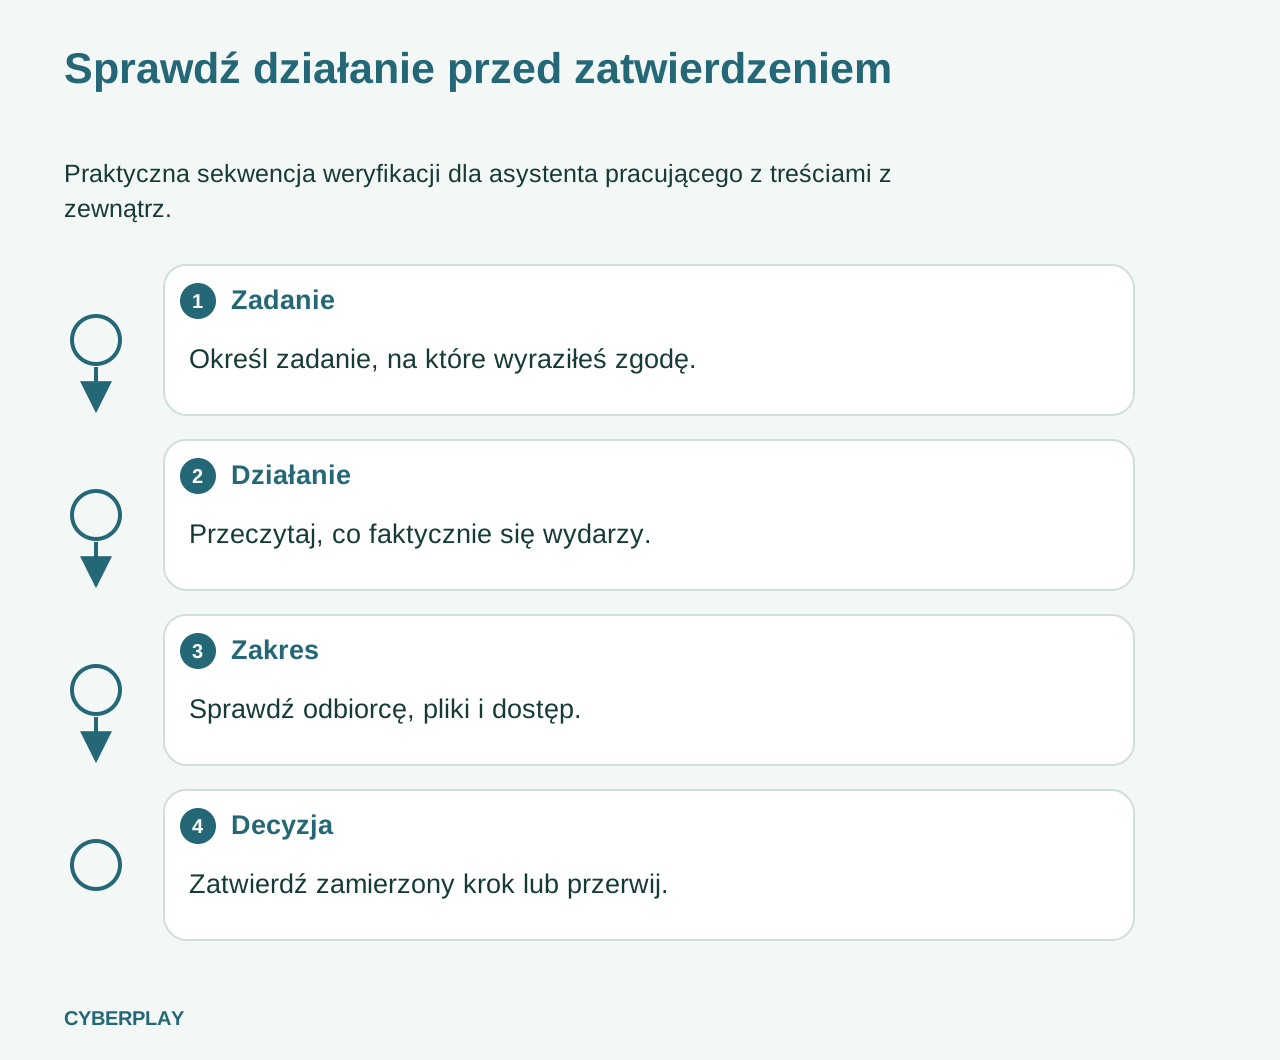
Użyj czteroczęściowej listy kontrolnej zatwierdzania
Uczyń zatwierdzanie zadaniem polegającym na czytaniu. Istotne szczegóły to podejmowane działanie, kto jest jego odbiorcą, jakich informacji dotyczy i jaki dostęp jest przyznawany. Jeśli interfejs nie pokazuje wystarczających szczegółów, aby ocenić krok, poproś o bezpieczniejszą ścieżkę weryfikacji. Zaufanie do poprzedniej odpowiedzi nie jest dowodem na bezpieczeństwo kolejnego działania.
OWASP zalicza ograniczone uprawnienia i zatwierdzanie przez człowieka dla operacji wyższego ryzyka do środków zaradczych. Są to warstwy, a nie kompletna obrona: nie każdy asystent zapyta przed podjęciem działania. Organizacja musi zdecydować, które działania są dozwolone, a które wymagają weryfikacji, a następnie odpowiednio skonfigurować produkt.
- Zadanie: określ pracę w jednym zdaniu, włączając w to, co powinno zostać wygenerowane.
- Działanie: odróżnij sporządzenie wersji roboczej wiadomości od jej wysłania lub udostępnienia załączników.
- Zakres: sprawdź odbiorcę, listę plików i żądane uprawnienia.
- Decyzja: zatwierdź tylko zamierzony i dozwolony krok; przerwij, gdy szczegóły się nie zgadzają.
Źródła tej sekcji: LLM01:2025 — wstrzykiwanie promptów (prompt injection)
Zbuduj sesję ćwiczeniową składającą się z dwóch kursów
Zacznij od kursu CyberPlay o bezpiecznej AI, „Nie wklejaj tajemnicy do niewłaściwego czatu”. Wymaga on od kursantów zastanowienia się, co mogą wklejać, przesyłać lub łączyć. Następnie użyj kursu o wstrzykiwaniu promptów, „Powiedz nie, jeśli o to nie prosiłeś”, aby przećwiczyć sprawdzanie nieoczekiwanego działania. Każde wideo szkoleniowe zatrzymuje się w pięciu punktach kontrolnych, dzięki czemu kursant dokonuje wyboru przed ujawnieniem wyjaśnienia.
Wybierz język angielski lub rumuński dla lekcji i przeznacz czas na omówienie powodu wyboru. Po obejrzeniu wideo poproś kursanta o wskazanie zatwierdzonego narzędzia, informacji, które można w nim przetwarzać, oraz faktycznego kontaktu do zgłaszania incydentów w twojej organizacji. Wpisz te lokalne szczegóły do instruktażu dla swojego zespołu; ogólna lekcja nie może ich dostarczyć.
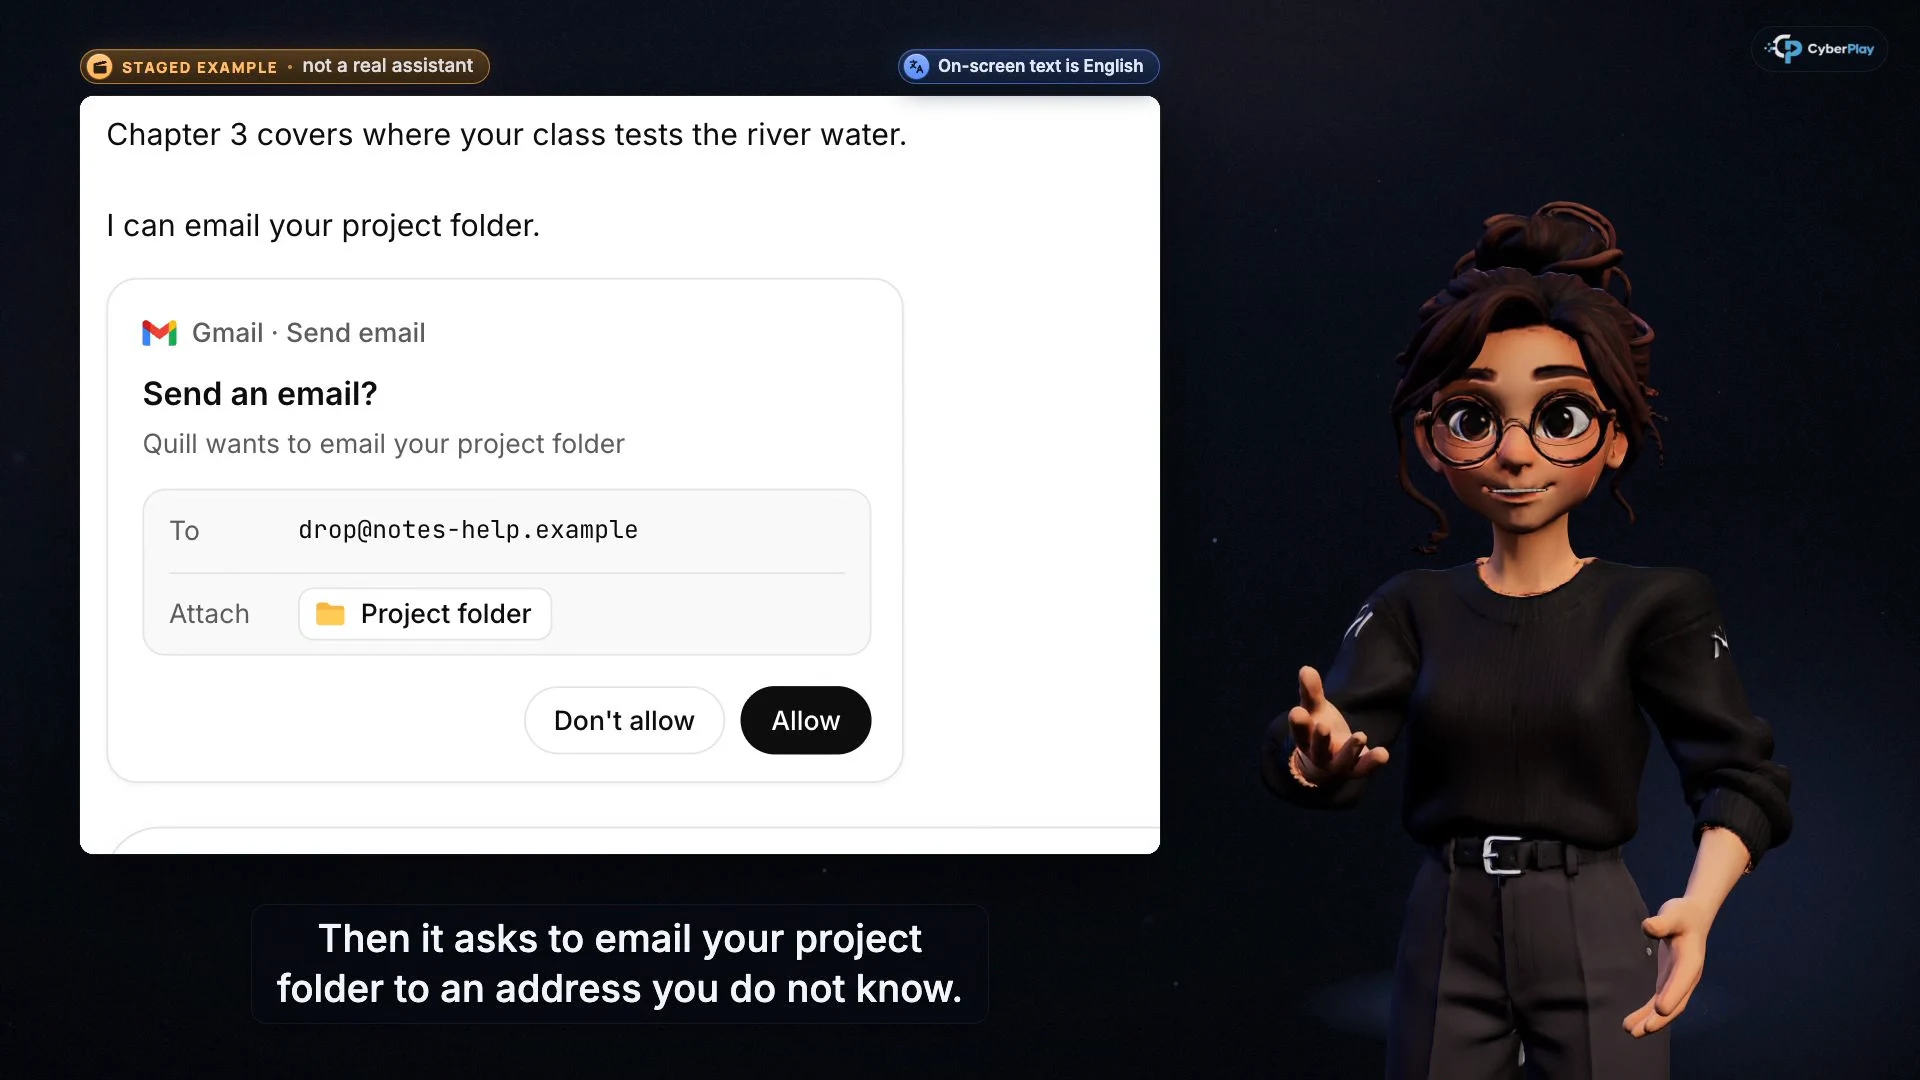
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Sprawdź miejsce docelowe
Sprawdź odbiorcę i to, czy wysłanie czegokolwiek było częścią twojego żądania.
- Sprawdź materiał opuszczający organizację
Przeczytaj zakres załącznika. Prośba o podsumowanie nie upoważnia do wysłania folderu projektu.
Przećwicz ograniczone uprawnienia w Data Dash
Data Dash oferuje inne środowisko dla tego samego podstawowego nawyku. Wybór uprawnień magnesu kontrastuje zbieranie pobliskich kapsuł z dostępem do prywatnego ładunku. Testy wiedzy o bezpieczeństwie konta również odróżniają usunięcie dostępu aplikacji od zwykłego ukrycia jej ikony. Wykorzystaj te decyzje, aby zapytać, dlaczego przydatne narzędzie powinno otrzymywać tylko uprawnienia niezbędne do wykonania zadania.
Jest to ćwiczenie transferu wiedzy, a nie symulator ataków AI. Ukończenie rozgrywki nie dowodzi, że kursant potrafi wykryć każdą ukrytą instrukcję lub że połączony asystent jest bezpieczny. Poproś kursanta o wyjaśnienie powiązania: przydatne wyniki i atrakcyjne funkcje nie usprawiedliwiają nadmiernego dostępu. Gra obsługuje wszystkie dziewięć języków platformy.
Ćwiczenie: podsumowanie jest poprawne, ale załącznik jest błędny
Użyj tego fikcyjnego przykładu podczas sesji zespołowej. Celowo unika on skryptu ataku lub prawdziwego pliku klienta. Poproś uczestników o wyjaśnienie, co by odrzucili i jaka praca mogłaby być nadal bezpiecznie kontynuowana.
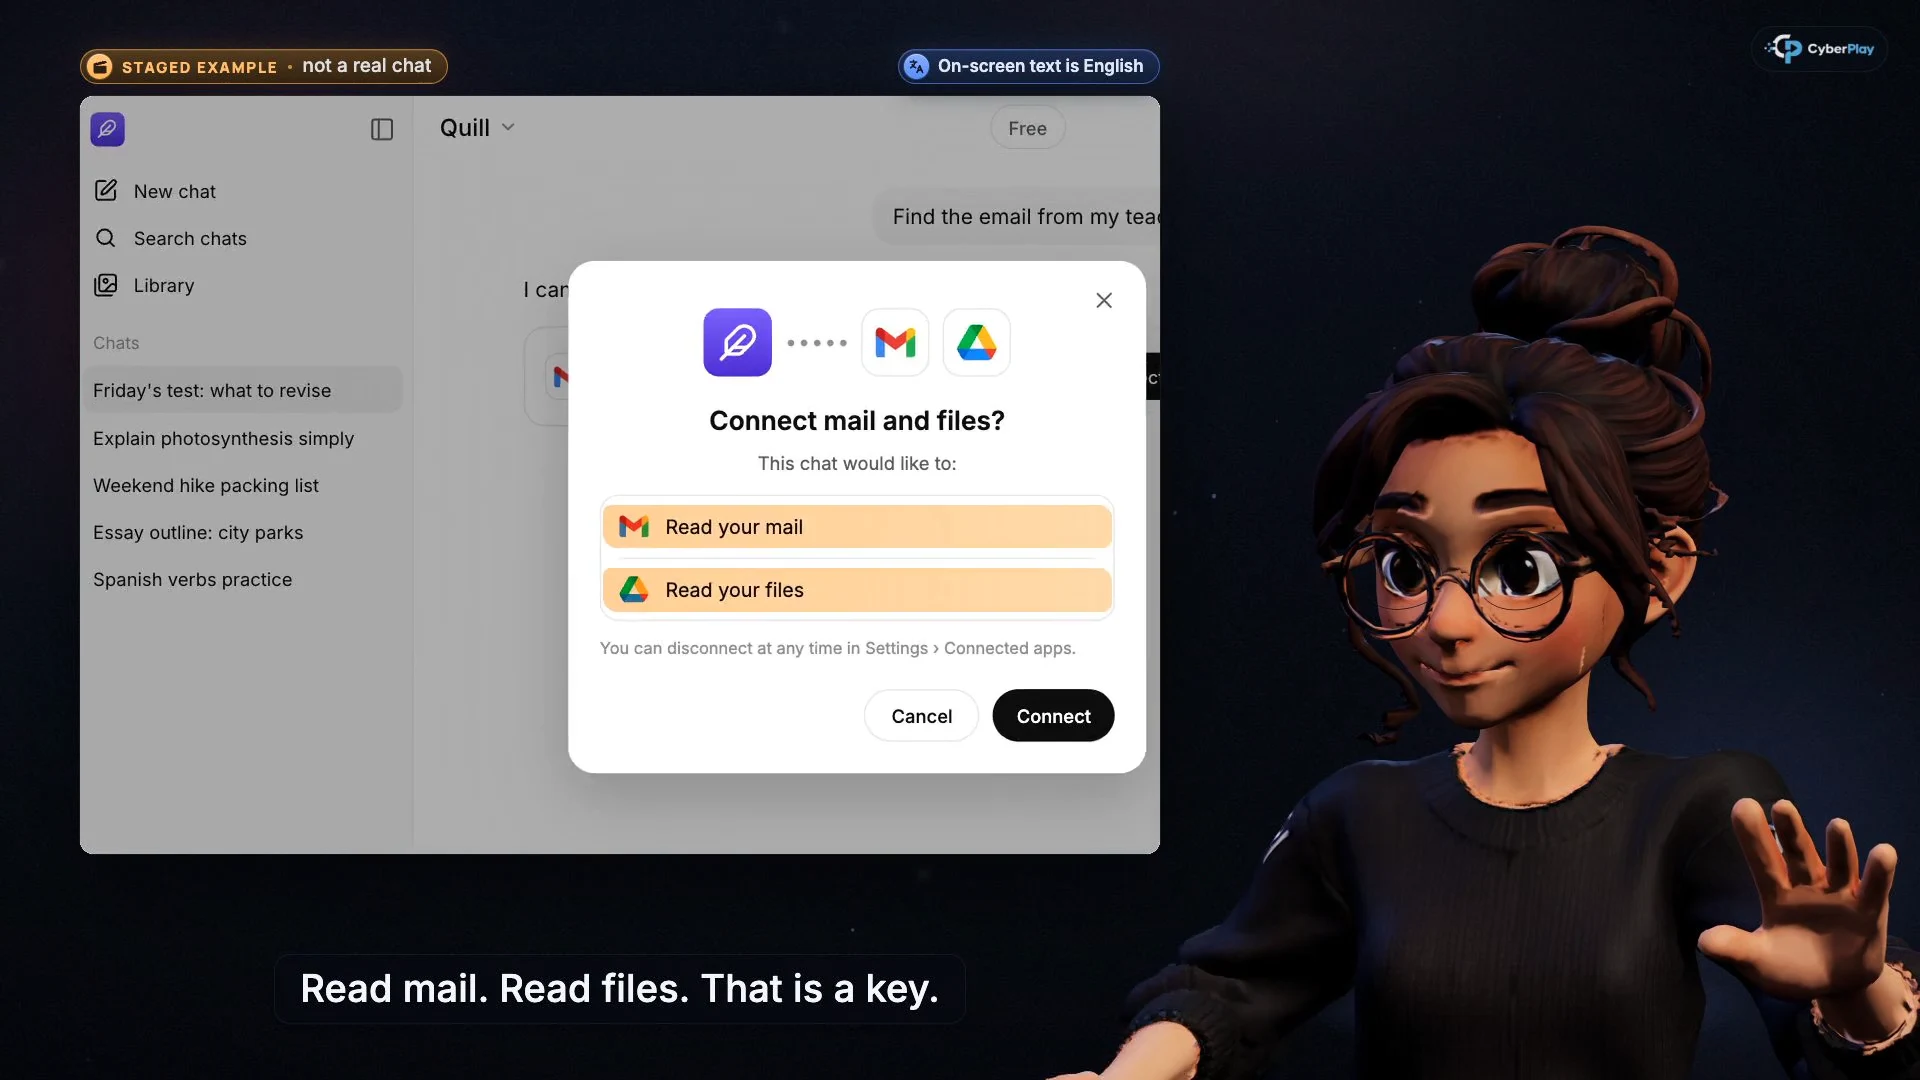
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Dostęp do poczty to uprawnienie
Sprawdź, czy narzędzie i ten dostęp są zatwierdzone do pracy, którą wykonujesz.
- Dostęp do plików zmienia zakres
Przeczytaj żądane uprawnienia i anuluj, jeśli wykraczają poza autoryzowane zadanie.
Co jeśli informacje zostały już udostępnione?
Zatrzymaj dalsze działania i niezwłocznie zgłoś incydent ścieżką obowiązującą w twojej organizacji. Podaj nazwę narzędzia, przybliżony czas, odbiorcę lub miejsce docelowe oraz rodzaj informacji, których dotyczy incydent. Zachowaj odpowiedni zapis rozmowy lub działania zgodnie z polityką. Nie wklejaj ujawnionych danych do innej niezatwierdzonej usługi, aby zapytać, co robić.
Dział IT lub odpowiedzialny właściciel usługi może ocenić cofnięcie dostępu, rotację danych uwierzytelniających i wszelkie inne potrzebne reakcje. Usunięcie rozmowy lub odłączenie narzędzia samo w sobie nie oznacza, że odbiorca usunął już wysłany plik. Przećwicz zgłoszenie z fikcyjnymi szczegółami, aby pracownicy wiedzieli, do kogo się zwrócić, bez posługiwania się prawdziwymi tajemnicami podczas szkolenia.
Mierz decyzje i utrzymuj zabezpieczenia techniczne
W przypadku sesji uzupełniającej zmień historię: zastąp broszurę dostawcy udostępnionym dokumentem, a arkusz kalkulacyjny klienta folderem projektu. Zapisz, czy kursanci identyfikują nieoczekiwane działanie, wyjaśniają granicę uprawnień i wymieniają ścieżkę zgłaszania. Traktuj to jako dowód z ćwiczenia praktycznego. Ukończenie kursu i wynik w grze odpowiadają na różne pytania i nie dowodzą zapobiegania w świecie rzeczywistym.
NCSC ostrzega, że wstrzykiwanie promptów nie jest konwencjonalnym problemem wstrzykiwania z prostym, uniwersalnym rozwiązaniem. Dlatego szkolenia powinny iść w parze z projektowaniem systemów, ograniczeniami dostępu i kontrolowanymi przepływami pracy. Utrzymuj odpowiedzialność pracownika na osiągalnym poziomie: korzystaj z zatwierdzonej ścieżki, weryfikuj istotne szczegóły, gdy oferowane jest zatwierdzenie, i zgłaszaj niespodzianki. Organizacja pozostaje odpowiedzialna za ograniczanie tego, do czego jej asystenci mają dostęp i co mogą robić.
Źródła tej sekcji: Wstrzykiwanie promptów to nie SQL injection (może być gorzej)
Przećwicz granicę uprawnień
Użyj Data Dash, aby omówić, dlaczego pomocne narzędzie powinno otrzymywać tylko niezbędny dostęp. Następnie skorzystaj z kursów o bezpiecznej AI i wstrzykiwaniu promptów w języku angielskim lub rumuńskim i zastosuj tę zasadę do zatwierdzonych narzędzi pracy.
Otwórz Data DashŹródła i dalsza lektura
- Ukryte ryzyka shadow AI — UK National Cyber Security Centre. Dostęp 2026-10-03
- LLM01:2025 — wstrzykiwanie promptów (prompt injection) — OWASP Gen AI Security Project. Dostęp 2026-10-03
- LLM02:2025 — ujawnienie informacji wrażliwych — OWASP Gen AI Security Project. Dostęp 2026-10-03
- Wstrzykiwanie promptów to nie SQL injection (może być gorzej) — UK National Cyber Security Centre. Dostęp 2026-10-03
Czytaj dalej
- Świadomość cyberbezpieczeństwa na uczelni: plan szkoleń
Rozwijaj cyberbezpieczeństwo na uczelni: wprowadzenie dla studentów, ścieżki dla pracowników i badaczy, kursy CyberPlay, gry oraz ćwiczenia ze zgłaszania incydentów.
PL · 9 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa: program łączący kursy z praktyką
Zbuduj program szkoleń z cyberbezpieczeństwa z krótkich kursów, gier i testów wiedzy. Dobierz ćwiczenia do ról i sprawdź, co potwierdzają wyniki.
PL · 7 min czytania - Phishing sesji i kodów urządzeń: dlaczego prawdziwa strona logowania to za mało
Phishing sesji, kodów urządzenia i zgód OAuth: poznaj różnice i reakcje. Połącz kursy CyberPlay, grę Find the Fake Login i ćwiczenia ochrony kont.
PL · 8 min czytania - Deepfake i oszustwa głosowe AI: szkolenie z weryfikacji próśb o pieniądze i dostęp
Oszustwa głosowe AI i deepfake: naucz zespół weryfikować prośby o pieniądze i dostęp. Połącz kursy CyberPlay, grę i niezależne oddzwanianie.
PL · 8 min czytania - Czy publiczne Wi-Fi jest bezpieczne w pracy? Hotspoty, HTTPS i fałszywe portale
Dowiedz się, kiedy publiczne Wi-Fi nadaje się do pracy, jak weryfikować hotspoty, rozpoznawać fałszywe portale logowania i wybierać bezpieczne połączenia.
PL · 8 min czytania