CyberPlay-Redaktionsteam · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
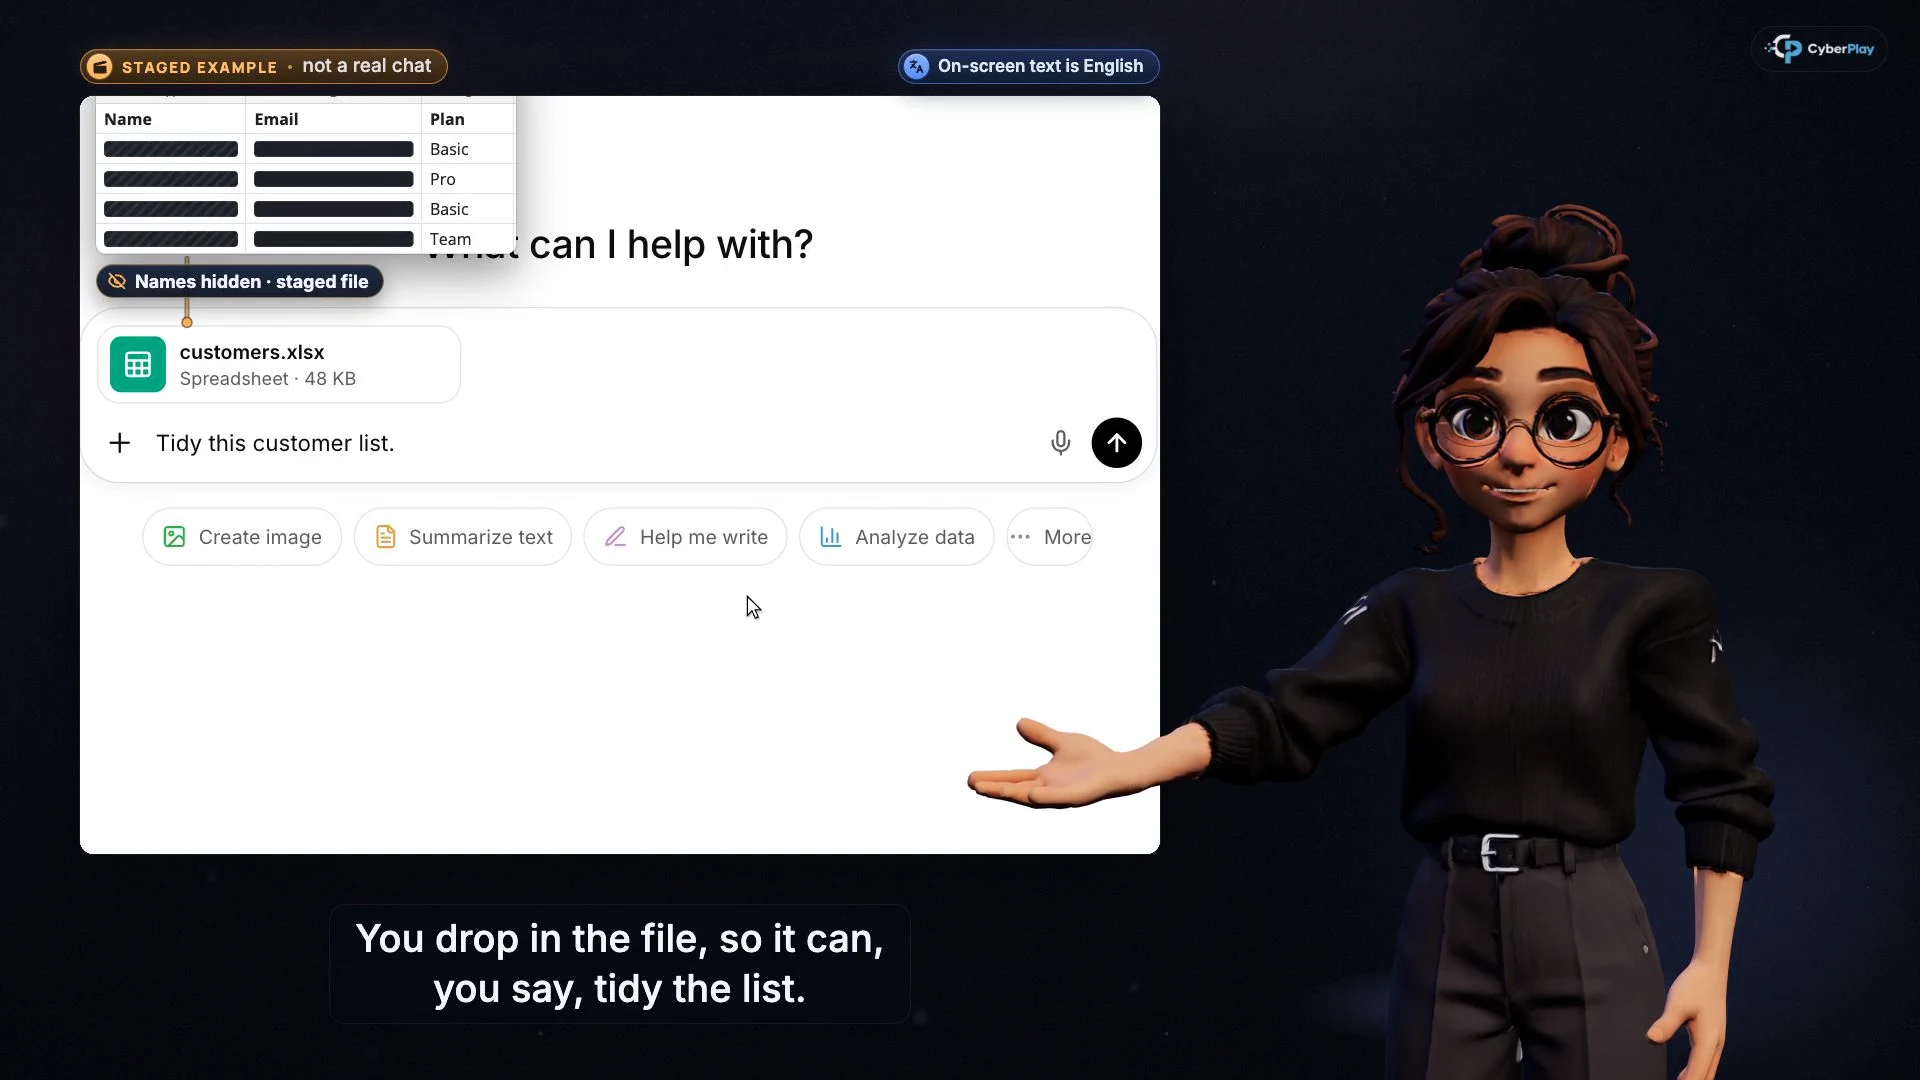
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
Eine Prompt-Injection-Schulung für Mitarbeitende sollte eine praktische Gewohnheit vermitteln: Vergleichen Sie die vorgeschlagene Aktion eines KI-Assistenten mit der Aufgabe, die Sie tatsächlich autorisiert haben. Eine überzeugende Zusammenfassung rechtfertigt nicht das Versenden eines privaten Anhangs, die Erteilung einer neuen Berechtigung oder die Änderung einer Zahlung. Stoppen Sie eine unerwartete Aktion, überprüfen Sie den Empfänger und die Daten, und nutzen Sie den Meldeweg Ihrer Organisation, falls bereits etwas passiert ist.
Die Kurse-Funktion von CyberPlay macht diese Entscheidung konkret. Die Lektion zu Prompt Injection konzentriert sich auf unerwartete Aktionen; die Lektion zu sicherer KI stellt die Frage, ob Informationen abfließen dürfen und ob das Tool genehmigt ist. Kombinieren Sie diese Lektionen mit den Berechtigungsentscheidungen in Data Dash und einer kurzen Diskussion anhand Ihres eigenen genehmigten Workflows. Der Artikel ist in neun Sprachen verfügbar; die Videolektionen werden derzeit auf Englisch und Rumänisch angeboten.
Das Wichtigste zum Mitnehmen
- Eine Seite, E-Mail oder ein Dokument kann Anweisungen enthalten, die versuchen, einen Assistenten von Ihrer Anfrage abzulenken.
- Überprüfen Sie die Aktion, den Empfänger, die Anhänge und die Berechtigungen, bevor Sie einen folgenschweren Schritt freigeben.
- Ein genehmigtes Tool benötigt dennoch einen genehmigten Zweck, geeignete Daten und begrenzten Zugriff.
- Schulungen unterstützen sicherere Entscheidungen; Systemberechtigungen und technische Kontrollen müssen ebenfalls einschränken, was ein Assistent tun kann.
Warum sollte dies jetzt in ein Awareness-Programm aufgenommen werden?
Die Frage am Arbeitsplatz geht mittlerweile darüber hinaus, ob ein Chatbot einen nützlichen Absatz schreibt. Einige Assistenten können verbundene Dateien lesen oder bei der Ausführung von Aktionen helfen. Im September 2026 wies das britische NCSC auf Schatten-KI hin: Tools, die außerhalb der genehmigten Systeme und Prozesse einer Organisation verwendet werden. Sein Leitfaden empfiehlt, die Bedürfnisse der Mitarbeitenden zu verstehen und sicherere Wege zu deren Erfüllung bereitzustellen.
Daraus ergeben sich zwei vermittelbare Entscheidungen. Wählen Sie vor einer Aufgabe einen genehmigten Dienst und geeignete Informationen aus. Überprüfen Sie während einer Aufgabe jede vorgeschlagene Aktion, die über die Anfrage hinausgeht. Ein Team, das den Leuten nur beibringt, keine Geheimnisse einzufügen, verpasst die zweite Entscheidung. Ein Team, das nur vor versteckten Anweisungen warnt, verpasst die erste.
Quellen dieses Abschnitts: Die versteckten Risiken von Schatten-KI
Was ist Prompt Injection im Arbeitsalltag?
Prompt Injection ist der Versuch, ein KI-System dazu zu bringen, unbeabsichtigte Anweisungen zu befolgen. Bei einem indirekten Angriff gelangen diese Anweisungen über Material, das der Assistent liest, wie etwa eine Webseite oder eine Datei, in das System. Der Mitarbeitende hat möglicherweise um eine völlig alltägliche Aufgabe gebeten. OWASP erklärt, dass die schädlichen Anweisungen für eine Person nicht sichtbar sein müssen, wenn das Modell sie verarbeiten kann.
Bitten Sie für ein fiktives Schulungsbeispiel einen Assistenten, eine öffentliche Lieferantenbroschüre zusammenzufassen. Sein nächster vorgeschlagener Schritt besteht darin, einen internen Kundenexport per E-Mail an eine unbekannte Adresse zu senden. Die Broschüre ist Material zum Lesen, kein Manager, der eine Offenlegung autorisiert. Sie müssen die versteckte Anweisung nicht finden, um zu erkennen, dass die vorgeschlagene E-Mail über Ihre Anfrage hinausgeht.
Quellen dieses Abschnitts: LLM01:2025 Prompt Injection
Trennen Sie Prompt Injection, ungenaue Ausgaben und Datenoffenlegung
Diese Probleme können sich überschneiden, erfordern aber unterschiedliche Fragen. Ein erfundenes Datum in einer Zusammenfassung erfordert die Überprüfung der Quelle. Eine unerwartete Sendeaktion erfordert die Überprüfung von Befugnis und Umfang. Das Hochladen einer vertraulichen Datei in einen ungeeigneten Dienst erfordert die Überprüfung des Datenumgangs. Lehren Sie keine einzelne vage Anweisung, „vorsichtig mit KI zu sein“, wenn der Lernende verschiedene Entscheidungen treffen muss.
| Situation | Zu stellende Frage | Praktischer nächster Schritt |
|---|---|---|
| Eine Zusammenfassung enthält ein nicht belegtes Vertragsdatum | Kann ich diese Behauptung im Original überprüfen? | Überprüfen Sie die Quelle, bevor Sie das Datum verwenden. |
| Eine Broschüren-Zusammenfassung führt zu einer unerwarteten E-Mail | Habe ich diesen Empfänger, diese Aktion und diesen Anhang autorisiert? | Lehnen Sie die Aktion ab und überprüfen Sie die Aufgabe. |
| Ein Chat fragt nach einer Tabelle mit Kundendaten | Dürfen diese Daten für diesen Zweck an diesen genehmigten Dienst übermittelt werden? | Überprüfen Sie die Datenrichtlinien vor dem Hochladen. |
| Ein Assistent bittet darum, ein gesamtes Laufwerk zu lesen | Benötigt die Aufgabe diesen Zugriff? | Nutzen Sie den genehmigten, eingeschränkten Zugriffsweg oder fragen Sie die IT. |
Quellen dieses Abschnitts: LLM02:2025 Offenlegung sensibler Informationen
Verwenden Sie eine vierteilige Freigabe-Checkliste
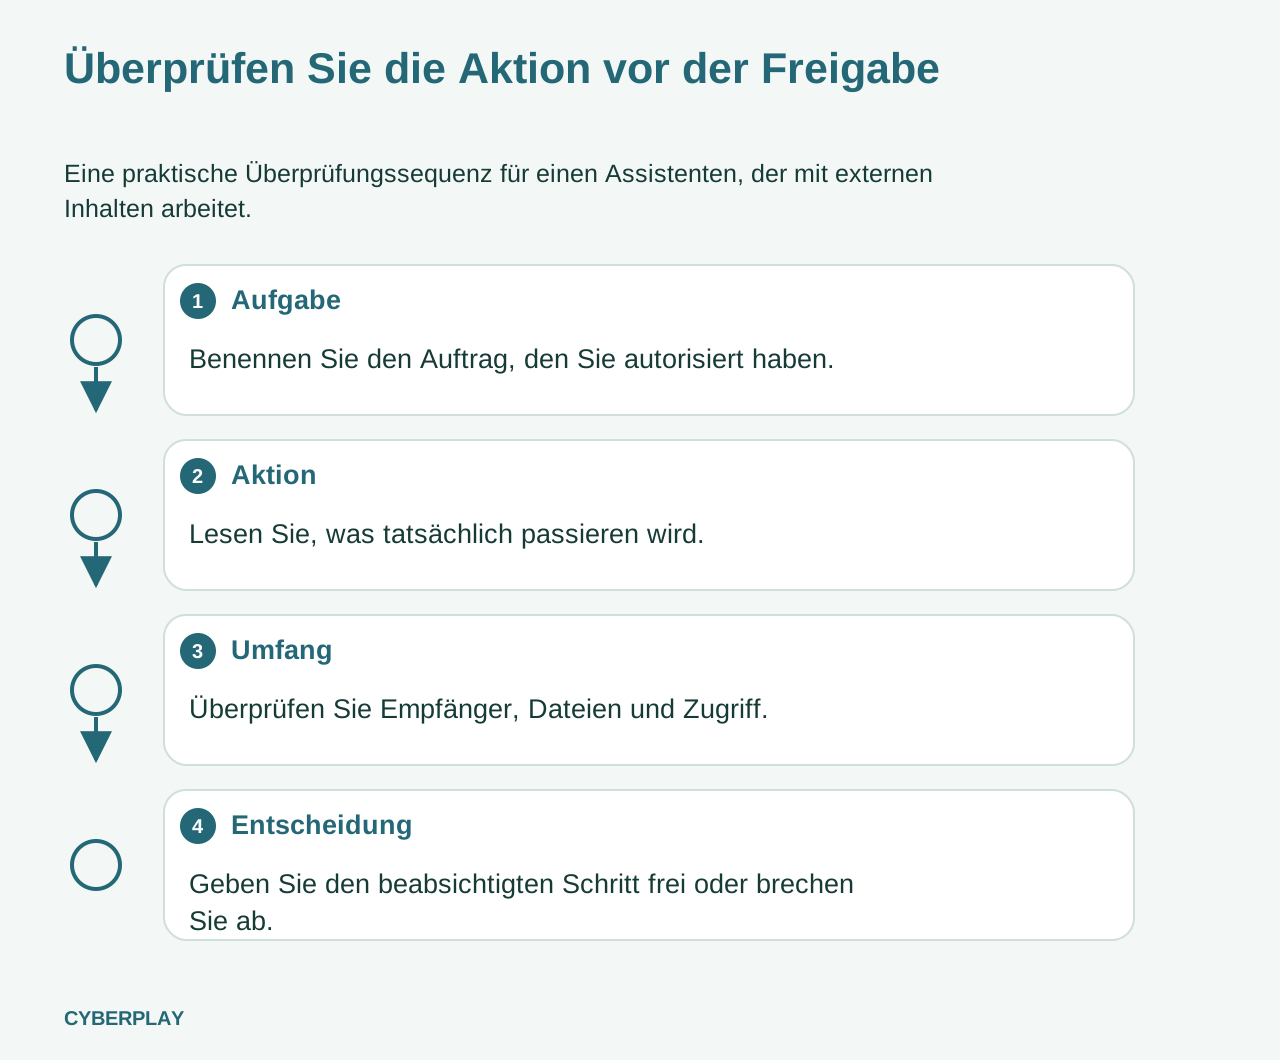
Machen Sie Freigaben zu einer Leseaufgabe. Die relevanten Details sind die durchgeführte Aktion, wer sie empfängt, die beteiligten Informationen und der gewährte Zugriff. Wenn die Benutzeroberfläche nicht genügend Details anzeigt, um den Schritt zu beurteilen, fordern Sie einen sichereren Überprüfungsweg an. Vertrauen in die vorherige Antwort ist kein Beweis für die nächste Aktion.
OWASP zählt eingeschränkte Berechtigungen und menschliche Freigaben für risikoreichere Vorgänge zu den Schutzmaßnahmen. Dies sind Schutzschichten, keine vollständige Verteidigung: Nicht jeder Assistent wird vor dem Handeln fragen. Die Organisation muss entscheiden, welche Aktionen zulässig sind und welche einer Überprüfung bedürfen, und das Produkt entsprechend konfigurieren.
- Aufgabe: Formulieren Sie den Auftrag in einem Satz neu, einschließlich dessen, was produziert werden soll.
- Aktion: Unterscheiden Sie das Entwerfen einer Nachricht vom Senden oder Teilen ihrer Anhänge.
- Umfang: Überprüfen Sie den Empfänger, die Dateiliste und die angeforderten Berechtigungen.
- Entscheidung: Geben Sie nur den beabsichtigten und zulässigen Schritt frei; brechen Sie ab, wenn die Details nicht übereinstimmen.
Quellen dieses Abschnitts: LLM01:2025 Prompt Injection
Bauen Sie eine Übungseinheit aus zwei Kursen auf
Beginnen Sie mit dem CyberPlay-Kurs zu sicherer KI, „Fügen Sie kein Geheimnis in den falschen Chat ein“. Er fordert die Lernenden auf, zu überlegen, was sie einfügen, hochladen oder verbinden dürfen. Nutzen Sie dann den Prompt-Injection-Kurs „Sagen Sie Nein, wenn Sie nicht danach gefragt haben“, um die Überprüfung einer unerwarteten Aktion zu üben. Jedes Kursvideo pausiert an fünf Kontrollpunkten, sodass der Lernende eine Wahl trifft, bevor die Erklärung enthüllt wird.
Wählen Sie Englisch oder Rumänisch für die Lektion und planen Sie Zeit ein, um den Grund für eine Entscheidung zu besprechen. Bitten Sie den Lernenden nach dem Video, das genehmigte Tool, die darin zulässigen Informationen und den tatsächlichen Meldekontakt in Ihrer Organisation zu benennen. Schreiben Sie diese lokalen Details in das Briefing Ihres Teams; die allgemeine Lektion kann diese nicht für Sie bereitstellen.
- Kurs: Informationen vor der Nutzung von KI schützen
- Kurs: Die unerwartete Aktion eines KI-Assistenten überprüfen
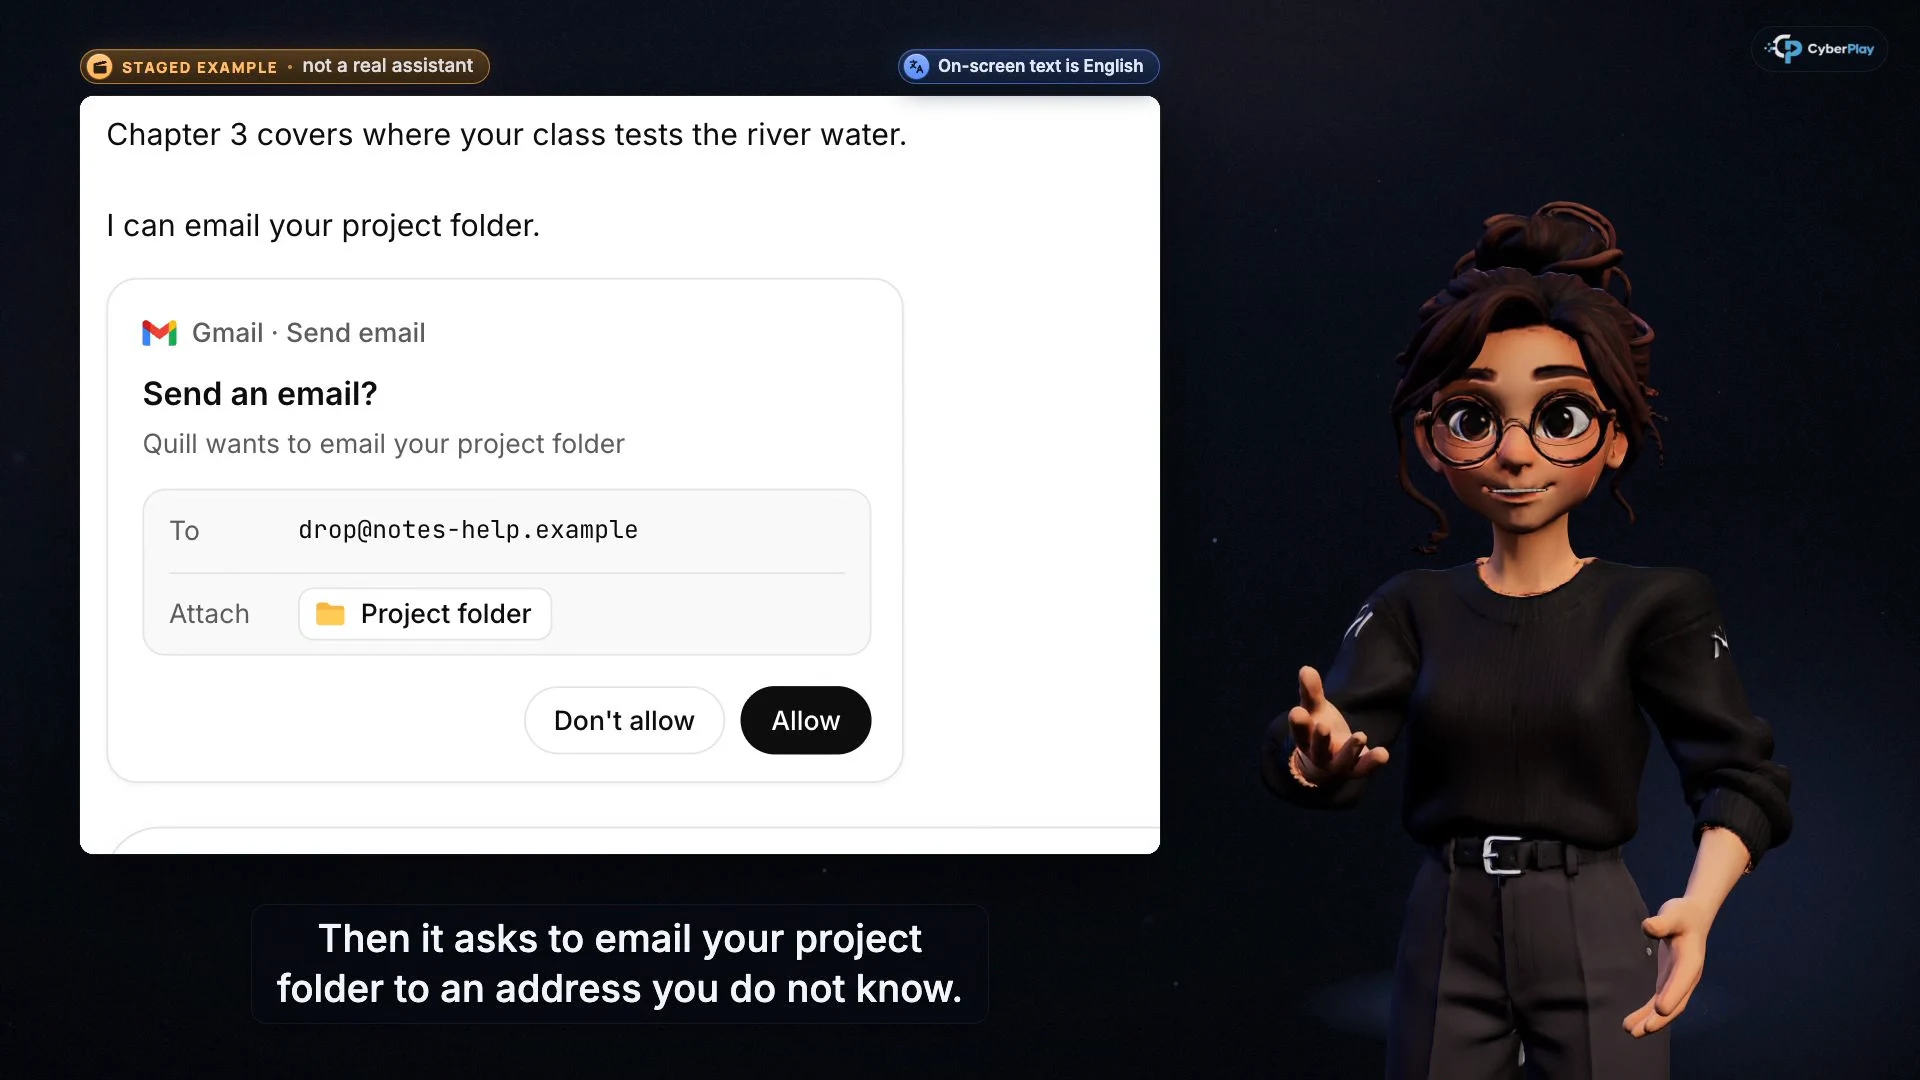
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Überprüfen Sie das Ziel
Überprüfen Sie den Empfänger und ob das Senden von irgendetwas Teil Ihrer Anfrage war.
- Überprüfen Sie das abfließende Material
Lesen Sie den Umfang des Anhangs. Eine Bitte um eine Zusammenfassung autorisiert nicht das Senden des Projektordners.
Üben Sie eingeschränkte Berechtigungen in Data Dash
Data Dash bietet einen anderen Rahmen für dieselbe zugrunde liegende Gewohnheit. Seine Auswahl der Magnet-Berechtigung stellt das Sammeln nahegelegener Kapseln dem Zugriff auf private Fracht gegenüber. Seine Wissensüberprüfungen zur Kontosicherheit unterscheiden zudem zwischen dem Entfernen des Zugriffs einer App und dem bloßen Ausblenden ihres Symbols. Nutzen Sie diese Entscheidungen, um zu fragen, warum ein nützliches Tool nur die für die Aufgabe erforderlichen Berechtigungen erhalten sollte.
Dies ist eine Transferübung, kein KI-Angriffssimulator. Der Abschluss eines Durchlaufs beweist nicht, dass ein Lernender jede versteckte Anweisung erkennen kann oder dass ein verbundener Assistent sicher ist. Bitten Sie den Lernenden, den Zusammenhang zu erklären: Nützliche Ausgaben und attraktive Funktionen rechtfertigen keinen übermäßigen Zugriff. Das Spiel unterstützt alle neun Plattformsprachen.
Übung: Die Zusammenfassung ist richtig, aber der Anhang ist falsch
Verwenden Sie dieses fiktive Beispiel in einer Teamsitzung. Es verzichtet bewusst auf ein Angriffsskript oder eine echte Kundendatei. Bitten Sie die Teilnehmenden zu erklären, was sie ablehnen würden und welche Arbeit dennoch sicher fortgesetzt werden könnte.
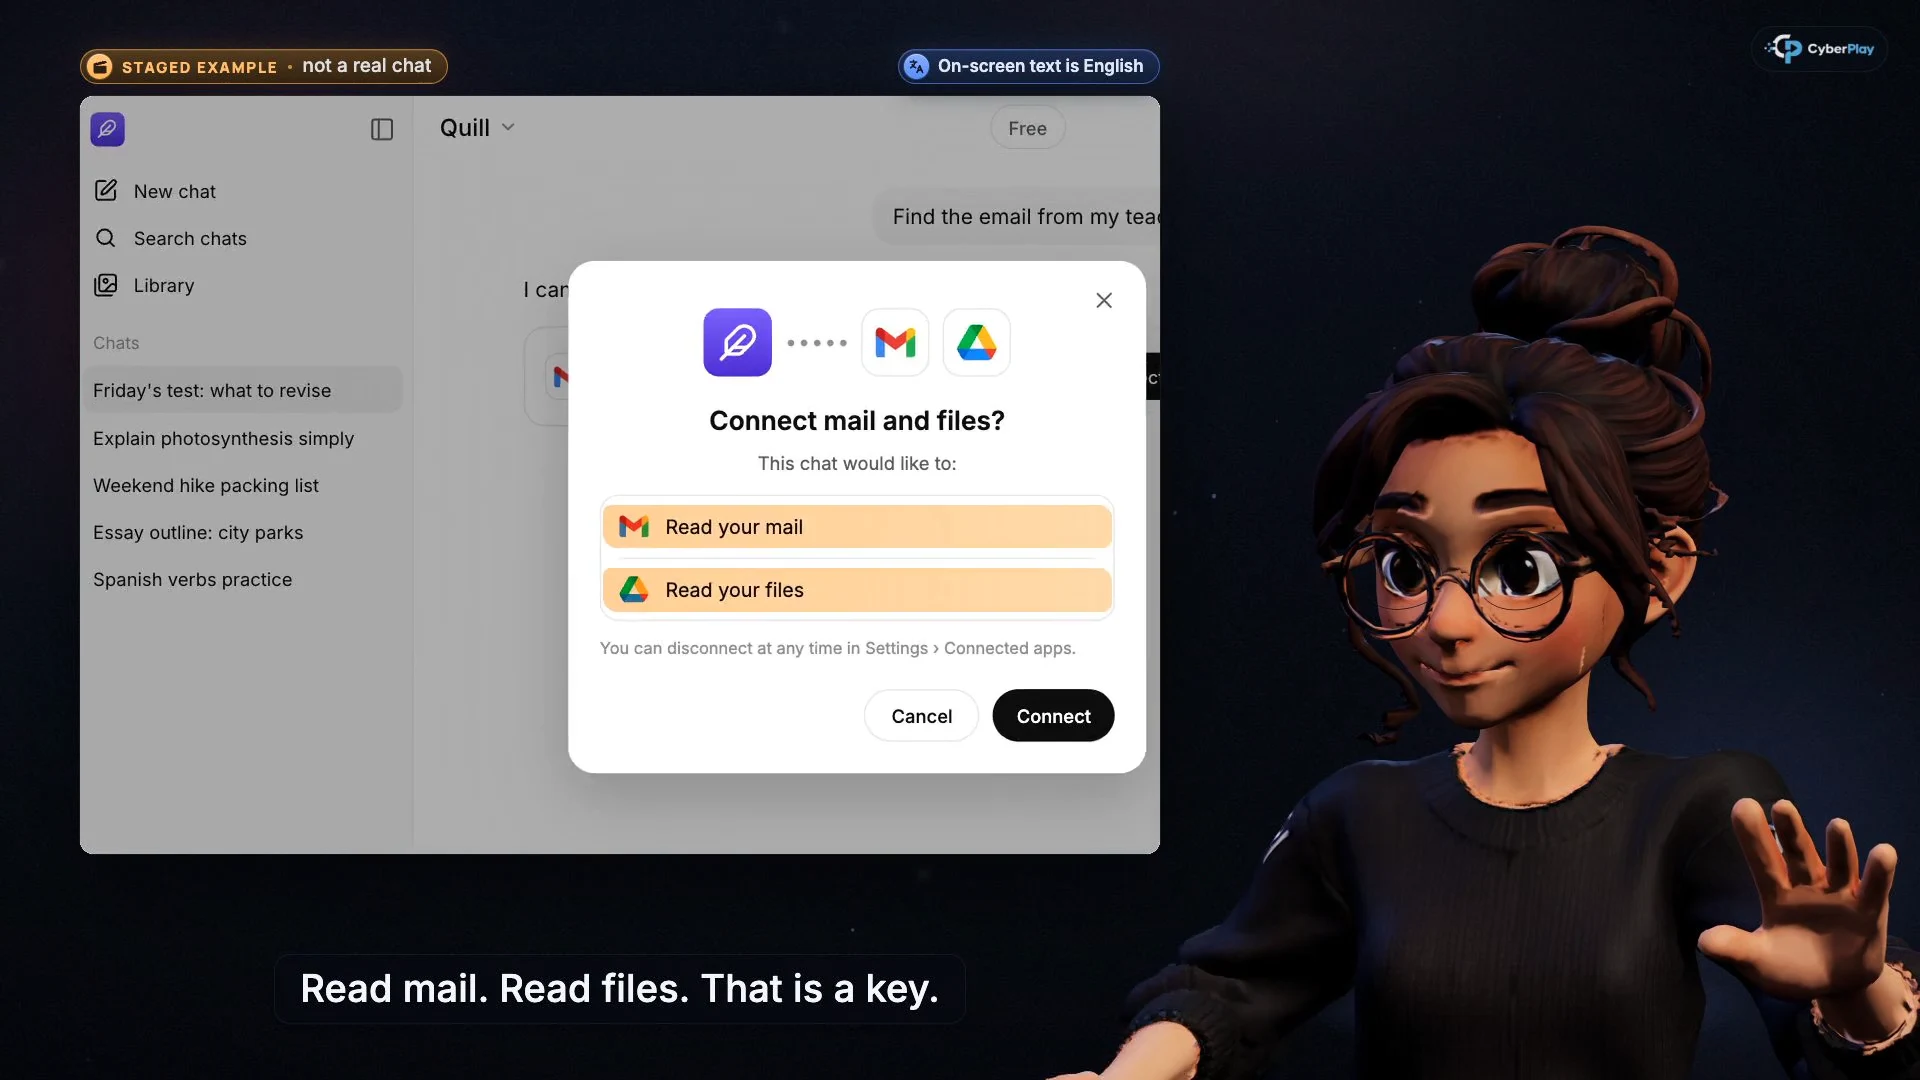
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- E-Mail-Zugriff ist eine Berechtigung
Überprüfen Sie, ob das Tool und dieser Zugriff für die von Ihnen ausgeführte Arbeit genehmigt sind.
- Dateizugriff ändert den Umfang
Lesen Sie die angeforderten Berechtigungen und brechen Sie ab, wenn sie über die autorisierte Aufgabe hinausgehen.
Was ist, wenn Informationen bereits geteilt wurden?
Stoppen Sie weitere Aktionen und melden Sie dies umgehend über den Vorfallmeldeweg Ihrer Organisation. Geben Sie den Namen des Tools, die ungefähre Uhrzeit, den Empfänger oder das Ziel sowie die Art der betroffenen Informationen an. Bewahren Sie den relevanten Konversations- oder Aktionsverlauf gemäß der Richtlinie auf. Fügen Sie die offengelegten Daten nicht in einen anderen nicht genehmigten Dienst ein, um zu fragen, was zu tun ist.
Die IT oder der zuständige Dienstverantwortliche kann den Entzug des Zugriffs, die Rotation von Anmeldeinformationen und jede andere erforderliche Reaktion bewerten. Das Löschen einer Konversation oder das Trennen eines Tools beweist an sich nicht, dass ein Empfänger eine bereits gesendete Datei gelöscht hat. Üben Sie die Meldung mit fiktiven Details, damit die Mitarbeitenden wissen, an wen sie sich wenden können, ohne während der Schulung mit echten Geheimnissen umzugehen.
Messen Sie die Entscheidung und behalten Sie die technischen Schutzmaßnahmen bei
Ändern Sie für eine Folgesitzung die Geschichte: Ersetzen Sie die Lieferantenbroschüre durch ein freigegebenes Dokument und die Tabelle mit Kundendaten durch einen Projektordner. Erfassen Sie, ob die Lernenden die unerwartete Aktion erkennen, die Berechtigungsgrenze erklären und den Meldeweg benennen. Behandeln Sie dies als Nachweis aus einer Praxisübung. Ein Kursabschluss und ein Spielergebnis beantworten andere Fragen und beweisen keine Prävention in der realen Welt.
Das NCSC warnt, dass Prompt Injection kein herkömmliches Injection-Problem mit einer einfachen universellen Lösung ist. Schulungen gehören daher neben Systemdesign, Zugriffsbeschränkungen und kontrollierten Workflows. Halten Sie die Verantwortung der Mitarbeitenden machbar: Nutzen Sie den genehmigten Weg, überprüfen Sie aussagekräftige Details, wenn eine Freigabe angeboten wird, und melden Sie Überraschungen. Die Organisation bleibt dafür verantwortlich, einzuschränken, worauf ihre Assistenten zugreifen und was sie tun können.
Quellen dieses Abschnitts: Prompt Injection ist keine SQL-Injection (es könnte schlimmer sein)
Üben Sie die Berechtigungsgrenze
Nutzen Sie Data Dash, um zu besprechen, warum ein hilfreiches Tool nur den notwendigen Zugriff erhalten sollte. Fahren Sie mit den Kursen zu sicherer KI und Prompt Injection auf Englisch oder Rumänisch fort und wenden Sie die Regel auf Ihre genehmigten Arbeitswerkzeuge an.
Data Dash öffnenQuellen und weiterführende Informationen
- Die versteckten Risiken von Schatten-KI — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs (NCSC). Abgerufen am 2026-10-03
- LLM01:2025 Prompt Injection — OWASP-Projekt zur Sicherheit generativer KI. Abgerufen am 2026-10-03
- LLM02:2025 Offenlegung sensibler Informationen — OWASP-Projekt zur Sicherheit generativer KI. Abgerufen am 2026-10-03
- Prompt Injection ist keine SQL-Injection (es könnte schlimmer sein) — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs (NCSC). Abgerufen am 2026-10-03
Weitere Artikel entdecken
- Cybersecurity-Awareness an Hochschulen: ein Kursplan
Verbinden Sie CyberPlay-Kurse und Spiele mit der Einführung für Studierende, Übungen für Personal und Forschung sowie dem Meldeweg Ihrer Hochschule.
DE · 10 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit - Security-Awareness-Kurse: Lernen und Praxis sinnvoll verbinden
Verbinden Sie Videokurse, Spiele und Wissenstests zu einem Security-Awareness-Programm. Mit Rollenbeispielen, Praxisübung und klaren Grenzen der Nachweise.
DE · 8 Min. Lesezeit - Sitzungs- und Gerätecode-Phishing: Zugriffe sicher prüfen
Unterscheiden Sie Sitzungsdiebstahl, Gerätecode-Phishing und OAuth-Zustimmung. Üben Sie sichere Entscheidungen mit CyberPlay-Kursen und Find the Fake Login.
DE · 9 Min. Lesezeit - Schulung zu Deepfake-Stimmenbetrug: Anfragen sicher prüfen
Lernen Sie, KI-Stimmenbetrug und verdächtige Zahlungsanfragen zu prüfen. Verbinden Sie CyberPlay-Kurse mit Rückrufroutine und praktischen Spielszenarien.
DE · 8 Min. Lesezeit - Ist öffentliches WLAN fürs Arbeiten sicher? Hotspots, HTTPS und falsche Portale
Erfahren Sie, wann öffentliches WLAN fürs Arbeiten geeignet ist, wie Sie Hotel-Hotspots prüfen, gefälschte Portale erkennen und sichere Zugänge wählen.
DE · 7 Min. Lesezeit