CyberPlay-Redaktionsteam · Veröffentlicht am · Aktualisiert am · 10 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
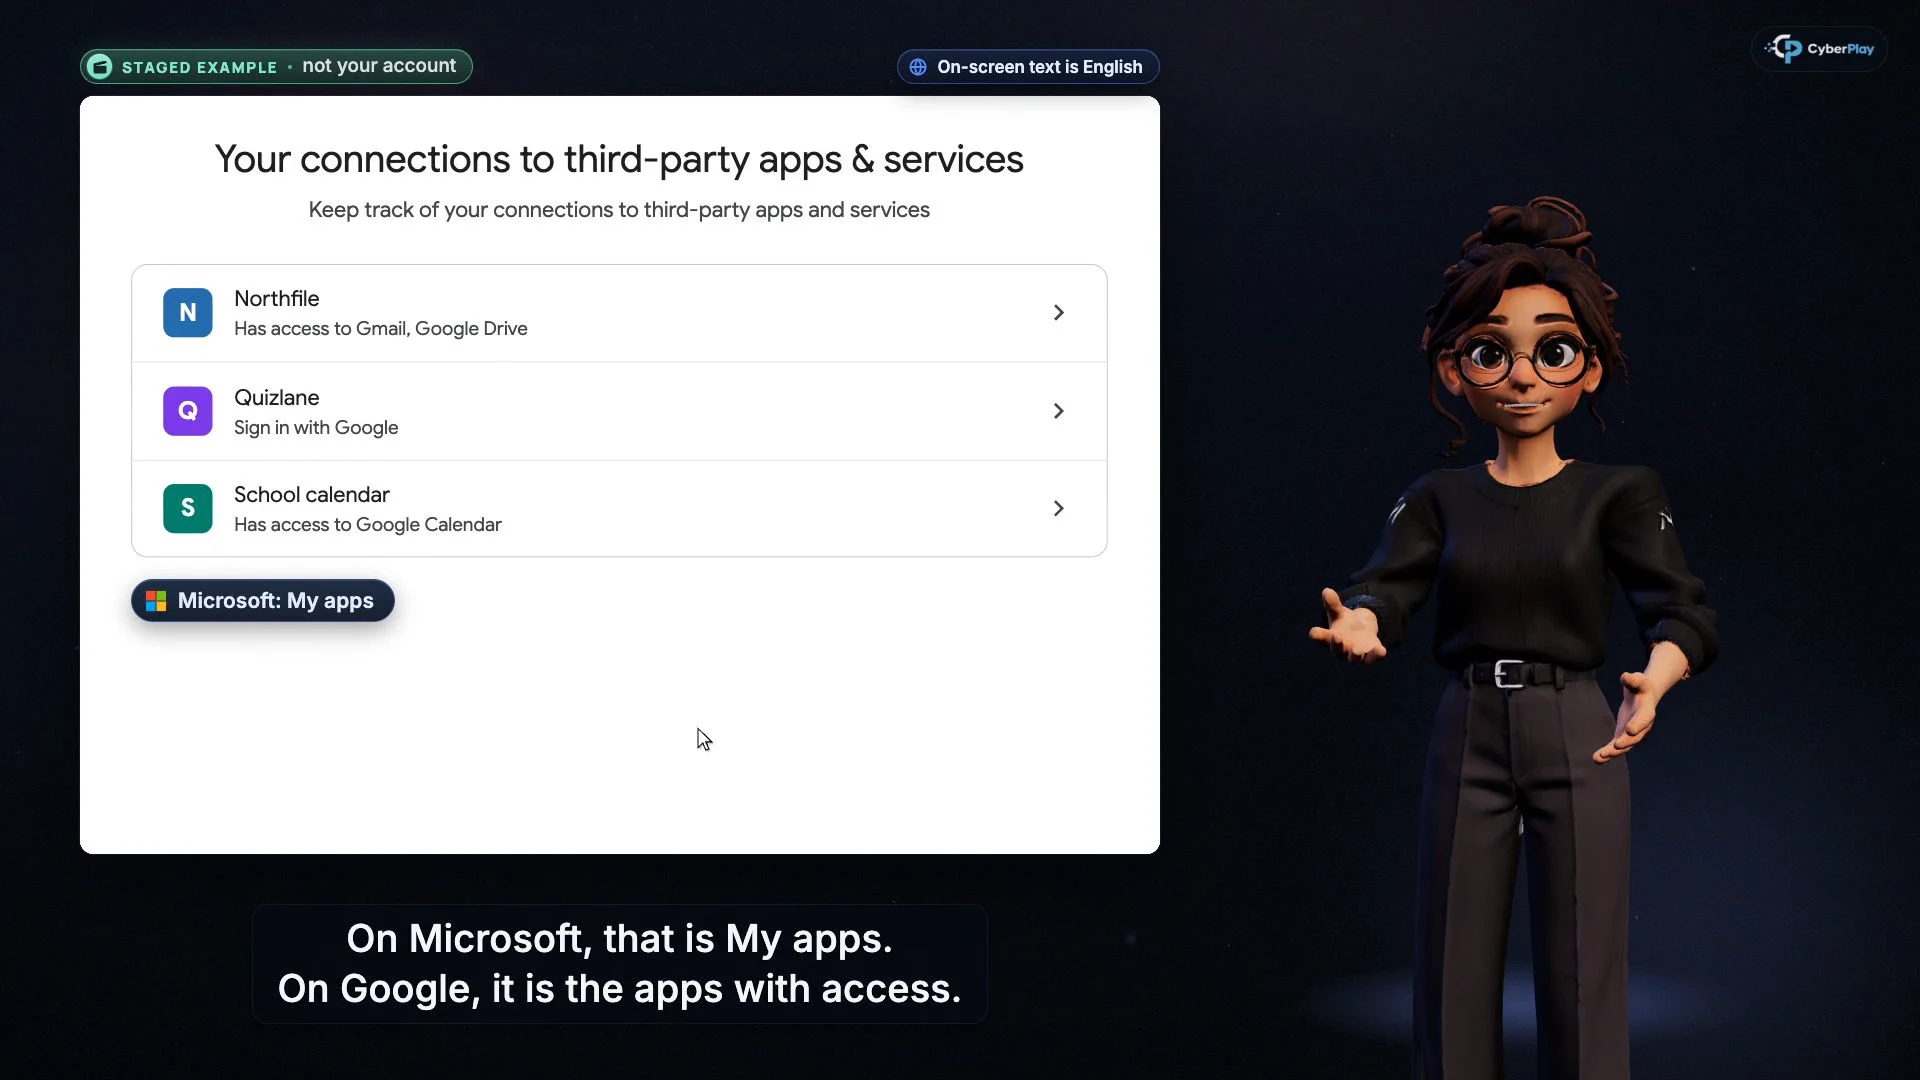
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
Cybersecurity-Awareness-Schulungen für Universitäten sollten Studierenden und Mitarbeitenden helfen, Anfragen zum Kontozugriff zu überprüfen, Informationen mit den richtigen Personen zu teilen und Fehler über die internen Kanäle des Campus zu melden. Beginnen Sie mit einer gemeinsamen Einführung und ergänzen Sie diese durch praktische Übungen zu den tatsächlichen Aufgaben der jeweiligen Gruppe: Zugriff auf Lehrsysteme, Verwaltung von Studierendendaten oder Zusammenarbeit in der Forschung. Verknüpfen Sie eine kurze Lektion mit einer Spielentscheidung und einer Übung, die den realen Support-Prozess Ihrer Universität nutzt.
CyberPlay-Kurse bieten Videolektionen mit fünf Entscheidungsprüfpunkten vor der Erklärung. Dieser deutsche Leitfaden zeigt, wie man sie für ein Universitätsprogramm auswählt und mit Find the Fake Login und Data Dash verknüpft. Die Kursvertonung und die Lektionsinhalte werden derzeit auf Englisch und Rumänisch angeboten. Überprüfen Sie daher die Lektionssprache, bevor Sie eine mehrsprachige Kohorte einladen. Die unten stehenden Campus-Beispiele sind fiktive Lehrszenarien und keine Berichte über Vorfälle an den genannten Universitäten.
Das Wichtigste zum Mitnehmen
- Geben Sie allen einen vertrauenswürdigen Zugang zu den Campus-Diensten und einen Meldekontakt, den sie finden können, bevor etwas schiefgeht.
- Passen Sie die Praxis an neue Studierende, Lehr- und Support-Mitarbeitende sowie Forschende an, die mit unterschiedlichen Informationen umgehen.
- Überprüfen Sie die App, die Empfänger, die Daten und die Berechtigungen, auch wenn ein Kollaborationstool oder eine Anmeldeseite vertraut aussieht.
- Überprüfen Sie die Erklärung der Lernenden und den Campus-Prozess zusammen mit den Abschlussnachweisen; weisen Sie jeder ungelösten Lücke eine verantwortliche Person zu.
1. Beginnen Sie mit einer Campus-Entscheidung, die man üben kann
Der Leitfaden für Hochschulbildung des Nationalen Zentrums für Cybersicherheit des Vereinigten Königreichs (NCSC) erkennt die Bedeutung einer offenen Zusammenarbeit in Lehre und Forschung an und benennt gleichzeitig die Verantwortlichkeiten für Führungskräfte, Forschende und IT-Teams. Das ist ein nützlicher Ausgangspunkt für ein Lernprogramm: Die Aufrechterhaltung eines sicheren Kontos ist eine gemeinsame Aufgabe, aber die Genehmigung eines Forschungsdatentransfers und die Überprüfung einer Stundenplannachricht sind unterschiedliche Entscheidungen.
Wählen Sie ein beobachtbares Ergebnis für die erste Sitzung. Zum Beispiel kann ein neuer Studierender das genehmigte Studierendenportal selbstständig öffnen, wenn eine unerwartete E-Mail besagt, dass der Zugang abläuft. Eine Abteilungsadministration kann die vollständige Empfängeradresse überprüfen, bevor sie eine Studierendenliste freigibt. Ein Forschender kann identifizieren, wer einen neuen Kollaborationsdienst genehmigt. Geben Sie jeder Gruppe die relevanten Campus-Kontakte und erklären Sie, was zu tun ist, wenn dieser Kontakt nicht erreichbar ist.
Quellen dieses Abschnitts: Cybersicherheit für Hochschuleinrichtungen
2. Erstellen Sie einen kurzen Kurspfad für jede Zielgruppe
Die Cybersecurity-Awareness für Studierende sollte mit den Systemen beginnen, die sie für ihr Studium benötigen, und mit der Hilfe, die sie erreichen können. Das Lernmodul zur Informationssicherheit von Jisc behandelt sowohl Mitarbeitende als auch Studierende als Teilnehmende und verknüpft seine Lehre mit institutionellen Richtlinien und Verfahren. Nutzen Sie dieses Prinzip bei der Auswahl Ihres eigenen Programms: Eine allgemeine Lektion benötigt einen lokalen Weg, um sie anzuwenden.
Die folgenden sind vorgeschlagene CyberPlay-Sequenzen. Sie sind eine Startauswahl, keine Anforderung, den gesamten Katalog abzuschließen. Bitten Sie die Lernenden nach jeder Lektion, eine Entscheidung in ihren eigenen Worten zu erklären. Jemand, der die Regel bereits kennt, benötigt möglicherweise Hilfe bei der Suche nach dem genehmigten Campus-Dienst anstelle einer weiteren Erklärung von Phishing.
- Starten Sie „Modernes E-Mail-Phishing“
- Üben Sie eine unerwartete Authentifizierungsanfrage
- Lernen Sie, wie Sie erklären, was passiert ist
| Zielgruppe und Zeitpunkt | Vorgeschlagene Kurssequenz | Zu übende Campus-Aktion |
|---|---|---|
| Neue Studierende während der Einführung | „Modernes E-Mail-Phishing“ → „Lehnen Sie es ab, wenn Sie es nicht initiiert haben“ → „Ich habe geklickt. Was nun?“ | Öffnen Sie das Studierendenportal selbstständig, lehnen Sie eine unerwartete Anmeldegenehmigung ab und finden Sie den Support. |
| Lehr- und Support-Mitarbeitende, die mit freigegebenen Datensätzen umgehen | „Modernes E-Mail-Phishing“ → „Benennen Sie die Personen, bevor Sie etwas teilen“ → „Lassen Sie keine App zu, die Sie nicht ausgewählt haben“ | Überprüfen Sie einen Empfänger und die Freigaberolle und verifizieren Sie dann eine Anwendung, bevor Sie Zugriff gewähren. |
| Forschende, die einem Projekt oder einer Kooperation beitreten | „Benennen Sie die Personen, bevor Sie etwas teilen“ → „Fügen Sie kein Geheimnis in den falschen Chat ein“ → „Ich habe geklickt. Was nun?“ | Bestätigen Sie die autorisierten Kooperationspartner, den Datenverantwortlichen, den genehmigten Dienst und den Meldeweg. |
Quellen dieses Abschnitts: Digitales Lernmodul zur Informationssicherheit
3. Üben Sie eine glaubwürdige Kontoanfrage
Der Phishing-Leitfaden von Cambridge beschreibt Druck im Zusammenhang mit Kontodeaktivierungen und Nachrichten, die Autorität imitieren. Wenden Sie diese Muster auf ein fiktives Campus-Beispiel an: Eine Nachricht besagt, dass ein Bibliothekskonto vor dem morgigen Seminar dringend verifiziert werden muss. Fragen Sie, welche Aktion angefordert wird und wo die Lernenden dies unabhängig überprüfen würden. Ein überzeugendes Logo, ein korrekter Kursname oder eine ausgefeilte Formulierung sind keine ausreichenden Gründe, um Anmeldedaten einzugeben.
Ändern Sie dann die angeforderte Aktion. In „Lehnen Sie es ab, wenn Sie es nicht initiiert haben“ üben die Lernenden die Reaktion auf eine unerwartete Authentifizierungsfreigabe. „Lassen Sie keine App zu, die Sie nicht ausgewählt haben“ lenkt die Aufmerksamkeit auf Anwendungsberechtigungen. Fragen Sie, ob die Lernenden die App erwartet haben und ob ihr Zugriff zur Aufgabe passt. Ein vertrauter Identitätsanbieter kann eine Anwendungsanfrage anzeigen, die dennoch überprüft werden muss. Stellen Sie einen Weg zur genehmigten Softwareliste oder zum IT-Kontakt bereit, damit Unsicherheit einen praktischen nächsten Schritt hat.
Quellen dieses Abschnitts: Phishing
4. Machen Sie die Freigabe von Forschungsdaten zu einer Entscheidung über Personen und Zweck
In seinem Leitfaden für vertrauenswürdige Forschung und Innovation erwartet UKRI von den geförderten Organisationen, dass sie den Zugriff auf gemeinsam genutzte Forschungsdaten verwalten und deren Handhabung vor der Freigabe vereinbaren. Zugriff sollen die Personen erhalten, die ihn benötigen, und nur für den erforderlichen Zeitraum. Dies sind die Erwartungen der Förderorganisation innerhalb ihres angegebenen Geltungsbereichs; jede Universität muss die für ihr Projekt relevanten Regeln, Vereinbarungen und Genehmigungen anwenden.
Verwenden Sie „Benennen Sie die Personen, bevor Sie etwas teilen“ mit einem fiktiven Projektordner. Bitten Sie die Lernenden, den vorgesehenen Kooperationspartner zu identifizieren, die vollständige institutionelle Adresse zu überprüfen und den für die Aufgabe erforderlichen Zugriff auszuwählen. Das Lesen eines Entwurfs erfordert möglicherweise Ansichtsrechte; das Bearbeiten einer Analyse erfordert eine andere Entscheidung. Überprüfen Sie sowohl den Inhalt als auch den Link: Ausgeblendete Tabellenblätter und zusätzliche Dateien können Informationen über die beabsichtigte Übergabe hinaus preisgeben. Identifizieren Sie am Ende eines Praktikums oder einer Kooperation, wer den fortgesetzten Zugriff überprüft. Ein öffentliches Forschungsergebnis und ein eingeschränkter Teilnehmerdatensatz sollten standardmäßig nicht dieselbe Freigabeentscheidung erhalten.
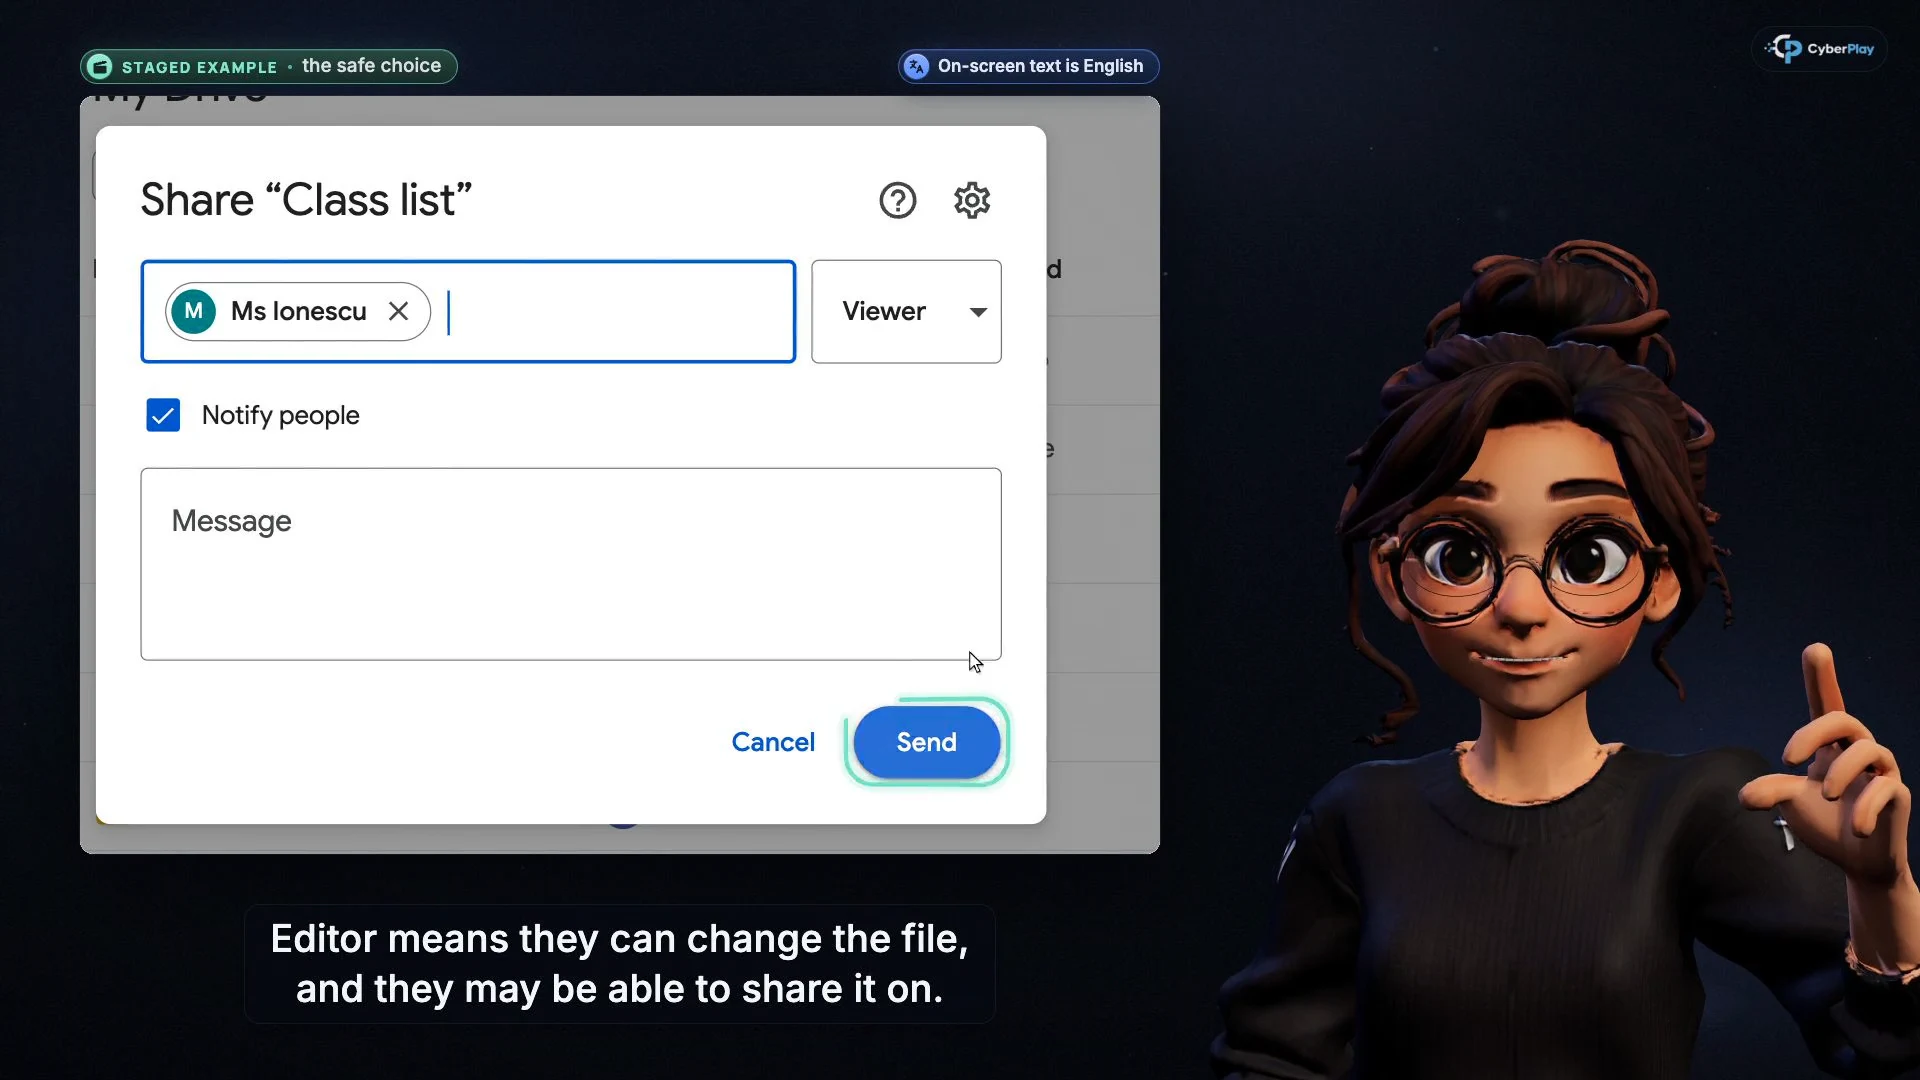
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Empfänger benennen
Prüfen Sie bei der Arbeit im Hochschulumfeld die vollständige institutionelle Adresse, auch bei Kooperationspartnern außerhalb Ihres Teams.
- Wählen Sie den benötigten Zugriff
Ein Kooperationspartner, der nur lesen muss, sollte Ansichtszugriff erhalten; befolgen Sie die Genehmigungsregeln des Projekts, bevor Sie diesen erweitern.
Quellen dieses Abschnitts: UKRI: Vertrauenswürdige Forschung und Innovation – Grundsätze und Erwartungen
5. Überprüfen Sie das KI-Tool, das Konto und die zulässige Nutzung
Der Name eines KI-Dienstes allein belegt nicht, dass ein Konto für Universitätsinformationen genehmigt ist. Der Studierendenleitfaden von Oxford unterscheidet zwischen institutionell bereitgestelltem Zugriff und persönlichen Konten und erklärt, dass interne oder vertrauliche Universitätsdaten nicht in die dort besprochenen persönlichen Konten gelangen dürfen. Er trennt auch den Zugriff auf ein Tool von der Erlaubnis, KI in einer bewerteten Aufgabe zu verwenden. Behandeln Sie dies als konkretes Universitätsbeispiel und ermitteln Sie dann die anwendbaren Richtlinien Ihrer eigenen Institution.
„Fügen Sie kein Geheimnis in den falschen Chat ein“ vermittelt zwei nützliche Prüfungen: ob die Informationen das Haus verlassen dürfen und ob dies das genehmigte Tool ist. Wenden Sie diese auf Unterrichtsnotizen, einen unveröffentlichten Entwurf oder eine Arbeitsmappe mit Teilnehmendendaten an. Bestätigen Sie das Konto und den Arbeitsbereich sowie den Produktnamen. Eine Verbindung, die einem Assistenten das Lesen von E-Mails oder Dateien ermöglicht, gewährt ebenfalls Zugriff. Lassen Sie Unsicherheiten durch den Projekt- oder Dienstverantwortlichen klären, bevor Sie etwas hochladen oder verbinden; verwenden Sie für die Übung erfundene Daten.
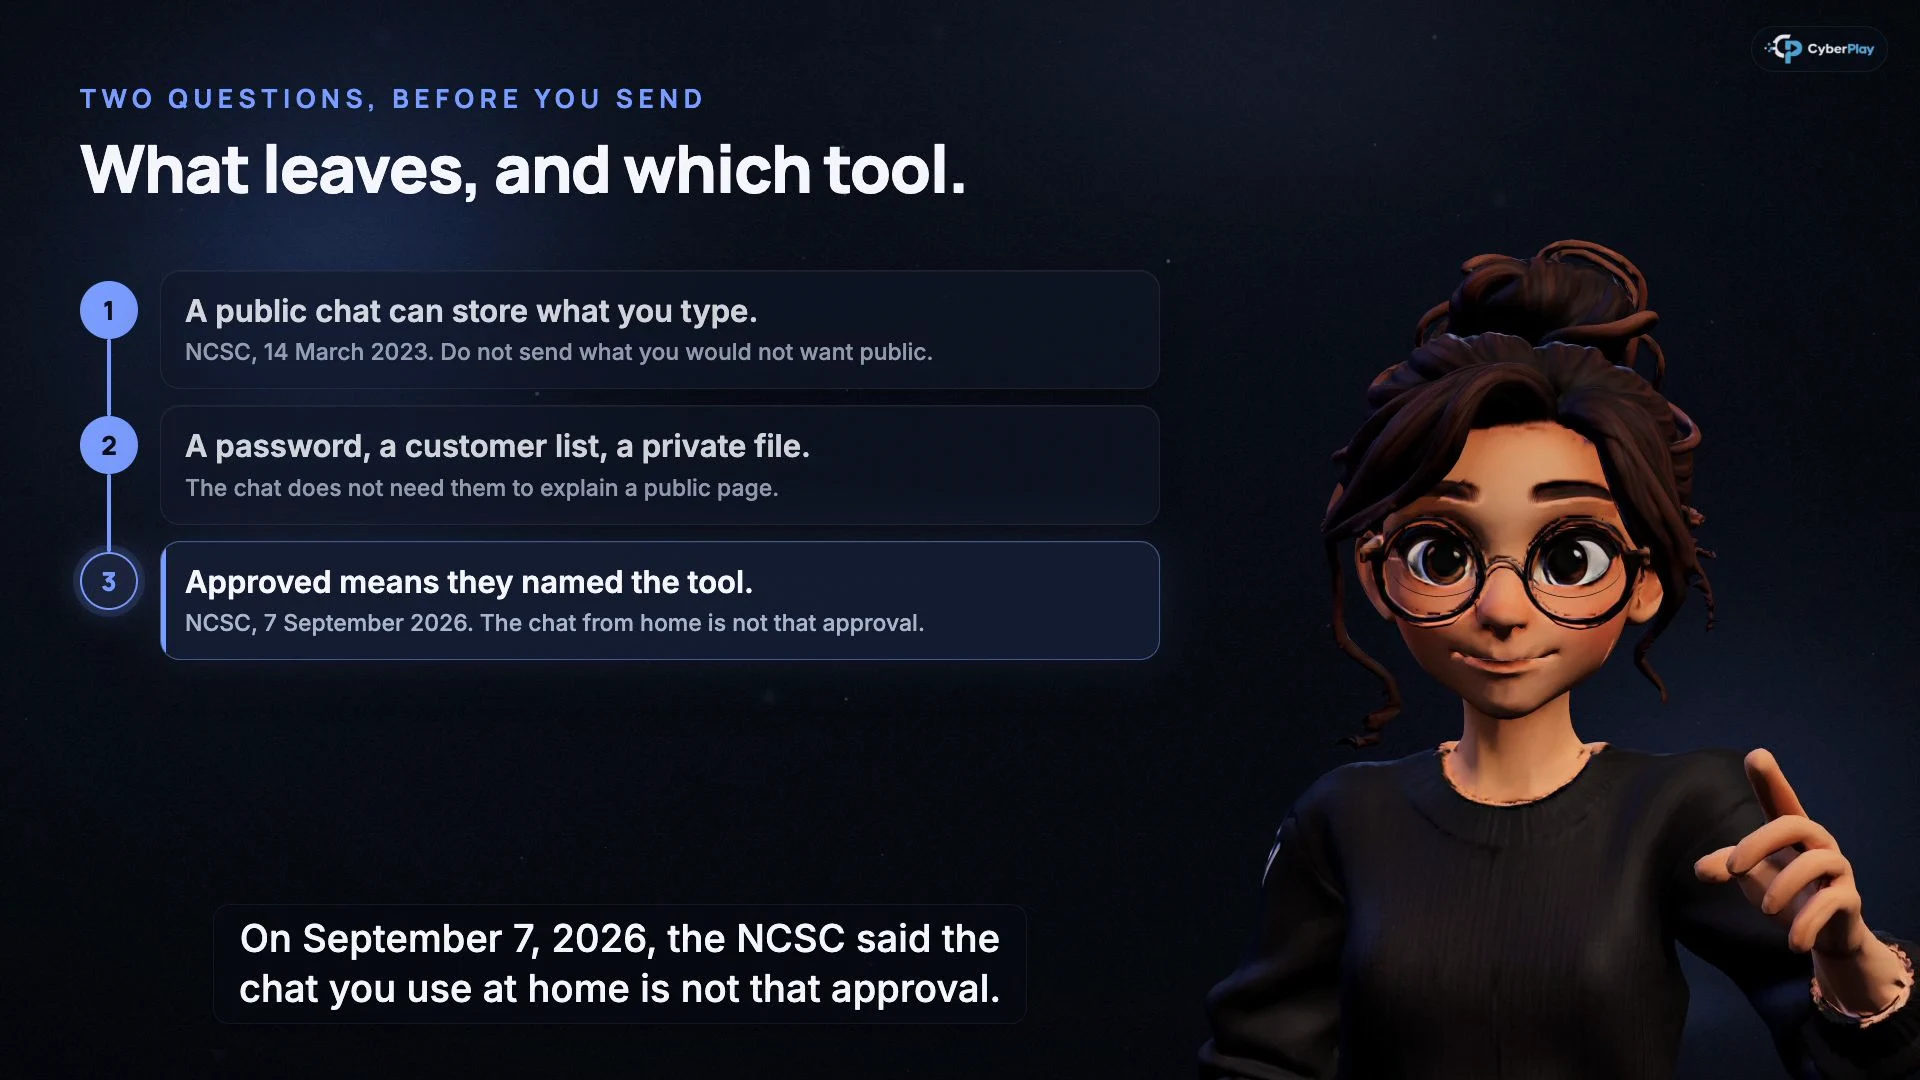
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Zulässige Daten prüfen
Überprüfen Sie, ob Studierenden-, Forschungs- oder Kooperationspartnerdaten gemäß den Universitätsregeln an das Tool gesendet werden dürfen.
- Genehmigtes Tool nutzen
Ein persönliches Abonnement begründet keine Genehmigung der Universität; verwenden Sie das genehmigte Konto und den genehmigten Workflow.
Quellen dieses Abschnitts: Häufige Fragen zu generativer KI für Studierende
6. Nutzen Sie Cybersicherheitsspiele für Studierende und Mitarbeitende
Find the Fake Login gibt der Lektion zu Kontoberechtigungen einen anderen Rahmen. Seine Anwendungsszenarien stellen eine unerwartete App, die E-Mails, Dateien und dauerhaften Zugriff anfordert, einer angekündigten internen Anwendung gegenüber, die einen engeren Kalenderzugriff anfordert. Der Spieler kann den Herausgeber und die Berechtigungen überprüfen, ablehnen oder genehmigen und die Erklärung durchlesen. Der Schauplatz ist eine fiktive Organisation; bitten Sie die Lernenden, die entsprechenden Prüfungen in ihrer Campus-Umgebung zu identifizieren.
Für eine kürzere Diskussion über den Zugriff stellt Data Dash einen nützlichen Magneten, der nahegelegene Kapseln sammelt, einem gegenüber, der auch private Fracht liest. Der zusätzliche Zugriff hat eine Konsequenz im Spiel und erfordert eine Widerrufsentscheidung. Fragen Sie, was das für einen Studienhelfer bedeutet, der Zugriff auf ein gesamtes Laufwerk anfordert. Diese Spiele bieten Übung und Erklärungen. Ein erfolgreicher Durchlauf belegt nicht, dass ein Studierendenkonto, ein Forschungsdienst oder eine Berechtigungsrichtlinie der Universität sicher ist.
- Üben Sie Anwendungsgenehmigungen in Find the Fake Login
- Erkunden Sie notwendige Berechtigungen in Data Dash
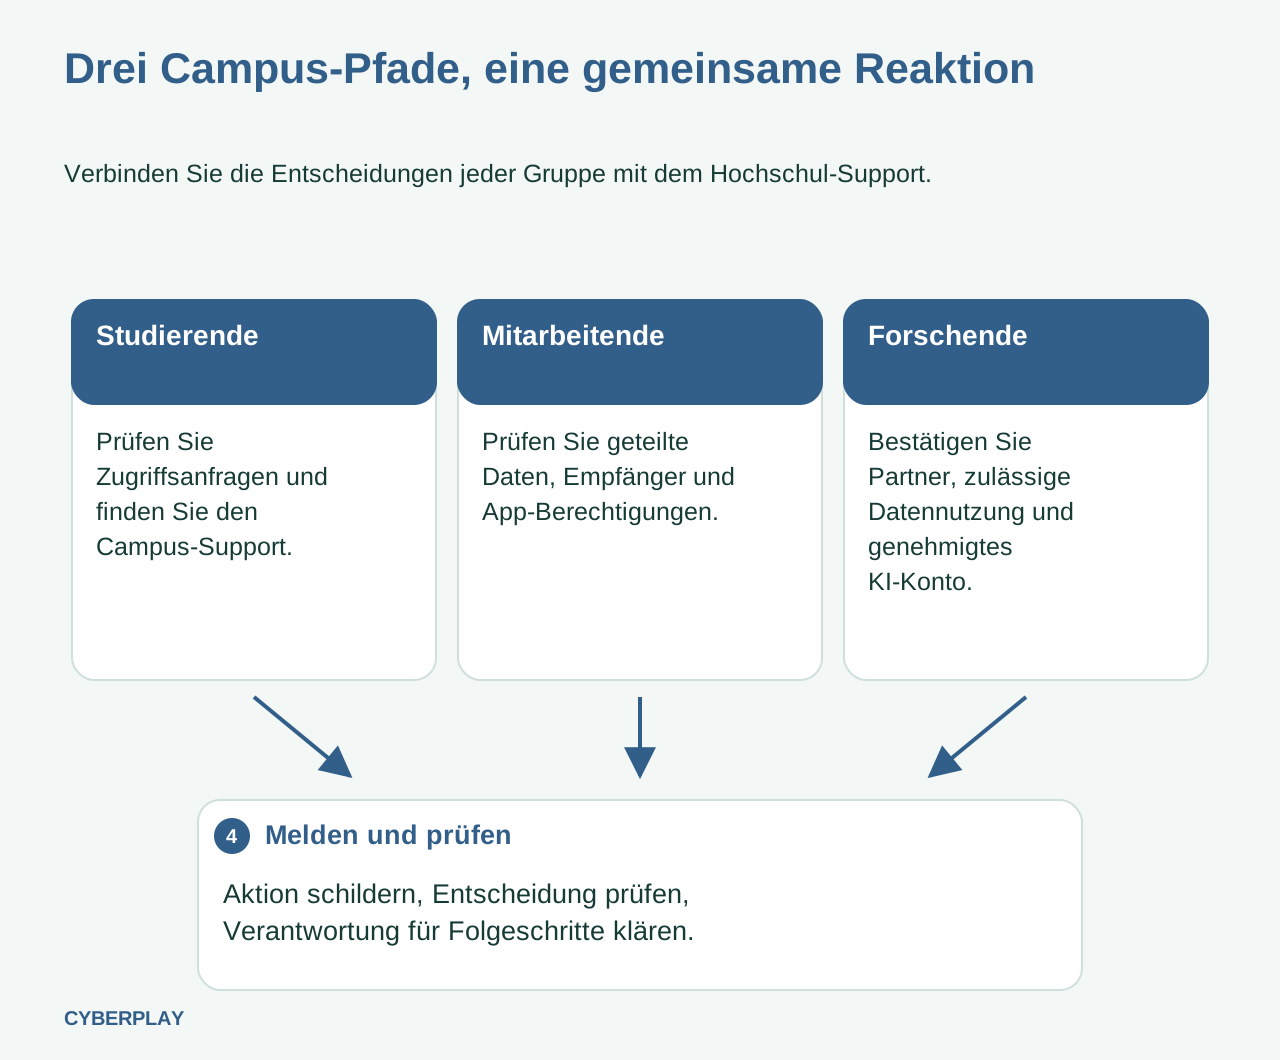
7. Übung: eine Abkürzung bei der Zusammenarbeit mit übermäßigem Zugriff
Verwenden Sie diesen fiktiven Fall mit einem Forschungsstudierenden, einer Betreuungsperson und einem Support-Kollegen. Geben Sie ihnen eine simulierte Seite mit genehmigten Diensten und einen fiktiven Projektkontakt. Bitten Sie jeden Teilnehmenden, die nächste Aktion zu benennen und anzugeben, wer für die ungelöste Entscheidung verantwortlich ist. Es werden keine echten Forschungsdaten oder Kontogenehmigungen benötigt.
8. Üben Sie die Übergabe der Meldung vor einem echten Fehler
Machen Sie eine Meldung zum Teil der Einführung. Bitten Sie einen Lernenden zu beschreiben, ob er nur eine Seite geöffnet, Anmeldedaten eingegeben, eine Anwendung genehmigt, eine Datei hochgeladen oder Freigabeberechtigungen geändert hat. Geben Sie die ungefähre Zeit, das Konto oder Gerät und die relevante Nachricht an. „Ich habe geklickt. Was nun?“ unterstützt diese aktionsspezifische Erklärung. Eine vage Aussage, dass etwas verdächtig aussah, gibt dem Support-Team weniger Anhaltspunkte als eine klare Schilderung dessen, was passiert ist.
Stellen Sie den tatsächlichen Campus-Weg und eine Ausweichmöglichkeit für jemanden bereit, der aus seinem Universitätskonto ausgesperrt ist. Üben Sie mit fiktiven Details im Klassenzimmer, anstatt ohne Abstimmung Testvorfälle an den Live-Helpdesk zu senden. Wenn bereits eine Aktion stattgefunden hat, stoppen Sie jede weitere Interaktion und kontaktieren Sie umgehend das zuständige Team. Dieses Team kann Sitzungen, App-Berechtigungen und offengelegte Informationen bewerten; es sollte nicht davon ausgegangen werden, dass eine bloße Passwortänderung eine Anwendungsgenehmigung rückgängig macht oder eine bereits freigegebene Datei zurückholt.
9. Überdenken Sie die Entscheidung, wenn sich Verantwortlichkeiten ändern
Kehren Sie zu denselben Kerngewohnheiten zurück, wenn Studierende mit der Gruppenarbeit beginnen, Mitarbeitende Aufgaben bei der Freigabe von Datensätzen übernehmen oder Forschende einer neuen Kooperation beitreten. Ändern Sie das Beispiel so, dass die Lernenden die Regel anwenden müssen: Ersetzen Sie eine Warnung zum Bibliothekskonto durch eine Besprechungseinladung oder eine Klassenliste durch einen eingeschränkten Projektordner. Überprüfen Sie, ob der Lernende die Berechtigung erklären und den entsprechenden Kontakt finden kann. Ein nicht verfügbarer Support-Weg oder ein unklarer Datenverantwortlicher ist eine Programmaufgabe, die gelöst werden muss.
Nutzen Sie die in Ihrem Arbeitsbereich verfügbaren Lernnachweise, um die Teilnahme zu überprüfen und zu entscheiden, wer weitere Unterstützung benötigt. Halten Sie den Abschluss, eine Antwort in einem Kurs, eine Spielentscheidung und eine beobachtete Campus-Übung unterscheidbar. Dokumentieren Sie die ungelöste Frage, deren Verantwortlichen und die nächste Überprüfung. Die Universität bleibt für ihre Identitätskontrollen, genehmigten Dienste und Forschungs-Governance verantwortlich. Beginnen Sie mit dem Pfad, der der unmittelbaren Arbeit der Kohorte am nächsten kommt, und nutzen Sie die CyberPlay-Universitätsseite, um die Plattform in diesem Kontext zu erkunden.
Üben Sie die Überprüfung einer Kollaborations-App
Verwenden Sie Find the Fake Login, um Anwendungsanfragen zu vergleichen, und erklären Sie dann, welcher Campus-Dienst ein unbekanntes Tool und dessen Berechtigungen verifizieren würde. Fahren Sie mit der obigen fiktiven Laborübung fort.
Spielen Sie Find the Fake LoginQuellen und weiterführende Informationen
- Cybersicherheit für Hochschuleinrichtungen — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs (NCSC). Abgerufen am 2026-10-03
- Digitales Lernmodul zur Informationssicherheit — Jisc. Abgerufen am 2026-10-03
- Phishing — IT-Dienste der Universität Cambridge. Abgerufen am 2026-10-03
- UKRI: Vertrauenswürdige Forschung und Innovation – Grundsätze und Erwartungen — UK Research and Innovation (UKRI). Abgerufen am 2026-10-03
- Häufige Fragen zu generativer KI für Studierende — Universität Oxford. Abgerufen am 2026-10-03
Weitere Artikel entdecken
- Cybersicherheit an Schulen: ein praktischer Unterrichtsplan
Planen Sie Unterricht zur Cybersicherheit mit Videokursen, Spielen und Übungen. Nachrichten prüfen, Dateien sicher teilen und den passenden Hilfeweg finden.
DE · 10 Min. Lesezeit - Security-Awareness-Kurse: Lernen und Praxis sinnvoll verbinden
Verbinden Sie Videokurse, Spiele und Wissenstests zu einem Security-Awareness-Programm. Mit Rollenbeispielen, Praxisübung und klaren Grenzen der Nachweise.
DE · 8 Min. Lesezeit - Sitzungs- und Gerätecode-Phishing: Zugriffe sicher prüfen
Unterscheiden Sie Sitzungsdiebstahl, Gerätecode-Phishing und OAuth-Zustimmung. Üben Sie sichere Entscheidungen mit CyberPlay-Kursen und Find the Fake Login.
DE · 9 Min. Lesezeit - Prompt-Injection-Schulung für Mitarbeitende: KI-Aktionen prüfen
Prüfen Sie KI-Aktionen, Empfänger und Berechtigungen. Verbinden Sie CyberPlay-Kurse und Data Dash mit einer praktischen Checkliste zum Schutz von Arbeitsdaten.
DE · 9 Min. Lesezeit - Cybersicherheitsschulung für Banken: Rollenszenarien und DORA
Planen Sie Cybersicherheitsschulungen für Banken rund um Zahlungsprüfungen, Identitätsprüfungen und Meldewege – mit DORA-Kontext und einer praxisnahen Rollenmatrix.
DE · 8 Min. Lesezeit - Security Awareness in der Produktion: Schichten und gemeinsam genutzte Geräte
Richten Sie die Security Awareness in der Produktion an Schichten, gemeinsam genutzten Terminals, Lieferanten und Meldewegen aus. Inklusive Rollenmatrix und Übung.
DE · 9 Min. Lesezeit