Echipa editorială CyberPlay · Publicat la · Actualizat la · 11 min de lectură
Ghid și exerciții în română
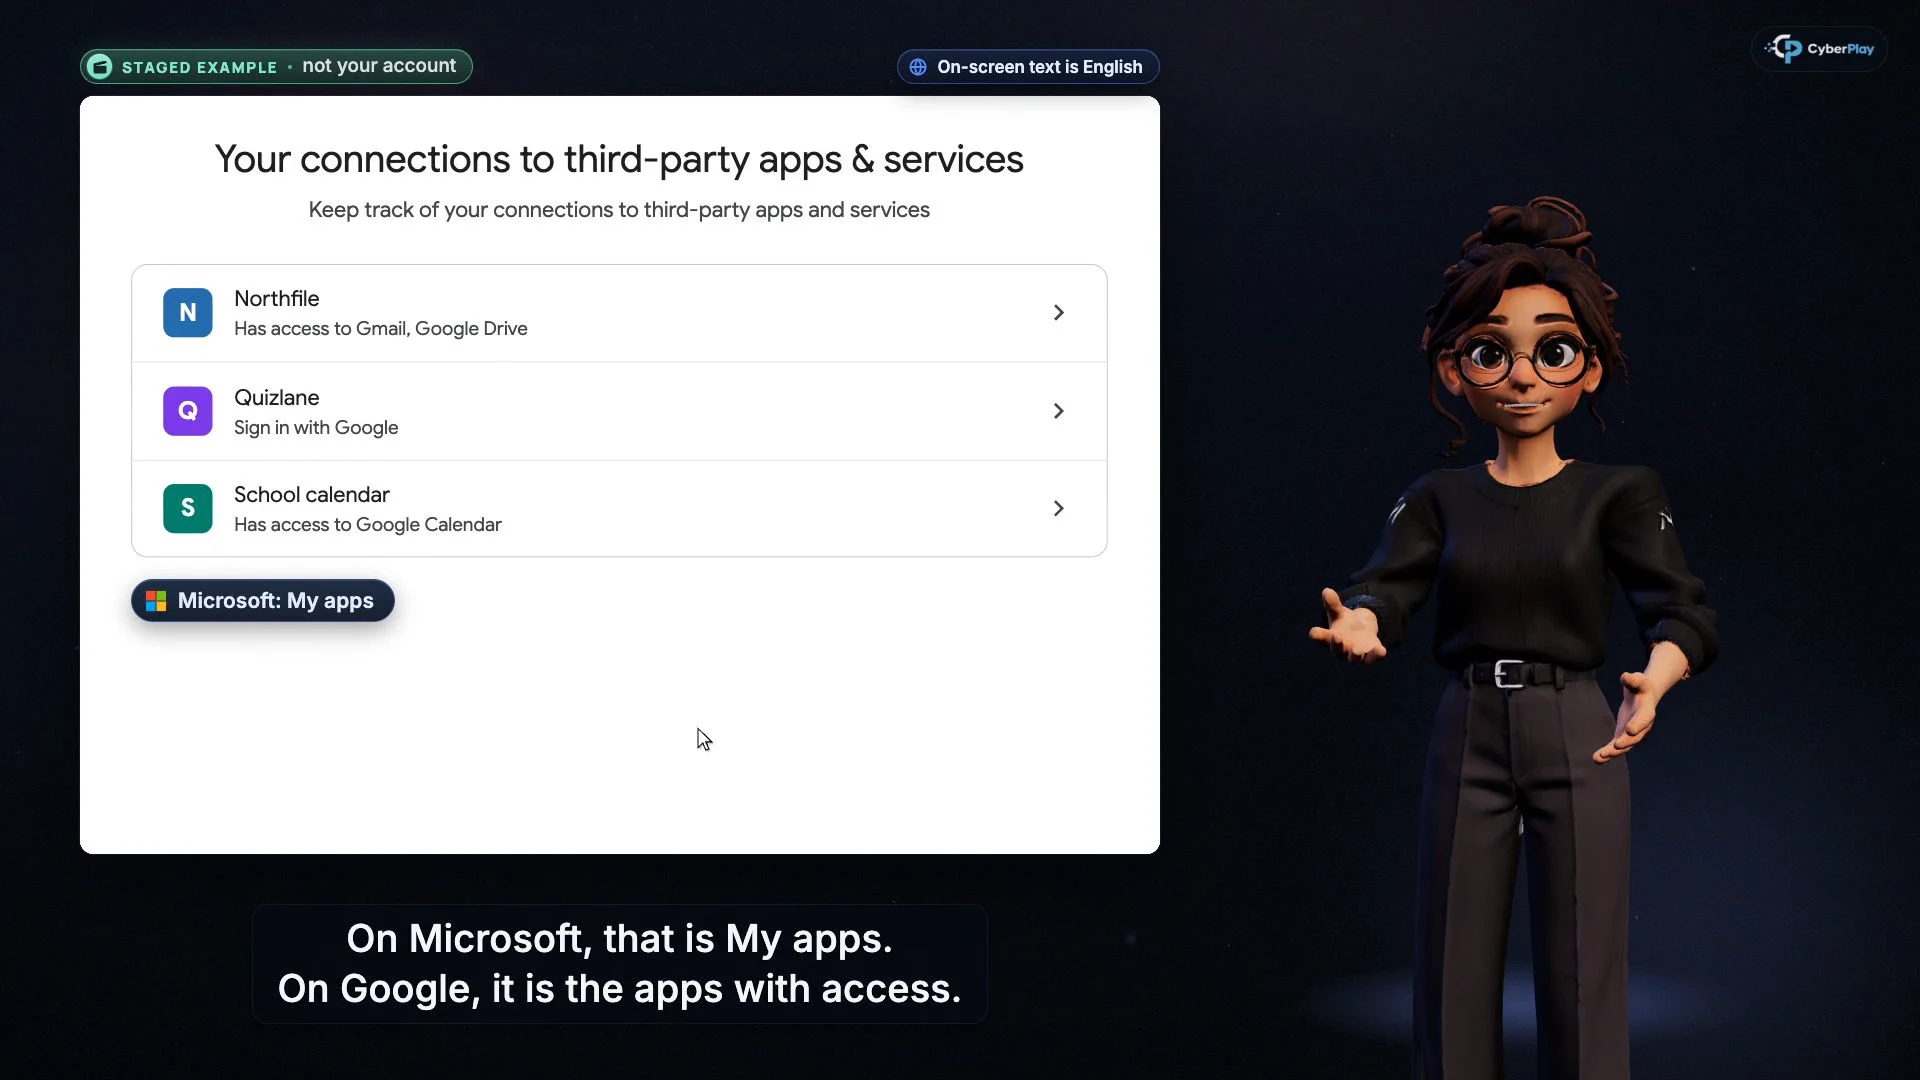
Mărește imaginea · Cadru din lecția video · interfață în engleză
Instruirea de securitate cibernetică în universități ar trebui să ajute studenții și personalul să verifice cererile privind conturile, să partajeze informații cu persoanele potrivite și să raporteze greșelile prin canalele campusului. Începe cu o sesiune introductivă comună, apoi adaugă exerciții practice axate pe munca pe care o face efectiv fiecare grup: accesarea sistemelor de predare, gestionarea dosarelor studenților sau colaborarea în cercetare. Conectează o lecție scurtă la o decizie dintr-un joc și la un exercițiu care utilizează procesul real de asistență al universității tale.
Cursurile CyberPlay oferă lecții video cu cinci puncte de verificare a deciziilor înainte de explicație. Acest ghid în limba română arată cum să le selectezi pentru un program universitar și cum să le conectezi cu Find the Fake Login și Data Dash. Narațiunea cursurilor și conținutul lecțiilor sunt momentan disponibile în engleză și română, așadar verifică limba lecției înainte de a invita o grupă multilingvă. Exemplele de campus de mai jos sunt scenarii de predare fictive, nu rapoarte ale unor incidente la universitățile citate.
Idei de reținut
- Oferă tuturor o cale de încredere către serviciile campusului și un contact de raportare pe care să îl poată găsi înainte ca ceva să meargă prost.
- Adaptează practica pentru noii studenți, personalul didactic și de asistență, precum și pentru cercetătorii care gestionează informații diferite.
- Verifică aplicația, destinatarii, datele și permisiunile chiar și atunci când un instrument de colaborare sau o pagină de conectare pare familiară.
- Revizuiește explicația cursantului și procesul campusului alături de evidențele de finalizare; atribuie un responsabil pentru fiecare lacună nerezolvată.
1. Începe cu o decizie de campus pe care oamenii o pot exersa
Ghidul pentru învățământul superior al Centrului Național de Securitate Cibernetică din Regatul Unit (NCSC) recunoaște importanța predării deschise și a colaborării în cercetare, identificând în același timp responsabilitățile pentru lideri, cercetători și echipele IT. Acesta este un punct de plecare util pentru un program de învățare: menținerea unui cont securizat este o muncă comună, dar aprobarea unui transfer de date de cercetare și verificarea unui mesaj cu orarul sunt decizii diferite.
Alege un rezultat observabil pentru prima sesiune. De exemplu, un student nou poate deschide independent portalul aprobat pentru studenți atunci când un e-mail neașteptat spune că accesul va expira. Un administrator de departament poate verifica adresa completă a destinatarului înainte de a partaja o listă de studenți. Un cercetător poate identifica cine aprobă un nou serviciu de colaborare. Oferă fiecărui grup contactele relevante din campus și explică ce trebuie făcut atunci când acel contact nu este disponibil.
Sursele secțiunii: Securitatea cibernetică pentru instituțiile de învățământ superior
2. Construiește un parcurs scurt de cursuri pentru fiecare grup
Conștientizarea securității cibernetice pentru studenți ar trebui să înceapă cu sistemele de care au nevoie pentru studiu și cu ajutorul pe care îl pot accesa. Modulul de învățare privind securitatea informațiilor de la Jisc tratează atât personalul, cât și studenții ca participanți și își conectează predarea la politicile și procedurile instituționale. Folosește acest principiu atunci când îți selectezi propriul program: o lecție generală are nevoie de o cale locală pentru a fi aplicată.
Următoarele sunt secvențe CyberPlay sugerate. Acestea reprezintă o selecție de pornire, nu o cerință de a finaliza întregul catalog. După fiecare lecție, cere-i cursantului să explice o decizie cu propriile cuvinte. Cineva care cunoaște deja regula ar putea avea nevoie de ajutor pentru a localiza serviciul aprobat al campusului, în loc de o altă explicație despre phishing.
- Începe Phishing prin e-mail, varianta modernă
- Exersează o cerere de autentificare neașteptată
- Învață cum să explici ce s-a întâmplat
| Grup și moment | Succesiune de cursuri propusă | Acțiune de exersat în campus |
|---|---|---|
| Studenți noi, în perioada de orientare | Phishing prin e-mail, varianta modernă → Refuză, dacă nu tu ai început → Am dat clic. Și acum? | Deschide independent portalul pentru studenți, respinge o aprobare de conectare neașteptată și localizează asistența. |
| Personalul didactic și de asistență care gestionează înregistrări partajate | Phishing prin e-mail, varianta modernă → Scrie oamenii pe nume înainte să trimiți → Nu permite o aplicație pe care n-ai ales-o | Verifică un destinatar și rolul de partajare, apoi verifică o aplicație înainte de a acorda acces. |
| Cercetători care se alătură unui proiect sau unei colaborări | Scrie oamenii pe nume înainte să trimiți → Nu lipi un secret în chatul greșit → Am dat clic. Și acum? | Confirmă colaboratorii autorizați, responsabilul pentru date, serviciul aprobat și calea de raportare. |
Sursele secțiunii: Modul de învățare digitală privind securitatea informațiilor
3. Exersează o cerere credibilă privind un cont
Ghidul privind phishingul de la Cambridge descrie presiunea din jurul dezactivării conturilor și mesajele care imită autoritatea. Adaptează aceste tipare la un exemplu fictiv de campus: un mesaj spune că un cont de bibliotecă are nevoie de o verificare urgentă înainte de seminarul de mâine. Întreabă ce acțiune este solicitată și unde ar verifica-o cursantul în mod independent. Un logo convingător, numele corect al cursului sau o formulare cizelată reprezintă motive insuficiente pentru a introduce datele de conectare.
Apoi schimbă acțiunea solicitată. În Refuză, dacă nu tu ai început, cursantul exersează răspunsul la o aprobare de autentificare neașteptată. Nu permite o aplicație pe care n-ai ales-o mută atenția către permisiunile aplicației. Întreabă dacă cursantul se aștepta la aplicație și dacă accesul acesteia se potrivește cu sarcina. Un furnizor de identitate familiar poate afișa o cerere de aplicație care totuși necesită verificare. Oferă o cale către lista de software aprobat sau către contactul IT, astfel încât incertitudinea să aibă un pas următor practic.
Sursele secțiunii: Phishing
4. Transformă partajarea în cercetare într-o decizie despre oameni și scop
Prin ghidul său pentru cercetare și inovare de încredere, UKRI așteaptă ca organizațiile finanțate să gestioneze accesul la datele de cercetare partajate și să convină cum vor fi tratate înainte de a le distribui. Accesul este prevăzut pentru persoanele care au nevoie de el și numai pentru perioada necesară. Acestea sunt așteptările finanțatorului, în limitele domeniului de aplicare precizat; fiecare universitate trebuie să urmeze regulile, acordurile și aprobările relevante pentru propriul proiect.
Folosește Scrie oamenii pe nume înainte să trimiți cu un dosar de proiect fictiv. Cere-i cursantului să identifice colaboratorul vizat, să verifice adresa instituțională completă și să aleagă accesul necesar pentru sarcină. Citirea unei versiuni preliminare poate necesita drepturi de vizualizare; editarea unei analize necesită o decizie diferită. Revizuiește conținutul, precum și linkul: filele ascunse ale foilor de calcul și fișierele suplimentare pot dezvălui informații dincolo de ceea ce se intenționa să fie transmis. La sfârșitul unui stagiu sau al unei colaborări, identifică cine revizuiește menținerea accesului. Un rezultat public al cercetării și un set de date restricționat al participanților nu ar trebui să primească implicit aceeași decizie de partajare.
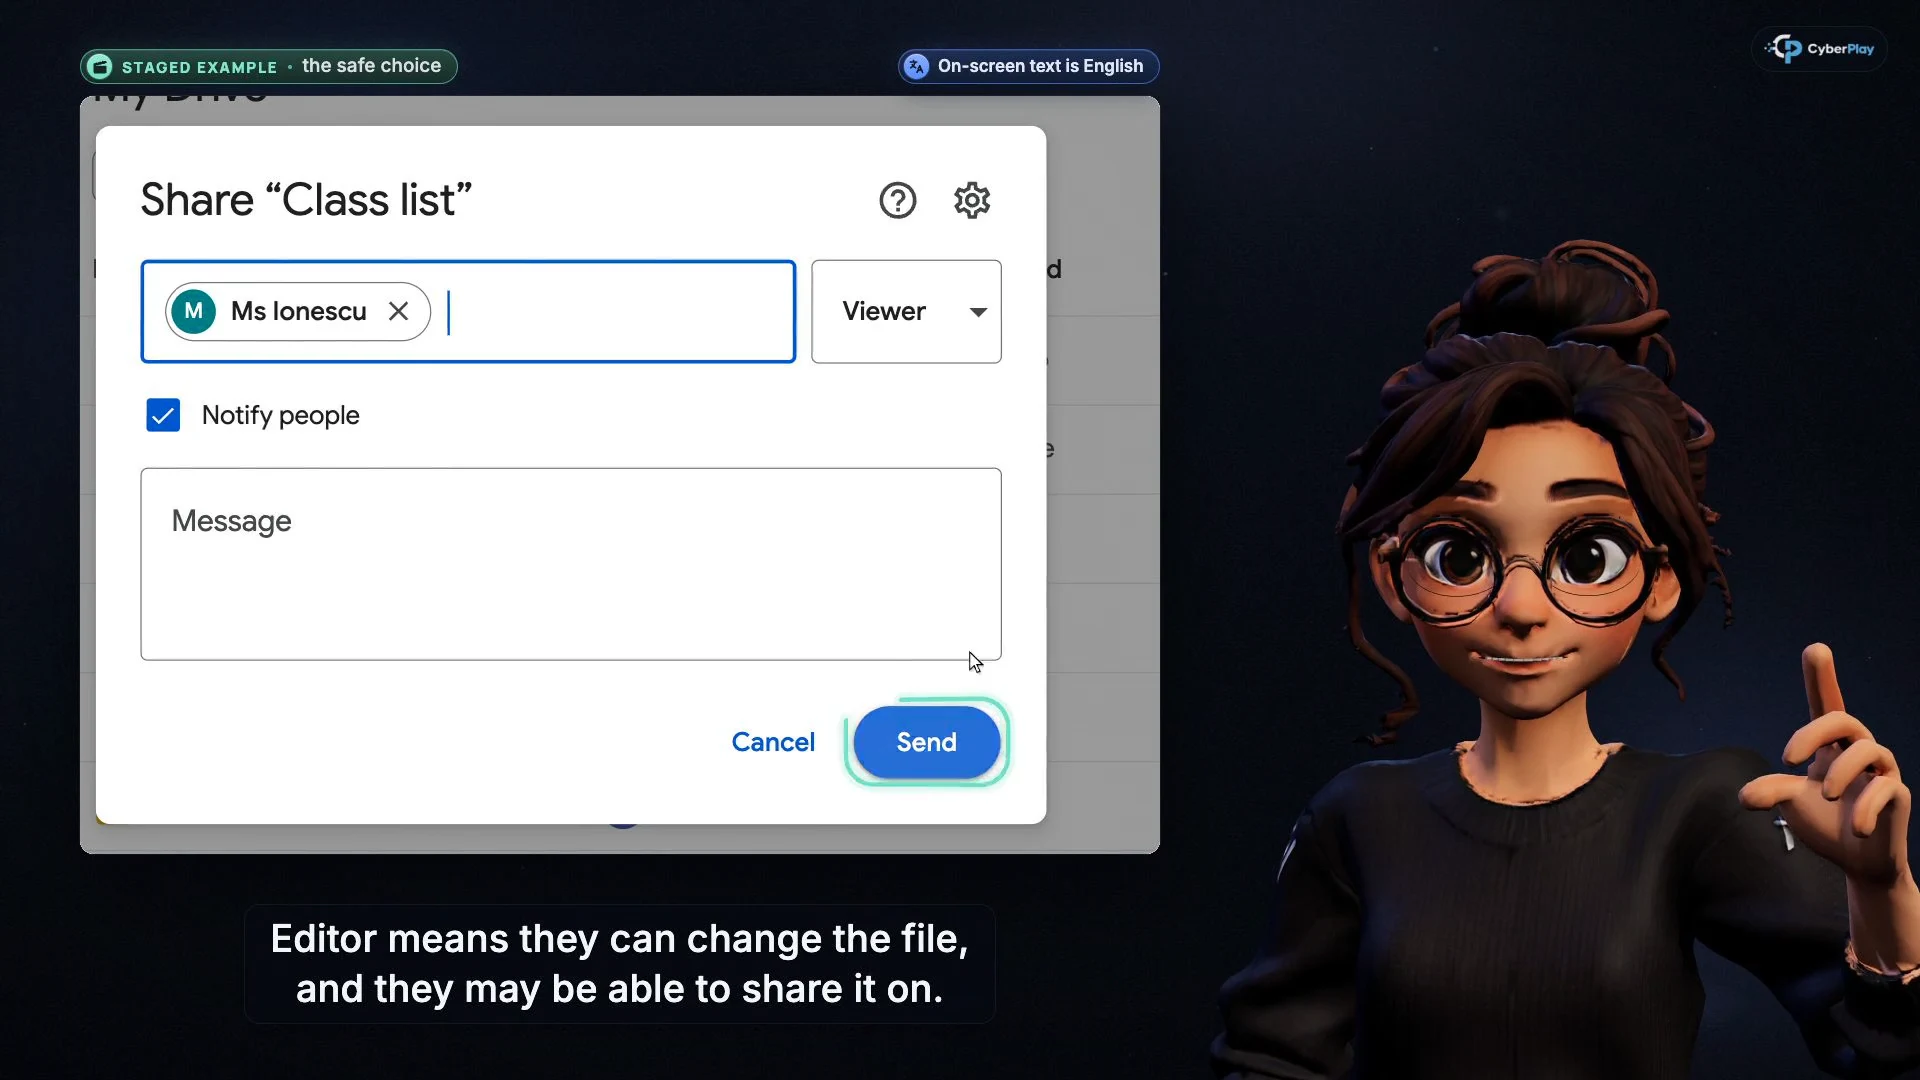
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Numește destinatarul vizat
Pentru activitatea din campus, confirmă întreaga adresă instituțională, inclusiv pentru colaboratorii din afara echipei tale.
- Alege accesul necesar
Un colaborator care trebuie doar să citească ar trebui să primească acces de vizualizare; urmează regulile de aprobare ale proiectului înainte de a-l extinde.
Sursele secțiunii: Cercetare și Inovare de Încredere UKRI: principii și așteptări
5. Verifică instrumentul IA, contul și utilizarea permisă
Doar numele unui serviciu IA nu stabilește că un cont este aprobat pentru informațiile universității. Ghidul pentru studenți de la Oxford distinge accesul oferit instituțional de conturile personale și explică faptul că datele interne sau confidențiale ale universității nu ar trebui să ajungă în conturile personale pe care le discută. De asemenea, separă accesul la un instrument de permisiunea de a utiliza IA într-o sarcină evaluată. Tratează acest lucru ca pe un exemplu concret de universitate, apoi identifică ghidul aplicabil al propriei instituții.
Nu lipi un secret în chatul greșit prezintă două verificări utile: dacă informațiile pot părăsi mediul și dacă acesta este instrumentul aprobat. Aplică-le la notițele de predare, la un document preliminar nepublicat sau la un registru de calcul cu date despre participanți. Confirmă contul și spațiul de lucru, precum și numele produsului. O conexiune care permite unui asistent să citească e-mailuri sau fișiere acordă, de asemenea, acces. Solicită responsabilului proiectului sau al serviciului să rezolve incertitudinea înainte de a încărca sau de a te conecta; folosește date inventate pentru exercițiu.
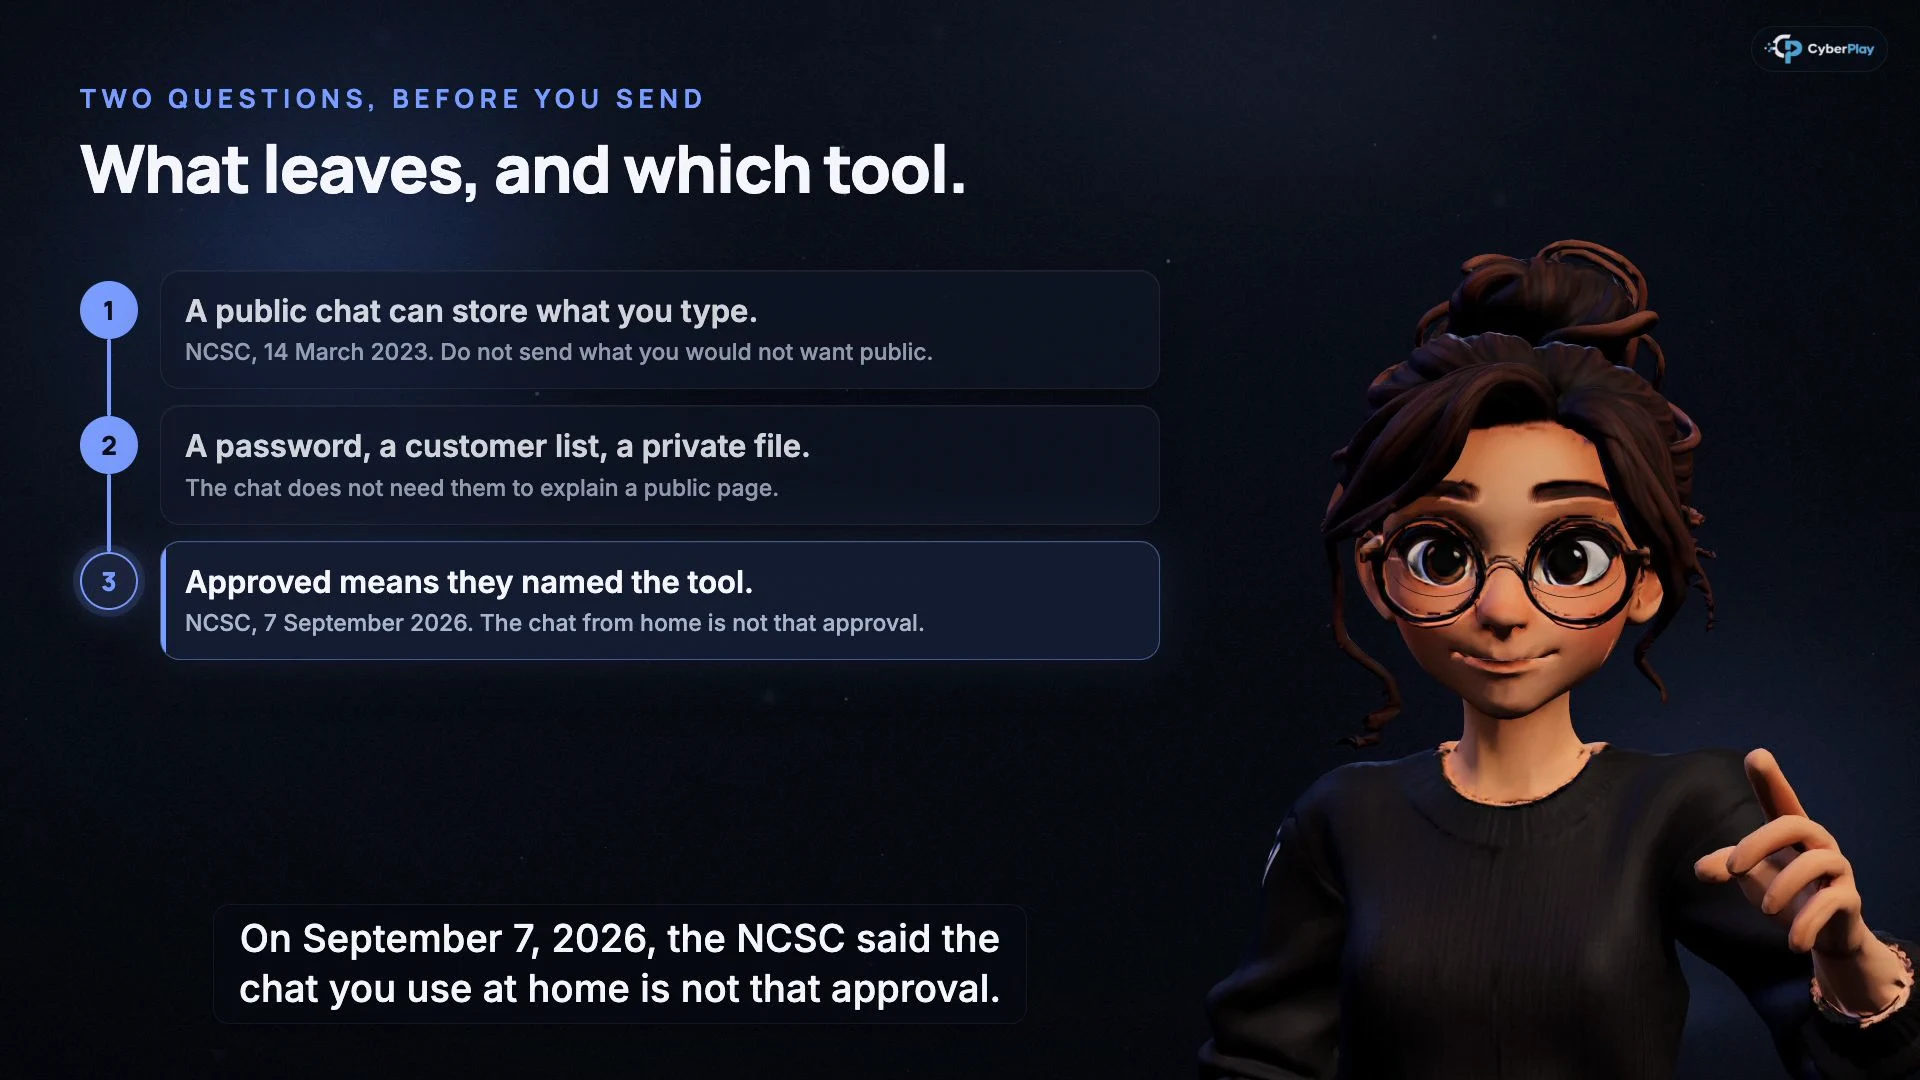
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Decide ce poate părăsi mediul
Verifică dacă datele studenților, ale cercetării sau ale colaboratorilor pot fi trimise către instrument conform regulilor universității.
- Folosește instrumentul aprobat
Un abonament personal nu stabilește aprobarea universității; folosește contul și fluxul de lucru aprobate.
Sursele secțiunii: Întrebări frecvente despre GenAI pentru studenți
6. Folosește jocuri de securitate cibernetică pentru studenți și personal
Find the Fake Login oferă lecției despre permisiunile contului un cadru diferit. Scenariile sale de aplicații pun în contrast o aplicație neașteptată care solicită e-mailuri, fișiere și acces de durată cu o aplicație internă anunțată care solicită un acces mai restrâns la calendar. Jucătorul poate inspecta editorul și permisiunile, poate respinge sau aproba și poate revizui explicația. Cadrul este o organizație fictivă; cere-le cursanților să identifice verificările echivalente în mediul lor de campus.
Pentru o discuție mai scurtă despre acces, Data Dash pune în contrast un magnet util care colectează capsulele din apropiere cu unul care citește și încărcătura privată. Accesul suplimentar are o consecință în joc și o decizie de revocare. Întreabă ce înseamnă acest lucru pentru un asistent de studiu care solicită acces la o întreagă unitate de stocare. Aceste jocuri oferă practică și explicații. O parcurgere reușită nu demonstrează securitatea unui cont de student, a unui serviciu de cercetare sau a politicii de permisiuni a universității.
- Exersează aprobările de aplicații în Find the Fake Login
- Explorează permisiunile necesare în Data Dash
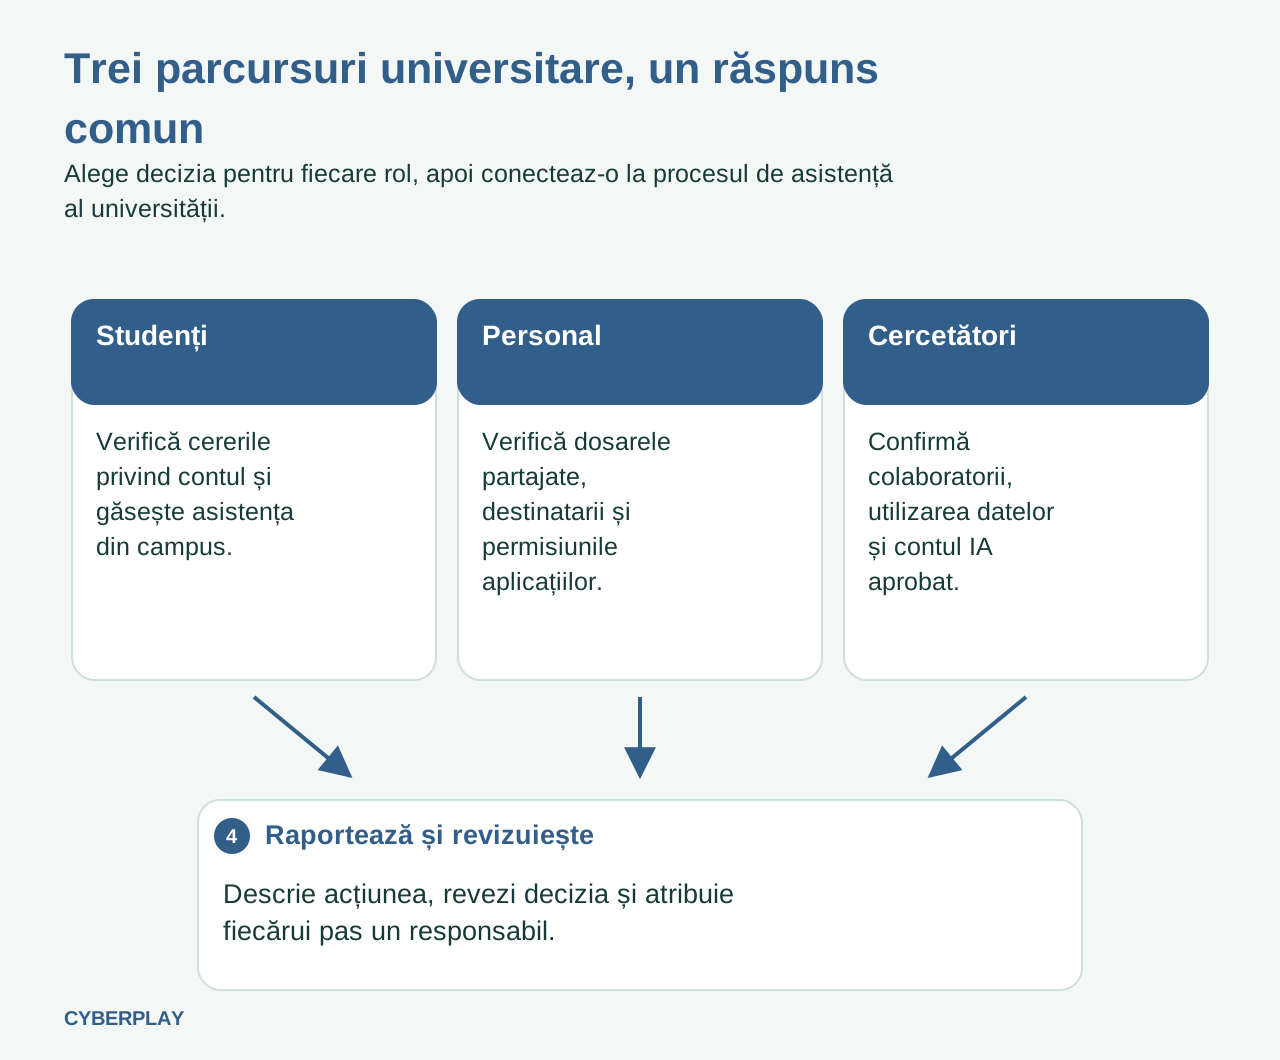
7. Exercițiu: o scurtătură de colaborare cu acces excesiv
Folosește acest caz fictiv cu un student cercetător, un supervizor și un coleg de asistență. Oferă-le o pagină simulată de servicii aprobate și un contact fictiv de proiect. Cere-i fiecărui participant să declare următoarea acțiune și cine este responsabil pentru decizia nerezolvată. Nu sunt necesare date reale de cercetare sau aprobări de cont.
8. Exersează transmiterea unei sesizări înainte de o greșeală reală
Include raportarea în sesiunea introductivă. Cere-i unui cursant să descrie dacă doar a deschis o pagină, a introdus date de conectare, a aprobat o aplicație, a încărcat un fișier sau a modificat permisiunile de partajare. Include ora aproximativă, contul sau dispozitivul și mesajul relevant. Am dat clic. Și acum? sprijină această explicație specifică acțiunii. O declarație vagă că ceva părea suspect oferă echipei de asistență mai puține informații cu care să lucreze decât o relatare clară a ceea ce s-a întâmplat.
Oferă calea reală a campusului și o soluție de rezervă pentru cineva blocat fără acces la contul său universitar. Exersează cu detalii fictive în sala de clasă, în loc să trimiți incidente de testare către serviciul real de asistență fără coordonare. Dacă o acțiune a avut deja loc, oprește orice interacțiune ulterioară și contactează prompt echipa desemnată. Acea echipă poate evalua sesiunile, permisiunile aplicațiilor și informațiile expuse; nu presupune că simpla schimbare a parolei retrage accesul acordat unei aplicații sau recuperează un fișier deja partajat.
9. Revizuiește decizia atunci când responsabilitățile se schimbă
Revino la aceleași obiceiuri de bază atunci când studenții încep lucrul în grup, personalul preia sarcini de partajare a înregistrărilor sau cercetătorii se alătură unei noi colaborări. Schimbă exemplul astfel încât cursanții să fie nevoiți să aplice regula: înlocuiește un avertisment de la bibliotecă cu o invitație la o întâlnire sau o listă de clasă cu un dosar de proiect restricționat. Verifică dacă cursantul poate explica permisiunea și poate găsi contactul corespunzător. O cale de asistență indisponibilă sau un responsabil pentru date neclar reprezintă o problemă de rezolvat în cadrul programului.
Folosește evidențele de învățare disponibile în spațiul tău de lucru pentru a revizui participarea și a decide cine are nevoie de o acțiune ulterioară. Păstrează distincte finalizarea, un răspuns dintr-un curs, o decizie dintr-un joc și un exercițiu de campus observat. Înregistrează întrebarea nerezolvată, responsabilul acesteia și următoarea revizuire. Universitatea rămâne responsabilă pentru controalele sale de identitate, serviciile aprobate și guvernanța cercetării. Începe cu parcursul cel mai apropiat de munca imediată a grupei și folosește pagina pentru universități CyberPlay pentru a explora platforma în acel context.
Exersează verificarea unei aplicații de colaborare
Folosește Find the Fake Login pentru a compara cererile de aplicații, apoi explică ce serviciu al campusului ar verifica un instrument nefamiliar și permisiunile acestuia. Continuă cu exercițiul de laborator fictiv de mai sus.
Joacă Find the Fake LoginSurse și lecturi suplimentare
- Securitatea cibernetică pentru instituțiile de învățământ superior — Centrul Național de Securitate Cibernetică din Regatul Unit (NCSC). Accesat la 2026-10-03
- Modul de învățare digitală privind securitatea informațiilor — Jisc. Accesat la 2026-10-03
- Phishing — Serviciile informatice ale Universității din Cambridge. Accesat la 2026-10-03
- Cercetare și Inovare de Încredere UKRI: principii și așteptări — UK Research and Innovation (UKRI). Accesat la 2026-10-03
- Întrebări frecvente despre GenAI pentru studenți — Universitatea din Oxford. Accesat la 2026-10-03
Continuă explorarea
- Instruire de securitate cibernetică în școli: un plan de lecție
Planifică lecții de securitate cibernetică pentru școli cu video, jocuri și exerciții. Învață elevii să verifice mesaje, să partajeze atent și să ceară ajutor.
RO · 10 min de lectură - Cursuri de conștientizare a securității: un program care leagă învățarea de practică
Construiește un program de conștientizare cu lecții video scurte, jocuri realiste și teste de cunoștințe. Vezi exemple pe roluri și ce poate demonstra fiecare rezultat.
RO · 8 min de lectură - Phishing prin sesiune și cod de dispozitiv: de ce pagina reală nu este suficientă
Compară furtul cookie-urilor de sesiune, phishingul cu cod de dispozitiv și consimțământul OAuth. Exersează deciziile cu lecțiile CyberPlay și Find the Fake Login.
RO · 8 min de lectură - Instruire prompt injection pentru angajați: verifică ce poate face asistentul IA
Învață angajații să verifice acțiunile IA, să protejeze datele și să raporteze greșelile. Combină lecțiile CyberPlay cu Data Dash și o listă practică de aprobare.
RO · 7 min de lectură - Instruire în securitate cibernetică pentru bănci: scenarii pe roluri și DORA
Planificați instruirea angajaților din bănci pe verificarea plăților, a identității și raportare, cu cerințe DORA și o matrice practică pe roluri.
RO · 9 min de lectură - Instruire în securitate cibernetică pentru producție: ture și dispozitive comune
Construiește conștientizarea securității în producție pornind de la ture, terminale comune și escaladare. Include o matrice și un exercițiu de discuție.
RO · 9 min de lectură