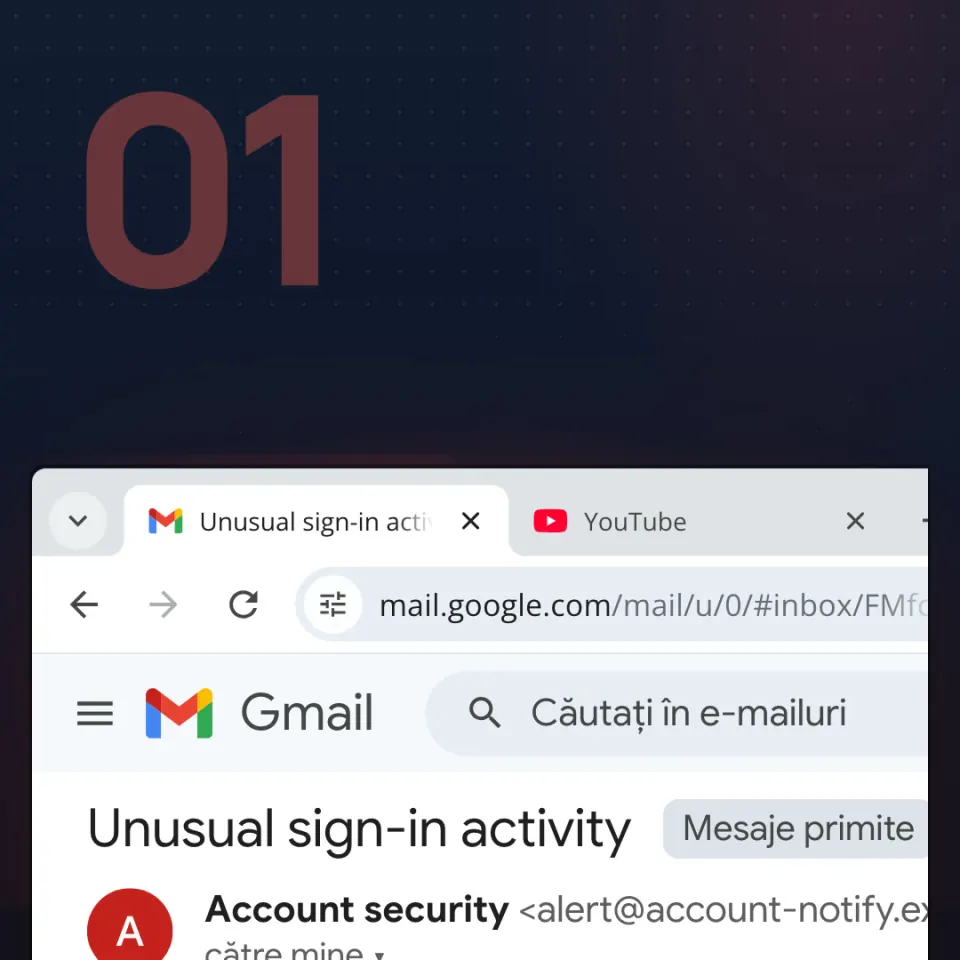
E-mailurile de phishing nu mai arată neglijent. Multe au ortografie curată, o siglă care pare reală și un ton calm. Această pagină explică de ce nu e o dovadă că mesajul e adevărat și care e singura verificare care încă funcționează.
Ce este
Phishing-ul este un mesaj care se dă drept cineva în care ai încredere, ca să faci ceva ce nu ai face pentru un necunoscut: să te conectezi, să plătești, să descarci un fișier sau să trimiți un cod ori un număr de card.
Are patru „costume” des întâlnite:
- Alertă de conectare: „Contul tău e în pericol.” Vrea parola ta, pe o pagină de login copiată.
- Factură: o factură e scadentă sau a aprobat-o un șef. Vrea o plată sau un clic care duce la o conectare ori la un fișier.
- Mesaj de la HR: salariu, beneficii sau un formular pentru angajați. Vrea o conectare sau un download.
- Avertizare de cont: fiscul, o bancă sau o școală spune că ceva expiră. Vrea un formular, un fișier sau datele cardului.
Este răspândit. În Internet Crime Report 2025, IC3 de la FBI a înregistrat 191.561 de plângeri de phishing și spoofing din 2025, cel mai mare număr dintre toate tipurile, cu pierderi raportate de aproximativ 215,8 milioane de dolari. În raportul său din 2026, Verizon a găsit că 80% dintre atacurile blocate de filtrele de e-mail erau phishing simplu, nu malware.
Cum funcționează
- Mesajul pare finisat. Gramatică curată, sigla la locul ei, ton calm sau o urgență „profesionistă” („două ore”, „contul va fi limitat”).
- Numele pe care îl vezi nu e adresa. Numele afișat poate fi „Account security” sau „HR”. Adresa din spate poate fi o căsuță gratuită sau un domeniu aproape identic, cum e adresa inventată
alert@account-notify.example. - Butonul e atacul. „Review activity”, „View my benefits”, „Pay”. Duce la un site al atacatorului, adesea o copie aproape perfectă a unei pagini reale de conectare.
- Cererea e scopul. Conectează-te. Plătește. Descarcă. Trimite un cod sau un număr de card.
Ortografia nu mai e un test. În Digital Defense Report 2025, Microsoft a raportat că e-mailurile de phishing generate automat cu AI au avut o rată de clic de 54%, față de 12% pentru cele obișnuite.
Cazuri reale
- Un șef și o factură. Într-un articol din 10 septembrie 2026, Microsoft Security a descris peste un milion de e-mailuri trimise între 3 și 5 august 2026. Se dădeau drept un CEO, un CFO sau un președinte și cereau departamentului de plăți să trimită aproape 50.000 de dolari. Microsoft nu a găsit dovezi că firmele reale numite în mesaje ar fi fost sparte.
- Un mesaj calm de la HR. Într-un raport din 20 august 2025, Proofpoint a descris o campanie de sute de mii de mesaje. Un val se dădea drept HR și vorbea despre beneficiile angajaților. Butonul ducea la o pagină falsă de conectare, cu aspect Microsoft.
- O rambursare de taxe în România. Într-un avertisment republicat pe 18 aprilie 2026, DNSC (Directoratul Național de Securitate Cibernetică) a descris e-mailuri care se dau drept ANAF. Promit o rambursare, apoi o pagină cere codul numeric personal (CNP) și datele cardului.
Cum îl recunoști
- Îți cere să te conectezi, să plătești, să descarci sau să trimiți un cod ori un număr de card.
- Te grăbește: azi, două ore, contul se închide.
- Adresa reală a expeditorului, nu numele afișat, e o căsuță gratuită sau un domeniu aproape corect.
- Îți dă el link-ul, numărul de telefon sau formularul.
- Are un atașament neașteptat sau un link scurtat.
Ce faci
- Oprește-te și întreabă-te: ce încearcă acest mesaj să mă determine să fac?
- Nu folosi butonul, link-ul sau numărul de telefon din mesaj, chiar dacă ar putea fi real. Furnizorii reali trimit avertismente: Microsoft Support (2026) spune că un e-mail sau un SMS autentic poate urma după o conectare dintr-un loc sau de pe un dispozitiv nou. Tot nu ai nevoie de buton.
- Verifică pe o cale în care ai deja încredere. Deschide aplicația, tastează adresa pe care o știi sau sună la un număr pe care îl aveai deja salvat. Pentru o factură sau un formular de HR, folosește portalul sau aplicația pe care o folosești deja.
- Nu răspunde și nu da clic pe „unsubscribe”. Raportează mesajul, apoi șterge-l.
Dacă s-a întâmplat deja
- Nu răspunde și nu urma alte link-uri din acel e-mail.
- De pe un telefon sau un calculator care nu a deschis link-ul, schimbă parola, și peste tot unde ai folosit-o. Pornește o a doua verificare la conectare (MFA).
- Spune cuiva: la școală sau la serviciu, echipei de IT; acasă, unui adult.
- Dacă ai introdus un card sau ai trimis bani, sună la bancă pe numărul tipărit pe card, nu pe unul din e-mail.
- Raportează. În România, sună la 1911 sau folosește site-ul DNSC de raportare (pnrisc.dnsc.ro). Un raport rapid îi ajută pe alții și nu e nimic de ascuns.
Ștergerea e-mailului nu anulează o conectare.