CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 10 min leestijd
Gids en oefeningen in het Nederlands
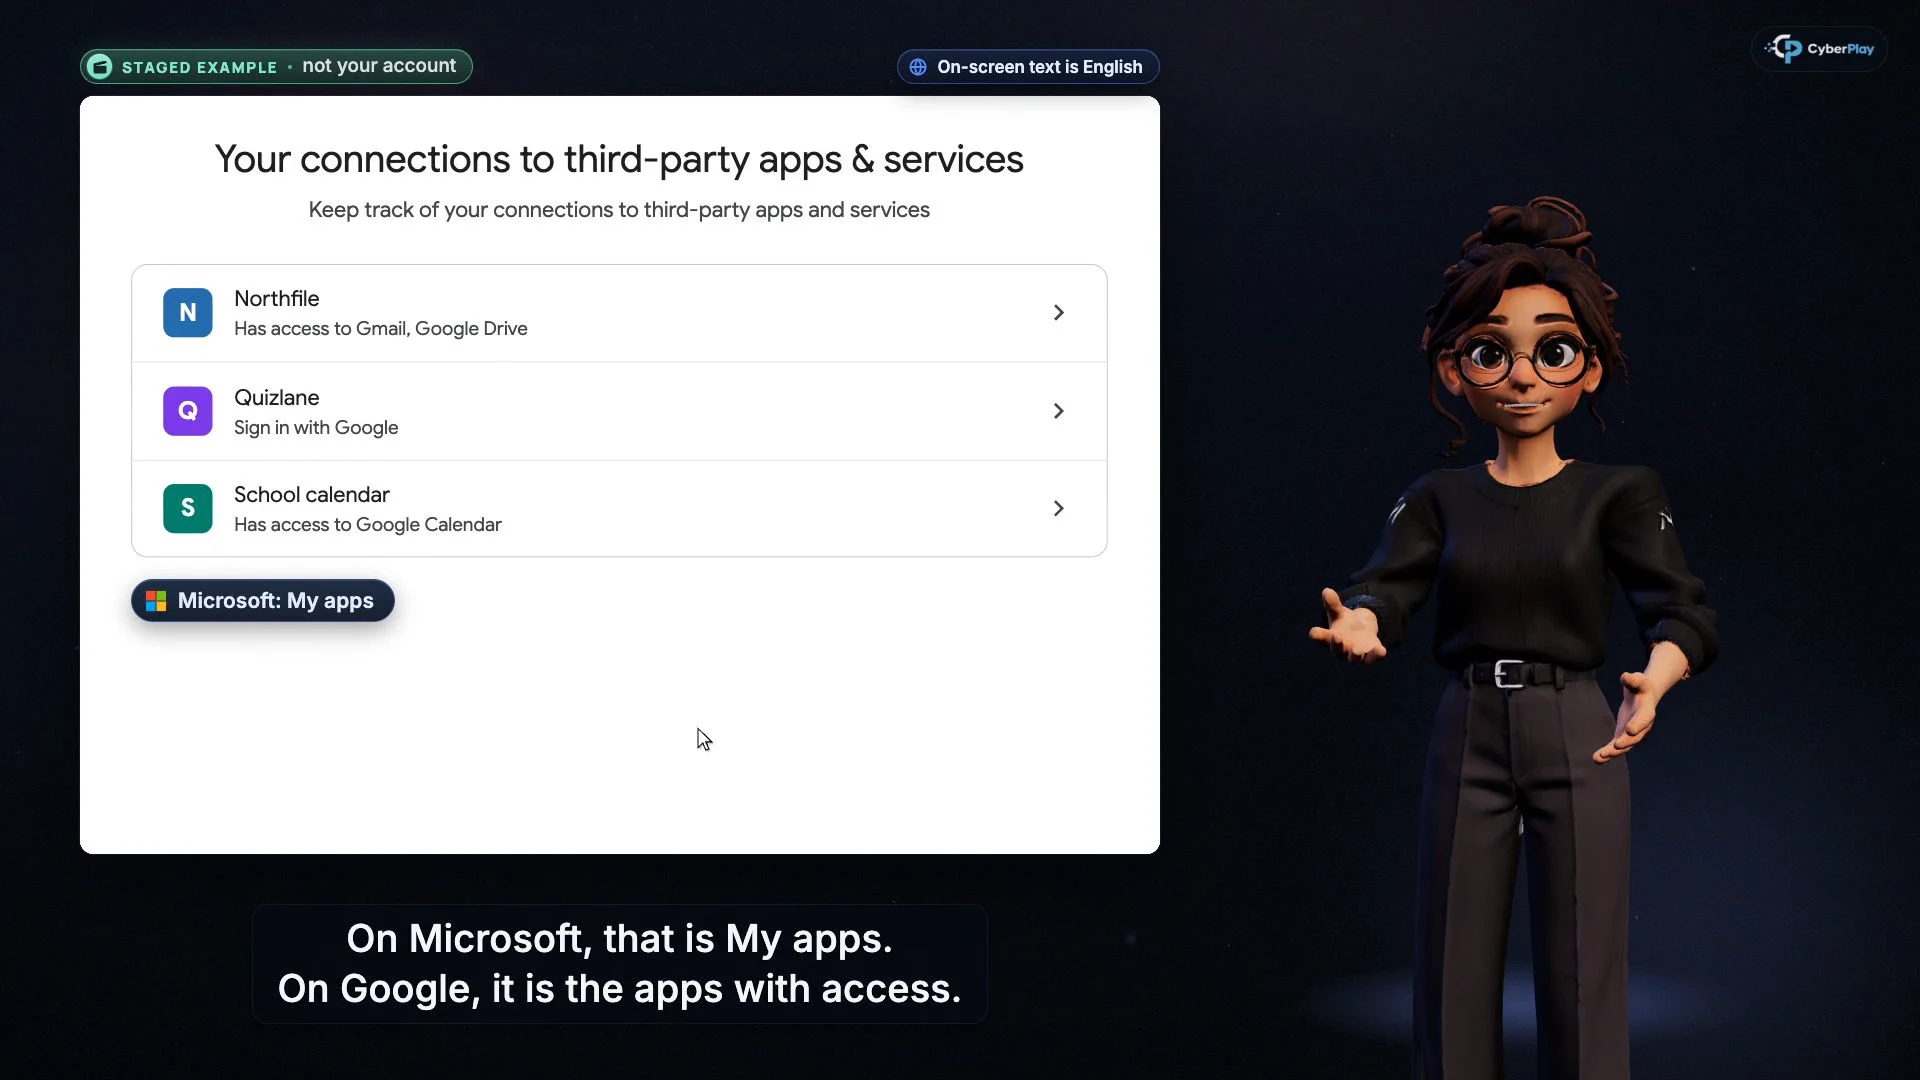
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
Training in cyberbewustzijn voor universiteiten moet studenten en medewerkers helpen om accountverzoeken te verifiëren, informatie met de juiste mensen te delen en fouten via campuskanalen te melden. Begin met een gezamenlijke introductie en voeg vervolgens oefeningen toe rond het werk dat elke groep daadwerkelijk doet: toegang krijgen tot onderwijssystemen, studentendossiers beheren of samenwerken aan onderzoek. Koppel een korte les aan een beslissing in een spel en een oefening op basis van het werkelijke ondersteuningsproces van je universiteit.
CyberPlay-cursussen bieden videolessen met vijf beslissingscontrolepunten vóór de toelichting. Deze Nederlandstalige gids laat zien hoe je ze selecteert voor een universitair programma en verbindt met Find the Fake Login en Data Dash. De gesproken teksten en lesinhoud van de cursussen zijn momenteel beschikbaar in het Engels en Roemeens; controleer daarom de lestaal voordat je een meertalige groep uitnodigt. De onderstaande campusvoorbeelden zijn fictieve onderwijsscenario's en geen verslagen van incidenten bij de genoemde universiteiten.
Wat je meeneemt
- Geef iedereen een betrouwbare route naar campusdiensten en een meldpunt dat ze kunnen vinden vóórdat er iets misgaat.
- Stem de oefening af op nieuwe studenten, docenten, ondersteunend personeel en onderzoekers, die elk met verschillende gegevens werken.
- Controleer de app, ontvangers, gegevens en machtigingen, zelfs wanneer een samenwerkingstool of inlogpagina vertrouwd oogt.
- Evalueer de uitleg van de deelnemer en het campusproces naast de afrondingsregistraties; wijs een eigenaar toe aan elk openstaand knelpunt.
1. Begin met een campusbeslissing die mensen kunnen oefenen
De richtlijnen voor het hoger onderwijs van het Britse Nationaal Cyberveiligheidscentrum erkennen het belang van open onderwijs en onderzoekssamenwerking, terwijl ze tegelijkertijd verantwoordelijkheden toewijzen aan bestuurders, onderzoekers en IT-teams. Dat is een nuttig vertrekpunt voor een leerprogramma: een account beveiligen is gedeeld werk, maar het goedkeuren van een overdracht van onderzoeksgegevens en het controleren van een mededeling over het collegerooster zijn heel verschillende beslissingen.
Kies één waarneembaar leerresultaat voor de eerste sessie. Zo kan een nieuwe student zelfstandig de goedgekeurde studentenportal openen wanneer een onverwachte e-mail meldt dat de toegang verloopt. Een afdelingsbeheerder kan het volledige e-mailadres van de ontvanger controleren voordat een studentenlijst wordt gedeeld. Een onderzoeker kan vaststellen wie een nieuwe samenwerkingsdienst goedkeurt. Geef elke groep de relevante campuscontactpersonen en leg uit wat ze moeten doen als die contactpersoon niet bereikbaar is.
Bronnen bij dit onderdeel: Cyberveiligheid voor instellingen voor hoger onderwijs
2. Bouw een kort cursustraject voor elke doelgroep
Cyberbewustzijn voor studenten moet beginnen bij de systemen die ze nodig hebben voor hun studie en de hulp die ze kunnen inschakelen. De leermodule voor informatiebeveiliging van Jisc beschouwt zowel medewerkers als studenten als deelnemers en koppelt het onderwijs aan het beleid en de procedures van de instelling. Gebruik dat principe bij het samenstellen van je eigen programma: een algemene les vereist een lokale route om de theorie in de praktijk te brengen.
Hieronder staan voorgestelde CyberPlay-reeksen. Dit is een selectie om mee te beginnen, geen verplichting om de volledige catalogus te doorlopen. Vraag de deelnemer na elke les om één beslissing in eigen woorden uit te leggen. Iemand die de regel al kent, heeft wellicht eerder hulp nodig bij het vinden van de goedgekeurde campusdienst dan wéér een uitleg over phishing.
- Start Moderne e-mailphishing
- Oefen met een onverwacht authenticatieverzoek
- Leer uitleggen wat er is gebeurd
| Doelgroep en moment | Voorgestelde cursusvolgorde | Te oefenen campusactie |
|---|---|---|
| Nieuwe studenten tijdens de introductie | Moderne e-mailphishing → Weiger als je dit niet zelf hebt gestart → Ik heb geklikt. Wat nu? | Open zelfstandig de studentenportal, wijs een onverwachte inloggoedkeuring af en vind ondersteuning. |
| Onderwijzend en ondersteunend personeel dat met gedeelde dossiers werkt | Moderne e-mailphishing → Kies de ontvangers voordat je deelt → Sta geen app toe die je niet hebt gekozen | Controleer de ontvanger en de toegangsrol, en verifieer de app voordat je toegang verleent. |
| Onderzoekers die deelnemen aan een project of samenwerkingsverband | Kies de ontvangers voordat je deelt → Plak geen geheim in de verkeerde chat → Ik heb geklikt. Wat nu? | Bevestig de geautoriseerde samenwerkingspartners, gegevenseigenaar, goedgekeurde dienst en meldroute. |
Bronnen bij dit onderdeel: Digitale leermodule over informatiebeveiliging
3. Oefen met een geloofwaardig accountverzoek
De phishingrichtlijnen van Cambridge beschrijven druk rond het deactiveren van accounts en berichten die gezag nabootsen. Vertaal die patronen naar een fictief campusvoorbeeld: een bericht meldt dat een bibliotheekaccount dringend geverifieerd moet worden vóór het college van morgen. Vraag welke actie wordt verzocht en waar de deelnemer dit zelfstandig zou controleren. Een overtuigend logo, een correcte cursusnaam of verzorgd taalgebruik is onvoldoende reden om inloggegevens in te voeren.
Verander vervolgens de gevraagde actie. In 'Weiger als je dit niet zelf hebt gestart' oefent de deelnemer met het reageren op een onverwachte authenticatiegoedkeuring. 'Sta geen app toe die je niet hebt gekozen' verlegt de aandacht naar applicatiemachtigingen. Vraag of de deelnemer de app verwachtte en of de gevraagde toegang past bij de taak. Een vertrouwde identityprovider kan een applicatieverzoek tonen dat alsnog controle vereist. Bied een duidelijke route naar de goedgekeurde softwarelijst of de IT-contactpersoon, zodat twijfel leidt tot een praktische vervolgstap.
Bronnen bij dit onderdeel: Phishing herkennen
4. Maak van het delen van onderzoeksgegevens een beslissing over mensen en doel
De UKRI-richtlijnen voor betrouwbare samenwerking in onderzoek en innovatie verwachten van gefinancierde organisaties dat zij de toegang tot gedeelde onderzoeksgegevens beheren en afspraken maken over de verwerking ervan vóór het delen. De richtlijnen schrijven toegang voor aan mensen die deze nodig hebben en uitsluitend voor de periode dat deze nodig is. Dit zijn verwachtingen van subsidieverstrekkers binnen hun toepassingsgebied; elke universiteit moet de regels, overeenkomsten en goedkeuringen toepassen die gelden voor haar eigen project.
Gebruik 'Kies de ontvangers voordat je deelt' met een fictieve projectmap. Vraag de deelnemer om de beoogde samenwerkingspartner te identificeren, het volledige instellingsadres te controleren en de toegangsrechten te kiezen die nodig zijn voor de taak. Het lezen van een concept vereist wellicht alleen weergavetoegang; het bewerken van een analyse vraagt om een andere beslissing. Controleer zowel de inhoud als de link: verborgen tabbladen in spreadsheets en extra bestanden kunnen meer informatie vrijgeven dan de bedoeling was bij de overdracht. Stel aan het einde van een stage of samenwerkingsverband vast wie de doorlopende toegang evalueert. Een openbaar onderzoeksresultaat en een afgeschermde dataset van deelnemers mogen standaard niet op dezelfde manier worden gedeeld.
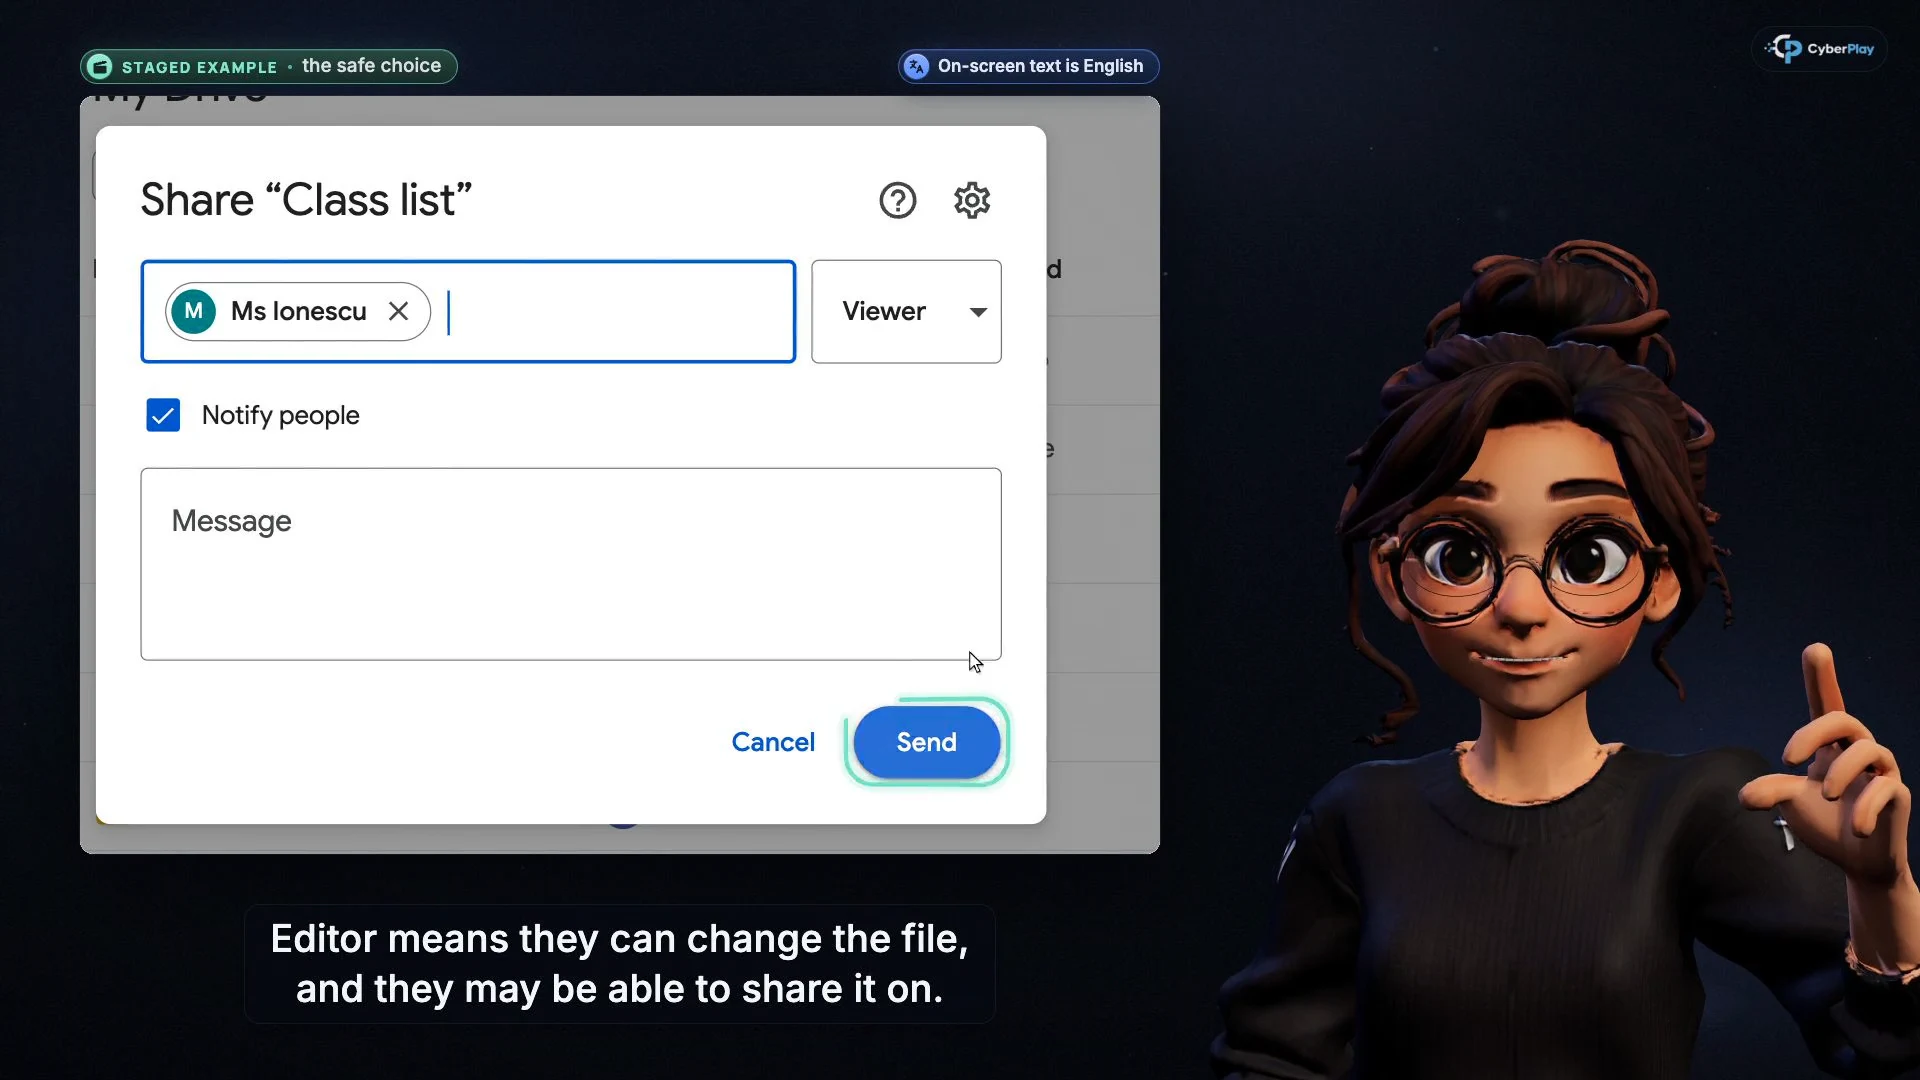
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Noem de beoogde ontvanger
Bevestig voor campuswerkzaamheden het volledige instellingsadres, inclusief samenwerkingspartners buiten je eigen team.
- Kies de benodigde toegang
Een samenwerkingspartner die alleen hoeft te lezen, moet leestoegang krijgen; volg de goedkeuringsregels van het project voordat je de toegang uitbreidt.
Bronnen bij dit onderdeel: Betrouwbaar onderzoek en innovatie bij UKRI: principes en verwachtingen
5. Controleer de AI-tool, het account en het toegestane gebruik
De naam van een AI-dienst alleen bewijst niet dat een account is goedgekeurd voor universitaire gegevens. De studentenrichtlijnen van Oxford maken onderscheid tussen door de instelling verstrekte toegang en persoonlijke accounts, en leggen uit dat interne of vertrouwelijke universitaire gegevens niet mogen worden ingevoerd in de besproken persoonlijke accounts. Ze maken ook onderscheid tussen toegang tot een tool en toestemming om AI te gebruiken bij een te beoordelen opdracht. Beschouw dit als een concreet universitair voorbeeld en raadpleeg vervolgens de richtlijnen die gelden voor je eigen instelling.
'Plak geen geheim in de verkeerde chat' leert twee nuttige controles: of de informatie de organisatie mag verlaten en of dit de goedgekeurde tool is. Pas deze toe op lesaantekeningen, een ongepubliceerd concept of een werkmap met deelnemersgegevens. Bevestig zowel het account en de werkruimte als de productnaam. Een koppeling waarmee een virtuele assistent e-mails of bestanden kan lezen, verleent ook daadwerkelijk toegang. Laat de project- of diensteigenaar eventuele onduidelijkheid wegnemen vóór het uploaden of koppelen; gebruik fictieve gegevens voor de oefening.
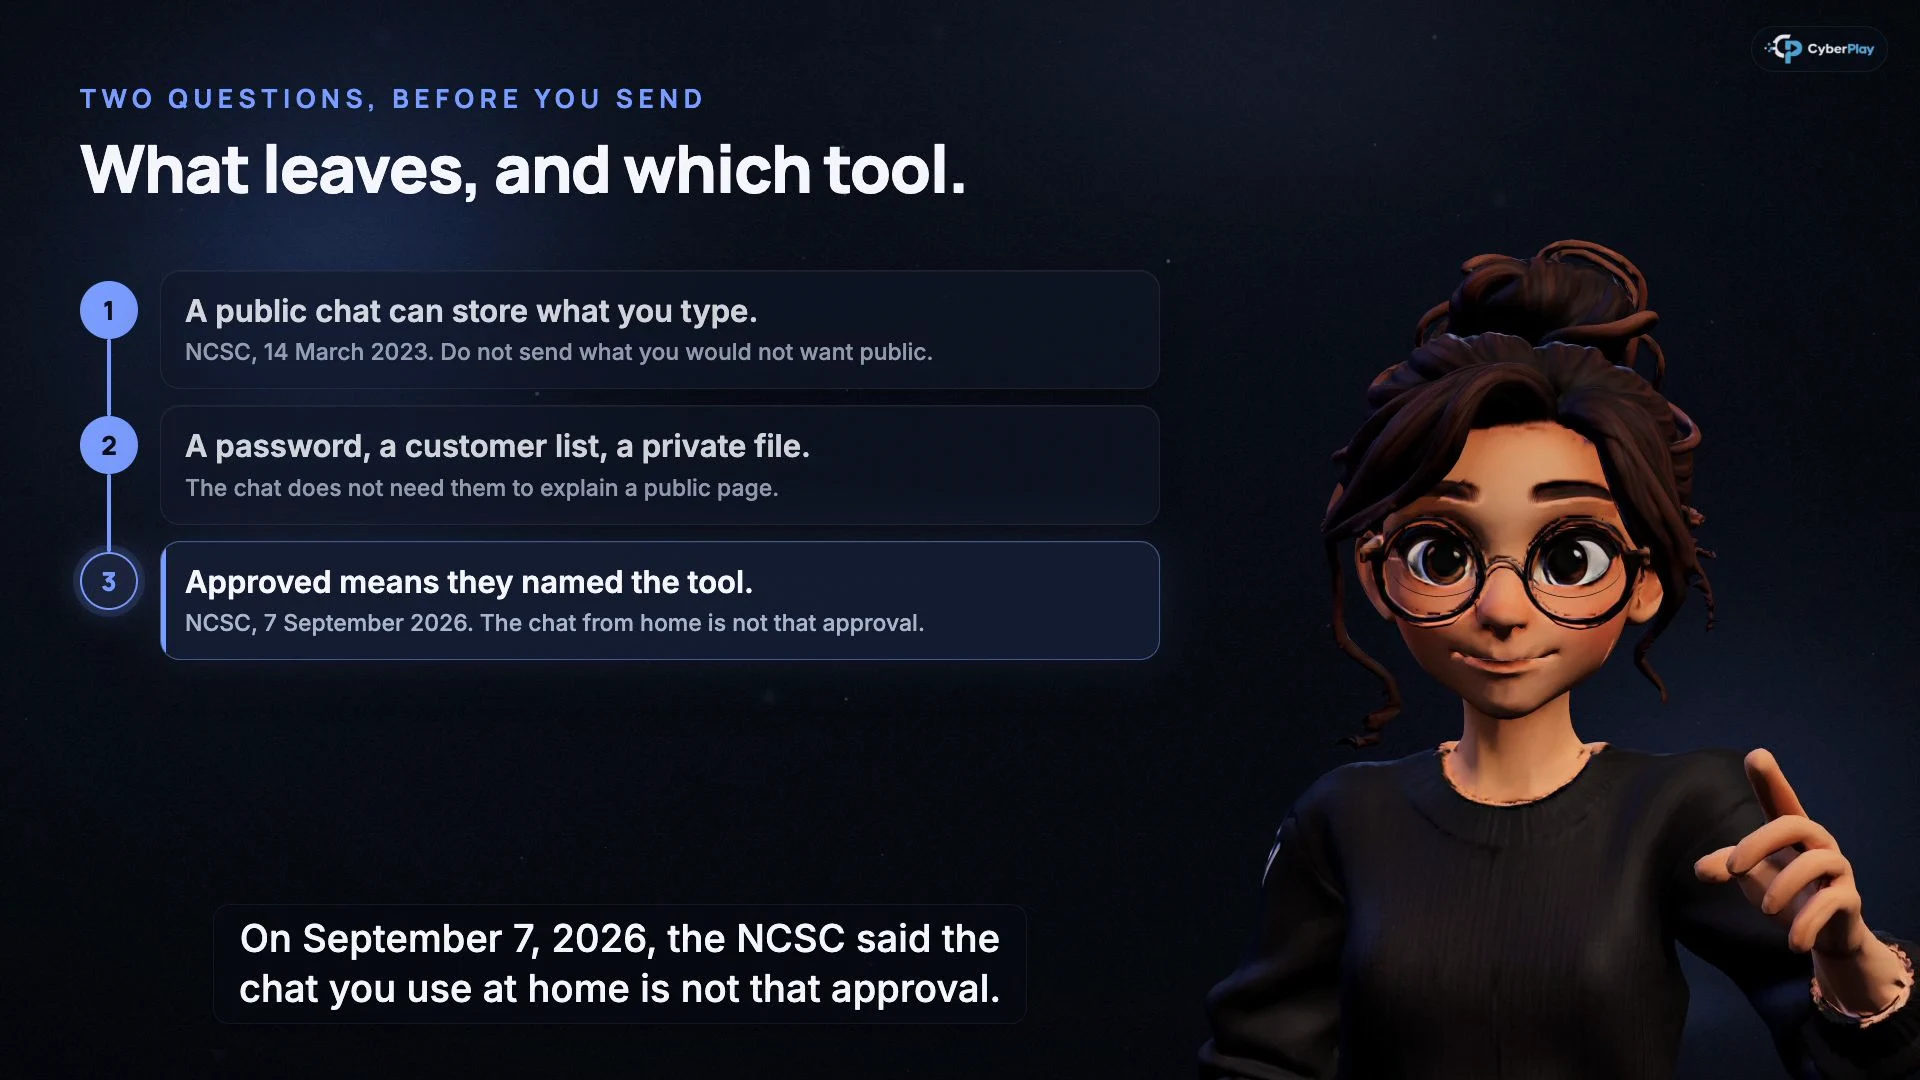
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Bepaal wat de organisatie mag verlaten
Controleer of student-, onderzoeks- of partnergegevens volgens de universitaire regels naar de tool mogen worden verzonden.
- Gebruik de aangewezen instellingstool
Een persoonlijk abonnement betekent geen goedkeuring van de universiteit; gebruik het goedgekeurde account en de vastgelegde workflow.
Bronnen bij dit onderdeel: Veelgestelde vragen over generatieve AI voor studenten
6. Gebruik cybersecurityspellen voor studenten en medewerkers
Find the Fake Login plaatst de les over accountmachtigingen in een andere context. De applicatiescenario's contrasteren een onverwachte app die vraagt om e-mail, bestanden en blijvende toegang met een aangekondigde interne applicatie die beperktere agendatoegang vraagt. De speler kan de uitgever en machtigingen inspecteren, weigeren of goedkeuren, en de toelichting doornemen. De setting is een fictieve organisatie; vraag deelnemers om de vergelijkbare controles in hun eigen campusomgeving te identificeren.
Voor een kortere discussie over toegang contrasteert Data Dash een nuttige magneet die capsules in de buurt verzamelt met een magneet die ook privélading leest. De extra toegang heeft een gevolg in het spel en vereist een beslissing over het intrekken van rechten. Vraag wat dat betekent voor een studiehulp die toegang vraagt tot een complete schijf. Deze spellen bieden praktische oefening en uitleg. Een succesvolle speelsessie bewijst niet dat een studentenaccount, onderzoeksdienst of machtigingsbeleid van de universiteit veilig is.
- Oefen met applicatiegoedkeuringen in Find the Fake Login
- Onderzoek noodzakelijke machtigingen in Data Dash
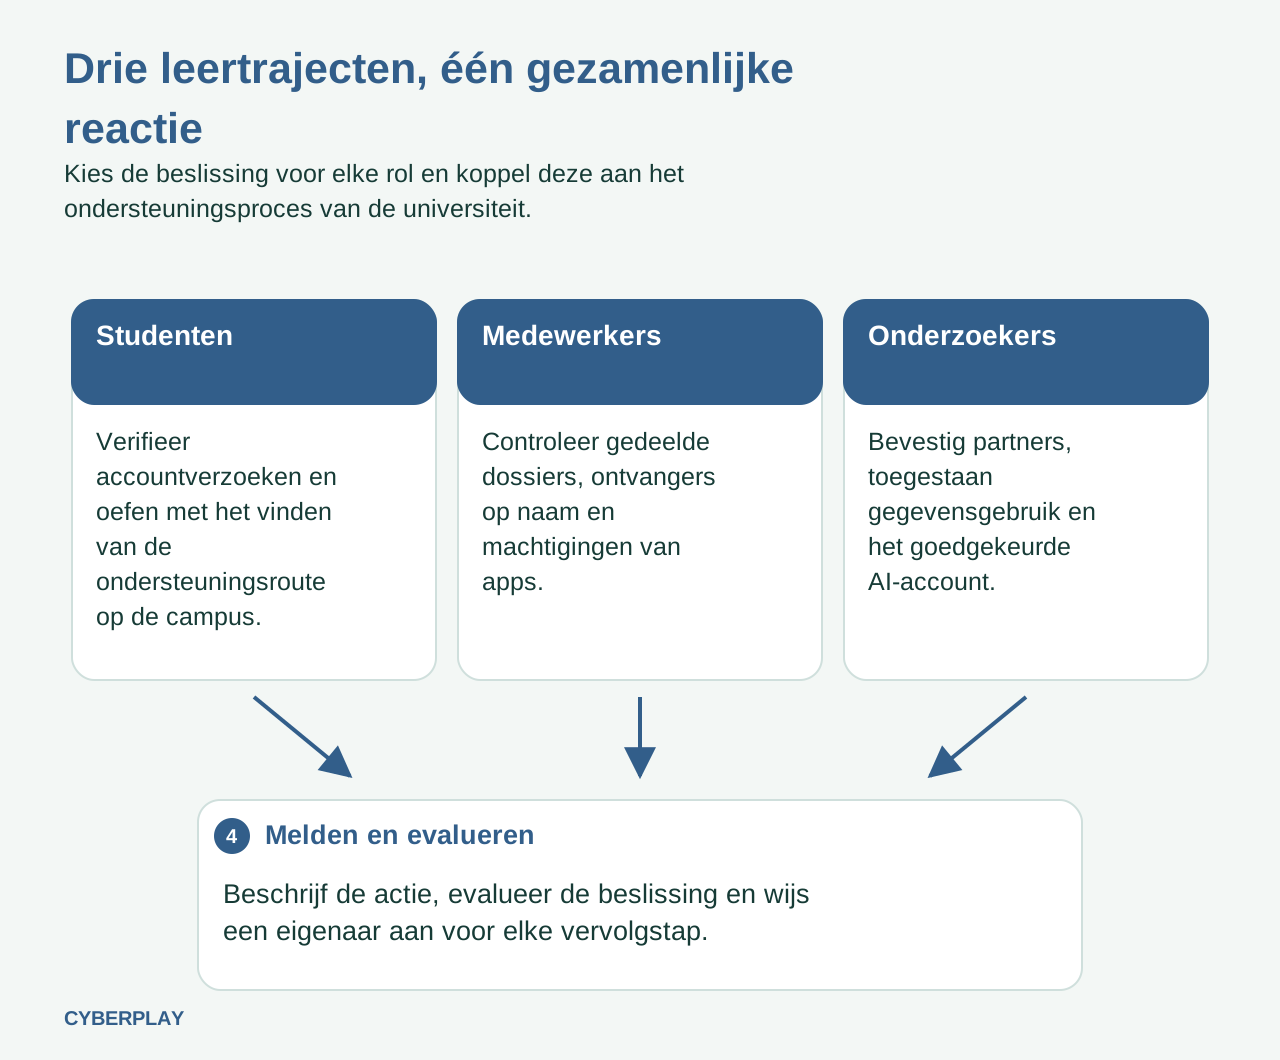
7. Oefening: snelle samenwerking met te veel toegang
Gebruik deze fictieve casus met een student die onderzoek doet, een begeleider en een collega van de ondersteuning. Geef hun een gesimuleerde pagina met goedgekeurde diensten en een fictieve projectcontactpersoon. Vraag elke deelnemer om de volgende actie aan te geven en wie de eigenaar is van de openstaande beslissing. Er zijn geen echte onderzoeksgegevens of accountgoedkeuringen nodig.
8. Oefen het melden voordat er echt iets misgaat
Maak een melding onderdeel van de introductie. Vraag een deelnemer te beschrijven of diegene alleen een pagina heeft geopend, inloggegevens heeft ingevoerd, een applicatie heeft goedgekeurd, een bestand heeft geüpload of deelrechten heeft gewijzigd. Vermeld het tijdstip bij benadering, het account of apparaat en het betreffende bericht. 'Ik heb geklikt. Wat nu?' ondersteunt deze actiegerichte uitleg. Een vage melding dat iets er verdacht uitzag geeft het ondersteuningsteam veel minder houvast dan een duidelijk verslag van wat er precies is gebeurd.
Bied de werkelijke campusroute en een uitwijkmogelijkheid voor iemand die geen toegang meer heeft tot het universitaire account. Oefen met fictieve gegevens in de onderwijsruimte in plaats van zonder afstemming testincidenten naar de live helpdesk te sturen. Als er al een actie heeft plaatsgevonden, stop dan verdere interactie en neem direct contact op met het aangewezen team. Dat team kan sessies, app-machtigingen en blootgestelde gegevens beoordelen; van alleen het wijzigen van een wachtwoord mag niet worden aangenomen dat het een applicatiegoedkeuring ongedaan maakt of een reeds gedeeld bestand terughaalt.
9. Evalueer de beslissing opnieuw wanneer verantwoordelijkheden veranderen
Grijp terug naar dezelfde basisgewoonten wanneer studenten aan groepswerk beginnen, medewerkers taken krijgen rond het delen van dossiers of onderzoekers toetreden tot een nieuwe samenwerking. Pas het voorbeeld aan zodat deelnemers de regel actief moeten toepassen: vervang een bibliotheekwaarschuwing door een vergaderuitnodiging, of een klassenlijst door een afgeschermde projectmap. Controleer of de deelnemer de machtiging kan uitleggen en de juiste contactpersoon weet te vinden. Een onbereikbare ondersteuningsroute of een onduidelijke gegevenseigenaar is een actiepunt dat binnen het programma moet worden opgelost.
Gebruik de leerrapportages in je werkomgeving om de deelname te evalueren en te bepalen wie opvolging nodig heeft. Houd voltooiing, een antwoord in een cursus, een spelbeslissing en een geobserveerde campusoefening duidelijk van elkaar te onderscheiden. Leg de openstaande vraag, de eigenaar ervan en het volgende evaluatiemoment vast. De universiteit blijft zelf verantwoordelijk voor haar identiteitscontroles, goedgekeurde diensten en onderzoeksbeheer. Begin met het traject dat het dichtst aansluit bij het directe werk van de groep en gebruik de CyberPlay-universiteitenpagina om het platform in die context te verkennen.
Oefen met het controleren van een samenwerkingsapp
Gebruik Find the Fake Login om applicatieverzoeken te vergelijken en leg vervolgens uit welke campusdienst een onbekende tool en de bijbehorende machtigingen zou verifiëren. Voer daarna de bovenstaande fictieve laboefening uit.
Speel Find the Fake LoginBronnen en verder lezen
- Cyberveiligheid voor instellingen voor hoger onderwijs — Brits Nationaal Cyberveiligheidscentrum. Geraadpleegd op 2026-10-03
- Digitale leermodule over informatiebeveiliging — Jisc. Geraadpleegd op 2026-10-03
- Phishing herkennen — Informatiediensten van de Universiteit van Cambridge. Geraadpleegd op 2026-10-03
- Betrouwbaar onderzoek en innovatie bij UKRI: principes en verwachtingen — Onderzoek en Innovatie van het Verenigd Koninkrijk (UKRI). Geraadpleegd op 2026-10-03
- Veelgestelde vragen over generatieve AI voor studenten — Universiteit van Oxford. Geraadpleegd op 2026-10-03
Lees verder
- Cyberbewustzijn op school: een praktisch lesplan
Werk aan cyberbewustzijn op school met CyberPlay-cursussen, Data Dash en een les van 45 minuten. Oefen veilige keuzes met leerlingen en medewerkers.
NL · 10 min leestijd - Cursussen cyberbewustzijn: verbind leren met de praktijk
Bouw een programma voor cyberbewustzijn met CyberPlay-cursussen, passende games, oefeningen per rol en concrete controles van beslissingen op het werk.
NL · 8 min leestijd - Phishing met sessies en apparaatcodes: wat keurt u goed?
Onderscheid sessiephishing, apparaatcodes en OAuth-toestemming. Oefen veilige accountbeslissingen met CyberPlay-cursussen en Find the Fake Login.
NL · 9 min leestijd - Promptinjectie: train medewerkers om AI-acties te controleren
Leer medewerkers AI-acties, ontvangers en gegevens te controleren. Verbind CyberPlay-cursussen en Data Dash met goedkeuringsregels en bruikbare meldingen.
NL · 8 min leestijd - Cybersecuritytraining voor banken: praktijkscenario’s per rol en aandachtspunten bij DORA
Richt cybersecuritytraining voor bankmedewerkers in rondom betalingscontroles, identiteitsverificatie en meldingen, met DORA-context en een praktische rollenmatrix.
NL · 8 min leestijd - Security awareness in de maakindustrie: trainen in ploegendienst en op gedeelde apparaten
Bouw cyberbewustwording in de maakindustrie op rond ploegendiensten, gedeelde terminals en leveranciers. Bevat een doelgroepmatrix en een veilige discussieoefening.
NL · 9 min leestijd