CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
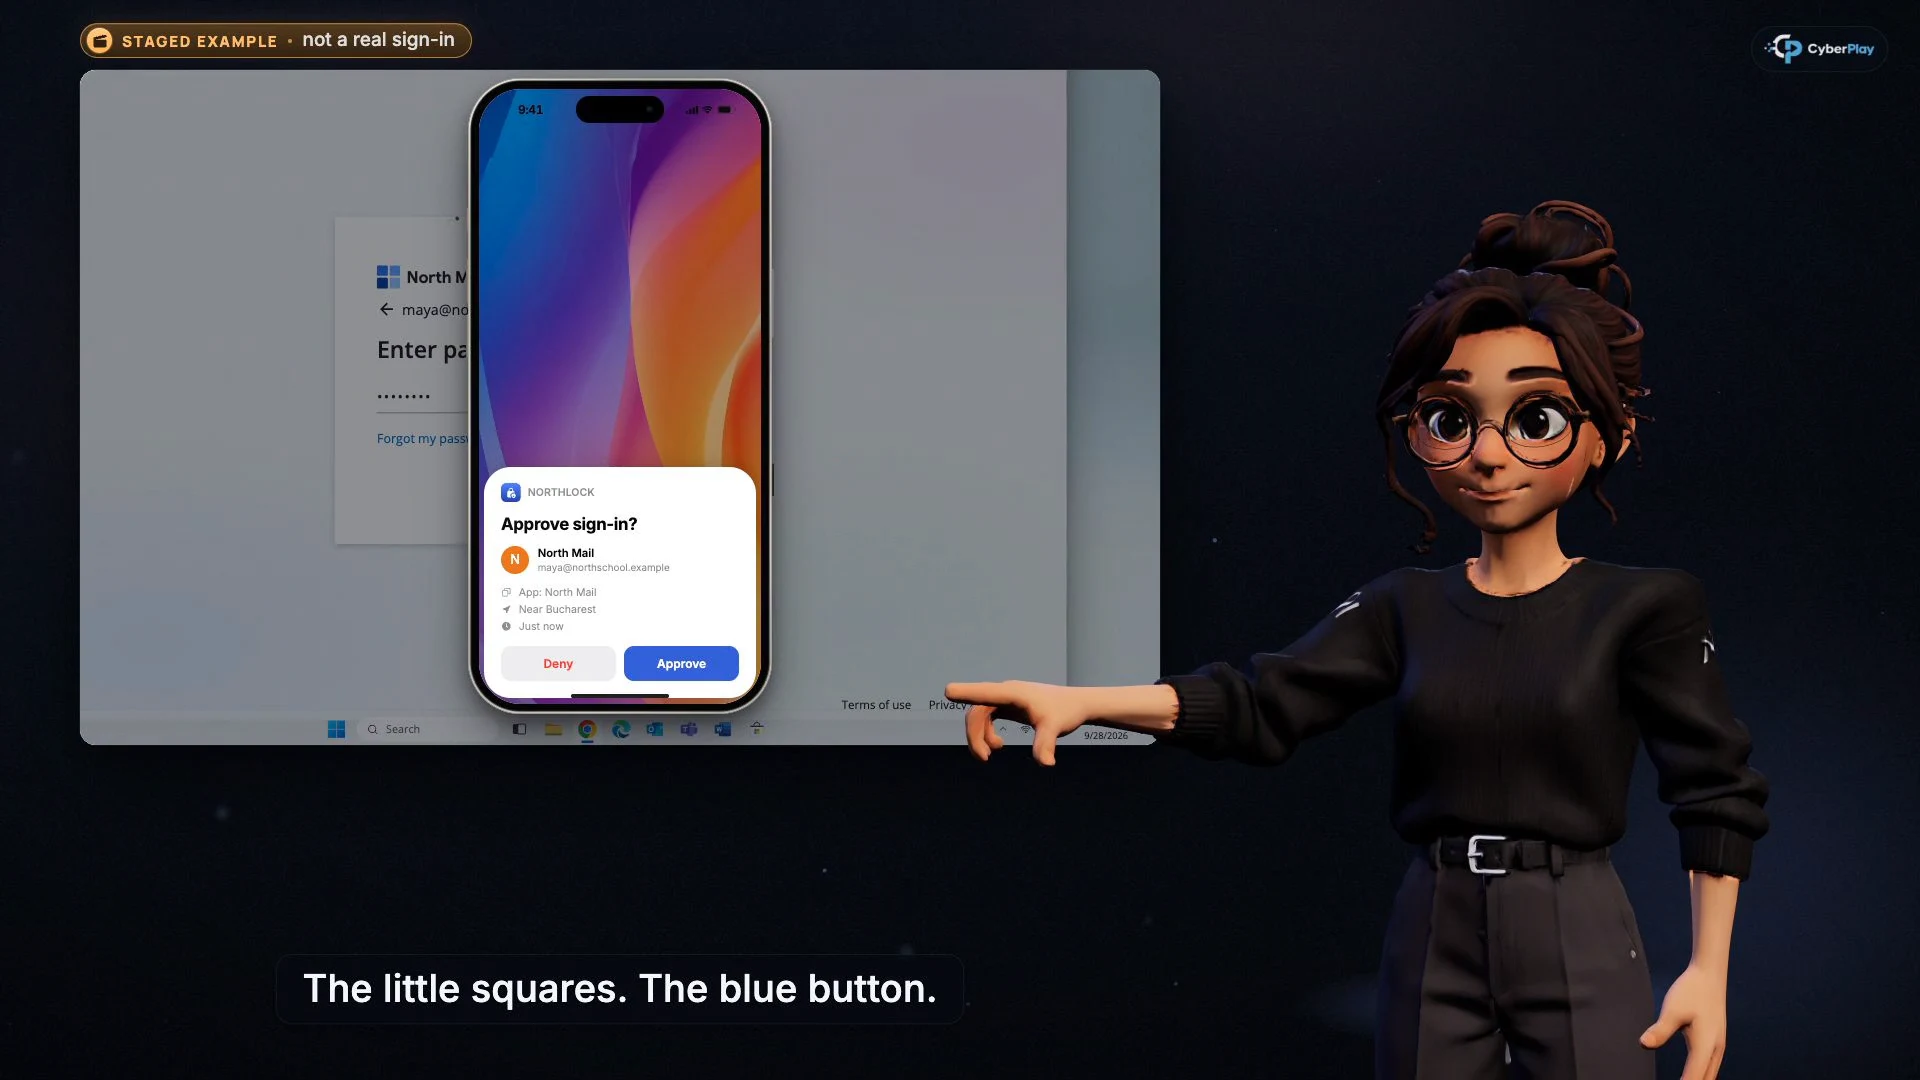
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
MFA blijft waardevol, maar het voltooien van een extra inlogcontrole bewijst niet dat het omringende verzoek veilig is. Sessie-phishing richt zich op een geauthenticeerde sessie; apparaatcode-phishing misleidt u om een elders gestarte aanmelding te autoriseren; toestemmingsphishing vraagt u om een applicatie toegang te verlenen. De beslissing voor werknemers is het verifiëren van de bestemming, wie het verzoek heeft gestart en wat de goedkeuring precies toestaat.
Deze handleiding gebruikt CyberPlay-cursussen om die drie mechanismen uit elkaar te houden en koppelt ze vervolgens aan Find the Fake Login. Het is een praktische les voor mensen die documentkoppelingen, uitnodigingen voor vergaderingen en ondersteuningsberichten ontvangen. De cursusvideo's zijn ingesproken in het Engels of Roemeens; het platform en het geselecteerde spel ondersteunen alle negen talen van de website.
Wat je meeneemt
- Een echte pagina van een identiteitsprovider kan een onveilig apparaat- of applicatieverzoek tonen.
- Voer alleen een apparaatcode in voor een goedgekeurd proces dat u zelf hebt gestart en kunt verifiëren.
- Lees de applicatie, de uitgever en de gevraagde machtigingen voordat u toestemming geeft.
- Meld wat u hebt goedgekeurd; alleen een wachtwoord wijzigen kan overige toegang intact laten.
1. Train op de goedkeuring, niet alleen op het wachtwoordveld
Het EvilTokens-onderzoek van Microsoft uit september 2026 beschrijft apparaatcode-phishing waarbij een persoon een door de aanvaller verstrekte code invoert op de echte aanmeldservice van Microsoft. De legitieme pagina maakt deel uit van de misleiding. In september 2026 waarschuwde de FBI ook voor OAuth-toestemmingsphishing die doelwitten doorstuurt naar een echt machtigingenscherm van de provider. Dit zijn gedocumenteerde aanvalspatronen, geen redenen om MFA op te geven.
Vraag de cursist tijdens de training om deze zin af te maken voordat deze klikt: “Ik keur toegang goed voor…”. Een antwoord als “het document zei dat het moest” laat de kernvraag onbeantwoord. Een effectieve les maakt het apparaat, de applicatie of de sessie voldoende zichtbaar zodat de cursist de beslissing kan toelichten.
Bronnen bij dit onderdeel: EvilTokens ontmaskerd: naar de oorsprong van phishing met apparaatcodes · Aanvallers krijgen via toestemmingsphishing toegang tot accounts van slachtoffers
2. Vergelijk de drie mechanismen
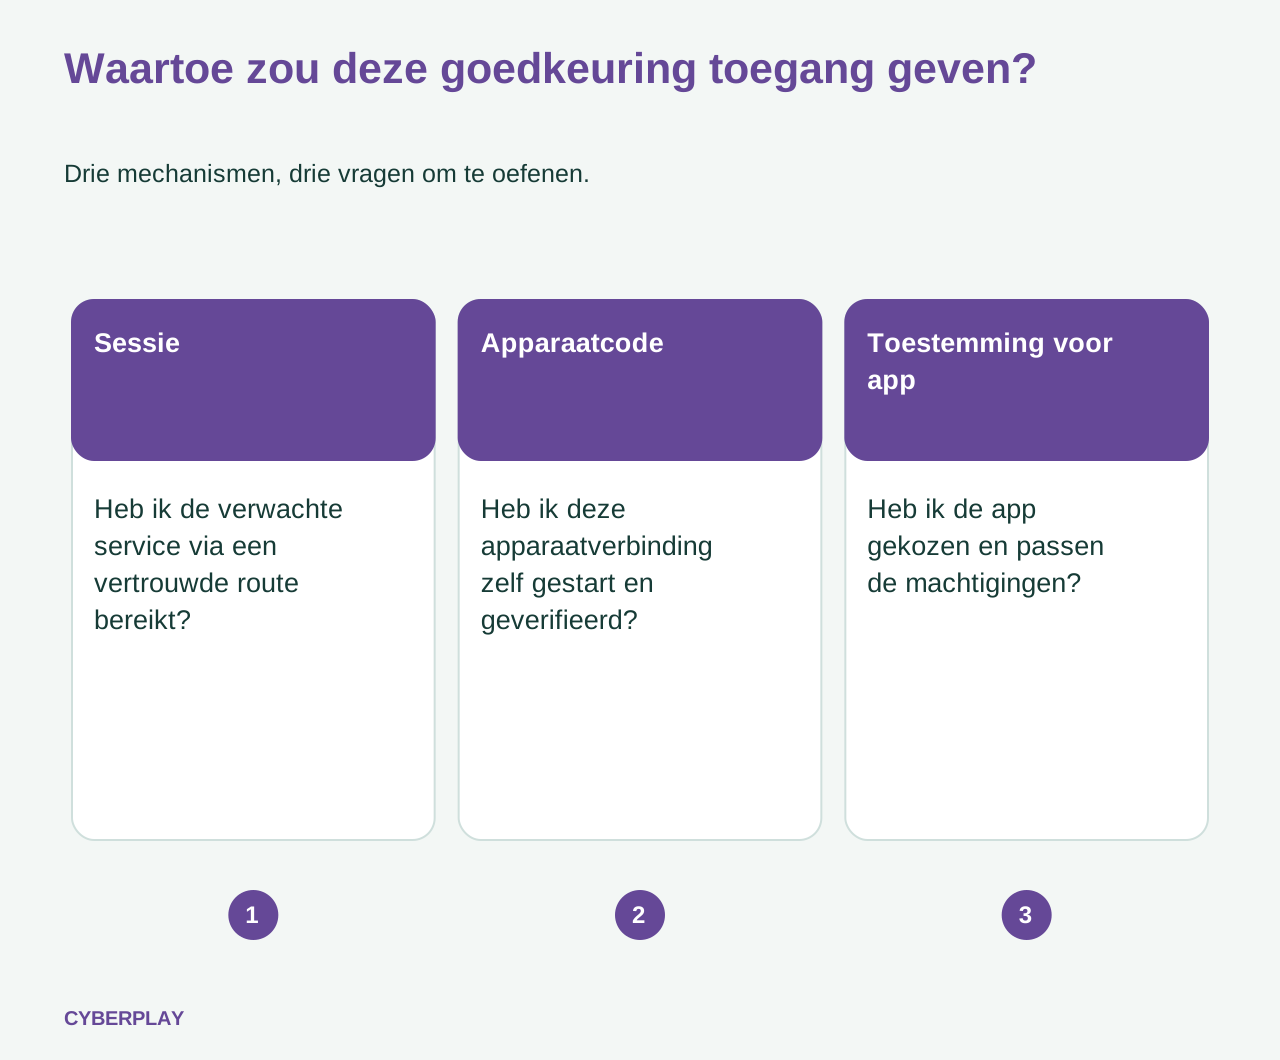
De termen beschrijven verschillende manieren om toegang te verkrijgen. Behandel ze niet als drie namen voor een valse wachtwoordpagina. Gebruik eerst deze beknopte vergelijking en werk vervolgens een afzonderlijk voorbeeld van elk mechanisme door. De tabel is een trainingshulpmiddel; daadwerkelijke inperking hangt af van de service en de bevindingen van het responsteam.
| Mechanisme | Wat de aanvaller zoekt | Vraag alvorens door te gaan |
|---|---|---|
| Sessiecookie-phishing, vaak via een adversary-in-the-middle | De geauthenticeerde sessie die ontstaat tijdens een doorgestuurde aanmelding. | Heb ik de verwachte service via een vertrouwde route bereikt? |
| Apparaatcode-phishing | Autorisatie voor een aanmelding die de aanvaller heeft geïnitieerd. | Heb ik deze apparaatverbinding zelf gestart, en kan ik de code en het doel ervan verifiëren? |
| OAuth-toestemmingsphishing | Machtigingen voor een applicatie die door de aanvaller wordt beheerd. | Heb ik deze goedgekeurde app zelf gekozen, en passen deze machtigingen bij de taak? |
Bronnen bij dit onderdeel: Heropleving van een campagne met AiTM-phishing en zakelijke e-mailfraude in meerdere fasen die SharePoint misbruikt · EvilTokens ontmaskerd: naar de oorsprong van phishing met apparaatcodes · Bescherming tegen toestemmingsphishing
3. Sessie-phishing: de extra controle kan worden doorgestuurd
Bij een adversary-in-the-middle-aanmelding stuurt een kwaadaardige tussenpersoon de interactie met de echte service door en onderschept het resulterende sessiemateriaal. Een onderzoek van Microsoft uit januari 2026 beschrijft een AiTM-campagne die werd gevolgd door manipulatie van de mailbox en verdere phishing. De richtlijnen voor herstel gaan verder dan het opnieuw instellen van een wachtwoord: ze omvatten het intrekken van sessies en controles op persistentie.
Oefen voor werknemers met vertrouwde navigatie. Als een onverwacht document of bericht om een aanmelding vraagt, stop dan en open de goedgekeurde applicatie of het opgeslagen portaal zelfstandig. Bevestig het item daar of informeer via een bekende contactpersoon. Ga niet door met het afronden van een verdachte stroom omdat er een MFA-prompt verscheen, en negeer een mismatch van een passkey of wachtwoordmanager niet louter om de pagina werkend te krijgen.
Bronnen bij dit onderdeel: Heropleving van een campagne met AiTM-phishing en zakelijke e-mailfraude in meerdere fasen die SharePoint misbruikt
4. Apparaatcode-phishing: controleer wie de verbinding heeft gestart
Aanmelden via een apparaatcode heeft legitieme toepassingen, waaronder apparaten met beperkte invoermogelijkheden. In de misbruikstroom die door Microsoft wordt beschreven, initieert de aanvaller het verzoek en geeft de bijbehorende code door aan het doelwit. Door die code in te voeren en te bevestigen, kan de sessie van de aanvaller worden geautoriseerd zonder het wachtwoord te overhandigen. Alleen inspecteren van het webadres van de provider ziet dat cruciale verschil over het hoofd.
Gebruik twee fictieve scenario's in een discussie. In het ene is een cursist zojuist begonnen met het verbinden van een goedgekeurd vergaderruimte-apparaat en is de bijbehorende code zichtbaar. In het andere verstrekt een chatcontactpersoon een code om “een document te ontgrendelen”. Vraag wie de aanzet gaf tot elke actie en welk apparaat of welke applicatie toegang zal ontvangen. Een ongevraagde code is geen documentwachtwoord. Annuleer en verifieer het verzoek via support; voer de code niet bij wijze van experiment in.
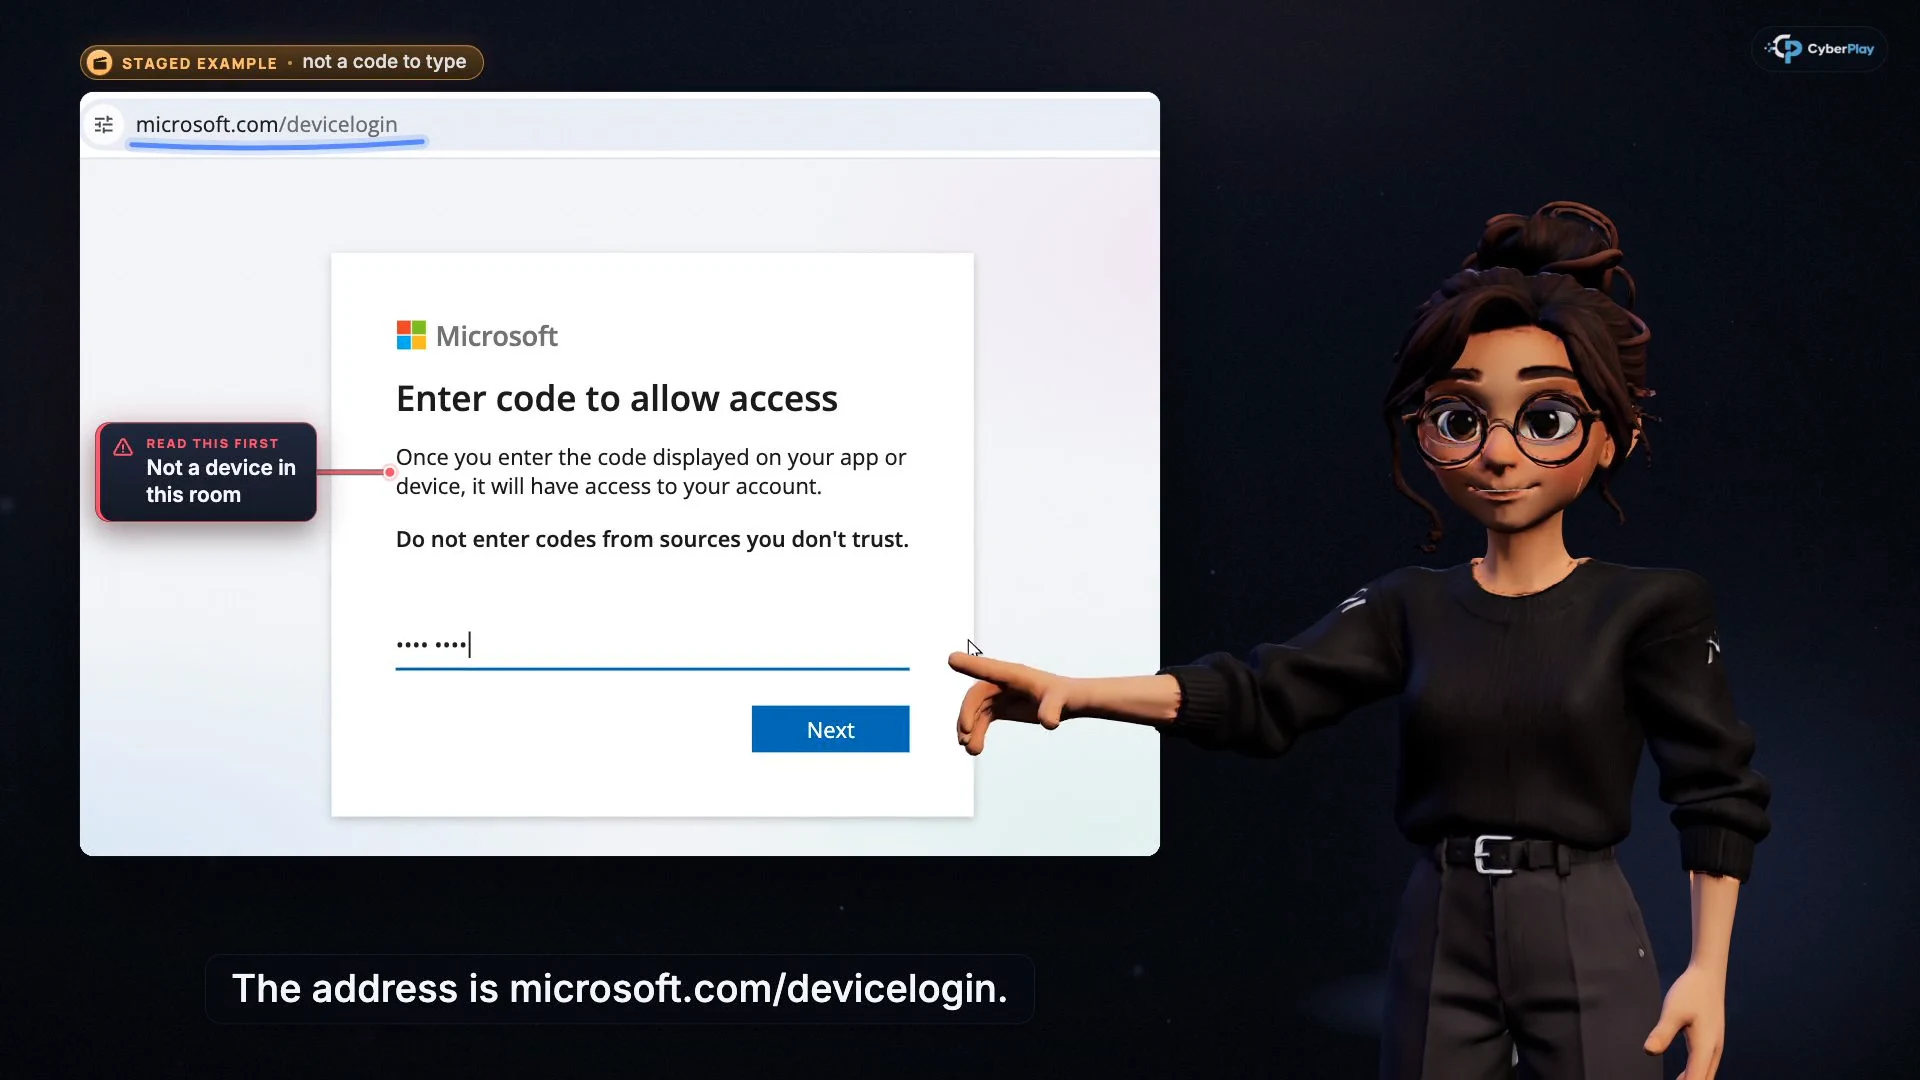
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Een echt domein is slechts één controle
De authentieke pagina van de provider bewijst niet dat u zelf de apparaatautorisatie hebt gestart.
- Controleer waar de code vandaan kwam
Ga alleen verder met een apparaatproces dat u zelf hebt gestart voor uw eigen bekende app of apparaat.
Bronnen bij dit onderdeel: EvilTokens ontmaskerd: naar de oorsprong van phishing met apparaatcodes
5. Toestemmingsphishing: lees wat de app ontvangt
Met OAuth-toestemming kan een applicatie toestemming vragen voor toegang tot gegevens of het uitvoeren van acties. Microsoft adviseert om de app, de uitgever en de gevraagde machtigingen te controleren; een geverifieerde uitgever neemt de noodzaak om het verzoek te beoordelen echter niet weg. De FBI-waarschuwing van september 2026 legt uit waarom een wachtwoordwijziging op zichzelf de verleende toegang van een kwaadaardige app niet intrekt.
Probeer een originele vergelijking: een goedgekeurde planningstool vraagt om de toegang die in de uitrol ervan is gedocumenteerd, terwijl een onverwachte “bestandsviewer” vraagt om e-mail te lezen en toegang te behouden. Laat de cursist het contrast benoemen en vervolgens uitleggen hoe de applicatie via het goedgekeurde softwarekanaal van de organisatie kan worden geverifieerd. Een vertrouwde huisstijl en een authentieke toestemmingspagina geven geen antwoord op de vraag of deze app die machtigingen überhaupt zou moeten krijgen.
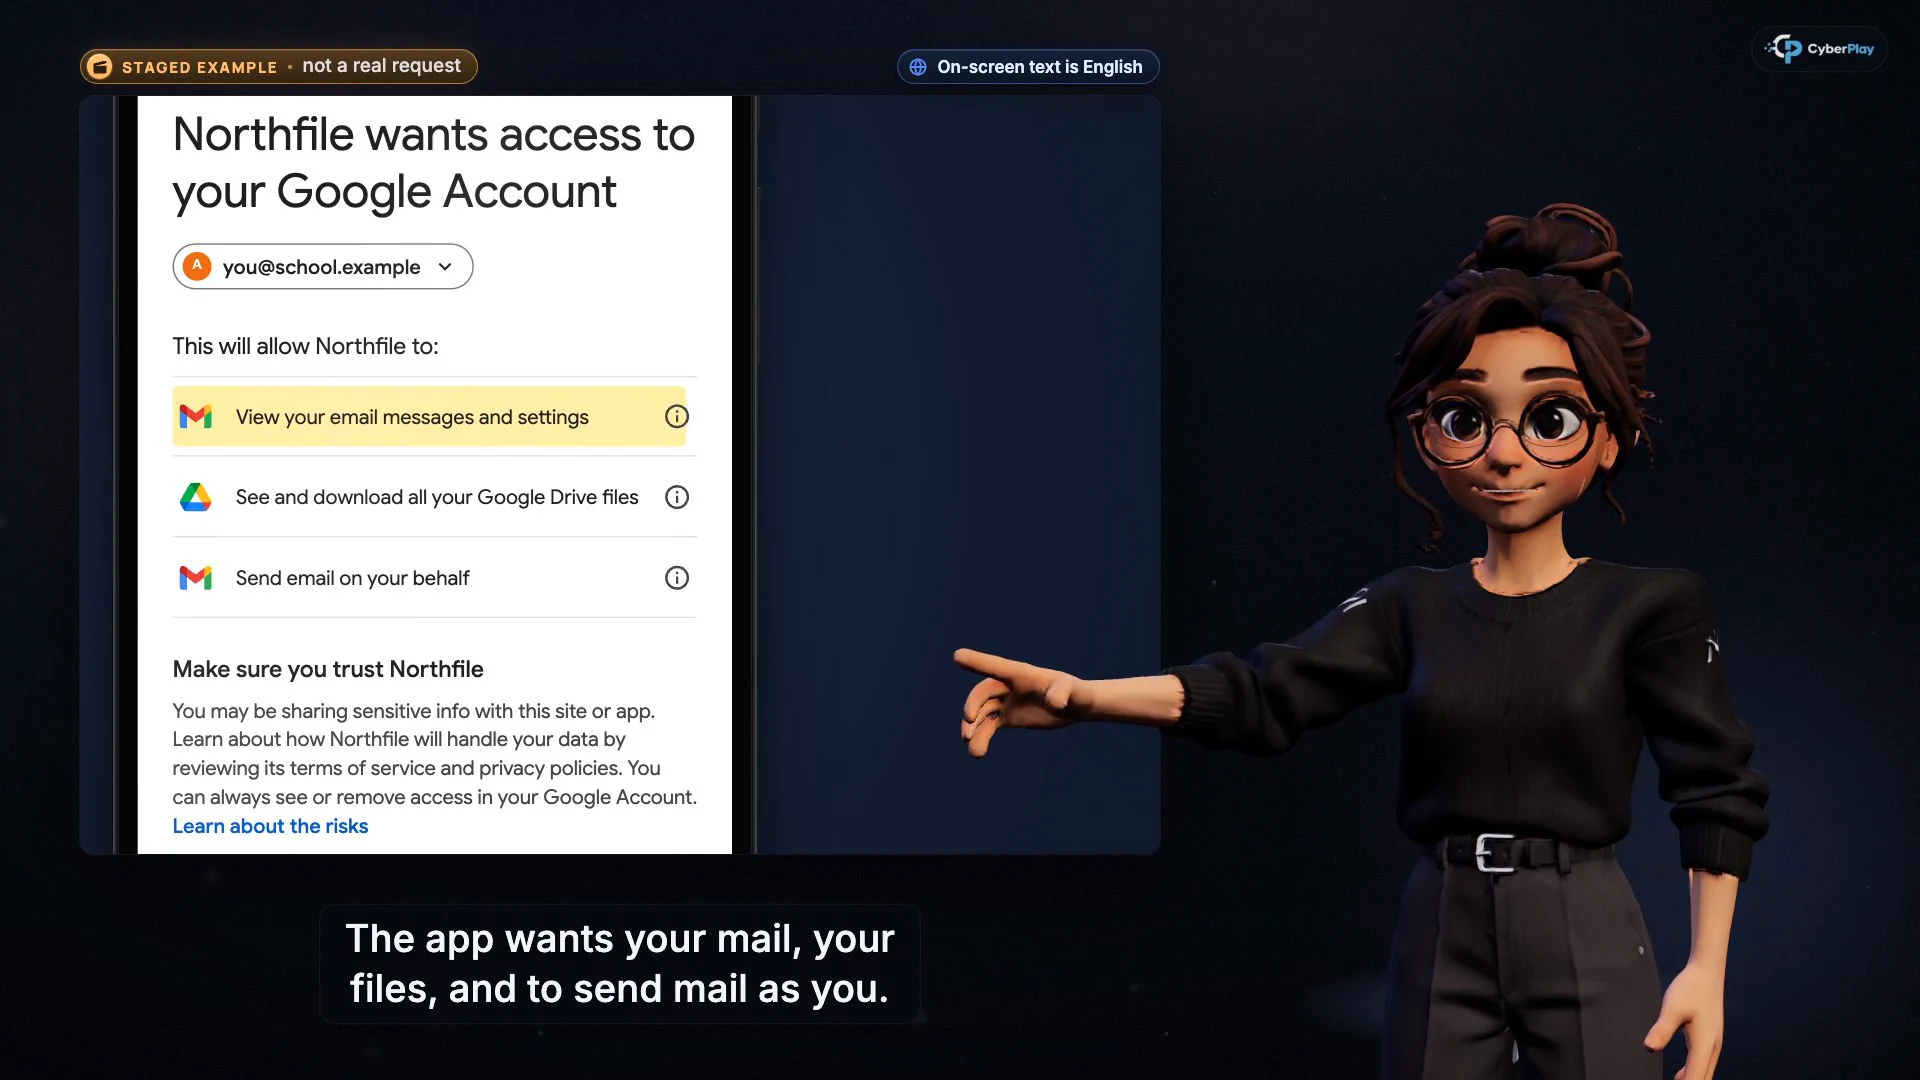
Afbeelding vergroten · Beeld uit de videocursus · Engelse interface
- Identificeer de applicatie
Bevestig dat dit een app is die u doelbewust hebt gekozen en mag gebruiken.
- Lees de omvang van de toegang
E-mail, bestanden en berichten verzenden zijn afzonderlijke bevoegdheden; een verzoek om één document te bekijken rechtvaardigt niet al deze rechten.
Bronnen bij dit onderdeel: Bescherming tegen toestemmingsphishing · Aanvallers krijgen via toestemmingsphishing toegang tot accounts van slachtoffers
6. Leg uit wat sterkere authenticatie verandert
Passkeys en FIDO2-beveiligingssleutels maken gebruik van inloggegevens die gekoppeld zijn aan de beoogde service. Dit biedt weerstand tegen phishing waarbij een wachtwoord of code via een nagemaakte site wordt doorgestuurd. Microsoft omschrijft dit als authenticatie met publieke sleutels, gebonden aan de oorsprong van de dienst. Moedig werknemers aan om de methode te gebruiken die door hun organisatie is goedgekeurd en contact op te nemen met support als een onverwachte pagina hen vraagt terug te vallen op een andere methode.
Houd de grenzen van de les helder: sterkere authenticatie bepaalt niet of een gevraagde app-machtiging een legitiem zakelijk doel dient. Beheerders hebben daarnaast passende controles nodig voor apparaatstromen, applicatietoestemmingen en sessies. Werknemers horen dat beleid niet aan te passen tijdens een bewustzijnsoefening. Hun taak is het herkennen van de onduidelijke goedkeuring, het stoppen van de handeling en het verstrekken van bruikbare informatie aan de verantwoordelijke persoon.
Bronnen bij dit onderdeel: Authenticatiemethoden in Microsoft Entra ID: passkeys (FIDO2) · Bescherming tegen toestemmingsphishing
7. Koppel de cursussen aan Find the Fake Login
Gebruik Rond de aanmelding daar niet af voor sessie-phishing, Een echte pagina kan een verkeerd verzoek bevatten voor apparaatcodes, en Sta geen app toe die je niet zelf hebt gekozen voor toestemming. Elke cursus pauzeert bij vijf antwoord-controlepunten vóór de uitleg. Evalueer de reden achter een antwoord, vooral wanneer een cursist “de pagina was echt” als enige rechtvaardiging aanvoert. Video's zijn beschikbaar in het Engels en Roemeens, waarbij de toegang wordt bepaald door het account en abonnement.
Open vervolgens Find the Fake Login. De werkelijke scenario's omvatten onder meer een helpdesk-chat die een apparaatcode verstrekt, een onverwachte applicatie die toegang tot e-mail en bestanden vraagt, en een legitieme interne agenda-applicatie. Vergelijk de kwaadaardige en legitieme toestemmingsvoorbeelden, zodat de cursist een weloverwogen beslissing leert nemen. Dit zijn fictieve scenario's die uitsluitend in de browser plaatsvinden; het spel inspecteert geen echt account en test de identiteitsconfiguratie van uw organisatie niet.
8. Licht de veilige beslissing toe in een nieuw scenario
Gebruik de onderstaande casus na de cursus en het spel. Behandel dit als een tabletop-discussie met fictieve services; er is geen echte apparaatcode, applicatietoestemming of account nodig. Vraag elke cursist om het ontbrekende bewijs te identificeren alvorens het antwoord te lezen.
9. Meld de ondernomen actie, zodat incidentbehandelaars de omvang kunnen bepalen
Meld het tijdig als u een verdachte aanmelding hebt voltooid, een aangeleverde apparaatcode hebt ingevoerd of een onverwachte app hebt goedgekeurd. Vermeld het tijdstip, het account, het oorspronkelijke bericht en de actie die u hebt ondernomen. Geef bij een app de getoonde naam en machtigingen door indien deze al beschikbaar zijn. Bewaar het bericht via de goedgekeurde meldingsroute; open het verzoek niet opnieuw om meer bewijs te verzamelen.
Vertel incidentbehandelaars of u inloggegevens hebt ingevoerd, een apparaatverbinding hebt goedgekeurd of applicatiemachtigingen hebt verleend. Die verschillen bepalen welke sessies, tokens, apps en accountwijzigingen moeten worden onderzocht. Ga er niet van uit dat het sluiten van de browser of het wijzigen van het wachtwoord het herstel afrondt. De verantwoordelijke voor incidentrespons moet de relevante inperking en opvolging bevestigen volgens de procedures van de dienst.
Pas voor de volgende oefensessie het lokaas aan, maar behoud het goedkeuringsmechanisme. Vergelijk de toelichtingen tussen pogingen en noteer openstaande vragen voor coaching. Voltooiing van de cursus en beslissingen in het spel tonen deelname en prestaties in die oefeningen aan; ze bewijzen niet dat een echt account veilig is of dat toekomstige phishingpogingen zullen mislukken.
Bronnen bij dit onderdeel: Heropleving van een campagne met AiTM-phishing en zakelijke e-mailfraude in meerdere fasen die SharePoint misbruikt · Aanvallers krijgen via toestemmingsphishing toegang tot accounts van slachtoffers
Oefen goedkeuringen voor accounttoegang
Gebruik Find the Fake Login om een apparaatcodeverzoek te onderzoeken en legitieme en kwaadaardige app-machtigingen te vergelijken na het volgen van de cursussen.
Speel Find the Fake LoginBronnen en verder lezen
- EvilTokens ontmaskerd: naar de oorsprong van phishing met apparaatcodes — Microsoft Security. Geraadpleegd op 2026-10-03
- Heropleving van een campagne met AiTM-phishing en zakelijke e-mailfraude in meerdere fasen die SharePoint misbruikt — Microsoft Security. Geraadpleegd op 2026-10-03
- Aanvallers krijgen via toestemmingsphishing toegang tot accounts van slachtoffers — FBI-meldcentrum voor internetcriminaliteit. Geraadpleegd op 2026-10-03
- Bescherming tegen toestemmingsphishing — Microsoft Learn. Geraadpleegd op 2026-10-03
- Authenticatiemethoden in Microsoft Entra ID: passkeys (FIDO2) — Microsoft Learn. Geraadpleegd op 2026-10-03
Lees verder
- Cyberbewustzijn op universiteiten: een praktisch cursusplan
Ontwikkel cyberbewustzijn op de universiteit met CyberPlay-cursussen voor studenten, medewerkers en onderzoekers, spellen, veilig AI-gebruik en oefenen met melden.
NL · 10 min leestijd - Een valse inlogpagina herkennen, ook met HTTPS
Herken een valse inlogpagina via het echte adres, HTTPS en uw wachtwoordmanager. Leer wanneer u het bekende portaal gebruikt, met een Nederlandse oefening.
NL · 9 min leestijd - Onverwacht MFA-verzoek: wat doe je als je niet inlogt?
Ontvang je een MFA-verzoek dat je niet zelf hebt gestart? Leer wanneer je weigert, een IT-telefoontje verifieert en een per ongeluk goedgekeurd verzoek meldt.
NL · 8 min leestijd - Phishingtraining met spellen: beslissingen rond verdachte berichten oefenen
Gebruik phishing training spellen om inspectie, onafhankelijke verificatie en melding te oefenen. Inclusief een fictief leveranciersbericht en een praktisch sessieplan.
NL · 9 min leestijd - Promptinjectie: train medewerkers om AI-acties te controleren
Leer medewerkers AI-acties, ontvangers en gegevens te controleren. Verbind CyberPlay-cursussen en Data Dash met goedkeuringsregels en bruikbare meldingen.
NL · 8 min leestijd - Training tegen deepfake-stemfraude: verifieer vóór betaling of toegang
Oefen onafhankelijk terugbellen bij deepfake-stemfraude. Verbind CyberPlay-cursussen met betalingen, helpdeskcontroles en scenario’s in The Social Engineer.
NL · 9 min leestijd