Редакційна команда CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
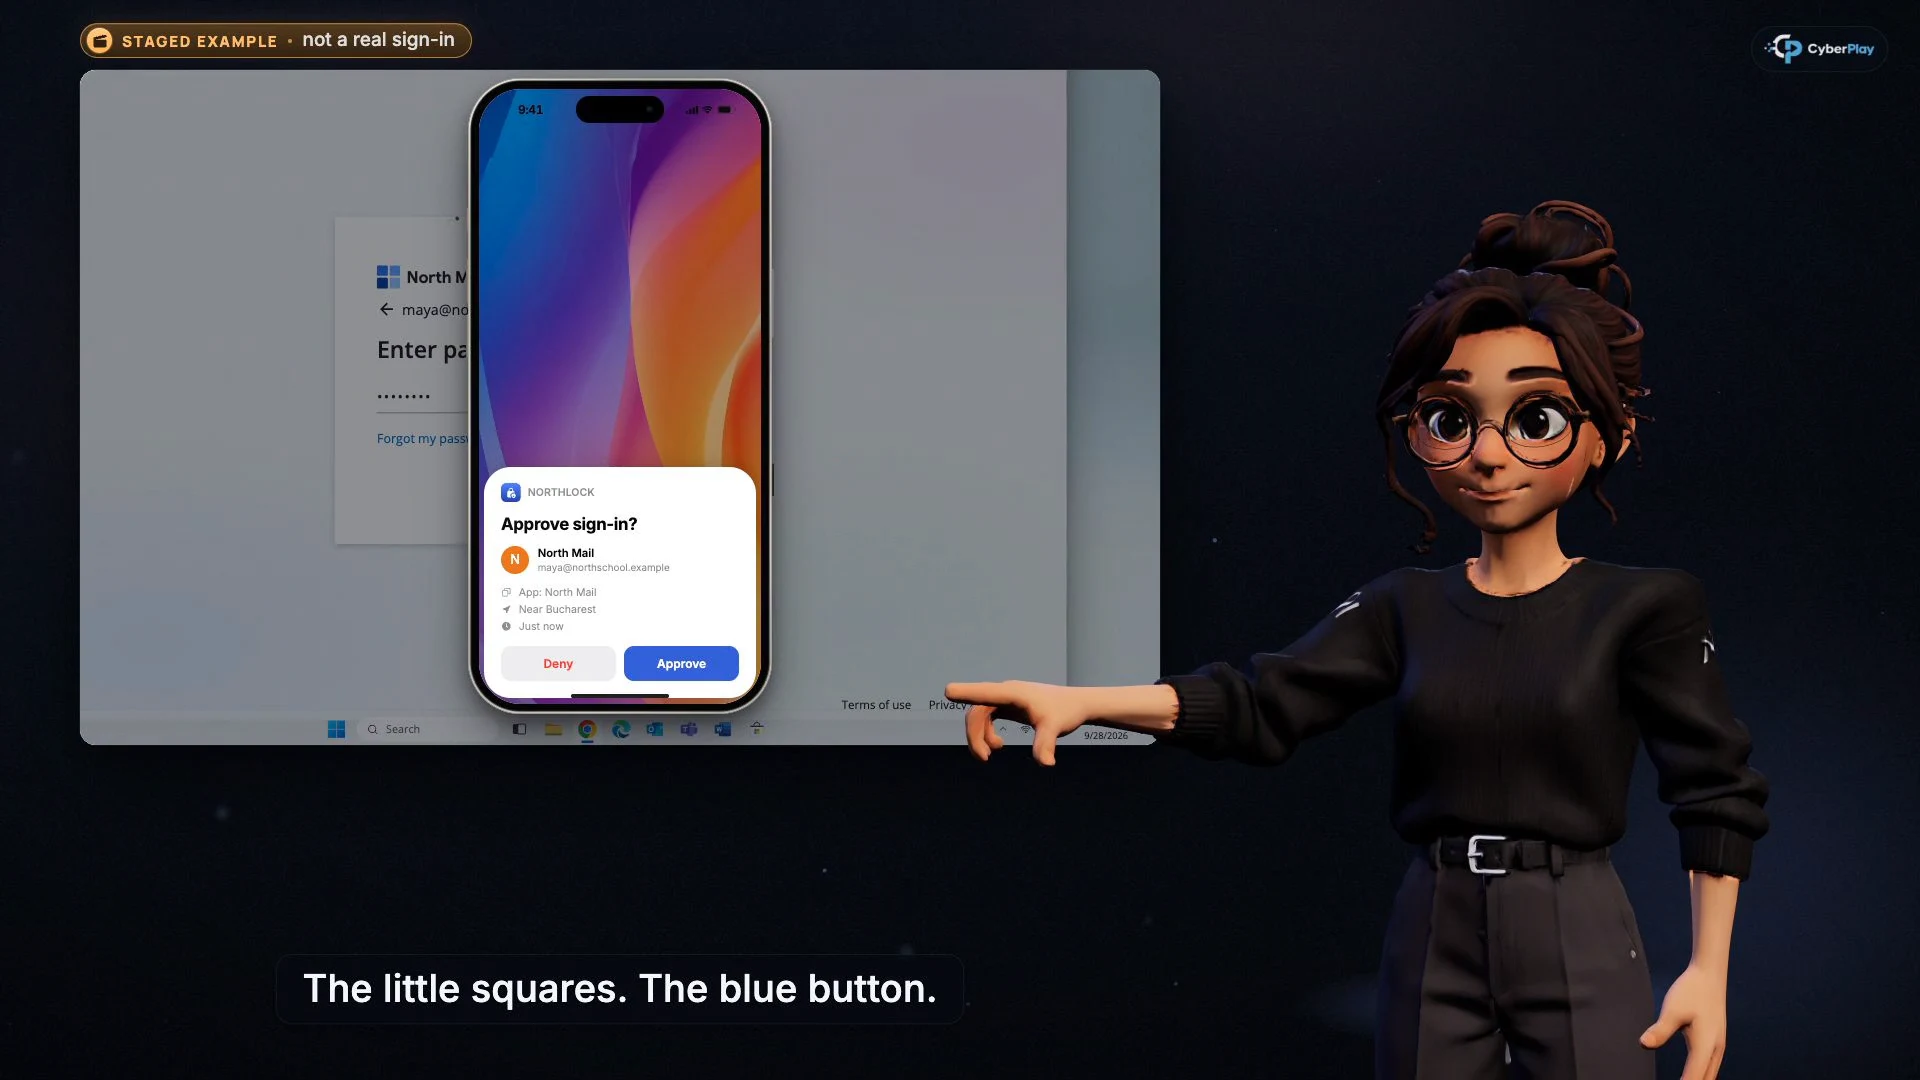
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
Багатофакторна автентифікація (MFA) залишається цінною, але проходження додаткової перевірки під час входу не доводить, що сам запит є безпечним. Фішинг сеансів націлений на автентифікований сеанс; фішинг кодів пристроїв обманом змушує вас авторизувати вхід, розпочатий в іншому місці; фішинг згоди просить вас надати доступ програмі. Рішення працівника полягає в тому, щоб перевірити місце призначення, хто ініціював запит і що саме дозволить це схвалення.
У цьому посібнику використовуються курси CyberPlay, щоб розмежувати ці три механізми, а потім пов'язати їх із грою Find the Fake Login. Це практичний урок для людей, які отримують посилання на документи, запрошення на зустрічі та повідомлення від служби підтримки. Відео курсів озвучені англійською або румунською мовами; платформа та обрана гра підтримують усі дев'ять мов сайту.
Головне, що варто запам’ятати
- Справжня сторінка служби автентифікації може відображати небезпечний запит від пристрою або програми.
- Вводьте код пристрою лише для затвердженого процесу, який ви ініціювали та можете перевірити.
- Ознайомтеся з програмою, видавцем і запитаними дозволами, перш ніж надавати згоду.
- Повідомляйте про те, що ви схвалили; сама лише зміна пароля може залишити інші види доступу активними.
1. Навчайте перевіряти запит на доступ, а не лише поле пароля
Дослідження Microsoft EvilTokens за вересень 2026 року описує фішинг кодів пристроїв, під час якого особа вводить наданий зловмисником код у справжньому сервісі входу Microsoft. Легітимна сторінка є частиною обману. У вересні 2026 року ФБР також попередило про фішинг згоди OAuth, який перенаправляє користувачів на справжній екран дозволів постачальника. Це задокументовані моделі атак, а не причини відмовлятися від MFA.
Під час навчання попросіть учасника закінчити це речення перед тим, як натиснути: «Я схвалюю доступ для…». Така відповідь, як «документ сказав мені це зробити», залишає головне питання невирішеним. Корисний урок робить пристрій, програму або сеанс достатньо видимими, щоб учасник міг пояснити своє рішення.
Джерела розділу: Викриття EvilTokens: витоки фішингу кодів пристроїв · Кіберзловмисники отримують доступ до облікових записів жертв через фішинг згоди
2. Порівняйте три механізми
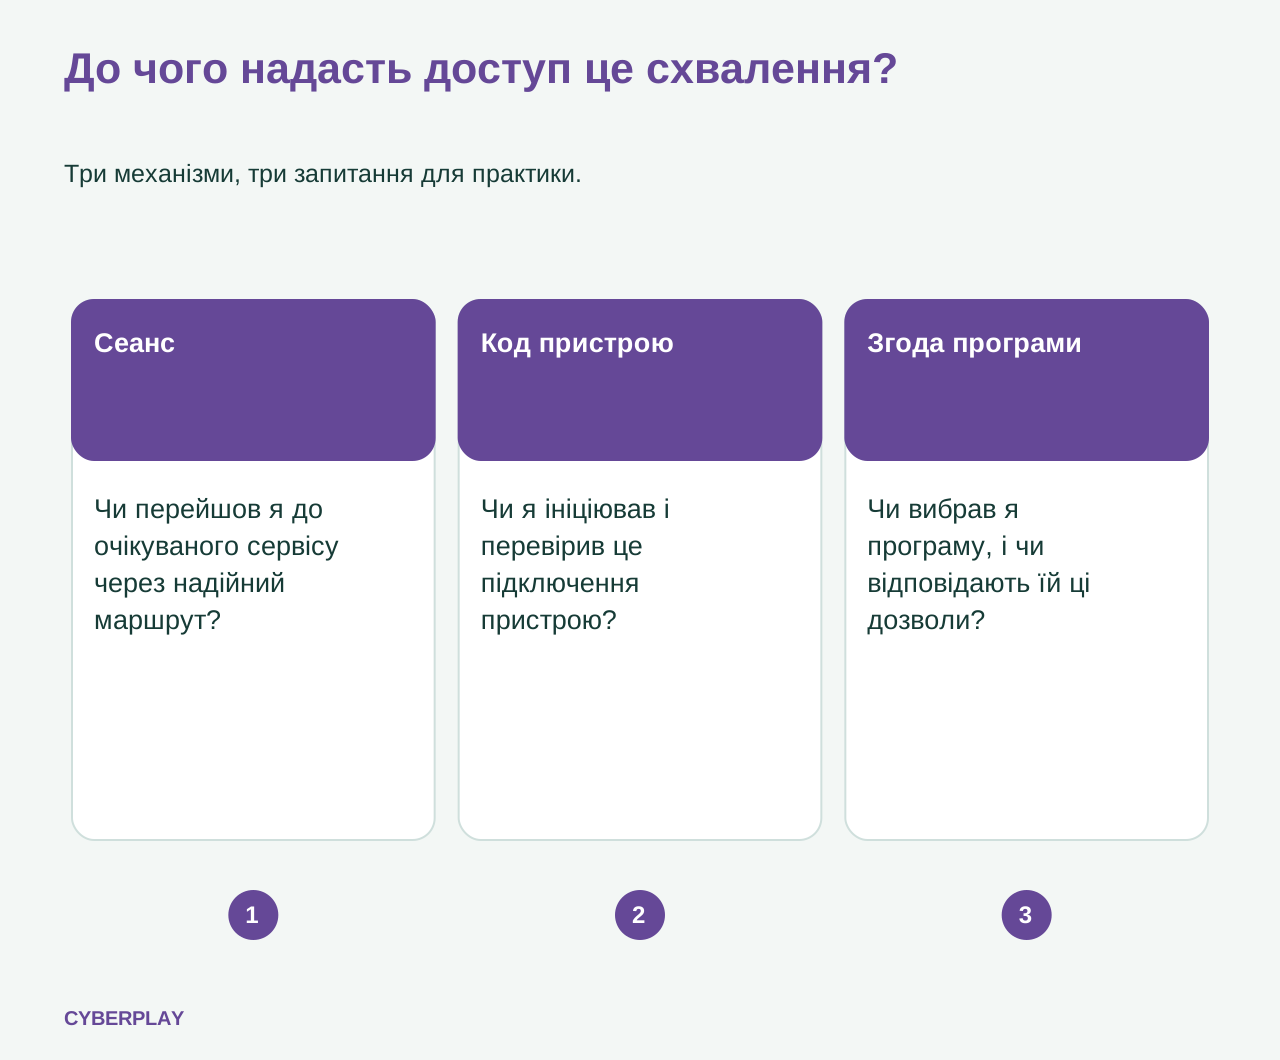
Ці терміни описують різні способи отримання доступу. Не викладайте їх як три назви для підробленої сторінки пароля. Спочатку скористайтеся цим компактним порівнянням, а потім опрацюйте окремий приклад для кожного з них. Таблиця є навчальним посібником; фактичне стримування загрози залежить від сервісу та висновків команди реагування.
| Механізм | Чого прагне зловмисник | Запитання перед продовженням |
|---|---|---|
| Фішинг файлів cookie сеансу, часто через зловмисника посередині (AiTM) | Автентифікований сеанс, створений під час ретрансльованого входу. | Чи перейшов я до очікуваного сервісу через надійний маршрут? |
| Фішинг кодів пристроїв | Авторизація для входу, ініційованого зловмисником. | Чи я розпочав це підключення пристрою, і чи можу я перевірити його код та мету? |
| Фішинг згоди OAuth | Дозволи для програми, контрольованої зловмисником. | Чи вибрав я цю затверджену програму, і чи відповідають ці дозволи її завданню? |
Джерела розділу: Повернення багатоетапної кампанії фішингу AiTM і BEC зі зловживанням SharePoint · Викриття EvilTokens: витоки фішингу кодів пристроїв · Захист від фішингу згоди
3. Фішинг сеансів: додаткову перевірку можна ретранслювати
Під час входу за участю зловмисника посередині (AiTM) шкідливий посередник ретранслює взаємодію зі справжнім сервісом і перехоплює отримані матеріали сеансу. Розслідування Microsoft за січень 2026 року описує кампанію AiTM, за якою слідували маніпуляції з поштовими скриньками та подальший фішинг. Їхні рекомендації щодо усунення наслідків виходять за межі скидання пароля і включають відкликання сеансу та перевірку на наявність закріплення в системі.
Для працівника відпрацюйте надійну навігацію. Якщо несподіваний документ або повідомлення вимагає входу, зупиніться та самостійно відкрийте затверджену програму або збережений портал. Підтвердьте наявність елемента там або запитайте через відомий контакт. Не продовжуйте виконувати підозрілий процес лише тому, що з'явився запит MFA, і не ігноруйте невідповідність ключа доступу або менеджера паролів лише для того, щоб змусити сторінку працювати.
Джерела розділу: Повернення багатоетапної кампанії фішингу AiTM і BEC зі зловживанням SharePoint
4. Фішинг кодів пристроїв: перевіряйте, хто розпочав підключення
Вхід за допомогою коду пристрою має легітимне застосування, зокрема для пристроїв з обмеженими можливостями введення. У зловмисному процесі, описаному Microsoft, зловмисник ініціює запит і передає його код користувачеві. Введення та підтвердження цього коду може авторизувати сеанс зловмисника без передачі йому пароля. Перевірка лише веб-адреси постачальника не дозволяє помітити цю різницю.
Використовуйте дві вигадані картки під час обговорення. На одній учасник щойно почав підключати затверджений пристрій для конференц-залу і бачить його код. На іншій контакт у чаті надає код, щоб «розблокувати документ». Запитайте, що ініціювало кожну дію і який пристрій або програма отримає доступ. Код, якого ви не запитували, не є паролем до документа. Скасуйте та перевірте запит через службу підтримки; не вводьте його заради експерименту.
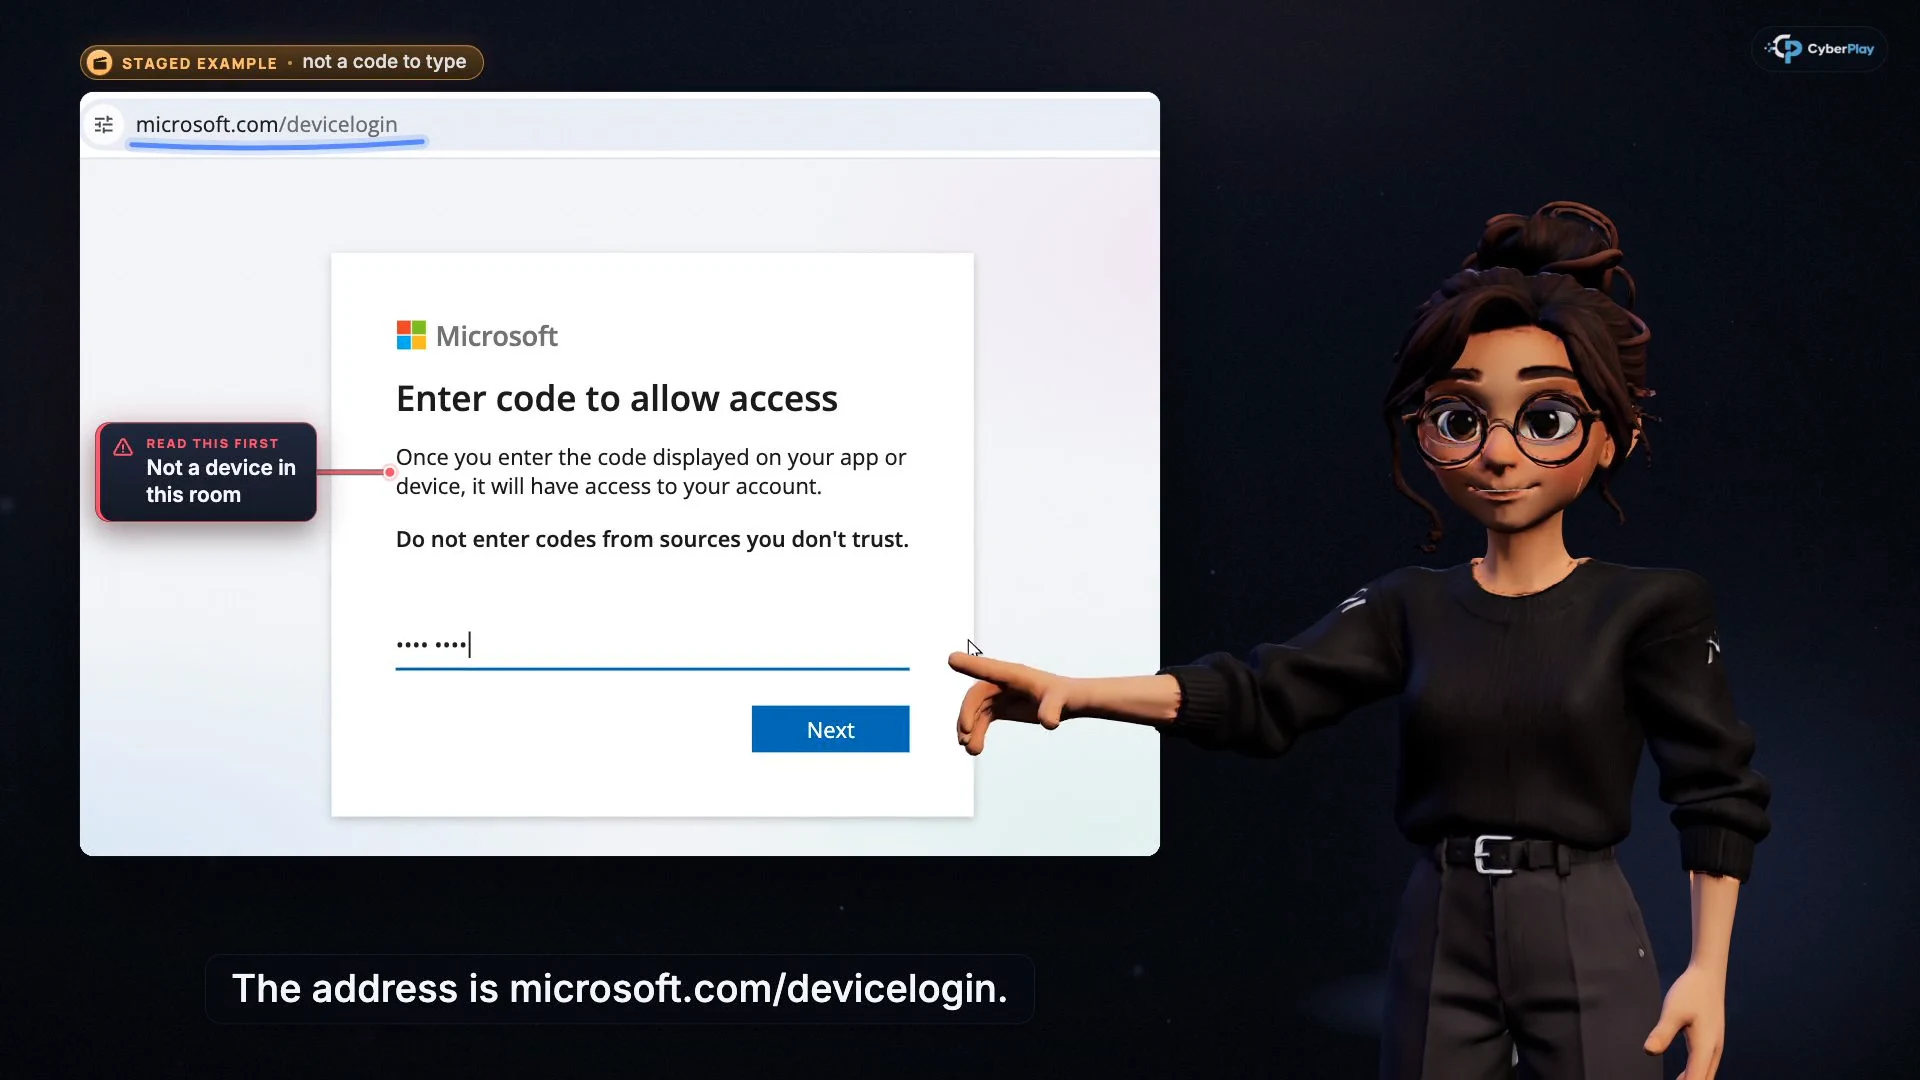
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Справжній домен — це лише одна перевірка
Справжня сторінка постачальника не доводить, що ви ініціювали авторизацію пристрою.
- Перевірте, звідки надійшов код
Продовжуйте процес для пристрою, лише якщо ви розпочали його для власної відомої програми або пристрою.
Джерела розділу: Викриття EvilTokens: витоки фішингу кодів пристроїв
5. Фішинг згоди: читайте, що отримує програма
Згода OAuth дозволяє програмі запитувати дозвіл на доступ до інформації або виконання дій. Microsoft радить перевіряти програму, видавця та запитані дозволи; наявність перевіреного видавця все одно не скасовує необхідності оцінювати запит. Попередження ФБР за вересень 2026 року пояснює, чому зміна пароля сама по собі не скасовує наданий шкідливій програмі доступ.
Спробуйте оригінальне порівняння: затверджений інструмент планування запитує доступ, задокументований під час його впровадження, тоді як несподіваний «переглядач файлів» просить читати пошту та зберігати доступ. Попросіть учасника назвати невідповідність, а потім поясніть, як перевірити програму через затверджений в організації маршрут для програмного забезпечення. Знайомий брендинг і справжня сторінка дозволів не дають відповіді на те, чи повинна ця програма отримувати такі дозволи.
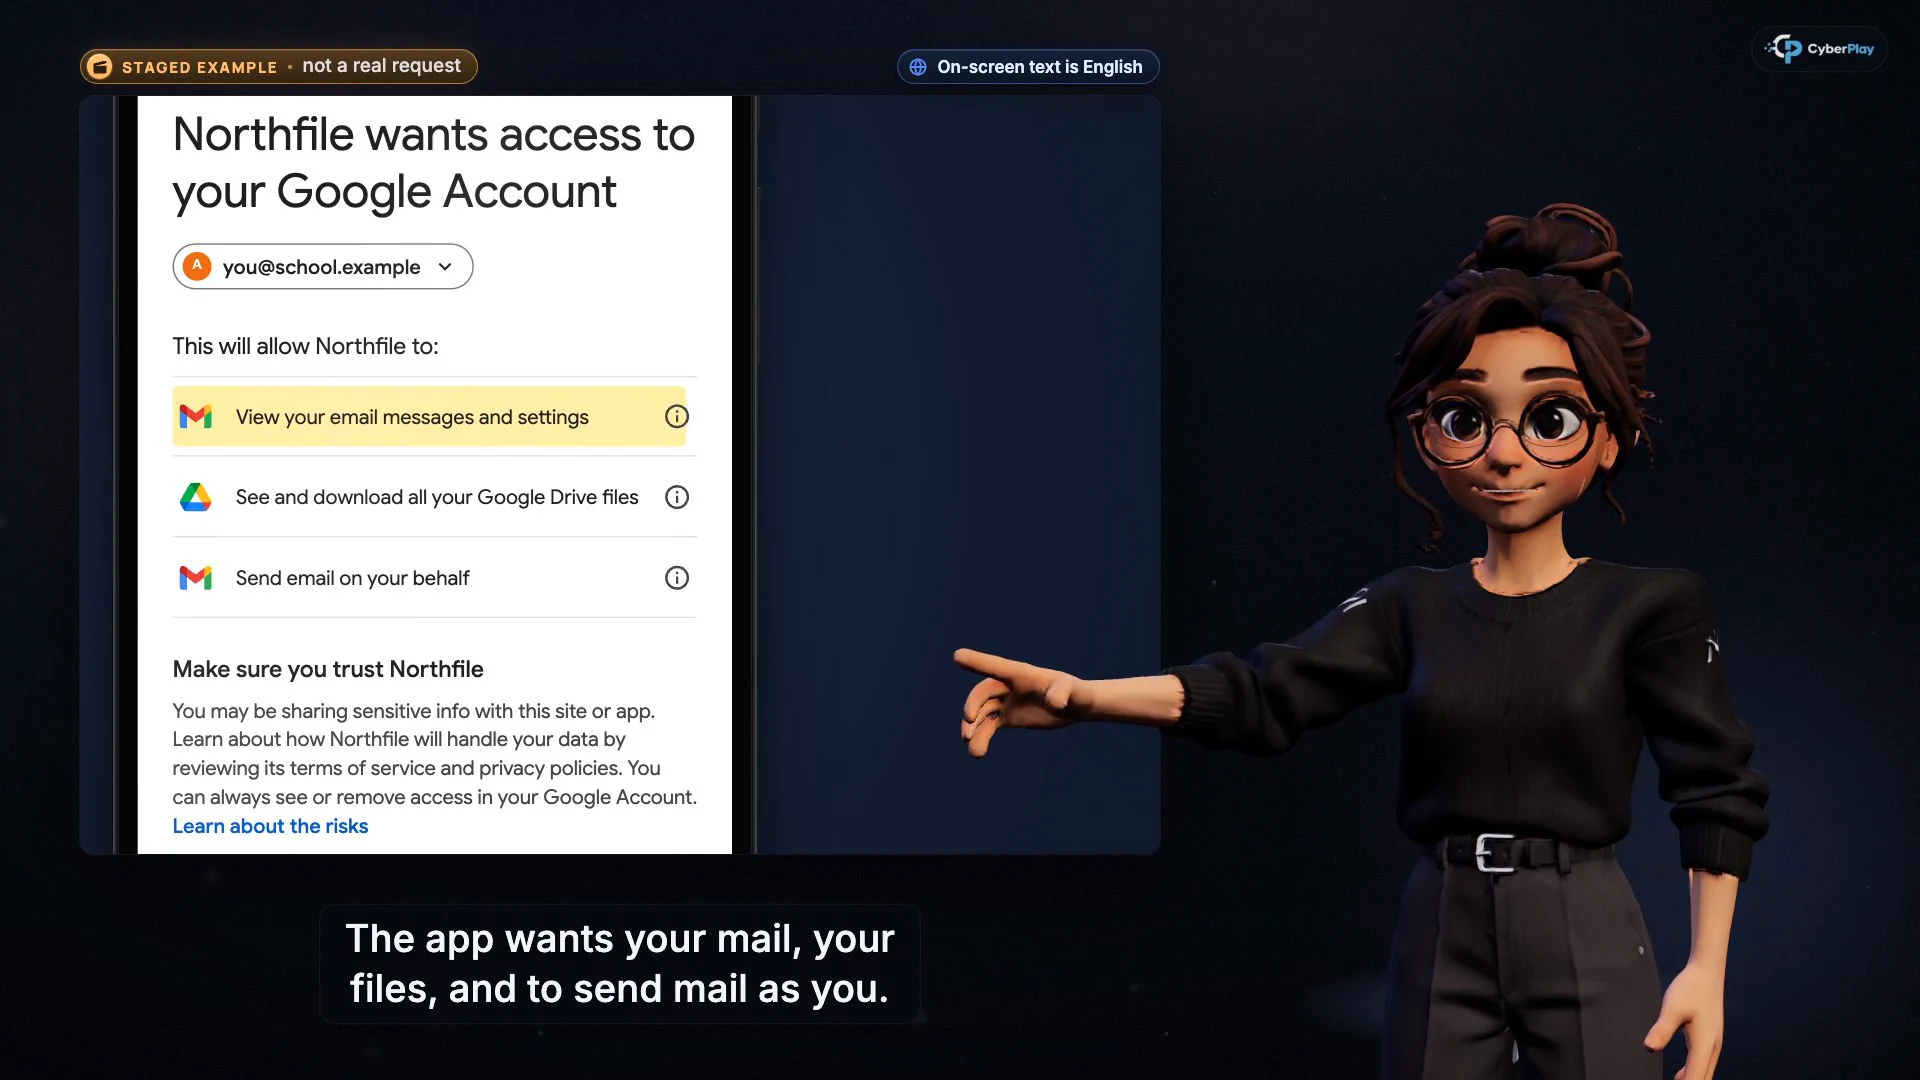
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Ідентифікуйте програму
Підтвердьте, що це програма, яку ви свідомо вибрали та маєте дозвіл використовувати.
- Ознайомтеся з обсягом доступу
Пошта, файли та надсилання повідомлень — це окремі повноваження; запит на перегляд одного документа не виправдовує їх усі.
Джерела розділу: Захист від фішингу згоди · Кіберзловмисники отримують доступ до облікових записів жертв через фішинг згоди
6. Поясніть, що змінює сильніша автентифікація
Ключі доступу та ключі безпеки FIDO2 використовують облікові дані, прив'язані до цільового сервісу, забезпечуючи стійкість до фішингу, який ретранслює пароль або код через схожий сайт. Microsoft описує це як автентифікацію з відкритим ключем, прив’язану до адреси вебсервісу. Заохочуйте працівників використовувати метод, затверджений їхньою організацією, і звертатися до служби підтримки, якщо несподівана сторінка просить їх перейти на менш безпечний метод.
Зберігайте чіткі межі уроку: сильніша автентифікація не вирішує, чи служить запитаний дозвіл програми легітимній бізнес-меті. Адміністраторам також потрібні відповідні засоби контролю процесів пристроїв, згоди програм та сеансів. Працівники не повинні змінювати ці політики під час вправ з підвищення обізнаності. Їхнє завдання — розпізнати нез'ясоване схвалення, зупинитися та надати корисну інформацію відповідальній особі.
Джерела розділу: Методи автентифікації в Microsoft Entra ID: ключі доступу (FIDO2) · Захист від фішингу згоди
7. Пов'яжіть курси з грою Find the Fake Login
Використовуйте курс «Не завершуй вхід там» для фішингу сеансів, «Справжня сторінка може приховувати хибний запит» для кодів пристроїв і «Не дозволяй доступ застосунку, якого не обирав» для згоди. Кожен курс зупиняється на п'яти контрольних точках для відповідей перед поясненням. Проаналізуйте причину відповіді, особливо коли учасник використовує аргумент «сторінка була справжньою» як єдине виправдання. Відео доступні англійською та румунською мовами, а доступ регулюється обліковим записом і тарифним планом.
Потім відкрийте гру Find the Fake Login. Її фактичні сценарії включають чат служби підтримки, що надає код пристрою, несподівану програму, яка запитує доступ до пошти та файлів, і легітимну внутрішню програму календаря. Порівняйте приклади зловмисної та легітимної згоди, щоб учасник попрактикувався у прийнятті зваженого рішення. Це вигадані сценарії, що працюють лише в браузері; гра не перевіряє реальний обліковий запис і не тестує налаштування керування ідентичностями вашої організації.
8. Поясніть безпечне рішення в новому сценарії
Використовуйте наведений нижче випадок після курсу та гри. Проведіть його як обговорення навчального сценарію з вигаданими сервісами; жоден реальний код пристрою, згода програми або обліковий запис не потрібні. Попросіть кожного учасника визначити відсутні докази, перш ніж читати відповідь.
9. Повідомте про вжиті вами дії, а потім дозвольте фахівцям з реагування оцінити масштаб
Негайно повідомте, якщо ви виконали підозрілий вхід, ввели наданий код пристрою або схвалили несподівану програму. Вкажіть час, обліковий запис, початкове повідомлення та дію, яку ви виконали. Для програми вкажіть її відображувану назву та дозволи, якщо вони вже доступні. Збережіть повідомлення через затверджений маршрут звітування; не відкривайте запит повторно, щоб зібрати більше доказів.
Повідомте фахівцям з реагування, чи вводили ви облікові дані, чи схвалили підключення пристрою, чи надали дозволи програмі. Ці відмінності впливають на те, які сеанси, токени, програми та зміни в обліковому записі потребують розслідування. Не вважайте, що закриття браузера або зміна пароля завершує відновлення. Відповідальний за реагування повинен підтвердити відповідне стримування та подальші дії згідно з процедурами сервісу.
Для наступного практичного заняття змініть приманку, але збережіть механізм схвалення. Порівняйте пояснення в різних спробах і запишіть невирішені питання для інструктажу. Проходження курсу та рішення у грі показують участь і результативність у цих вправах; вони не доводять, що реальний обліковий запис у безпеці або що майбутній фішинг зазнає невдачі.
Джерела розділу: Повернення багатоетапної кампанії фішингу AiTM і BEC зі зловживанням SharePoint · Кіберзловмисники отримують доступ до облікових записів жертв через фішинг згоди
Попрактикуйтеся перевіряти запити на доступ до облікових записів
Використовуйте гру Find the Fake Login, щоб дослідити запит коду пристрою та порівняти дозволи легітимних і шкідливих програм після проходження курсів.
Грати у Find the Fake LoginДжерела й додаткові матеріали
- Викриття EvilTokens: витоки фішингу кодів пристроїв — Microsoft Security. Переглянуто 2026-10-03
- Повернення багатоетапної кампанії фішингу AiTM і BEC зі зловживанням SharePoint — Microsoft Security. Переглянуто 2026-10-03
- Кіберзловмисники отримують доступ до облікових записів жертв через фішинг згоди — Центр скарг на інтернет-злочини ФБР. Переглянуто 2026-10-03
- Захист від фішингу згоди — Microsoft Learn. Переглянуто 2026-10-03
- Методи автентифікації в Microsoft Entra ID: ключі доступу (FIDO2) — Microsoft Learn. Переглянуто 2026-10-03
Досліджуйте далі
- Обізнаність із кібербезпеки в університеті: план навчання
Розвивайте кіберобізнаність в університеті: вступ для студентів, навчання працівників і дослідників, курси CyberPlay, ігри та вправи з повідомлення про інциденти.
UK · 9 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання - Неочікуваний запит MFA: що робити, якщо ви не входили в обліковий запис
Отримали неочікуваний запит MFA? Дізнайтеся, як його відхилити, перевірити дзвінок від «підтримки», повідомити про помилкове схвалення та відпрацювати навички.
UK · 8 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Ін’єкції промптів і безпечний ШІ на роботі: навчання працівників
Ін’єкції промптів і безпечний ШІ на роботі: навчіть команду перевіряти дії, дані та дозволи. Поєднайте курси CyberPlay, Data Dash і практичну вправу.
UK · 7 хв читання - Дипфейки та голосове шахрайство зі ШІ: як перевіряти запити на гроші й доступ
Дипфейки та голосове шахрайство зі ШІ: навчіть команду перевіряти запити на гроші й доступ. Поєднайте курси CyberPlay, гру та незалежний зворотний дзвінок.
UK · 8 хв читання