Echipa editorială CyberPlay · Publicat la · Actualizat la · 8 min de lectură
Ghid și exerciții în română
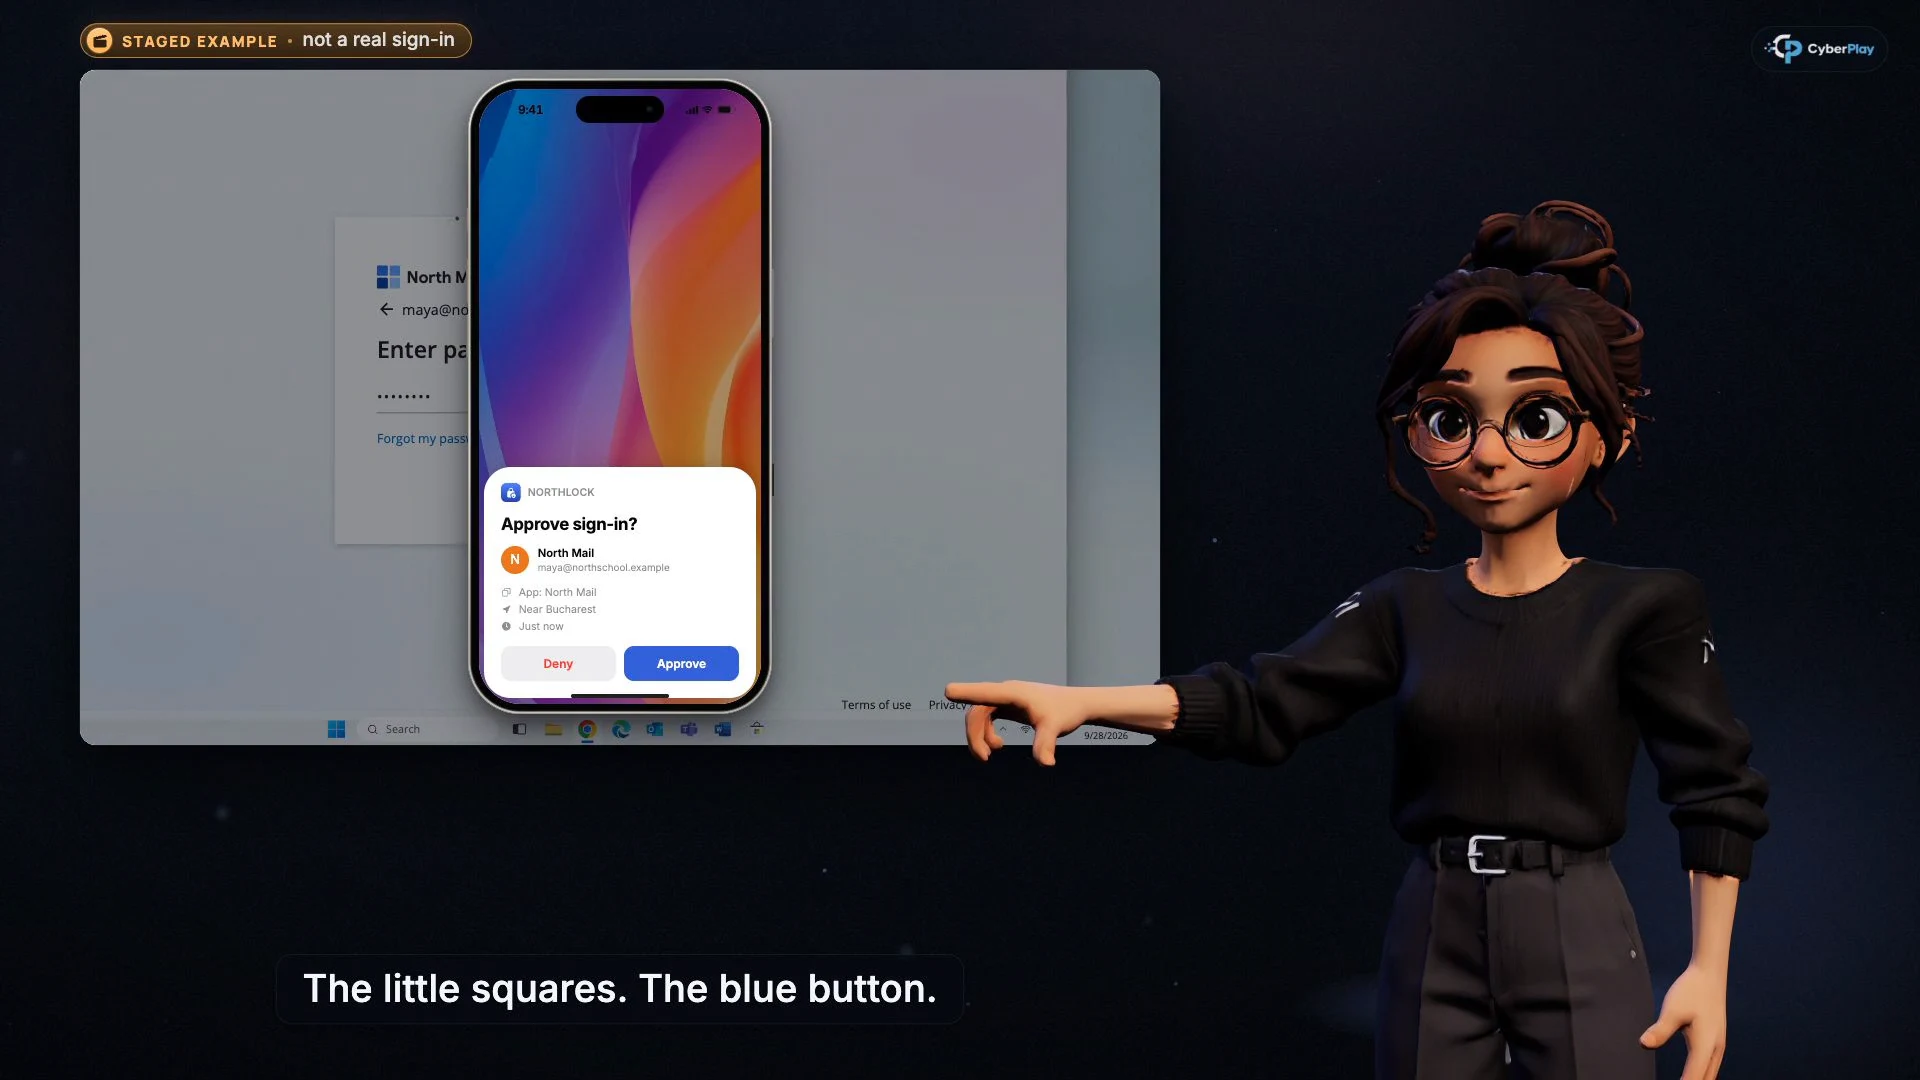
Mărește imaginea · Cadru din lecția video · interfață în engleză
MFA rămâne utilă, însă parcurgerea unei verificări suplimentare nu demonstrează că solicitarea este sigură. Phishingul de sesiune vizează sesiunea autentificată; phishingul cu cod de dispozitiv te convinge să autorizezi o autentificare pornită în altă parte; phishingul prin consimțământ cere acces pentru o aplicație. Decizia angajatului este să verifice destinația, cine a inițiat solicitarea și ce va permite aprobarea.
Acest ghid în română folosește lecțiile CyberPlay pentru a separa cele trei mecanisme, apoi le conectează cu Find the Fake Login. Este o lecție practică pentru oamenii care primesc linkuri către documente, invitații la ședințe și mesaje de suport. Videoclipurile sunt narate în engleză sau română; platforma și jocul selectat acceptă toate cele nouă limbi ale site-ului.
Idei de reținut
- Pagina reală a furnizorului de identitate poate afișa o solicitare nesigură pentru un dispozitiv sau o aplicație.
- Introdu un cod de dispozitiv doar într-un flux aprobat, inițiat de tine și pe care îl poți verifica.
- Citește numele aplicației, editorul și permisiunile cerute înainte de a acorda consimțământul.
- Raportează ce ai aprobat; schimbarea parolei poate lăsa alte forme de acces active.
1. Predă aprobarea, nu doar câmpul pentru parolă
Cercetarea Microsoft EvilTokens din septembrie 2026 descrie phishingul cu cod de dispozitiv în care persoana introduce un cod furnizat de atacator pe serviciul real de autentificare Microsoft. Pagina legitimă face parte din înșelătorie. Tot în septembrie 2026, FBI a avertizat despre phishingul OAuth care redirecționează țintele către ecranul real de permisiuni al furnizorului. Sunt tipare de atac documentate, nu motive pentru abandonarea MFA.
În instruire, cere participantului să completeze înainte de clic: „Aprob accesul pentru…”. Un răspuns precum „documentul mi-a cerut” lasă întrebarea centrală nerezolvată. O lecție utilă face dispozitivul, aplicația sau sesiunea suficient de clare încât participantul să poată explica decizia.
Sursele secțiunii: Demascarea EvilTokens: la originea phishingului cu cod de dispozitiv · Actori cibernetici malițioși accesează conturile victimelor prin phishing de consimțământ
2. Compară cele trei mecanisme
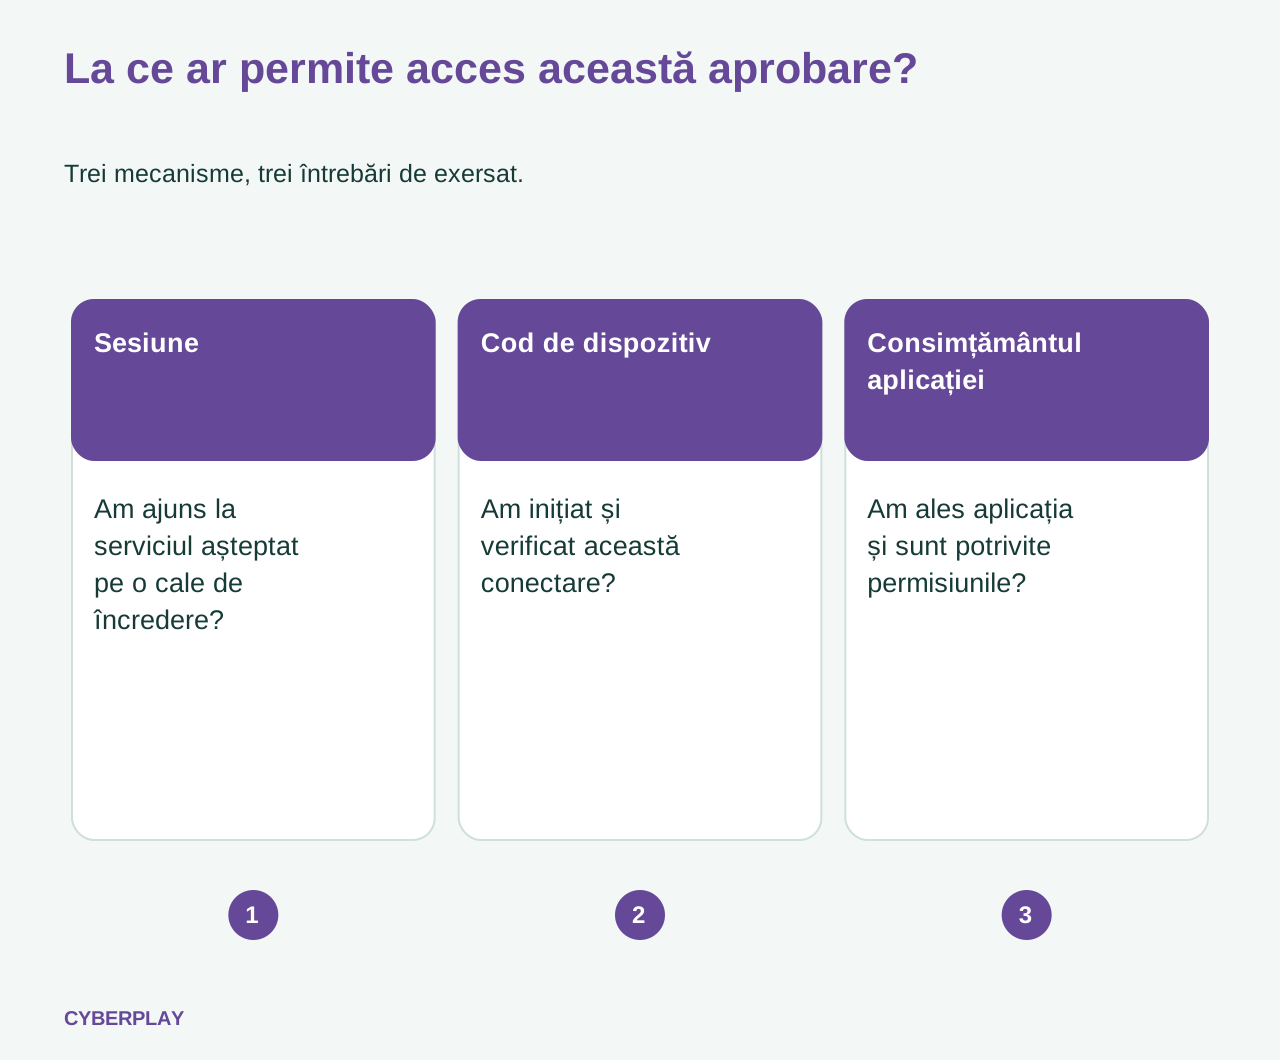
Termenii descriu moduri diferite de obținere a accesului. Nu îi preda ca trei nume pentru o pagină falsă de parole. Folosește mai întâi comparația compactă, apoi câte un exemplu separat. Tabelul este un ajutor pentru învățare; măsurile reale de limitare depind de serviciu și de constatările echipei de răspuns.
| Mecanism | Ce urmărește atacatorul | Întrebare înainte să continui |
|---|---|---|
| Furt de cookie de sesiune, frecvent printr-un intermediar malițios | Sesiunea autentificată creată în timpul autentificării retransmise. | Am ajuns la serviciul așteptat printr-o cale de încredere? |
| Phishing cu cod de dispozitiv | Autorizarea unei autentificări inițiate de atacator. | Am pornit această conectare și pot verifica scopul și codul dispozitivului? |
| Phishing prin consimțământ OAuth | Permisiuni pentru o aplicație controlată de atacator. | Am ales această aplicație aprobată și corespund permisiunile sarcinii sale? |
Sursele secțiunii: Reapariția unei campanii AiTM și BEC în mai multe etape, care abuzează de SharePoint · Demascarea EvilTokens: la originea phishingului cu cod de dispozitiv · Protecție împotriva phishingului prin consimțământ
3. Phishing de sesiune: verificarea suplimentară poate fi retransmisă
În autentificarea cu un adversar la mijloc, un intermediar malițios retransmite interacțiunea cu serviciul real și capturează datele de sesiune rezultate. O investigație Microsoft din ianuarie 2026 descrie o campanie AiTM urmată de manipularea căsuței poștale și phishing suplimentar. Recomandările de remediere depășesc resetarea parolei și includ revocarea sesiunilor și verificarea mecanismelor de persistență.
Pentru angajat, exersează navigarea de încredere. Dacă un document sau mesaj neașteptat cere autentificare, oprește-te și deschide independent aplicația aprobată sau portalul salvat. Confirmă acolo elementul ori întreabă un contact cunoscut. Nu continua un flux suspect doar fiindcă a apărut MFA și nu ignora nepotrivirea semnalată de cheia de acces sau managerul de parole numai ca pagina să funcționeze.
Sursele secțiunii: Reapariția unei campanii AiTM și BEC în mai multe etape, care abuzează de SharePoint
4. Codul de dispozitiv: verifică cine a pornit conexiunea
Autentificarea cu cod de dispozitiv are utilizări legitime, inclusiv pentru dispozitive cu introducere limitată de date. În fluxul abuziv descris de Microsoft, atacatorul pornește cererea și transmite codul țintei. Introducerea și confirmarea codului poate autoriza sesiunea atacatorului fără a-i comunica parola. Verificarea doar a adresei web a furnizorului nu surprinde această diferență.
Folosește două fișe fictive într-o discuție. Pe prima, participantul tocmai a început conectarea unui dispozitiv aprobat din sala de ședințe și îi vede codul. Pe a doua, un contact din chat oferă un cod pentru „deblocarea unui document”. Întreabă ce a inițiat fiecare acțiune și ce dispozitiv sau aplicație va primi acces. Un cod nesolicitat nu este parola documentului. Anulează și verifică prin suport; nu îl introduce experimental.
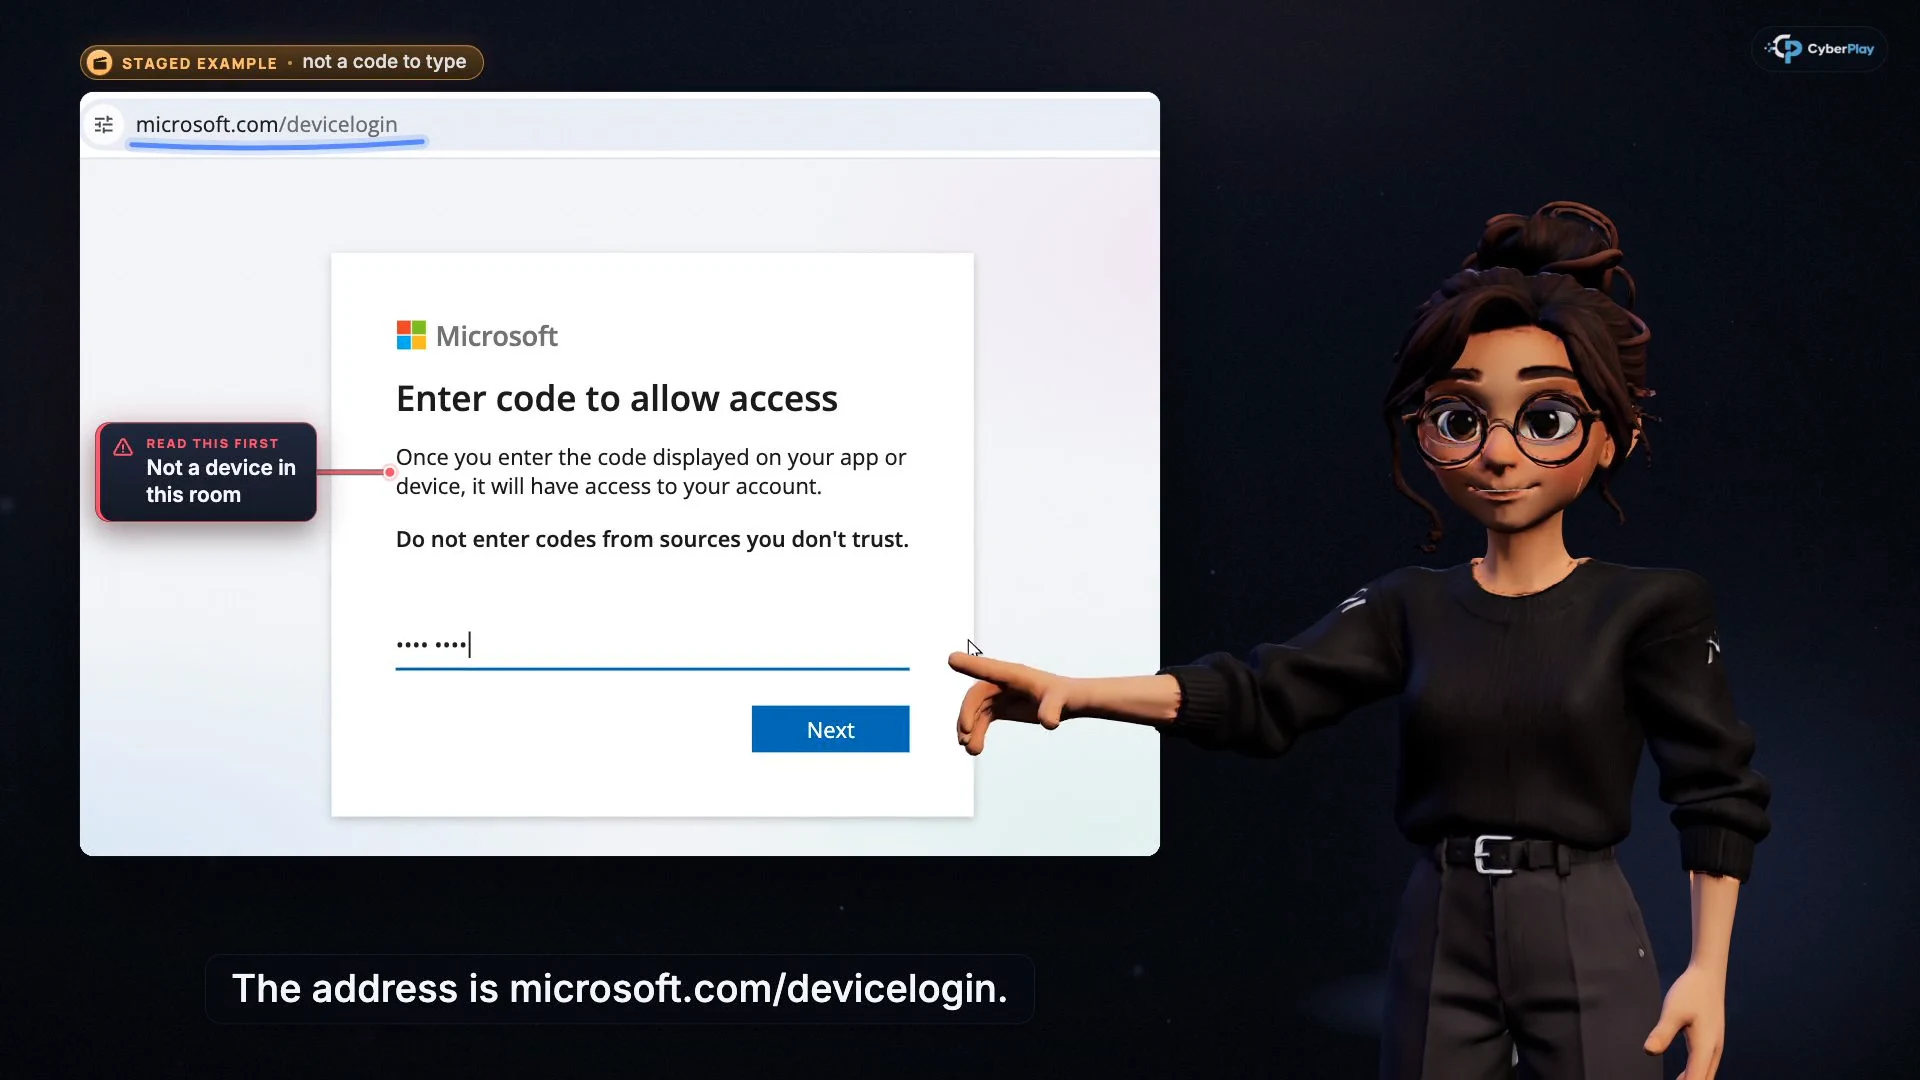
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Domeniul real este doar o verificare
Pagina autentică a furnizorului nu demonstrează că tu ai inițiat autorizarea dispozitivului.
- Verifică de unde provine codul
Continuă doar cu fluxul pornit de tine pentru propria aplicație sau propriul dispozitiv cunoscut.
Sursele secțiunii: Demascarea EvilTokens: la originea phishingului cu cod de dispozitiv
5. Phishing prin consimțământ: citește ce primește aplicația
Consimțământul OAuth permite unei aplicații să ceară permisiunea de a accesa informații sau de a executa acțiuni. Microsoft recomandă verificarea aplicației, editorului și permisiunilor; un editor verificat nu elimină necesitatea evaluării cererii. Avertizarea FBI din septembrie 2026 explică de ce schimbarea parolei nu retrage singură accesul acordat unei aplicații malițioase.
Încearcă această comparație originală: un instrument aprobat de programare cere accesul documentat la introducerea sa, în timp ce un „vizualizator de fișiere” neașteptat cere citirea mesajelor și acces persistent. Cere participantului să numească nepotrivirea și să explice verificarea aplicației prin traseul aprobat pentru software. Marca familiară și pagina autentică de permisiuni nu stabilesc dacă aplicația trebuie să primească acele drepturi.
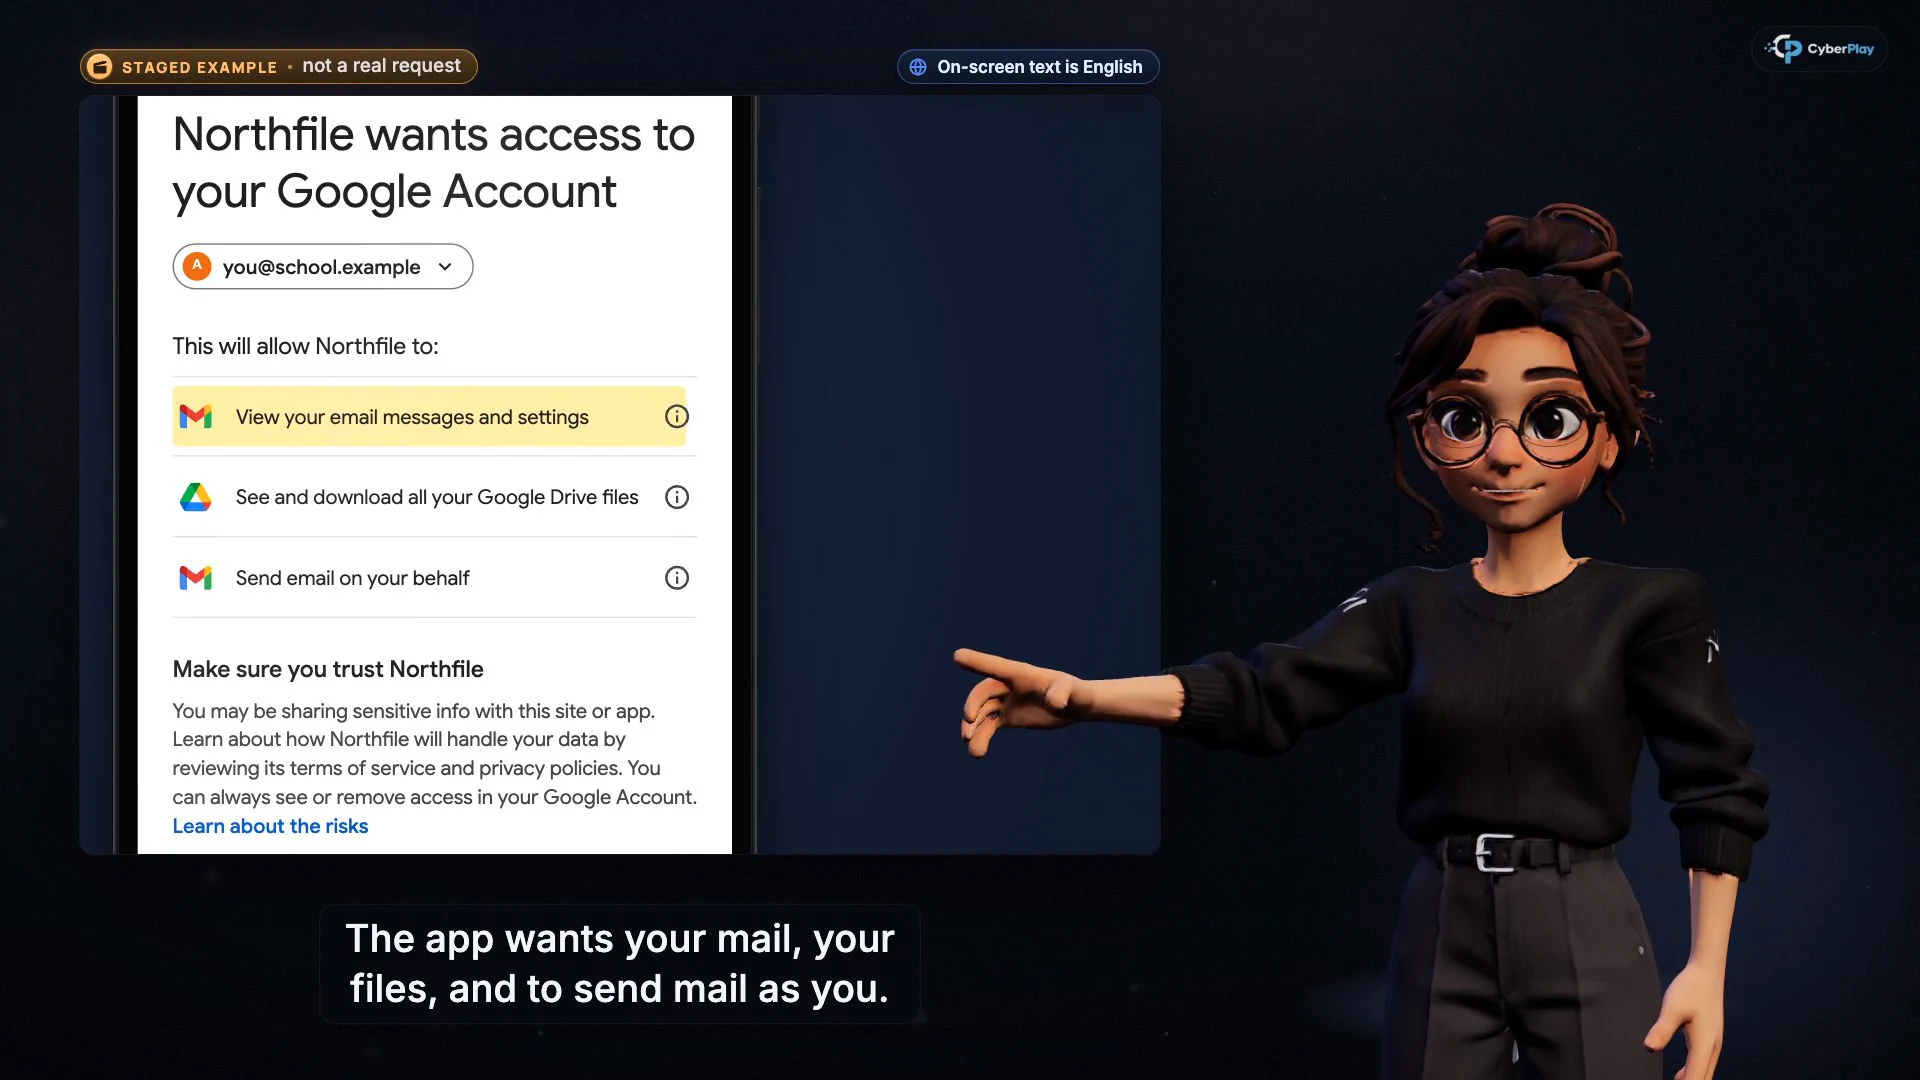
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Identifică aplicația
Confirmă că ai ales intenționat această aplicație și că ai dreptul să o folosești.
- Citește întinderea accesului
Citirea mesajelor, accesul la fișiere și trimiterea sunt puteri distincte; vizualizarea unui document nu le justifică pe toate.
Sursele secțiunii: Protecție împotriva phishingului prin consimțământ · Actori cibernetici malițioși accesează conturile victimelor prin phishing de consimțământ
6. Explică ce schimbă autentificarea mai puternică
Cheile de acces și cheile de securitate FIDO2 folosesc credențiale legate de serviciul vizat și rezistă phishingului care retransmite parola sau codul printr-un site asemănător. Microsoft descrie mecanismul ca autentificare cu cheie publică legată de origine. Încurajează folosirea metodei aprobate de organizație și contactarea suportului dacă o pagină neașteptată cere trecerea la o metodă mai slabă.
Păstrează limitele lecției clare: autentificarea mai puternică nu decide dacă permisiunea cerută de o aplicație servește unui scop legitim. Administratorii au nevoie și de măsuri adecvate pentru fluxurile de dispozitiv, consimțământ și sesiuni. Angajații nu trebuie să schimbe aceste politici într-un exercițiu de conștientizare. Rolul lor este să recunoască aprobarea neclară, să se oprească și să ofere informații utile responsabilului.
Sursele secțiunii: Metode de autentificare în Microsoft Entra ID: chei de acces (FIDO2) · Protecție împotriva phishingului prin consimțământ
7. Conectează lecțiile cu Find the Fake Login
Folosește „Nu o termina acolo” pentru phishingul de sesiune, „O pagină reală poate fi totuși cererea greșită” pentru codurile de dispozitiv și „Nu permite o aplicație pe care n-ai ales-o” pentru consimțământ. Fiecare curs se oprește la cinci întrebări înaintea explicației. Revedeți motivul răspunsului, mai ales când singura justificare este „pagina era reală”. Videoclipurile sunt în engleză și română, iar accesul depinde de cont și plan.
Apoi deschide Find the Fake Login. Scenariile sale includ un chat de suport care oferă un cod de dispozitiv, o aplicație neașteptată care cere acces la mesaje și fișiere și o aplicație legitimă de calendar intern. Compară exemplele de consimțământ malițios și legitim pentru a exersa o decizie argumentată. Sunt scenarii fictive, doar în browser; jocul nu examinează conturi reale și nu testează configurația de identitate a organizației.
8. Explică decizia sigură într-un scenariu nou
Folosește cazul de mai jos după curs și joc. Păstrează-l ca discuție cu servicii fictive; nu sunt necesare coduri reale, consimțământ real sau conturi. Cere fiecărui participant să identifice informația lipsă înainte să citească răspunsul.
9. Raportează acțiunea, apoi lasă echipa de răspuns să stabilească amploarea
Raportează prompt dacă ai finalizat o autentificare suspectă, ai introdus un cod primit sau ai aprobat o aplicație neașteptată. Precizează ora, contul, mesajul inițial și acțiunea făcută. Pentru o aplicație, include numele afișat și permisiunile, dacă le ai deja. Păstrează mesajul pe canalul aprobat; nu redeschide solicitarea pentru a aduna alte dovezi.
Spune echipei dacă ai introdus credențiale, ai aprobat conectarea unui dispozitiv sau ai acordat permisiuni unei aplicații. Diferențele influențează ce sesiuni, tokenuri, aplicații și modificări ale contului trebuie investigate. Nu presupune că închiderea browserului sau schimbarea parolei încheie recuperarea. Responsabilul răspunsului trebuie să confirme limitarea accesului și pașii ulteriori conform procedurilor serviciului.
La următoarea sesiune, schimbă pretextul, dar păstrează mecanismul aprobării. Compară explicațiile între încercări și înregistrează întrebările nerezolvate pentru îndrumare. Finalizarea cursului și deciziile din joc arată participarea și performanța în acele exerciții; nu demonstrează că un cont real este sigur sau că viitorul phishing va eșua.
Sursele secțiunii: Reapariția unei campanii AiTM și BEC în mai multe etape, care abuzează de SharePoint · Actori cibernetici malițioși accesează conturile victimelor prin phishing de consimțământ
Exersează aprobarea accesului la cont
Folosește Find the Fake Login pentru a investiga o cerere cu cod de dispozitiv și pentru a compara permisiunile aplicațiilor legitime și malițioase după lecții.
Joacă Find the Fake LoginSurse și lecturi suplimentare
- Demascarea EvilTokens: la originea phishingului cu cod de dispozitiv — Microsoft Security. Accesat la 2026-10-03
- Reapariția unei campanii AiTM și BEC în mai multe etape, care abuzează de SharePoint — Microsoft Security. Accesat la 2026-10-03
- Actori cibernetici malițioși accesează conturile victimelor prin phishing de consimțământ — Centrul FBI pentru reclamații privind criminalitatea pe internet. Accesat la 2026-10-03
- Protecție împotriva phishingului prin consimțământ — Microsoft Learn. Accesat la 2026-10-03
- Metode de autentificare în Microsoft Entra ID: chei de acces (FIDO2) — Microsoft Learn. Accesat la 2026-10-03
Continuă explorarea
- Securitate cibernetică în universități: un plan de cursuri
Construiește un program de securitate cibernetică pentru studenți, personal și cercetători, cu lecții CyberPlay, jocuri și exerciții de raportare în campus.
RO · 11 min de lectură - Cum recunoști o pagină falsă de autentificare, chiar dacă are HTTPS
Verifică adresa reală a paginii, semnalele managerului de parole și contextul cererii. Învață de ce HTTPS nu garantează încrederea, cu un exercițiu practic.
RO · 8 min de lectură - Cerere MFA nesolicitată: ce faci dacă nu te-ai autentificat
Ai primit o notificare MFA nesolicitată? Află când s-o refuzi, cum verifici un apel de suport, cum raportezi o aprobare accidentală și exersează decizia.
RO · 9 min de lectură - Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Instruire prompt injection pentru angajați: verifică ce poate face asistentul IA
Învață angajații să verifice acțiunile IA, să protejeze datele și să raporteze greșelile. Combină lecțiile CyberPlay cu Data Dash și o listă practică de aprobare.
RO · 7 min de lectură - Instruire împotriva fraudei cu voce deepfake: verifică înainte să oferi bani sau acces
Construiește o rutină de reapelare pentru înșelătorii cu voci IA, impersonarea conducerii și solicitări către suport. Leagă lecțiile CyberPlay de scenarii practice.
RO · 8 min de lectură