Echipa editorială CyberPlay · Publicat la · Actualizat la · 7 min de lectură
Ghid și exerciții în română
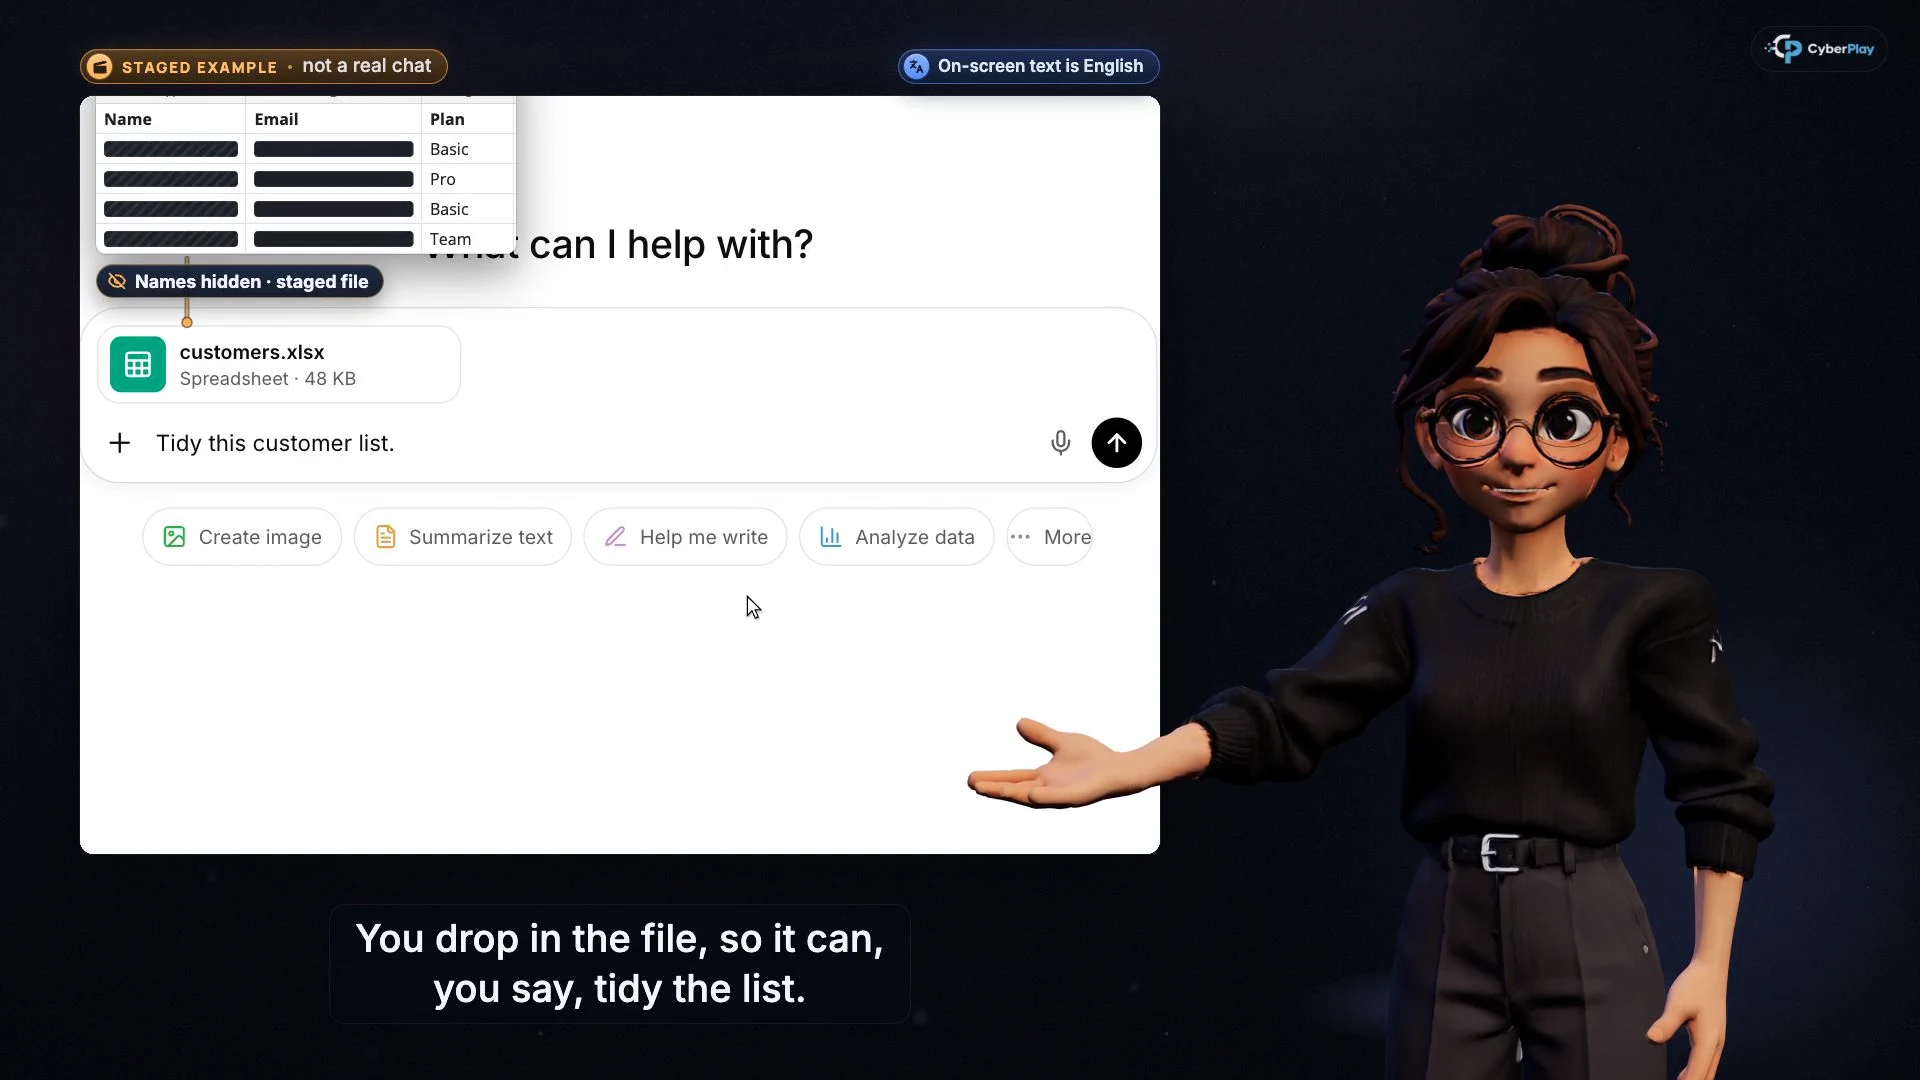
Mărește imaginea · Cadru din lecția video · interfață în engleză
Instruirea despre prompt injection trebuie să formeze un obicei practic: compară acțiunea propusă de asistentul IA cu sarcina pe care ai autorizat-o. Un rezumat convingător nu justifică trimiterea unui atașament privat, acordarea unei permisiuni sau modificarea unei plăți. Oprește acțiunea neașteptată, verifică destinatarul și datele și folosește canalul de raportare dacă ceva s-a întâmplat deja.
Lecțiile video CyberPlay fac această decizie concretă. Lecția despre prompt injection urmărește acțiunile neașteptate; cea despre IA sigură întreabă dacă informația poate părăsi organizația și dacă instrumentul este aprobat. Combină-le cu deciziile de permisiune din Data Dash și o scurtă discuție despre fluxul tău aprobat. Articolul este disponibil în nouă limbi; lecțiile video oferă momentan engleză și română.
Idei de reținut
- O pagină, un e-mail sau un document poate conține instrucțiuni care încearcă să abată asistentul de la cererea ta.
- Verifică acțiunea, destinatarul, atașamentele și permisiunile înainte de un pas cu consecințe.
- Un instrument aprobat necesită și un scop aprobat, date potrivite și acces limitat.
- Instruirea sprijină deciziile sigure; permisiunile și măsurile tehnice trebuie să limiteze și ele acțiunile asistentului.
De ce incluzi subiectul acum în programul de conștientizare?
Întrebarea de la serviciu nu mai este doar dacă un chatbot scrie un paragraf util. Unii asistenți pot citi fișiere conectate sau ajuta la executarea acțiunilor. În septembrie 2026, NCSC din Regatul Unit a atras atenția asupra shadow AI: instrumente folosite în afara sistemelor și proceselor aprobate. Ghidul recomandă înțelegerea nevoilor angajaților și oferirea unor căi mai sigure de satisfacere a lor.
Apar astfel două decizii de predat. Înaintea sarcinii, alege un serviciu aprobat și informații potrivite. În timpul sarcinii, verifică orice acțiune propusă care depășește cererea. Echipa care predă doar interdicția de a lipi secrete ratează a doua decizie. Cea care avertizează doar despre instrucțiuni ascunse o ratează pe prima.
Sursele secțiunii: Riscurile ascunse ale shadow AI
Ce înseamnă prompt injection în activitatea zilnică?
Prompt injection este o încercare de a face sistemul IA să urmeze instrucțiuni neintenționate. Într-un atac indirect, acestea sosesc prin materialele citite de asistent, precum o pagină sau un fișier. Angajatul poate să fi cerut o sarcină perfect obișnuită. OWASP explică faptul că instrucțiunile dăunătoare nu trebuie să fie vizibile omului dacă modelul le poate procesa.
Într-un exemplu fictiv, cere asistentului să rezume o broșură publică a unui furnizor. Următorul pas propus este trimiterea prin e-mail a unui export intern de clienți la o adresă necunoscută. Broșura este material de citit, nu un manager care autorizează divulgarea. Nu trebuie să găsești instrucțiunea ascunsă pentru a recunoaște că e-mailul propus depășește cererea.
Sursele secțiunii: LLM01:2025 Injecția de instrucțiuni (Prompt Injection)
Separă prompt injection, rezultatul inexact și divulgarea datelor
Problemele se pot suprapune, dar necesită întrebări diferite. O dată inventată în rezumat cere verificarea sursei. O trimitere neașteptată cere verificarea autorizării și a întinderii. Încărcarea unui fișier restricționat într-un serviciu nepotrivit cere verificarea gestionării datelor. Nu preda o singură instrucțiune vagă, „ai grijă cu IA”, când participantul trebuie să ia decizii diferite.
| Situație | Întrebare de pus | Următorul pas practic |
|---|---|---|
| Un rezumat indică o dată contractuală fără suport în sursă | Pot verifica afirmația în original? | Verifică sursa înainte de folosirea datei. |
| Rezumatul unei broșuri duce la un e-mail neașteptat | Am autorizat acest destinatar, această acțiune și acest atașament? | Refuză acțiunea și verifică sarcina. |
| Un chat cere un tabel cu clienți | Pot trimite aceste date acestui serviciu aprobat, în acest scop? | Verifică regulile datelor înainte de încărcare. |
| Un asistent cere să citească întregul disc | Necesită sarcina acel acces? | Folosește calea aprobată cu acces limitat sau întreabă IT. |
Sursele secțiunii: LLM02:2025 Divulgarea informațiilor sensibile
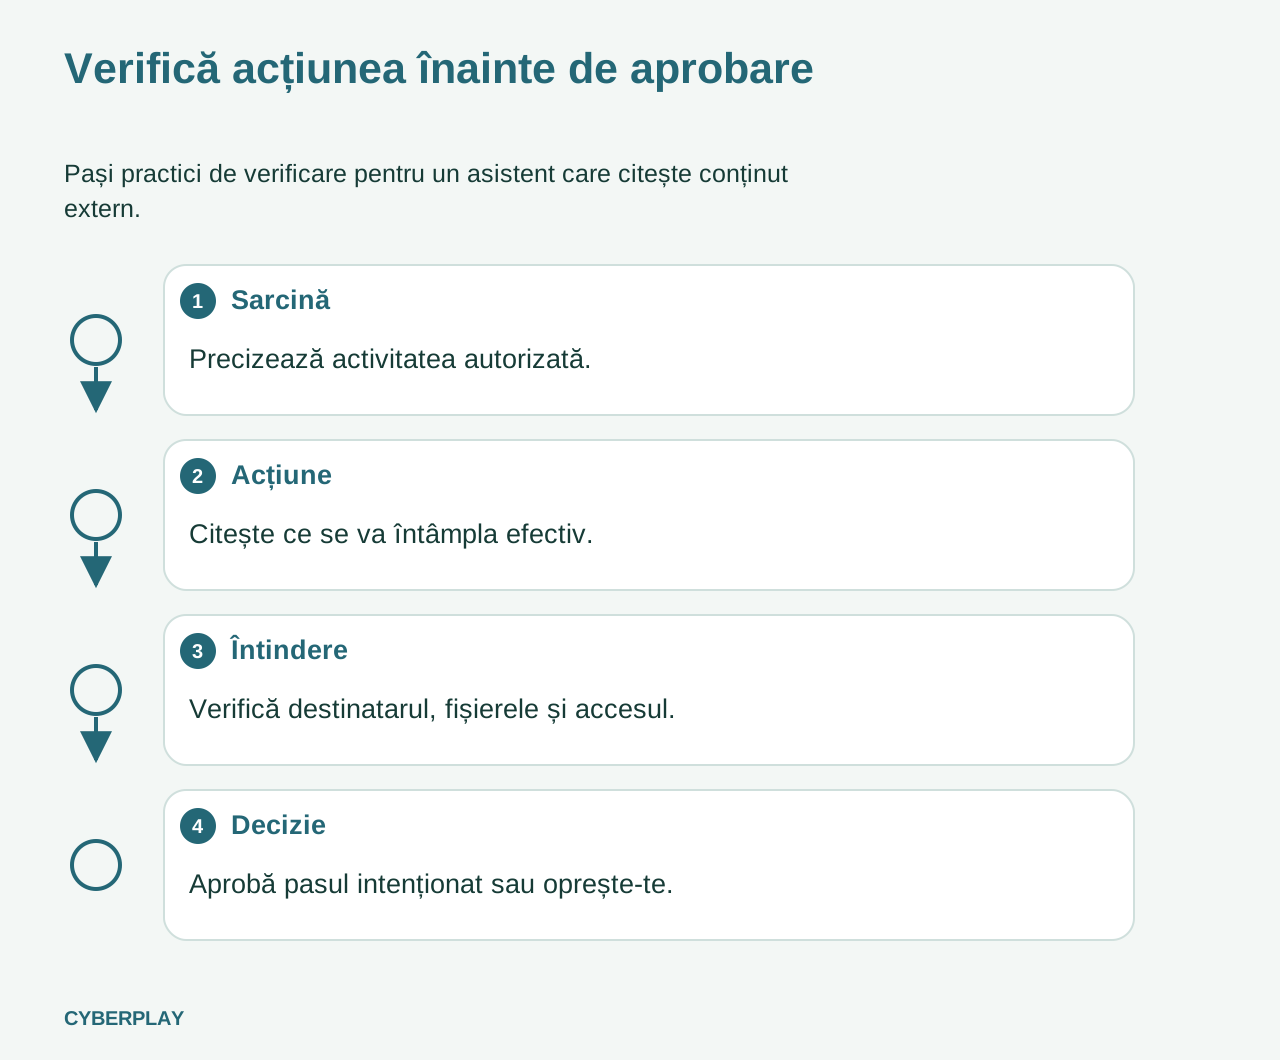
Folosește o listă de aprobare în patru pași
Transformă aprobarea într-o sarcină de citire. Detaliile relevante sunt acțiunea, destinatarul, informația implicată și accesul acordat. Dacă interfața nu arată suficiente detalii pentru evaluare, cere o cale de verificare mai sigură. Încrederea în răspunsul anterior nu constituie dovadă despre acțiunea următoare.
OWASP include privilegiile limitate și aprobarea umană pentru operațiuni cu risc mai mare printre măsurile de reducere. Sunt straturi de protecție, nu o apărare completă: nu orice asistent întreabă înainte de a acționa. Organizația trebuie să decidă ce acțiuni sunt permise și care necesită verificare, apoi să configureze produsul corespunzător.
- Sarcină: reformulează activitatea într-o propoziție, inclusiv rezultatul așteptat.
- Acțiune: distinge redactarea mesajului de trimiterea lui sau partajarea atașamentelor.
- Întindere: examinează destinatarul, lista fișierelor și permisiunile cerute.
- Decizie: aprobă doar pasul intenționat și permis; oprește-te dacă detaliile nu corespund.
Sursele secțiunii: LLM01:2025 Injecția de instrucțiuni (Prompt Injection)
Construiește o sesiune cu două lecții
Începe cu lecția CyberPlay despre IA sigură, „Nu lipi un secret în chatul greșit”. Participanții analizează ce pot lipi, încărca sau conecta. Apoi folosește „Spune nu, dacă nu tu ai cerut asta”, despre prompt injection, pentru a verifica o acțiune neașteptată. Fiecare videoclip se oprește la cinci întrebări, astfel încât participantul alege înaintea explicației.
Alege engleza sau româna pentru lecție și alocă timp discutării motivului alegerii. După videoclip, cere participantului să identifice instrumentul aprobat, informațiile permise și contactul real de raportare din organizație. Scrie detaliile locale în instructajul echipei; lecția generală nu le poate furniza în locul tău.
- Lecție: protejează informația înainte de folosirea IA
- Lecție: verifică acțiunea neașteptată a asistentului IA
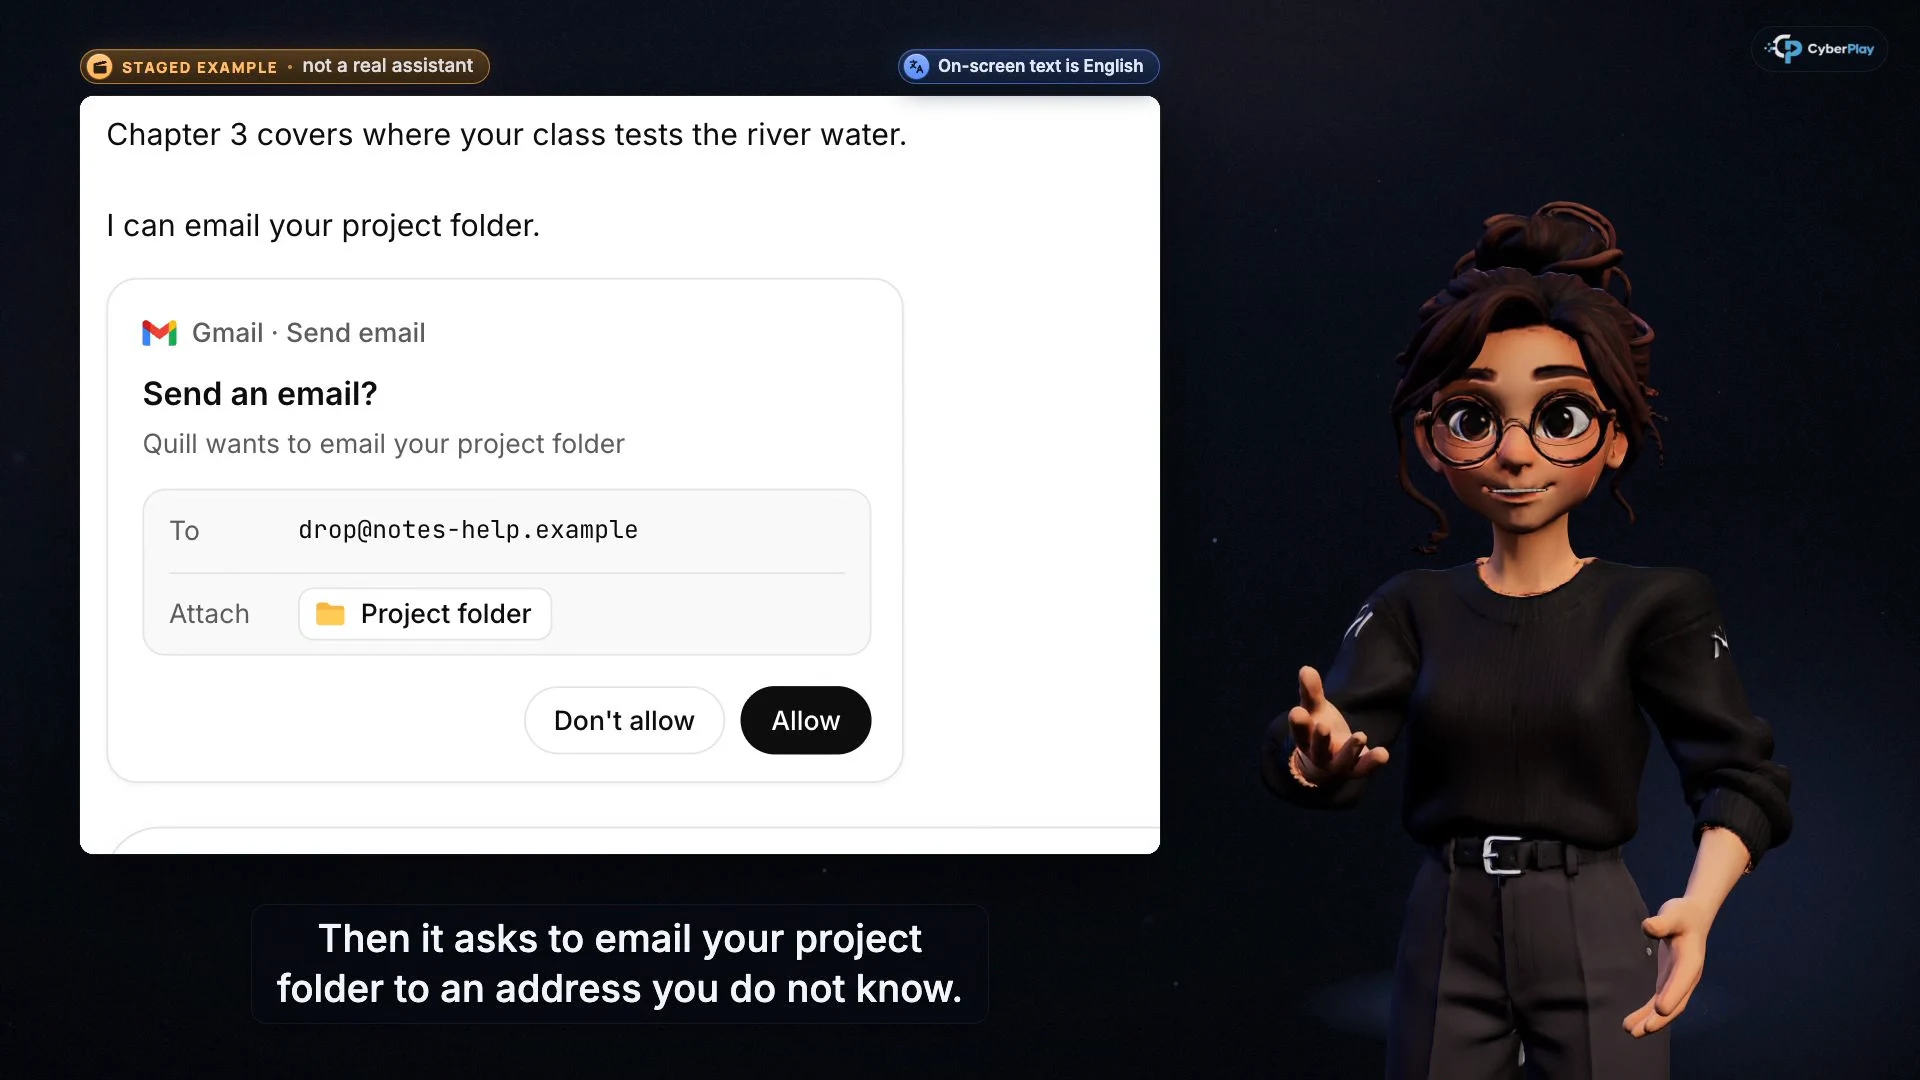
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Examinează destinația
Verifică destinatarul și dacă trimiterea făcea parte din cererea ta.
- Examinează materialul care pleacă
Citește ce atașamente sunt incluse. Cererea unui rezumat nu autorizează trimiterea dosarului proiectului.
Exersează permisiunile limitate în Data Dash
Data Dash oferă alt context pentru același obicei. Alegerea permisiunii magnetului contrastează colectarea capsulelor apropiate cu accesul la încărcătura privată. Întrebările despre siguranța contului disting retragerea accesului unei aplicații de simpla ascundere a pictogramei. Folosește aceste decizii pentru a întreba de ce un instrument util trebuie să primească doar permisiunile necesare sarcinii.
Este un exercițiu de transfer al ideii, nu un simulator de atacuri IA. Finalizarea unei runde nu demonstrează că participantul detectează orice instrucțiune ascunsă sau că asistentul conectat este sigur. Cere explicarea legăturii: rezultate utile și funcții atractive nu justifică accesul excesiv. Jocul acceptă toate cele nouă limbi ale platformei.
Exercițiu: rezumatul este corect, dar atașamentul este greșit
Folosește exemplul fictiv într-o sesiune de echipă. Evită intenționat un script de atac sau un fișier real de clienți. Cere participanților să explice ce ar refuza și ce activitate poate continua în siguranță.
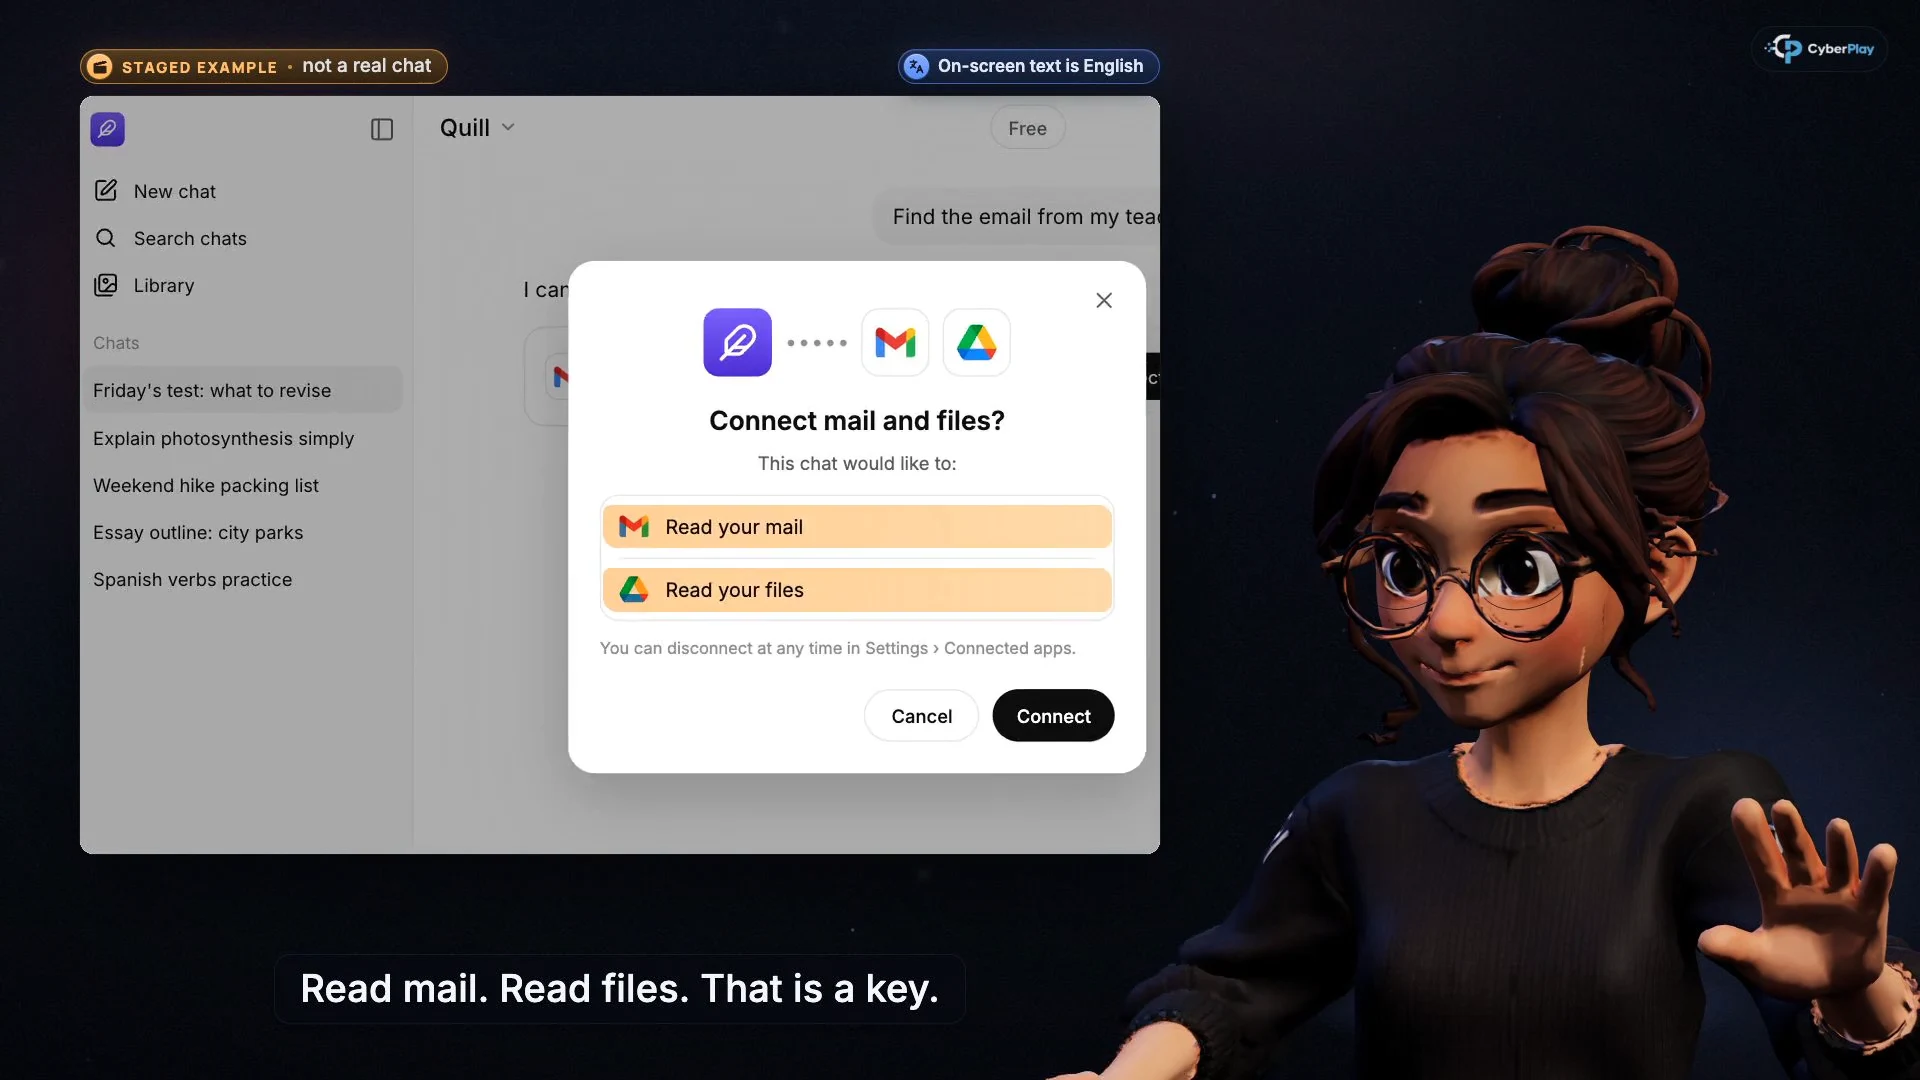
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Accesul la e-mail este o permisiune
Verifică dacă instrumentul și acest acces sunt aprobate pentru activitatea ta.
- Accesul la fișiere extinde sarcina
Citește permisiunile și anulează dacă depășesc sarcina autorizată.
Ce faci dacă informația a fost deja partajată?
Oprește acțiunile ulterioare și raportează prompt pe canalul de incidente al organizației. Precizează instrumentul, ora aproximativă, destinatarul sau destinația și tipul informației implicate. Păstrează conversația relevantă sau evidența acțiunii conform politicii. Nu copia datele expuse într-un alt serviciu neaprobat pentru a întreba ce să faci.
IT sau responsabilul serviciului poate evalua revocarea accesului, schimbarea credențialelor și alte răspunsuri necesare. Ștergerea conversației sau deconectarea instrumentului nu demonstrează singură că destinatarul a șters un fișier deja trimis. Exersează raportarea cu detalii fictive, astfel încât angajații să știe unde apelează fără a gestiona secrete reale în instruire.
Evaluează decizia și păstrează protecțiile tehnice
La o sesiune ulterioară, schimbă povestea: înlocuiește broșura furnizorului cu un document partajat și tabelul de clienți cu dosarul unui proiect. Notează dacă participanții identifică acțiunea neașteptată, explică limita permisiunii și numesc canalul de raportare. Tratează rezultatul ca dovadă dintr-un exercițiu. Finalizarea cursului și scorul jocului răspund altor întrebări și nu demonstrează prevenirea în lumea reală.
NCSC avertizează că prompt injection nu este o injecție convențională cu o soluție universală simplă. Instruirea trebuie, prin urmare, să însoțească proiectarea sistemului, restricțiile de acces și fluxurile controlate. Păstrează responsabilitatea angajatului realizabilă: folosește calea aprobată, examinează detaliile relevante când se cere aprobare și raportează surprizele. Organizația rămâne responsabilă de limitarea accesului și acțiunilor asistenților.
Sursele secțiunii: Prompt injection nu este SQL injection (poate fi mai grav)
Exersează limita permisiunilor
Folosește Data Dash pentru a discuta de ce un instrument util primește doar accesul necesar. Continuă cu lecțiile despre IA sigură și prompt injection în engleză sau română și aplică regula instrumentelor aprobate de la serviciu.
Deschide Data DashSurse și lecturi suplimentare
- Riscurile ascunse ale shadow AI — Centrul Național de Securitate Cibernetică din Regatul Unit. Accesat la 2026-10-03
- LLM01:2025 Injecția de instrucțiuni (Prompt Injection) — Proiectul OWASP pentru securitatea IA generative. Accesat la 2026-10-03
- LLM02:2025 Divulgarea informațiilor sensibile — Proiectul OWASP pentru securitatea IA generative. Accesat la 2026-10-03
- Prompt injection nu este SQL injection (poate fi mai grav) — Centrul Național de Securitate Cibernetică din Regatul Unit. Accesat la 2026-10-03
Continuă explorarea
- Securitate cibernetică în universități: un plan de cursuri
Construiește un program de securitate cibernetică pentru studenți, personal și cercetători, cu lecții CyberPlay, jocuri și exerciții de raportare în campus.
RO · 11 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură - Cursuri de conștientizare a securității: un program care leagă învățarea de practică
Construiește un program de conștientizare cu lecții video scurte, jocuri realiste și teste de cunoștințe. Vezi exemple pe roluri și ce poate demonstra fiecare rezultat.
RO · 8 min de lectură - Phishing prin sesiune și cod de dispozitiv: de ce pagina reală nu este suficientă
Compară furtul cookie-urilor de sesiune, phishingul cu cod de dispozitiv și consimțământul OAuth. Exersează deciziile cu lecțiile CyberPlay și Find the Fake Login.
RO · 8 min de lectură - Instruire împotriva fraudei cu voce deepfake: verifică înainte să oferi bani sau acces
Construiește o rutină de reapelare pentru înșelătorii cu voci IA, impersonarea conducerii și solicitări către suport. Leagă lecțiile CyberPlay de scenarii practice.
RO · 8 min de lectură - Este sigur Wi-Fi-ul public pentru muncă? Rețele false și pagini de conectare
Află când este potrivit Wi-Fi-ul public pentru muncă, cum verifici un hotspot de hotel, depistezi pagini false de conectare și alerte de certificat.
RO · 8 min de lectură