Équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 9 min de lecture
Guide et exercices en français
Agrandir l’image · Image du cours vidéo · interface en anglais
La formation à l'injection de prompt pour les employés doit enseigner une habitude pratique : comparer l'action proposée par un assistant IA avec la tâche que vous avez réellement autorisée. Un résumé convaincant ne justifie pas l'envoi d'une pièce jointe privée, l'octroi d'une nouvelle autorisation ou la modification d'un paiement. Arrêtez une action inattendue, vérifiez le destinataire et les données, et utilisez le canal de signalement de votre organisation si quelque chose s'est déjà produit.
La fonctionnalité Cours de CyberPlay rend cette décision concrète. La leçon sur l'injection de prompt se concentre sur les actions inattendues ; la leçon sur l'IA sûre demande si les informations peuvent sortir et si l'outil est approuvé. Combinez ces leçons avec les décisions d'autorisation de Data Dash et une courte discussion sur votre propre flux de travail approuvé. L'article est disponible en neuf langues ; les leçons vidéo sont actuellement proposées en anglais et en roumain.
Les points à retenir
- Une page, un e-mail ou un document peut contenir des instructions qui tentent de détourner un assistant de votre demande.
- Vérifiez l'action, le destinataire, les pièces jointes et les autorisations avant d'approuver une étape lourde de conséquences.
- Un outil approuvé nécessite toujours un objectif approuvé, des données appropriées et un accès limité.
- La formation favorise des décisions plus sûres ; les autorisations du système et les contrôles techniques doivent également limiter ce qu'un assistant peut faire.
Pourquoi inclure cela dans un programme de sensibilisation maintenant ?
La question sur le lieu de travail va désormais au-delà de savoir si un chatbot rédige un paragraphe utile. Certains assistants peuvent lire des fichiers connectés ou aider à entreprendre des actions. En septembre 2026, le NCSC britannique a mis en évidence la shadow AI : des outils utilisés en dehors des systèmes et processus approuvés d'une organisation. Ses directives recommandent de comprendre les besoins des employés et de fournir des moyens plus sûrs d'y répondre.
Cela crée deux décisions pouvant être enseignées. Avant une tâche, choisissez un service approuvé et des informations appropriées. Pendant une tâche, examinez toute action proposée qui va au-delà de la demande. Une équipe qui se contente d'apprendre aux gens à ne pas coller de secrets passe à côté de la deuxième décision. Une équipe qui ne fait que mettre en garde contre les instructions cachées passe à côté de la première.
Sources de cette section: Les risques cachés de la shadow AI
Qu'est-ce que l'injection de prompt dans le travail quotidien ?
L'injection de prompt est une tentative d'amener un système d'IA à suivre des instructions non prévues. Dans une attaque indirecte, ces instructions arrivent par le biais de documents que l'assistant lit, comme une page web ou un fichier. L'employé peut avoir demandé une tâche tout à fait ordinaire. L'OWASP explique que les instructions nuisibles n'ont pas besoin d'être visibles par une personne si le modèle peut les traiter.
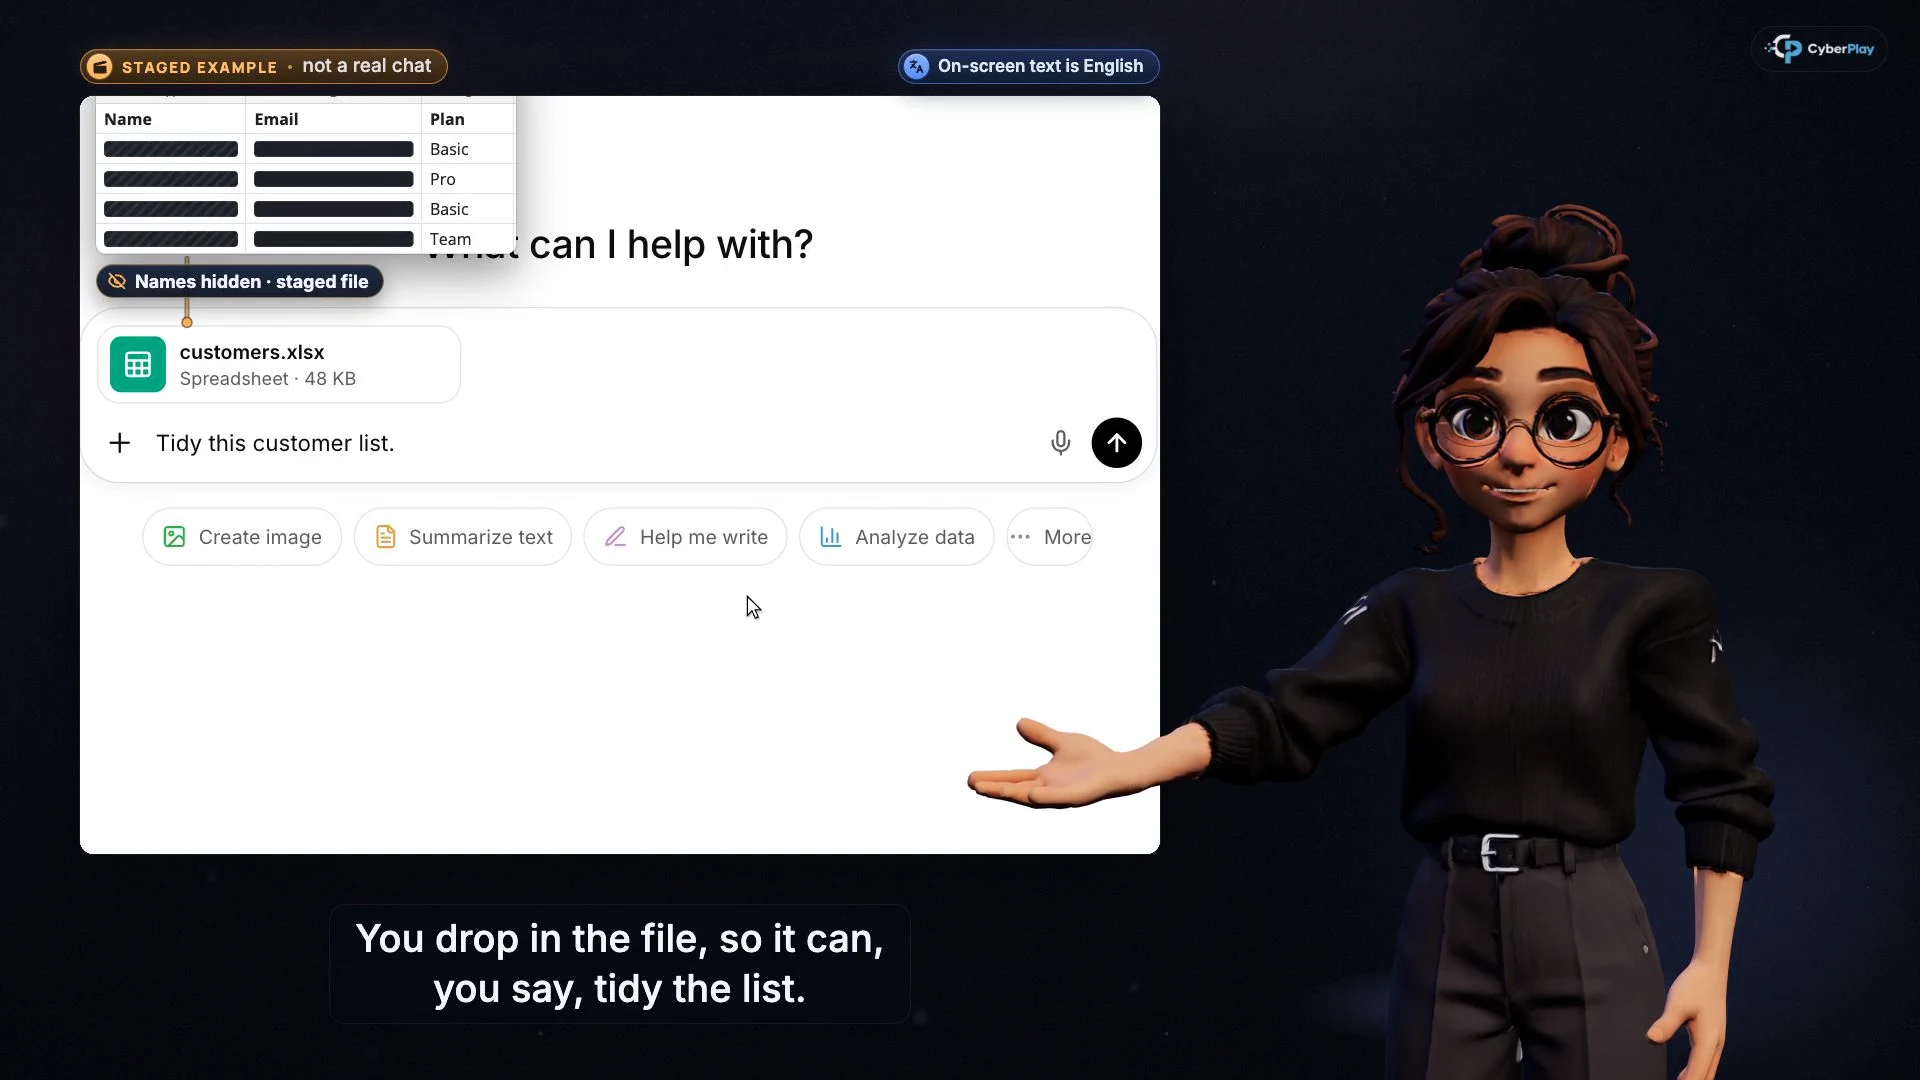
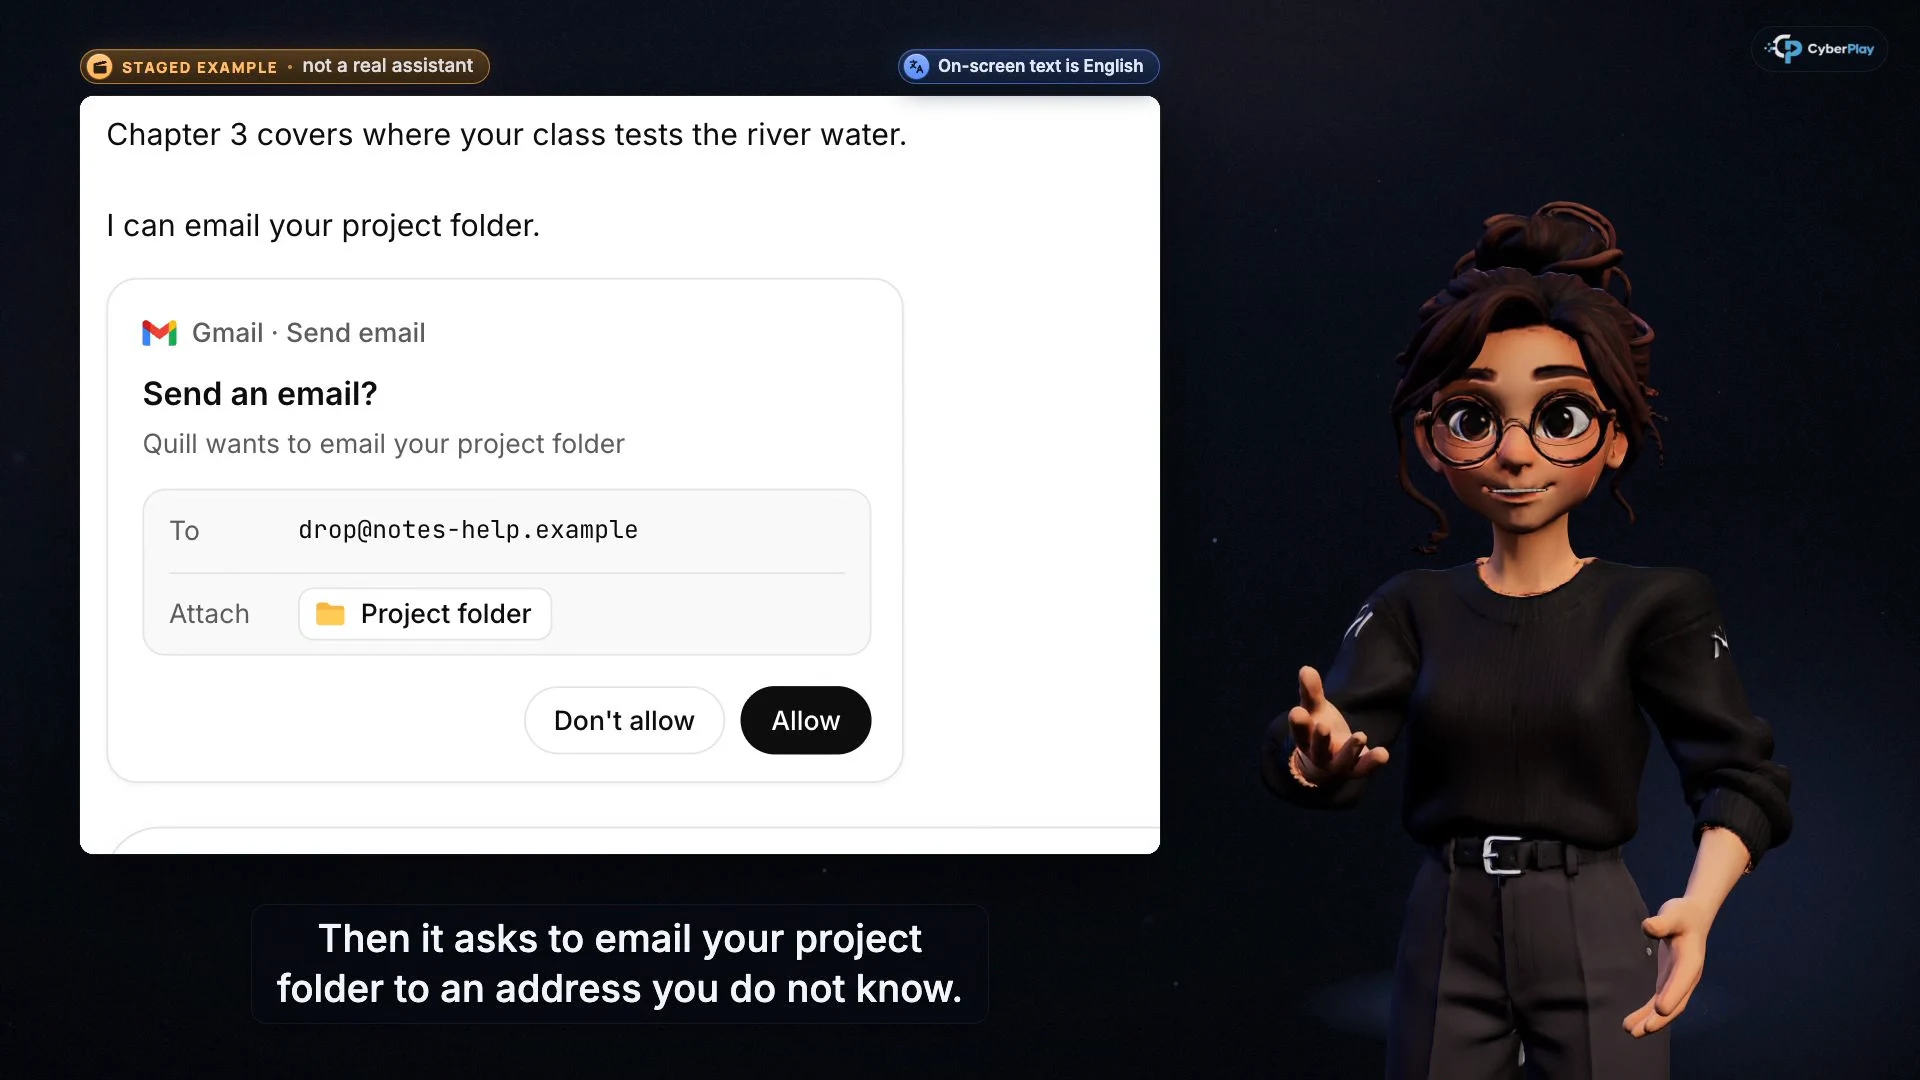
Pour un exemple de formation fictif, demandez à un assistant de résumer la brochure publique d'un fournisseur. L'étape suivante qu'il propose consiste à envoyer par e-mail un export interne de données clients à une adresse inconnue. La brochure est un document à lire, pas un responsable autorisant une divulgation. Vous n'avez pas besoin de localiser l'instruction cachée pour reconnaître que l'e-mail proposé dépasse votre demande.
Sources de cette section: LLM01:2025 Injection de prompt
Distinguer l'injection de prompt, les résultats inexacts et la divulgation de données
Ces problèmes peuvent se chevaucher, mais ils nécessitent des questions différentes. Une date inventée dans un résumé nécessite de vérifier la source. Une action d'envoi inattendue nécessite de vérifier l'autorité et la portée. Placer un fichier restreint dans un service inapproprié nécessite de vérifier le traitement des données. N'enseignez pas une seule instruction vague demandant de « faire attention avec l'IA » alors que l'apprenant doit prendre des décisions différentes.
| Situation | Question à poser | Prochaine étape pratique |
|---|---|---|
| Un résumé donne une date de contrat non justifiée | Puis-je vérifier cette affirmation dans l'original ? | Vérifiez la source avant d'utiliser la date. |
| Le résumé d'une brochure conduit à un e-mail inattendu | Ai-je autorisé ce destinataire, cette action et cette pièce jointe ? | Refusez l'action et vérifiez la tâche. |
| Une discussion demande une feuille de calcul client | Ces données peuvent-elles aller vers ce service approuvé à cette fin ? | Vérifiez les règles relatives aux données avant le téléversement. |
| Un assistant demande à lire un disque entier | La tâche nécessite-t-elle cet accès ? | Utilisez le chemin d'accès limité et approuvé ou demandez au service informatique. |
Sources de cette section: LLM02:2025 Divulgation d'informations sensibles
Utilisez une liste de contrôle d'approbation en quatre parties
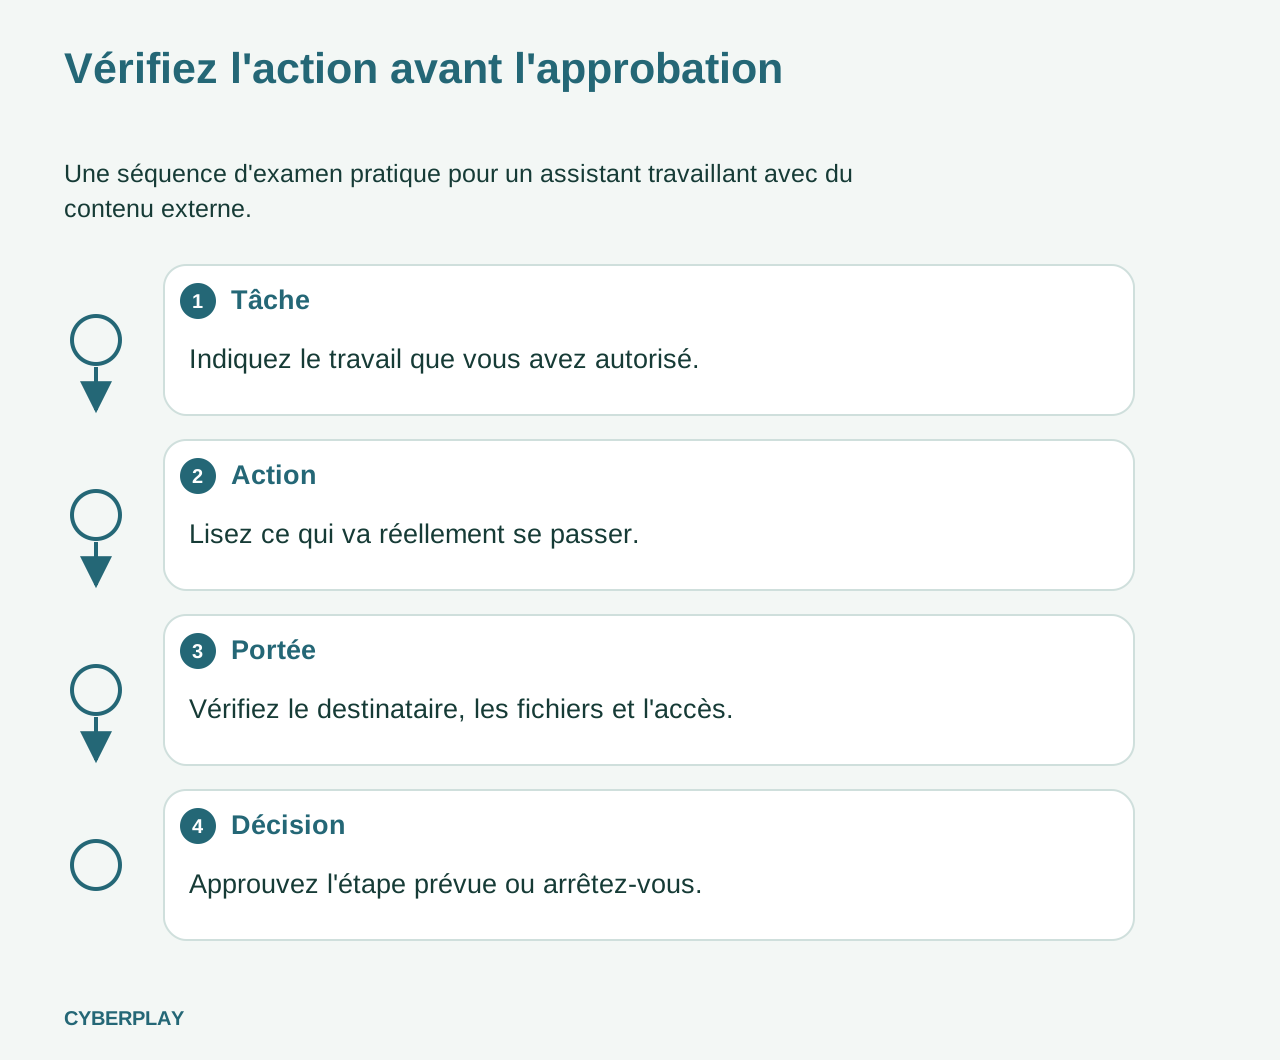
Faites des approbations une tâche de lecture. Les détails pertinents sont l'action entreprise, qui la reçoit, les informations impliquées et l'accès accordé. Si l'interface ne montre pas suffisamment de détails pour juger de l'étape, demandez un chemin d'examen plus sûr. La confiance dans la réponse précédente ne constitue pas une preuve concernant l'action suivante.
L'OWASP inclut des privilèges limités et l'approbation humaine pour les opérations à haut risque parmi les mesures d'atténuation. Ce sont des couches, pas une défense complète : tous les assistants ne demanderont pas avant d'agir. L'organisation doit décider quelles actions sont autorisées et lesquelles nécessitent un examen, puis configurer le produit en conséquence.
- Tâche : reformulez le travail en une phrase, en incluant ce qui doit être produit.
- Action : faites la distinction entre la rédaction d'un message, son envoi ou le partage de ses pièces jointes.
- Portée : inspectez le destinataire, la liste des fichiers et les autorisations demandées.
- Décision : n'approuvez que l'étape prévue et autorisée ; arrêtez-vous lorsque les détails ne correspondent pas.
Sources de cette section: LLM01:2025 Injection de prompt
Construisez une session de pratique en deux cours
Commencez par le cours de CyberPlay sur l'IA sûre, « Ne collez pas de secret dans la mauvaise discussion ». Il demande aux apprenants d'examiner ce qu'ils peuvent coller, téléverser ou connecter. Utilisez ensuite le cours sur l'injection de prompt, « Dites non si vous n'avez pas demandé cela », pour vous entraîner à vérifier une action inattendue. Chaque vidéo de cours s'arrête à cinq points de contrôle afin que l'apprenant choisisse avant que l'explication ne soit révélée.
Choisissez l'anglais ou le roumain pour la leçon et prévoyez du temps pour discuter de la raison d'un choix. Après la vidéo, demandez à l'apprenant d'identifier l'outil approuvé, les informations qui y sont autorisées et le contact de signalement réel au sein de votre organisation. Rédigez ces détails locaux dans le briefing de votre équipe ; la leçon générale ne peut pas vous les fournir.
- Cours : protéger les informations avant d'utiliser l'IA
- Cours : vérifier l'action inattendue d'un assistant IA
Agrandir l’image · Image du cours vidéo · interface en anglais
- Inspectez la destination
Vérifiez le destinataire et si l'envoi de quoi que ce soit faisait partie de votre demande.
- Inspectez les données envoyées
Lisez la portée de la pièce jointe. Une demande de résumé n'autorise pas l'envoi du dossier de projet.
Exercez-vous à limiter les permissions dans Data Dash
Data Dash offre un cadre différent pour la même habitude sous-jacente. Son choix d'autorisation d'aimant oppose la collecte de capsules à proximité à l'accès à une cargaison privée. Ses tests de connaissances sur la sécurité des comptes distinguent également la suppression de l'accès d'une application du simple masquage de son icône. Utilisez ces décisions pour demander pourquoi un outil utile ne devrait recevoir que les autorisations nécessaires à la tâche.
Il s'agit d'un exercice de transfert, pas d'un simulateur d'attaque par IA. Terminer une partie ne démontre pas qu'un apprenant peut détecter chaque instruction cachée ou qu'un assistant connecté est sûr. Demandez à l'apprenant d'expliquer le lien : des résultats utiles et des fonctionnalités attrayantes ne justifient pas un accès excessif. Le jeu prend en charge les neuf langues de la plateforme.
Exercice : le résumé est correct, mais la pièce jointe n’est pas la bonne
Utilisez cet exemple fictif lors d'une session en équipe. Il évite délibérément un script d'attaque ou un fichier client réel. Demandez aux participants d'expliquer à la fois ce qu'ils refuseraient et quel travail pourrait tout de même se poursuivre en toute sécurité.
Agrandir l’image · Image du cours vidéo · interface en anglais
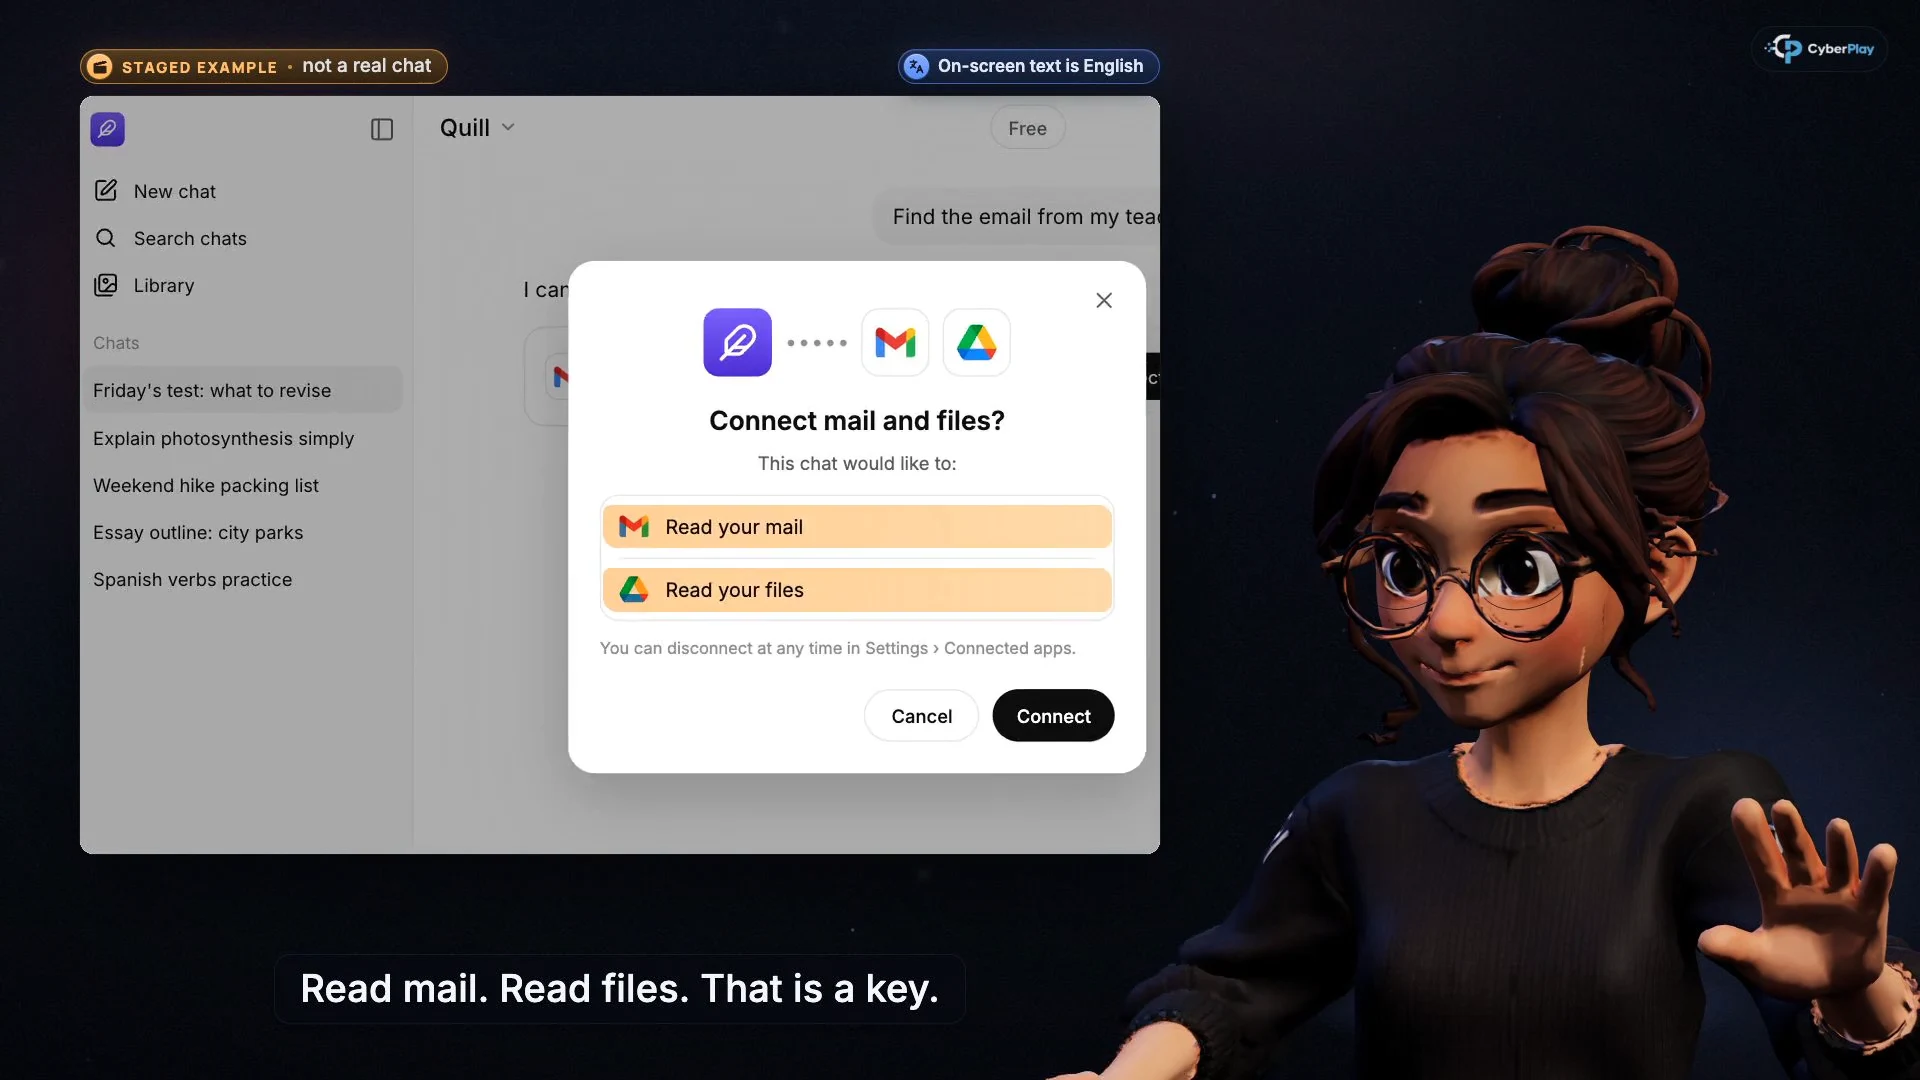
- L'accès aux e-mails est une autorisation
Vérifiez que l'outil et cet accès sont approuvés pour le travail que vous effectuez.
- L'accès aux fichiers modifie la portée
Lisez les autorisations demandées et annulez si elles dépassent la tâche autorisée.
Que faire si des informations ont déjà été partagées ?
Arrêtez toute action ultérieure et signalez-le rapidement via le canal de signalement des incidents de votre organisation. Indiquez le nom de l'outil, l'heure approximative, le destinataire ou la destination, et le type d'informations impliquées. Conservez la conversation ou l'enregistrement d'action pertinent conformément à la politique. Ne collez pas les données exposées dans un autre service non approuvé pour demander quoi faire.
Le service informatique ou le responsable du service peut évaluer la révocation des accès, la rotation des identifiants et toute autre réponse nécessaire. La suppression d'une conversation ou la déconnexion d'un outil n'établit pas en soi qu'un destinataire a supprimé un fichier déjà envoyé. Répétez le signalement avec des détails fictifs afin que les employés sachent vers qui se tourner sans manipuler de véritables secrets pendant la formation.
Mesurez la décision et conservez les protections techniques
Pour une session de suivi, changez l'histoire : remplacez la brochure du fournisseur par un document partagé et la feuille de calcul client par un dossier de projet. Notez si les apprenants identifient l'action inattendue, expliquent la limite d'autorisation et nomment le canal de signalement. Considérez cela comme une preuve issue d'un exercice pratique. L'achèvement d'un cours et le score d'un jeu répondent à des questions différentes et ne prouvent pas la prévention dans le monde réel.
Le NCSC avertit que l'injection de prompt n'est pas un problème d'injection conventionnel avec une solution universelle simple. La formation doit donc s'accompagner de la conception du système, de restrictions d'accès et de flux de travail contrôlés. Gardez la responsabilité de l'employé réalisable : utilisez le canal approuvé, examinez les détails significatifs lorsqu'une approbation est proposée et signalez les surprises. L'organisation reste responsable de limiter ce à quoi ses assistants peuvent accéder et ce qu'ils peuvent faire.
Sources de cette section: L'injection de prompt n'est pas une injection SQL (cela pourrait être pire)
Pratiquez la limite d'autorisation
Utilisez Data Dash pour discuter des raisons pour lesquelles un outil utile ne devrait recevoir que l'accès nécessaire. Poursuivez avec les cours sur l'IA sûre et l'injection de prompt en anglais ou en roumain et appliquez la règle à vos outils de travail approuvés.
Ouvrir Data DashSources et lectures complémentaires
- Les risques cachés de la shadow AI — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
- LLM01:2025 Injection de prompt — Projet OWASP de sécurité de l’IA générative. Consulté le 2026-10-03
- LLM02:2025 Divulgation d'informations sensibles — Projet OWASP de sécurité de l’IA générative. Consulté le 2026-10-03
- L'injection de prompt n'est pas une injection SQL (cela pourrait être pire) — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
Poursuivez votre lecture
- Sensibilisation à la cybersécurité à l’université : un plan de cours
Organisez la sensibilisation à la cybersécurité pour étudiants, personnel et chercheurs avec les cours CyberPlay, des jeux et un exercice de signalement.
FR · 12 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture - Cours de sensibilisation à la cybersécurité : de la leçon à la pratique
Associez cours vidéo, jeux et tests de connaissances dans un programme de cybersécurité. Exemples par rôle, exercice et limites des résultats.
FR · 9 min de lecture - Hameçonnage de session et de code d’appareil : vérifier l’accès
Distinguez vol de session, code d’appareil et consentement OAuth. Exercez les bons réflexes avec les cours CyberPlay et le jeu Find the Fake Login.
FR · 10 min de lecture - Fraude à la voix deepfake : apprendre à vérifier avant de payer
Entraînez les équipes à vérifier appels, paiements et demandes d’accès avec les cours CyberPlay, un rappel indépendant et des scénarios de jeu.
FR · 10 min de lecture - Le Wi-Fi public est-il sûr pour travailler ? Hotspots, HTTPS et faux portails
Découvrez quand le Wi-Fi public convient au travail, comment vérifier les hotspots d’hôtel, repérer faux portails et alertes de certificat, et choisir un réseau agréé.
FR · 10 min de lecture