Редакційна команда CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською
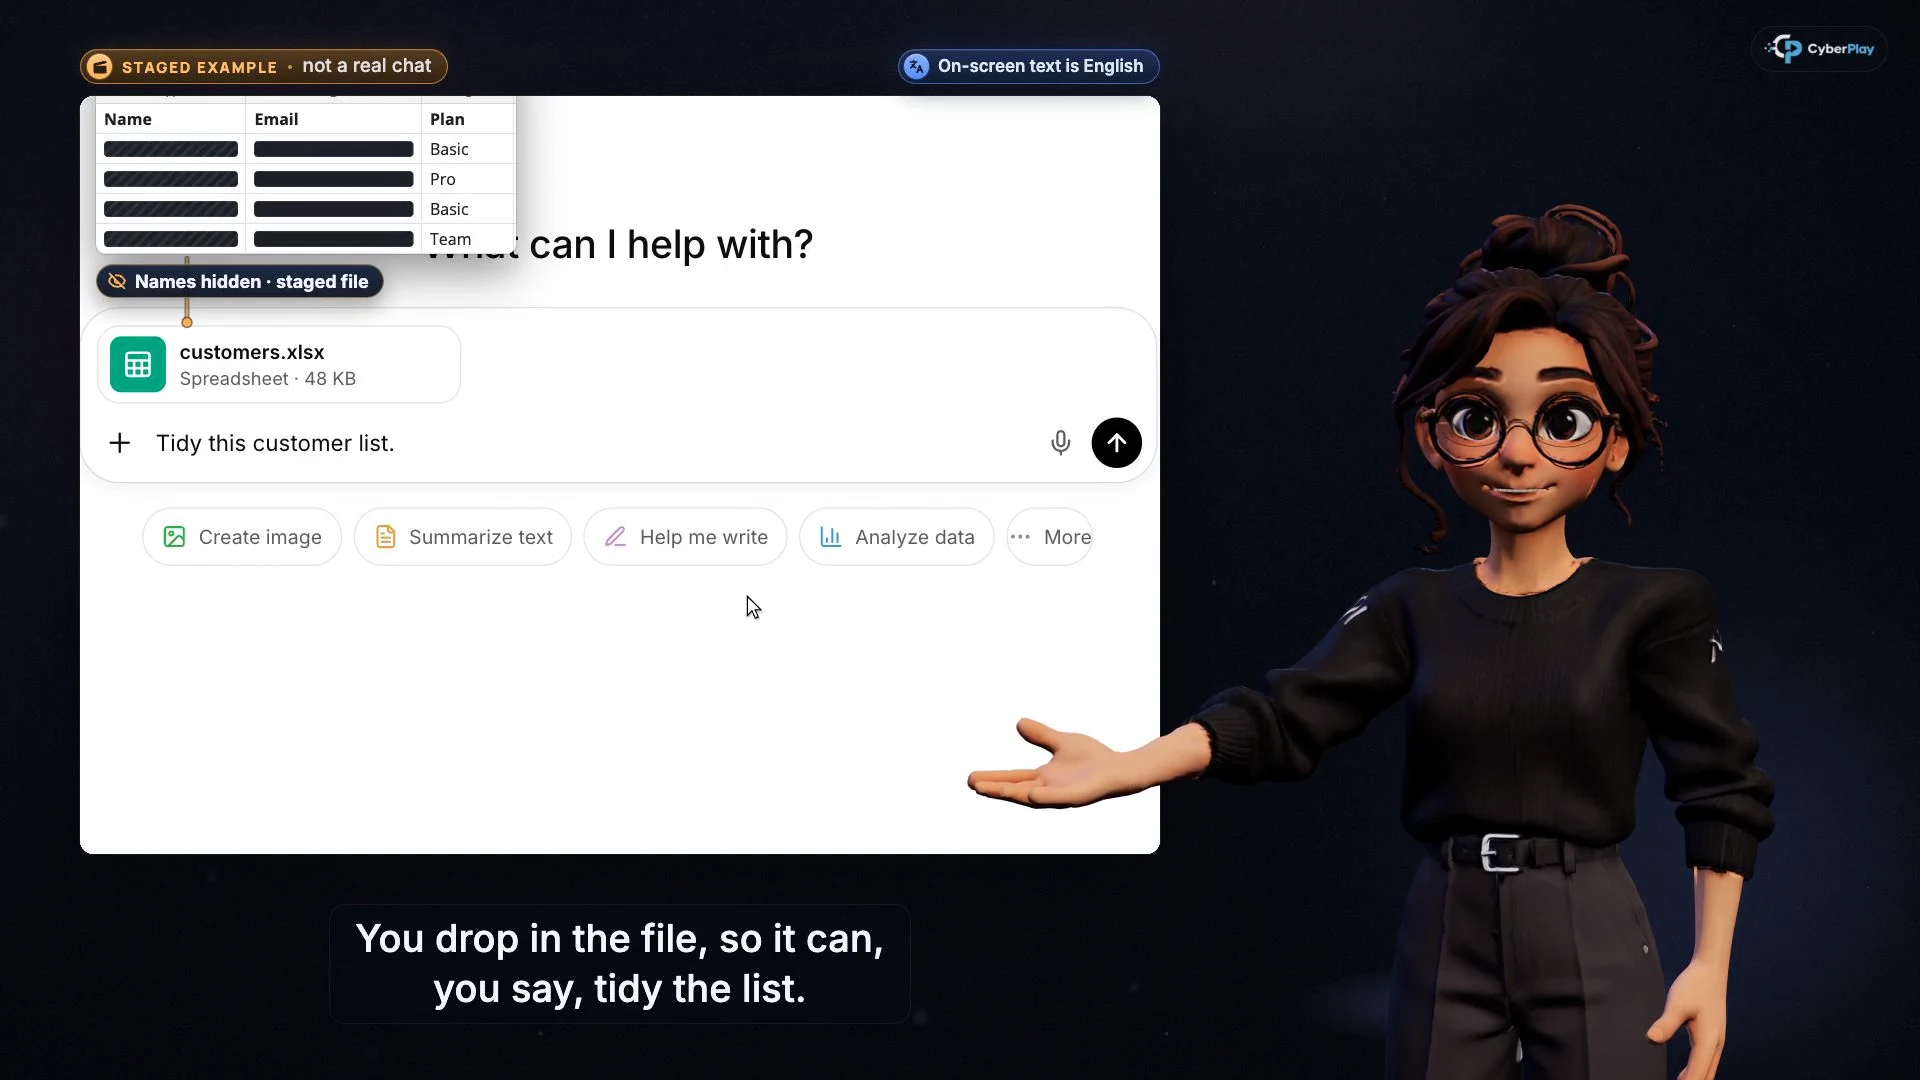
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
Навчання працівників щодо ін’єкцій промптів має формувати одну практичну звичку: порівнювати запропоновану дію ШІ-асистента із завданням, яке ви насправді дозволили. Переконливий підсумок не є підставою для надсилання приватного вкладення, надання нового дозволу або зміни платежу. Зупиніть несподівану дію, перевірте одержувача та дані, і скористайтеся каналом звітування вашої організації, якщо щось уже сталося.
Курси CyberPlay роблять це рішення конкретним. Урок про ін’єкції промптів зосереджений на несподіваних діях; урок про безпечний ШІ ставить питання про те, чи може інформація вийти за межі системи та чи схвалений цей інструмент. Поєднайте ці уроки з рішеннями щодо дозволів у Data Dash та коротким обговоренням із використанням вашого власного затвердженого робочого процесу. Стаття доступна дев'ятьма мовами; відеоуроки наразі пропонуються англійською та румунською.
Головне, що варто запам’ятати
- Сторінка, електронний лист або документ можуть містити інструкції, які намагаються відхилити асистента від вашого запиту.
- Перевіряйте дію, одержувача, вкладення та дозволи перед затвердженням важливого кроку.
- Схвалений інструмент усе одно потребує затвердженої мети, відповідних даних та обмеженого доступу.
- Навчання сприяє прийняттю безпечніших рішень; системні дозволи та технічні засоби контролю також повинні обмежувати те, що може робити асистент.
Чому це варто включити до програми підвищення обізнаності саме зараз?
Питання на робочому місці вийшло за межі того, чи пише чат-бот корисний абзац. Деякі асистенти можуть читати підключені файли або допомагати виконувати дії. У вересні 2026 року NCSC Великої Британії звернув увагу на тіньовий ШІ: інструменти, що використовуються поза затвердженими системами та процесами організації. Їхні рекомендації радять розуміти потреби працівників і надавати безпечніші способи їх задоволення.
Це створює два рішення, яким можна навчити. Перед виконанням завдання оберіть схвалений сервіс та відповідну інформацію. Під час виконання завдання перевіряйте будь-яку запропоновану дію, яка виходить за межі запиту. Команда, яка лише вчить людей не вставляти секрети, втрачає друге рішення. Команда, яка лише попереджає про приховані інструкції, втрачає перше.
Джерела розділу: Приховані ризики тіньового ШІ
Що таке ін’єкція промптів у повсякденній роботі?
Ін’єкція промптів (prompt injection) — це спроба змусити систему ШІ виконувати незаплановані інструкції. Під час непрямої атаки ці інструкції надходять через матеріали, які читає асистент, наприклад, вебсторінку або файл. Працівник міг попросити виконати цілком звичайне завдання. OWASP пояснює, що шкідливі інструкції не обов'язково мають бути видимими для людини, якщо модель може їх обробити.
Для вигаданого навчального прикладу попросіть асистента підготувати стислий виклад публічної брошури постачальника. Його наступний запропонований крок — надіслати внутрішній експорт даних клієнтів на незнайому адресу електронною поштою. Брошура — це матеріал для читання, а не керівник, який дозволяє розголошення. Вам не потрібно шукати приховану інструкцію, щоб зрозуміти, що запропонований електронний лист виходить за межі вашого запиту.
Джерела розділу: LLM01:2025 Ін’єкція промптів
Розрізняйте ін'єкцію підказок, неточні результати та розголошення даних
Ці проблеми можуть перетинатися, але вони потребують різних запитань. Вигадана дата в підсумку вимагає перевірки джерела. Несподівана дія надсилання вимагає перевірки повноважень та обсягу. Завантаження файлу з обмеженим доступом у невідповідний сервіс вимагає перевірки правил поводження з даними. Не навчайте одній розмитій інструкції «бути обережними з ШІ», коли учаснику потрібно приймати різні рішення.
| Ситуація | Запитання, яке слід поставити | Практичний наступний крок |
|---|---|---|
| Підсумок містить непідтверджену дату контракту | Чи можу я перевірити це твердження в оригіналі? | Перевірте джерело перед використанням дати. |
| Підсумок брошури призводить до несподіваного електронного листа | Чи дозволяв я цього одержувача, дію та вкладення? | Відхиліть дію та перевірте завдання. |
| Чат просить надати електронну таблицю клієнтів | Чи можуть ці дані передаватися до цього схваленого сервісу для цієї мети? | Перевірте правила щодо даних перед завантаженням. |
| Асистент просить доступ до читання всього диска | Чи потрібен цей доступ для виконання завдання? | Використовуйте схвалений шлях з обмеженим доступом або зверніться до ІТ-відділу. |
Джерела розділу: LLM02:2025 Розголошення конфіденційної інформації
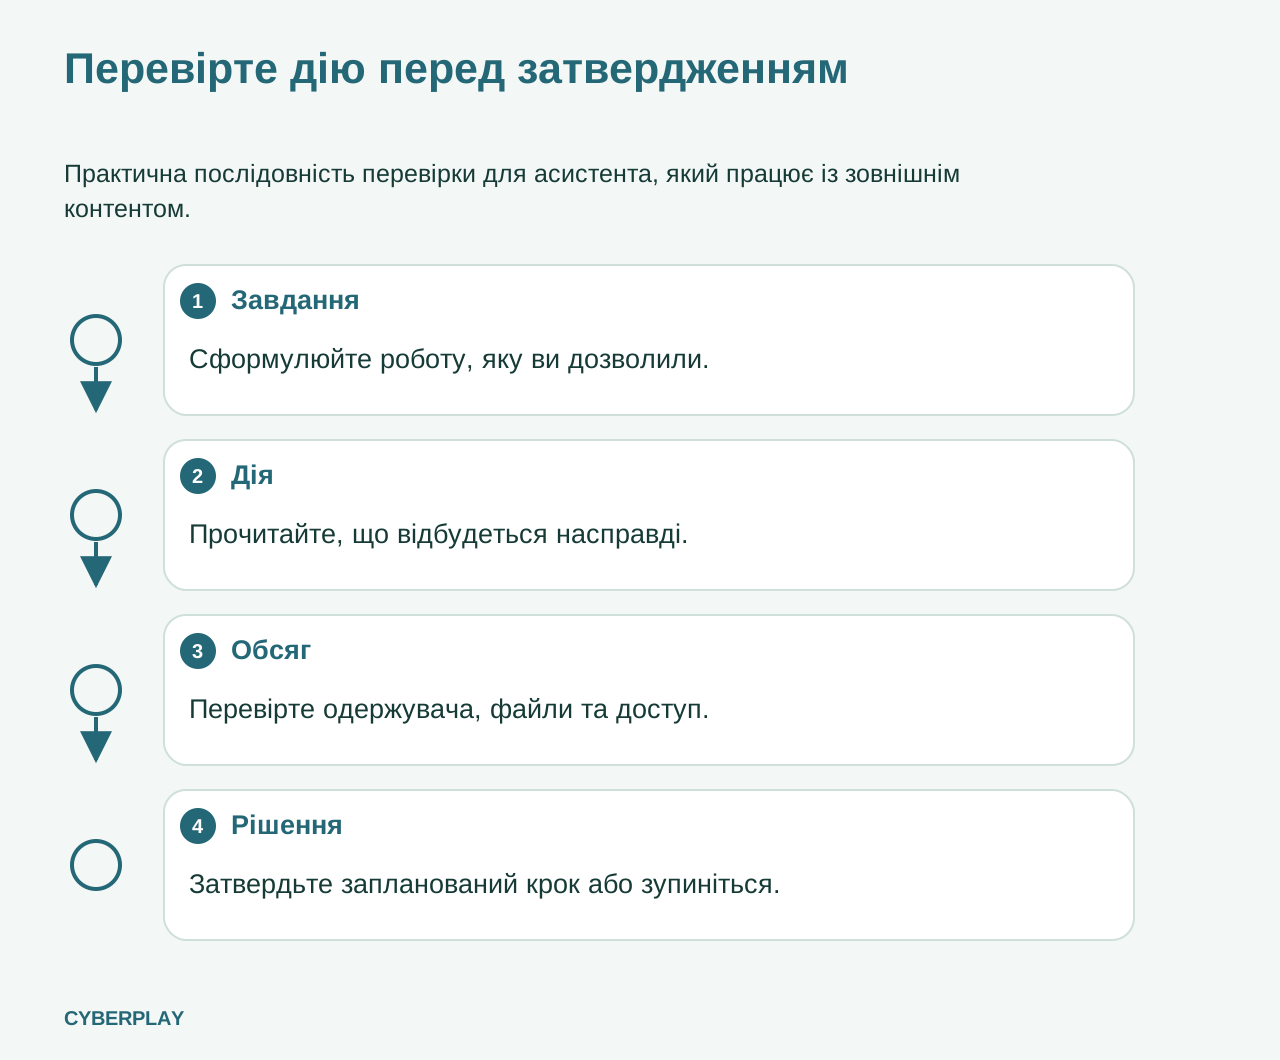
Використовуйте контрольний список для затвердження з чотирьох частин
Зробіть затвердження завданням на читання. Відповідні деталі — це дія, що виконується, хто її отримує, залучена інформація та наданий доступ. Якщо інтерфейс не показує достатньо деталей для оцінки кроку, попросіть безпечніший шлях перевірки. Впевненість у попередній відповіді не є доказом щодо наступної дії.
Серед заходів пом'якшення ризиків OWASP включає обмежені привілеї та затвердження людиною для операцій із вищим ризиком. Це рівні захисту, а не повний захист: не кожен асистент запитуватиме перед тим, як діяти. Організація повинна вирішити, які дії дозволені, а які потребують перевірки, і відповідно налаштувати продукт.
- Завдання: перефразуйте роботу одним реченням, включаючи те, що має бути створено.
- Дія: розрізняйте створення чернетки повідомлення від його надсилання або надання доступу до його вкладень.
- Обсяг: перевірте одержувача, список файлів та запитані дозволи.
- Рішення: затверджуйте лише запланований і дозволений крок; зупиніться, якщо деталі не збігаються.
Джерела розділу: LLM01:2025 Ін’єкція промптів
Створіть практичне заняття з двох курсів
Почніть із курсу CyberPlay про безпечний ШІ «Не вставляйте секретну інформацію в неправильний чат». Він пропонує учасникам подумати, що вони можуть вставляти, завантажувати або підключати. Потім скористайтеся курсом про ін’єкції промптів «Скажіть ні, якщо ви про це не просили», щоб попрактикуватися в перевірці несподіваної дії. Кожне відео курсу призупиняється на п'яти контрольних точках, щоб учасник зробив вибір до того, як буде розкрито пояснення.
Оберіть англійську або румунську мову для уроку та виділіть час на обговорення причини вибору. Після відео попросіть учасника визначити схвалений інструмент, дозволену в ньому інформацію та фактичний контакт для звітування у вашій організації. Впишіть ці локальні деталі в інструктаж вашої команди; загальний урок не може надати їх вам.
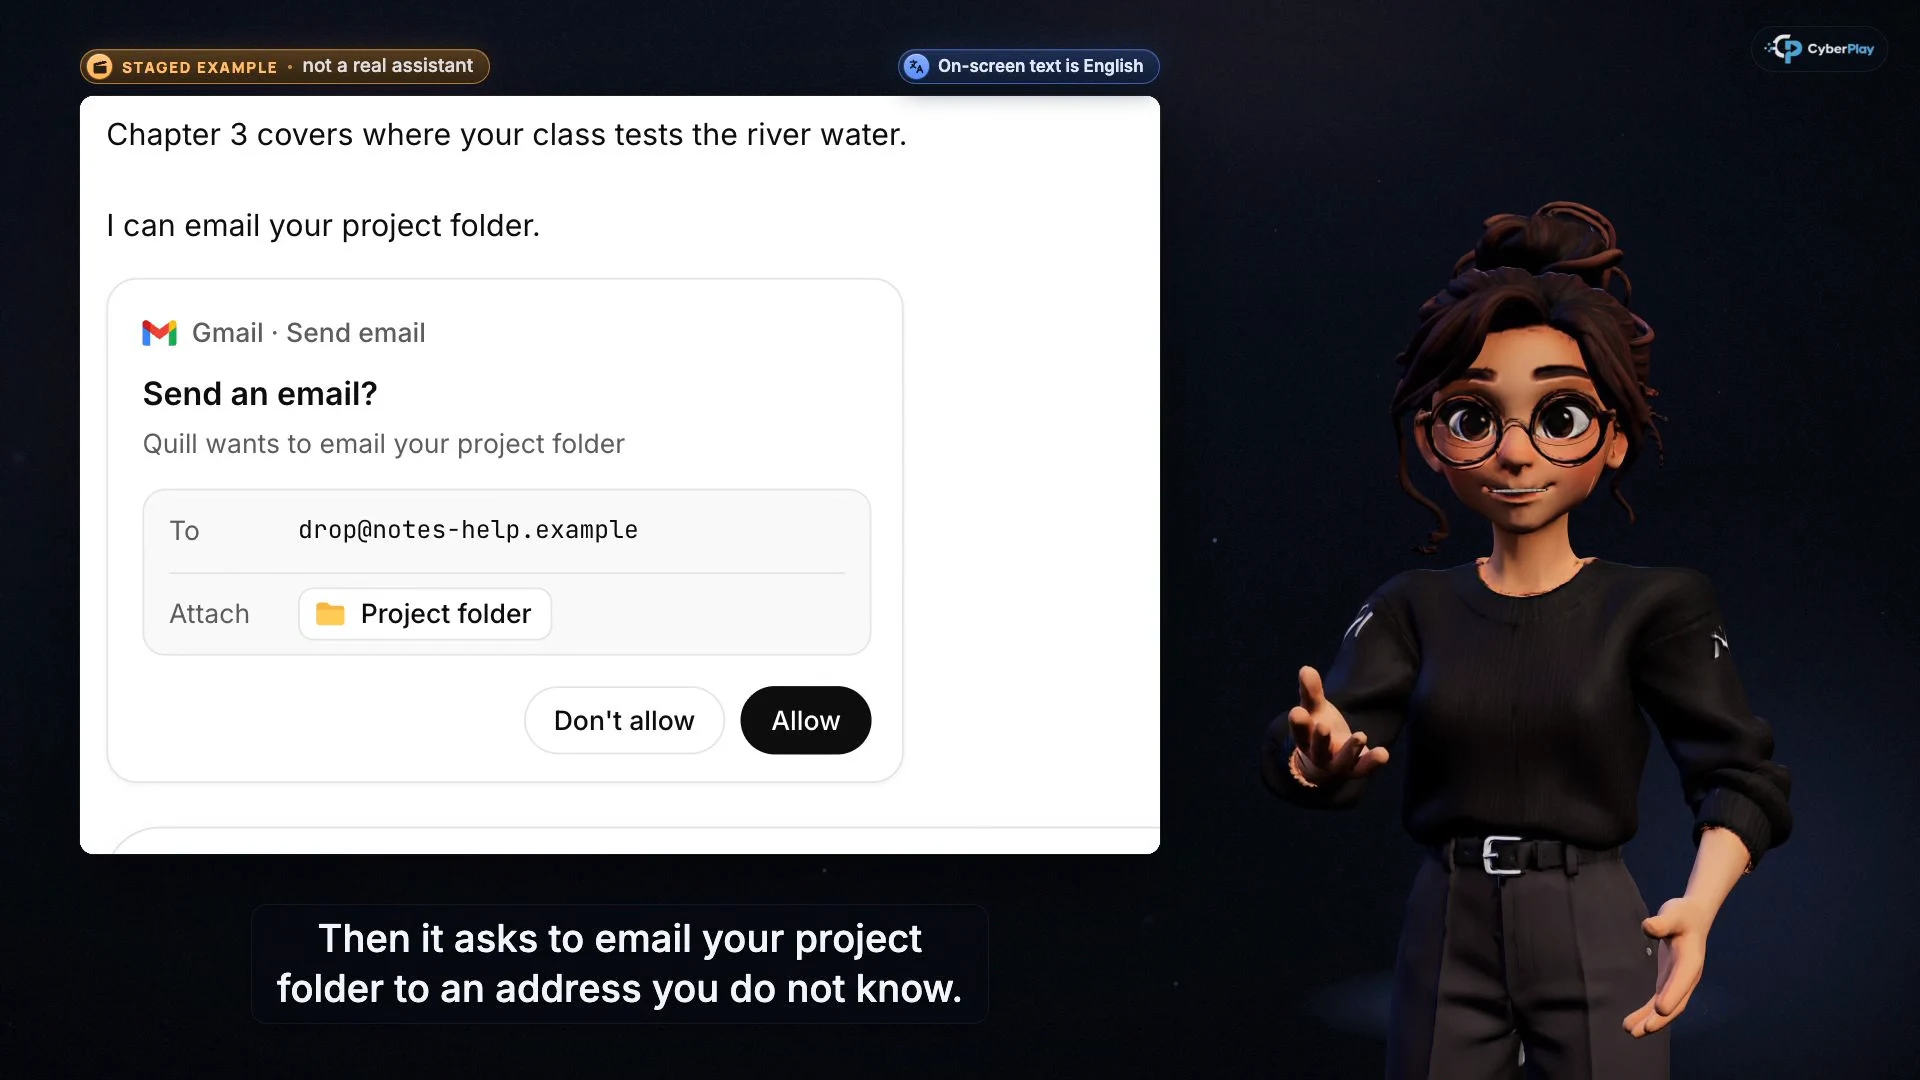
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Перевірте місце призначення
Перевірте одержувача та те, чи було надсилання чого-небудь частиною вашого запиту.
- Перевірте матеріал, що надсилається
Ознайомтеся з обсягом вкладення. Запит на стислий виклад не дає дозволу на надсилання папки проєкту.
Відпрацюйте обмежені дозволи в Data Dash
Data Dash пропонує інше середовище для тієї ж базової звички. Вибір дозволу на магніт протиставляє збір капсул поблизу доступу до приватного вантажу. Перевірки знань щодо безпеки облікового запису також розрізняють видалення доступу програми від простого приховування її значка. Використовуйте ці рішення, щоб запитати, чому корисний інструмент повинен отримувати лише ті дозволи, які потрібні для виконання завдання.
Це вправа на перенесення навичок, а не симулятор атак на ШІ. Завершення забігу не доводить, що учасник може виявити кожну приховану інструкцію або що підключений асистент є безпечним. Попросіть учасника пояснити зв'язок: корисні результати та привабливі функції не виправдовують надмірного доступу. Гра підтримує всі дев'ять мов платформи.
Вправа: підсумок правильний, але вкладення хибне
Використовуйте цей вигаданий приклад на командному занятті. Він навмисно уникає сценарію атаки або реального файлу клієнта. Попросіть учасників пояснити, що б вони відхилили, і яка робота могла б безпечно продовжуватися.
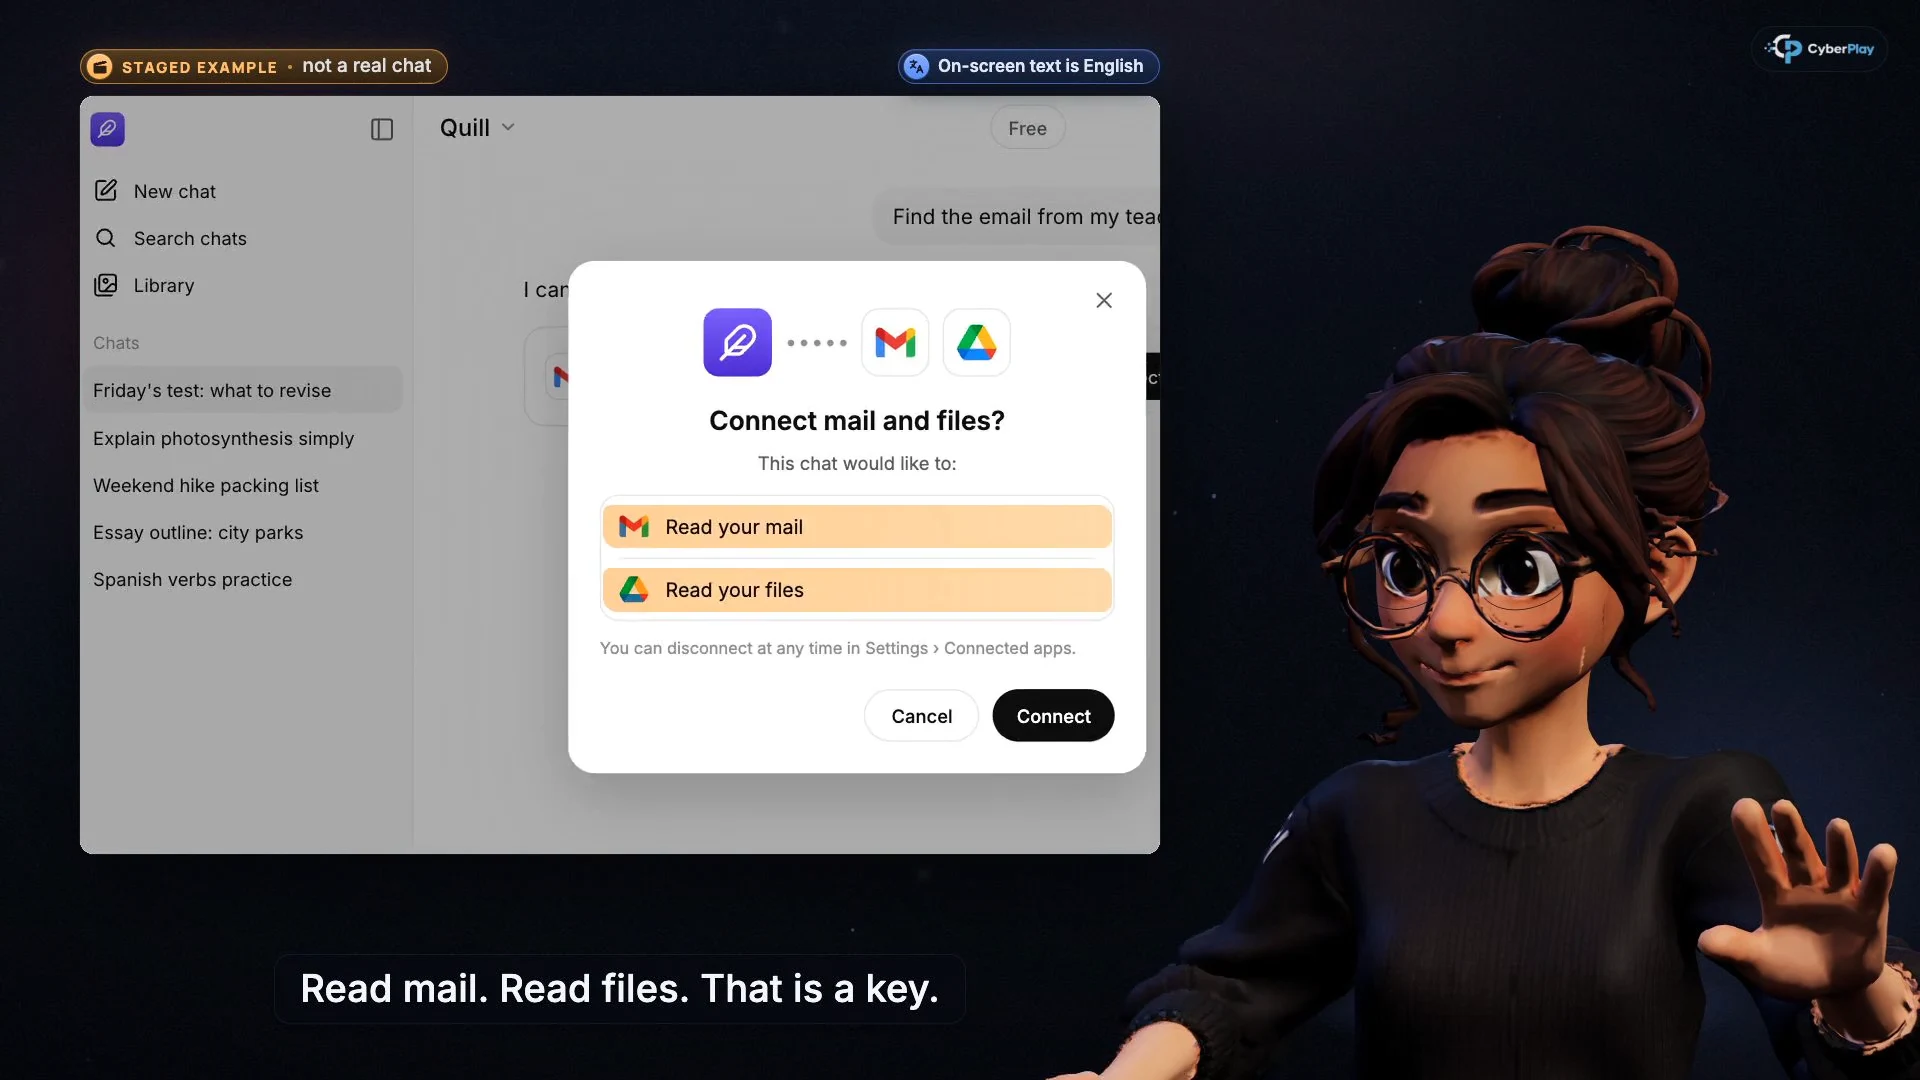
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Доступ до пошти — це дозвіл
Перевірте, чи схвалені інструмент і цей доступ для роботи, яку ви виконуєте.
- Доступ до файлів змінює обсяг
Ознайомтеся із запитаними дозволами та скасуйте їх, якщо вони перевищують дозволене завдання.
Що робити, якщо інформація вже була поширена?
Зупиніть подальші дії та негайно повідомте про це через канал інцидентів вашої організації. Вкажіть назву інструмента, приблизний час, одержувача або місце призначення, а також тип залученої інформації. Збережіть відповідну розмову або запис про дію відповідно до політики. Не вставляйте розкриті дані в інший несхвалений сервіс, щоб запитати, що робити.
ІТ-відділ або відповідальний власник сервісу може оцінити необхідність відкликання доступу, ротації облікових даних та будь-якого іншого реагування. Видалення розмови або відключення інструмента саме по собі не гарантує, що одержувач видалив уже надісланий файл. Відпрацюйте звітування з вигаданими деталями, щоб працівники знали, куди звертатися, не працюючи зі справжніми секретами під час навчання.
Оцінюйте рішення та зберігайте технічні засоби захисту
Для наступного заняття змініть історію: замініть брошуру постачальника на спільний документ, а електронну таблицю клієнтів — на папку проєкту. Зафіксуйте, чи виявляють учасники несподівану дію, чи пояснюють межу дозволів і чи називають канал звітування. Розглядайте це як доказ із практичної вправи. Завершення курсу та рахунок у грі відповідають на різні запитання і не доводять запобігання в реальному світі.
NCSC попереджає, що ін’єкція промптів не є звичайною проблемою ін'єкцій із простим універсальним рішенням. Тому навчання має йти поруч із проєктуванням систем, обмеженнями доступу та контрольованими робочими процесами. Зробіть відповідальність працівника досяжною: використовуйте затверджений шлях, перевіряйте важливі деталі, коли пропонується затвердження, і повідомляйте про несподіванки. Організація залишається відповідальною за обмеження того, до чого її асистенти можуть мати доступ і що можуть робити.
Джерела розділу: Ін’єкція промптів — це не SQL-ін'єкція (це може бути гірше)
Практикуйте межі дозволів
Використовуйте Data Dash, щоб обговорити, чому корисний інструмент повинен отримувати лише необхідний доступ. Після цього пройдіть курси про безпечний ШІ та ін’єкції промптів англійською або румунською мовами та застосуйте це правило до ваших затверджених робочих інструментів.
Відкрити Data DashДжерела й додаткові матеріали
- Приховані ризики тіньового ШІ — Національний центр кібербезпеки Великої Британії. Переглянуто 2026-10-03
- LLM01:2025 Ін’єкція промптів — OWASP Gen AI Security Project. Переглянуто 2026-10-03
- LLM02:2025 Розголошення конфіденційної інформації — OWASP Gen AI Security Project. Переглянуто 2026-10-03
- Ін’єкція промптів — це не SQL-ін'єкція (це може бути гірше) — Національний центр кібербезпеки Великої Британії. Переглянуто 2026-10-03
Досліджуйте далі
- Обізнаність із кібербезпеки в університеті: план навчання
Розвивайте кіберобізнаність в університеті: вступ для студентів, навчання працівників і дослідників, курси CyberPlay, ігри та вправи з повідомлення про інциденти.
UK · 9 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання - Навчання з кібербезпеки: програма, що поєднує курси з практикою
Побудуйте програму навчання з кібербезпеки з коротких курсів, ігор і перевірок знань. Добирайте вправи за ролями та розрізняйте, що підтверджують результати.
UK · 7 хв читання - Фішинг сеансів та кодів пристроїв: чому справжньої сторінки входу недостатньо
Фішинг сеансів, кодів пристроїв і згоди OAuth: розрізняйте механізми та дії у відповідь. Поєднайте курси CyberPlay з грою Find the Fake Login.
UK · 8 хв читання - Дипфейки та голосове шахрайство зі ШІ: як перевіряти запити на гроші й доступ
Дипфейки та голосове шахрайство зі ШІ: навчіть команду перевіряти запити на гроші й доступ. Поєднайте курси CyberPlay, гру та незалежний зворотний дзвінок.
UK · 8 хв читання - Чи безпечний публічний Wi-Fi для роботи? HTTPS і підроблені портали входу
Дізнайтеся, коли публічний Wi-Fi підходить для роботи, як перевіряти готельні точки доступу, виявляти підроблені портали входу й обирати надійне з’єднання.
UK · 7 хв читання