Редакційна команда CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською
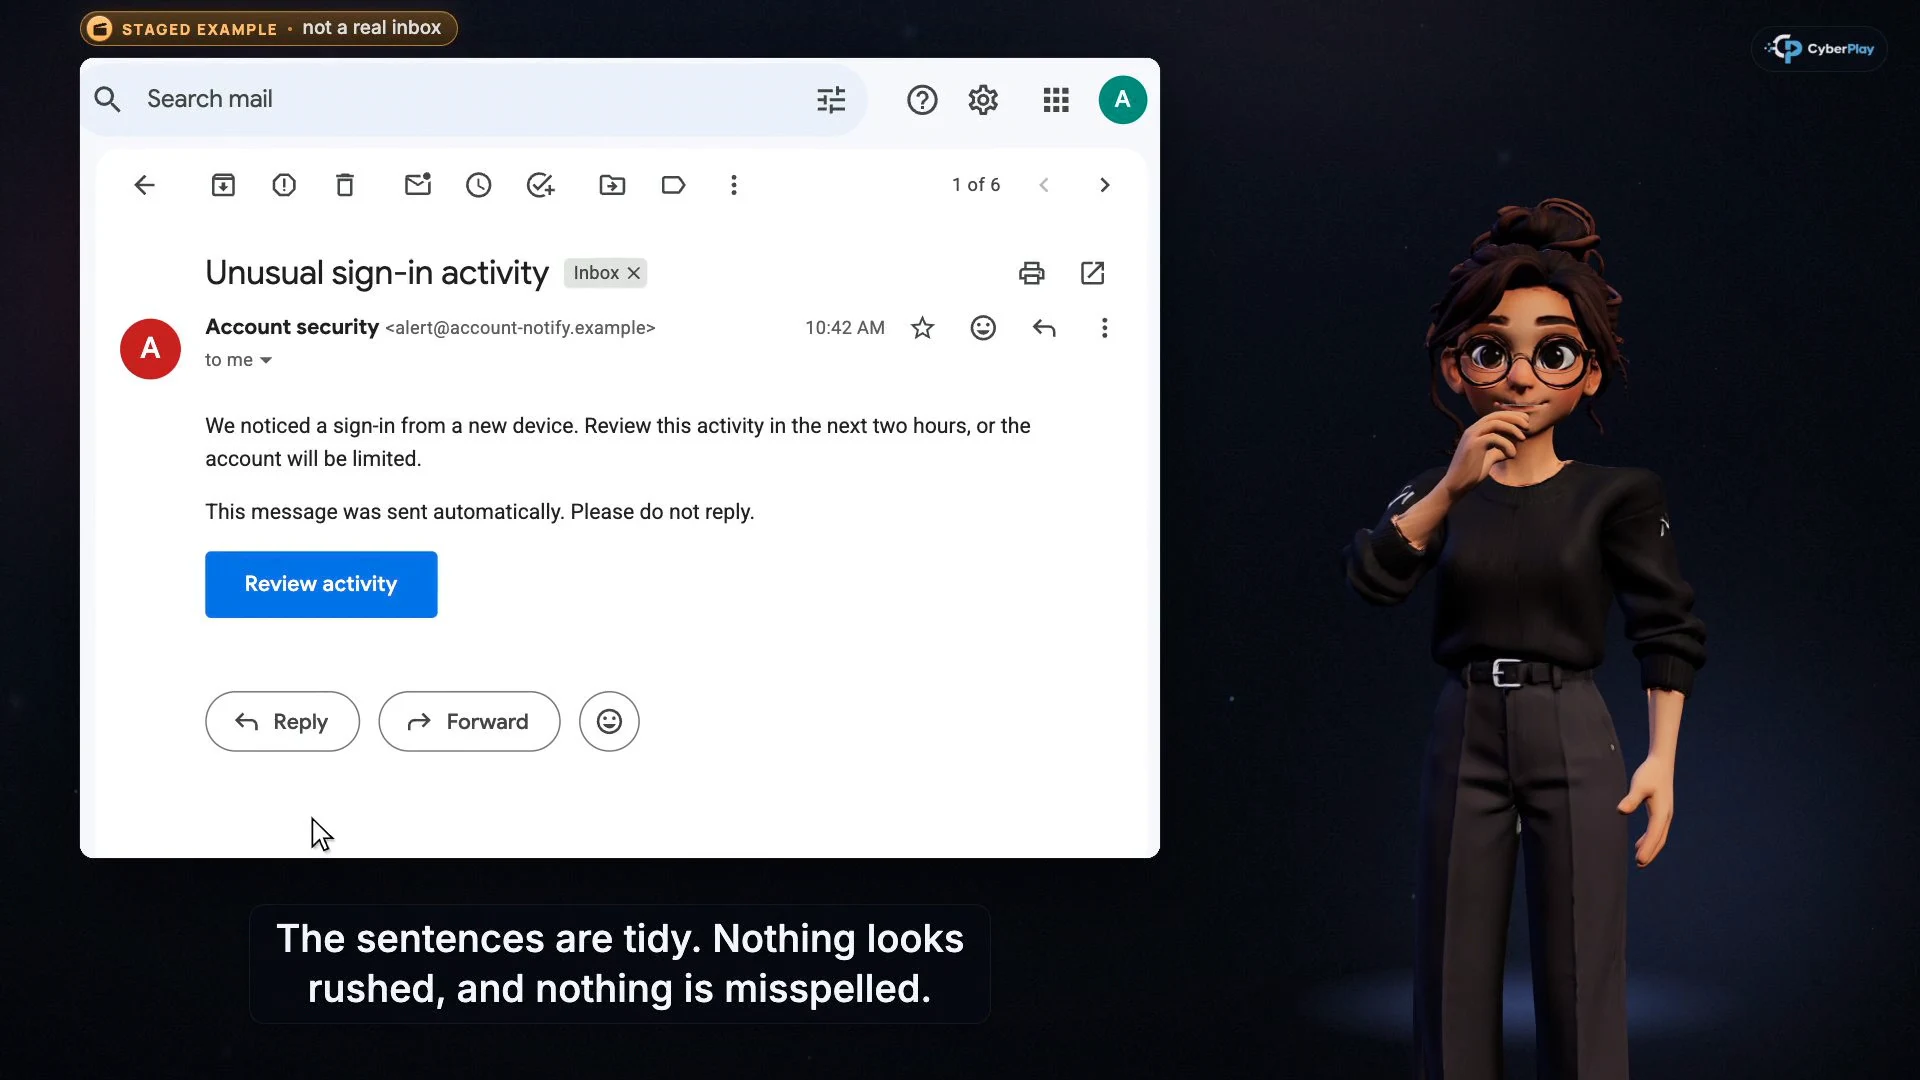
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
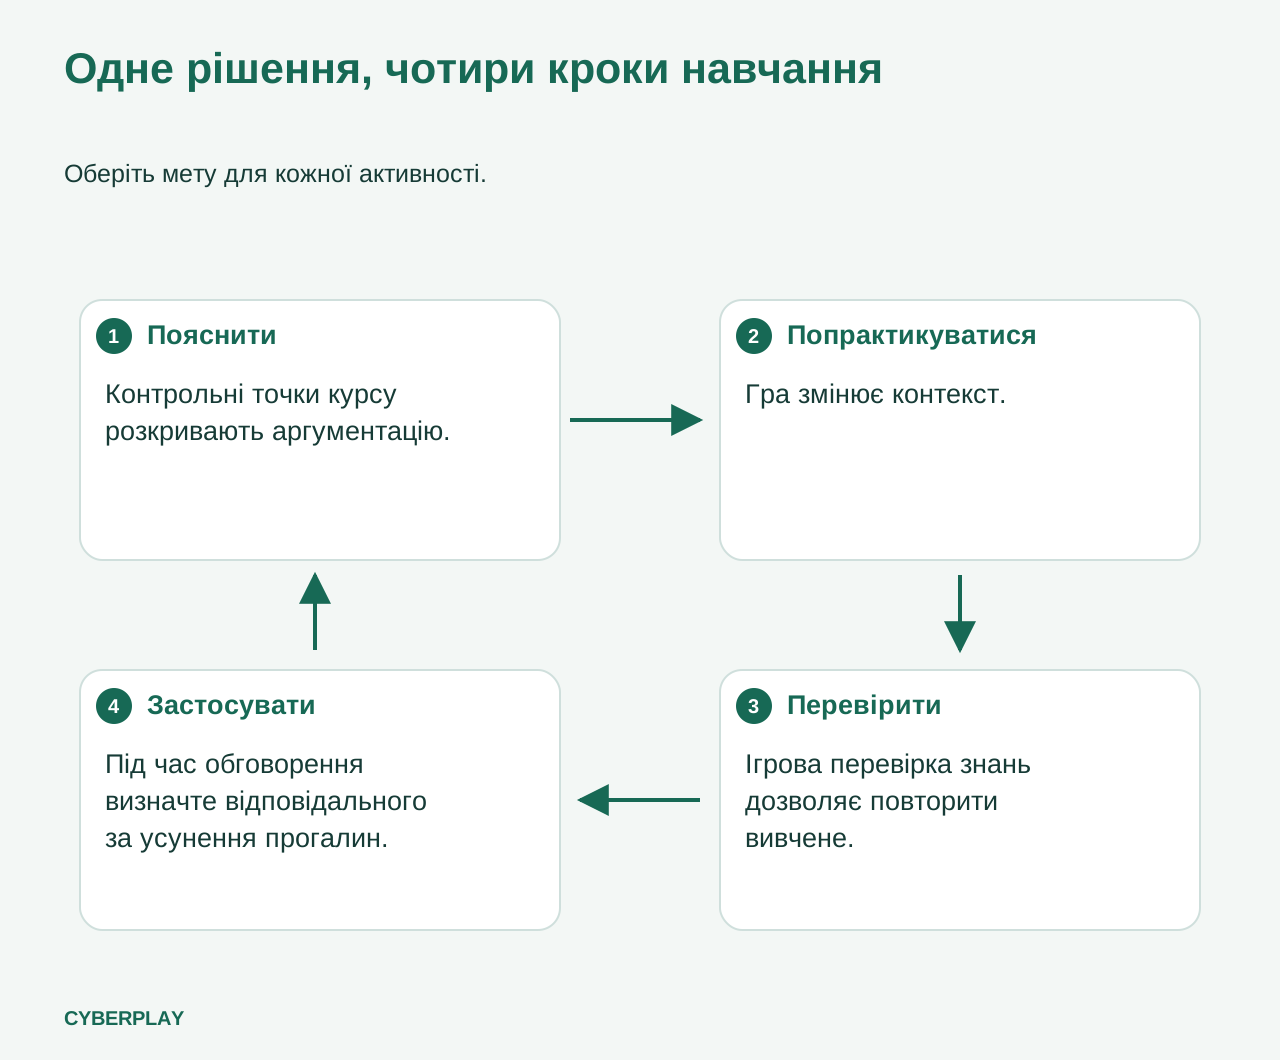
Корисна програма навчання з кібербезпеки поєднує конкретне робоче рішення з поясненням, можливістю попрактикуватися та оцінкою того, що ще потребує підтримки. Курси CyberPlay пропонують короткі озвучені уроки з п’ятьма контрольними точками для прийняття рішень; ігри додають іншу ситуацію, а ігрові перевірки знань дозволяють повторно перевірити розуміння. Відповідальний за програму пов’язує ці заняття з реальними процедурами організації.
Цей посібник показує, як побудувати такий зв'язок для фішингу, зміни платіжних реквізитів та відновлення даних. Статті CyberPlay та інтерфейс платформи доступні дев'ятьма мовами. Озвучка курсів та контент уроків наразі доступні англійською або румунською мовами; переклад інтерфейсу не означає переклад самого уроку. Зважайте на цю відмінність, перш ніж запрошувати багатомовну команду.
Головне, що варто запам’ятати
- Перш ніж обирати курс, визначте рішення, яке люди приймають на роботі.
- Використовуйте відео, гру та перевірку знань для різних навчальних цілей.
- Розділяйте завершення курсу, результати гри та спостереження на робочому місці.
- Завершуйте кожен цикл призначенням відповідального за процедуру або виявлену прогалину в знаннях.
1. Визначте рішення, яке має підтримувати програма
«Розпізнати фішинг» — занадто широке поняття для організації корисного заняття. Спробуйте так: «Коли постачальник змінює свої банківські реквізити, призупиніть платіж і перевірте їх через затверджений запис контактів». Фінансовий відділ може розпізнати це завдання, керівник — пояснити шлях винятку, а ведучий — побудувати навколо цього вправу. Визначте тригер, безпечну дію та особу, яка може усунути перешкоду.
Керівництво NIST щодо навчальних програм рекомендує життєвий цикл, який включає оцінку потреб, навчання на основі ролей та оцінювання. Застосуйте цей принцип локально: запитайте, які рішення викликають невпевненість, виберіть відповідну практику, а потім проаналізуйте результат. Ні великий каталог контенту, ні річна ціль із завершення курсів самі по собі не дають відповідей на ці питання.
Джерела розділу: Створення навчальної програми з кібербезпеки та конфіденційності (SP 800-50 Rev. 1)
2. Надайте кожній активності чітке завдання
У курсі CyberPlay відео зупиняється на п'яти контрольних точках, щоб учасник зробив вибір до того, як побачить пояснення. Використовуйте ці моменти, щоб сформулювати правило: бездоганно написаний електронний лист не є доказом, або справжня програма підтримки не автентифікує того, хто телефонує. Повторний перегляд пояснення корисний, коли причина залишається незрозумілою.
Потім змініть контекст. Гра пропонує учасникові використати ідею в межах сценарію. Проходження цієї гри відкриває окрему перевірку знань із 30 питань. Ця письмова перевірка належить до гри; це не послідовність із п'яти питань у контрольних точках відео. Після цього проведіть коротке обговорення на робочому місці, де назвіть власний маршрут звітування та затверджені інструменти.
| Активність | Навчальна мета | Корисні подальші дії |
|---|---|---|
| Відеокурс | Пояснити рішення та розкрити аргументацію після кожного вибору. | Попросити учасника сформулювати правило своїми словами. |
| Відповідна гра | Застосувати пов'язані ідеї під час перевірки доказів або вибору дій. | Обговорити, яка підказка змінила рішення. |
| Ігрова перевірка знань | Дати відповіді на письмові запитання після проходження гри. | Переглянути пояснення та будь-яку тему, що потребує підтримки. |
| Обговорення на робочому місці | Пов'язати урок із вашим реальним процесом. | Призначити відповідального за незрозумілий крок або відсутній контакт. |
3. Створюйте невеликі треки навколо реальних обов'язків
Почніть навчальну послідовність для команди, що опрацьовує платежі постачальникам з курсів «Сучасний фішинг електронною поштою» та «Зателефонуй, перш ніж платити». У першому уроці увага зосереджена на запиті та надійному маршруті, що використовується для його перевірки. Урок про платежі додає дзвінок на відомий номер та існуючі кроки затвердження. Попросіть керівника фінансового відділу надати вигаданий запис постачальника, щоб ніхто не тренувався на реальних даних клієнтів або банків.
Для команди, яка керує спільними документами, поєднайте курси «Назвіть одержувачів перед надсиланням» та «Я натиснув. Що далі?». Для колег, відповідальних за ведення важливих робочих файлів, почніть з курсу «Значок хмари — не резервна копія». Це редакційні пропозиції щодо треків, а не попередньо налаштовані призначення курсів. Поділіться посиланнями на обрані курси через ваш звичайний навчальний процес.
- Розпочати курс «Сучасний фішинг електронною поштою»
- Попрактикуватися у перевірці платежів у курсі «Зателефонуй, перш ніж платити»
- Дізнатися, як обирати одержувачів файлів
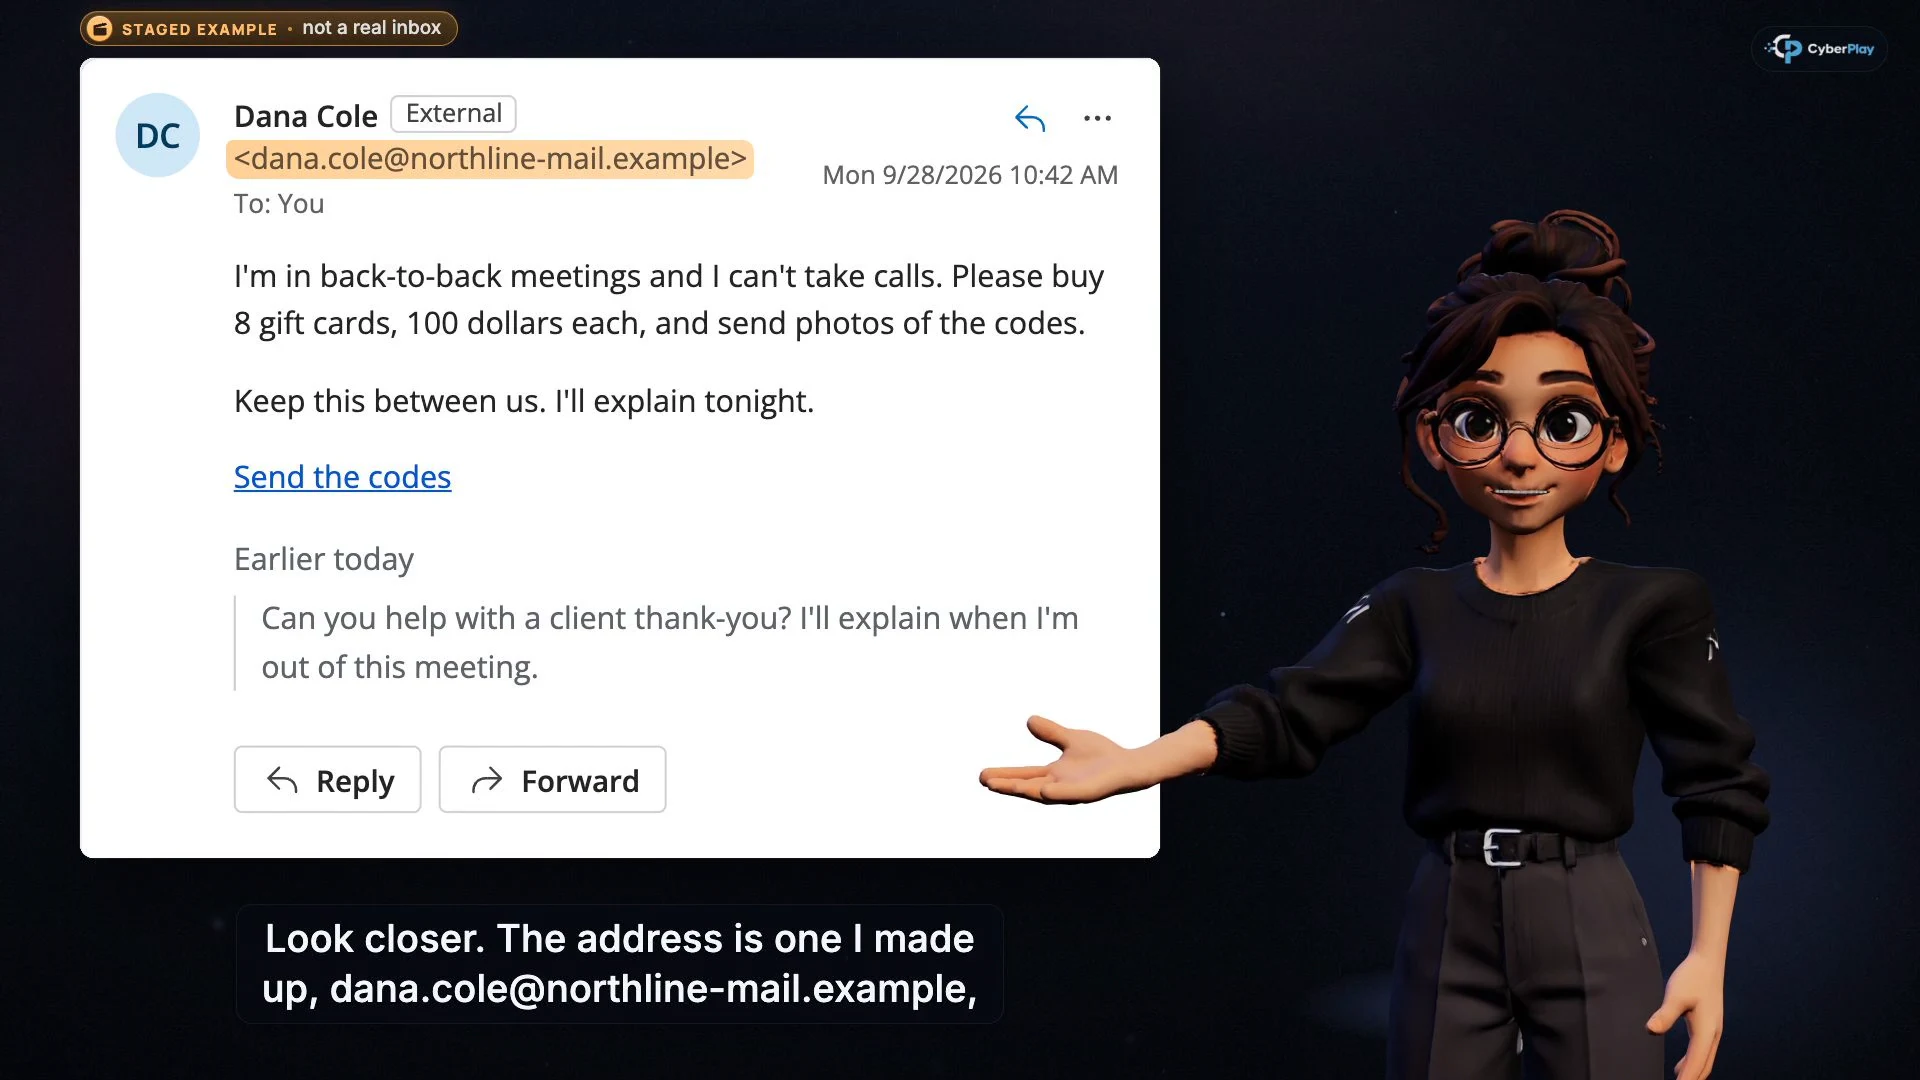
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Знайоме ім'я не є підтвердженням
Підтвердьте запит через контакт, який уже є в записах вашої організації.
- Визначте запитувану дію
Коди подарункових карток, нові банківські реквізити та термінові перекази — усе це потребує звичайного процесу затвердження.
4. Перенесіть урок в інший сценарій
Гра Phishing Detective 3D природно поєднується з платіжним треком. Її розслідування включає справжню поштову скриньку постачальника, існуюче листування, змінений банківський рахунок та заархівований рахунок-фактуру. Учасник досліджує докази, що стоять за замороженим платежем постачальнику. Знайомий відправник або відповідний дизайн рахунку-фактури не вирішують питання; важливим є порівняння зміненої інформації.
Гра Backup or Lose It пов'язана з уроком про резервне копіювання. Її сценарії розрізняють поточну локальну роботу, корпоративну синхронізацію, безпечне сховище та знімні носії, а потім просять гравця відновити файли після симульованої атаки програми-вимагача. Це робить її корисною для обговорення можливостей відновлення. Вона не тестує реальну систему резервного копіювання вашої організації, дозволи на відновлення або час відновлення.
- Розслідувати справу про платіж постачальнику
- Переглянути курс «Значок хмари — не резервна копія»
- Попрактикуватися у захисті та відновленні
5. Проведіть заняття, яке люди зможуть використати вже завтра
Перед заняттям ознайомте учасників із бізнес-ситуацією та підтвердьте їхній доступ і мову уроку. Дозвольте їм пройти один курс, а потім обговоріть контрольну точку, не розцінюючи неправильну відповідь як оцінку особистості. Заплануйте обрану гру, виділивши достатньо часу для її реального сценарію. Письмова перевірка знань може бути проведена після проходження гри; не обіцяйте, що вся послідовність вміститься у п'ятихвилинну перерву.
Завершіть локальною репетицією: «Покажіть, де б ви знайшли перевірений номер постачальника» або «Поясніть, як би ви повідомили про несподіване затвердження». Керівництво NIST щодо фішингу пов'язує навчання працівників зі звітуванням та технічним захистом. Майте на увазі обидва аспекти: працівник не повинен компенсувати відсутність запису контакту або непрацюючу процедуру повідомлення про інциденти.
Джерела розділу: Фішинг: керівництво з кібербезпеки для малого бізнесу
6. Зробіть звітування частиною навчання
Курс «Я натиснув. Що далі?» розрізняє, що саме сталося: перехід за посиланням, введення пароля, надання доступу, встановлення програмного забезпечення або здійснення платежу. Використовуйте цю структуру, щоб попрактикуватися у складанні короткого внутрішнього звіту: що сталося, коли, який обліковий запис або пристрій був залучений і що вже було зроблено. Не включайте паролі або інші секретні дані в тренувальний звіт.
Керівництво NCSC щодо культури безпеки наголошує на доступних маршрутах звітування та справедливому ставленні, коли люди висловлюють занепокоєння або визнають помилки. Ведучий може змоделювати таку реакцію, подякувавши тому, хто повідомив, і пояснивши наступний крок. Протестуйте контактний маршрут організації окремо; знання правильної відповіді в межах курсу не змусить скриньку без нагляду відповісти.
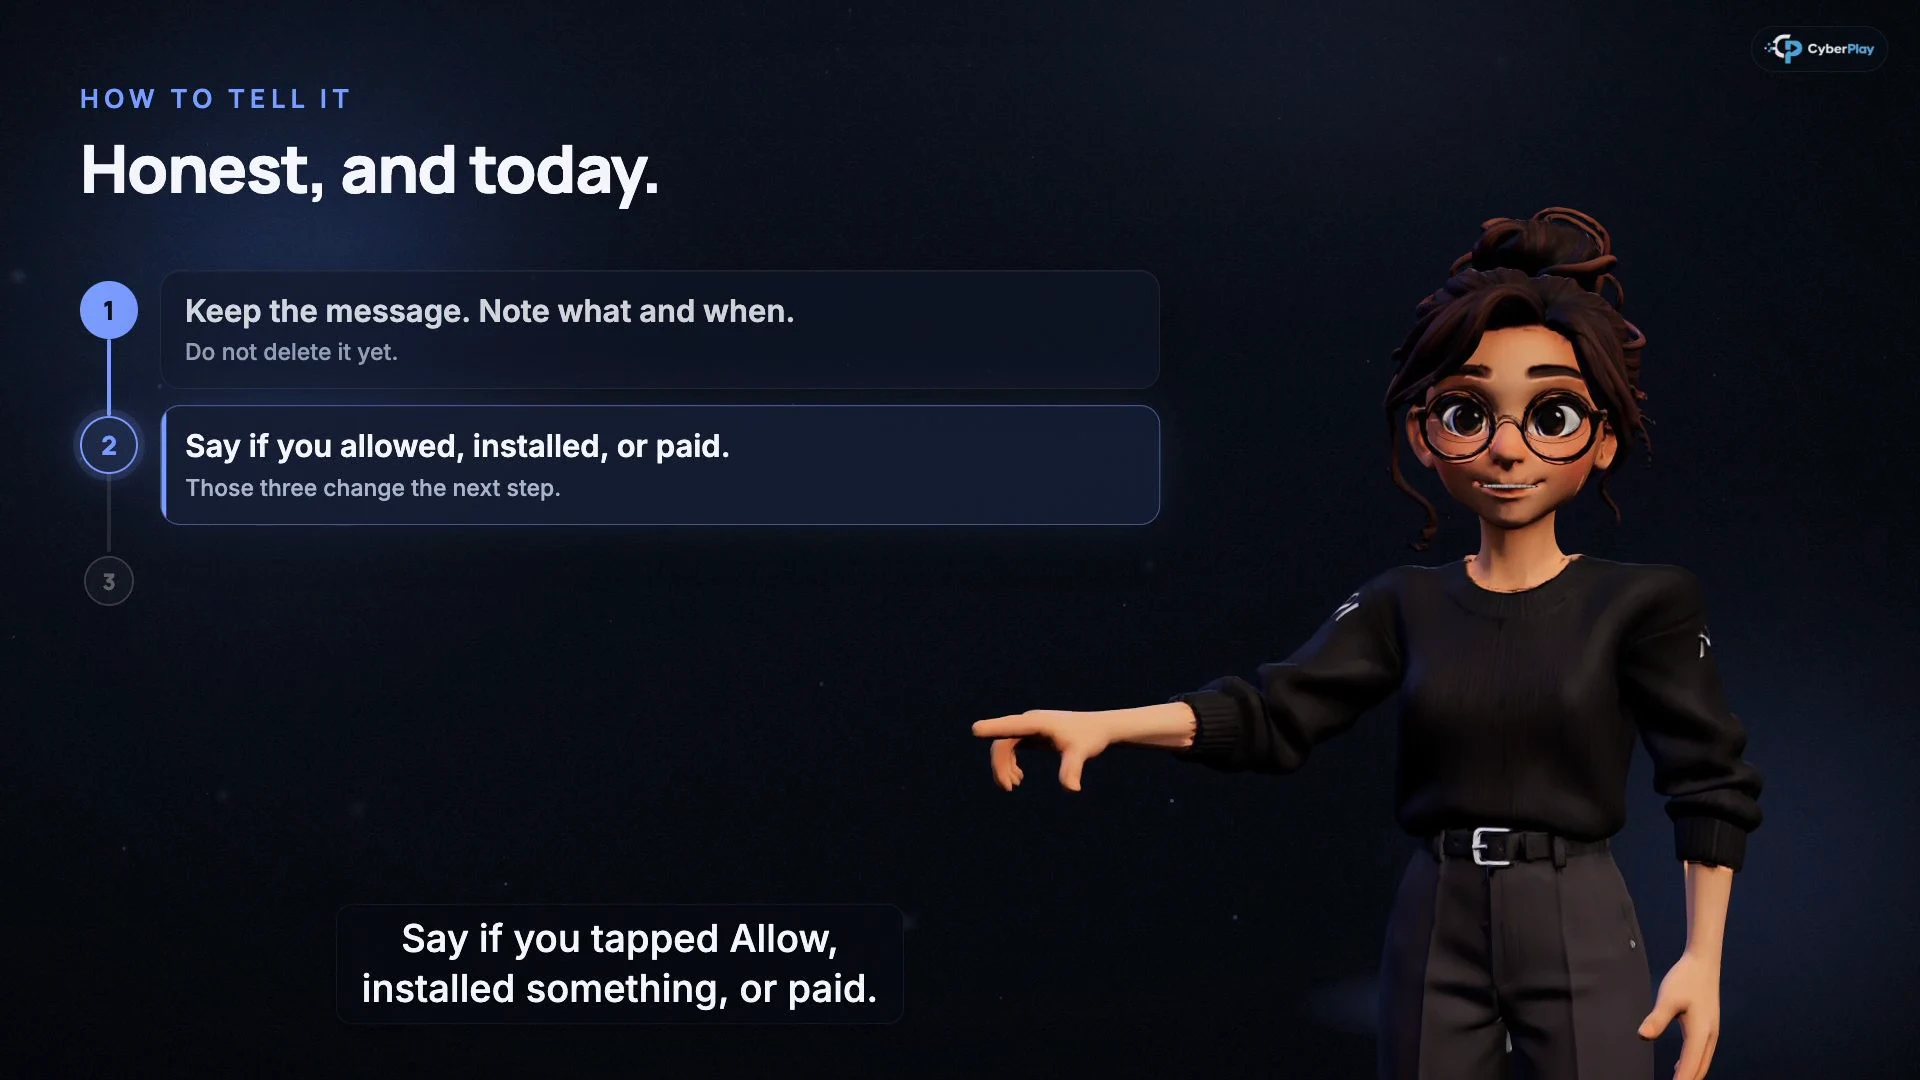
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Збережіть корисні факти
Збережіть повідомлення та занотуйте, що сталося і коли, щоб команда реагування могла це оцінити.
- Скажіть, що змінилося
Дозвіл для програми, встановлення або платіж змінюють наступний крок реагування.
Джерела розділу: Принципи культури кібербезпеки: Принцип 2
7. Фіксуйте докази, не перебільшуючи їх
Ведіть чотири прості записи для пілотного проєкту: хто мав можливість навчатися, яку активність вони завершили, яке рішення все ще потребує пояснення, і яка робоча проблема має відповідального. Результат завершення показує, що активність була закінчена за правилами платформи. Він не гарантує стійкості до кожної майбутньої атаки. Обговорення в класі — це інше джерело доказів, ніж операційний інцидент.
Розглядайте завершення курсу, результати в контрольних точках, рішення у грі та подальші дії на робочому місці як окремі види доказів. Якщо відповідний тарифний план дає змогу отримати сертифікат курсу, це сертифікат про завершення. Використовуйте доступні записи про навчання, щоб вести графік програми та проводити її перегляд, а для кожної подальшої дії визначте відповідальну особу.
8. Вправа: правильна відповідь і непридатний процес
Використовуйте цей вигаданий випадок, щоб перевірити, чи виходить програма за межі уроку. Попросіть учасника, фінансового менеджера та керівника з безпеки запропонувати по одній наступній дії, а потім порівняйте їхні обов'язки.
9. Проаналізуйте перший цикл перед його розширенням
Під час аналізу поставте три запитання: Чи всі мали доступ до відповідного уроку? Чи змогли вони пояснити та попрактикувати цільове рішення? Чи змогли вони виконати його, використовуючи реальний процес організації? Кожна відповідь передбачає різну реакцію: мовну підтримку, інший сценарій або зміну робочого процесу. Зафіксуйте те, що залишається невідомим, замість того, щоб перетворювати одну оцінку на широкий вердикт.
Розширюйте програму, коли перший трек має чітку мету та дієві подальші кроки. Курси «Сучасний фішинг електронною поштою», перевірка віддаленої підтримки та ClickFix наразі безкоштовні за наявності облікового запису. Інші курси вимагають відповідного плану. Оберіть наступну тему з огляду на виявлені потреби, а потім так само поєднайте її пояснення, практику та аналіз.
Застосувати ідеї курсу в розслідуванні платежу постачальнику
Зіграйте в Phishing Detective 3D англійською мовою, перевірте рахунок-фактуру та докази щодо облікового запису, а потім поясніть, які перевірки ви б використали на роботі. Доступ до гри залежить від вашого плану.
Відкрити Phishing Detective 3DДжерела й додаткові матеріали
- Створення навчальної програми з кібербезпеки та конфіденційності (SP 800-50 Rev. 1) — NIST. Переглянуто 2026-10-03
- Фішинг: керівництво з кібербезпеки для малого бізнесу — NIST. Переглянуто 2026-10-03
- Принципи культури кібербезпеки: Принцип 2 — Національний центр кібербезпеки Великої Британії. Переглянуто 2026-10-03
Досліджуйте далі
- Навчання з кібербезпеки для шкіл: практичний план уроку
Сплануйте шкільне навчання з кібербезпеки під керівництвом учителя з відеокурсами, вправами та іграми. Практикуйте перевірку повідомлень і звернення по допомогу.
UK · 9 хв читання - Обізнаність із кібербезпеки в університеті: план навчання
Розвивайте кіберобізнаність в університеті: вступ для студентів, навчання працівників і дослідників, курси CyberPlay, ігри та вправи з повідомлення про інциденти.
UK · 9 хв читання - План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Мікронавчання кібербезпеки: як підготувати коротке практичне заняття
Підготуйте коротке заняття з кібербезпеки навколо одного рішення, пояснення та повторної перевірки. Скористайтеся готовим сценарієм для ведучого вправи.
UK · 8 хв читання - Вимоги до навчання за NIS2: зіставлення курсів із засобами контролю та доказами
Зіставте вимоги статей 20, 21 і 23 NIS2 з курсами CyberPlay та практикою. Розрізняйте навчання, докази дієвості заходів і обов’язки організації.
UK · 8 хв читання