CyberPlay-Redaktionsteam · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
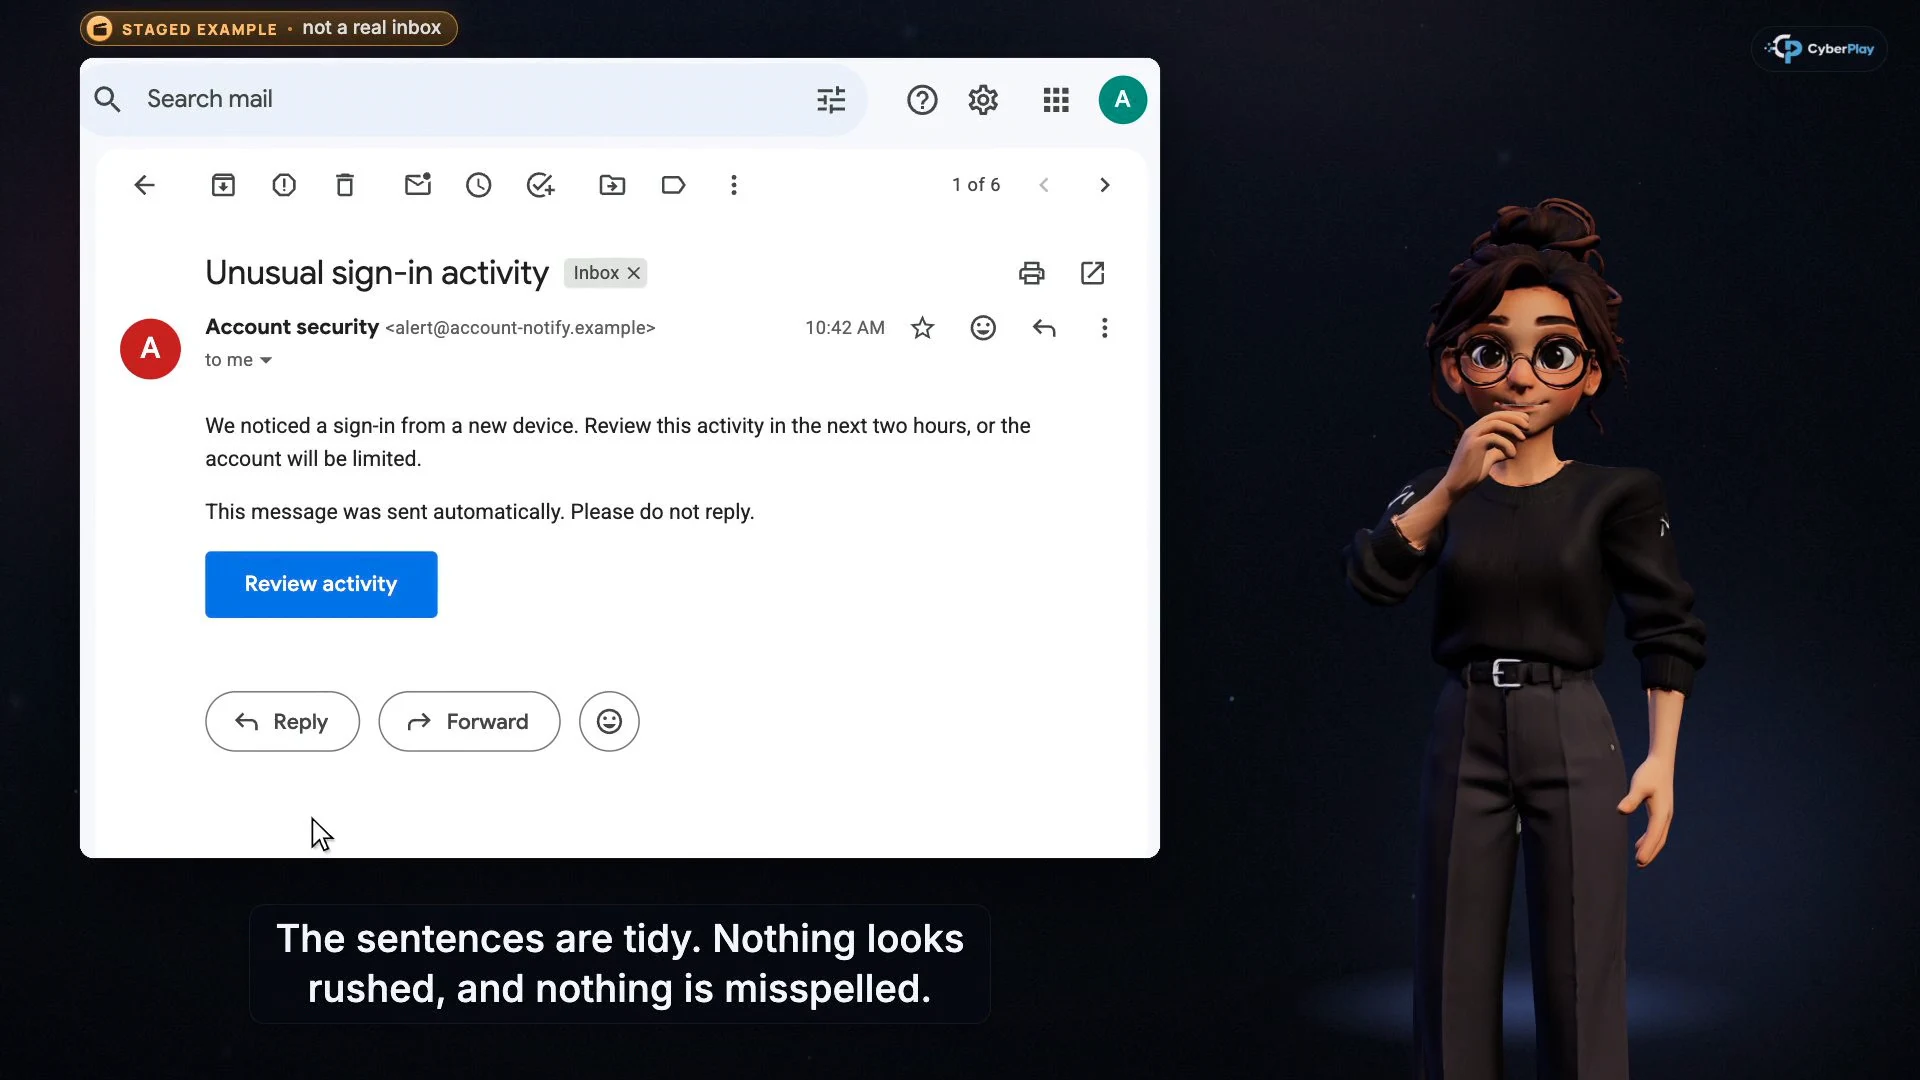
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
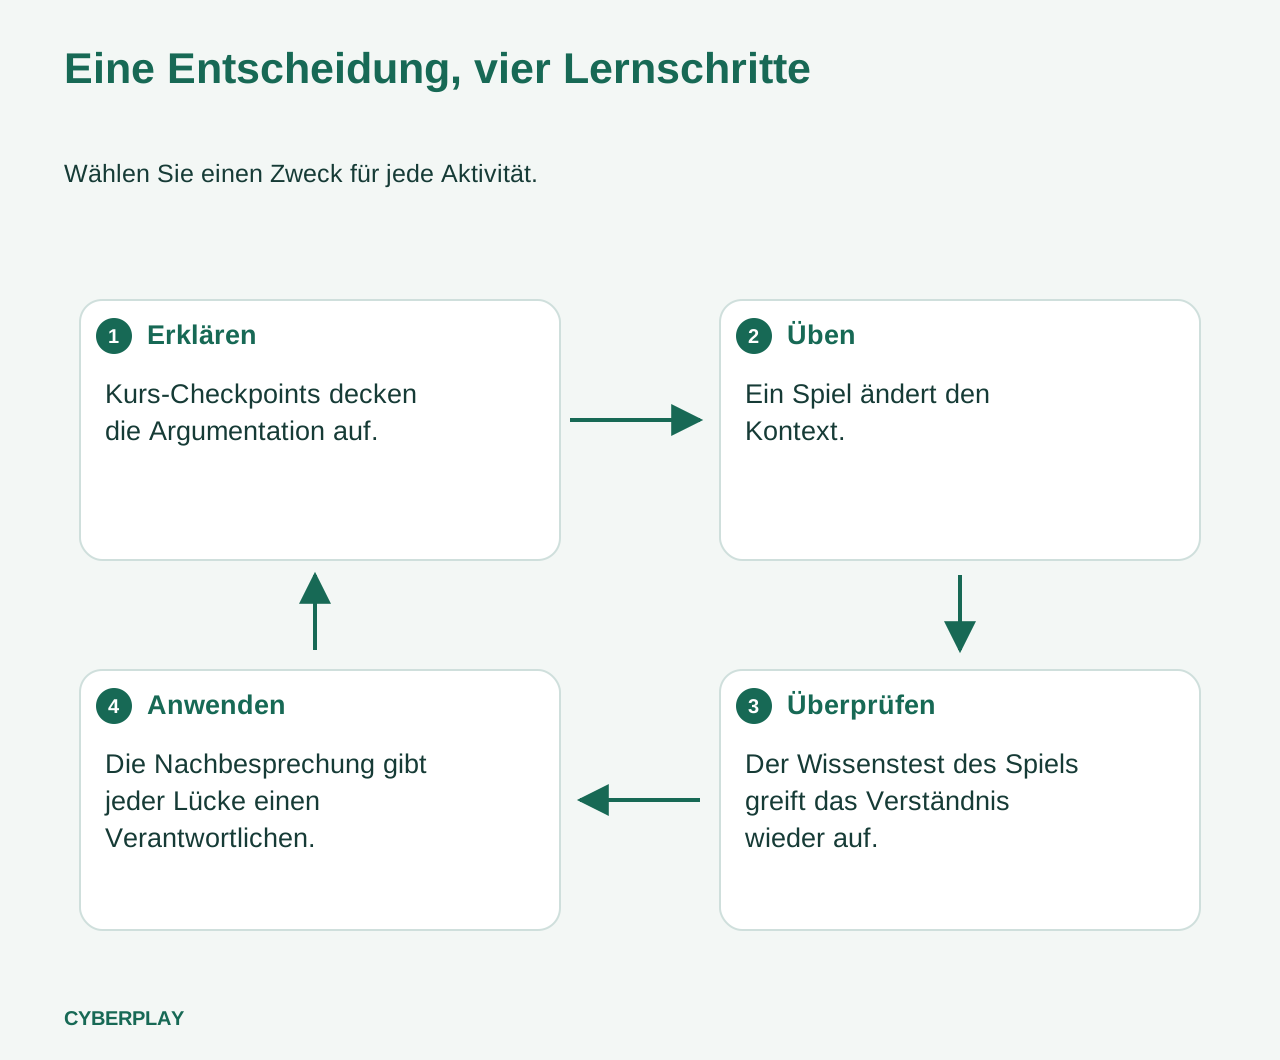
Ein nützliches Kursprogramm für das Sicherheitsbewusstsein verbindet eine Entscheidung am Arbeitsplatz mit einer Erklärung, einer Gelegenheit zum Üben und einer Überprüfung dessen, was noch Unterstützung benötigt. CyberPlay-Kurse bieten kurze, vertonte Lektionen mit fünf Entscheidungs-Checkpoints; Spiele fügen eine andere Situation hinzu, und die Wissenstests der Spiele greifen die Argumentation wieder auf. Der Programmverantwortliche verknüpft diese Aktivitäten mit den tatsächlichen Abläufen der Organisation.
Dieser deutschsprachige Leitfaden zeigt, wie man diese Verbindung für Phishing, Zahlungsänderungen und Wiederherstellung herstellt. CyberPlay-Artikel und die Benutzeroberfläche der Plattform sind in neun Sprachen verfügbar. Die Kursvertonung und die Lektionsinhalte gibt es derzeit auf Englisch oder Rumänisch; eine Übersetzung der Benutzeroberfläche führt nicht zu einer übersetzten Lektion. Prüfen Sie diesen Unterschied, bevor Sie ein mehrsprachiges Team einladen.
Das Wichtigste zum Mitnehmen
- Wählen Sie eine Entscheidung aus, die Menschen bei der Arbeit treffen, bevor Sie einen Kurs auswählen.
- Nutzen Sie das Video, das Spiel und den Wissenstest für unterschiedliche Lernzwecke.
- Trennen Sie Kursabschlüsse, Spielnachweise und Beobachtungen am Arbeitsplatz strikt voneinander.
- Beenden Sie jeden Zyklus mit einem Verantwortlichen für den Prozess oder die festgestellte Lernlücke.
1. Definieren Sie die Entscheidung, die das Programm unterstützen soll
„Phishing erkennen“ ist zu weit gefasst, um eine nützliche Sitzung zu organisieren. Versuchen Sie es mit: „Wenn ein Lieferant seine Bankdaten ändert, pausieren Sie die Zahlung und verifizieren Sie diese über den genehmigten Kontaktdatensatz.“ Die Finanzabteilung kann diese Aufgabe wiedererkennen, ein Manager kann den Ausnahmeweg erklären, und ein Moderator kann eine Übung darum herum aufbauen. Definieren Sie den Auslöser, die sichere Handlung und die Person, die ein Hindernis beseitigen kann.
Der Leitfaden von NIST für Lernprogramme empfiehlt einen Lebenszyklus, der Bedarfsermittlung, rollenbasiertes Lernen und Evaluierung umfasst. Wenden Sie dieses Prinzip lokal an: Fragen Sie, welche Entscheidungen Unsicherheit verursachen, wählen Sie relevante Praxisübungen aus und überprüfen Sie dann das Ergebnis. Weder ein großer Inhaltskatalog noch ein jährliches Abschlussziel beantworten diese Fragen von allein.
Quellen dieses Abschnitts: Aufbau eines Lernprogramms für Cybersicherheit und Datenschutz (SP 800-50 Rev. 1)
2. Geben Sie jeder Aktivität eine klare Aufgabe
In einem CyberPlay-Kurs pausiert das Video an fünf Checkpoints, sodass der Lernende eine Wahl trifft, bevor er die Erklärung sieht. Nutzen Sie diese Momente, um eine Regel zu formulieren: Eine professionell gestaltete E-Mail ist kein Beweis, oder eine echte Support-Anwendung authentifiziert ihren Anrufer nicht. Das erneute Ansehen der Erklärung ist nützlich, wenn der Grund unklar bleibt.
Ändern Sie dann den Kontext. Ein Spiel fordert den Lernenden auf, die Idee innerhalb eines Szenarios anzuwenden. Das Bestehen dieses Spiels schaltet dessen separaten Wissenstest mit 30 Fragen frei. Dieser schriftliche Test gehört zum Spiel; es handelt sich nicht um die Videosequenz mit den fünf Checkpoint-Fragen. Lassen Sie darauf eine kurze Besprechung am Arbeitsplatz folgen, in der Ihr eigener Meldeweg und die genehmigten Tools benannt werden.
| Aktivität | Lernzweck | Nützliche Nachbereitung |
|---|---|---|
| Videokurs | Erklären Sie eine Entscheidung und decken Sie die Argumentation nach jeder Wahl auf. | Bitten Sie den Lernenden, die Regel in eigenen Worten wiederzugeben. |
| Relevantes Spiel | Wenden Sie verwandte Ideen an, während Sie Beweise prüfen oder Handlungen auswählen. | Besprechen Sie, welcher Hinweis die Entscheidung geändert hat. |
| Wissenstest des Spiels | Beantworten Sie schriftliche Fragen, nachdem Sie das Spiel bestanden haben. | Überprüfen Sie die Erklärung und jedes Thema, das Unterstützung benötigt. |
| Nachbesprechung am Arbeitsplatz | Verbinden Sie die Lektion mit Ihrem tatsächlichen Prozess. | Weisen Sie einem unklaren Schritt oder einem fehlenden Kontakt einen Verantwortlichen zu. |
3. Bauen Sie kleine Lernpfade rund um tatsächliche Verantwortlichkeiten auf
Beginnen Sie einen Lernpfad für die Kreditorenbuchhaltung mit den Kursen „Modernes E-Mail-Phishing“ und „Anrufen vor dem Bezahlen“. In der ersten Lektion liegt der Fokus auf der Anfrage und dem vertrauenswürdigen Weg, der zu ihrer Verifizierung genutzt wird. Die Zahlungslektion fügt einen Anruf bei einer bekannten Nummer und bestehende Genehmigungsschritte hinzu. Bitten Sie den Verantwortlichen in der Finanzabteilung, einen fiktiven Lieferantendatensatz bereitzustellen, damit niemand mit Kunden- oder Bankdaten übt.
Für ein Team, das freigegebene Dokumente verwaltet, kombinieren Sie „Personen benennen vor dem Teilen“ mit „Ich habe geklickt. Was nun?“. Für Kollegen, die für die Pflege wichtiger Arbeitsdateien verantwortlich sind, beginnen Sie mit „Ein Cloud-Symbol ist kein Backup“. Dies sind redaktionelle Vorschläge für Lernpfade, keine vorkonfigurierten Kurszuweisungen. Teilen Sie die ausgewählten Kurslinks über Ihren normalen Lernprozess.
- Starten Sie „Modernes E-Mail-Phishing“
- Üben Sie die Zahlungsverifizierung in „Anrufen vor dem Bezahlen“
- Lernen Sie, wie man Dateiempfänger auswählt
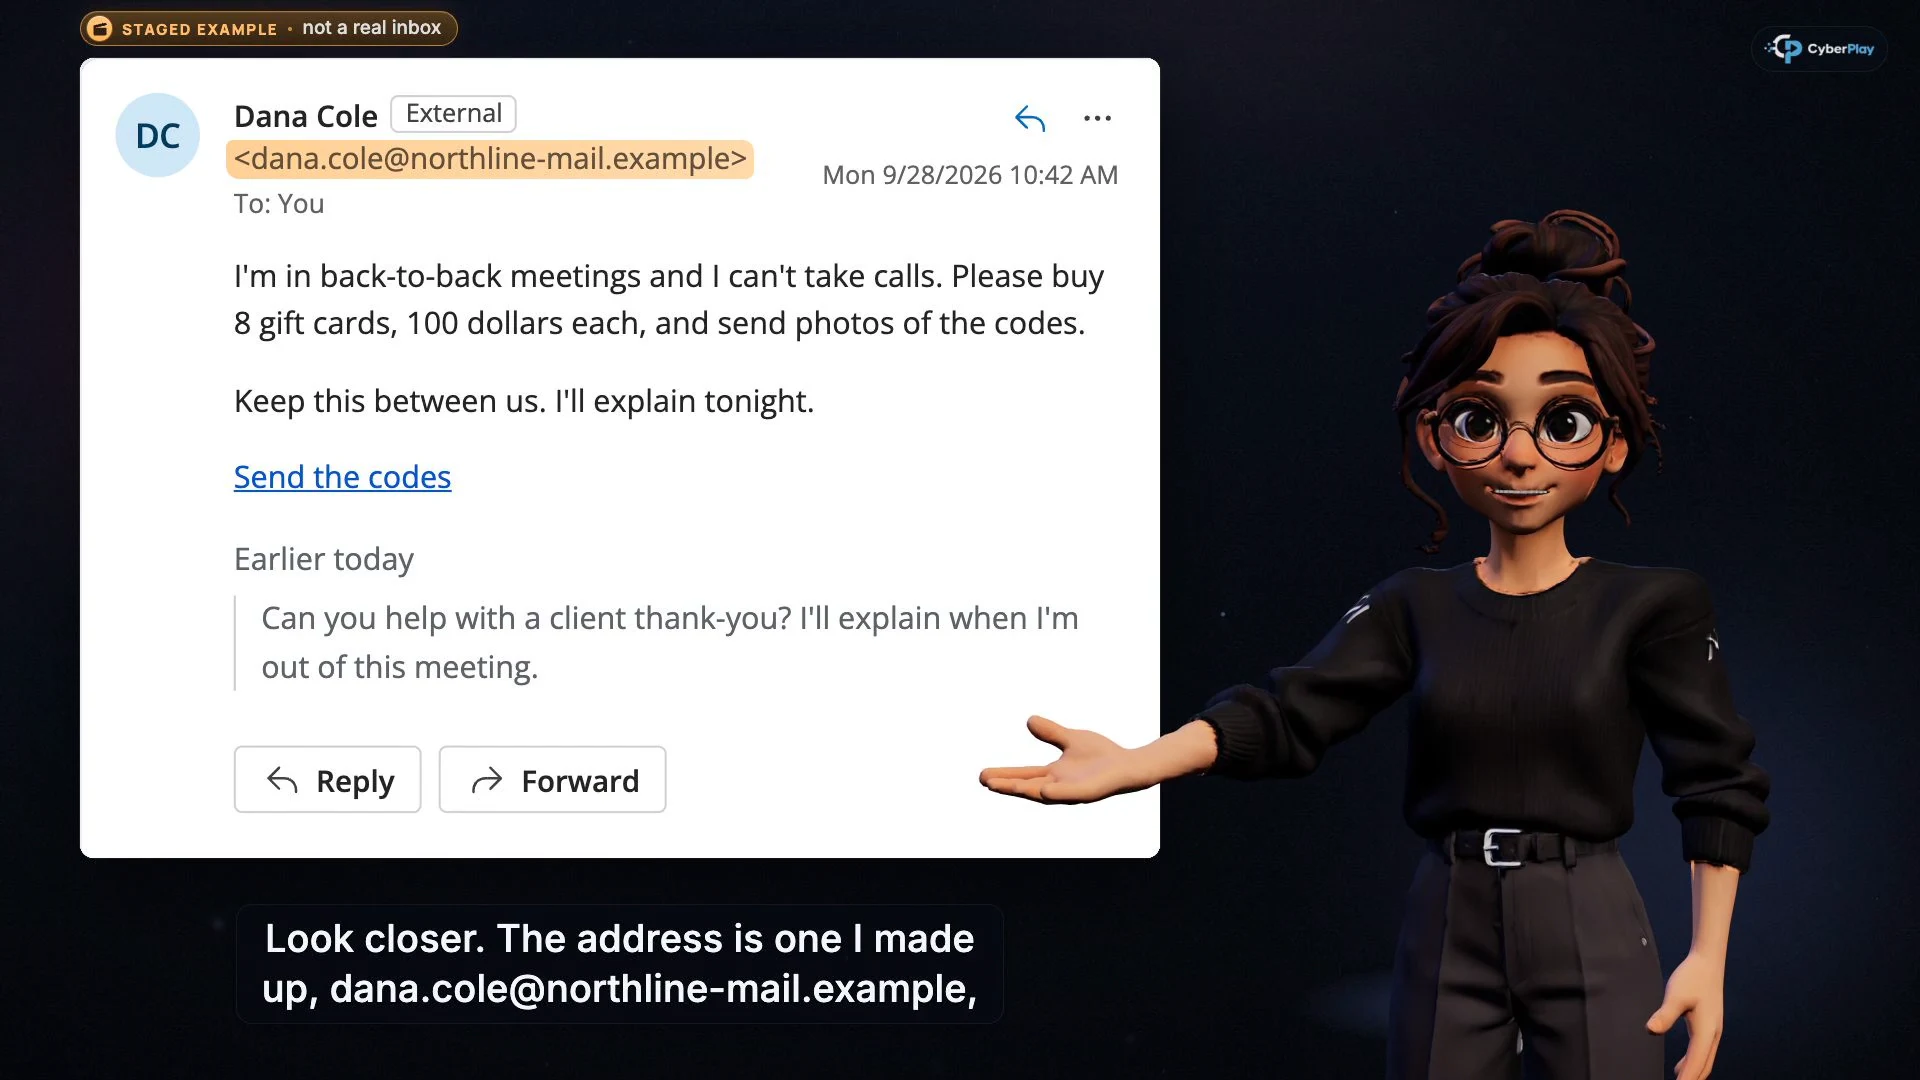
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Ein bekannter Name ist keine Genehmigung
Bestätigen Sie die Anfrage über einen Kontakt, der bereits in den Unterlagen Ihrer Organisation vorhanden ist.
- Identifizieren Sie die geforderte Handlung
Geschenkkarten-Codes, neue Bankdaten und dringende Überweisungen erfordern alle den normalen Genehmigungsprozess.
4. Übertragen Sie die Lektion in ein anderes Szenario
Phishing Detective 3D lässt sich natürlich mit dem Zahlungs-Lernpfad verbinden. Die Untersuchung umfasst ein im Szenario als echt bestätigtes Lieferantenpostfach, eine bestehende Konversation, ein geändertes Bankkonto und eine archivierte Rechnung. Der Lernende untersucht die Beweise hinter einer eingefrorenen Lieferantenzahlung. Ein bekannter Absender oder ein passendes Rechnungsdesign klären die Frage nicht; der Vergleich der geänderten Informationen ist entscheidend.
Backup or Lose It knüpft an die Backup-Lektion an. Die Szenarien unterscheiden zwischen aktueller lokaler Arbeit, Unternehmenssynchronisation, einem sicheren Tresor und Wechselspeichern und fordern den Spieler dann auf, Dateien nach einem simulierten Ransomware-Vorfall wiederherzustellen. Das macht es zu einer nützlichen Diskussion über Wiederherstellbarkeit. Es testet nicht das echte Backup-System, die Wiederherstellungsberechtigungen oder die Wiederherstellungszeit Ihrer Organisation.
- Untersuchen Sie den Fall der Lieferantenzahlung
- Sehen Sie sich „Ein Cloud-Symbol ist kein Backup“ an
- Üben Sie Schutz und Wiederherstellung
5. Führen Sie eine Sitzung durch, die die Leute morgen nutzen können
Geben Sie den Lernenden vor der Sitzung die geschäftliche Situation vor und bestätigen Sie ihren Zugang sowie die Sprache der Lektion. Lassen Sie sie einen Kurs abschließen und besprechen Sie dann einen Checkpoint, ohne eine falsche Antwort als Charakterurteil zu behandeln. Planen Sie das ausgewählte Spiel mit ausreichend Zeit für sein tatsächliches Szenario ein. Der schriftliche Wissenstest kann folgen, nachdem das Spiel bestanden wurde; versprechen Sie nicht, dass die gesamte Sequenz in eine fünfminütige Pause passt.
Schließen Sie mit einer lokalen Probe ab: „Zeigen Sie, wo Sie die verifizierte Telefonnummer des Lieferanten finden würden“ oder „Erklären Sie, wie Sie eine unerwartete Genehmigung melden würden.“ Der Phishing-Leitfaden von NIST verknüpft Mitarbeiterschulungen mit Meldewegen und technischen Schutzmaßnahmen. Behalten Sie beides im Blick: Beschäftigte sollten weder fehlende Kontaktdaten noch einen fehlerhaften Meldeprozess ausgleichen müssen.
Quellen dieses Abschnitts: Phishing: Cybersicherheitsleitfaden für kleine Unternehmen
6. Machen Sie das Melden zu einem Teil des Lernens
„Ich habe geklickt. Was nun?“ unterscheidet, was passiert ist: einem Link folgen, ein Passwort eingeben, Zugriff gewähren, Software installieren oder eine Zahlung tätigen. Nutzen Sie diese Struktur, um eine kurze interne Meldung zu üben: was passiert ist, wann, welches Konto oder Gerät involviert war und was bereits getan wurde. Nehmen Sie keine Passwörter oder andere Geheimnisse in die Übungsmeldung auf.
Der Leitfaden zur Sicherheitskultur des NCSC betont zugängliche Meldewege und faire Behandlung, wenn Personen Bedenken äußern oder Fehler zugeben. Ein Moderator kann diese Reaktion vorleben, indem er dem Meldenden dankt und den nächsten Schritt erklärt. Testen Sie den Kontaktweg der Organisation separat; die richtige Antwort in einem Kurs zu kennen, kann ein unbeaufsichtigtes Postfach nicht zum Antworten bringen.
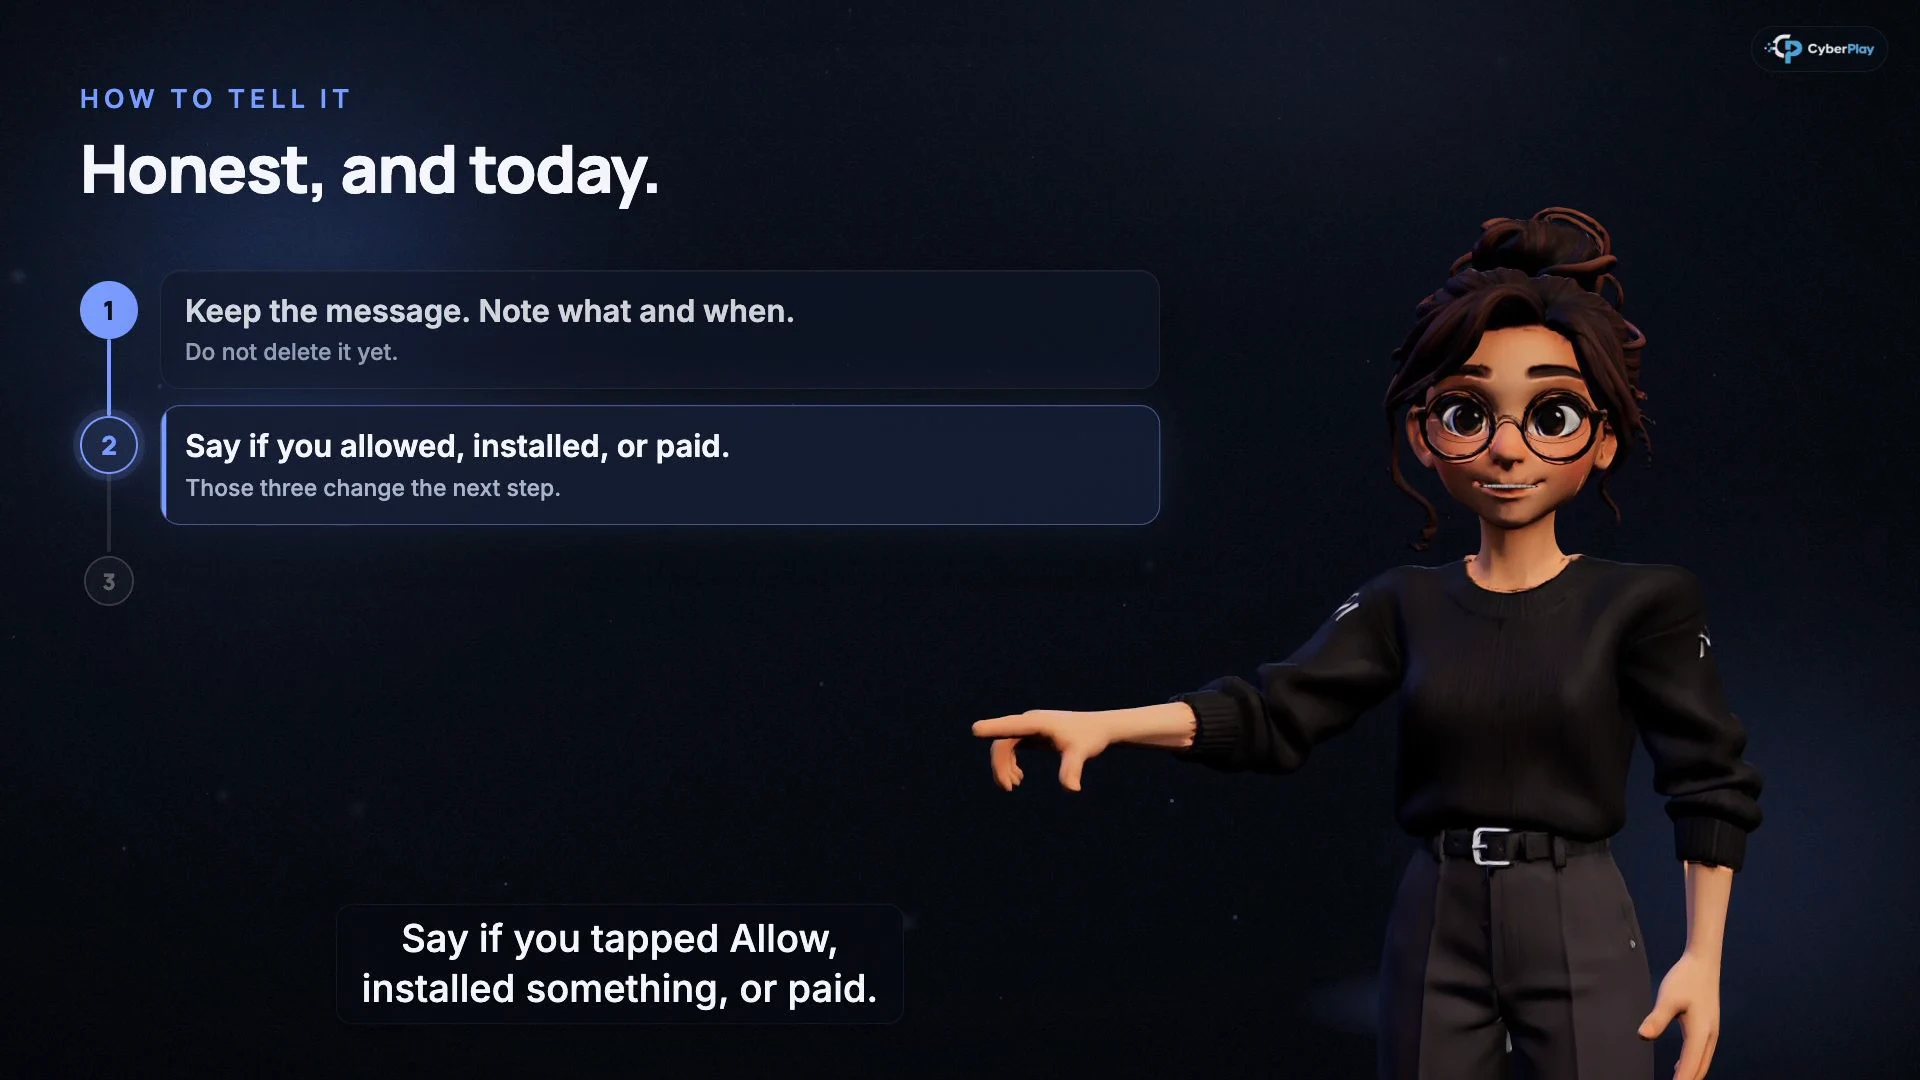
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Bewahren Sie die nützlichen Fakten auf
Behalten Sie die Nachricht und notieren Sie, was wann passiert ist, damit das Reaktionsteam dies beurteilen kann.
- Sagen Sie, was sich geändert hat
Eine App-Berechtigung, Installation oder Zahlung ändert den nächsten Reaktionsschritt.
Quellen dieses Abschnitts: Prinzipien der Cybersicherheitskultur: Prinzip 2
7. Erfassen Sie Nachweise, ohne sie überzubewerten
Führen Sie für ein Pilotprojekt vier einfache Aufzeichnungen: wer die Gelegenheit zum Lernen hatte, welche Aktivität abgeschlossen wurde, welche Entscheidung noch Erklärungsbedarf hat und welches Problem am Arbeitsplatz einen Verantwortlichen hat. Ein Abschlussergebnis zeigt, dass eine Aktivität gemäß den Regeln der Plattform beendet wurde. Es belegt keine Resistenz gegen jeden zukünftigen Angriff. Eine Diskussion im Schulungsraum ist eine andere Beweisquelle als ein operativer Vorfall.
Behandeln Sie Kursabschlüsse, Ergebnisse an den Checkpoints, Entscheidungen im Spiel und Folgemaßnahmen am Arbeitsplatz als unterschiedliche Arten von Nachweisen. Wenn ein passender Tarif den Abruf eines Kurszertifikats ermöglicht, bescheinigt dieses den Abschluss des Kurses. Nutzen Sie die verfügbaren Lernaufzeichnungen, um Ihren Programmplan aktuell zu halten und das Programm zu überprüfen. Weisen Sie jeder Folgemaßnahme eine verantwortliche Person zu.
8. Übung: eine richtige Antwort und ein unbrauchbarer Prozess
Nutzen Sie diesen fiktiven Fall, um zu testen, ob das Programm über die Lektion hinausreicht. Bitten Sie den Lernenden, den Finanzmanager und den Sicherheitsverantwortlichen, jeweils eine nächste Aktion vorzuschlagen, und vergleichen Sie dann ihre Verantwortlichkeiten.
9. Überprüfen Sie den ersten Zyklus, bevor Sie ihn erweitern
Stellen Sie bei der Überprüfung drei Fragen: Konnte jeder auf eine geeignete Lektion zugreifen? Konnten sie die Zielentscheidung erklären und üben? Konnten sie diese mit dem echten Prozess der Organisation ausführen? Jede Antwort legt eine andere Reaktion nahe: Sprachunterstützung, ein weiteres Szenario oder eine Änderung des Arbeitsablaufs. Halten Sie fest, was unbekannt bleibt, anstatt ein einzelnes Ergebnis in ein pauschales Urteil zu verwandeln.
Erweitern Sie das Programm, wenn der erste Lernpfad einen klaren Zweck und eine praktikable Nachbereitung hat. „Modernes E-Mail-Phishing“, die Verifizierung von Remote-Support und ClickFix sind derzeit mit einem Konto kostenlos. Andere Kurse erfordern einen passenden Tarif. Wählen Sie das nächste Thema anhand beobachteter Bedürfnisse aus und verbinden Sie dann dessen Erklärung, Praxis und Überprüfung auf die gleiche Weise.
Wenden Sie die Kursideen in einer Untersuchung von Lieferantenzahlungen an
Spielen Sie Phishing Detective 3D auf Deutsch, prüfen Sie die Rechnungs- und Kontobeweise und erklären Sie dann, welche Überprüfungen Sie am Arbeitsplatz anwenden würden. Der Zugang zum Spiel hängt von Ihrem Tarif ab.
Öffnen Sie Phishing Detective 3DQuellen und weiterführende Informationen
- Aufbau eines Lernprogramms für Cybersicherheit und Datenschutz (SP 800-50 Rev. 1) — NIST. Abgerufen am 2026-10-03
- Phishing: Cybersicherheitsleitfaden für kleine Unternehmen — NIST. Abgerufen am 2026-10-03
- Prinzipien der Cybersicherheitskultur: Prinzip 2 — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs (NCSC). Abgerufen am 2026-10-03
Weitere Artikel entdecken
- Cybersicherheit an Schulen: ein praktischer Unterrichtsplan
Planen Sie Unterricht zur Cybersicherheit mit Videokursen, Spielen und Übungen. Nachrichten prüfen, Dateien sicher teilen und den passenden Hilfeweg finden.
DE · 10 Min. Lesezeit - Cybersecurity-Awareness an Hochschulen: ein Kursplan
Verbinden Sie CyberPlay-Kurse und Spiele mit der Einführung für Studierende, Übungen für Personal und Forschung sowie dem Meldeweg Ihrer Hochschule.
DE · 10 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Microlearning für Security Awareness: kurze Lerneinheiten sinnvoll gestalten
Microlearning für Security Awareness gestalten: eine Entscheidung üben, klares Feedback geben und das Gelernte später in einem veränderten Szenario anwenden.
DE · 9 Min. Lesezeit - NIS2-Schulungsanforderungen: Kurse, Maßnahmen und Nachweise
Ordnen Sie NIS2-Artikel 20, 21 und 23 den Kursen und Übungen zu. Erfahren Sie, welche Nachweise Schulungen liefern und welche Maßnahmen separat zu prüfen sind.
DE · 9 Min. Lesezeit