CyberPlay-Redaktionsteam · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
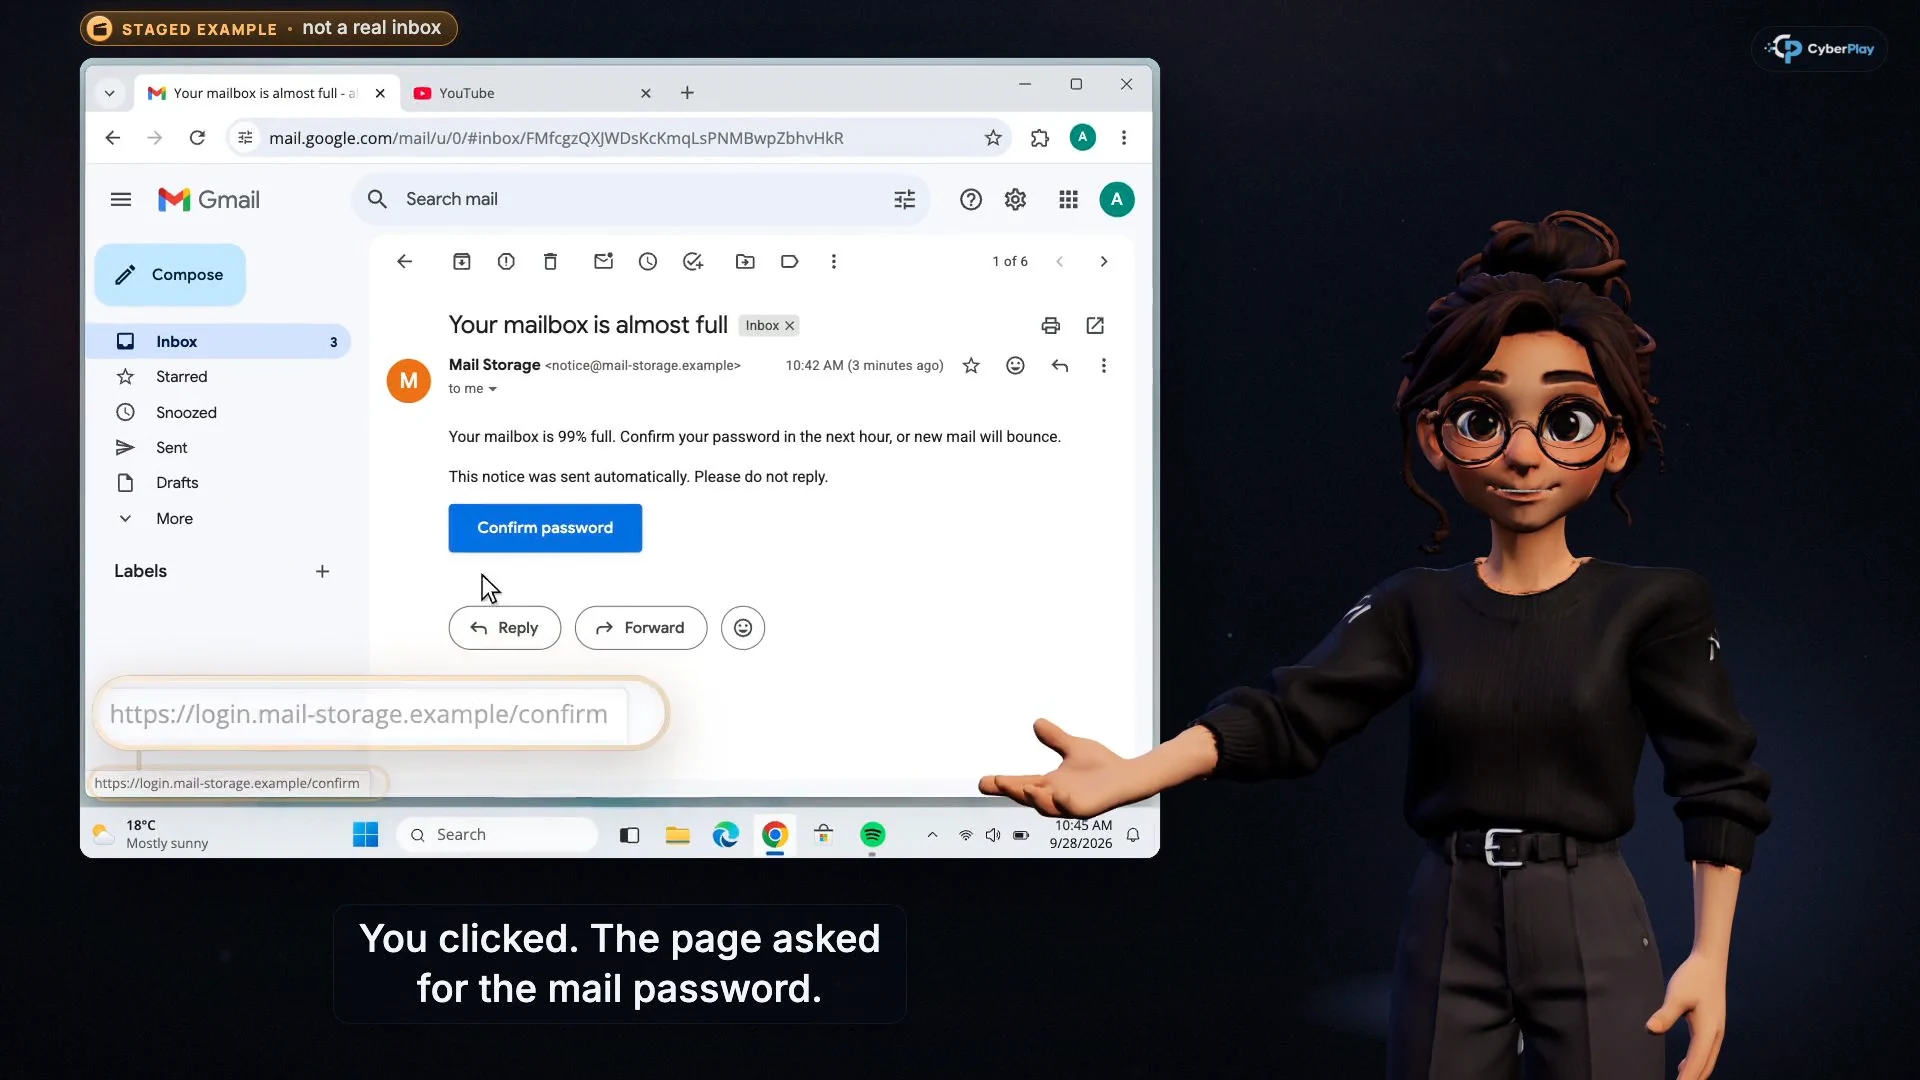
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
Security-Awareness-Kurse können ein NIS2-Programm unterstützen, indem sie die Entscheidungen hinter Hygiene, Zugriff, Wiederherstellung und Meldung vermitteln. Eine nützliche Zuordnung benennt die Anforderung, die Lernaktivität und die Nachweise, die außerhalb der Schulung noch benötigt werden. Der Abschluss eines Kurses kann nicht belegen, dass die Kontrollen der Organisation funktionieren oder dass alle NIS2-Pflichten erfüllt sind.
Dieser deutschsprachige Leitfaden ist eine redaktionelle Zuordnung für Programmverantwortliche, überprüft am 3. Oktober 2026. Bestätigen Sie die Anwendbarkeit und die nationalen Anforderungen mit Ihrem zuständigen Rechts- oder Compliance-Verantwortlichen. CyberPlay-Artikel und die Benutzeroberfläche unterstützen neun Sprachen; die Video-Sprachausgabe und die Kursinhalte unterstützen derzeit Englisch und Rumänisch.
Das Wichtigste zum Mitnehmen
- Trennen Sie das Lernen der Leitungsorgane von der allgemeinen Mitarbeiter-Awareness.
- Ordnen Sie jeden Kurs einer Entscheidung und einem Verantwortlichen zu, nicht einem Compliance-Prozentsatz.
- Trennen Sie die interne Meldepraxis von den gesetzlichen Meldepflichten.
- Kombinieren Sie Lernnachweise mit technischen, operativen und Governance-Nachweisen.
1. Bestätigen Sie die geltenden Regeln, bevor Sie Inhalte zuordnen
NIS2 deckt definierte Arten von Einrichtungen in kritischen Sektoren ab, mit Größenregeln und Ausnahmen. Die Europäische Kommission erklärt, dass die Mitgliedstaaten die Richtlinie in nationales Recht umsetzen. Geltungsbereich, Behörde und anwendbare nationale Maßnahmen sind daher wichtig, bevor ein Kurskatalog bewertet werden kann. Die Sprache eines Artikels bestimmt nicht die rechtliche Zuständigkeit seines Lesers.
Beginnen Sie Ihr Zuordnungsblatt mit der juristischen Person, den von ihr erbrachten Dienstleistungen, der zuständigen Behörde, dem internen Verantwortlichen und dem Datum der Anwendbarkeitsprüfung. Halten Sie Vorschläge getrennt von erlassenen Anforderungen: Die NIS2-Übersicht der Kommission beschreibt gezielte Änderungen, die im Januar 2026 vorgeschlagen wurden. Ein Schulungsplan sollte einen Vorschlag nicht stillschweigend als bereits geltende Regel behandeln.
Quellen dieses Abschnitts: NIS2-Richtlinie: Sicherung von Netz- und Informationssystemen
2. Unterscheiden Sie die beiden Schulungsbestimmungen
Artikel 20 Absatz 2 verlangt von den Mitgliedstaaten sicherzustellen, dass die Mitglieder der Leitungsorgane an Schulungen teilnehmen, um Risiken zu erkennen und Risikomanagementpraktiken sowie die Auswirkungen auf Dienste zu bewerten; er fördert ähnliche regelmäßige Schulungen für Mitarbeiter. Artikel 21 Absatz 2 Buchstabe g schließt separat Cyberhygiene und Schulungen im Bereich der Cybersicherheit in die Risikomanagementmaßnahmen ein.
Für Ihr Programm legt dies zwei Lernpläne nahe. Mitarbeiter üben Entscheidungen in ihrer Arbeit. Das Management untersucht, wie ein Dienst ausfallen könnte, welche Kontrollen Ressourcen verdienen und welche Nachweise die Akzeptanz von Restrisiken rechtfertigen. Eine Phishing-Lektion kann einen konkreten Fall für beide Zielgruppen einführen, bietet aber nicht den vollständigen Lehrplan für das Management. Fügen Sie eine moderierte Diskussion hinzu, die die Dienste und Entscheidungsverantwortlichkeiten der Organisation nutzt.
Quellen dieses Abschnitts: Richtlinie (EU) 2022/2555: Artikel 20, 21 und 23
3. Ordnen Sie einen Kurs seinem Beitrag und seiner Lücke zu
Die Tabelle deckt die zehn Kategorien aus Artikel 21 Absatz 2 und die Bestimmungen für das Management auf der Ebene des Lernprogramms ab. Es handelt sich nicht um eine Kontrollbewertung. Die mittlere Spalte beschreibt einen möglichen Lernbeitrag; die letzte Spalte identifiziert separate organisatorische Arbeit. Einige Anforderungen haben keine direkte Kursentsprechung. Machen Sie aus der Anzahl der Übereinstimmungen keinen NIS2-Compliance-Score.
- Modernes E-Mail-Phishing öffnen
- Den Umgang mit einer unerwarteten MFA-Anfrage üben
- Vertrauenswürdige Update-Wege kennenlernen
| NIS2-Referenz | Kurs und praktischer Beitrag | Separater Nachweis oder Arbeit |
|---|---|---|
| 20(1): Billigung und Aufsicht | Nutzen Sie einen Fall, um zu diskutieren, welche Managemententscheidung erforderlich ist. | Tatsächliche Billigung, Aufsicht und rechenschaftspflichtige Governance. |
| 20(2): Schulung des Managements | Nutzen Sie einen Zahlungs- oder Ransomware-Fall, um die geschäftlichen Auswirkungen zu diskutieren. | Ein Lehrplan für das Management, Teilnahme und eine Aufzeichnung der Entscheidungen. |
| 21(2)(a): Risiko- und Systemrichtlinien | Nutzen Sie Kursfälle, um Richtlinienentscheidungen verständlich zu machen. | Dokumentierte Risikoanalyse und verantwortete Sicherheitsrichtlinien. |
| 21(2)(b): Bewältigung von Sicherheitsvorfällen | Ich habe geklickt. Was nun? übt, zu erklären, was passiert ist. | Ein verantworteter Reaktionsplan, erreichbare Kontakte und Übungen. |
| 21(2)(c): Aufrechterhaltung des Betriebs | Ein Cloud-Symbol ist kein Backup vermittelt Fragen zur Wiederherstellbarkeit. | Backup-Betrieb, Wiederherstellungstests und Pläne zur Dienstwiederherstellung. |
| 21(2)(d): Sicherheit der Lieferkette | Wer sieht Ihren Bildschirm? unterstützt die Überprüfung einer Support-Anfrage. | Risikobewertung von Lieferanten, Verträge und Nachweise zur Sicherheit. |
| 21(2)(e): Sicherheit im Systemlebenszyklus | Echte Updates und Sicherheitswarnungen erklärt vertrauenswürdige Update-Wege. | Schwachstellenmanagement und kontrollierte technische Bereitstellung. |
| 21(2)(f): Bewertung der Wirksamkeit | Lernüberprüfungen decken Fragen auf, die mehr Erklärung benötigen. | Definierte Kriterien und Nachweise zur Bewertung tatsächlicher Kontrollen. |
| 21(2)(g): Hygiene und Schulung | Modernes E-Mail-Phishing und Wer sieht Ihren Bildschirm? üben die Verifizierung. | Rollenabdeckung, lokale Verfahren und Überprüfung des Lernbedarfs. |
| 21(2)(h): Kryptografie-Praktiken | Es wird keine direkte Kursentsprechung beansprucht. | Kryptografie-Richtlinie, angemessene Verschlüsselung und Schlüsselmanagement. |
| 21(2)(i): Personal, Zugriff und IT-Werte | Benennen Sie die Personen, bevor Sie etwas teilen unterstützt eine sorgfältige Auswahl der Empfänger. | Zugriffsüberprüfungen, Inventare der IT-Werte und Verfahren für Ein- und Austritte. |
| 21(2)(j): Authentifizierung und Kommunikation | Lehnen Sie es ab, wenn Sie es nicht gestartet haben übt eine unerwartete MFA-Aufforderung. | Authentifizierungskonfiguration und angemessene sichere Kommunikation. |
Quellen dieses Abschnitts: Richtlinie (EU) 2022/2555: Artikel 20, 21 und 23
4. Nutzen Sie eine Management-Nachbesprechung, um fehlende Entscheidungen aufzudecken
Bitten Sie das Management nach der MFA-Lektion, sich einen fiktiven Administrator für kritische Dienste vorzustellen, der eine unerwartete Anfrage genehmigt hat. Welche Dienste hängen von diesem Konto ab? Wer kann den Zugriff widerrufen? Gibt es einen getesteten Notfallkontaktweg? Was müsste das Management sehen, bevor es zu dem Schluss kommt, dass das Problem gelöst wurde? Diese Fragen verbinden das Beispiel mit Dienstentscheidungen, anstatt von den Direktoren zu verlangen, zu Incident-Handlern zu werden.
Halten Sie die Aufzeichnung spezifisch: das betrachtete Szenario, die getroffenen Entscheidungen, die unbeantworteten Fragen und die für jede Folgemaßnahme verantwortliche Person. Ein Abschlusszertifikat kann neben dieser Aufzeichnung stehen. Es kann weder die Argumentation ersetzen noch belegen, dass ein Leitungsorgan eine wirksame Aufsicht ausgeübt hat. Der Moderator sollte unterscheiden, was die Lernenden verstanden haben und was die Organisation tatsächlich implementiert hat.
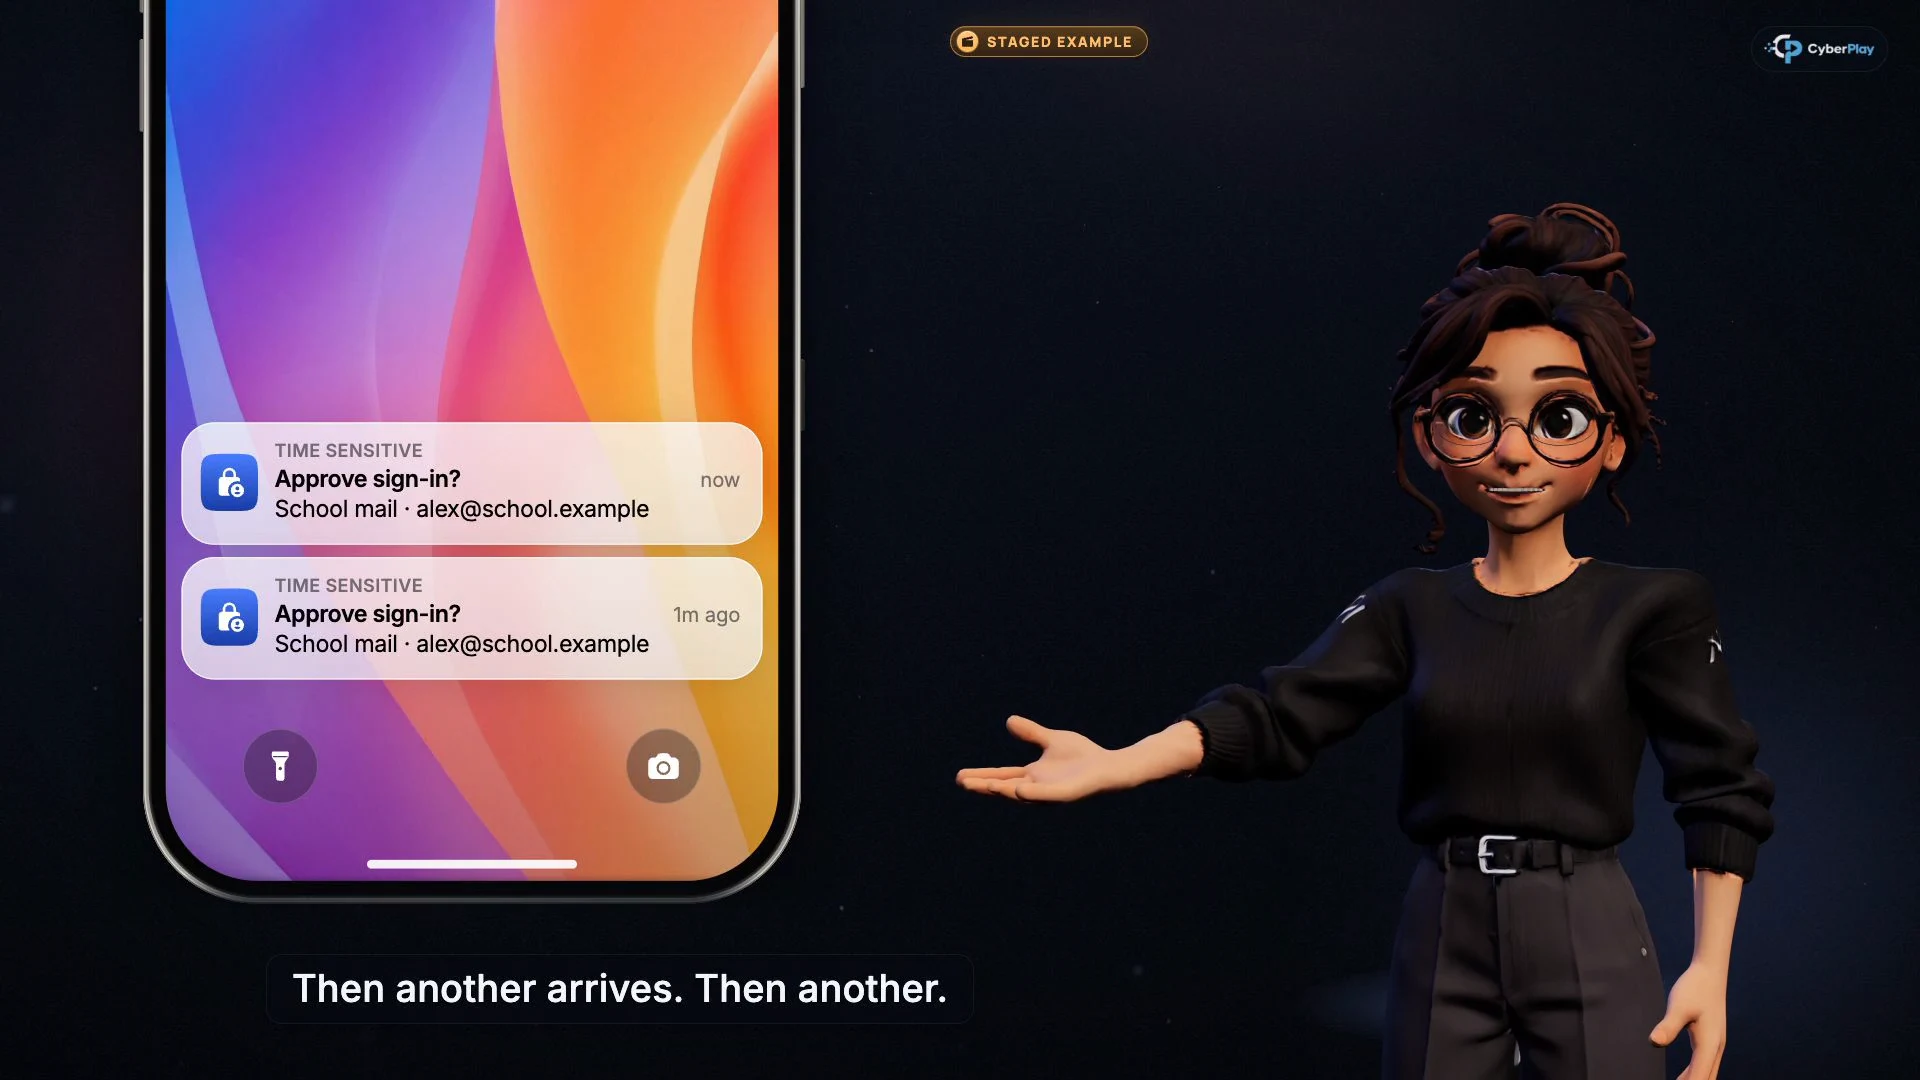
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Verbinden Sie die Aufforderung mit Ihrer Aktion
Eine Genehmigungsanfrage sollte einer von Ihnen initiierten Anmeldung entsprechen.
- Wiederholter Druck ist immer noch nicht angefordert
Lehnen Sie unerwartete Anfragen ab und nutzen Sie den Meldeweg, den Ihre Organisation bereitstellt.
5. Verbinden Sie schnelle interne Meldungen mit Artikel 23
Bei erheblichen Sicherheitsvorfällen verlangt Artikel 23 im Allgemeinen eine Frühwarnung innerhalb von 24 Stunden nach Kenntniserlangung, eine Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb eines Monats nach der Meldung. Die ersten beiden erfordern zudem ein Handeln ohne unnötige Verzögerung. Wenn der Vorfall zum Zeitpunkt der Fälligkeit des Abschlussberichts noch andauert, folgt auf einen Fortschrittsbericht ein Abschlussbericht innerhalb eines Monats nach der Bewältigung des Vorfalls. Für erhebliche Sicherheitsvorfälle, die die Vertrauensdienste eines Anbieters betreffen, gilt eine Meldefrist von 24 Stunden.
Bringen Sie den Mitarbeitern bei, unverzüglich über den internen Weg zu melden, nicht auf eine gesetzliche Frist zu warten oder allein zu entscheiden, ob ein gesetzlicher Schwellenwert erreicht ist. Die Reaktions- und Rechtsverantwortlichen bewerten die Erheblichkeit, wenden die korrekten Regeln an und verwalten externe Meldungen. Üben Sie die Übergabe: Eine nützliche Nachricht besagt, was wann passiert ist, und bewahrt dann die Informationen, die das Reaktionsteam anfordert.
Quellen dieses Abschnitts: Richtlinie (EU) 2022/2555: Artikel 20, 21 und 23
6. Fügen Sie Spielpraxis hinzu, ohne einen Kontrolltest zu beanspruchen
Kombinieren Sie den Backup-Kurs mit Backup or Lose It. Die Arbeitsplatz-Szenarien des Spiels lassen den Lernenden auswählen, welche Arbeit Schutz benötigt, und Dateien aus Kopien wiederherstellen, die ein simuliertes Ransomware-Ereignis überstehen. Nutzen Sie die Nachbesprechung, um zu fragen, wohin genehmigte Arbeit gehört und wer bei der Wiederherstellung helfen kann. Protokollieren Sie unbekannte Terminologie oder eine unklare Verantwortlichkeit als Lernlücke.
Weisen Sie dann einen anderen Verantwortlichen zu, um tatsächliche Backups und Wiederherstellungen in der Umgebung der Organisation zu überprüfen. Eine erfolgreiche Wiederherstellung im Spiel hat keinen Zugriff auf diese Infrastruktur. Ebenso kann Phishing Detective 3D eine Diskussion über geänderte Zahlungsinformationen und kompromittierte Konten unterstützen; seine fiktive Untersuchung kann Ihre Lieferantenprüfungen oder Identitätskontrollen nicht verifizieren.
- Erfahren Sie, warum Synchronisierung und Wiederherstellung unterschiedlich sind
- Üben Sie die Wiederherstellung in Backup or Lose It
- Untersuchen Sie den fiktiven Fall der Lieferantenzahlung
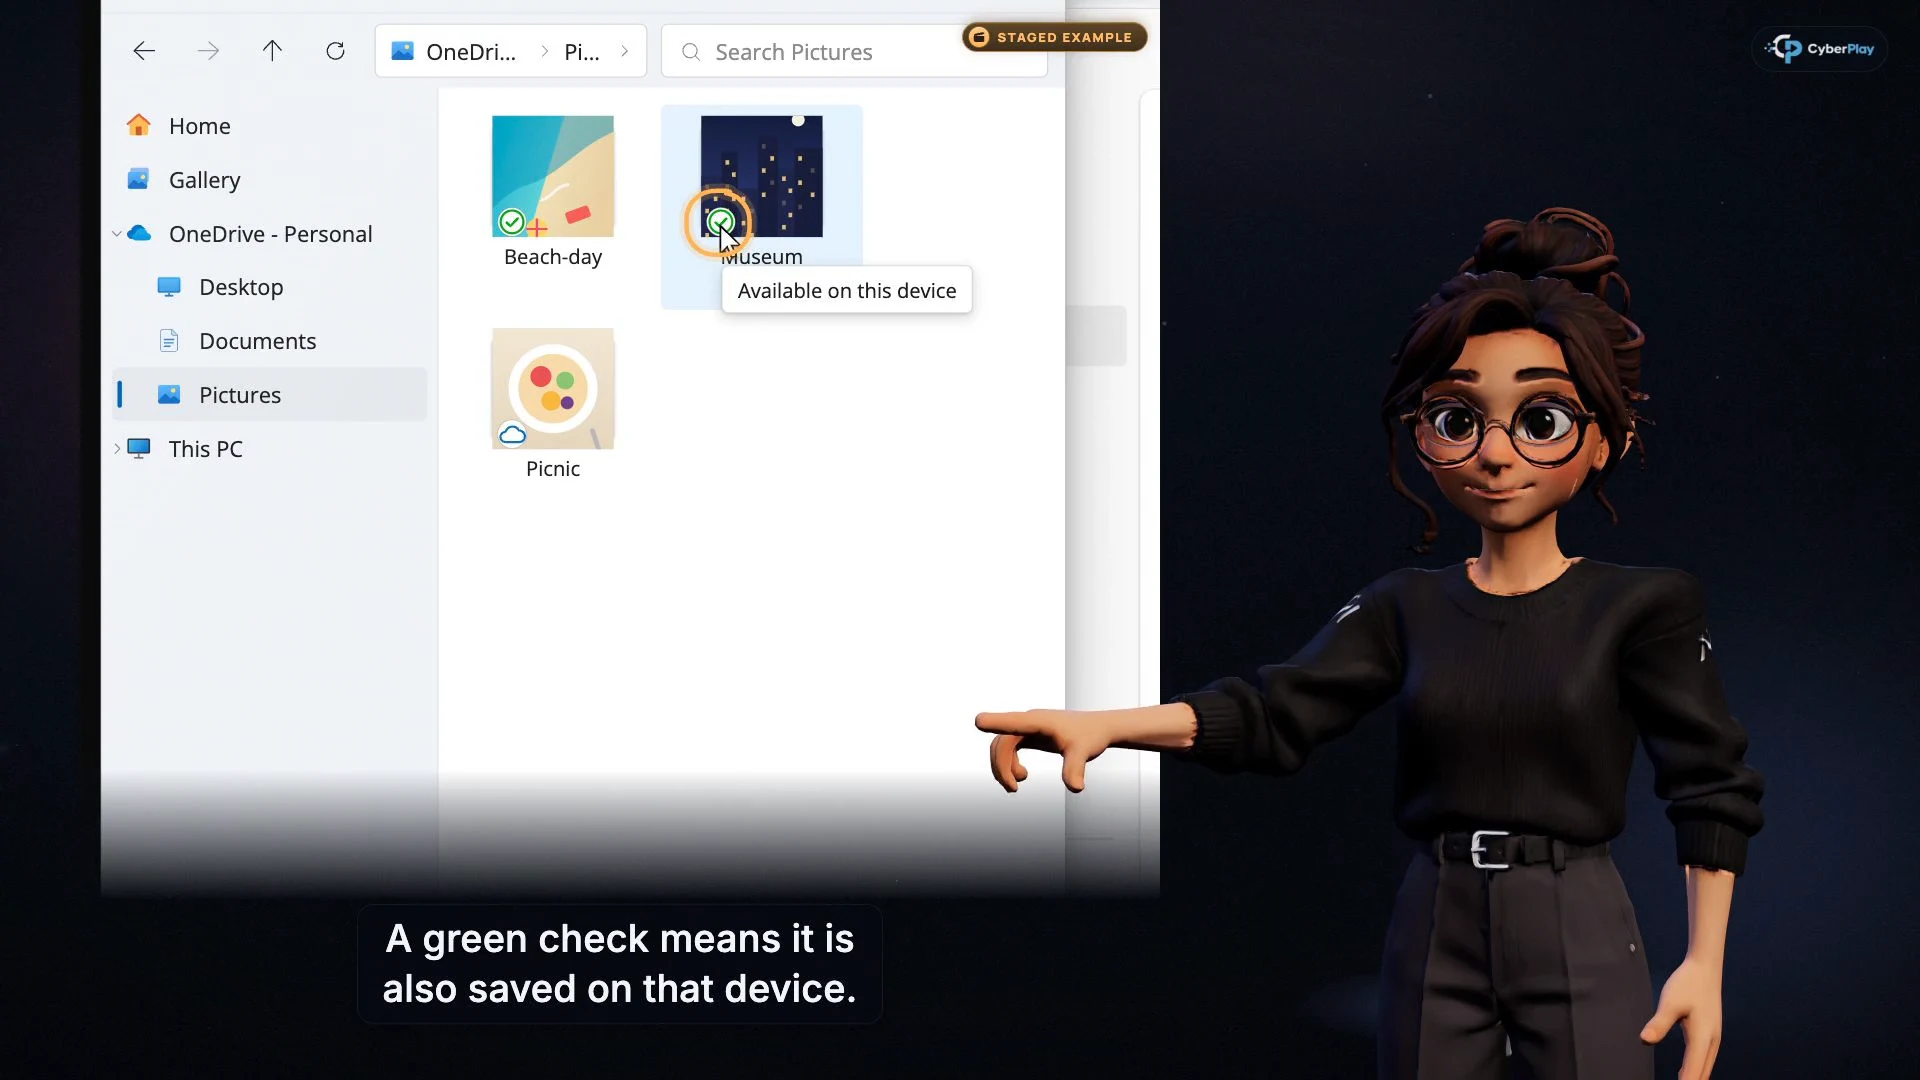
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Lokal verfügbar ist kein Wiederherstellungstest
Ein grünes Häkchen beschreibt den Synchronisierungsstatus dieser Datei, nicht ein getestetes unabhängiges Backup.
- Fragen Sie, wo sich die wiederherstellbare Kopie befindet
Wissen Sie, was gesichert wird, wer für die Wiederherstellung verantwortlich ist und wann die Wiederherstellung zuletzt getestet wurde.
7. Stellen Sie Nachweise zusammen, die ein anderer Prüfer einsehen kann
Der Leitfaden zur technischen Umsetzung der ENISA aus dem Jahr 2025 enthält Beispiele für Nachweise für Einrichtungen, die unter die Durchführungsverordnung 2024/2690 fallen, einschließlich bestimmter Kategorien von digitaler Infrastruktur, IKT-Diensten und digitalen Anbietern. Es handelt sich um einen unverbindlichen Leitfaden, der nationale Anforderungen nicht ersetzt. Seine Trennung von Anforderungen, Leitlinien und Nachweisen ist eine nützliche Methode, um eine Überprüfung zu organisieren, vorausgesetzt, Sie behalten diese Einschränkung des Geltungsbereichs bei.
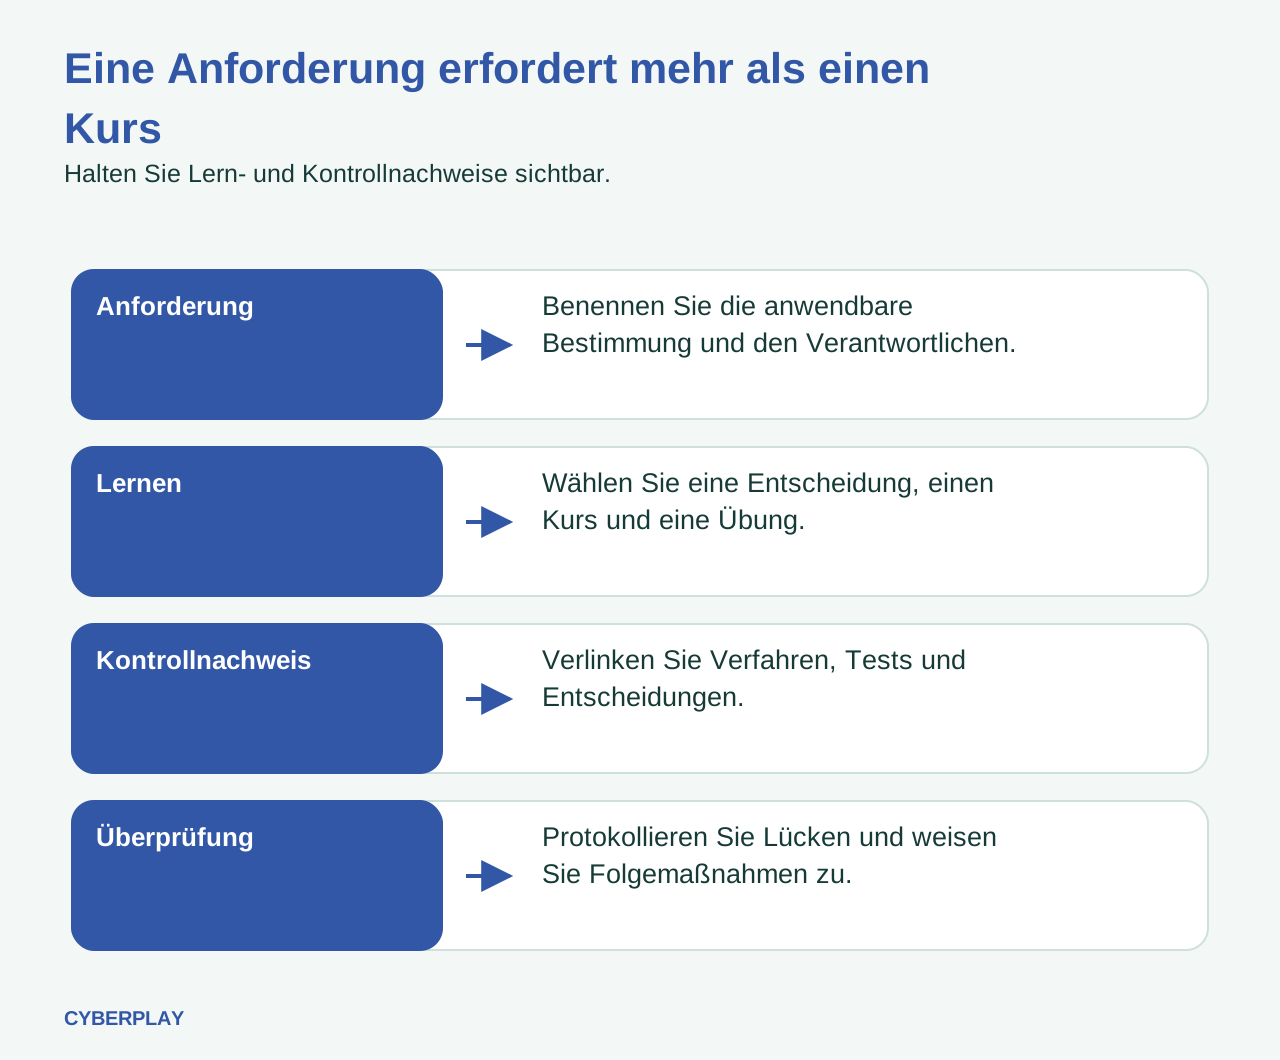
Bewahren Sie für einen Lernnachweis die Zielgruppe, das Ziel, den Kurstitel und die Version oder das Überprüfungsdatum, die Lektionssprache, den Teilnahmenachweis, den Bewertungskontext und die Folgemaßnahmen auf. Halten Sie die Aufbewahrungsfrist und die Zugriffsberechtigungen für Ihre Organisation angemessen. Verlinken Sie separat die Verfahren, Testergebnisse oder Entscheidungsaufzeichnungen des Kontrollverantwortlichen. Ein leeres Nachweisfeld sollte eine sichtbare Lücke bleiben und nicht mit einem Kurszertifikat gefüllt werden, nur weil eines verfügbar ist.
Quellen dieses Abschnitts: NIS2-Leitfaden zur technischen Umsetzung
8. Übung: Schließt das Zertifikat die Kontrolle ab?
Überprüfen Sie den folgenden fiktiven Eintrag so, als würden Sie das Zuordnungsblatt eines Kollegen kontrollieren. Die Aufgabe besteht darin, zu sagen, was der Nachweis belegt, und die nächste Aktion auszuwählen; es wird kein echter Mitarbeiterdatensatz benötigt.
9. Halten Sie die Nachweisgrenze der Plattform sichtbar
CyberPlay Courses nutzt fünf Video-Checkpoints und bietet ein Abschlusszertifikat, wenn der Lernende und der Tarif die Bedingungen für den Abruf erfüllen. Wissenstests zu den Spielen sind separate schriftliche Aktivitäten, die nach dem Bestehen des jeweiligen Spiels freigeschaltet werden. Ein Spiel- oder Kursergebnis ist ein Schulungsnachweis; keines dieser Artefakte ist eine Erklärung der NIS2-Compliance.
Pflegen Sie die Zuordnung und die Überprüfung des Programms im Rahmen Ihres Governance-Prozesses und nutzen Sie dafür die in Ihrem Arbeitsbereich verfügbaren Lernaufzeichnungen. Beginnen Sie mit einigen relevanten Entscheidungen, fügen Sie die Lernnachweise ohne Übertreibung ihrer Aussagekraft hinzu und benennen Sie für jede verbleibende organisatorische Anforderung eine rechenschaftspflichtige Person. Eine Fortschrittsanzeige kann Folgemaßnahmen lenken; sie kann nicht belegen, dass eine Sicherheitsmaßnahme funktioniert.
Verbinden Sie das Lernen zur Aufrechterhaltung des Betriebs mit einem Wiederherstellungsszenario
Spielen Sie Backup or Lose It auf Deutsch und diskutieren Sie dann, welche Nachweise erforderlich wären, um die tatsächlichen Wiederherstellungsverfahren Ihrer Organisation zu überprüfen. Der Spielzugang hängt von Ihrem Plan ab.
Backup or Lose It öffnenQuellen und weiterführende Informationen
- Richtlinie (EU) 2022/2555: Artikel 20, 21 und 23 — Europäisches Parlament und Rat. Abgerufen am 2026-10-03
- NIS2-Richtlinie: Sicherung von Netz- und Informationssystemen — Europäische Kommission. Abgerufen am 2026-10-03
- NIS2-Leitfaden zur technischen Umsetzung — ENISA. Abgerufen am 2026-10-03
Weitere Artikel entdecken
- NIS2-Schulung für Mitarbeitende: Programm und Nachweise planen
Planen Sie NIS2-Schulungen nach Rollen, verknüpfen Sie Aktivitäten mit Risiken und sichern Sie Nachweise. Mit Trennung von Management- und Mitarbeiter-Training.
DE · 8 Min. Lesezeit - Security-Awareness-Kurse: Lernen und Praxis sinnvoll verbinden
Verbinden Sie Videokurse, Spiele und Wissenstests zu einem Security-Awareness-Programm. Mit Rollenbeispielen, Praxisübung und klaren Grenzen der Nachweise.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Ransomware-Tabletop-Übung für nichttechnische Teams: Leitfaden zur Moderation
Eine Ransomware-Tabletop-Übung moderieren: fiktive Ereignisse, klare Rollen, Eskalation und Notbetrieb besprechen. Mit vollständigem Moderationspaket zum Download.
DE · 8 Min. Lesezeit - Cybersecurity-Awareness an Hochschulen: ein Kursplan
Verbinden Sie CyberPlay-Kurse und Spiele mit der Einführung für Studierende, Übungen für Personal und Forschung sowie dem Meldeweg Ihrer Hochschule.
DE · 10 Min. Lesezeit - Cybersicherheit an Schulen: ein praktischer Unterrichtsplan
Planen Sie Unterricht zur Cybersicherheit mit Videokursen, Spielen und Übungen. Nachrichten prüfen, Dateien sicher teilen und den passenden Hilfeweg finden.
DE · 10 Min. Lesezeit