Equipo editorial de CyberPlay · Publicado el · Actualizado el · 9 min de lectura
Guía y ejercicios en español
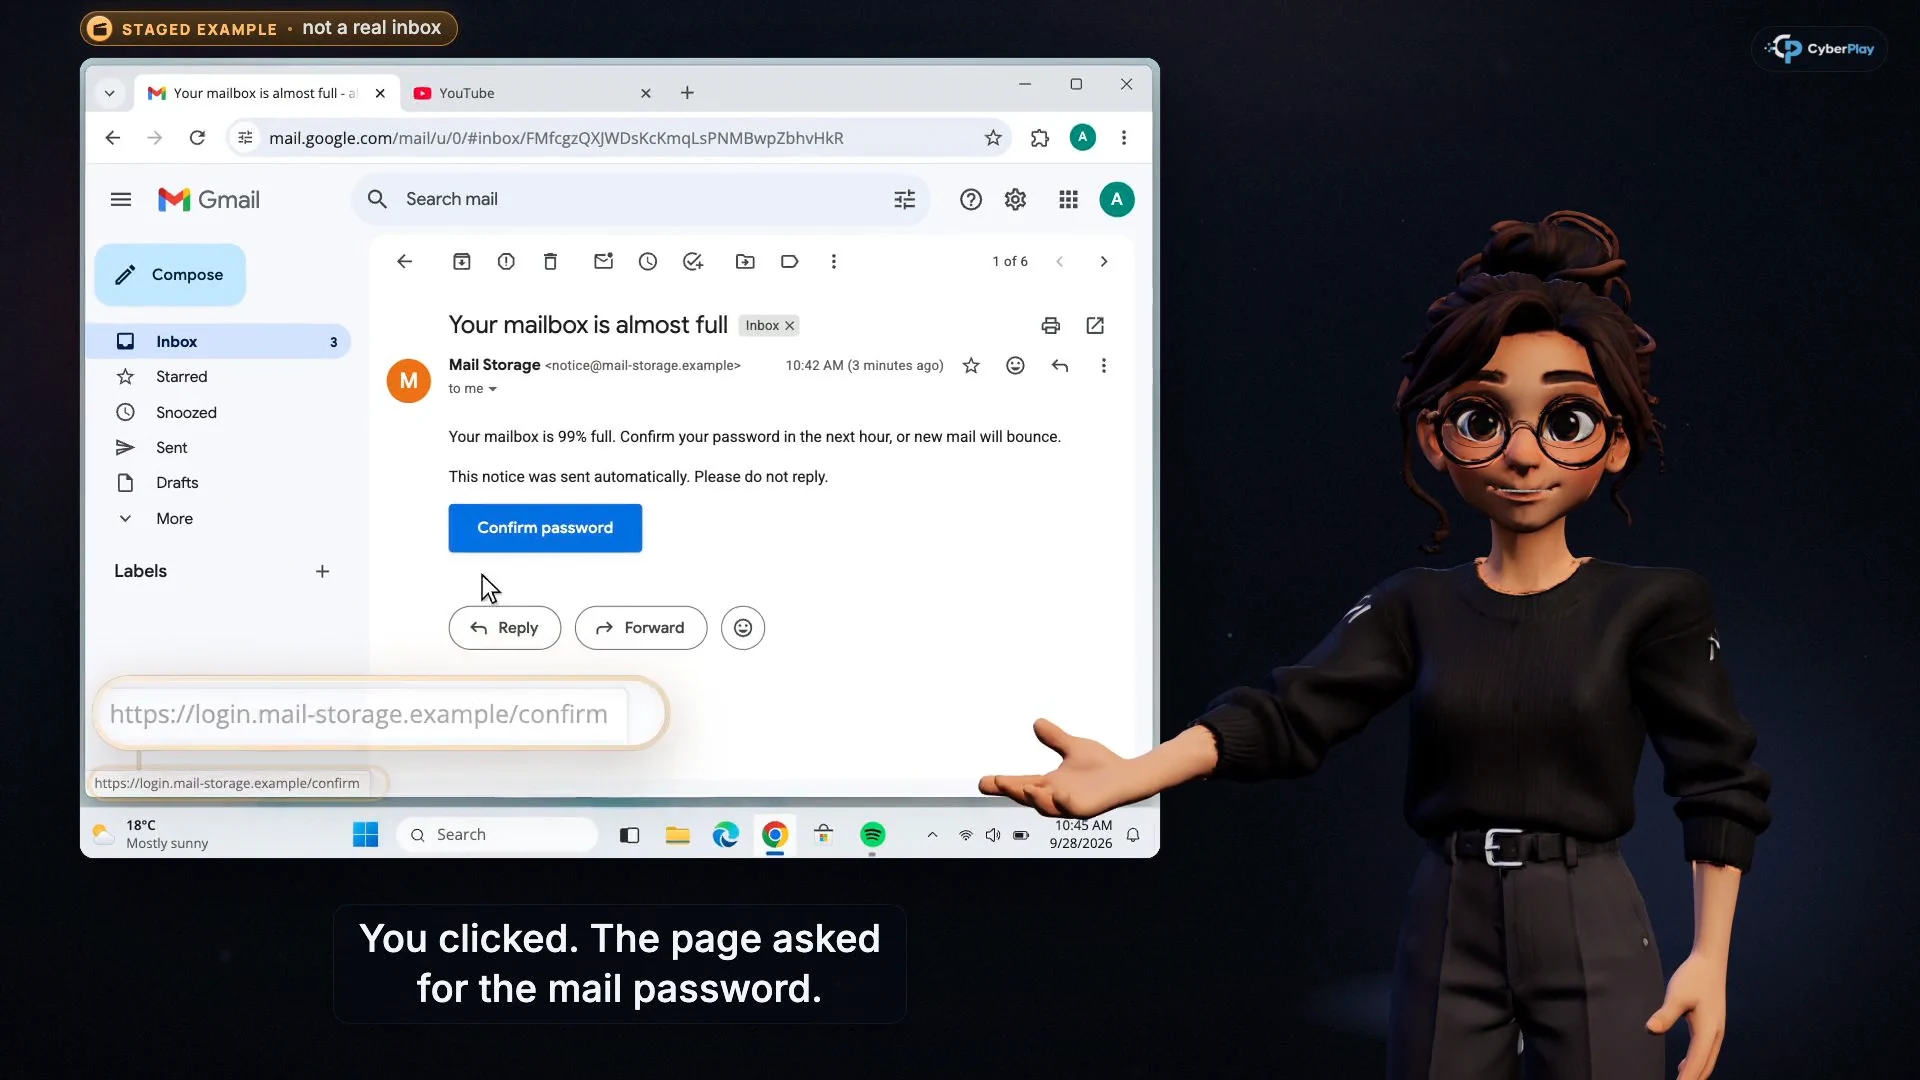
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
Los cursos de concienciación pueden apoyar un programa NIS2 enseñando las decisiones sobre higiene, acceso, recuperación y notificación. Una relación útil identifica el requisito, la actividad formativa y las evidencias que aún hacen falta fuera de la formación. Completar un curso no demuestra que los controles funcionen ni que se cumplan todas las obligaciones NIS2.
Esta guía es una propuesta editorial para responsables de programas, revisada el 3 de octubre de 2026. Confirma la aplicabilidad y los requisitos nacionales con el responsable jurídico o de cumplimiento. Los artículos y la interfaz de CyberPlay admiten nueve idiomas; la narración y el contenido de las lecciones están actualmente en inglés y rumano.
Lo que te llevas
- Distingue la formación del órgano de dirección de la concienciación general del personal.
- Relaciona cada curso con una decisión y un responsable, no con un porcentaje de cumplimiento.
- Distingue la práctica de notificación interna de las obligaciones legales de notificación.
- Combina registros formativos con evidencias técnicas, operativas y de gobernanza.
1. Confirma las normas aplicables antes de relacionar contenidos
NIS2 comprende tipos definidos de entidades de sectores críticos, con reglas de tamaño y excepciones. La Comisión Europea explica que los Estados miembros transponen la directiva al derecho nacional. Hay que determinar el ámbito, la autoridad y las medidas nacionales antes de evaluar un catálogo de cursos. El idioma de un artículo no determina la jurisdicción del lector.
Encabeza tu ficha con la entidad jurídica, sus servicios, la autoridad competente, el responsable interno y la fecha de revisión de aplicabilidad. Distingue propuestas de requisitos aprobados: la página de la Comisión sobre NIS2 describe modificaciones específicas propuestas en enero de 2026. Un plan formativo no debe tratar una propuesta como si ya estuviera en vigor.
Fuentes de esta sección: Directiva NIS2: proteger redes y sistemas de información
2. Distingue las dos disposiciones sobre formación
El artículo 20.2 exige que los Estados miembros garanticen formación a los miembros de los órganos de dirección para identificar riesgos y evaluar prácticas de gestión de riesgos e impactos en los servicios; fomenta formación periódica similar para el personal. El artículo 21.2.g incluye, por separado, higiene y formación en ciberseguridad entre las medidas de gestión de riesgos.
Esto sugiere dos planes de aprendizaje. El personal practica decisiones de su trabajo. La dirección estudia cómo podría fallar un servicio, qué controles necesitan recursos y qué evidencias justifican aceptar riesgo residual. Una lección de phishing puede introducir un caso para ambos públicos, pero no cubre todo el currículo directivo. Añade una discusión facilitada sobre los servicios y las responsabilidades de decisión de la organización.
Fuentes de esta sección: Directiva (UE) 2022/2555: artículos 20, 21 y 23
3. Relaciona cada curso con su aportación y su límite
La tabla cubre las diez categorías del artículo 21.2 y las disposiciones de dirección desde la perspectiva formativa. No evalúa controles. La columna central describe una posible aportación del aprendizaje; la última identifica trabajo organizativo independiente. Algunos requisitos no tienen equivalente directo en un curso. No conviertas el número de coincidencias en una puntuación de cumplimiento NIS2.
- Abrir Phishing moderno por correo
- Practicar una solicitud MFA inesperada
- Aprender vías fiables de actualización
| Referencia NIS2 | Curso y aportación práctica | Evidencia o trabajo independiente |
|---|---|---|
| 20.1: aprobación y supervisión | Usar un caso para debatir qué decisión de dirección se necesita. | Aprobación, supervisión y gobernanza con responsabilidades reales. |
| 20.2: formación de la dirección | Debatir el impacto empresarial de un caso de pagos o ransomware. | Currículo directivo, participación y registro de decisiones. |
| 21.2.a: políticas de riesgos y sistemas | Usar casos para explicar decisiones de política. | Análisis de riesgos documentado y políticas con responsables. |
| 21.2.b: respuesta a incidentes | He hecho clic. ¿Y ahora qué? practica cómo explicar lo ocurrido. | Plan de respuesta con responsable, contactos accesibles y ejercicios. |
| 21.2.c: continuidad | Un icono de nube no es una copia de seguridad enseña qué preguntar sobre recuperación. | Copias operativas, pruebas de restauración y planes de recuperación. |
| 21.2.d: seguridad de proveedores | ¿Quién ve tu pantalla? ayuda a verificar una solicitud de soporte. | Evaluación de proveedores, contratos y garantías. |
| 21.2.e: seguridad del ciclo de vida | Actualizaciones y avisos de seguridad reales explica vías fiables de actualización. | Gestión de vulnerabilidades y despliegues técnicos controlados. |
| 21.2.f: evaluación de eficacia | Las revisiones formativas identifican preguntas que necesitan explicación. | Criterios y evidencias para evaluar los controles reales. |
| 21.2.g: higiene y formación | Phishing moderno por correo y ¿Quién ve tu pantalla? practican la verificación. | Cobertura por funciones, procedimientos locales y revisión de necesidades. |
| 21.2.h: prácticas criptográficas | No se atribuye un equivalente directo a ningún curso. | Política criptográfica, cifrado adecuado y gestión de claves. |
| 21.2.i: personas, acceso y activos | Elige a las personas antes de compartir ayuda a seleccionar destinatarios. | Revisiones de acceso, inventarios y procedimientos de altas y bajas. |
| 21.2.j: autenticación y comunicaciones | Recházalo si no lo has iniciado practica una solicitud MFA inesperada. | Configuración de autenticación y comunicaciones seguras adecuadas. |
Fuentes de esta sección: Directiva (UE) 2022/2555: artículos 20, 21 y 23
4. Usa la puesta en común directiva para detectar decisiones pendientes
Tras la lección MFA, plantea un administrador ficticio de un servicio crítico que aprobó una solicitud inesperada. ¿Qué servicios dependen de esa cuenta? ¿Quién puede revocar el acceso? ¿Existe un contacto de emergencia probado? ¿Qué necesitaría ver la dirección antes de dar el problema por resuelto? Estas preguntas conectan el caso con decisiones de servicio sin convertir a los directivos en gestores de incidentes.
Registra el escenario, las decisiones, las preguntas abiertas y la persona encargada de cada seguimiento. Un certificado de finalización puede acompañar el registro, pero no sustituye el razonamiento ni demuestra una supervisión eficaz. Quien facilita la sesión debe distinguir lo comprendido por los participantes de lo implantado realmente por la organización.
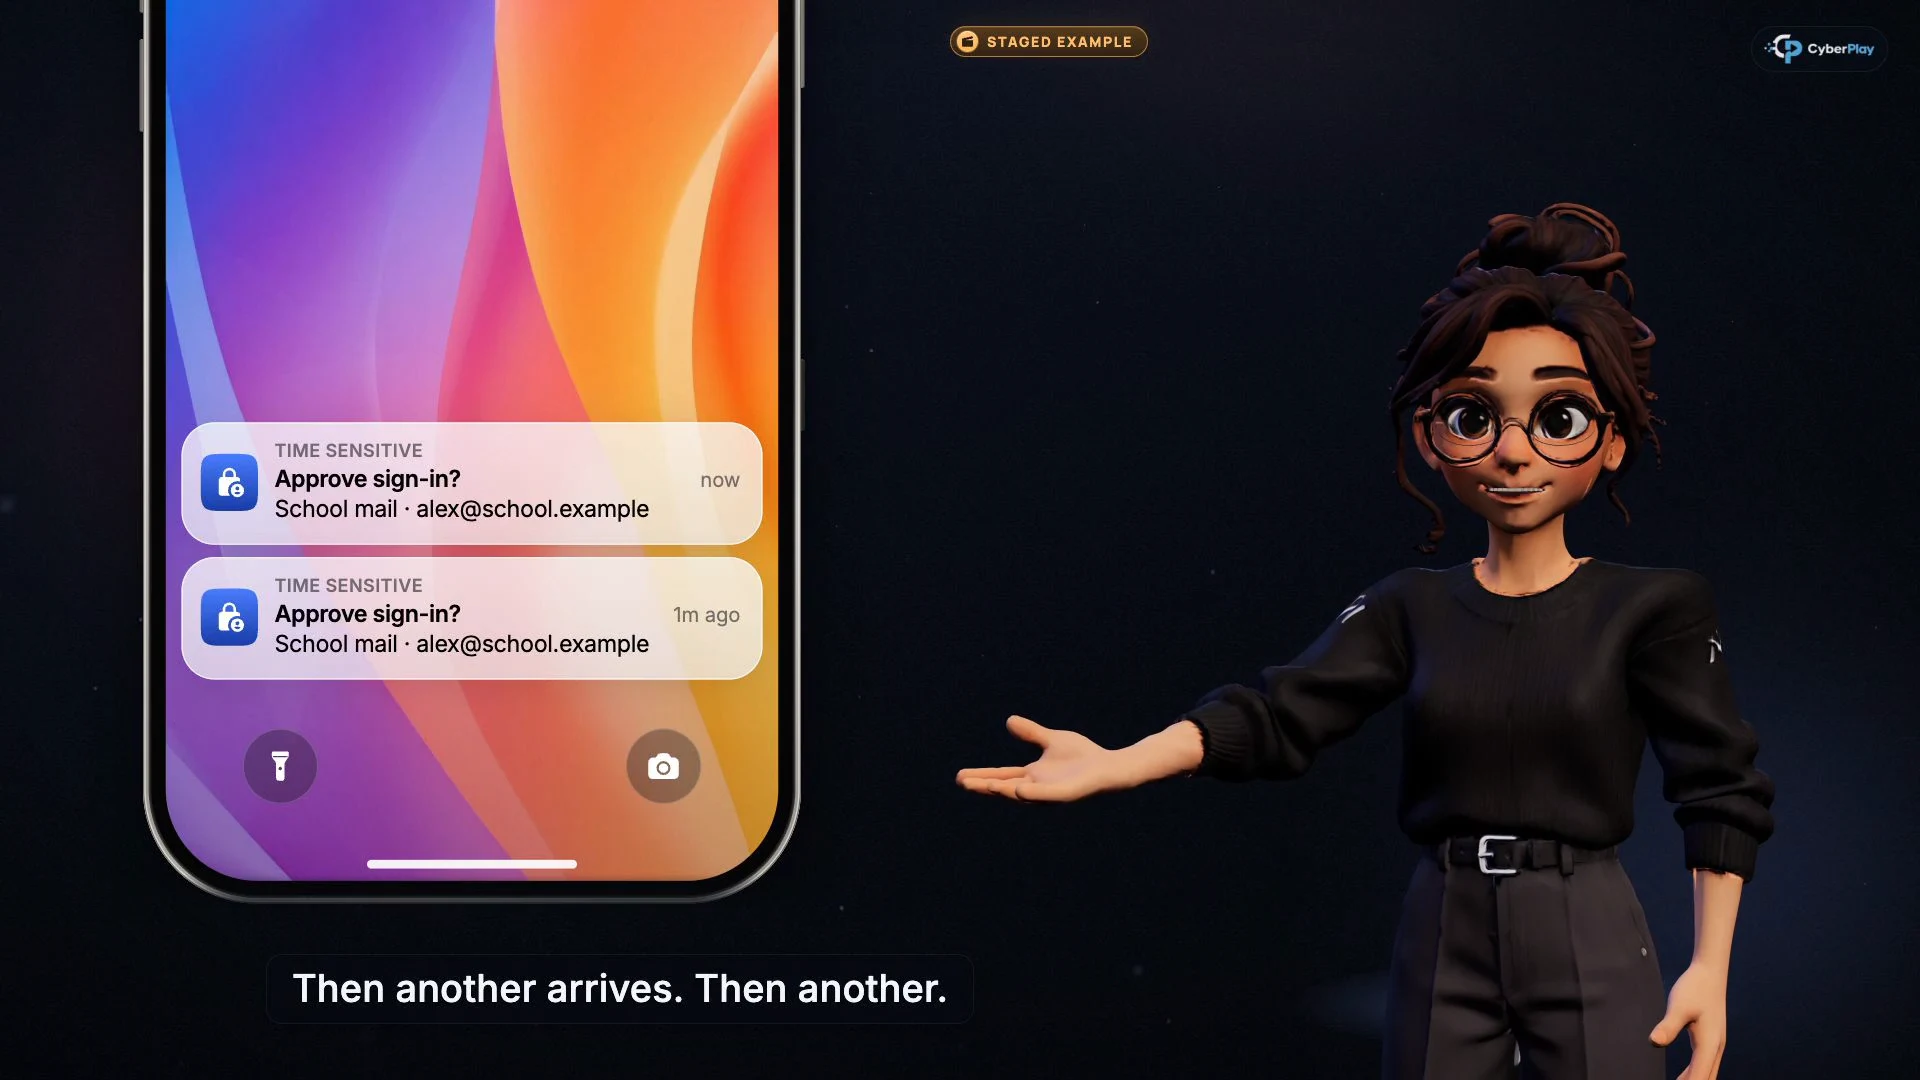
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Relaciona la solicitud con tu acción
La solicitud de aprobación debe corresponder a un inicio de sesión que tú hayas iniciado.
- La insistencia no convierte la solicitud en esperada
Rechaza solicitudes inesperadas y utiliza el canal de notificación de tu organización.
5. Conecta la notificación interna rápida con el artículo 23
Para incidentes significativos, el artículo 23 exige generalmente una alerta temprana dentro de las 24 horas desde que se tiene conocimiento, una notificación dentro de las 72 horas y un informe final dentro del mes siguiente a la notificación. Las dos primeras actuaciones deben hacerse además sin demora indebida. Si el incidente continúa cuando vence el informe final, se presenta uno de progreso y después el final dentro del mes siguiente a su gestión. Los incidentes significativos que afectan a los servicios de confianza de un prestador tienen un plazo de notificación de 24 horas.
Enseña al personal a comunicar pronto por la vía interna, sin esperar al plazo legal ni decidir por su cuenta si se cumple el umbral normativo. Los responsables de respuesta y jurídicos evalúan la significación, aplican las reglas y gestionan las notificaciones externas. Practica el traspaso: un mensaje útil explica qué ocurrió y cuándo y conserva la información que solicite el equipo.
Fuentes de esta sección: Directiva (UE) 2022/2555: artículos 20, 21 y 23
6. Añade juegos sin presentarlos como pruebas de controles
Combina el curso de copias con Backup or Lose It. En sus escenarios de escritorio, el jugador decide qué trabajo proteger y recupera archivos de copias que sobreviven a un ransomware simulado. En la puesta en común, pregunta dónde guardar el trabajo aprobado y quién puede ayudar a restaurarlo. Registra los términos desconocidos o las responsabilidades confusas como necesidades formativas.
Encarga a otra persona verificar las copias y restauraciones reales. Una recuperación correcta en el juego no accede a esa infraestructura. Igualmente, Phishing Detective 3D ayuda a discutir datos de pago alterados y cuentas comprometidas; su investigación ficticia no verifica los controles reales de proveedores o identidad.
- Aprender la diferencia entre sincronización y recuperación
- Practicar la recuperación en Backup or Lose It
- Examinar el caso ficticio de pago al proveedor
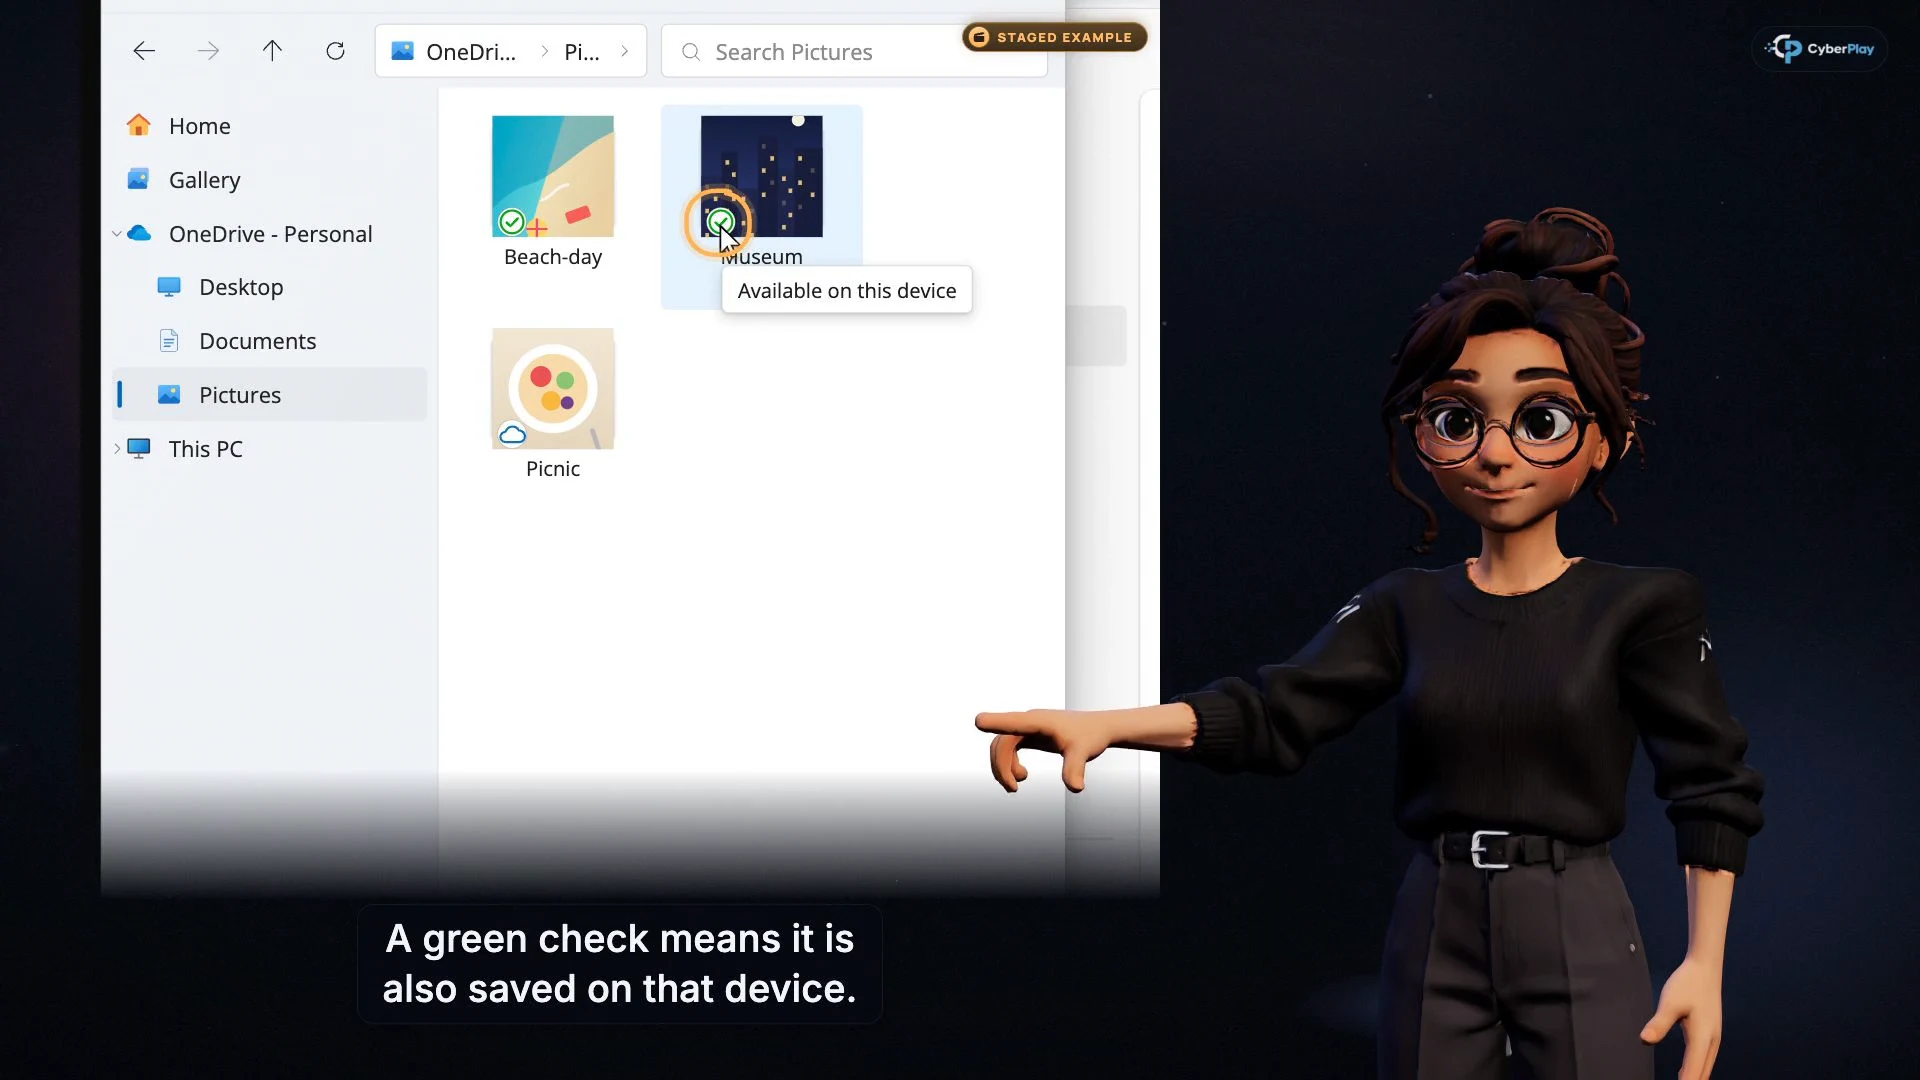
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Disponible localmente no significa recuperación probada
La marca verde indica el estado de sincronización del archivo, no una copia independiente probada.
- Pregunta dónde está la copia recuperable
Aclara qué se copia, quién responde de la recuperación y cuándo se probó la restauración.
7. Reúne evidencias que otra persona pueda examinar
La guía técnica de ENISA de 2025 aporta ejemplos de evidencias para entidades cubiertas por el Reglamento de Ejecución 2024/2690, incluidas categorías específicas de infraestructura digital, servicios TIC y proveedores digitales. No es vinculante ni sustituye requisitos nacionales. Su distinción entre requisitos, orientación y evidencias ayuda a organizar la revisión si se mantiene ese límite de ámbito.
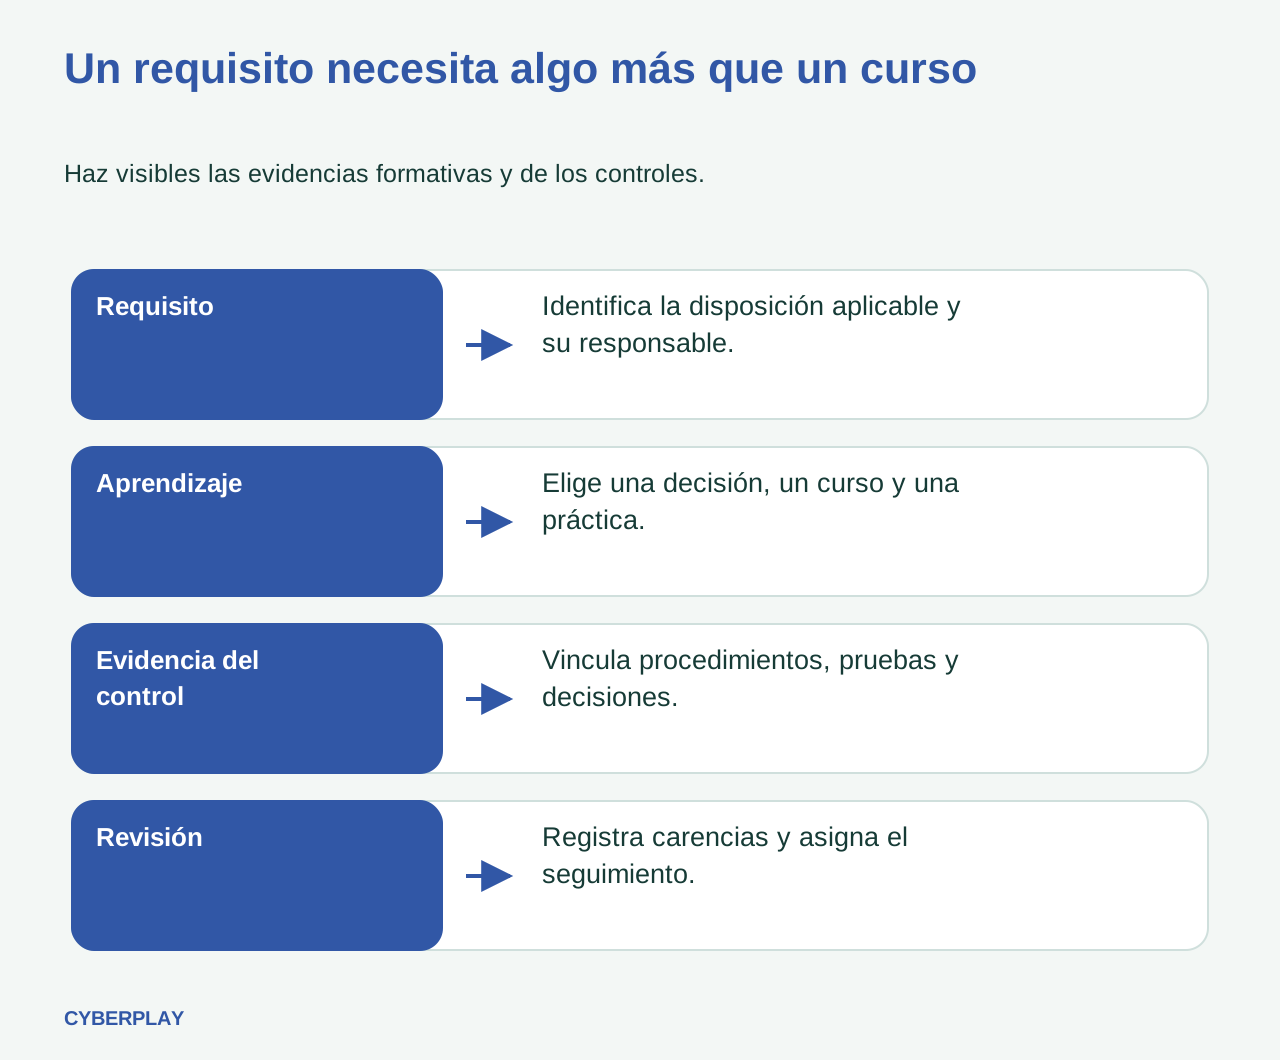
En el registro formativo, conserva público previsto, objetivo, título y versión o fecha de revisión del curso, idioma, participación, contexto de evaluación y seguimiento. Ajusta conservación y permisos a la organización. Vincula por separado procedimientos, pruebas y decisiones del responsable del control. Un campo de evidencia vacío debe seguir mostrando una carencia, no rellenarse con un certificado porque esté disponible.
Fuentes de esta sección: Guía técnica de aplicación de NIS2
8. Ejercicio: ¿el certificado cierra el control?
Revisa esta entrada ficticia como si comprobaras la ficha de un colega. Explica qué demuestra la evidencia y elige el siguiente paso; no hacen falta registros reales del personal.
9. Haz visibles los límites de la evidencia de la plataforma
Cursos de CyberPlay utiliza cinco puntos de decisión en vídeo y ofrece un certificado de finalización cuando el participante y el plan cumplen las condiciones para solicitarlo. Las pruebas de conocimientos de juegos son actividades escritas independientes que se desbloquean al superarlos. Un resultado de juego o curso es evidencia formativa; ninguno declara conformidad con NIS2.
Mantén la correspondencia entre requisitos y formación y la revisión del programa mediante tu proceso de gobernanza, usando los registros de aprendizaje disponibles en tu espacio de trabajo. Empieza por unas pocas decisiones relevantes, adjunta las evidencias formativas de forma transparente y asigna a cada requisito organizativo pendiente un responsable que rinda cuentas. Un indicador de progreso puede orientar el seguimiento; no demuestra que un control funcione.
Relaciona la continuidad con un escenario de recuperación
Juega a Backup or Lose It en español y comenta qué evidencias harían falta para verificar la recuperación real de tu organización. El acceso depende del plan.
Abrir Backup or Lose ItFuentes y lecturas adicionales
- Directiva (UE) 2022/2555: artículos 20, 21 y 23 — Parlamento Europeo y Consejo. Consultado el 2026-10-03
- Directiva NIS2: proteger redes y sistemas de información — Comisión Europea. Consultado el 2026-10-03
- Guía técnica de aplicación de NIS2 — ENISA. Consultado el 2026-10-03
Sigue explorando
- Formación NIS2: programa práctico y lista de evidencias
Planifica la formación NIS2 por funciones, riesgos y decisiones. Incluye una matriz de evidencias y distingue la formación de directivos y la de empleados.
ES · 10 min de lectura - Cursos de concienciación en ciberseguridad: un programa que une aprendizaje y práctica
Diseña un programa de concienciación con cursos breves en vídeo, juegos realistas y pruebas de conocimientos. Ejemplos por funciones y límites de cada resultado.
ES · 8 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura - Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura - Concienciación en ciberseguridad para universidades: un plan de cursos
Organiza la concienciación universitaria con acogida del alumnado, itinerarios para personal e investigadores, cursos CyberPlay, juegos y un ejercicio del campus.
ES · 11 min de lectura - Formación en ciberseguridad para centros educativos: un plan de clase
Planifica clases de ciberseguridad con cursos en vídeo, actividades y juegos. Practica cómo verificar mensajes, compartir archivos y pedir ayuda en el centro.
ES · 11 min de lectura