Équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 11 min de lecture
Guide et exercices en français
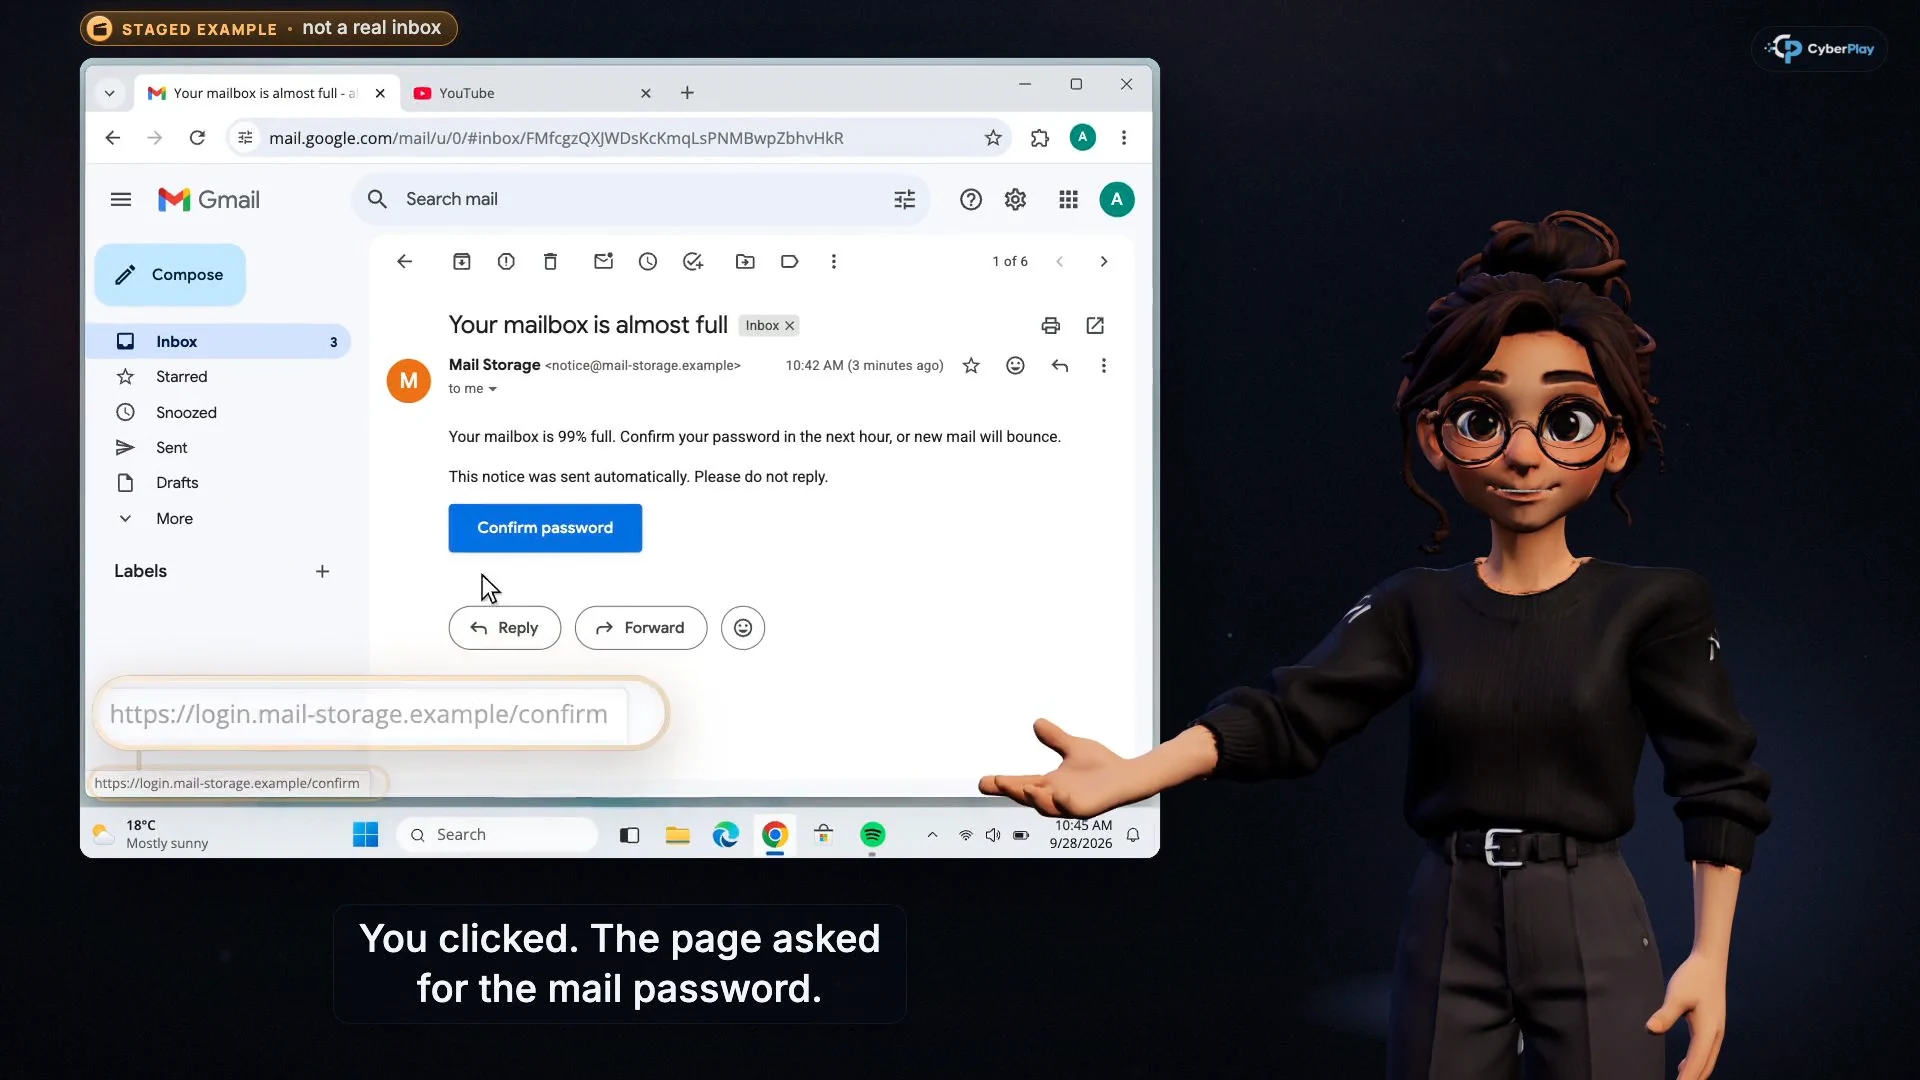
Agrandir l’image · Image du cours vidéo · interface en anglais
Les cours de sensibilisation à la sécurité peuvent soutenir un programme NIS2 en enseignant les décisions qui sous-tendent l'hygiène, l'accès, la récupération et le signalement. Une cartographie utile nomme l'exigence, l'activité d'apprentissage et les preuves encore nécessaires en dehors de la formation. L'achèvement d'un cours ne permet pas d'établir que les contrôles de l'organisation fonctionnent ou que toutes les obligations de la directive NIS2 sont respectées.
Ce guide en français propose une correspondance éditoriale pour les responsables de programmes, révisée le 3 octobre 2026. Confirmez le champ d’application et les exigences nationales avec votre responsable juridique ou conformité. Les articles et l’interface CyberPlay existent en neuf langues ; la narration et le contenu des leçons vidéo sont actuellement en anglais et en roumain.
Les points à retenir
- Séparez l'apprentissage de l'organe de direction de la sensibilisation générale des employés.
- Associez chaque cours à une décision et à un responsable, et non à un pourcentage de conformité.
- Séparez la pratique du signalement interne des obligations légales de notification.
- Associez les dossiers d'apprentissage aux preuves techniques, opérationnelles et de gouvernance.
1. Confirmer les règles applicables avant de cartographier le contenu
La directive NIS2 couvre des types définis d'entités dans des secteurs critiques, avec des règles de taille et des exceptions. La Commission européenne explique que les États membres transposent la directive en droit national. Le champ d'application, l'autorité et les mesures nationales applicables sont donc importants avant de pouvoir évaluer un catalogue de cours. La langue d'un article ne détermine pas la juridiction légale de son lecteur.
Commencez votre fiche de cartographie par l'entité juridique, les services qu'elle fournit, l'autorité responsable, le responsable interne et la date de l'examen d'applicabilité. Séparez les propositions des exigences promulguées : la présentation de la directive NIS2 par la Commission décrit des amendements ciblés proposés en janvier 2026. Un plan de formation ne doit pas traiter silencieusement une proposition comme la règle déjà en vigueur.
Sources de cette section: Directive NIS2 : sécuriser les réseaux et les systèmes d'information
2. Distinguer les deux dispositions relatives à la formation
L'article 20, paragraphe 2, exige des États membres qu'ils veillent à ce que les membres de l'organe de direction suivent une formation pour identifier les risques et évaluer les pratiques de gestion des risques et les impacts sur les services ; il encourage une formation régulière similaire pour les employés. L'article 21, paragraphe 2, point g), inclut séparément l'hygiène informatique et la formation à la cybersécurité parmi les mesures de gestion des risques.
Pour votre programme, cela suggère deux plans d'apprentissage. Les employés s'exercent à prendre des décisions dans leur travail. La direction étudie comment un service pourrait défaillir, quels contrôles méritent des ressources et quelles preuves justifient l'acceptation d'un risque résiduel. Une leçon sur l'hameçonnage peut présenter un cas concret pour les deux publics, mais elle ne fournit pas le programme complet de la direction. Ajoutez une discussion animée en utilisant les services de l'organisation et les responsabilités décisionnelles.
Sources de cette section: Directive (UE) 2022/2555 : articles 20, 21 et 23
3. Associer un cours à sa contribution et à ses lacunes
Le tableau couvre les dix catégories de l'article 21, paragraphe 2, et les dispositions relatives à la direction, au niveau du programme d'apprentissage. Il ne s'agit pas d'une évaluation des contrôles. La colonne du milieu décrit une contribution possible à l'apprentissage ; la dernière colonne identifie le travail organisationnel distinct. Certaines exigences n'ont pas d'équivalent direct sous forme de cours. Ne transformez pas le nombre de correspondances en un score de conformité NIS2.
- Ouvrir L'hameçonnage par e-mail moderne
- S'entraîner à gérer une demande MFA inattendue
- Découvrir les voies de mise à jour de confiance
| Référence NIS2 | Cours et contribution pratique | Preuves ou travaux distincts |
|---|---|---|
| 20(1) : approbation et supervision | Utilisez un cas pour discuter de la décision de direction nécessaire. | Approbation réelle, supervision et gouvernance responsable. |
| 20(2) : apprentissage de la direction | Utilisez un cas de paiement ou de rançongiciel pour discuter de l'impact sur l'entreprise. | Un programme de formation pour la direction, la participation et un registre des décisions. |
| 21(2)(a) : politiques relatives aux risques et aux systèmes | Utilisez des cas tirés des cours pour rendre les choix de politique compréhensibles. | Analyse des risques documentée et politiques de sécurité attribuées à un responsable. |
| 21(2)(b) : réponse aux incidents | J'ai cliqué. Et maintenant ? permet de s'entraîner à expliquer ce qui s'est passé. | Un plan de réponse attribué à un responsable, des contacts joignables et des exercices. |
| 21(2)(c) : continuité | Une icône de cloud n'est pas une sauvegarde enseigne les questions de capacité de récupération. | Opération de sauvegarde, tests de restauration et plans de reprise des services. |
| 21(2)(d) : sécurité des fournisseurs | Qui accède à votre écran ? aide à vérifier une demande d'assistance. | Évaluation des risques liés aux fournisseurs, contrats et éléments d’assurance sur la sécurité. |
| 21(2)(e) : sécurité du cycle de vie des systèmes | Le cours « Mises à jour réelles et alertes de sécurité » explique les voies de mise à jour de confiance. | Gestion des vulnérabilités et déploiement technique contrôlé. |
| 21(2)(f) : évaluation de l'efficacité | Les bilans d'apprentissage révèlent les questions nécessitant davantage d'explications. | Critères définis et preuves pour l'évaluation des contrôles réels. |
| 21(2)(g) : hygiène et formation | L'hameçonnage par e-mail moderne et Qui accède à votre écran ? permettent de s'exercer à la vérification. | Couverture des rôles, procédures locales et examen des besoins d'apprentissage. |
| 21(2)(h) : pratiques cryptographiques | Aucun équivalent direct sous forme de cours n'est revendiqué. | Politique de cryptographie, chiffrement approprié et gestion des clés. |
| 21(2)(i) : personnel, accès et actifs | Nommez les personnes avant de partager favorise des choix de destinataires prudents. | Revues des accès, registres des actifs et procédures d'arrivée/départ. |
| 21(2)(j) : authentification et communications | Refusez si vous n'en êtes pas à l'origine permet de s'exercer face à une invite MFA inattendue. | Configuration de l'authentification et communications sécurisées appropriées. |
Sources de cette section: Directive (UE) 2022/2555 : articles 20, 21 et 23
4. Utiliser un débriefing de la direction pour exposer les décisions manquantes
Après la leçon sur la MFA, demandez à la direction d'envisager le cas fictif d'un administrateur de services critiques qui aurait approuvé une demande inattendue. Quels services dépendent de ce compte ? Qui peut révoquer l'accès ? Existe-t-il une voie de contact d'urgence testée ? Que devrait voir la direction avant de conclure que le problème a été résolu ? Ces questions relient l'exemple aux décisions de service plutôt que de demander aux directeurs de devenir des gestionnaires d'incidents.
Gardez un registre précis : le scénario envisagé, les décisions prises, les questions restées sans réponse et la personne responsable de chaque suivi. Un attestation de fin de formation peut accompagner ce registre. Il ne peut pas remplacer le raisonnement ni établir qu'un organe de direction a exercé une supervision efficace. L'animateur doit distinguer ce que les apprenants ont compris de ce que l'organisation a réellement mis en œuvre.
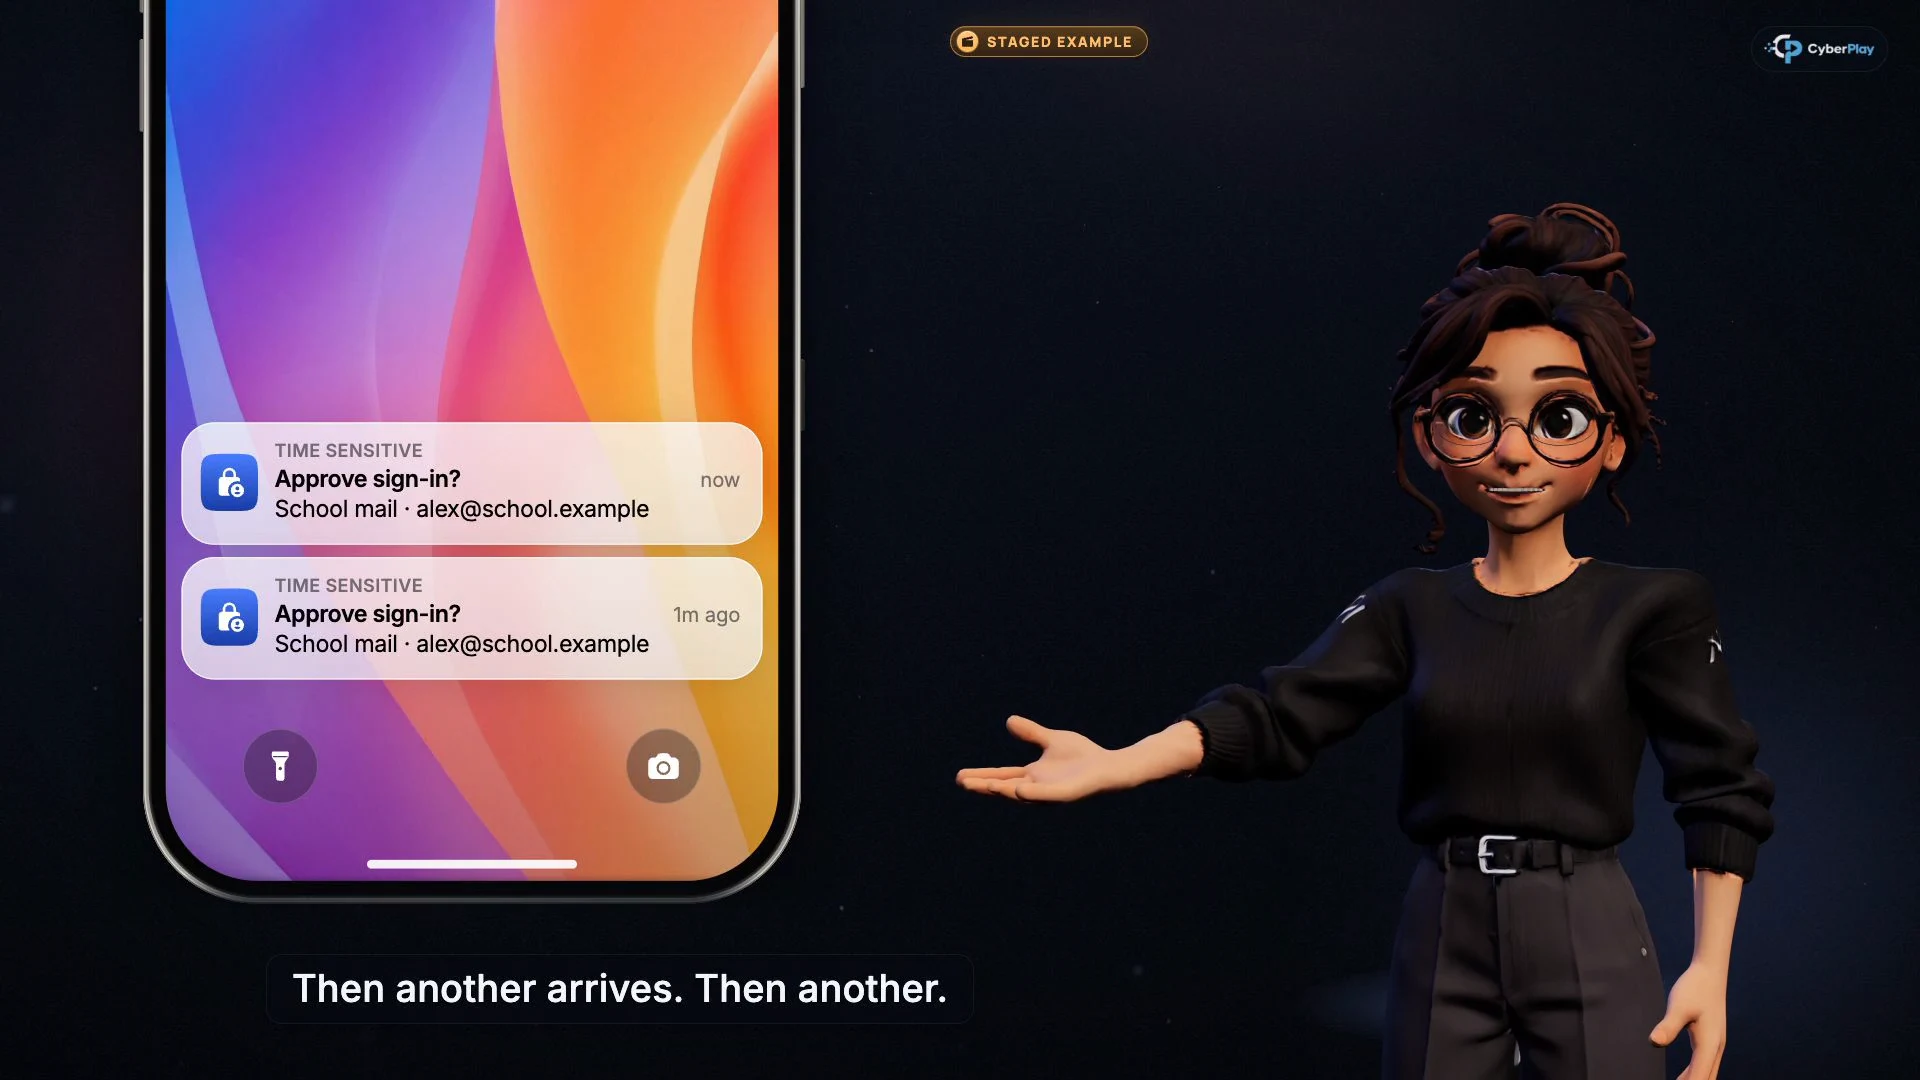
Agrandir l’image · Image du cours vidéo · interface en anglais
- Reliez l'invite à votre action
Une demande d'approbation doit correspondre à une connexion que vous avez initiée.
- Une pression répétée reste non sollicitée
Refusez les demandes inattendues et utilisez la voie de signalement fournie par votre organisation.
5. Relier les signalements internes rapides à l'article 23
Pour les incidents importants, l'article 23 exige généralement une alerte précoce dans les 24 heures suivant la prise de connaissance, une notification dans les 72 heures et un rapport final dans le mois suivant la notification. Les deux premières exigent également une action sans retard injustifié. Si l'incident est en cours au moment où le rapport final est attendu, un rapport d'avancement est suivi d'un rapport final dans le mois suivant le traitement de l'incident. Les incidents importants affectant les services de confiance d'un prestataire ont un délai de notification de 24 heures.
Apprenez aux employés à signaler rapidement par le canal interne, sans attendre une échéance légale ni décider seuls si le seuil réglementaire est atteint. Les responsables de la réponse et du service juridique évaluent l’importance, appliquent les règles pertinentes et gèrent les notifications externes. Exercez-vous à transmettre les faits : un message utile décrit ce qui s’est passé et quand ; les informations demandées par l’équipe d’intervention sont ensuite conservées.
Sources de cette section: Directive (UE) 2022/2555 : articles 20, 21 et 23
6. Ajouter la pratique par le jeu sans prétendre à un test de contrôle
Associez le cours sur les sauvegardes à Backup or Lose It. Les scénarios de poste de travail du jeu obligent l'apprenant à choisir quel travail nécessite une protection et à récupérer des fichiers à partir de copies qui survivent à un événement de rançongiciel simulé. Utilisez le débriefing pour demander où doit se trouver le travail approuvé et qui peut aider à le restaurer. Notez la terminologie peu familière ou une responsabilité floue comme une lacune d'apprentissage.
Ensuite, désignez un responsable différent pour vérifier les sauvegardes et les restaurations réelles dans l'environnement de l'organisation. Une récupération réussie dans le jeu n'a aucun accès à cette infrastructure. De même, Phishing Detective 3D peut soutenir une discussion sur les informations de paiement modifiées et les comptes compromis ; son enquête fictive ne peut pas vérifier vos contrôles de fournisseurs ou vos contrôles d'identité.
- Découvrir pourquoi la synchronisation et la récupération sont différentes
- S'entraîner à la récupération dans Backup or Lose It
- Inspecter le cas fictif de paiement de fournisseur
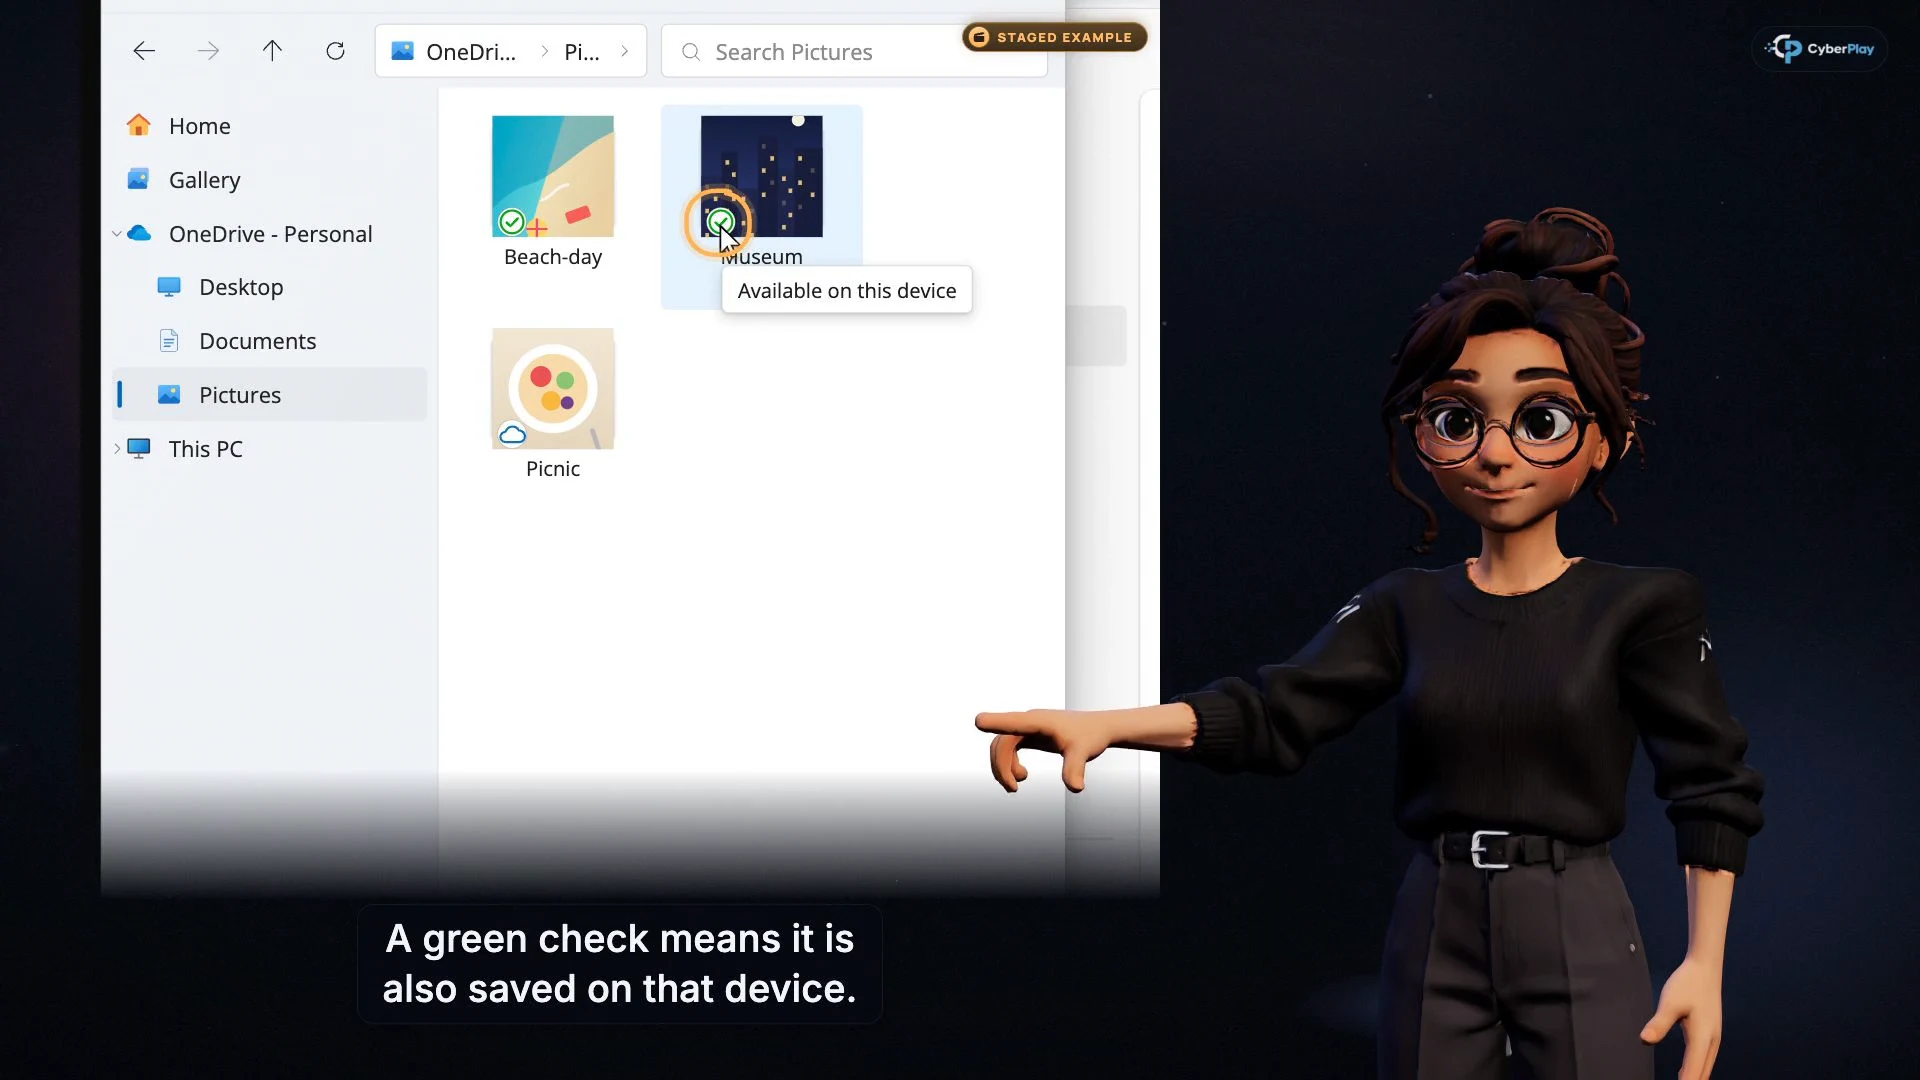
Agrandir l’image · Image du cours vidéo · interface en anglais
- Disponible localement n'est pas un test de récupération
Une coche verte décrit l'état de synchronisation de ce fichier, et non une sauvegarde indépendante testée.
- Demandez où se trouve la copie récupérable
Sachez ce qui est sauvegardé, qui est responsable de la récupération et quand la restauration a été testée pour la dernière fois.
7. Rassembler des preuves qu'un autre examinateur peut inspecter
Les recommandations de mise en œuvre technique 2025 de l'ENISA fournissent des exemples de preuves pour les entités couvertes par le règlement d'exécution 2024/2690, y compris les catégories spécifiées d'infrastructures numériques, de services TIC et de fournisseurs numériques. Il s'agit de recommandations non contraignantes qui ne remplacent pas les exigences nationales. Leur séparation des exigences, des recommandations et des preuves est un moyen utile d'organiser un examen, à condition de conserver cette limitation de champ d'application.
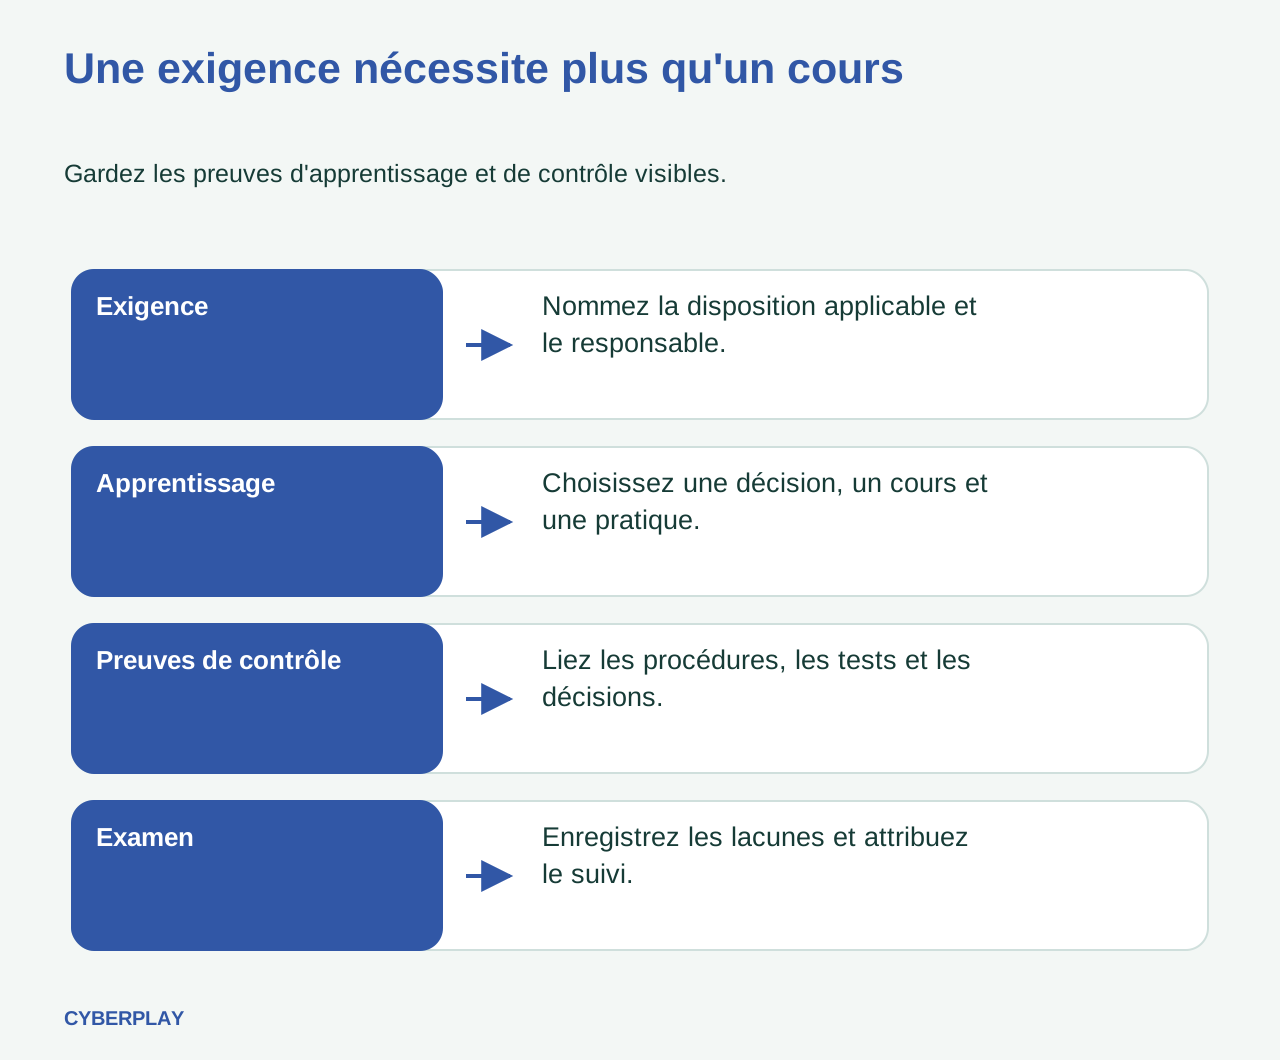
Pour un dossier d'apprentissage, conservez le public cible, l'objectif, le titre et la version du cours ou la date de révision, la langue de la leçon, le registre de participation, le contexte d'évaluation et le suivi. Maintenez la période de conservation et les autorisations d'accès appropriées à votre organisation. Liez séparément les procédures du responsable du contrôle, les résultats des tests ou les registres de décisions. Un champ de preuve vide doit rester une lacune visible, et ne pas être rempli avec un certificat de cours parce qu'il y en a un de disponible.
Sources de cette section: Recommandations de mise en œuvre technique NIS2
8. Exercice : le certificat clôture-t-il le contrôle ?
Examinez l'entrée fictive suivante comme si vous vérifiiez la fiche de cartographie d'un collègue. La tâche consiste à dire ce que les preuves soutiennent et à choisir la prochaine action ; aucun dossier d'employé réel n'est nécessaire.
9. Garder visible la limite des preuves de la plateforme
Les cours CyberPlay utilisent cinq points de contrôle vidéo et offrent un attestation de fin de formation lorsque l'apprenant et le plan remplissent les conditions d'obtention. Les tests de connaissances des jeux sont des activités écrites distinctes débloquées après avoir réussi leurs jeux. Un résultat de jeu ou de cours est une preuve de formation ; aucun de ces artefacts n'est une déclaration de conformité NIS2.
Tenez à jour la correspondance entre exigences et activités ainsi que l’évaluation du programme dans votre processus de gouvernance, en utilisant les données d’apprentissage disponibles dans votre espace de travail. Commencez par quelques décisions pertinentes, joignez les preuves d’apprentissage sans en exagérer la portée et désignez un responsable pour chaque exigence organisationnelle restante. Un indicateur de progression peut orienter le suivi ; il ne peut pas établir qu’une mesure de sécurité fonctionne.
Relier l'apprentissage de la continuité à un scénario de récupération
Jouez à Backup or Lose It en français, puis discutez des preuves qui seraient nécessaires pour vérifier les dispositions réelles de récupération de votre organisation. L'accès au jeu dépend de votre forfait.
Ouvrir Backup or Lose ItSources et lectures complémentaires
- Directive (UE) 2022/2555 : articles 20, 21 et 23 — Parlement européen et Conseil. Consulté le 2026-10-03
- Directive NIS2 : sécuriser les réseaux et les systèmes d'information — Commission européenne. Consulté le 2026-10-03
- Recommandations de mise en œuvre technique NIS2 — ENISA. Consulté le 2026-10-03
Poursuivez votre lecture
- Formation et sensibilisation NIS2 : programme pratique et preuves à conserver
Planifiez votre formation sensibilisation NIS2 par rôle, reliez les actions aux risques et conservez des preuves probantes. Distinguez direction et collaborateurs.
FR · 10 min de lecture - Cours de sensibilisation à la cybersécurité : de la leçon à la pratique
Associez cours vidéo, jeux et tests de connaissances dans un programme de cybersécurité. Exemples par rôle, exercice et limites des résultats.
FR · 9 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture - Sensibilisation à la cybersécurité à l’université : un plan de cours
Organisez la sensibilisation à la cybersécurité pour étudiants, personnel et chercheurs avec les cours CyberPlay, des jeux et un exercice de signalement.
FR · 12 min de lecture - Sensibilisation à la cybersécurité à l’école : un plan de séance
Préparez une séance de cybersécurité à l’école avec cours vidéo, jeux et exercices : vérifier les messages, partager les fichiers et demander de l’aide.
FR · 12 min de lecture