Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
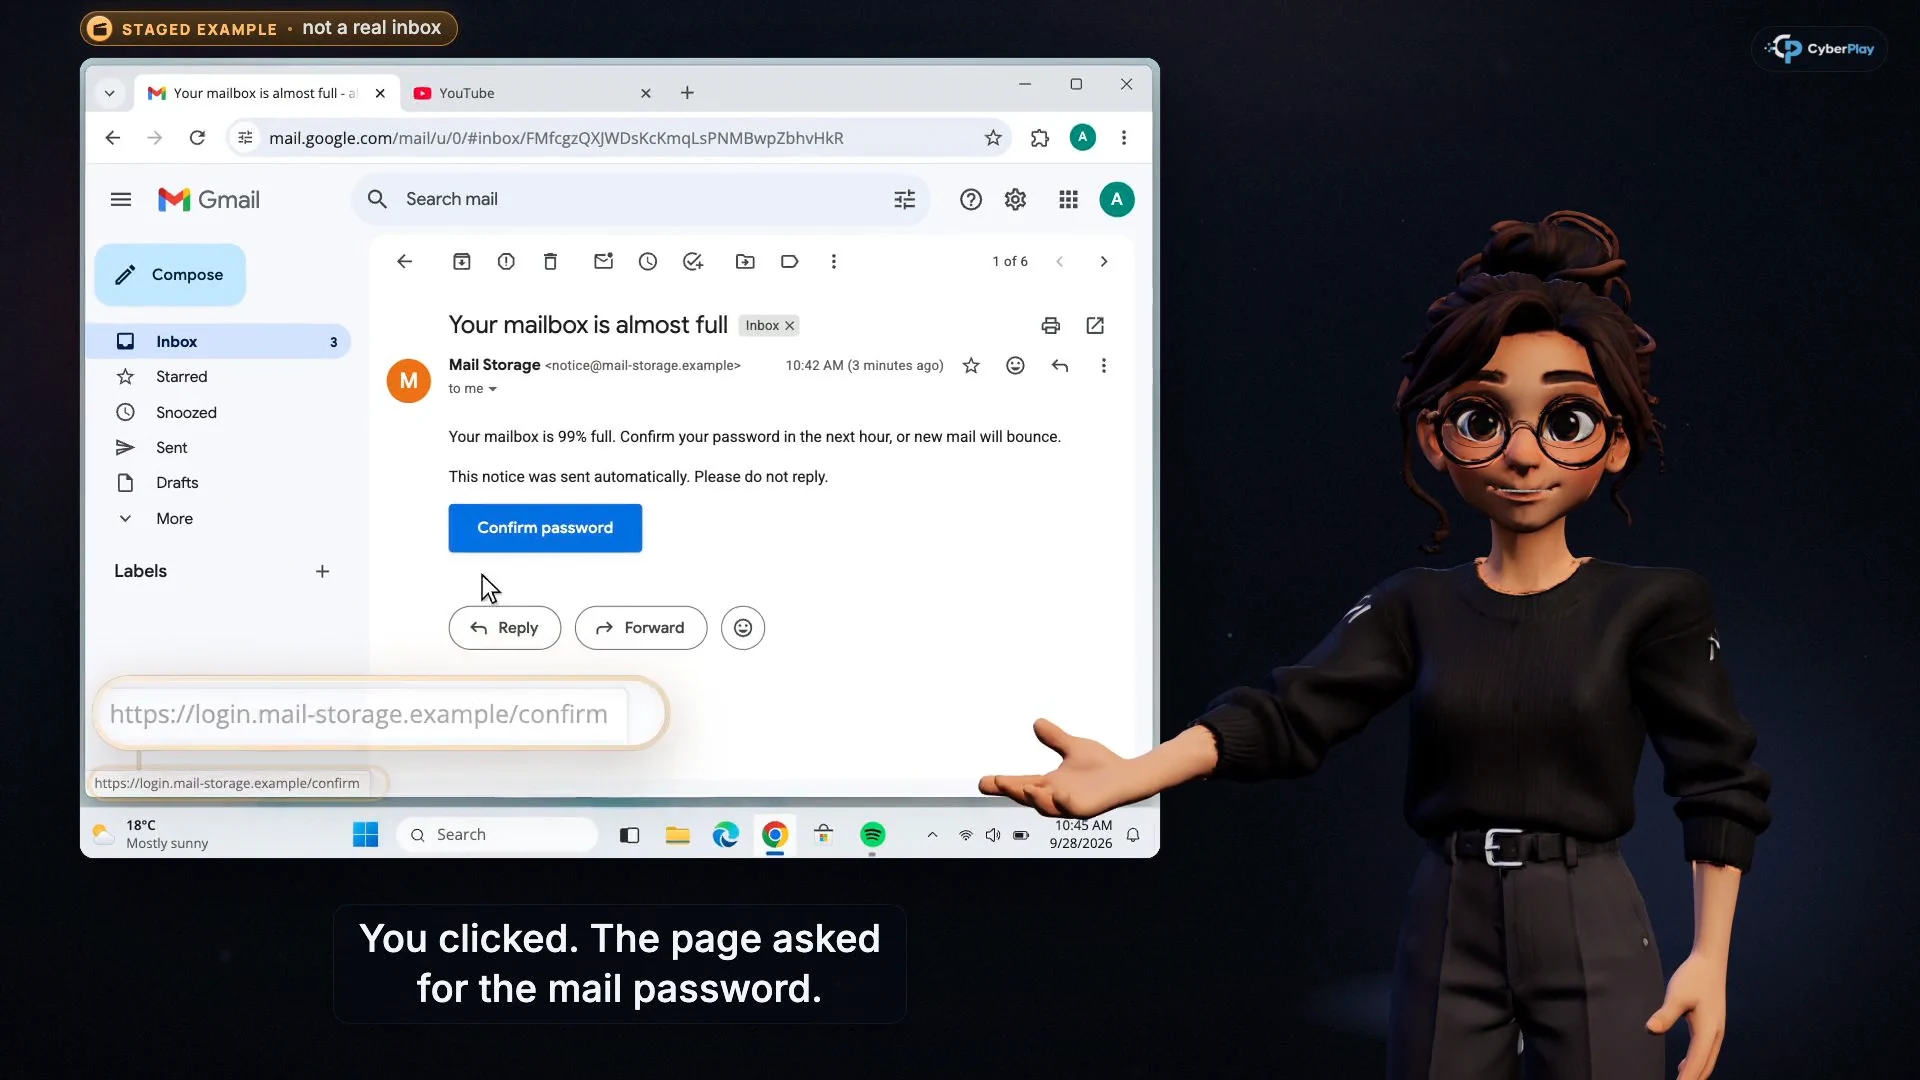
Mărește imaginea · Cadru din lecția video · interfață în engleză
Cursurile de conștientizare pot sprijini un program NIS2 explicând deciziile privind igiena cibernetică, accesul, recuperarea și raportarea. O corelare utilă numește cerința, activitatea de învățare și dovezile încă necesare în afara instruirii. Finalizarea unui curs nu demonstrează că măsurile organizației funcționează sau că toate obligațiile NIS2 sunt îndeplinite.
Acest ghid în română oferă o corelare editorială pentru responsabilii de programe, revizuită la 3 octombrie 2026. Confirmă aplicabilitatea și cerințele naționale cu responsabilul juridic sau de conformitate. Articolele și interfața CyberPlay acceptă nouă limbi; narațiunea și conținutul lecțiilor video sunt momentan disponibile în engleză și română.
Idei de reținut
- Separă instruirea organelor de conducere de conștientizarea generală a angajaților.
- Asociază fiecare curs cu o decizie și un responsabil, nu cu un procent de conformitate.
- Separă exersarea raportării interne de obligațiile legale de notificare.
- Completează evidențele de învățare cu dovezi tehnice, operaționale și de guvernanță.
1. Confirmă regulile aplicabile înainte să corelezi conținutul
NIS2 acoperă tipuri definite de entități din sectoare critice, cu reguli privind dimensiunea și excepții. Comisia Europeană explică faptul că statele membre transpun directiva în legislația națională. Domeniul de aplicare, autoritatea și măsurile naționale aplicabile contează, așadar, înaintea evaluării unui catalog de cursuri. Limba articolului nu stabilește jurisdicția cititorului.
Începe fișa de corelare cu entitatea juridică, serviciile furnizate, autoritatea competentă, responsabilul intern și data analizei aplicabilității. Separă propunerile de cerințele adoptate: prezentarea NIS2 a Comisiei descrie modificări punctuale propuse în ianuarie 2026. Planul de instruire nu trebuie să trateze implicit o propunere ca regulă deja în vigoare.
Sursele secțiunii: Directiva NIS2: securitatea rețelelor și a sistemelor informatice
2. Diferențiază cele două prevederi despre instruire
Articolul 20 alineatul (2) cere statelor membre să asigure instruirea membrilor organelor de conducere pentru identificarea riscurilor și evaluarea practicilor de gestionare și a impactului asupra serviciilor; încurajează instruirea similară, regulată, a angajaților. Separat, articolul 21 alineatul (2) litera (g) include igiena cibernetică și formarea în securitate cibernetică printre măsurile de gestionare a riscurilor.
Pentru programul tău, aceasta sugerează două planuri de învățare. Angajații exersează decizii din activitatea lor. Conducerea studiază cum poate deveni indisponibil un serviciu, ce măsuri merită resurse și ce dovezi justifică acceptarea riscului rezidual. O lecție de phishing poate introduce un caz concret pentru ambele grupuri, dar nu reprezintă întregul curriculum pentru conducere. Adaugă o discuție facilitată despre serviciile organizației și responsabilitățile decizionale.
Sursele secțiunii: Directiva (UE) 2022/2555: articolele 20, 21 și 23
3. Asociază fiecare curs cu aportul și limita sa
Tabelul acoperă cele zece categorii din articolul 21 alineatul (2) și prevederile privind conducerea, la nivelul programului de învățare. Nu este o evaluare a măsurilor. Coloana centrală descrie un aport posibil al instruirii; ultima arată activitățile organizaționale separate. Unele cerințe nu au echivalent direct într-un curs. Nu transforma numărul corespondențelor într-un scor de conformitate NIS2.
- Deschide „Phishing prin e-mail, varianta modernă”
- Exersează gestionarea unei cereri MFA neașteptate
- Învață căile de încredere pentru actualizări
| Referință NIS2 | Curs și contribuție practică | Dovezi sau activități separate |
|---|---|---|
| 20(1): aprobare și supraveghere | Folosește un caz pentru a discuta ce decizie a conducerii este necesară. | Aprobare efectivă, supraveghere și guvernanță cu responsabilități clare. |
| 20(2): instruirea conducerii | Discută impactul asupra activității pornind de la o plată sau un caz ransomware. | Curriculum pentru conducere, participare și evidența deciziilor. |
| 21(2)(a): politici de risc și sisteme | Folosește exemplele cursurilor pentru a explica alegerile din politici. | Analiză documentată a riscurilor și politici de securitate cu responsabili. |
| 21(2)(b): gestionarea incidentelor | „Am dat clic. Și acum?” exersează explicarea celor întâmplate. | Plan de răspuns cu responsabil, contacte accesibile și exerciții. |
| 21(2)(c): continuitate | „O iconiță de cloud nu e un backup” explică întrebările despre recuperabilitate. | Funcționarea backupurilor, teste de restaurare și planuri de recuperare a serviciilor. |
| 21(2)(d): securitatea furnizorilor | „Cui îi dai acces la ecran?” sprijină verificarea cererilor de asistență. | Evaluarea riscurilor furnizorilor, contracte și verificări de asigurare. |
| 21(2)(e): securitatea ciclului de viață al sistemelor | „Actualizări reale și avertismente de securitate” explică sursele de încredere pentru actualizări. | Gestionarea vulnerabilităților și implementare tehnică controlată. |
| 21(2)(f): evaluarea eficacității | Analiza învățării arată întrebările care necesită explicații suplimentare. | Criterii definite și dovezi pentru evaluarea măsurilor reale. |
| 21(2)(g): igienă și instruire | „Phishing prin e-mail, varianta modernă” și „Cui îi dai acces la ecran?” exersează verificarea. | Acoperirea rolurilor, proceduri locale și analiza nevoilor de învățare. |
| 21(2)(h): practici criptografice | Nu este revendicat un echivalent direct într-un curs. | Politică de criptografie, criptare adecvată și gestionarea cheilor. |
| 21(2)(i): oameni, acces și active | „Scrie oamenii pe nume înainte să trimiți” ajută la alegerea atentă a destinatarilor. | Revizuiri ale accesului, inventare și proceduri pentru venirea sau plecarea angajaților. |
| 21(2)(j): autentificare și comunicații | „Refuză, dacă nu tu ai început” exersează reacția la o cerere MFA neașteptată. | Configurarea autentificării și comunicații securizate adecvate. |
Sursele secțiunii: Directiva (UE) 2022/2555: articolele 20, 21 și 23
4. Folosește discuția cu conducerea pentru a identifica deciziile lipsă
După lecția despre MFA, cere conducerii să analizeze cazul fictiv al unui administrator de serviciu critic care a aprobat o cerere neașteptată. Ce servicii depind de acel cont? Cine poate revoca accesul? Există un canal de urgență testat? Ce dovezi ar trebui să vadă conducerea înainte să considere problema rezolvată? Întrebările leagă exemplul de deciziile privind serviciile, fără a cere directorilor să devină specialiști în răspuns la incidente.
Păstrează o evidență concretă: scenariul analizat, deciziile luate, întrebările rămase și responsabilul fiecărei acțiuni ulterioare. Certificatul de finalizare poate însoți această evidență. Nu poate înlocui raționamentul și nici demonstra că organul de conducere a exercitat o supraveghere eficace. Facilitatorul trebuie să distingă ce au înțeles participanții de ce a implementat efectiv organizația.
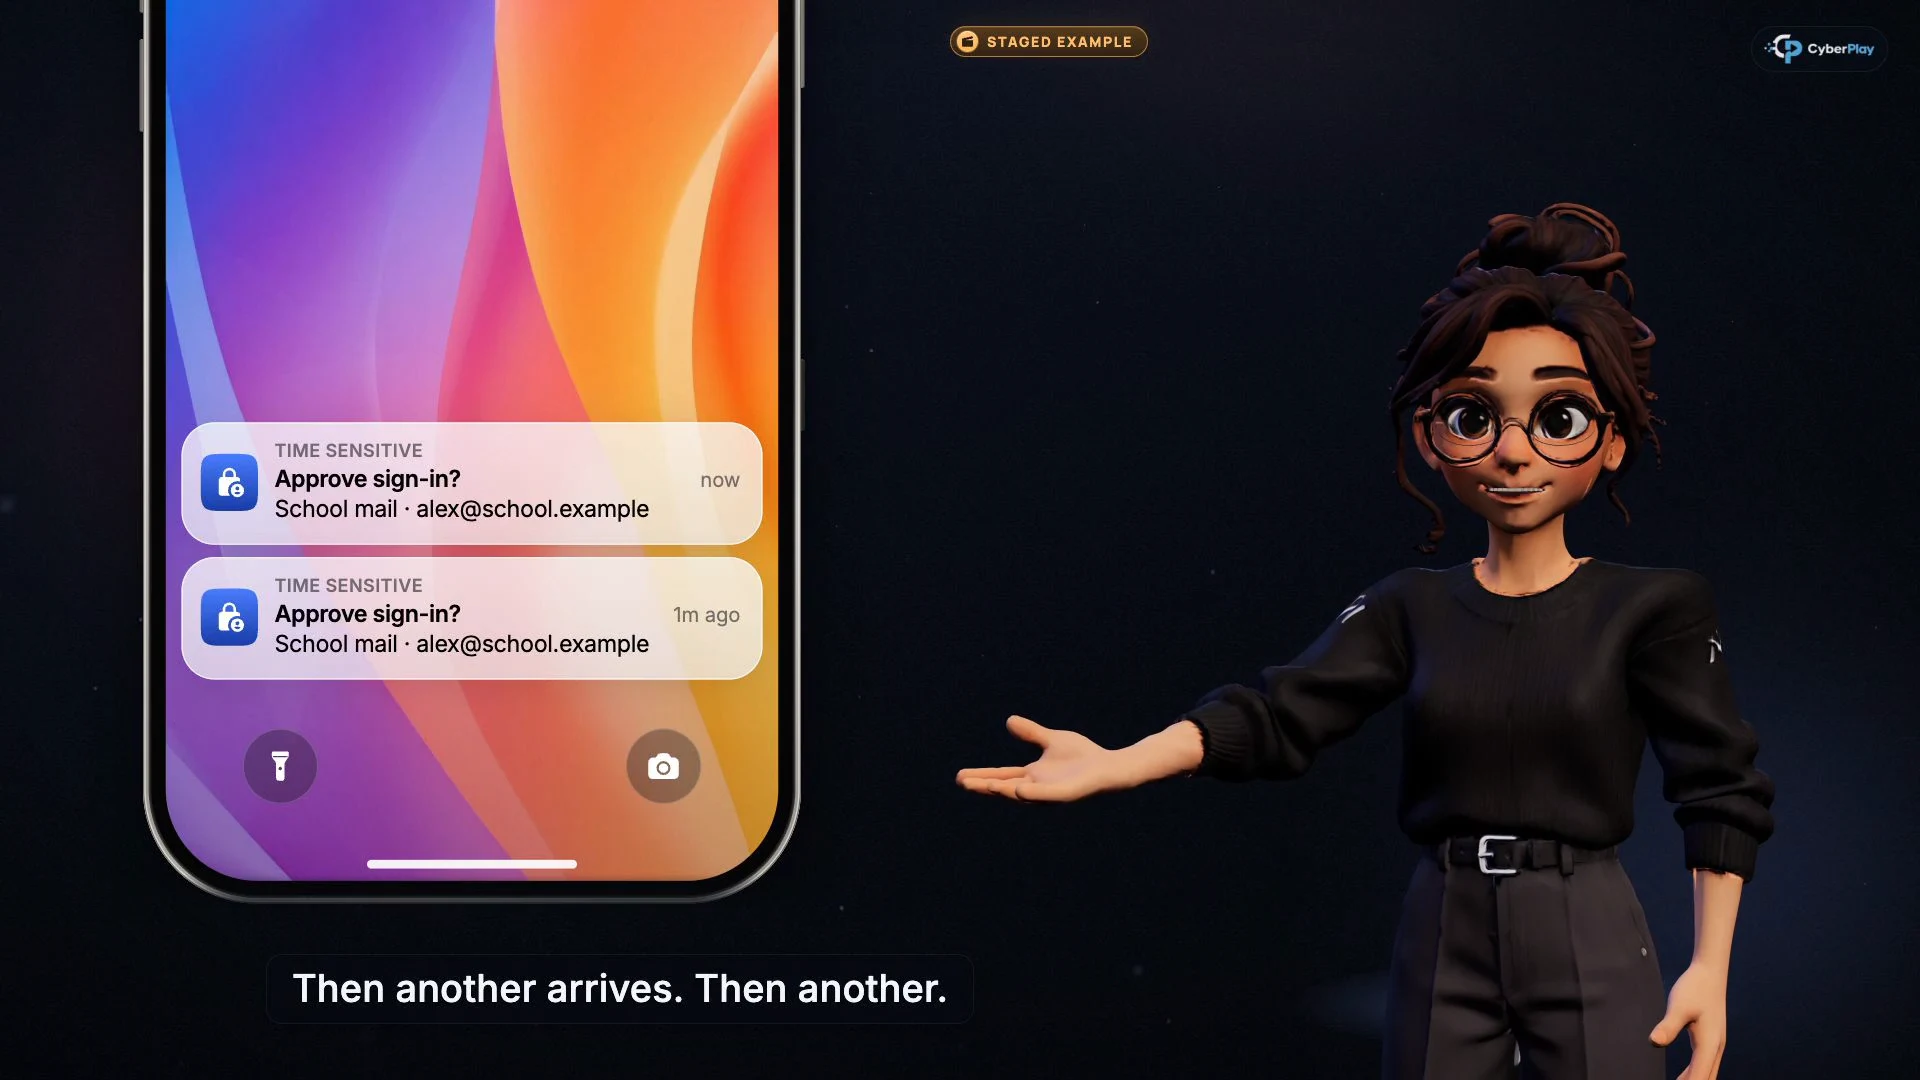
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Leagă cererea de propria acțiune
O cerere de aprobare trebuie să corespundă unei autentificări inițiate de tine.
- Repetarea nu înseamnă că ai cerut-o
Refuză cererile neașteptate și folosește canalul de raportare al organizației.
5. Leagă raportarea internă rapidă de articolul 23
Pentru incidentele semnificative, articolul 23 cere în general o avertizare timpurie în 24 de ore de la luarea la cunoștință, o notificare în 72 de ore și un raport final în cel mult o lună după notificare. Primele două presupun și acțiune fără întârzieri nejustificate. Dacă incidentul continuă când raportul final este scadent, se transmite un raport de progres, urmat de raportul final în cel mult o lună de la gestionarea incidentului. Incidentele semnificative care afectează serviciile de încredere ale unui furnizor au termen de notificare de 24 de ore.
Învață angajații să raporteze prompt pe canalul intern, fără să aștepte termenul legal sau să decidă singuri dacă pragul legal este îndeplinit. Responsabilii de răspuns și cei juridici evaluează caracterul semnificativ, aplică regulile corecte și gestionează notificările externe. Exersează predarea informației: un mesaj util spune ce s-a întâmplat și când, apoi sunt păstrate informațiile cerute de echipa de răspuns.
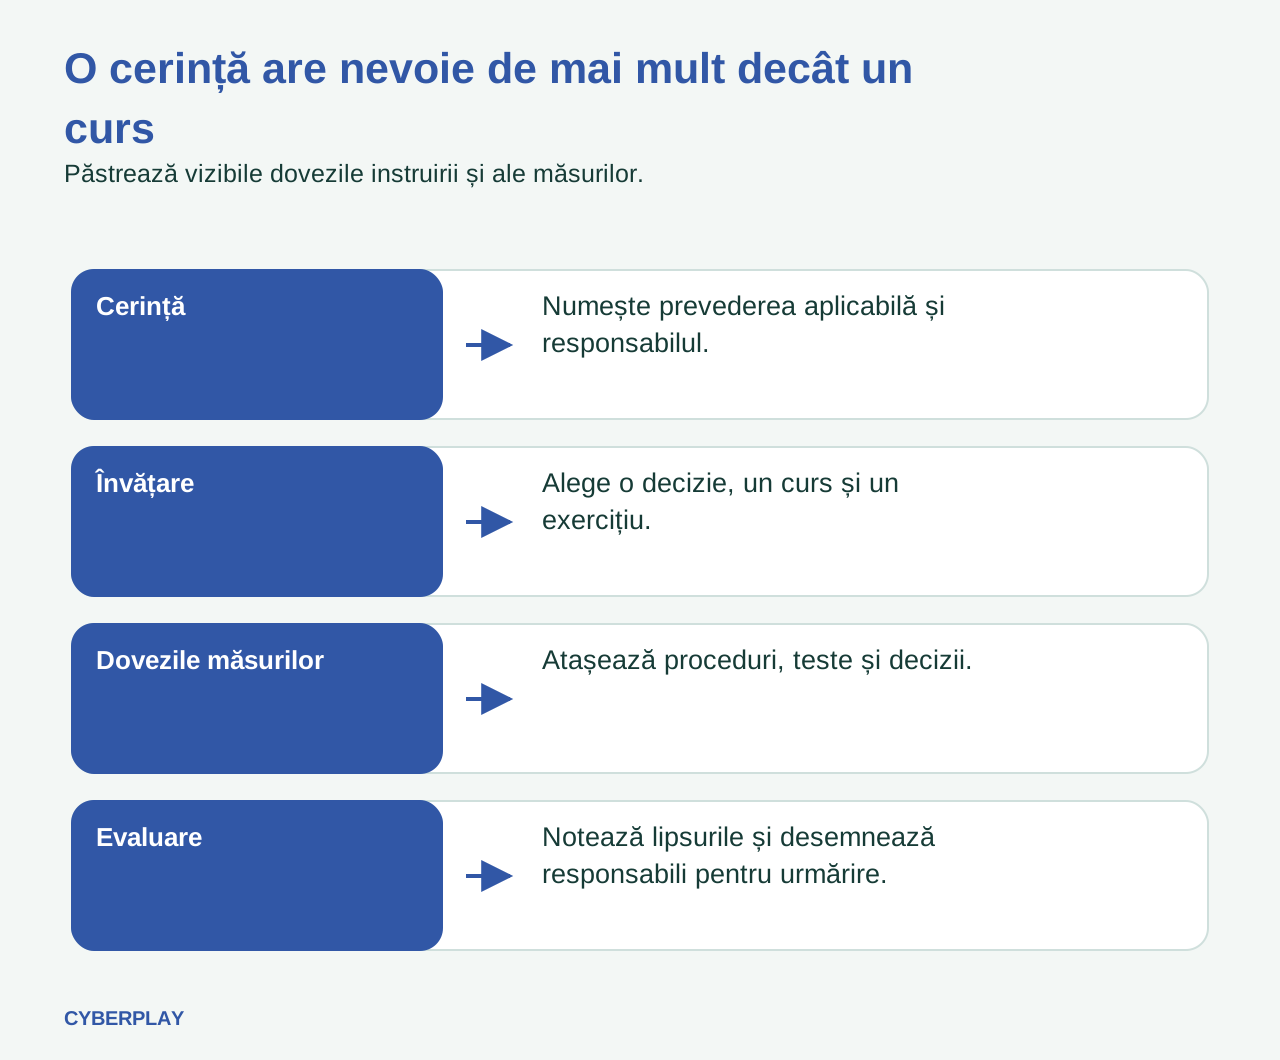
Sursele secțiunii: Directiva (UE) 2022/2555: articolele 20, 21 și 23
6. Adaugă practica în joc fără să o prezinți ca test al măsurilor
Asociază lecția despre backup cu Backup or Lose It. Scenariile jocului cer participantului să aleagă ce muncă trebuie protejată și să recupereze fișiere din copiile care supraviețuiesc unui incident ransomware simulat. În discuția ulterioară, întreabă unde trebuie păstrate fișierele de lucru și cine poate ajuta la restaurare. Notează terminologia necunoscută sau o responsabilitate neclară ca nevoie de învățare.
Apoi desemnează un alt responsabil care să verifice backupurile și restaurările reale din mediul organizației. O recuperare reușită în joc nu are acces la acea infrastructură. Similar, Phishing Detective 3D poate sprijini discuția despre date de plată modificate și conturi compromise; investigația fictivă nu poate verifica procedurile pentru furnizori sau măsurile de identitate ale organizației.
- Învață diferența dintre sincronizare și recuperare
- Exersează recuperarea în Backup or Lose It
- Examinează cazul fictiv al plății către furnizor
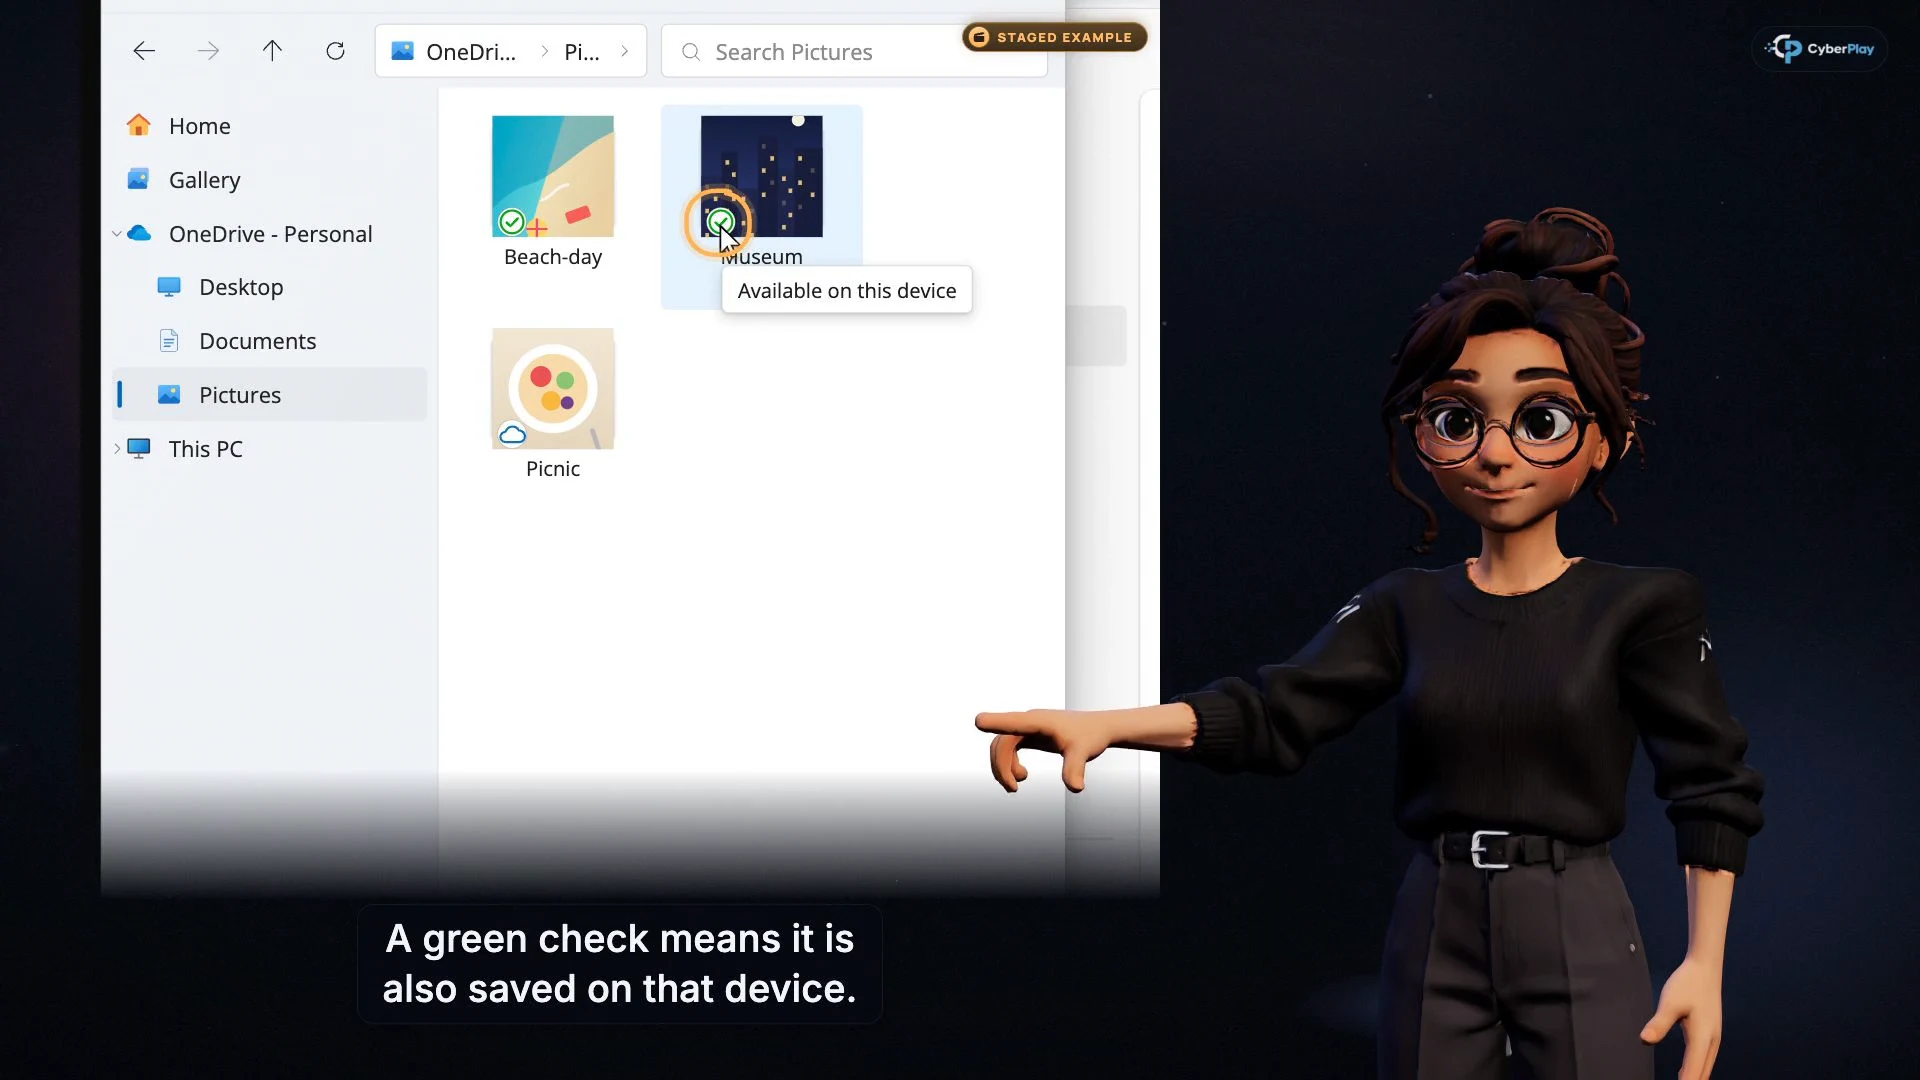
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Disponibil local nu înseamnă restaurare testată
Bifa verde descrie starea de sincronizare a fișierului, nu un backup independent testat.
- Întreabă unde este copia recuperabilă
Află ce se salvează, cine răspunde de recuperare și când a fost testată ultima restaurare.
7. Adună dovezi pe care alt evaluator le poate examina
Ghidul tehnic ENISA din 2025 oferă exemple de dovezi pentru entitățile acoperite de Regulamentul de punere în aplicare 2024/2690, inclusiv anumite categorii de infrastructură digitală, servicii TIC și furnizori digitali. Ghidul nu este obligatoriu și nu înlocuiește cerințele naționale. Separarea cerințelor, îndrumărilor și dovezilor ajută la organizarea evaluării, cu condiția păstrării acestei limitări a domeniului său.
Pentru evidența instruirii, păstrează publicul vizat, obiectivul, titlul cursului și versiunea sau data revizuirii, limba lecției, participarea, contextul evaluării și pașii ulteriori. Adaptează perioada de păstrare și permisiunile de acces organizației. Atașează separat procedurile, testele sau deciziile responsabilului măsurii. Un câmp fără dovezi trebuie să rămână o lipsă vizibilă, nu să fie completat cu un certificat doar fiindcă acesta există.
Sursele secțiunii: Ghid tehnic pentru implementarea NIS2
8. Exercițiu: certificatul închide cerința?
Analizează următoarea înregistrare fictivă ca și cum ai verifica fișa de corelare a unui coleg. Sarcina este să explici ce susțin dovezile și să alegi acțiunea următoare; nu ai nevoie de evidențe reale ale angajaților.
9. Păstrează vizibile limitele dovezilor platformei
Lecțiile video CyberPlay folosesc cinci puncte de verificare și oferă un certificat de finalizare când participantul și planul îndeplinesc condițiile de obținere. Testele jocurilor sunt activități scrise separate, deblocate după promovarea jocurilor. Rezultatul unui joc sau curs este dovadă de instruire; niciunul dintre aceste documente nu reprezintă o declarație de conformitate NIS2.
Păstrează corelarea și evaluarea programului în procesul de guvernanță, folosind evidențele de învățare disponibile în spațiul tău de lucru. Începe cu câteva decizii relevante, atașează dovezile instruirii fără a le exagera și desemnează un responsabil pentru fiecare cerință organizațională rămasă. Un indicator de progres poate ghida acțiunile ulterioare; nu demonstrează că o măsură de securitate funcționează.
Leagă învățarea despre continuitate de un scenariu de recuperare
Joacă Backup or Lose It în română, apoi discutați ce dovezi sunt necesare pentru verificarea capacității reale de recuperare a organizației. Accesul la joc depinde de plan.
Deschide Backup or Lose ItSurse și lecturi suplimentare
- Directiva (UE) 2022/2555: articolele 20, 21 și 23 — Parlamentul European și Consiliul. Accesat la 2026-10-03
- Directiva NIS2: securitatea rețelelor și a sistemelor informatice — Comisia Europeană. Accesat la 2026-10-03
- Ghid tehnic pentru implementarea NIS2 — ENISA. Accesat la 2026-10-03
Continuă explorarea
- Instruire NIS2: program practic și evidențe de securitate cibernetică
Planificați instruirea de conștientizare NIS2 pe roluri, legați activitățile de riscuri și păstrați dovezi utile. Include diferențele dintre conducere și angajați.
RO · 9 min de lectură - Cursuri de conștientizare a securității: un program care leagă învățarea de practică
Construiește un program de conștientizare cu lecții video scurte, jocuri realiste și teste de cunoștințe. Vezi exemple pe roluri și ce poate demonstra fiecare rezultat.
RO · 8 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Exercițiu de masă ransomware: ghid pentru echipe fără pregătire tehnică
Organizează un exercițiu de masă ransomware pentru echipe non-tehnice, cu inject-uri fictive, roluri clare, decizii de escaladare și un pachet descărcabil.
RO · 9 min de lectură - Curs de securitate cibernetică pentru angajați: cum alegi
Alege un curs de securitate cibernetică potrivit angajaților: exemple practice în română, întrebări pentru furnizori și cerințe de instruire în România.
RO · 9 min de lectură - Securitate cibernetică în universități: un plan de cursuri
Construiește un program de securitate cibernetică pentru studenți, personal și cercetători, cu lecții CyberPlay, jocuri și exerciții de raportare în campus.
RO · 11 min de lectură