Echipa editorială CyberPlay · Publicat la · Actualizat la · 8 min de lectură
Ghid și exerciții în română
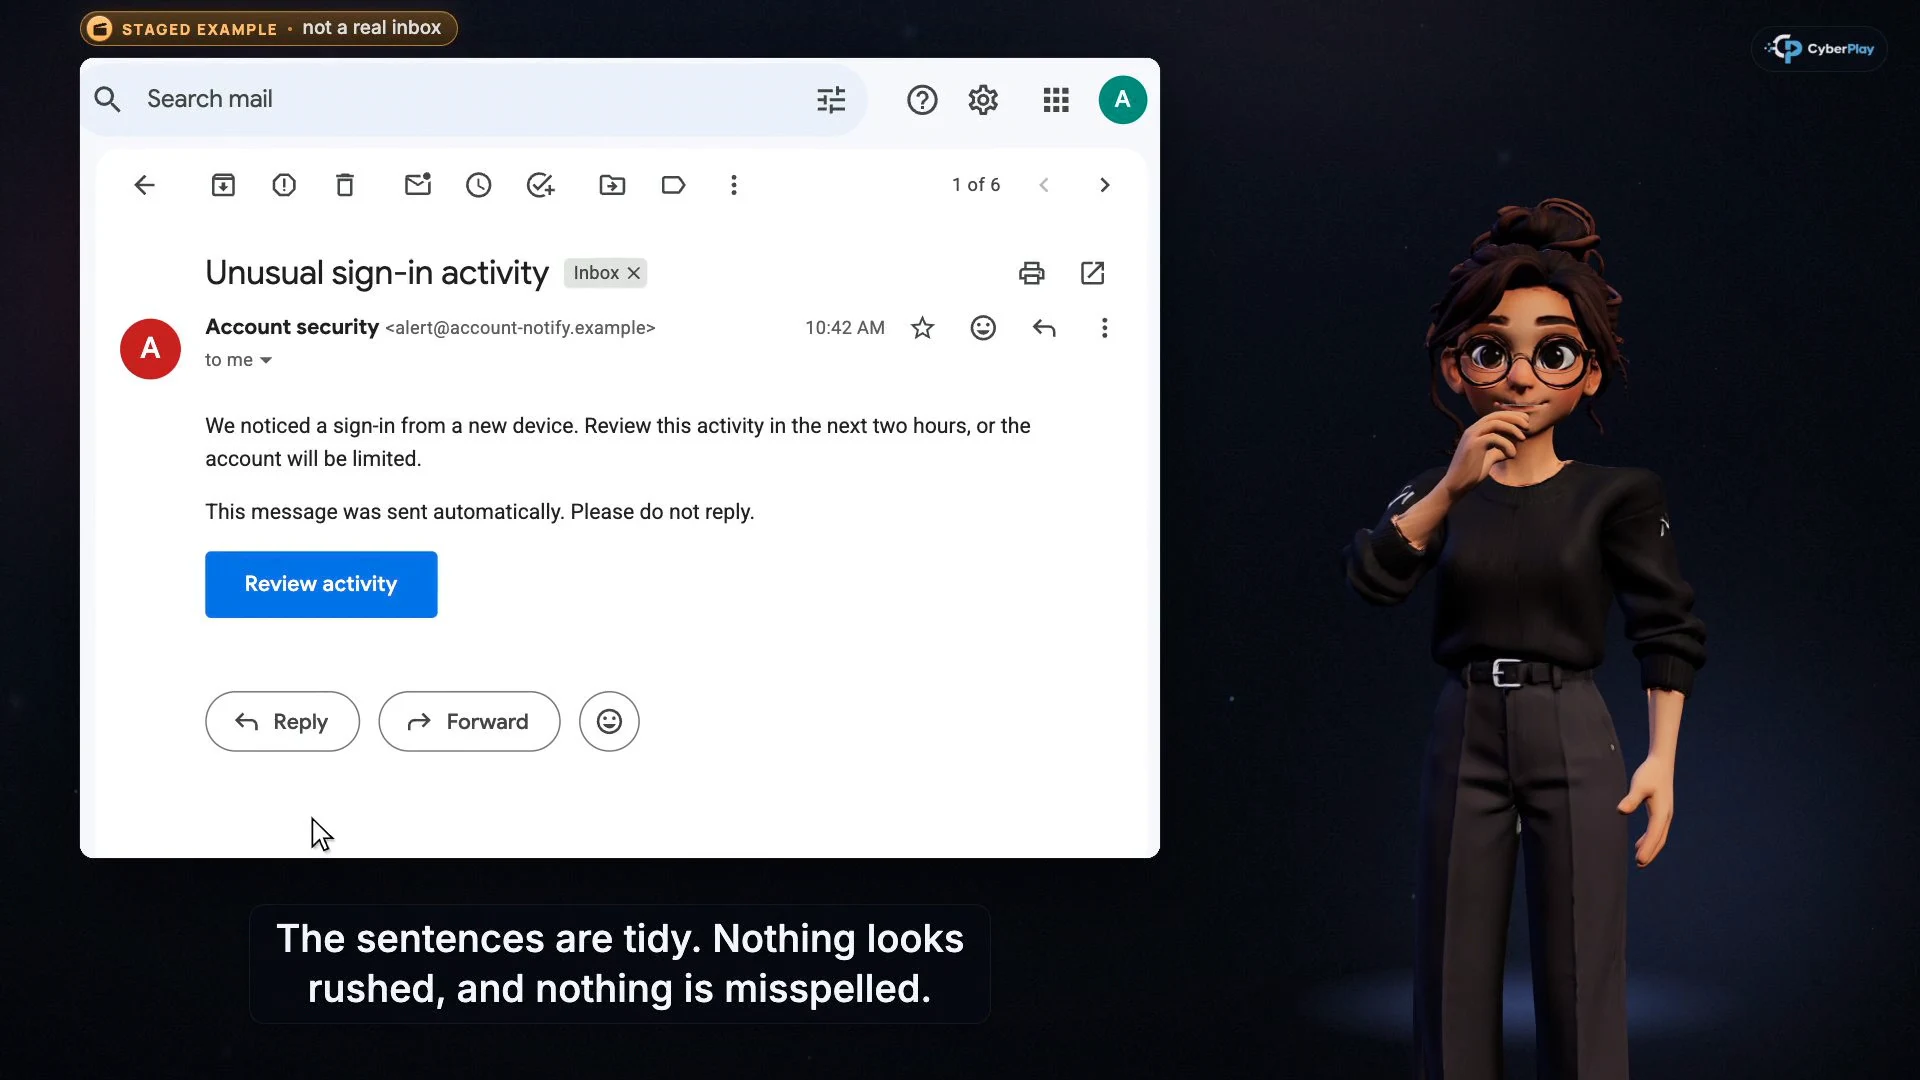
Mărește imaginea · Cadru din lecția video · interfață în engleză
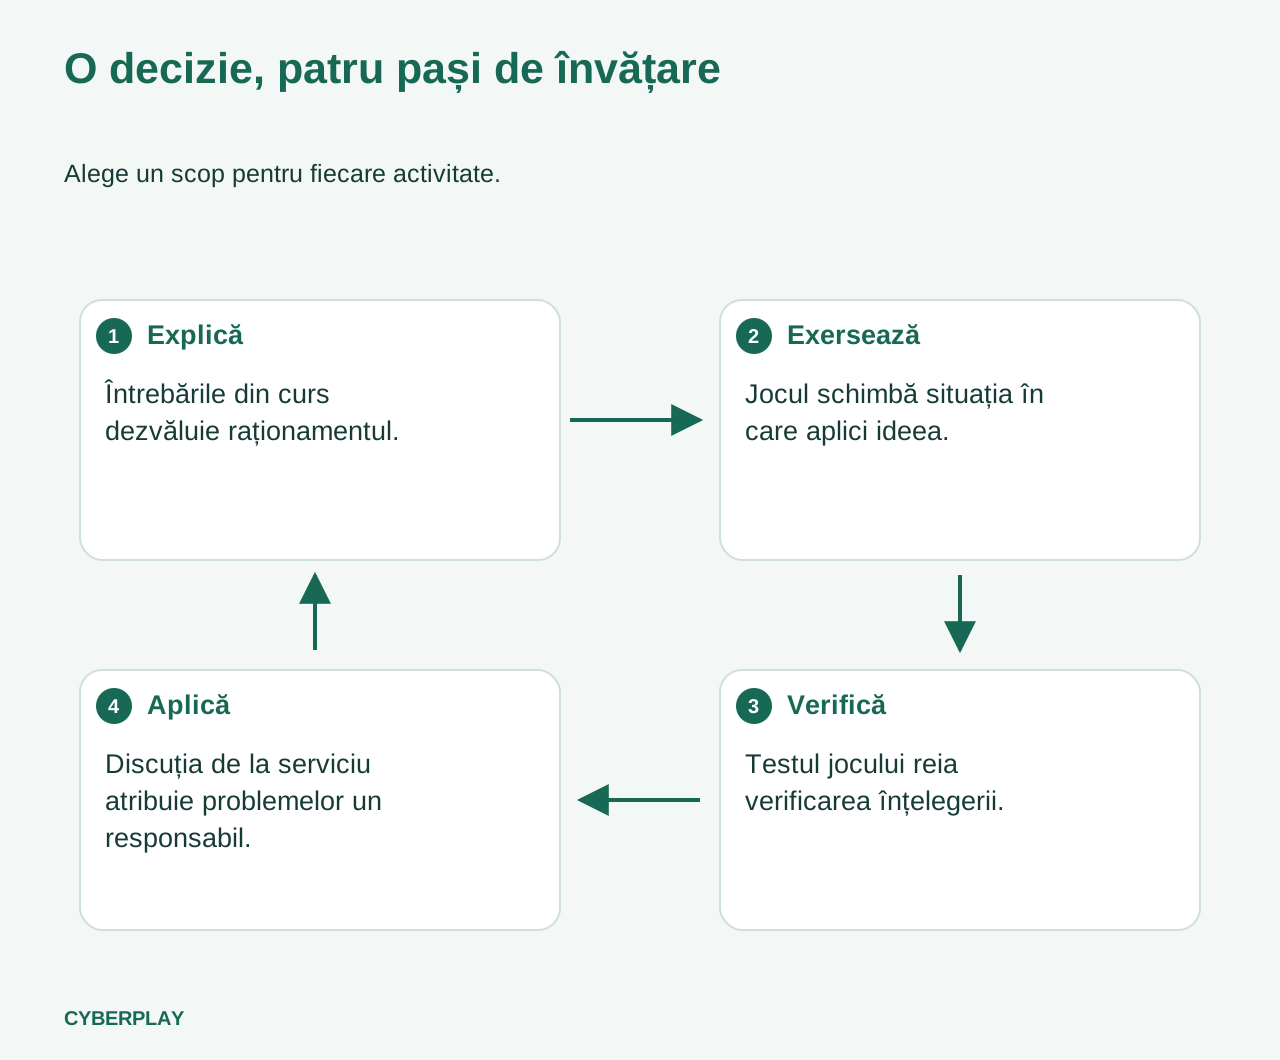
Un program util de cursuri de conștientizare a securității leagă o decizie de la serviciu de o explicație, o ocazie de exersare și o analiză a sprijinului încă necesar. Lecțiile video CyberPlay oferă explicații narate, cu cinci momente de decizie; jocurile adaugă o situație diferită, iar testele asociate jocurilor verifică raționamentul. Responsabilul programului conectează aceste activități cu procedurile reale ale organizației.
Acest ghid în română arată cum construiești această legătură pentru phishing, schimbarea datelor de plată și recuperare. Articolele CyberPlay și interfața platformei sunt disponibile în nouă limbi. Narațiunea și conținutul lecțiilor video sunt momentan în engleză sau română; traducerea interfeței nu înseamnă traducerea lecției. Verifică această diferență înainte de a invita o echipă multilingvă.
Idei de reținut
- Alege o decizie pe care oamenii o iau la serviciu înainte să alegi un curs.
- Folosește videoclipul, jocul și testul pentru obiective de învățare diferite.
- Separă finalizarea cursului, rezultatele din joc și observațiile de la serviciu.
- Încheie fiecare ciclu desemnând un responsabil pentru problema de procedură sau învățare identificată.
1. Definește decizia pe care programul trebuie să o susțină
„Recunoaște phishingul” este un obiectiv prea general pentru o sesiune utilă. Încearcă „Când un furnizor își schimbă datele bancare, oprește plata și verifică prin datele de contact aprobate.” Echipa financiară recunoaște sarcina, un manager poate explica traseul excepțiilor, iar facilitatorul poate construi un exercițiu. Definește situația declanșatoare, acțiunea sigură și persoana care poate elimina un obstacol.
Ghidul NIST pentru programe de învățare recomandă un ciclu care include evaluarea nevoilor, învățarea adaptată rolurilor și evaluarea rezultatelor. Aplică principiul în organizație: află ce decizii provoacă nesiguranță, alege practica relevantă, apoi analizează rezultatul. Nici un catalog mare de conținut, nici o țintă anuală de finalizare nu răspunde singur acestor întrebări.
Sursele secțiunii: Construirea unui program de învățare pentru securitate cibernetică și confidențialitate (SP 800-50 Rev. 1)
2. Dă fiecărei activități un scop clar
Într-o lecție video CyberPlay, înregistrarea se oprește la cinci puncte de verificare, pentru ca participantul să aleagă înainte de explicație. Folosește momentele pentru a formula o regulă: un e-mail îngrijit nu constituie o dovadă, iar o aplicație reală de asistență nu autentifică apelantul. Reluarea explicației ajută atunci când motivul rămâne neclar.
Apoi schimbă contextul. Jocul cere participantului să aplice ideea într-un scenariu. Promovarea jocului deblochează testul său separat, cu 30 de întrebări. Acest test scris aparține jocului; nu este seria de cinci întrebări din videoclip. Continuă cu o scurtă discuție despre locul de muncă, în care precizezi canalul intern de raportare și instrumentele aprobate.
| Activitate | Scopul învățării | Pas ulterior util |
|---|---|---|
| Lecție video | Explică o decizie și prezintă raționamentul după fiecare alegere. | Cere participantului să reformuleze regula cu propriile cuvinte. |
| Joc relevant | Aplică idei înrudite examinând indicii sau alegând acțiuni. | Discutați ce indiciu a schimbat decizia. |
| Testul de cunoștințe al jocului | Răspunde la întrebări scrise după promovarea jocului. | Revedeți explicația și subiectele care necesită sprijin. |
| Discuție despre activitatea reală | Leagă lecția de procedura folosită efectiv. | Desemnează un responsabil pentru un pas neclar sau un contact lipsă. |
3. Construiește parcursuri scurte pentru responsabilități reale
Începe un parcurs pentru plățile către furnizori cu „Phishing prin e-mail, varianta modernă” și „Sună înainte să plătești”. Prima lecție urmărește cererea și calea de încredere pentru verificare. Lecția despre plăți adaugă apelul la un număr cunoscut și pașii existenți de aprobare. Cere responsabilului financiar o fișă fictivă de furnizor, astfel încât nimeni să nu exerseze cu date reale de clienți sau bancare.
Pentru o echipă care gestionează documente partajate, combină „Scrie oamenii pe nume înainte să trimiți” cu „Am dat clic. Și acum?”. Pentru colegii responsabili de fișiere importante, începe cu „O iconiță de cloud nu e un backup”. Acestea sunt sugestii editoriale de parcurs, nu atribuiri preconfigurate de cursuri. Distribuie linkurile alese prin procesul obișnuit de învățare.
- Începe „Phishing prin e-mail, varianta modernă”
- Exersează verificarea plăților cu „Sună înainte să plătești”
- Învață să alegi destinatarii fișierelor
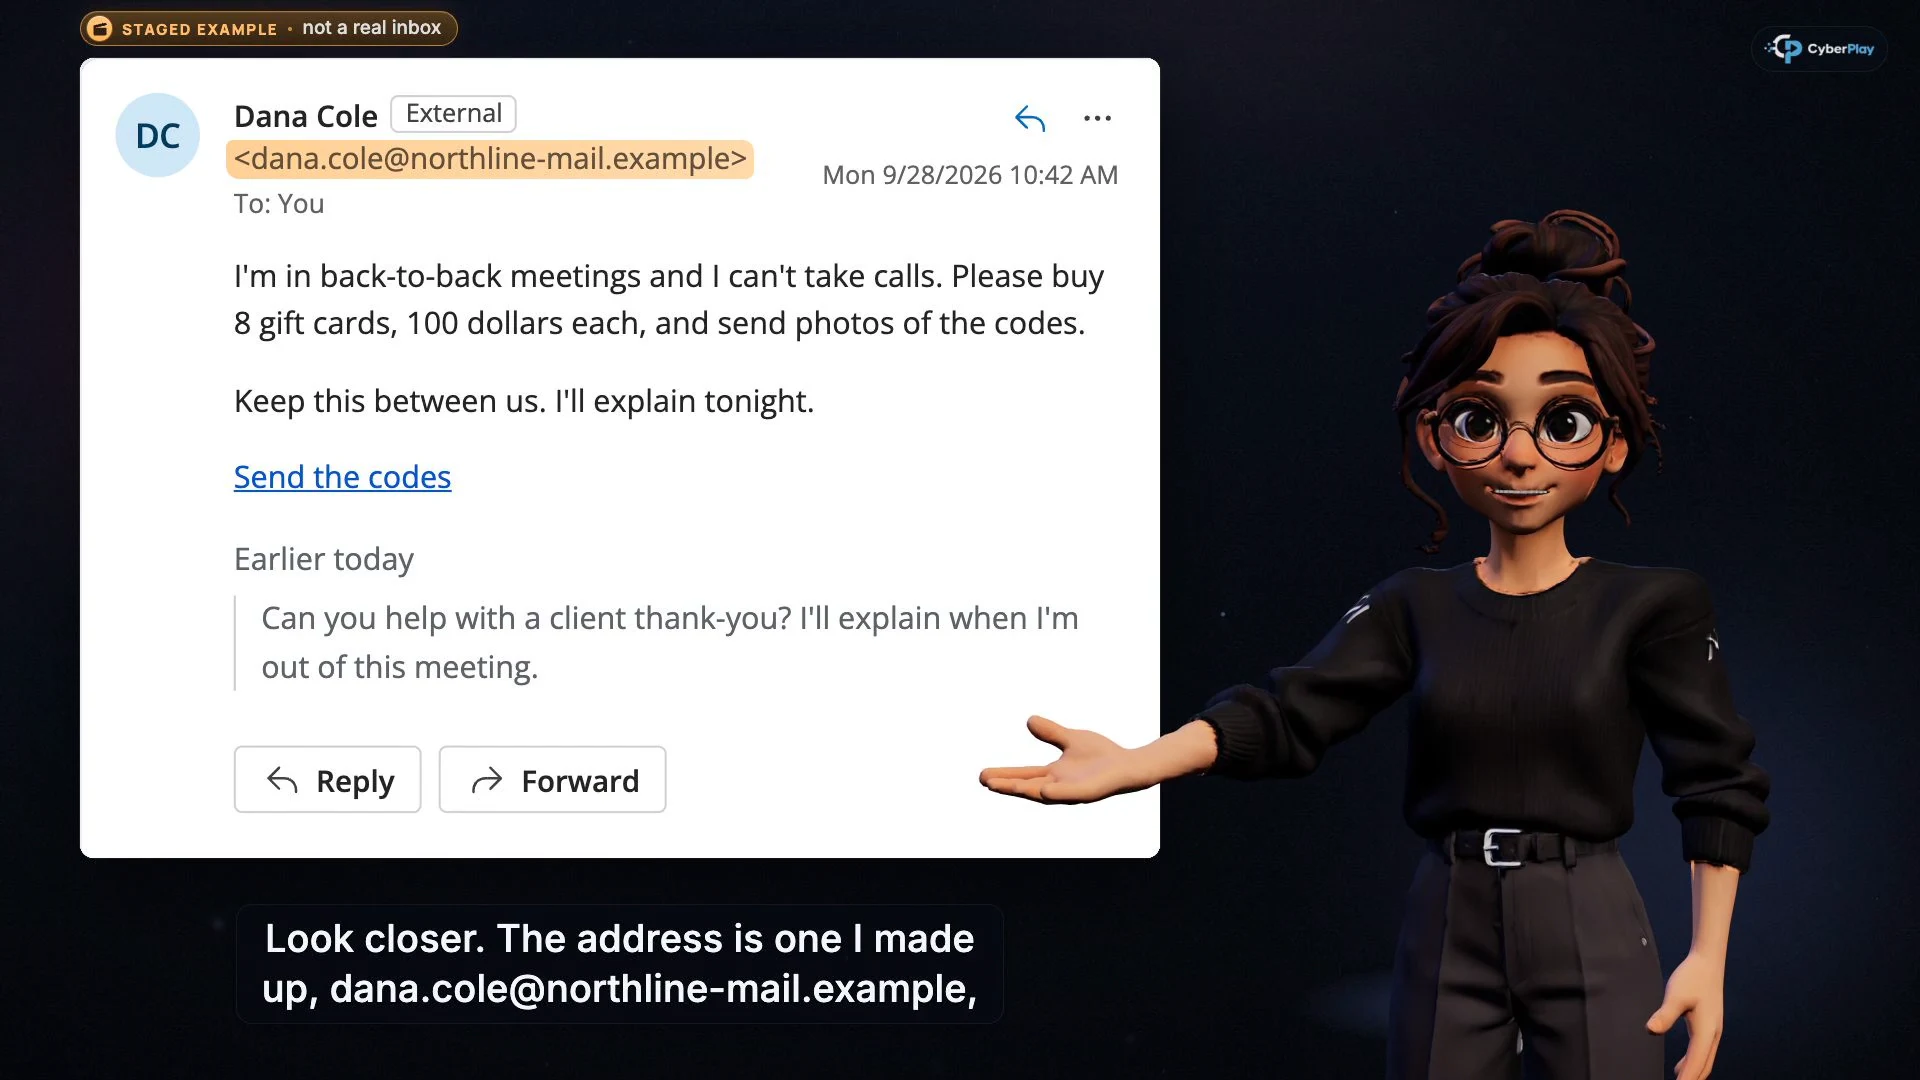
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Un nume cunoscut nu este o aprobare
Confirmă cererea printr-un contact deja înregistrat în evidențele organizației.
- Identifică acțiunea cerută
Codurile de carduri cadou, noile date bancare și transferurile urgente necesită procesul normal de aprobare.
4. Aplică lecția într-un scenariu diferit
Phishing Detective 3D se potrivește firesc parcursului despre plăți. Investigația include o adresă reală a furnizorului în scenariu, o conversație existentă, un cont bancar schimbat și o factură arhivată. Participantul examinează dovezile din spatele unei plăți suspendate. Un expeditor cunoscut sau un aspect identic al facturii nu rezolvă întrebarea; contează compararea informației modificate.
Backup or Lose It completează lecția despre copii de siguranță. Scenariile diferențiază munca locală recentă, sincronizarea companiei, un spațiu securizat și stocarea detașabilă, apoi cer recuperarea fișierelor după un incident ransomware simulat. Este un punct de plecare util pentru discuția despre recuperabilitate. Nu testează sistemul real de backup al organizației, permisiunile de restaurare sau timpul de recuperare.
- Investighează cazul plății către furnizor
- Urmărește „O iconiță de cloud nu e un backup”
- Exersează protejarea și recuperarea
5. Organizează o sesiune utilă începând de mâine
Înaintea sesiunii, prezintă situația profesională și confirmă accesul și limba lecției. Lasă participanții să finalizeze un curs, apoi discutați o întrebare fără a transforma un răspuns greșit într-o judecată despre caracter. Rezervă jocului ales timpul necesar scenariului său real. Testul scris poate urma după promovarea jocului; nu promite că întreaga secvență încape într-o pauză de cinci minute.
Încheie cu o repetiție locală: „Arată unde ai găsi numărul verificat al furnizorului” sau „Explică cum ai raporta o aprobare neașteptată”. Ghidul NIST despre phishing leagă instruirea angajaților de raportare și protecții tehnice. Păstrează ambele aspecte: un angajat nu ar trebui să compenseze lipsa datelor de contact sau un proces de raportare nefuncțional.
Sursele secțiunii: Phishing: îndrumări de securitate cibernetică pentru întreprinderi mici
6. Include raportarea în procesul de învățare
„Am dat clic. Și acum?” diferențiază acțiunile: accesarea unui link, introducerea parolei, acordarea accesului, instalarea unui program sau efectuarea unei plăți. Folosește această structură pentru a exersa un raport intern scurt: ce s-a întâmplat, când, ce cont sau dispozitiv a fost implicat și ce s-a făcut deja. Nu include parole sau alte secrete în raportul de exercițiu.
Ghidul NCSC despre cultura de securitate subliniază canalele accesibile de raportare și tratamentul corect când oamenii semnalează îngrijorări sau recunosc greșeli. Facilitatorul poate da exemplu mulțumind persoanei și explicând pasul următor. Testează separat canalul de contact al organizației; cunoașterea răspunsului corect într-un curs nu face o căsuță poștală nesupravegheată să răspundă.
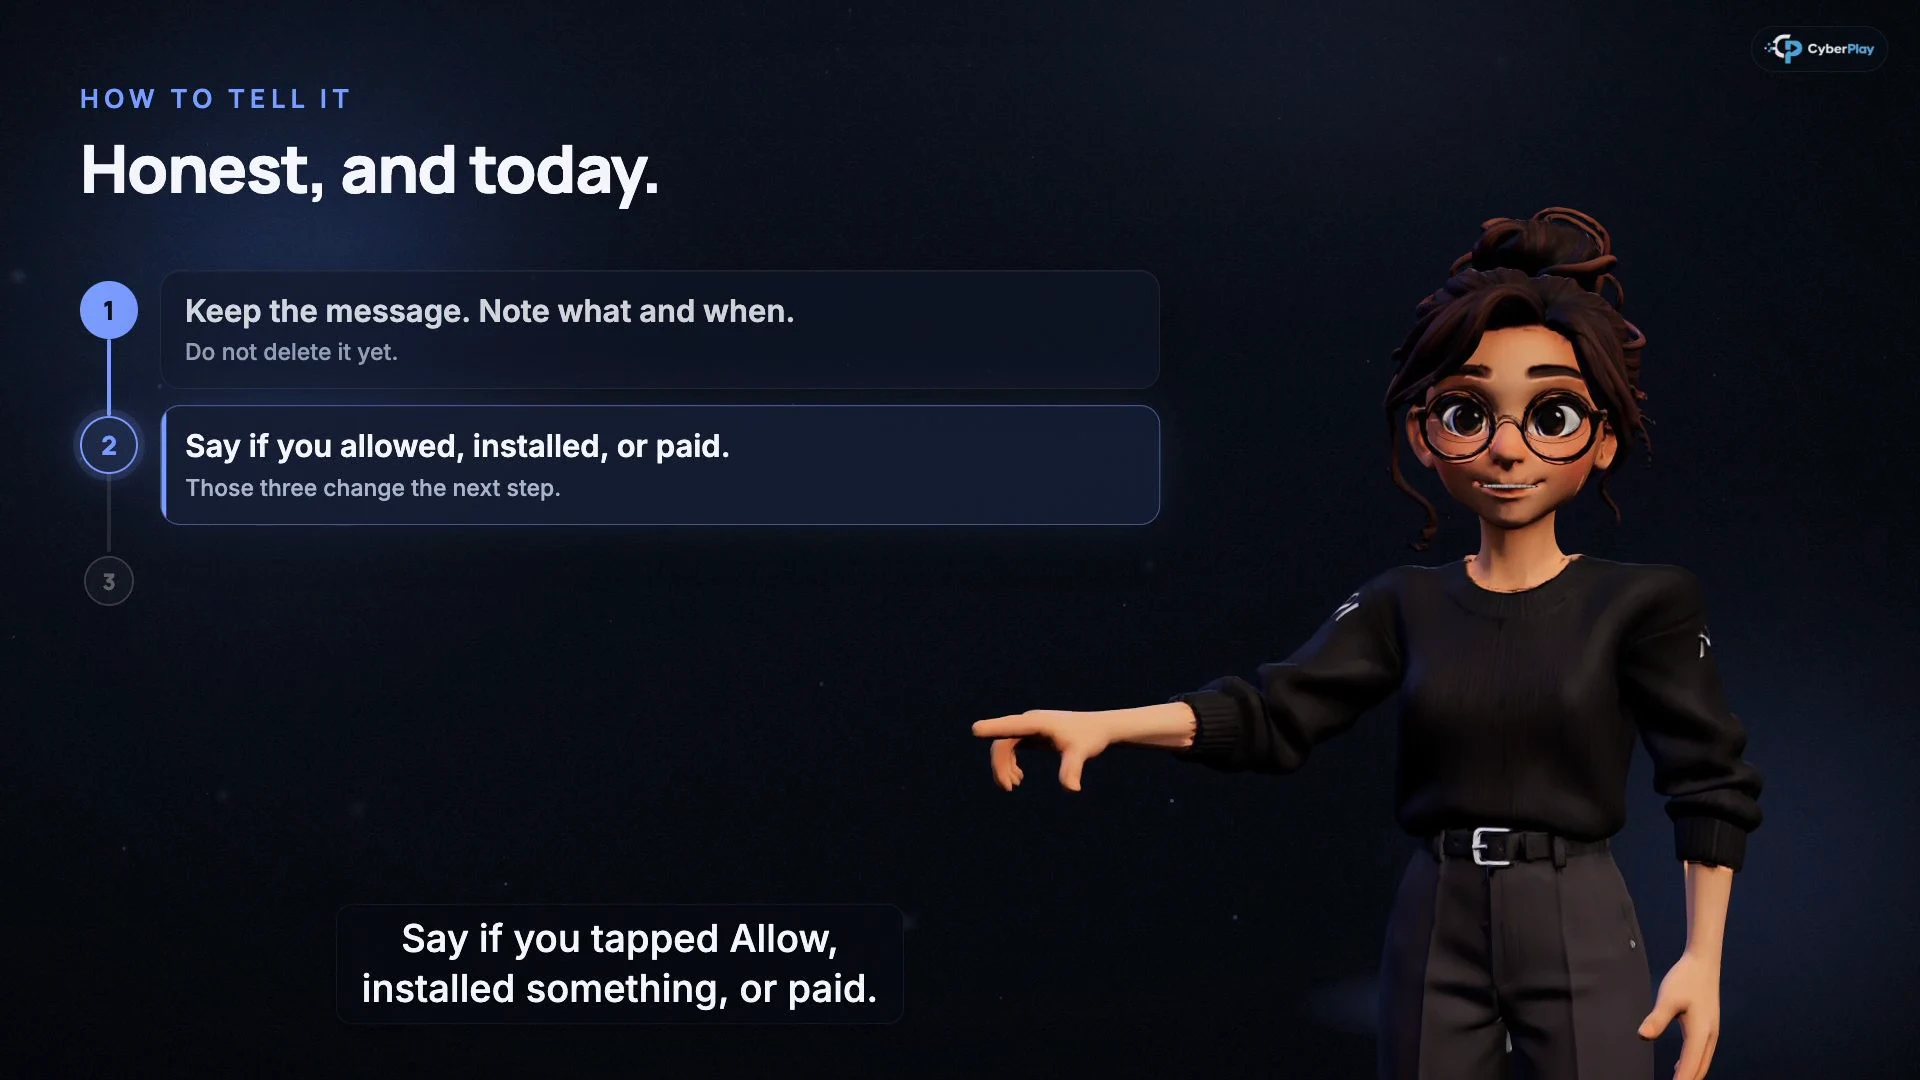
Mărește imaginea · Cadru din lecția video · interfață în engleză
- Păstrează informațiile utile
Păstrează mesajul și notează ce s-a întâmplat și când, pentru ca echipa de răspuns să poată evalua situația.
- Spune ce s-a schimbat
O permisiune acordată unei aplicații, o instalare sau o plată schimbă următorul pas al răspunsului.
Sursele secțiunii: Principiile culturii de securitate cibernetică: principiul 2
7. Înregistrează dovezile fără concluzii exagerate
Păstrează patru evidențe simple pentru un proiect pilot: cine a avut ocazia să învețe, ce activitate a finalizat, ce decizie necesită încă explicații și ce problemă de la serviciu are un responsabil. Rezultatul de finalizare arată că o activitate s-a încheiat conform regulilor platformei. Nu demonstrează rezistență la orice atac viitor. O discuție de instruire este o sursă de informații diferită de un incident operațional.
Păstrează finalizarea cursului, rezultatele la întrebările intermediare, deciziile din joc și acțiunile ulterioare de la serviciu ca tipuri distincte de dovezi. Când un plan eligibil permite obținerea unui certificat de curs, acesta este un certificat de finalizare. Folosește evidențele de învățare disponibile pentru a menține calendarul programului și a-i evalua rezultatele, apoi desemnează un responsabil pentru fiecare acțiune de urmat.
8. Exercițiu: un răspuns corect și un proces inutilizabil
Folosește acest caz fictiv pentru a verifica dacă programul depășește cadrul lecției. Cere participantului, managerului financiar și responsabilului de securitate să propună fiecare o acțiune următoare, apoi comparați responsabilitățile lor.
9. Evaluează primul ciclu înainte să extinzi programul
La evaluare, pune trei întrebări: A putut fiecare să acceseze o lecție potrivită? A putut explica și exersa decizia urmărită? A putut aplica decizia folosind procesul real al organizației? Fiecare răspuns indică altă intervenție: sprijin lingvistic, alt scenariu sau schimbarea fluxului de lucru. Notează ce rămâne necunoscut, fără a transforma un singur scor într-un verdict general.
Extinde programul când primul parcurs are un scop clar și pași ulteriori realizabili. „Phishing prin e-mail, varianta modernă”, verificarea asistenței la distanță și ClickFix sunt momentan gratuite cu un cont. Celelalte cursuri necesită un plan eligibil. Alege următorul subiect din nevoile observate, apoi conectează în același fel explicația, practica și evaluarea.
Aplică ideile cursului într-o investigație despre plata unui furnizor
Joacă Phishing Detective 3D în română, examinează factura și indiciile despre conturi, apoi explică ce verificări ai folosi la serviciu. Accesul la joc depinde de plan.
Deschide Phishing Detective 3DSurse și lecturi suplimentare
- Construirea unui program de învățare pentru securitate cibernetică și confidențialitate (SP 800-50 Rev. 1) — NIST. Accesat la 2026-10-03
- Phishing: îndrumări de securitate cibernetică pentru întreprinderi mici — NIST. Accesat la 2026-10-03
- Principiile culturii de securitate cibernetică: principiul 2 — Centrul Național de Securitate Cibernetică din Regatul Unit. Accesat la 2026-10-03
Continuă explorarea
- Instruire de securitate cibernetică în școli: un plan de lecție
Planifică lecții de securitate cibernetică pentru școli cu video, jocuri și exerciții. Învață elevii să verifice mesaje, să partajeze atent și să ceară ajutor.
RO · 10 min de lectură - Securitate cibernetică în universități: un plan de cursuri
Construiește un program de securitate cibernetică pentru studenți, personal și cercetători, cu lecții CyberPlay, jocuri și exerciții de raportare în campus.
RO · 11 min de lectură - Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Microlearning în securitate cibernetică: o sesiune scurtă de exersare
Creează o sesiune scurtă de instruire centrată pe o decizie clară la locul de muncă, feedback util și o revenire ulterioară. Include un scenariu complet de facilitare.
RO · 9 min de lectură - Cerințe de formare NIS2: corelează cursurile cu măsurile și dovezile
Corelează articolele 20, 21 și 23 din NIS2 cu lecții de conștientizare, jocuri și dovezi. Vezi unde ajută instruirea și ce obligații necesită activități separate.
RO · 9 min de lectură