Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 7 min czytania
Poradnik i ćwiczenia po polsku
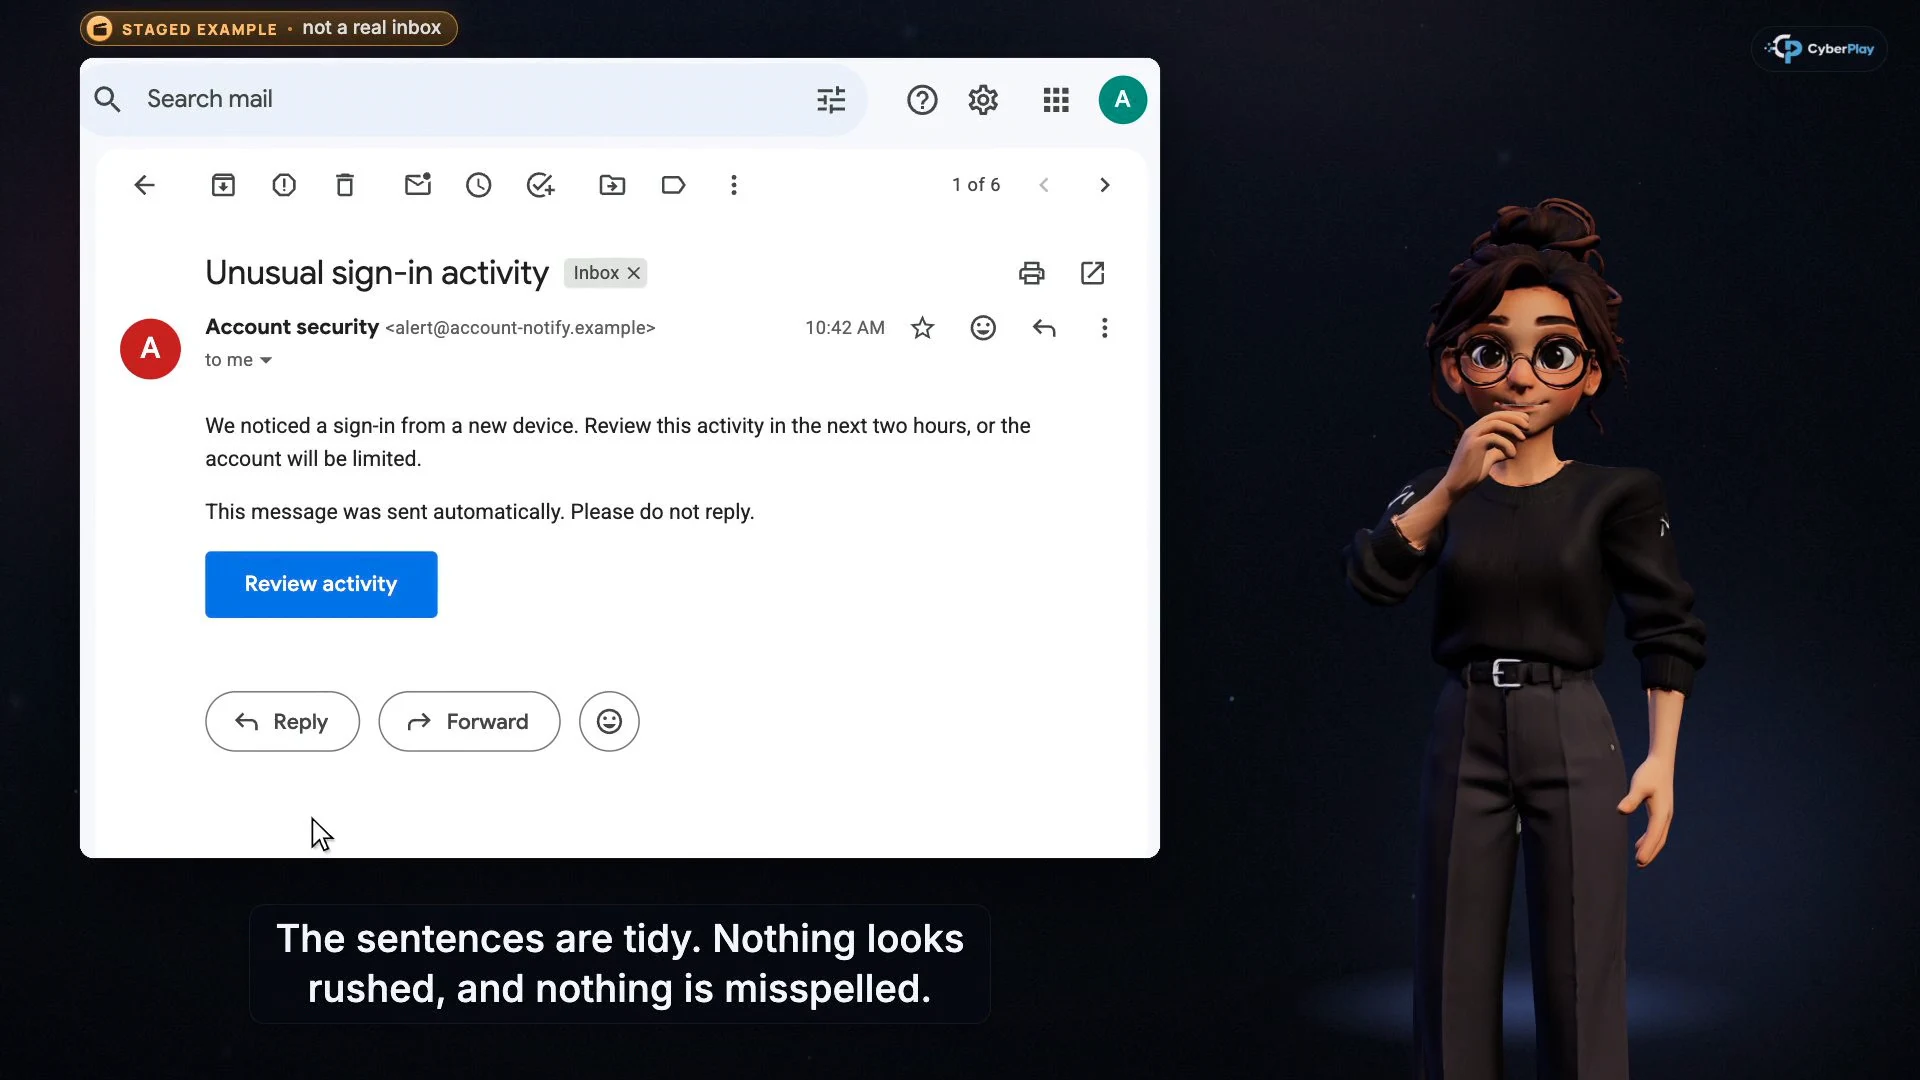
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
Dobrze zaplanowany program szkoleń z cyberbezpieczeństwa łączy konkretną decyzję w pracy z wyjaśnieniem, możliwością przećwiczenia i oceną tego, co nadal wymaga wsparcia. Kursy CyberPlay dostarczają krótkie lekcje z narracją i pięcioma punktami, w których uczestnik podejmuje decyzję; gry dodają inną sytuację, a testy wiedzy z gier pozwalają ponownie sprawdzić rozumienie. Osoba odpowiedzialna za program łączy te działania z rzeczywistymi procedurami organizacji.
Ten przewodnik pokazuje, jak zbudować to połączenie dla phishingu, zmian płatności i odzyskiwania danych. Artykuły CyberPlay i interfejs platformy są dostępne w dziewięciu językach. Narracja kursu i treść lekcji są obecnie dostępne w języku angielskim lub rumuńskim; tłumaczenie interfejsu nie oznacza przetłumaczenia lekcji. Sprawdź to rozróżnienie przed zaproszeniem wielojęzycznego zespołu.
Najważniejsze wnioski
- Przed wyborem kursu wybierz decyzję, którą ludzie podejmują w pracy.
- Wykorzystaj wideo, grę i test wiedzy do różnych celów edukacyjnych.
- Oddziel ukończenie kursu, dowody z gry i obserwacje w miejscu pracy.
- Zakończ każdy cykl wyznaczeniem właściciela dla procedury lub luki w wiedzy, którą znalazłeś.
1. Zdefiniuj decyzję, którą program powinien wspierać
„Rozpoznawanie phishingu” to zbyt ogólne pojęcie, aby zorganizować przydatną sesję. Spróbuj: „Gdy dostawca zmienia swoje dane bankowe, wstrzymaj płatność i zweryfikuj ją za pomocą zatwierdzonego rekordu kontaktowego”. Dział finansów może rozpoznać to zadanie, menedżer może wyjaśnić ścieżkę wyjątku, a prowadzący może zbudować wokół tego ćwiczenie. Zdefiniuj wyzwalacz, bezpieczne działanie i osobę, która może usunąć przeszkodę.
Wytyczne NIST dotyczące programów edukacyjnych zalecają cykl życia, który obejmuje ocenę potrzeb, naukę opartą na rolach i ewaluację. Zastosuj tę zasadę lokalnie: zapytaj, które decyzje powodują niepewność, wybierz odpowiednią praktykę, a następnie przeanalizuj wynik. Ani duży katalog treści, ani roczny cel ukończenia same w sobie nie odpowiadają na te pytania.
Źródła tej sekcji: Budowanie programu edukacyjnego w zakresie cyberbezpieczeństwa i prywatności (SP 800-50 Rev. 1)
2. Przypisz każdemu działaniu jasne zadanie
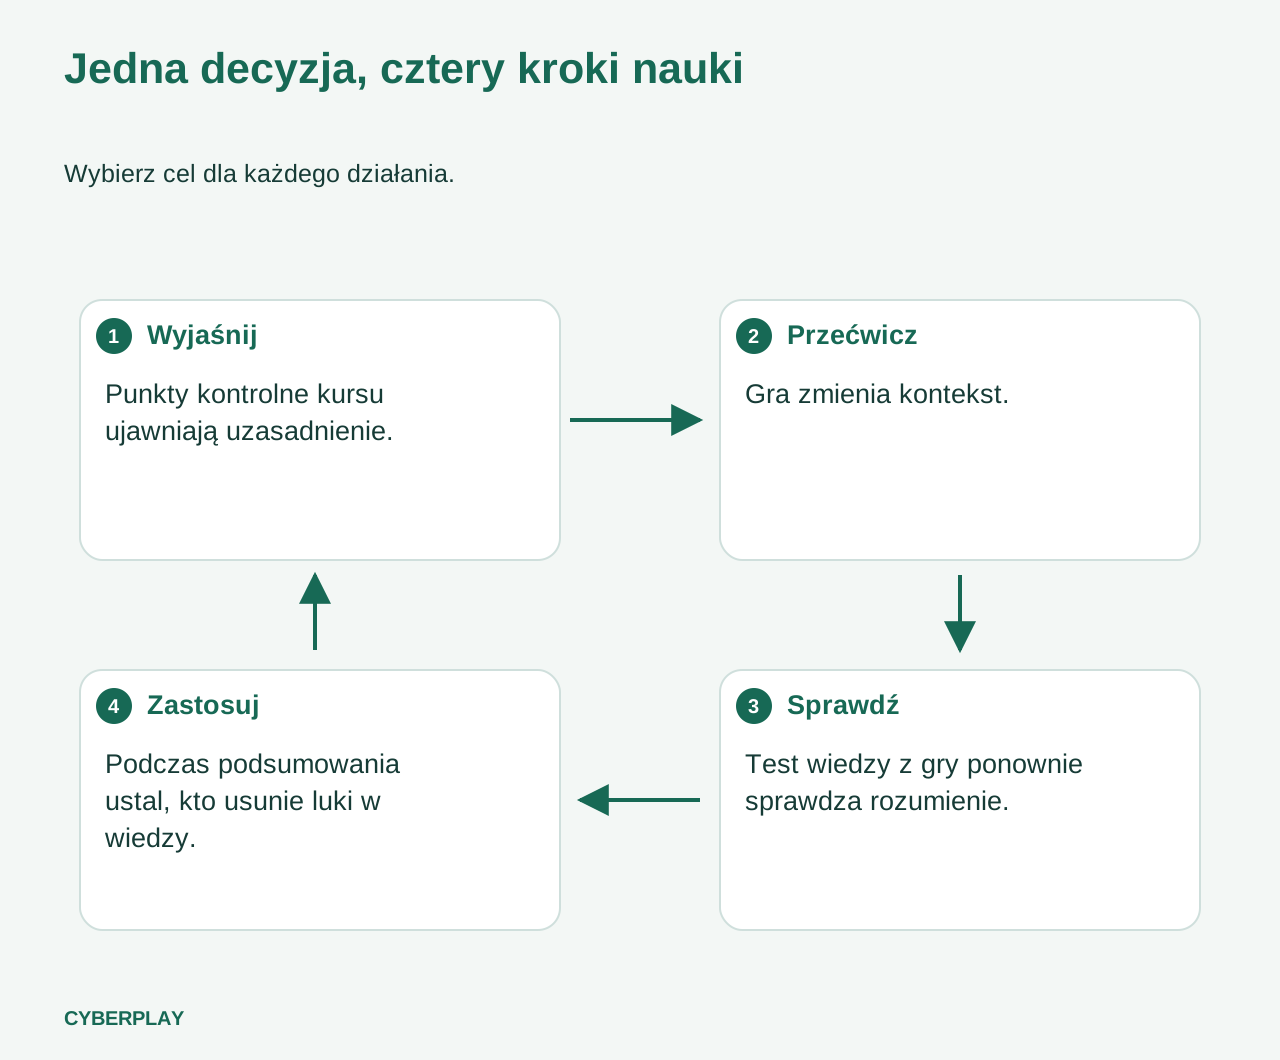
W kursie CyberPlay wideo zatrzymuje się w pięciu punktach kontrolnych, dzięki czemu uczestnik dokonuje wyboru przed zobaczeniem wyjaśnienia. Wykorzystaj te momenty, aby sformułować regułę: dopracowany e-mail nie jest dowodem, a prawdziwa aplikacja wsparcia nie uwierzytelnia osoby dzwoniącej. Ponowne obejrzenie wyjaśnienia jest przydatne, gdy powód pozostaje niejasny.
Następnie zmień kontekst. Gra wymaga od uczestnika wykorzystania pomysłu w ramach scenariusza. Przejście tej gry odblokowuje oddzielny, składający się z 30 pytań test wiedzy. Ten pisemny test należy do gry; nie jest to sekwencja pięciu pytań z punktów kontrolnych wideo. Następnie przeprowadź krótką dyskusję w miejscu pracy, która wskaże waszą własną ścieżkę zgłaszania i zatwierdzone narzędzia.
| Działanie | Cel edukacyjny | Przydatne działania następcze |
|---|---|---|
| Kurs wideo | Wyjaśnienie decyzji i ujawnienie uzasadnienia po każdym wyborze. | Poproszenie uczestnika o powtórzenie reguły własnymi słowami. |
| Odpowiednia gra | Zastosowanie powiązanych pomysłów podczas sprawdzania dowodów lub wybierania działań. | Omówienie, która wskazówka zmieniła decyzję. |
| Test wiedzy z gry | Odpowiedź na pytania pisemne po przejściu gry. | Przegląd wyjaśnienia i każdego tematu wymagającego wsparcia. |
| Podsumowanie w miejscu pracy | Powiązanie lekcji z rzeczywistym procesem. | Przypisanie właściciela do niejasnego kroku lub brakującego kontaktu. |
3. Buduj małe ścieżki wokół rzeczywistych obowiązków
Rozpocznij ścieżkę dla działu zobowiązań od kursów Nowoczesny phishing e-mailowy oraz Zadzwoń, zanim zapłacisz. W pierwszej lekcji nacisk kładziony jest na prośbę i zaufaną ścieżkę używaną do jej weryfikacji. Lekcja dotycząca płatności dodaje połączenie na znany numer i istniejące kroki zatwierdzania. Poproś właściciela procesu finansowego o dostarczenie fikcyjnego rekordu dostawcy, aby nikt nie ćwiczył na danych klientów lub banków.
Dla zespołu zarządzającego udostępnionymi dokumentami połącz kursy Nazwij osoby, zanim udostępnisz oraz Kliknąłem. Co teraz? Dla współpracowników odpowiedzialnych za utrzymanie ważnych plików roboczych zacznij od Ikona chmury to nie kopia zapasowa. Są to redakcyjne sugestie ścieżek, a nie wstępnie skonfigurowane przypisania kursów. Udostępnij wybrane linki do kursów w ramach standardowego procesu nauczania.
- Rozpocznij Nowoczesny phishing e-mailowy
- Przećwicz weryfikację płatności w Zadzwoń, zanim zapłacisz
- Dowiedz się, jak wybierać odbiorców plików
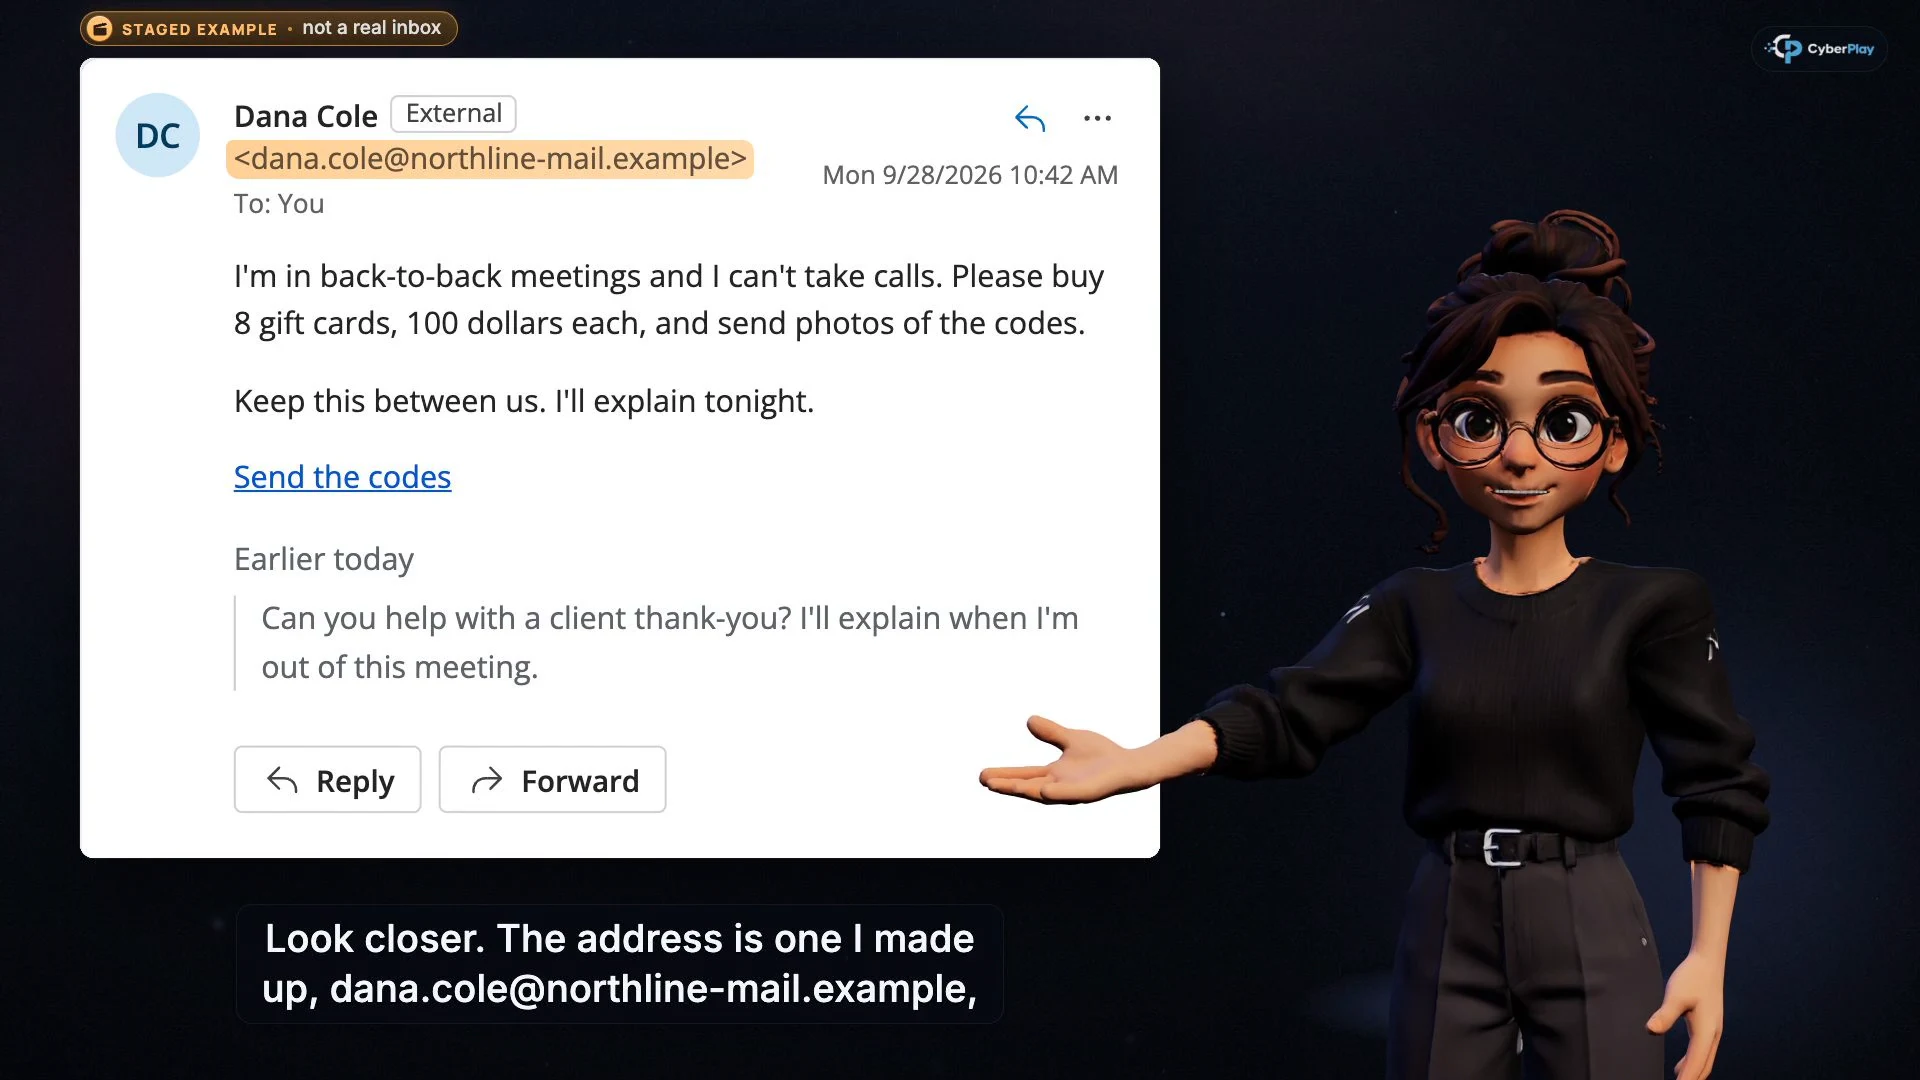
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Znajome nazwisko to nie zatwierdzenie
Potwierdź prośbę za pośrednictwem kontaktu, który już znajduje się w rejestrach Twojej organizacji.
- Zidentyfikuj żądane działanie
Kody kart podarunkowych, nowe dane bankowe i pilne przelewy wymagają standardowego procesu zatwierdzania.
4. Przenieś lekcję do innego scenariusza
Gra Phishing Detective 3D naturalnie łączy się ze ścieżką płatności. Jej dochodzenie obejmuje autentyczną skrzynkę pocztową dostawcy, istniejącą konwersację, zmienione konto bankowe i zarchiwizowaną fakturę. Uczestnik bada dowody stojące za zamrożoną płatnością dla dostawcy. Znajomy nadawca lub pasujący projekt faktury nie rozstrzygają kwestii; liczy się porównanie zmienionych informacji.
Gra Backup or Lose It łączy się z lekcją o kopiach zapasowych. Jej scenariusze rozróżniają bieżącą pracę lokalną, synchronizację firmową, bezpieczny skarbiec i pamięć wymienną, a następnie proszą gracza o odzyskanie plików po symulowanym ataku ransomware. Czyni to z niej użyteczną dyskusję na temat możliwości odzyskiwania danych. Nie testuje ona rzeczywistego systemu kopii zapasowych Twojej organizacji, uprawnień do przywracania ani czasu odzyskiwania.
- Zbadaj sprawę płatności dla dostawcy
- Obejrzyj Ikona chmury to nie kopia zapasowa
- Przećwicz ochronę i odzyskiwanie
5. Przeprowadź sesję, którą ludzie będą mogli wykorzystać jutro
Przed sesją przedstaw uczestnikom sytuację biznesową i potwierdź ich dostęp oraz język lekcji. Pozwól im ukończyć jeden kurs, a następnie omów punkt kontrolny, nie traktując błędnej odpowiedzi jako oceny charakteru. Zaplanuj wybraną grę z wystarczającą ilością czasu na jej rzeczywisty scenariusz. Pisemny test wiedzy może nastąpić po przejściu gry; nie obiecuj, że cała sekwencja zmieści się w pięciominutowej przerwie.
Zakończ lokalną próbą: „Pokaż, gdzie znalazłbyś zweryfikowany numer dostawcy” lub „Wyjaśnij, jak zgłosiłbyś nieoczekiwane zatwierdzenie”. Wytyczne NIST dotyczące phishingu łączą szkolenie pracowników ze zgłaszaniem i zabezpieczeniami technicznymi. Miej na uwadze oba te aspekty: pracownik nie powinien musieć rekompensować braku rekordu kontaktowego lub niedziałającej procedury zgłaszania.
Źródła tej sekcji: Phishing: wytyczne dotyczące cyberbezpieczeństwa dla małych firm
6. Uczyń zgłaszanie częścią nauki
Kurs Kliknąłem. Co teraz? rozróżnia to, co się stało: kliknięcie linku, wpisanie hasła, zezwolenie na dostęp, instalację oprogramowania lub dokonanie płatności. Użyj tej struktury, aby przećwiczyć krótki raport wewnętrzny: co się stało, kiedy, którego konta lub urządzenia to dotyczyło i co już zostało zrobione. Nie dołączaj haseł ani innych sekretów do raportu ćwiczeniowego.
Wytyczne NCSC dotyczące kultury bezpieczeństwa kładą nacisk na dostępne ścieżki zgłaszania i sprawiedliwe traktowanie, gdy ludzie zgłaszają obawy lub przyznają się do błędów. Prowadzący może modelować taką reakcję, dziękując zgłaszającemu i wyjaśniając kolejny krok. Przetestuj ścieżkę kontaktu w organizacji oddzielnie; znajomość właściwej odpowiedzi w ramach kursu nie sprawi, że nienadzorowana skrzynka pocztowa odpowie.
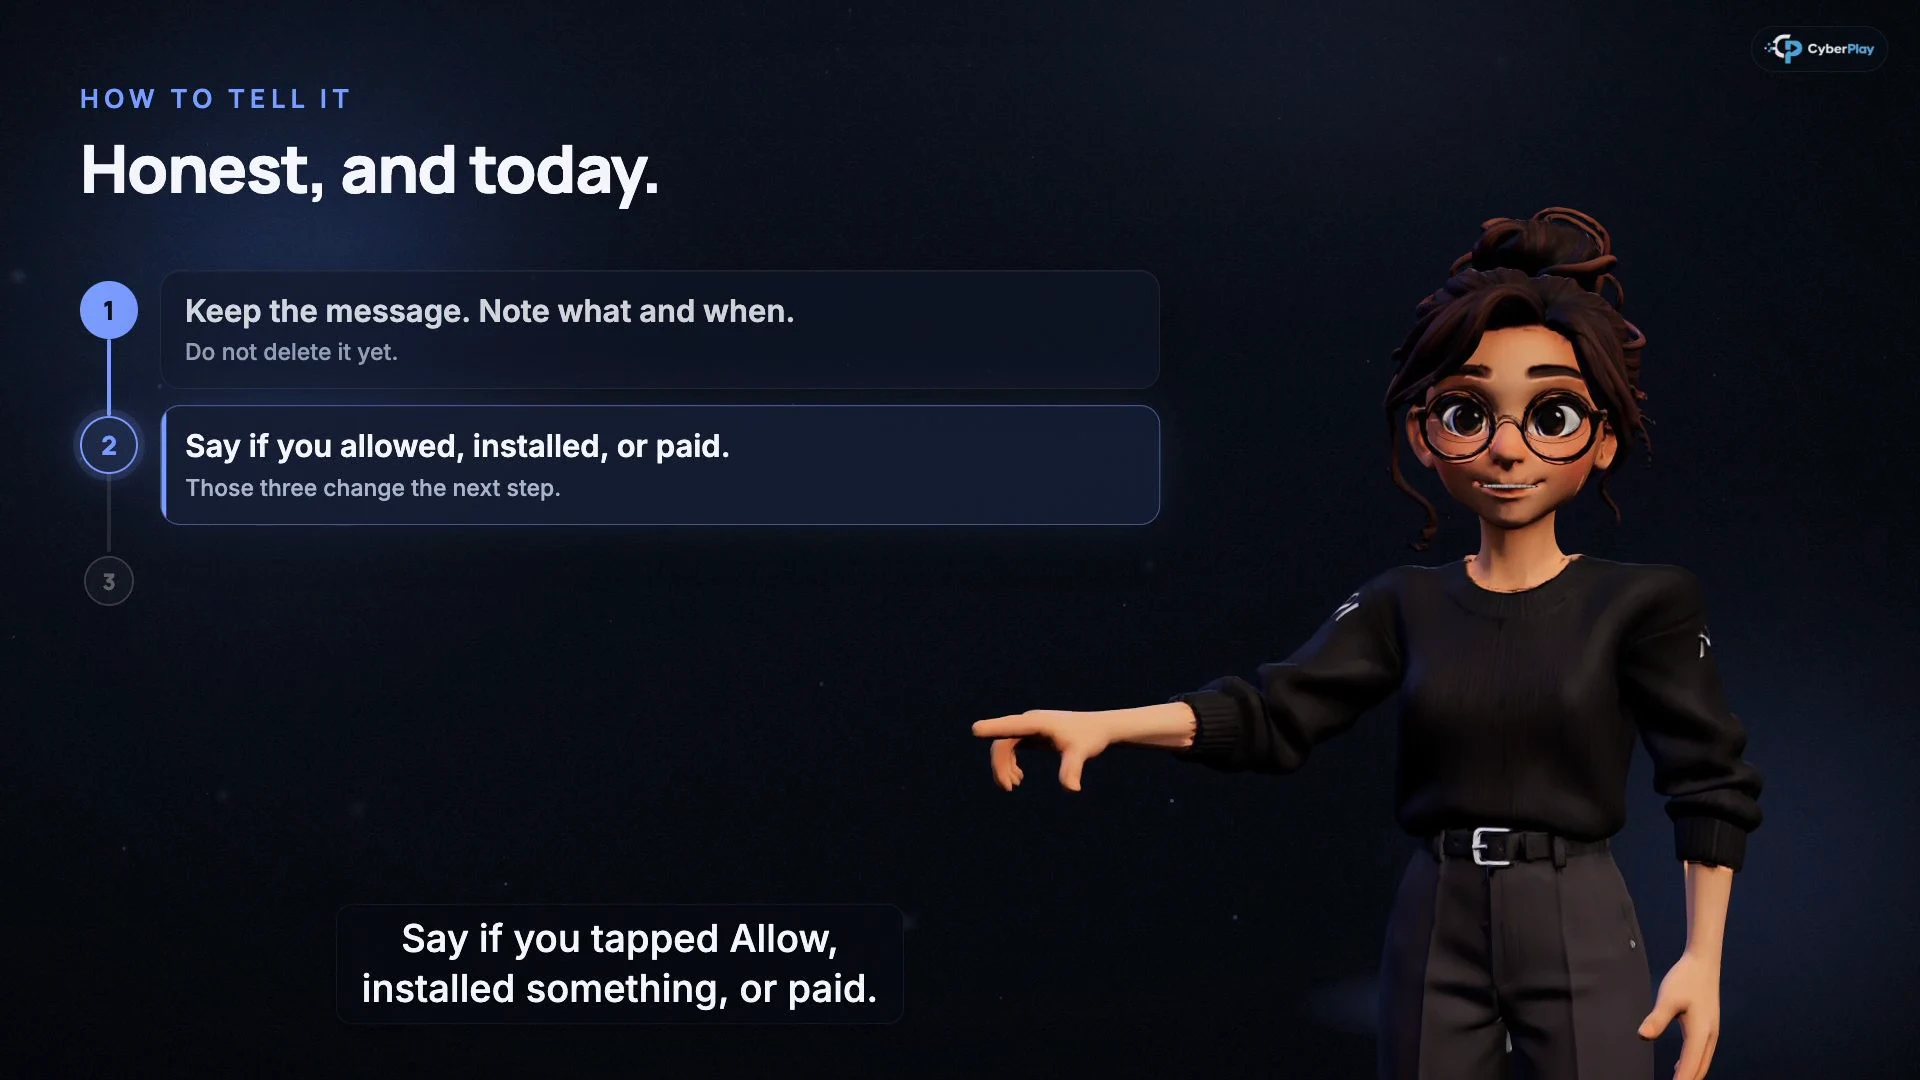
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Zachowaj przydatne fakty
Zachowaj wiadomość i zanotuj, co i kiedy się stało, aby zespół reagowania mógł to ocenić.
- Powiedz, co się zmieniło
Uprawnienie aplikacji, instalacja lub płatność zmieniają kolejny krok reagowania.
Źródła tej sekcji: Zasady kultury cyberbezpieczeństwa: Zasada 2
7. Rejestruj dowody bez ich wyolbrzymiania
Prowadź cztery proste rejestry dla programu pilotażowego: kto miał okazję się uczyć, jakie działanie ukończył, która decyzja nadal wymaga wyjaśnienia i który problem w miejscu pracy ma właściciela. Wynik ukończenia pokazuje, że działanie zostało zakończone zgodnie z zasadami platformy. Nie dowodzi to odporności na każdy przyszły atak. Dyskusja w sali szkoleniowej to inne źródło dowodów niż incydent operacyjny.
Traktuj ukończenie kursu, wyniki w punktach kontrolnych, decyzje podejmowane w grze i działania następcze w miejscu pracy jako odrębne rodzaje dowodów. Jeśli dany plan umożliwia uzyskanie certyfikatu kursu, jest to certyfikat ukończenia. Wykorzystuj dostępne zapisy dotyczące nauki do prowadzenia harmonogramu programu i jego przeglądu oraz przypisz każdemu działaniu następczemu osobę odpowiedzialną.
8. Ćwiczenie: poprawna odpowiedź i bezużyteczny proces
Użyj tego fikcyjnego przypadku, aby sprawdzić, czy program wykracza poza lekcję. Poproś uczestnika, menedżera finansowego i lidera ds. bezpieczeństwa o zaproponowanie po jednym kolejnym działaniu, a następnie porównaj ich obowiązki.
9. Przeanalizuj pierwszy cykl przed jego rozszerzeniem
Podczas przeglądu zadaj trzy pytania: Czy wszyscy mieli dostęp do odpowiedniej lekcji? Czy potrafili wyjaśnić i przećwiczyć docelową decyzję? Czy mogli ją zrealizować przy użyciu rzeczywistego procesu organizacji? Każda odpowiedź sugeruje inną reakcję: wsparcie językowe, inny scenariusz lub zmianę przepływu pracy. Zanotuj to, co pozostaje nieznane, zamiast zamieniać jeden wynik w szeroki werdykt.
Rozszerz program, gdy pierwsza ścieżka będzie miała jasny cel i wykonalne działania następcze. Kursy Nowoczesny phishing e-mailowy, Weryfikacja wsparcia zdalnego i ClickFix są obecnie darmowe po założeniu konta. Inne kursy wymagają kwalifikującego się planu. Wybierz kolejny temat na podstawie zaobserwowanych potrzeb, a następnie połącz jego wyjaśnienie, praktykę i przegląd w ten sam sposób.
Wykorzystaj wiedzę z kursu w dochodzeniu dotyczącym płatności dla dostawcy
Zagraj w Phishing Detective 3D w języku angielskim, sprawdź fakturę i dowody z konta, a następnie wyjaśnij, jakich weryfikacji użyłbyś w pracy. Dostęp do gry zależy od Twojego planu.
Otwórz Phishing Detective 3DŹródła i dalsza lektura
- Budowanie programu edukacyjnego w zakresie cyberbezpieczeństwa i prywatności (SP 800-50 Rev. 1) — NIST. Dostęp 2026-10-03
- Phishing: wytyczne dotyczące cyberbezpieczeństwa dla małych firm — NIST. Dostęp 2026-10-03
- Zasady kultury cyberbezpieczeństwa: Zasada 2 — UK National Cyber Security Centre. Dostęp 2026-10-03
Czytaj dalej
- Szkolenie z cyberbezpieczeństwa dla szkół: praktyczny plan lekcji
Zaplanuj szkolenie z cyberbezpieczeństwa w szkole: kursy wideo, ćwiczenia i gry. Ćwicz sprawdzanie wiadomości, udostępnianie plików i proszenie o pomoc.
PL · 9 min czytania - Świadomość cyberbezpieczeństwa na uczelni: plan szkoleń
Rozwijaj cyberbezpieczeństwo na uczelni: wprowadzenie dla studentów, ścieżki dla pracowników i badaczy, kursy CyberPlay, gry oraz ćwiczenia ze zgłaszania incydentów.
PL · 9 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Mierniki szkoleń z cyberbezpieczeństwa: więcej niż ukończenie
Mierz szkolenia z cyberbezpieczeństwa: udział, decyzje, zapamiętanie i zgłoszenia. Użyj słownika wskaźników, porównywalnych zadań i jasno opisanych ograniczeń.
PL · 9 min czytania - Mikrolearning w cyberbezpieczeństwie: zaprojektuj krótkie ćwiczenie
Zaprojektuj krótką sesję nauki cyberbezpieczeństwa wokół jednej decyzji, informacji zwrotnej i późniejszej powtórki. Skorzystaj z gotowego scenariusza prowadzenia.
PL · 8 min czytania - Wymagania szkoleniowe NIS2: mapowanie kursów na środki kontroli i dowody
Powiąż wymagania artykułów 20, 21 i 23 NIS2 z kursami CyberPlay i praktyką. Oddziel szkolenia od dowodów skuteczności zabezpieczeń i obowiązków organizacji.
PL · 9 min czytania