Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
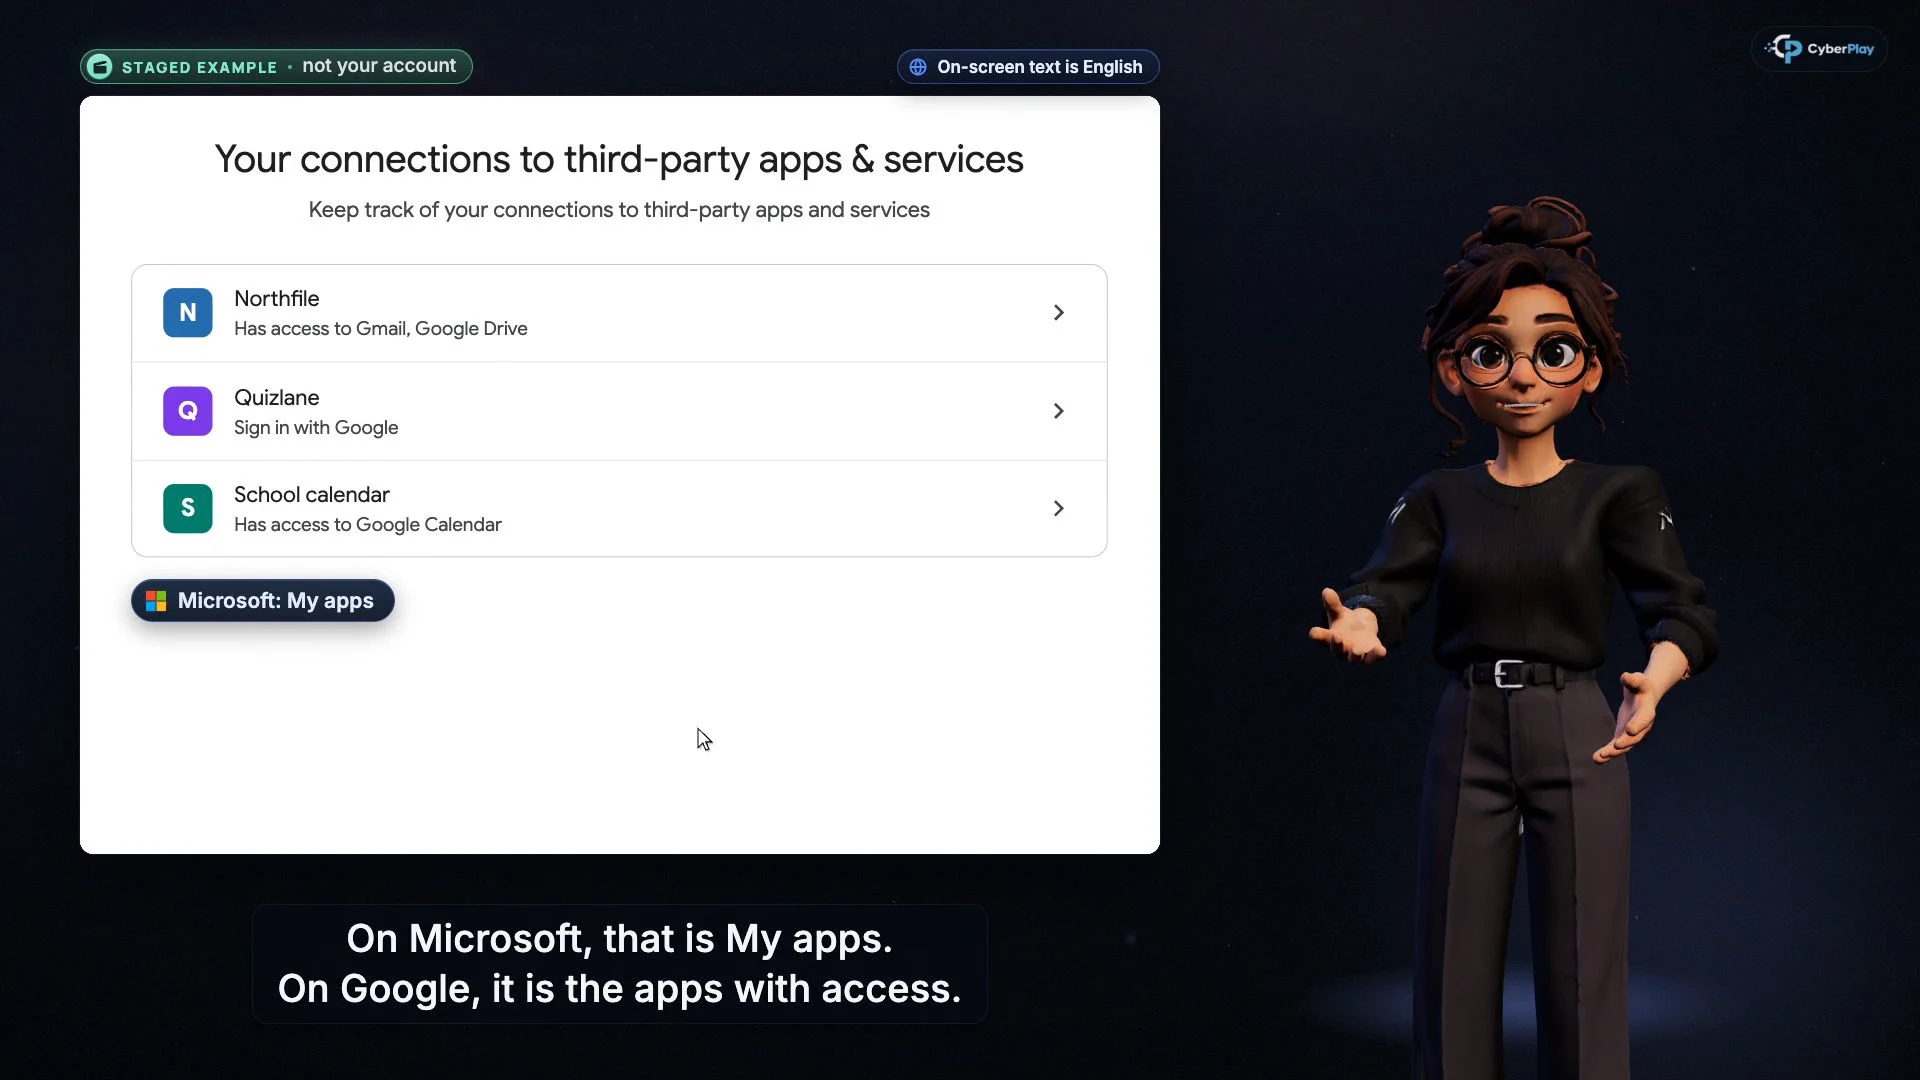
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
Szkolenia budujące świadomość cyberbezpieczeństwa na uczelniach powinny uczyć studentów i pracowników weryfikowania próśb dotyczących kont, bezpiecznego udostępniania informacji odpowiednim osobom oraz zgłaszania pomyłek oficjalnymi kanałami akademickimi. Warto zacząć od wspólnych zajęć wprowadzających, a następnie dodać ćwiczenia dopasowane do rzeczywistych zadań poszczególnych grup: logowania do systemów dydaktycznych, zarządzania danymi studentów lub współpracy badawczej. Połącz krótką lekcję z decyzją w grze oraz ćwiczeniem opartym na realnych procedurach wsparcia w Twojej instytucji.
Kursy CyberPlay oferują lekcje wideo z pięcioma momentami na podjęcie decyzji przed wyjaśnieniem. Ten polskojęzyczny przewodnik pokazuje, jak dobrać je do programu uczelnianego i połączyć z grami Find the Fake Login oraz Data Dash. Narracja kursów i treść lekcji są obecnie dostępne w języku angielskim i rumuńskim, dlatego przed zaproszeniem wielojęzycznej grupy sprawdź język lekcji. Poniższe przykłady uczelniane to fikcyjne scenariusze dydaktyczne, a nie opisy incydentów na uczelniach, na które powołuje się artykuł.
Najważniejsze wnioski
- Zapewnij każdemu zaufaną drogę do usług uczelnianych oraz kontakt do zgłoszeń, który można znaleźć, zanim pojawi się problem.
- Dostosuj ćwiczenia do nowych studentów, kadry dydaktycznej i pracowników wsparcia oraz badaczy pracujących z różnymi informacjami.
- Sprawdzaj aplikację, odbiorców, przesyłane dane i uprawnienia nawet wtedy, gdy narzędzie do współpracy lub strona logowania wyglądają znajomo.
- Analizuj wyjaśnienia uczestnika i procedury uczelniane wraz z zapisami o ukończeniu; przypisz osobę odpowiedzialną do każdej nierozwiązanej kwestii.
1. Zacznij od decyzji z życia uczelni, którą można przećwiczyć
Wytyczne brytyjskiego Narodowego Centrum Cyberbezpieczeństwa (NCSC) dla szkolnictwa wyższego podkreślają znaczenie otwartej dydaktyki i współpracy badawczej, określając jednocześnie obowiązki kadry zarządzającej, badaczy i zespołów IT. To praktyczny punkt wyjścia dla programu szkoleniowego: dbanie o bezpieczeństwo konta to wspólne zadanie, lecz zatwierdzenie transferu danych badawczych i weryfikacja wiadomości o planie zajęć wymagają różnych decyzji.
Wybierz jeden mierzalny rezultat na pierwszą sesję. Na przykład: nowy student potrafi samodzielnie otworzyć zatwierdzony portal studencki, gdy w niespodziewanym e-mailu pojawi się komunikat o wygaśnięciu dostępu. Pracownik administracji wydziału potrafi sprawdzić pełny adres odbiorcy przed wysłaniem listy studentów. Badacz wie, kto zatwierdza nową usługę do współpracy. Przekaż każdej grupie odpowiednie uczelniane dane kontaktowe i wyjaśnij, co zrobić, gdy dana osoba jest niedostępna.
Źródła tej sekcji: Cyberbezpieczeństwo w instytucjach szkolnictwa wyższego
2. Zbuduj krótką ścieżkę kursów dla każdej grupy odbiorców
Świadomość cyberbezpieczeństwa u studentów powinna zaczynać się od systemów niezbędnych do nauki oraz łatwo dostępnej pomocy. Moduł e-learningowy z zakresu bezpieczeństwa informacji opracowany przez Jisc traktuje zarówno pracowników, jak i studentów jako uczestników, łącząc przekazywaną wiedzę z wewnętrznymi regulacjami i procedurami instytucji. Zastosuj tę zasadę przy doborze własnego programu: uniwersalna lekcja wymaga lokalnej ścieżki wdrożenia w praktyce.
Poniżej przedstawiono sugerowane sekwencje CyberPlay. Stanowią one propozycję wyjściową, a nie wymóg ukończenia całego katalogu. Po każdej lekcji poproś uczestnika o wyjaśnienie jednej decyzji własnymi słowami. Osoba, która zna już regułę, może bardziej potrzebować pomocy w odnalezieniu zatwierdzonej usługi uczelnianej niż kolejnego tłumaczenia, czym jest phishing.
- Rozpocznij kurs „Współczesny phishing e-mailowy”
- Przećwicz reakcję na niespodziewaną próbę uwierzytelnienia
- Dowiedz się, jak precyzyjnie opisać zdarzenie
| Odbiorcy i moment | Sugerowana sekwencja kursów | Działanie na uczelni do przećwiczenia |
|---|---|---|
| Nowi studenci podczas adaptacji | Współczesny phishing e-mailowy → Odrzuć, jeśli to nie Twoja próba → Kliknięto link. Co teraz? | Samodzielne otwarcie portalu studenta, odrzucenie niespodziewanej prośby o zatwierdzenie logowania i znalezienie wsparcia. |
| Kadra dydaktyczna i pracownicy wsparcia przetwarzający udostępniane dane | Współczesny phishing e-mailowy → Wskaż odbiorców przed udostępnieniem → Nie przyznawaj dostępu aplikacji, której nie wybrano | Weryfikacja odbiorcy i uprawnień udostępniania, a następnie sprawdzenie aplikacji przed przyznaniem dostępu. |
| Badacze dołączający do projektu lub współpracy | Wskaż odbiorców przed udostępnieniem → Nie wklejaj poufnych danych do niewłaściwego czatu → Kliknięto link. Co teraz? | Potwierdzenie uprawnionych współpracowników, właściciela danych, zatwierdzonej usługi i procedury zgłaszania. |
Źródła tej sekcji: Cyfrowy moduł edukacyjny z zakresu bezpieczeństwa informacji
3. Przećwicz wiarygodnie wyglądające żądanie dotyczące konta
Wytyczne Uniwersytetu w Cambridge dotyczące phishingu opisują wywieranie presji groźbą dezaktywacji konta oraz wiadomości imitujące oficjalne instytucje. Zaadaptuj te schematy do fikcyjnego przykładu uczelnianego: w wiadomości pojawia się informacja, że konto biblioteczne wymaga pilnej weryfikacji przed jutrzejszym seminarium. Zapytaj, jakiego działania wymaga nadawca i gdzie uczestnik sprawdziłby to niezależnie. Przekonujące logo, poprawna nazwa przedmiotu czy staranny język to za mało, by wprowadzać dane logowania.
Następnie zmień oczekiwane działanie. W lekcji „Odrzuć, jeśli to nie Twoja próba” uczestnik ćwiczy reakcję na niespodziewaną prośbę o zatwierdzenie uwierzytelnienia. Z kolei „Nie przyznawaj dostępu aplikacji, której nie wybrano” skupia uwagę na uprawnieniach aplikacji. Zapytaj, czy uczestnik spodziewał się danej aplikacji i czy żądany zakres dostępu odpowiada zadaniu. Znany dostawca tożsamości może wyświetlić prośbę o dostęp aplikacji, którą mimo to trzeba zweryfikować. Wskaż listę zatwierdzonego oprogramowania lub kontakt do działu IT, aby wątpliwości prowadziły do konkretnego kroku.
Źródła tej sekcji: Phishing
4. Podejmuj decyzje o udostępnianiu danych badawczych w oparciu o osoby i cel
Wytyczne UKRI dotyczące zaufanych badań i innowacji określają oczekiwania wobec finansowanych organizacji: zarządzanie dostępem do udostępnianych danych badawczych oraz uzgodnienie sposobu postępowania z nimi przed udostępnieniem. Wskazują dostęp dla osób, które go potrzebują, i na okres, w którym jest potrzebny. Są to oczekiwania instytucji finansującej w określonym zakresie; każda uczelnia musi stosować zasady, umowy i zgody właściwe dla własnego projektu.
Wykorzystaj lekcję „Wskaż odbiorców przed udostępnieniem” na przykładzie fikcyjnego folderu projektowego. Poproś uczestnika o wskazanie właściwego współpracownika, sprawdzenie pełnego adresu instytucjonalnego i dobranie uprawnień niezbędnych do zadania. Przeczytanie wersji roboczej może wymagać jedynie uprawnień podglądu, natomiast edycja analizy to zupełnie inna decyzja. Sprawdzaj zawartość, a nie tylko sam link: ukryte karty arkusza kalkulacyjnego czy dodatkowe pliki mogą ujawnić dane wykraczające poza planowane przekazanie. Po zakończeniu stażu lub współpracy ustal, kto weryfikuje zasadność dalszego dostępu. Publiczny wynik badań i zbiór poufnych danych uczestników nie powinny domyślnie podlegać takim samym zasadom udostępniania.
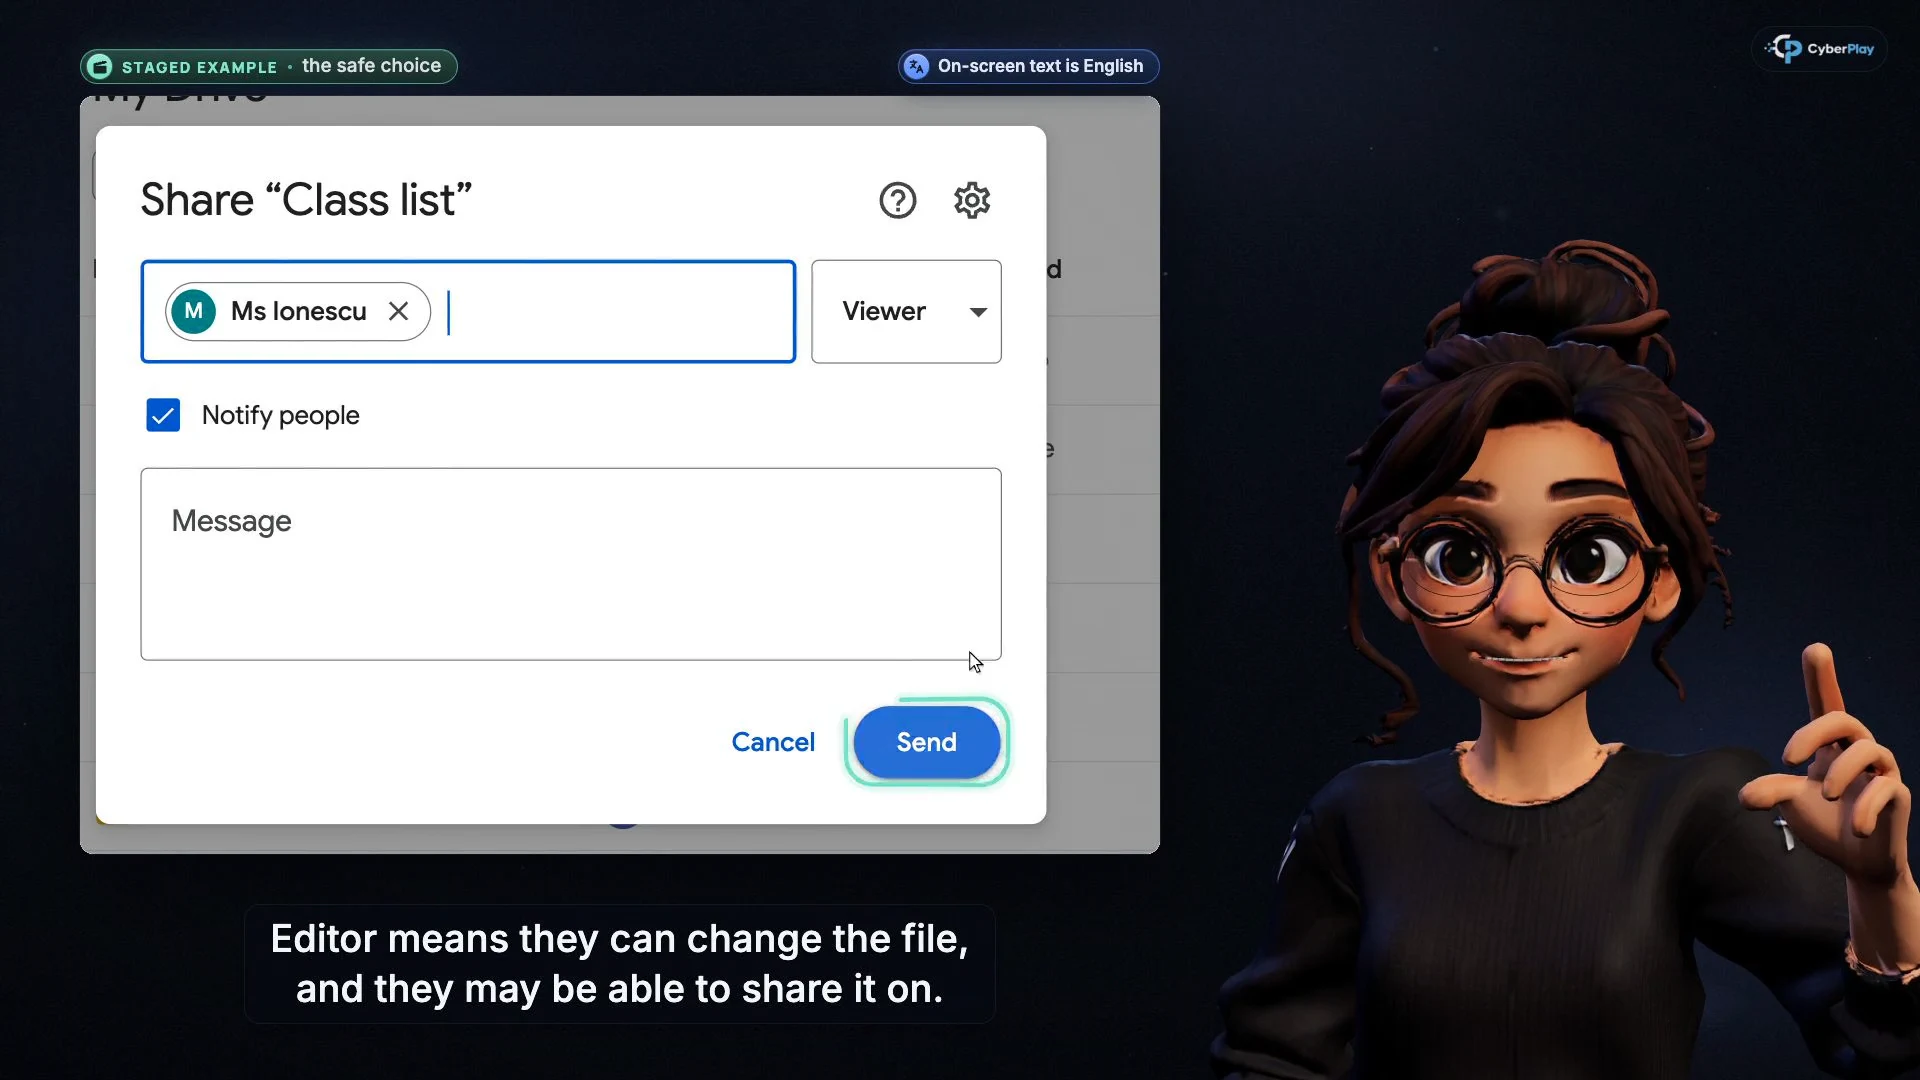
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Wskaż właściwego odbiorcę
W pracy na uczelni potwierdź pełny adres instytucjonalny, w tym współpracowników spoza Twojego zespołu.
- Wybierz wymagany poziom dostępu
Współpracownik, który ma tylko czytać, powinien otrzymać uprawnienia do podglądu; przed ich rozszerzeniem zastosuj procedury zatwierdzania w projekcie.
Źródła tej sekcji: Zaufane badania i innowacje UKRI: zasady i oczekiwania
5. Sprawdź narzędzie AI, konto i dozwolony zakres użycia
Sama nazwa usługi AI nie oznacza, że konto jest zatwierdzone do przetwarzania informacji uczelnianych. Przewodnik Uniwersytetu Oksfordzkiego dla studentów odróżnia dostęp zapewniany przez instytucję od kont prywatnych, wyjaśniając, że wewnętrzne lub poufne dane uczelni nie powinny trafiać na omawiane tam konta osobiste. Odróżnia również dostęp do narzędzia od zgody na wykorzystanie AI w zadaniu podlegającym ocenie. Potraktuj to jako konkretny przykład akademicki, a następnie sprawdź wytyczne obowiązujące w Twojej instytucji.
Lekcja „Nie wklejaj poufnych danych do niewłaściwego czatu” uczy dwóch przydatnych sprawdzeń: czy informacje mogą trafić na zewnątrz oraz czy jest to zatwierdzone narzędzie. Zastosuj je do notatek dydaktycznych, nieopublikowanej wersji roboczej lub skoroszytu z danymi uczestników badania. Sprawdź konto i obszar roboczy, a także nazwę produktu. Połączenie, które pozwala asystentowi czytać pocztę lub pliki, również przyznaje dostęp. Poproś osobę odpowiedzialną za projekt lub usługę o rozstrzygnięcie wątpliwości przed przesłaniem danych lub podłączeniem; do ćwiczenia używaj fikcyjnych danych.
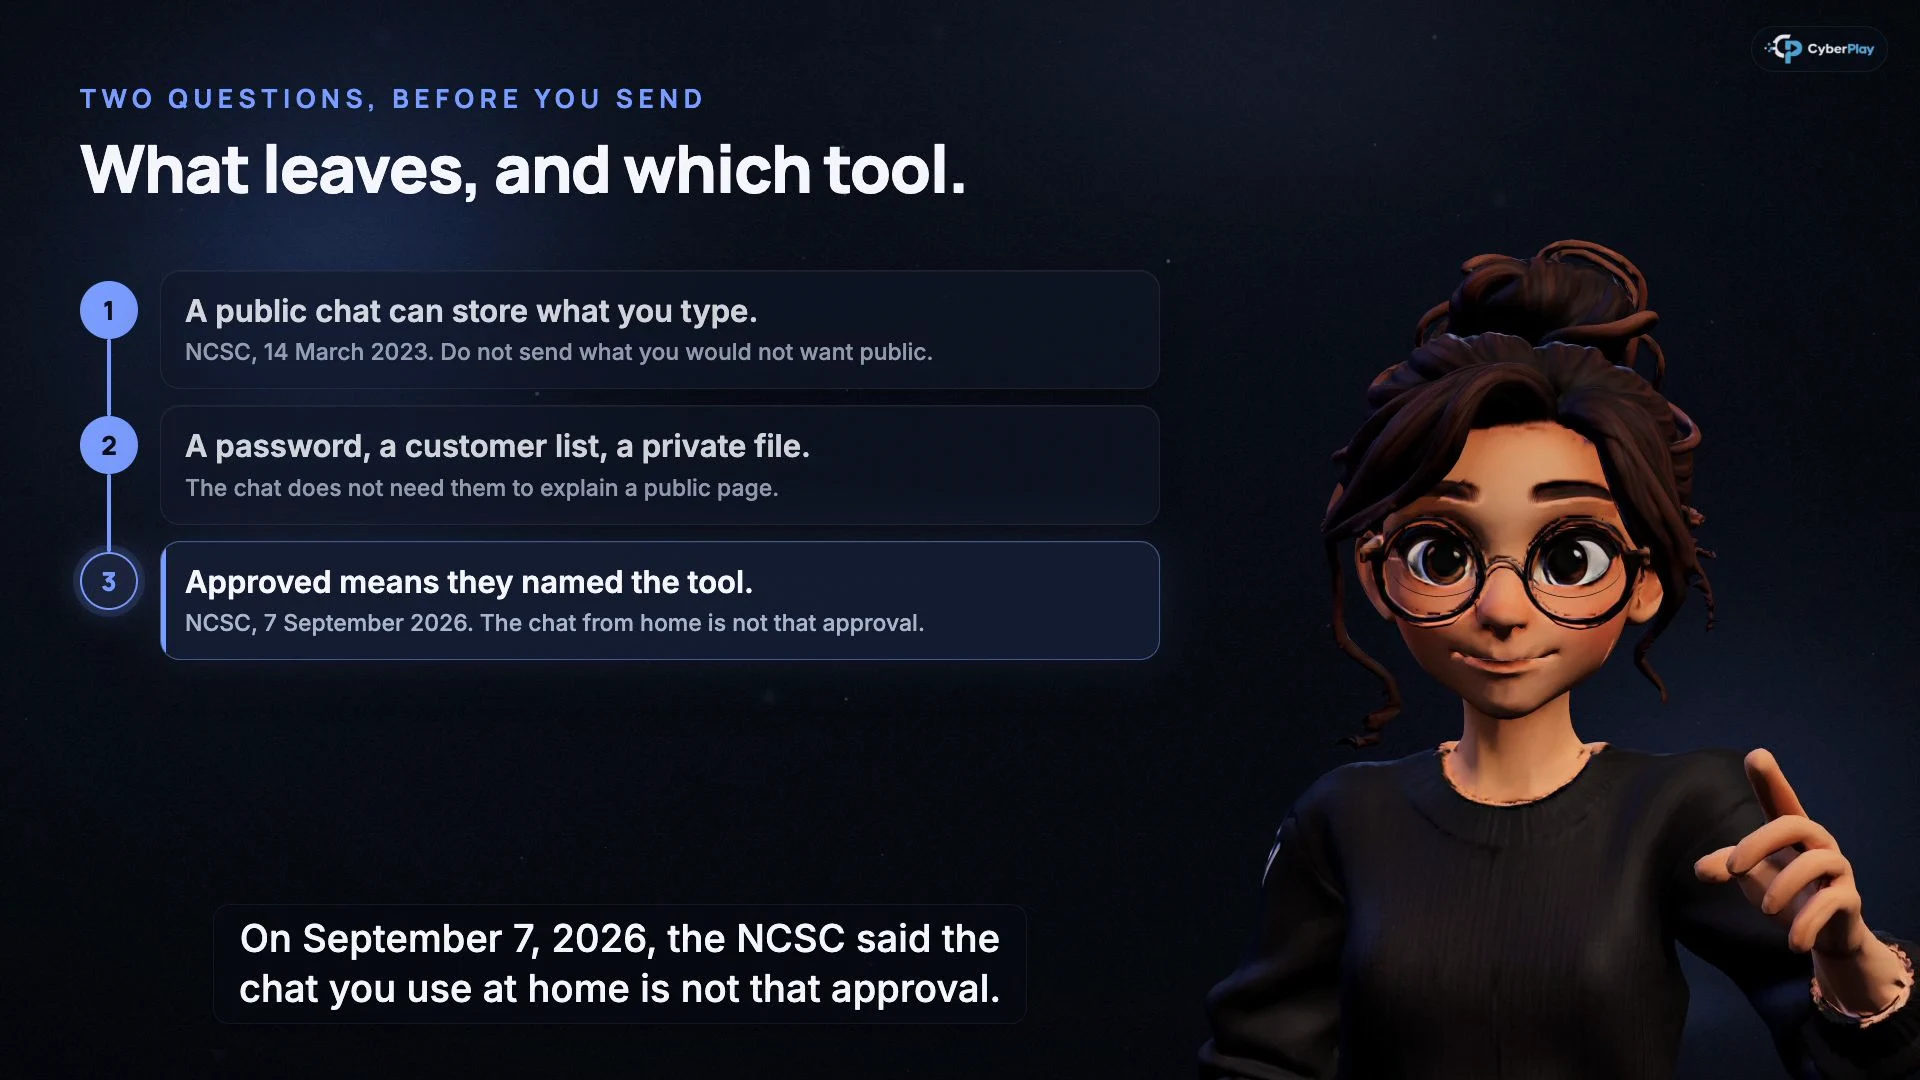
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Zdecyduj, co może wyjść na zewnątrz
Sprawdź, czy zasady uczelni pozwalają na przesyłanie do narzędzia danych studentów, badań lub współpracowników.
- Używaj wskazanego narzędzia uczelnianego
Prywatna subskrypcja nie oznacza zgody uczelni; korzystaj z zatwierdzonego konta i oficjalnego procesu.
Źródła tej sekcji: Generatywna AI: najczęściej zadawane pytania studentów
6. Wykorzystaj gry z zakresu cyberbezpieczeństwa dla studentów i pracowników
Find the Fake Login osadza lekcję dotyczącą uprawnień konta w innym otoczeniu. Scenariusze aplikacji zestawiają niespodziewany program żądający dostępu do poczty, plików i stałego wglądu z zapowiedzianą aplikacją wewnętrzną wnioskującą o węższy dostęp do kalendarza. Gracz może sprawdzić wydawcę i uprawnienia, odrzucić lub zatwierdzić prośbę oraz zapoznać się z wyjaśnieniem. Akcja toczy się w fikcyjnej organizacji; poproś uczestników o wskazanie analogicznych weryfikacji w ich środowisku akademickim.
W przypadku krótszej dyskusji o uprawnieniach gra Data Dash zestawia przydatny magnes zbierający pobliskie kapsuły z magnesem, który odczytuje także prywatny ładunek. Dodatkowy dostęp wywołuje konsekwencje w grze i wymaga decyzji o jego cofnięciu. Zapytaj, co to oznacza w sytuacji, gdy asystent nauki żąda dostępu do całego dysku. Gry te dostarczają praktyki i wyjaśnień. Pomyślne ukończenie rozgrywki nie stanowi dowodu na to, że konto studenta, usługa badawcza czy uczelniana polityka uprawnień są bezpieczne.
- Przećwicz zatwierdzanie aplikacji w grze Find the Fake Login
- Zbadaj niezbędne uprawnienia w grze Data Dash
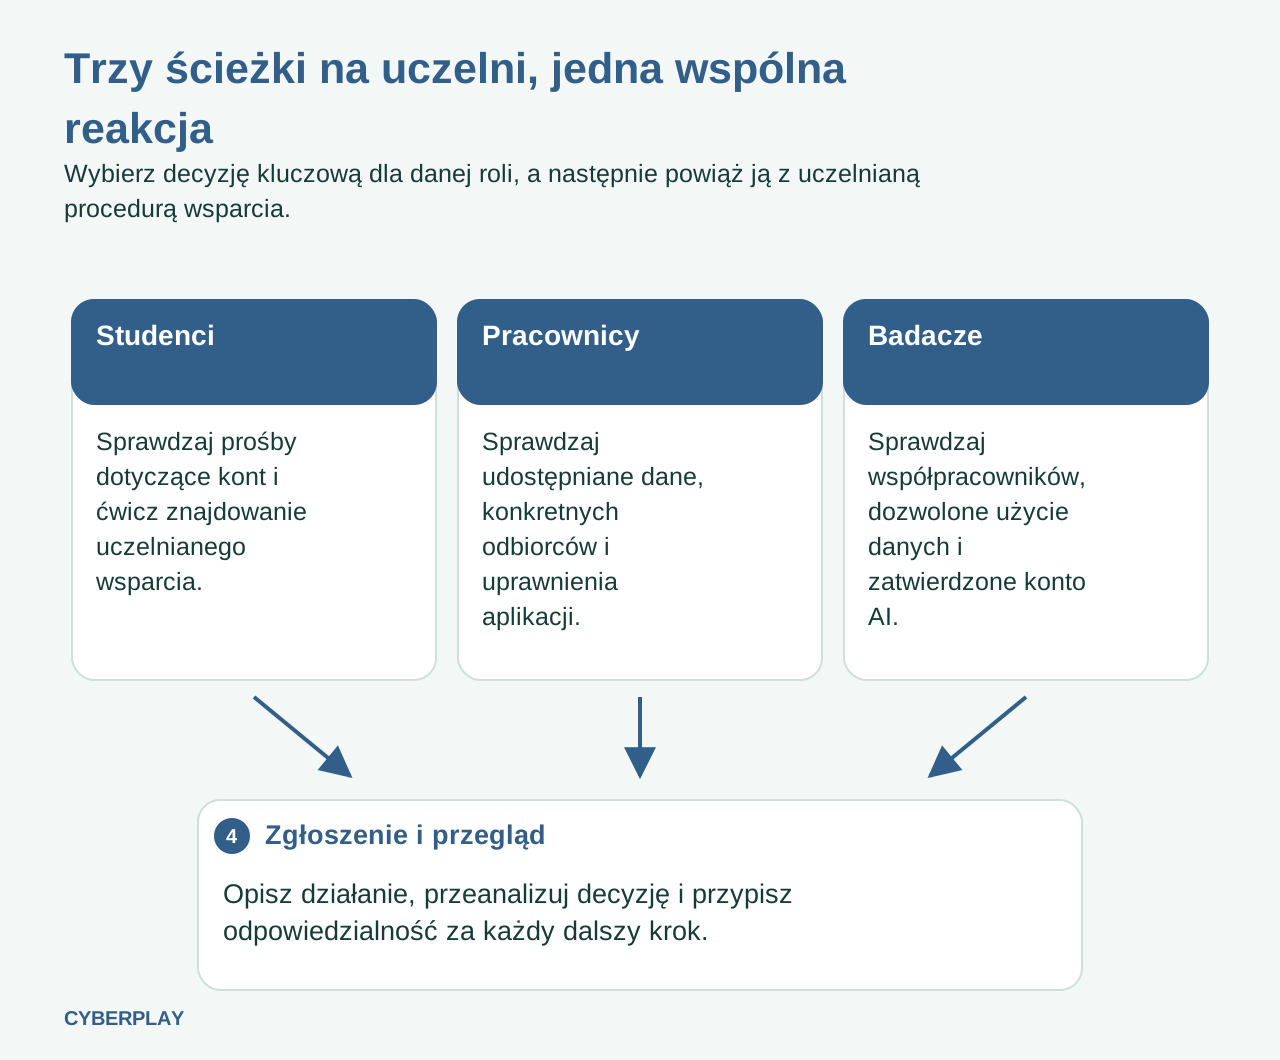
7. Ćwiczenie: droga na skróty przy współpracy i nadmierne uprawnienia
Przećwicz ten fikcyjny przypadek ze studentem prowadzącym badania, opiekunem naukowym i pracownikiem wsparcia. Daj im makietę strony zatwierdzonych usług oraz fikcyjny kontakt projektowy. Poproś każdego uczestnika o wskazanie następnego działania i osoby odpowiedzialnej za nierozstrzygniętą decyzję. Prawdziwe dane badawcze ani zatwierdzanie dostępu do konta nie są potrzebne.
8. Przećwicz przekazywanie zgłoszenia, zanim dojdzie do prawdziwego błędu
Uczyń zgłaszanie częścią zajęć wprowadzających. Poproś uczestnika o sprecyzowanie, czy tylko otworzył stronę, podał dane uwierzytelniające, zatwierdził aplikację, przesłał plik, czy też zmienił uprawnienia do udostępniania. Należy uwzględnić przybliżony czas, konto lub urządzenie oraz treść wiadomości. Lekcja „Kliknięto link. Co teraz?” pomaga w formułowaniu takich precyzyjnych opisów. Ogólnikowe stwierdzenie, że coś wyglądało podejrzanie, daje zespołowi wsparcia znacznie mniej informacji niż jasna relacja z przebiegu zdarzenia.
Wskaż rzeczywisty kanał uczelniany i opcję zapasową dla osoby, która utraciła dostęp do konta uczelnianego. Ćwicz podczas zajęć na fikcyjnych danych, zamiast bez uzgodnienia wysyłać testowe incydenty do działającej pomocy technicznej. Jeśli działanie już wykonano, przerwij dalszą interakcję i niezwłocznie skontaktuj się z wyznaczonym zespołem. Zespół może ocenić sesje, uprawnienia aplikacji i ujawnione informacje; nie należy zakładać, że sama zmiana hasła cofnie zatwierdzenie aplikacji lub odzyska wcześniej udostępniony plik.
9. Wracaj do decyzji przy każdej zmianie zakresu odpowiedzialności
Wracaj do tych samych kluczowych nawyków, gdy studenci rozpoczynają pracę w grupach, pracownicy przejmują obowiązki związane z udostępnianiem danych, a naukowcy dołączają do nowej współpracy. Zmieniaj przykłady, aby uczestnicy musieli zastosować regułę w nowym kontekście: zastąp ostrzeżenie z biblioteki zaproszeniem na spotkanie, a listę grupy – folderem projektu z ograniczonym dostępem. Sprawdź, czy uczestnik potrafi wyjaśnić nadane uprawnienie i znaleźć właściwy kontakt. Niedostępny kanał wsparcia lub niejasny właściciel danych to kwestie, które program musi rozwiązać.
Korzystaj z zapisów dotyczących nauki dostępnych w Twoim obszarze roboczym, aby sprawdzać udział i decydować, kto potrzebuje dalszego wsparcia. Odróżniaj ukończenie, odpowiedź w kursie, decyzję w grze i obserwowane ćwiczenie uczelniane. Zapisz nierozstrzygnięte pytanie, osobę odpowiedzialną i kolejny przegląd. Uczelnia nadal odpowiada za swoje mechanizmy kontroli tożsamości, zatwierdzone usługi i zarządzanie badaniami. Zacznij od ścieżki najbliższej bieżącym zadaniom grupy i odwiedź stronę CyberPlay dla uczelni, aby poznać platformę w tym kontekście.
Przećwicz sprawdzanie aplikacji do współpracy
Zagraj w Find the Fake Login, aby porównać żądania aplikacji, a następnie wyjaśnij, która jednostka uczelniana zweryfikowałaby nieznane narzędzie i jego uprawnienia. Następnie przejdź do powyższego fikcyjnego ćwiczenia laboratoryjnego.
Zagraj w Find the Fake LoginŹródła i dalsza lektura
- Cyberbezpieczeństwo w instytucjach szkolnictwa wyższego — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-10-03
- Cyfrowy moduł edukacyjny z zakresu bezpieczeństwa informacji — Jisc. Dostęp 2026-10-03
- Phishing — Służby informatyczne Uniwersytetu w Cambridge. Dostęp 2026-10-03
- Zaufane badania i innowacje UKRI: zasady i oczekiwania — UK Research and Innovation. Dostęp 2026-10-03
- Generatywna AI: najczęściej zadawane pytania studentów — Uniwersytet Oksfordzki. Dostęp 2026-10-03
Czytaj dalej
- Szkolenie z cyberbezpieczeństwa dla szkół: praktyczny plan lekcji
Zaplanuj szkolenie z cyberbezpieczeństwa w szkole: kursy wideo, ćwiczenia i gry. Ćwicz sprawdzanie wiadomości, udostępnianie plików i proszenie o pomoc.
PL · 9 min czytania - Szkolenia z cyberbezpieczeństwa: program łączący kursy z praktyką
Zbuduj program szkoleń z cyberbezpieczeństwa z krótkich kursów, gier i testów wiedzy. Dobierz ćwiczenia do ról i sprawdź, co potwierdzają wyniki.
PL · 7 min czytania - Phishing sesji i kodów urządzeń: dlaczego prawdziwa strona logowania to za mało
Phishing sesji, kodów urządzenia i zgód OAuth: poznaj różnice i reakcje. Połącz kursy CyberPlay, grę Find the Fake Login i ćwiczenia ochrony kont.
PL · 8 min czytania - Prompt injection: szkolenie pracowników z bezpiecznego korzystania z AI
Prompt injection i bezpieczne AI w pracy: naucz zespół sprawdzać działania, dane i uprawnienia. Połącz kursy CyberPlay, Data Dash i ćwiczenie z zatwierdzania.
PL · 7 min czytania - Szkolenia z cyberbezpieczeństwa dla banków: zadania według ról i kontekst DORA
Zaplanuj szkolenia z cyberbezpieczeństwa dla banków według ról i kontekstu DORA. Przećwicz weryfikację płatności oraz sprawdź, co potwierdzają wyniki nauki.
PL · 8 min czytania - Świadomość cyberbezpieczeństwa w produkcji: zmiany i wspólne urządzenia
Dopasuj szkolenia z cyberbezpieczeństwa do zmian, wspólnych terminali i dostawców w produkcji. Skorzystaj z matrycy ról oraz bezpiecznych scenariuszy rozmowy.
PL · 8 min czytania