Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku
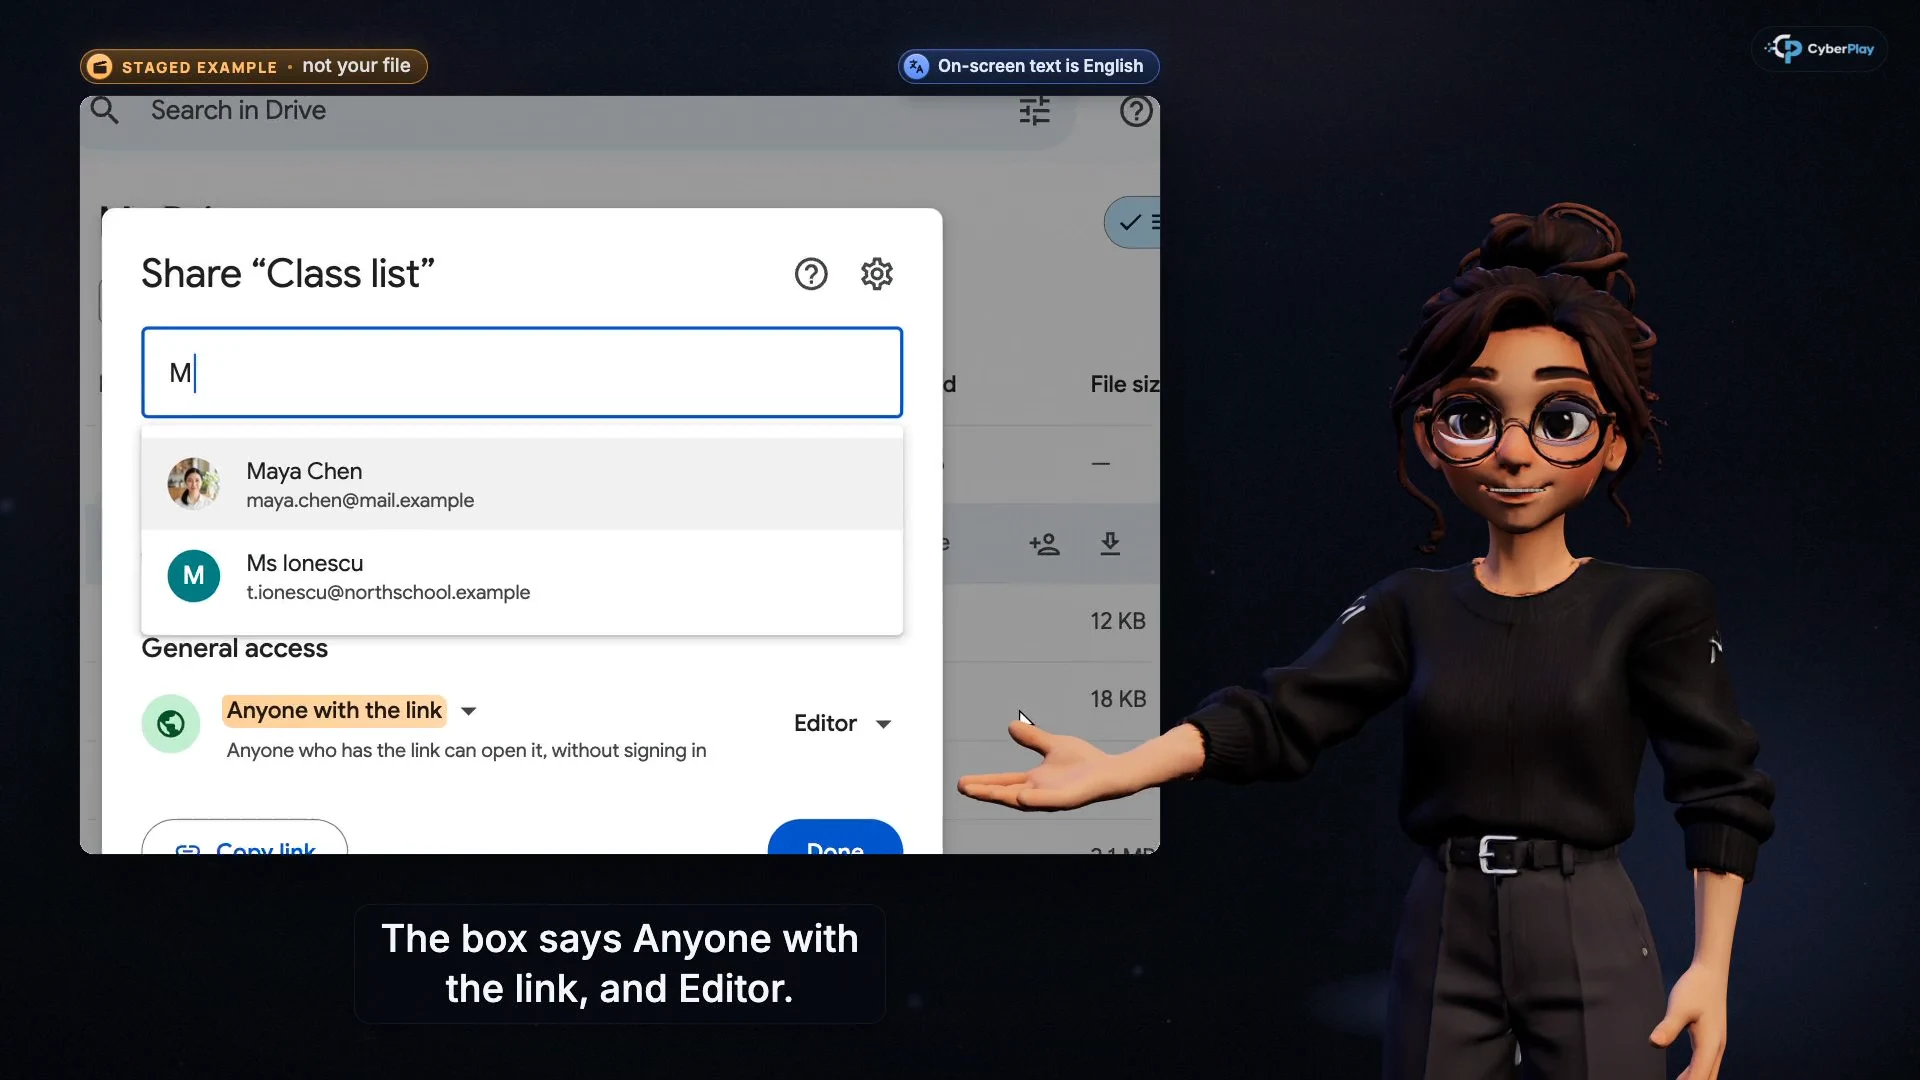
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
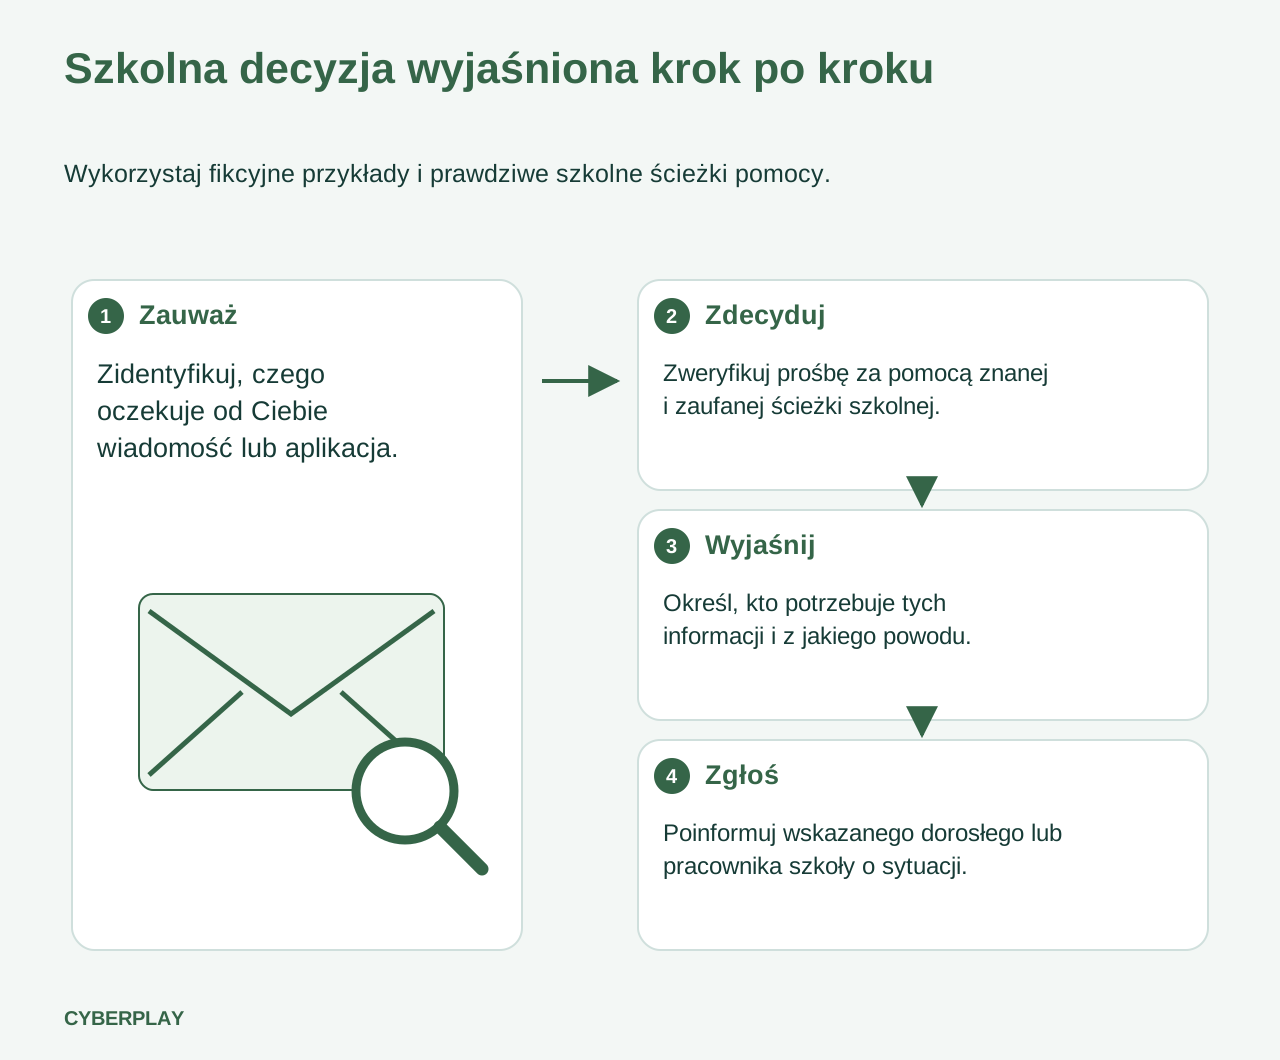
Szkolenie z cyberbezpieczeństwa dla szkół staje się praktyczną lekcją, gdy uczestnicy potrafią wyjaśnić trzy decyzje: jak sprawdzić niespodziewaną wiadomość, komu przekazać plik oraz gdzie poprosić o pomoc po popełnieniu błędu. Zacznij od jednego dobrze znanego szkolnego zadania, wykorzystaj krótki fragment kursu, aby je wyjaśnić, przećwicz sytuację w fikcyjnym scenariuszu, a następnie przećwicz obowiązującą w szkole ścieżkę zgłaszania incydentów. Pracownicy i uczniowie mają w tej sekwencji różne obowiązki.
Ten przewodnik łączy kursy CyberPlay z ćwiczeniami prowadzonymi przez nauczyciela oraz grą Data Dash. Stanowi on propozycję planu lekcji, a nie formalną klasyfikację wiekową ani gwarancję, że pojedyncze zajęcia zabezpieczą szkołę. Przed zajęciami przejrzyj materiał pod kątem umiejętności czytania, potrzeb oraz doświadczenia swoich uczniów. Artykuły, interfejs platformy i gra Data Dash są dostępne w dziewięciu językach witryny; narracja kursów i treść lekcji są obecnie oferowane wyłącznie w języku angielskim i rumuńskim.
Najważniejsze wnioski
- Wybierz konkretną decyzję ze szkolnego życia przed wyborem materiału wideo lub gry edukacyjnej.
- Wyraźnie oddziel obowiązki personelu od kroków podejmowanych przez uczniów proszących o pomoc dorosłego.
- Przejrzyj język, scenariusze i sterowanie przed przeprowadzeniem zajęć w klasie.
- Korzystaj z fikcyjnych danych i oceniaj sposób myślenia uczniów, zamiast traktować wynik punktowy w grze jako dowód bezpieczeństwa.
1. Przypisz pracownikom i uczniom odmienne zakresy odpowiedzialności
Pracownik administracji szkolnej może weryfikować zmianę rachunku bankowego dostawcy lub decydować, którzy współpracownicy mają wgląd do dokumentacji ucznia. Uczeń może natomiast otrzymać podejrzany link do projektu i jego zadaniem jest zatrzymać się oraz zapytać nauczyciela. Obie decyzje opierają się na zaufaniu, lecz od ucznia nie należy wymagać badania systemów informatycznych szkoły, zatwierdzania płatności ani rozwiązywania incydentów związanych z danymi. Zanim rozpoczniesz ćwiczenie, jasno określ, kto odpowiada za kolejny krok.
NCSC oferuje pakiet szkoleniowy dla pracowników szkół przeznaczony do nauki grupowej lub indywidualnej. Program edukacyjny CISA wspiera nauczycieli osobnymi programami nauczania, materiałami do doskonalenia zawodowego i zasobami do wykorzystania w klasie. Uwzględnij to rozróżnienie w planowaniu: personelowi przedstaw procedury odpowiednie dla ich ról, a uczniom wskaż prostą decyzję i zaufaną osobę dorosłą, do której mogą się zwrócić. Krótki apel może wprowadzić w temat, ale dalsze działania muszą odpowiadać realnym zadaniom każdej z grup.
Źródła tej sekcji: Szkolenie z zakresu cyberbezpieczeństwa dla pracowników szkół · Edukacja i rozwój kariery w dziedzinie cyberbezpieczeństwa
2. Obejrzyj kurs przed wyświetleniem go na ekranie w klasie
Lekcja „Współczesny phishing e-mailowy” uczy odbiorców analizowania treści polecenia zawartego w wiadomości oraz sprawdzania go niezależną, zaufaną ścieżką. Lekcja „Wskaż odbiorców przed udostępnieniem” porusza kwestie doboru adresatów i uprawnień dostępu. „Kliknięto link. Co teraz?” wyjaśnia różnicę między samym kliknięciem odnośnika a wpisaniem hasła, nadaniem uprawnień czy instalacją oprogramowania. Na pierwsze zajęcia wybierz jedno zagadnienie – to odrębne moduły, a nie jednolity kurs stworzony wyłącznie dla szkół.
Obejrzyj najpierw wybraną lekcję, zapoznaj się z pytaniami sprawdzającymi i wypróbuj grę na urządzeniach, z których będą korzystać uczniowie. Zwróć uwagę na język, ilość tekstu do przeczytania, dźwięk, sterowanie, tematykę scenariuszy i czas na dyskusję. Gra Data Dash posiada obecnie oznaczenie wiekowe 13+; korzystaj z proponowanych aktywności zgodnie z tą klasyfikacją i po własnej weryfikacji. W przypadku młodszych dzieci ćwiczenia NCSC CyberSprinters są przeznaczone dla grupy wiekowej 7–11 lat i obejmują materiały dla nauczycieli. Ten przedział wiekowy dotyczy CyberSprinters, a nie CyberPlay. Zmodyfikuj lub pomiń przykłady, które nie odpowiadają możliwościom Twojej klasy.
- Obejrzyj lekcję „Współczesny phishing e-mailowy”
- Obejrzyj lekcję „Wskaż odbiorców przed udostępnieniem”
- Obejrzyj lekcję „Kliknięto link. Co teraz?”
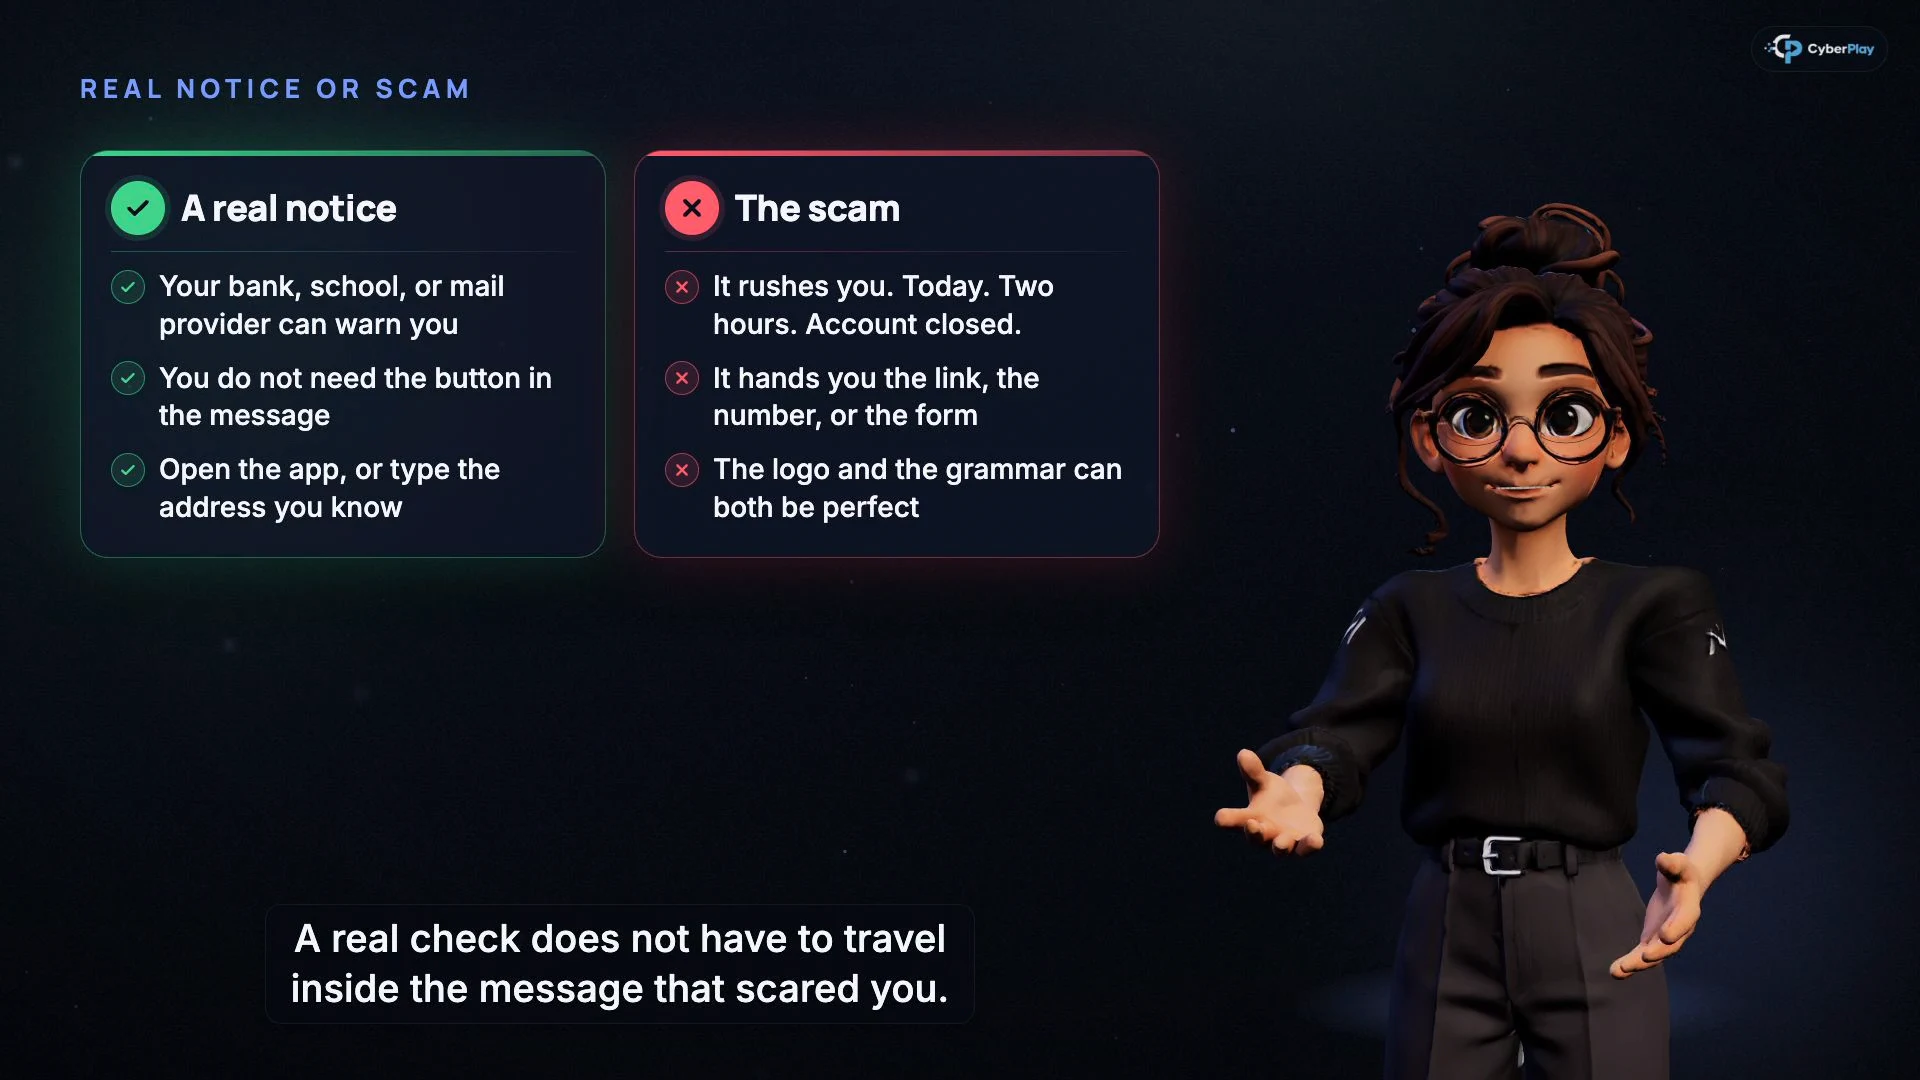
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Wybierz znaną ścieżkę weryfikacji
Skorzystaj z oficjalnej aplikacji lub kontaktu szkolnego; w razie wątpliwości poproś o pomoc zaufaną osobę dorosłą.
- Oddziel treść prośby od jej weryfikacji
Link lub numer telefonu podany w wiadomości jest częścią prośby, którą sprawdzasz.
Źródła tej sekcji: CyberSprinters: ćwiczenia prowadzone przez edukatorów
3. Zaplanuj 45-minutową lekcję skupioną wokół jednej decyzji
Poniższy harmonogram to autorski przykład konspektu lekcji dla klasy, której nauczyciel wcześniej zaakceptował materiał. Uwzględnia on wybrany fragment kursu, pytanie kontrolne, krótkie ćwiczenie w grze oraz dyskusję. Konspekt nie zakłada ukończenia całego kursu, wszystkich scenariuszy gry ani testu wiedzy w trakcie jednej godziny lekcyjnej. Dostosuj czas po własnej próbie i w miarę możliwości przeprowadź konfigurację sprzętu oraz logowanie uczniów poza czasem właściwej lekcji.
| Czas | Aktywność prowadzona przez nauczyciela | Co wyjaśniają uczniowie |
|---|---|---|
| 5 minut | Pokaż fikcyjną wiadomość szkolną i wskaż zawartą w niej prośbę. | Jakie działanie jest wymagane i kogo ono dotyczy? |
| 10 minut | Wyświetl wybrany fragment kursu i omów jedno pytanie kontrolne. | Jaka niezależna ścieżka pozwala potwierdzić tę prośbę? |
| 10 minut | Przeprowadź krótkie ćwiczenie w Data Dash i przeanalizuj powiązane pytanie edukacyjne. | Jakiego dostępu naprawdę potrzebuje narzędzie, a co jest zbędne? |
| 10 minut | Wykonajcie w parach poniższe fikcyjne ćwiczenie z udostępniania plików. | Kto ma prawo otrzymać plik i kto decyduje w razie wątpliwości? |
| 5 minut | Przećwiczcie szkolną procedurę zgłaszania na wymyślonym przykładzie. | Do którego dorosłego lub pracownika szkoły należy zgłosić wątpliwość? |
| 5 minut | Zadaj pytanie podsumowujące i zbierz tematy wymagające powtórzenia. | Co należy zrobić w następnej kolejności, jeśli link został już kliknięty? |
4. Zorganizuj osobne ćwiczenie z udostępniania plików dla nauczycieli
Szkolenie z zakresu cyberbezpieczeństwa dla nauczycieli powinno opierać się na decyzjach pojawiających się podczas lekcji i pracy administracyjnej. Przygotuj fikcyjny arkusz kalkulacyjny planowania wycieczki z planem na pierwszej karcie i zmyślonymi danymi kontaktowymi na kolejnej. Poproś nauczyciela o wyjaśnienie, jakich informacji potrzebuje zewnętrzny prowadzący warsztaty, czy szkoła zatwierdziła tego odbiorcę oraz jak udostępnić wyłącznie dozwolone treści. Niewinnie wyglądająca pierwsza strona nie mówi wszystkiego o zawartości pliku.
Połącz tę dyskusję z lekcją „Wskaż odbiorców przed udostępnieniem”: wybieraj konkretnych odbiorców, sprawdzaj adresy i zacznij od minimalnego potrzebnego dostępu. Następnie zademonstruj zatwierdzony w szkole proces udostępniania na pustym pliku ćwiczeniowym. Wątpliwości dotyczące uprawnień powinien rozstrzygać odpowiedzialny pracownik. Nie umieszczaj w przykładzie szkoleniowym prawdziwej dokumentacji uczniów, danych kontaktowych rodzin, notatek dotyczących ochrony dzieci ani danych logowania pracowników. Brakującą procedurę zapisz jako problem do rozwiązania, zamiast prosić nauczyciela o zgadywanie.
5. Wykorzystaj gry o cyberbezpieczeństwie dla uczniów jako wstęp do dyskusji
Gra Data Dash łączy zręcznościowe decyzje dotyczące poruszania się i dostarczania zasobów z pojęciami z zakresu bezpieczeństwa. Jeden z mechanizmów porównuje magnes danych zbierający pobliskie kapsuły z magnesem proszącym o odczyt prywatnego ładunku. Opcjonalne pytania edukacyjne obejmują m.in. weryfikację oficjalnego ogłoszenia szkolnego, ochronę adresu domowego, wylogowywanie się ze wspólnego komputera oraz powiadomienie zaufanego dorosłego po kliknięciu podejrzanego linku. Pytania są dostępne poza dynamiczną rozgrywką, co pozwala zatrzymać się, przeczytać je i przedyskutować.
Poproś uczniów o wyjaśnienie decyzji dotyczącej uprawnień, a następnie zmień kontekst: jakiego dostępu naprawdę potrzebowałaby aplikacja zbierająca materiały do projektu szkolnego? Fikcyjny ładunek w grze służy jako analogia, a nie rzeczywisty system danych uczniów. Szybki bieg mierzy więcej niż rozumienie bezpieczeństwa, w tym znajomość sterowania. Pozwól uczniom omówić tę samą decyzję bez grania, gdy odpowiada to ich potrzebom, i oceniaj wyjaśnienie oddzielnie od poruszania się czy wyniku.
6. Uczyń proszenie o pomoc stałym elementem zajęć
Zanim ktokolwiek zacznie ćwiczyć zgłaszanie incydentów, wskaż osoby, które przyjmą zgłoszenie. W przypadku ucznia może to być nauczyciel lub inny zaufany dorosły dostępny przez uzgodnioną w szkole ścieżkę. Dla pracowników może to być wyznaczony kontakt IT lub osoba odpowiedzialna za incydenty. Pokaż, co zrobić, gdy zwykle wskazywana osoba jest niedostępna. Nie wymagaj od uczestników szukania pomocy w samej podejrzanej wiadomości.
Lekcja „Kliknięto link. Co teraz?” dostarcza prostego schematu: opisz, co się stało, kiedy to miało miejsce oraz czy doszło do podania danych, nadania uprawnień lub instalacji oprogramowania. Ćwiczcie wyłącznie na fikcyjnych danych i nigdy nie podawajcie haseł w zgłoszeniach. Wytyczne NCSC dotyczące kultury bezpieczeństwa zalecają proste ścieżki zgłaszania i sprawiedliwe traktowanie osób przyznających się do pomyłki. Zademonstruj taką postawę: podziękuj uczestnikowi, przerwij dalszą interakcję z podejrzaną wiadomością i wskaż, kto zajmie się sprawą. Realną ścieżkę kontaktu w szkole przetestuj poza zajęciami.
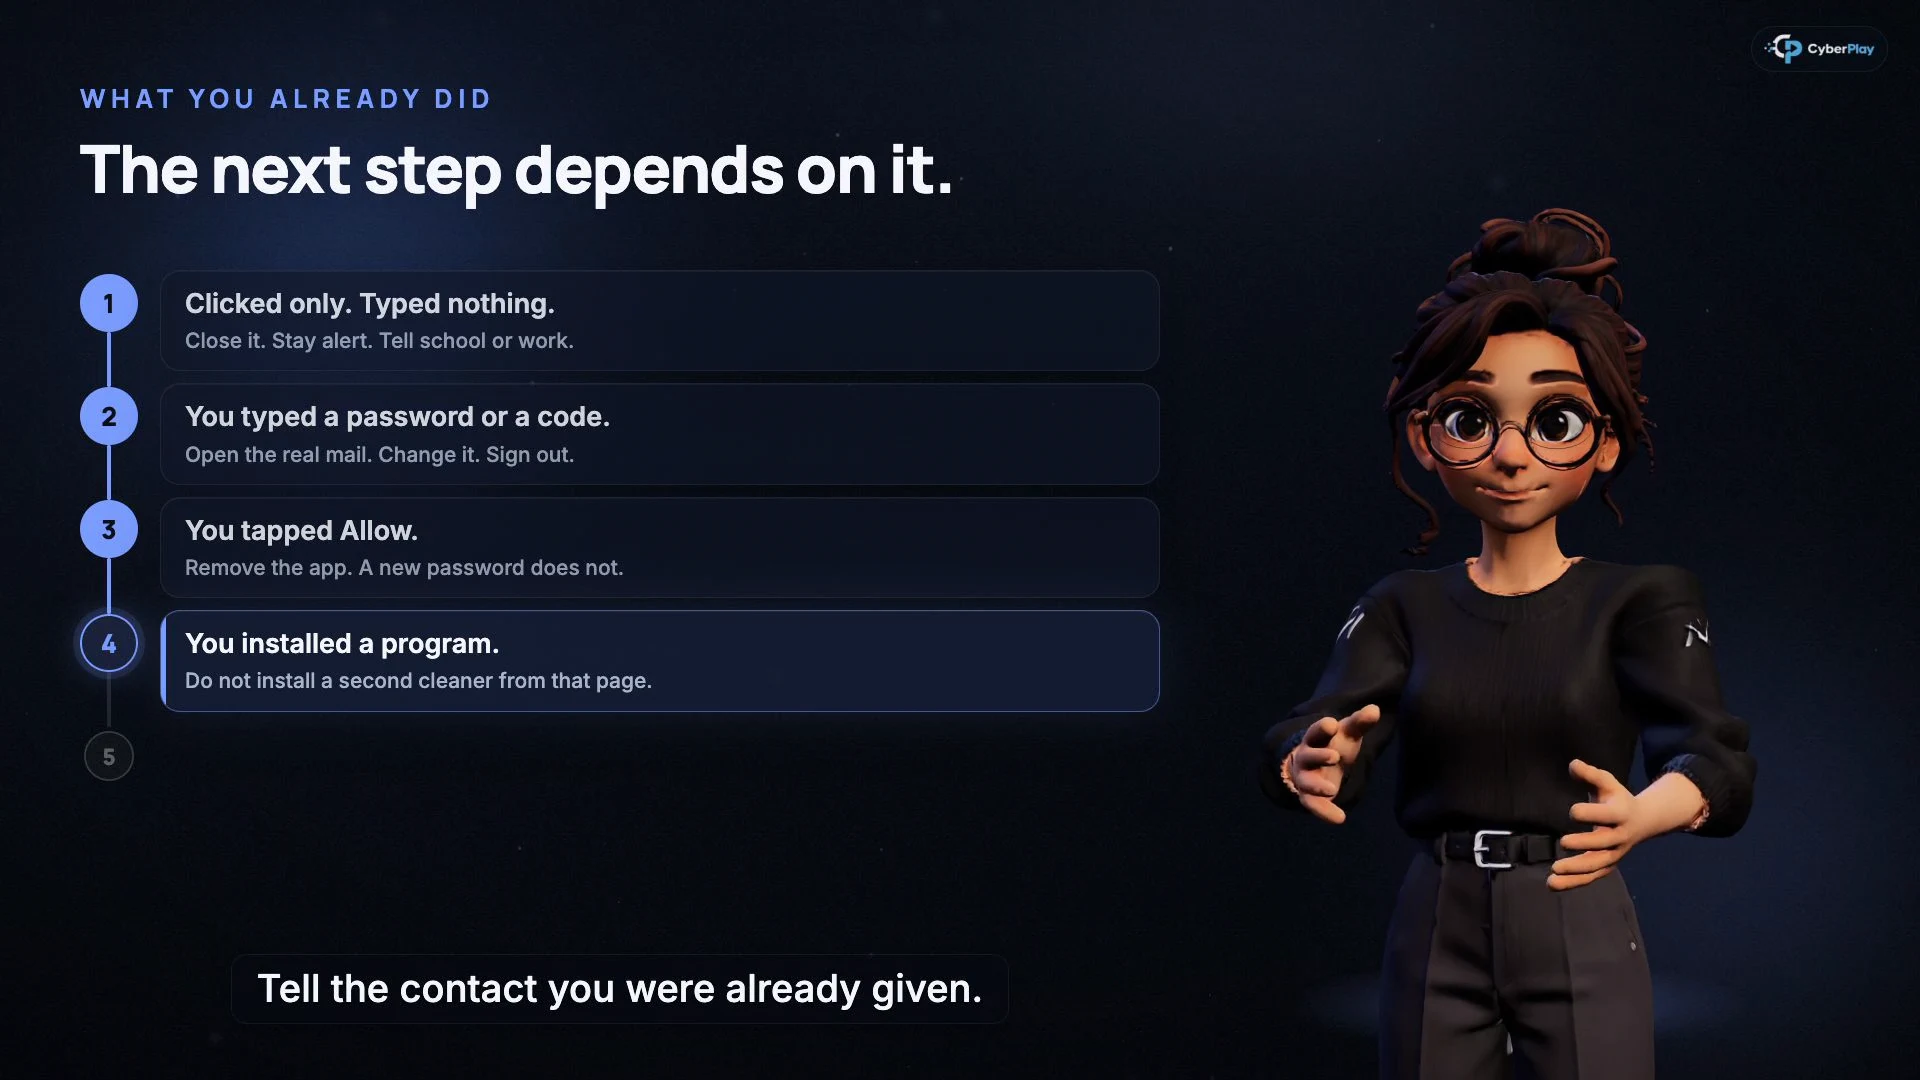
Powiększ obraz · Kadr z kursu wideo · interfejs w języku angielskim
- Opisz dokładnie, co się stało
Pomóż osobie przyjmującej zgłoszenie odróżnić samo kliknięcie od podania hasła, nadania uprawnień czy instalacji. Nigdy nie wpisuj haseł do treści zgłoszenia.
- Skorzystaj z wcześniej wskazanej osoby do kontaktu
Uczniowie zwracają się do wyznaczonego dorosłego lub wskazanego pracownika szkoły; pracownicy postępują zgodnie ze szkolną procedurą obsługi incydentów.
Źródła tej sekcji: Zasady kultury cyberbezpieczeństwa: budowanie bezpieczeństwa, zaufania i otwartości
7. Ćwiczenie: arkusz na festiwal nauki gotowy do udostępnienia
Rozdaj każdej grupie poniższą fikcyjną wiadomość oraz wydrukowany szablon okna udostępniania. Użyj zmyślonych nazwisk i upewnij się, że linki nie działają. Poproś uczniów o opisanie, jakie działanie by wstrzymali i kogo poprosiliby o radę. Pracowników zapytaj osobno, co musieliby zweryfikować przed zezwoleniem na udostępnienie pliku. Nikt nie musi zmieniać ustawień prawdziwego konta ani przesyłać plików.
8. Podsumuj sposób myślenia i szkolne procedury
Wykorzystaj trzy pytania podsumowujące: O jakie działanie poproszono? Jak sprawdzić je niezależną drogą? Kto pomoże, jeśli krok został już wykonany? Uczeń, który rozpoznaje podejrzaną wiadomość, lecz nie potrafi wskazać zaufanej ścieżki weryfikacji, wymaga innego wsparcia niż ktoś, kto wybrał właściwy kontakt, ale błędnie ocenił uprawnienia. Zależnie od potrzeb klasy poproś o odpowiedź ustną, rysunek lub krótką notatkę.
Traktuj postępy w kursie, decyzje w grze i obserwacje nauczyciela jako odrębne rodzaje dowodów. Korzystaj z zapisów dotyczących nauki dostępnych w Twoim obszarze roboczym, aby organizować dalsze działania, z dostępem zgodnym z polityką szkoły. Certyfikat ukończenia potwierdza ukończenie; wynik nie dowodzi, że dziecko bezpiecznie zareaguje na każdą przyszłą wiadomość. Unikaj publicznego porównywania indywidualnych błędów. Jeśli ćwiczenie ujawni, że nikt nie monitoruje wskazanego kanału zgłoszeń, przypisz odpowiedzialność za rozwiązanie tego problemu.
9. Przekształć lekcję w stały nawyk szkolny
Wracaj do tej samej decyzji przy wdrażaniu nowej platformy szkolnej, rozpoczynaniu projektu lub zmianie sposobu udostępniania plików. Zmień treść fikcyjnego komunikatu i poproś uczniów o ponowne uzasadnienie reakcji. Poinstruuj kadrę przyjmującą zgłoszenia, aby znała zwroty stosowane na lekcjach i wiedziała, jak pokierować sprawą. Przekaż rodzicom zwięzłą informację o ćwiczonych nawykach, nie wysyłając do domów ocen punktowych ani przykładów zawierających dane osobowe.
Materiały NCSC dla szkół rozróżniają obowiązki organów zarządzających, pracowników i szkolnych zespołów IT. Umieść lekcję w tej szerszej pracy: za zabezpieczenia kont, kopie zapasowe, decyzje dotyczące dostawców i obsługę incydentów nadal odpowiadają dyrekcja oraz zespoły techniczne. Odwiedź stronę CyberPlay dla szkół, aby sprawdzić aktualne możliwości pracy w klasie, a następnie wybierz krótką sekwencję kursów i ćwiczeń, które nauczyciele wcześniej przejrzeli i mogą poprowadzić.
Źródła tej sekcji: Cyberbezpieczeństwo w szkołach
Połącz decyzję omawianą w klasie z grą Data Dash
Przejrzyj Data Dash, omów wybór uprawnień i wykorzystaj pytania edukacyjne, aby ćwiczyć sprawdzanie informacji oraz proszenie o pomoc. Dopasuj zadanie do swojej klasy i dostępu do kont.
Uruchom grę Data DashŹródła i dalsza lektura
- Szkolenie z zakresu cyberbezpieczeństwa dla pracowników szkół — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-10-03
- Edukacja i rozwój kariery w dziedzinie cyberbezpieczeństwa — Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA). Dostęp 2026-10-03
- CyberSprinters: ćwiczenia prowadzone przez edukatorów — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-10-03
- Zasady kultury cyberbezpieczeństwa: budowanie bezpieczeństwa, zaufania i otwartości — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-10-03
- Cyberbezpieczeństwo w szkołach — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-10-03
Czytaj dalej
- Świadomość cyberbezpieczeństwa na uczelni: plan szkoleń
Rozwijaj cyberbezpieczeństwo na uczelni: wprowadzenie dla studentów, ścieżki dla pracowników i badaczy, kursy CyberPlay, gry oraz ćwiczenia ze zgłaszania incydentów.
PL · 9 min czytania - Szkolenia z cyberbezpieczeństwa: program łączący kursy z praktyką
Zbuduj program szkoleń z cyberbezpieczeństwa z krótkich kursów, gier i testów wiedzy. Dobierz ćwiczenia do ról i sprawdź, co potwierdzają wyniki.
PL · 7 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Prompt injection: szkolenie pracowników z bezpiecznego korzystania z AI
Prompt injection i bezpieczne AI w pracy: naucz zespół sprawdzać działania, dane i uprawnienia. Połącz kursy CyberPlay, Data Dash i ćwiczenie z zatwierdzania.
PL · 7 min czytania - Szkolenia z cyberbezpieczeństwa dla banków: zadania według ról i kontekst DORA
Zaplanuj szkolenia z cyberbezpieczeństwa dla banków według ról i kontekstu DORA. Przećwicz weryfikację płatności oraz sprawdź, co potwierdzają wyniki nauki.
PL · 8 min czytania