Редакційна команда CyberPlay · Опубліковано · Оновлено · 9 хв читання
Посібник і вправи українською
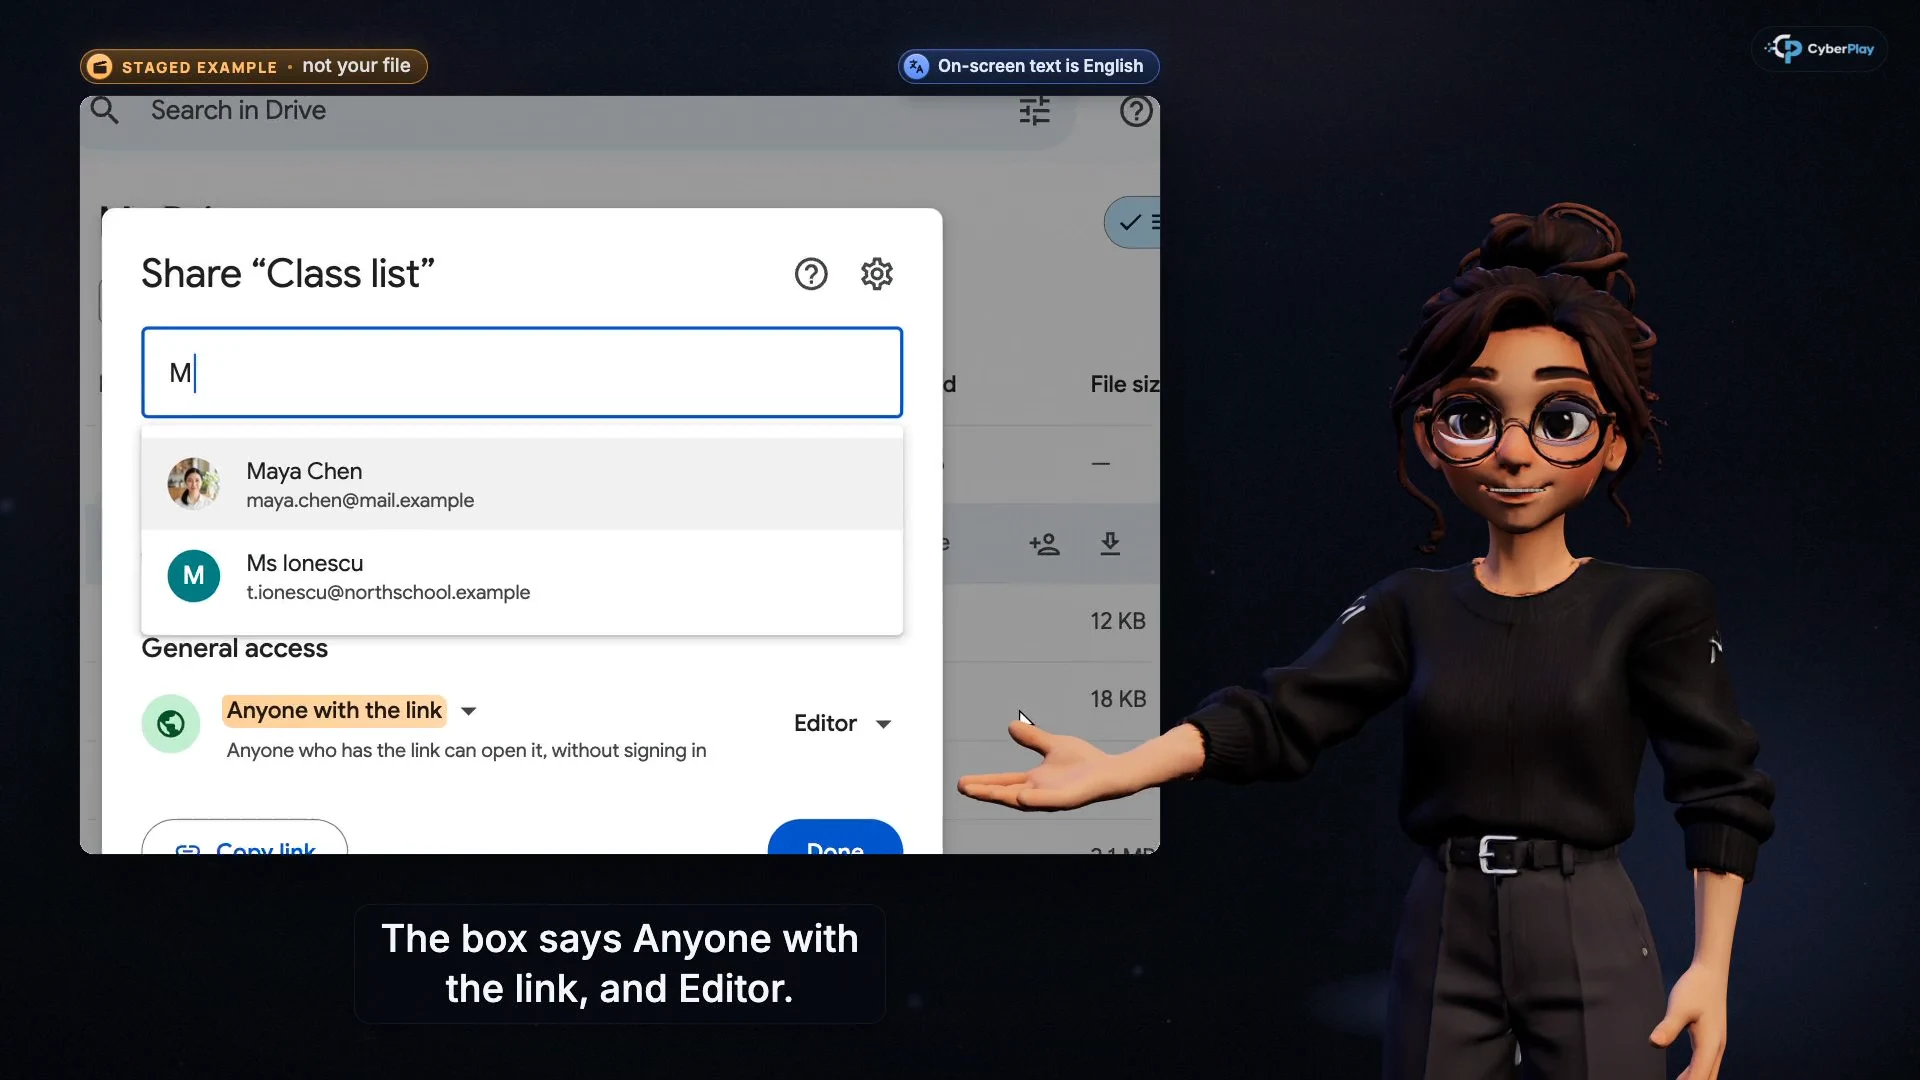
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
Навчання з кібербезпеки для шкіл стає практичним уроком, коли учасники можуть пояснити три рішення: як перевірити неочікуване повідомлення, кому надати файл і куди звернутися по допомогу після помилки. Почніть зі знайомого шкільного завдання, поясніть його за допомогою короткого фрагмента курсу, потренуйтеся на вигаданому сценарії, а потім відпрацюйте реальний шкільний порядок повідомлення про інциденти. У цій послідовності працівники та учні мають різні обов’язки.
Цей посібник поєднує курси CyberPlay із завданнями під керівництвом учителя та грою Data Dash. Це рекомендований план уроку, а не віковий рейтинг чи твердження про те, що один урок захистить усю школу. Ознайомтеся з матеріалом заздалегідь, щоб врахувати рівень читання, потреби та досвід ваших учнів. Статті, інтерфейс платформи та Data Dash підтримують дев'ять мов сайту; озвучення курсів і зміст уроків наразі доступні англійською та румунською мовами.
Головне, що варто запам’ятати
- Визначте, яке рішення зі шкільного життя потрібно відпрацювати, ще до вибору відео чи гри.
- Розділяйте обов'язки персоналу та дії щодо звернення по допомогу, які очікуються від учнів.
- Ознайомтеся з мовою, сценаріями та елементами керування, перш ніж виконувати завдання з класом.
- Використовуйте вигадані записи та перевіряйте пояснення, замість того щоб вважати ігровий рахунок доказом безпеки.
1. Розподіліть обов'язки між персоналом та учнями
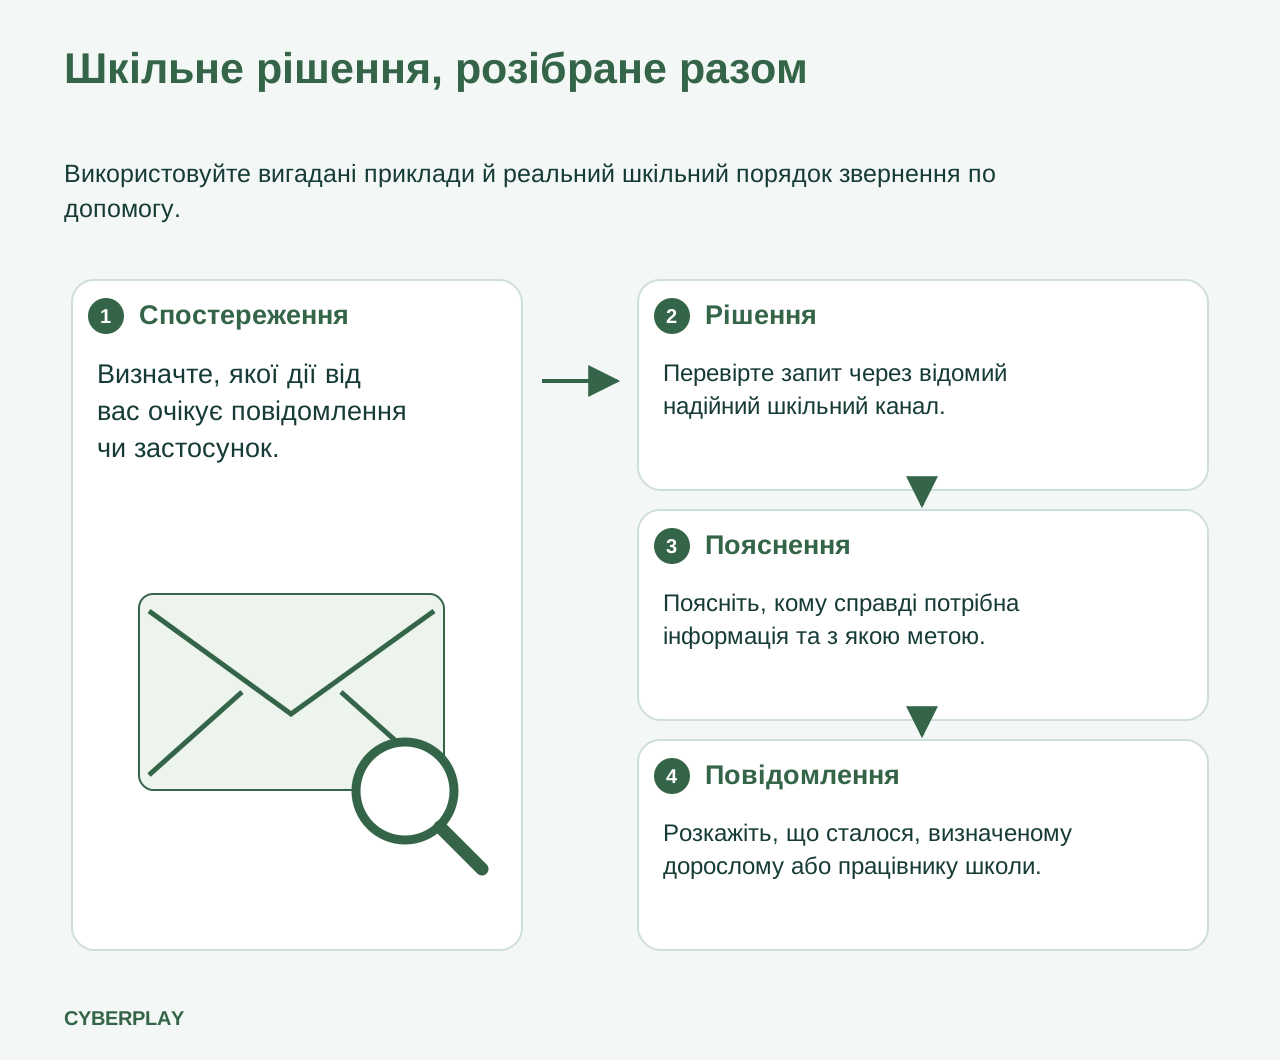
Шкільний адміністратор може перевірити змінені реквізити постачальника або вирішити, хто з колег має доступ до особової справи учня. Учень може отримати підозріле посилання на спільний проєкт і має зупинитися та запитати вчителя. Обидва рішення ґрунтуються на довірі, але від учня не можна вимагати розслідування систем школи, схвалення платежів чи ліквідації інцидентів із даними. Заздалегідь запишіть, хто робить наступний крок, перш ніж запускати завдання.
NCSC пропонує навчальний пакет для працівників шкіл, розрахований на групові заняття або індивідуальне навчання. Освітня програма CISA окремо підтримує освітян навчальними програмами, можливостями підвищення кваліфікації та матеріалами для занять. Використовуйте це розмежування у власному плануванні: надайте працівникам процедури для їхніх ролей, а учням — посильне рішення та контакт знайомого дорослого, який може допомогти. Загальношкільна зустріч може ознайомити з темою; подальша робота має відповідати тому, що кожна група насправді робить.
Джерела розділу: Навчання з кібербезпеки для персоналу шкіл · Освіта та розвиток кар'єри у сфері кібербезпеки
2. Перегляньте курс перед показом на екрані в класі
Курс «Сучасний фішинг електронною поштою» вчить аналізувати, які дії пропонує виконати лист, і перевіряти повідомлення через канал, якому ви вже довіряєте. Курс «Назвіть адресатів, перш ніж ділитися» присвячений вибору отримувачів і правам доступу. Курс «Я натиснув посилання. Що тепер?» розмежовує перехід за посиланням, введення пароля, надання прав доступу та встановлення програмного забезпечення. Оберіть одне рішення для першого заняття: це окремі уроки, а не єдиний курс спеціально для шкіл.
Спочатку перегляньте обраний урок самі, прочитайте запитання та випробуйте гру на пристроях, які використовуватимуться в класі. Зверніть увагу на мову, обсяг тексту, аудіо, елементи керування, теми сценаріїв і час на обговорення. Гра Data Dash наразі має вікове маркування 13+; використовуйте запропоноване ігрове завдання лише у межах зазначеного віку та після власного аналізу. Для молодших школярів ресурс CyberSprinters від NCSC спеціально розрахований на вік 7–11 років і містить матеріали для викладачів. Цей віковий діапазон стосується CyberSprinters, а не CyberPlay. Адаптуйте або пропустіть приклади, які ваш клас не зможе ефективно опрацювати.
- Попередній перегляд курсу «Сучасний фішинг електронною поштою»
- Попередній перегляд курсу «Назвіть адресатів, перш ніж ділитися»
- Попередній перегляд курсу «Я натиснув посилання. Що тепер?»
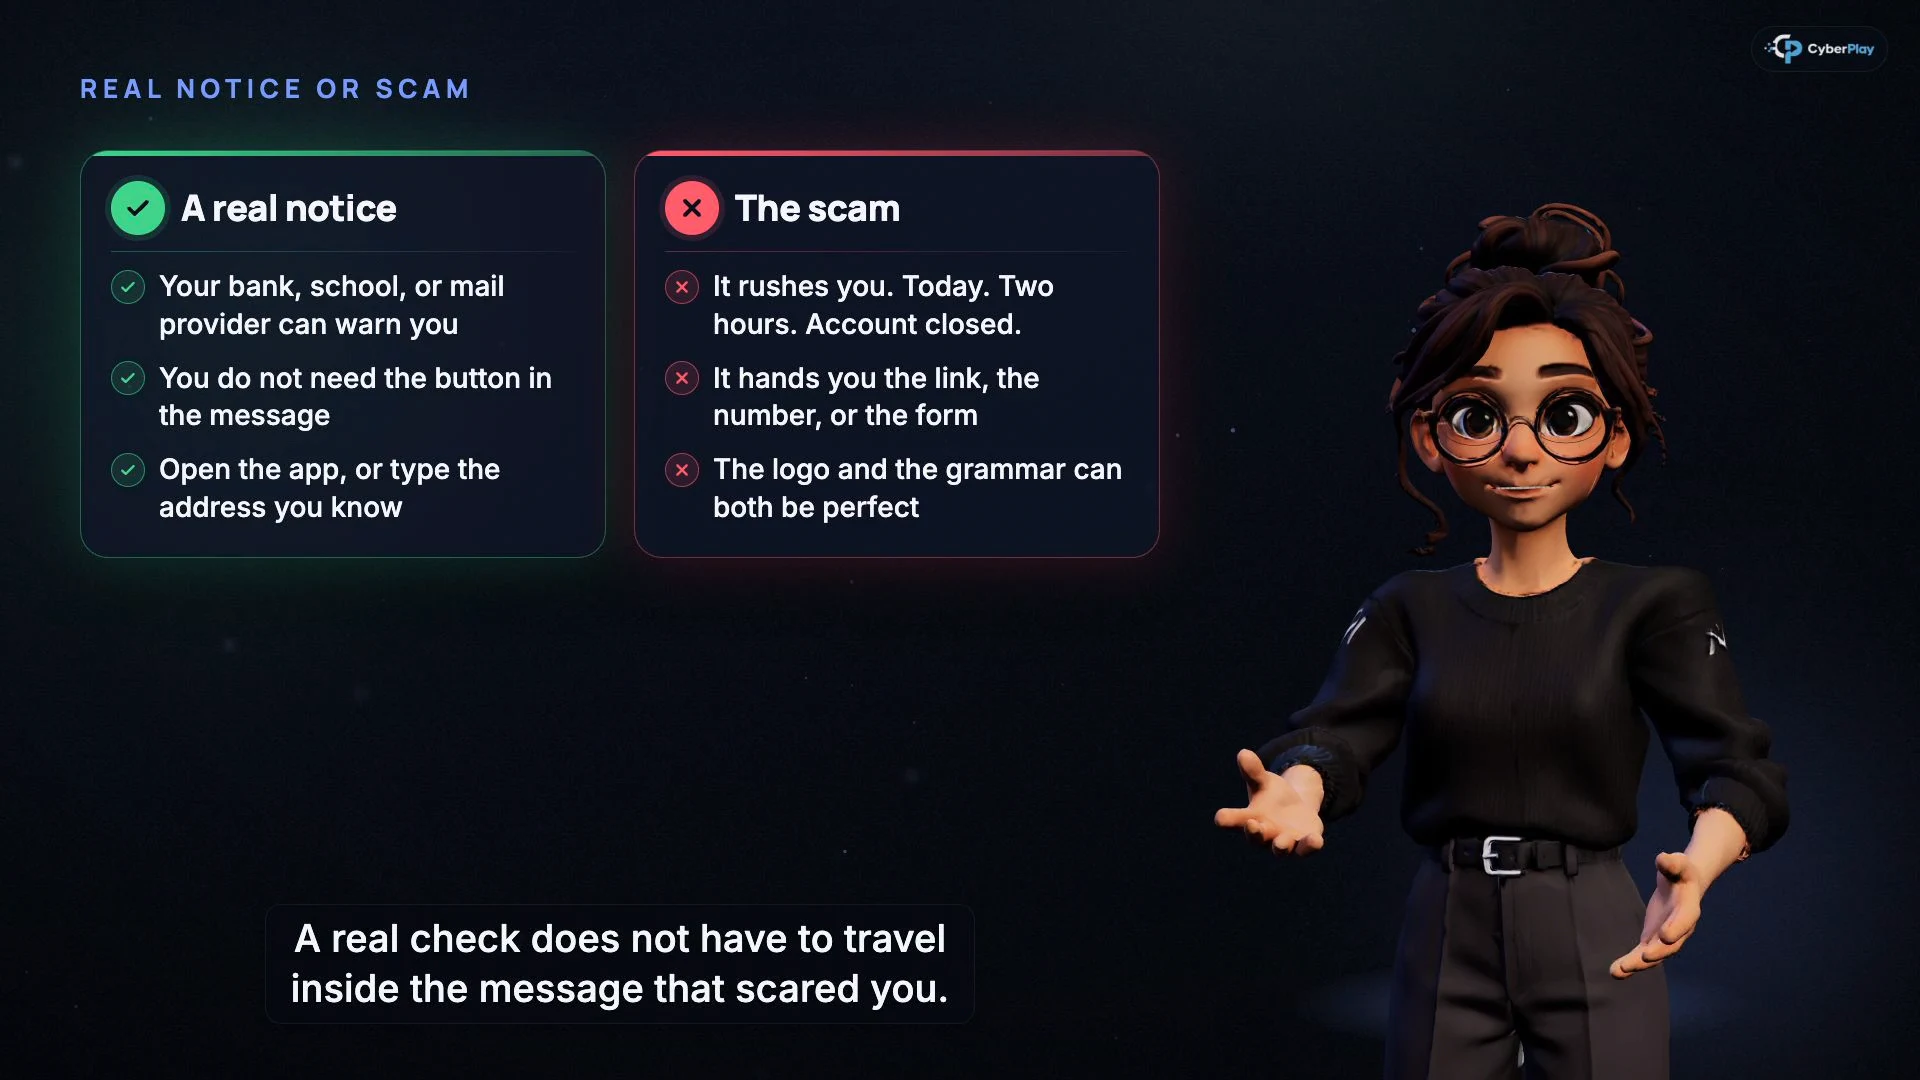
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Знайдіть відомий надійний канал
Скористайтеся схваленим шкільним застосунком чи контактом; зверніться до дорослого, якому довіряєте, якщо запит незрозумілий.
- Відокремлюйте сам запит від його перевірки
Посилання або номер телефону, наведені в повідомленні, є частиною запиту, який ви перевіряєте.
Джерела розділу: CyberSprinters: завдання під керівництвом фахівця
3. Сплануйте 45-хвилинний урок навколо одного рішення
Наведений нижче розклад — це авторський приклад планування для класу, учитель якого вже схвалив навчальний матеріал. Він передбачає час на вибраний фрагмент курсу та контрольне запитання, коротку ігрову вправу й обговорення. Він не гарантує проходження повного курсу, кожного ігрового сценарію чи перевірки знань за один урок. Скоригуйте його після власної проби, а налаштування обладнання та вхід в особисті облікові записи за можливості винесіть за межі навчального часу.
| Розподіл часу | Активність під керівництвом учителя | Що пояснюють учні |
|---|---|---|
| 5 хвилин | Показати вигадане шкільне повідомлення та визначити суть його запиту. | Яка дія вимагається та на кого це вплине? |
| 10 хвилин | Переглянути обраний фрагмент курсу та обговорити одне контрольне запитання. | Який незалежний канал допоможе перевірити справжність запиту? |
| 10 хвилин | Виконати коротке завдання в Data Dash та розібрати відповідне навчальне запитання. | Який доступ справді потрібен інструменту, а що є зайвим? |
| 10 хвилин | Опрацювати в парах вигадану вправу зі спільного доступу до файлів. | Хто може отримати файл і хто приймає рішення у разі сумнівів? |
| 5 хвилин | Відпрацювати шкільний маршрут повідомлення про інцидент на вигаданих фактах. | До кого з дорослих або співробітників школи слід звернутися? |
| 5 хвилин | Поставити підсумкове запитання та зібрати теми, до яких варто повернутися. | Що мені слід зробити далі, якщо я вже натиснув посилання? |
4. Проведіть окремий тренінг зі спільного доступу до файлів для вчителів
Навчання з кібербезпеки для вчителів має спиратися на рішення, що виникають під час викладання та адміністративної роботи. Підготуйте вигадану таблицю для планування шкільної екскурсії: маршрут на першій вкладці та вигадані контактні дані на іншій. Попросіть учителя пояснити, які дані потрібні запрошеному ведучому майстер-класу, чи схвалила школа цього одержувача та як надати доступ лише до дозволеного вмісту. Безпечна на вигляд перша сторінка не відображає зміст усього документа.
Пов’яжіть це обговорення з курсом «Назвіть адресатів, перш ніж ділитися»: вибирайте конкретних отримувачів, перевіряйте адреси та починайте з мінімально необхідного доступу. Потім продемонструйте затверджений у школі процес надання доступу на порожньому тренувальному файлі. Попросіть відповідального працівника з’ясувати питання щодо невизначених дозволів. Не використовуйте справжні записи про учнів, контактні дані родин, записи щодо захисту дітей чи облікові дані працівників у навчальних прикладах. Якщо процедури немає, зафіксуйте це як проблему для розв’язання, а не просіть учителя вгадувати.
5. Використовуйте ігри з кібербезпеки для учнів як привід для дискусії
Гра Data Dash пов’язує рішення щодо руху та доставки з поняттями безпеки. Одна з механік порівнює магніт даних, який збирає капсули поблизу, з магнітом, що просить доступ на читання приватного вантажу. Додаткові навчальні запитання охоплюють перевірку офіційного шкільного оголошення, нерозголошення домашньої адреси, вихід з облікового запису на спільному шкільному комп’ютері та звернення до дорослого, якому довіряєш, після підозрілого кліку. Навчальні запитання доступні поза активним забігом, тож зробіть перерву, щоб прочитати й обговорити їх.
Попросіть учнів пояснити рішення щодо дозволів, а потім змініть контекст: який доступ насправді потрібен застосунку, що збирає матеріали для шкільного проєкту? Вигаданий вантаж у грі є аналогією, а не реальною системою обробки даних учнів. Швидкий забіг відображає не лише розуміння безпеки, а й знайомство з керуванням. Дайте учням змогу обговорити те саме рішення без гри, якщо це краще відповідає їхнім потребам, і оцінюйте пояснення окремо від руху чи балів.
6. Зробіть звернення по допомогу частиною вправи
Перш ніж тренуватися повідомляти про інциденти, визначте людей, які прийматимуть звернення. Для учня це може бути вчитель або інший дорослий, якому він довіряє, відповідно до погодженого школою порядку. Для працівників — призначений ІТ-фахівець або контактна особа з питань інцидентів. Покажіть, що робити, якщо звична контактна особа недоступна. Не змушуйте учасників шукати допомогу в самому підозрілому повідомленні.
Курс «Я натиснув посилання. Що тепер?» пропонує корисну структуру: розкажіть, що сталося, коли, а також чи вводили ви дані, чи надавали доступ, чи встановлювали щось. Тренуйтеся на вигаданих подробицях і ніколи не додавайте паролів. Рекомендації NCSC щодо культури кібербезпеки радять забезпечувати доступні канали повідомлення та справедливе ставлення до людей, які визнають помилки. Продемонструйте таку реакцію: подякуйте учаснику, зупиніть подальшу взаємодію із запитом і поясніть, хто займатиметься ситуацією далі. Перевіряйте реальний шкільний канал звернення окремо від уроку.
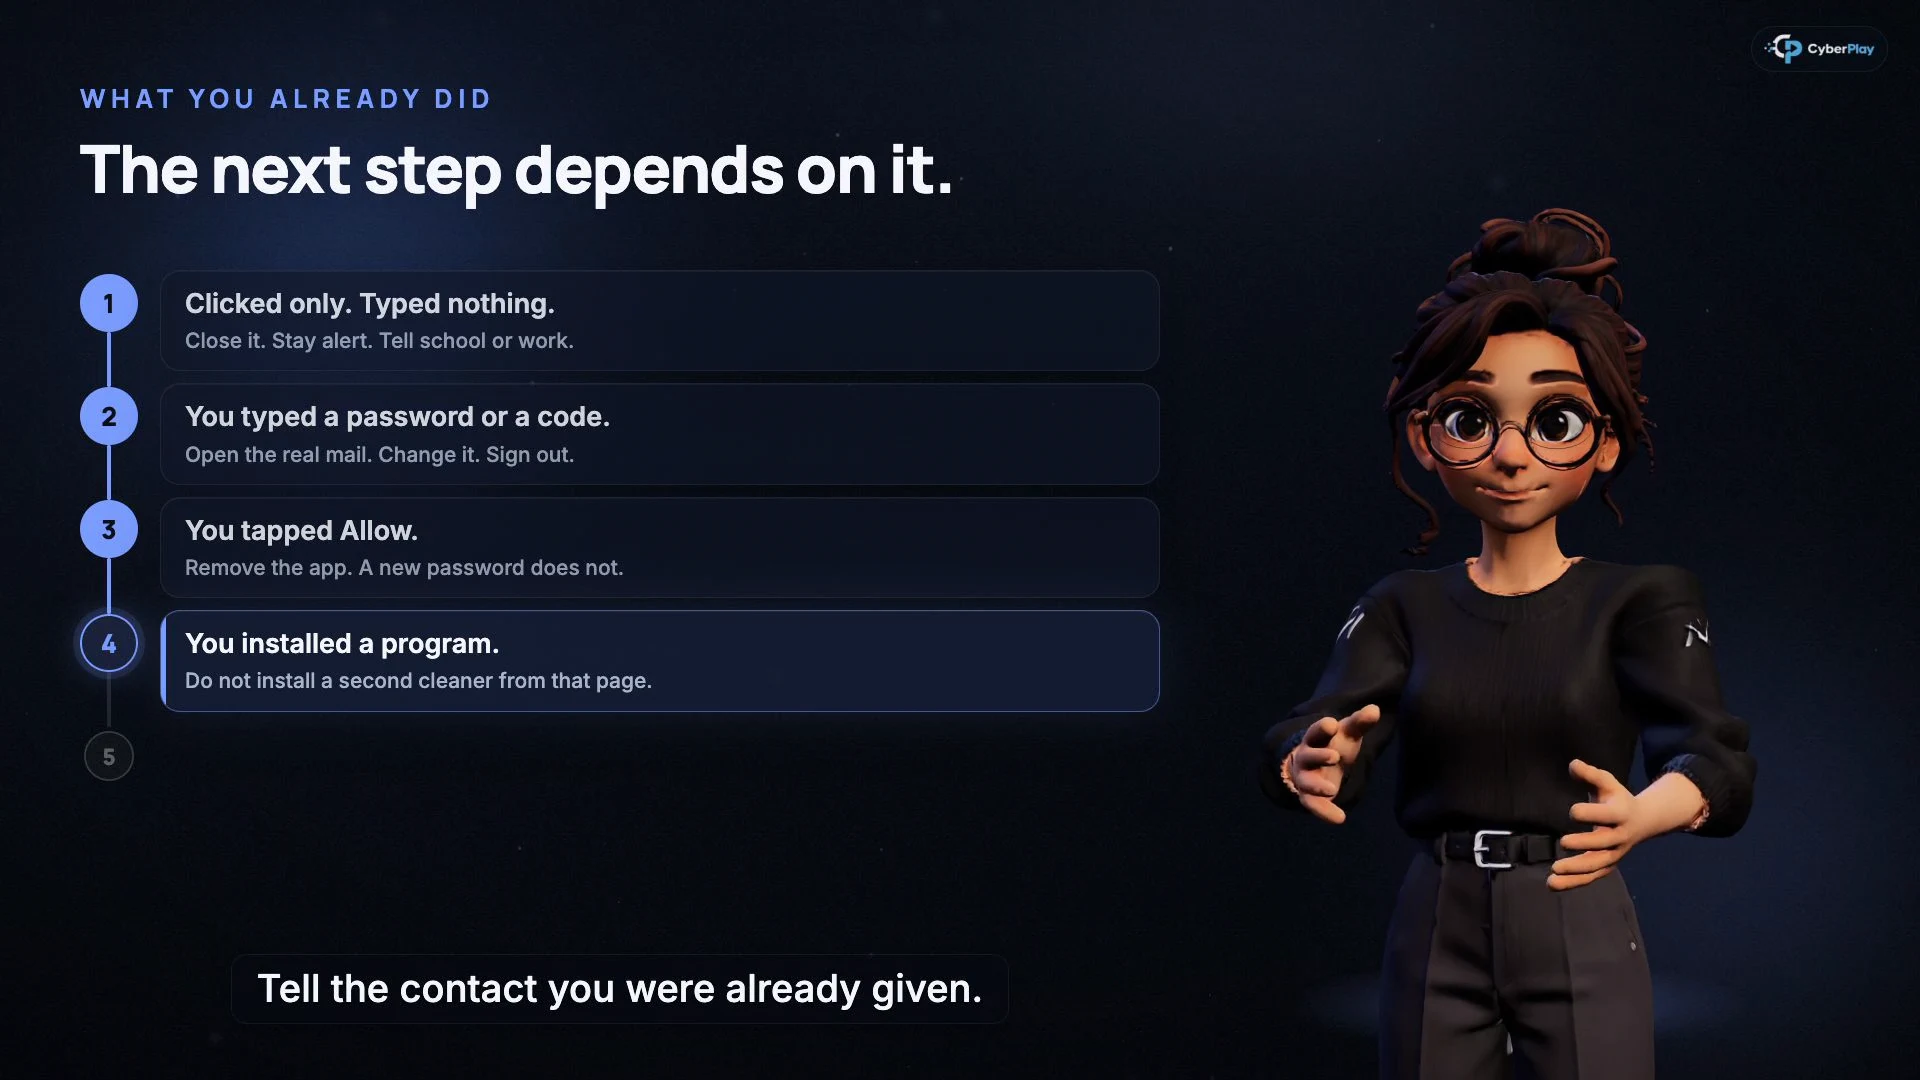
Збільшити зображення · Кадр відеокурсу · інтерфейс англійською
- Опишіть, що саме сталося
Допоможіть контактній особі в школі відрізнити клік від введення пароля, надання дозволу чи встановлення програми. Не додавайте паролі до повідомлення.
- Використовуйте заздалегідь визначений контакт
Учні звертаються до вказаного дорослого або представника школи; персонал діє за встановленою процедурою реагування на інциденти.
Джерела розділу: Принципи культури кібербезпеки: безпека, довіра та процеси відкритості
7. Вправа: таблиця для наукового ярмарку готова до надсилання
Роздайте кожній групі наведене нижче вигадане повідомлення та намальовану на папері панель спільного доступу. Використовуйте вигадані імена та жодних робочих посилань. Попросіть учнів описати, яку дію вони зупинять і до кого звернуться. Окремо запитайте працівників, що вони перевірять перед погодженням надання доступу. Нікому не потрібно змінювати справжній обліковий запис чи надсилати файл.
8. Оцініть хід думок і шкільні процеси
Використовуйте три підсумкові запитання: Яку дію просили виконати? Як ви перевірите запит незалежним шляхом? Хто допоможе, якщо ви вже виконали дію? Учасник, який розпізнає підозріле повідомлення, але не може назвати надійний канал перевірки, потребує іншої подальшої підтримки, ніж той, хто знайшов правильний контакт, але неправильно зрозумів дозвіл. Запропонуйте усне пояснення, малюнок або коротку письмову відповідь відповідно до потреб класу.
Розглядайте прогрес у курсі, рішення в грі та спостереження вчителя як різні види свідчень. Використовуйте доступні у вашому робочому просторі навчальні записи для організації подальшої роботи, надаючи доступ відповідно до політики школи. Сертифікат про завершення засвідчує завершення; бали не доводять, що дитина безпечно впорається з кожним майбутнім повідомленням. Уникайте публічного порівняння індивідуальних помилок. Якщо вправа показала, що зазначений канал повідомлення ніхто не контролює, призначте відповідального за розв’язання цієї проблеми процесу.
9. Зробіть урок частиною повсякденної шкільної практики
Повертайтеся до того самого рішення, коли з’являється нова платформа для класу, проєкт або процес надання доступу. Змініть вигаданий запит і знову попросіть учасників пояснити свою відповідь. Проінструктуйте працівників, які приймають повідомлення про інциденти, щоб вони знали формулювання уроку та наступний крок. Надайте родинам простий опис навички, яку відпрацьовуєте, не надсилаючи додому бали учнів чи приклади з особистими даними.
Матеріали NCSC для шкіл розмежовують обов’язки керівних органів, працівників та шкільної ІТ-служби. Проводьте урок як частину цієї ширшої роботи: керівники й технічні команди надалі відповідають за захист облікових записів, резервні копії, рішення щодо постачальників та реагування на інциденти. Відвідайте сторінку CyberPlay для шкіл, щоб ознайомитися з поточними можливостями роботи в класі, а потім виберіть коротку послідовність курсів і практичних завдань, які вчителі попередньо переглянули та можуть підтримати.
Джерела розділу: Кібербезпека для шкіл
Пов'яжіть рішення в класі з Data Dash
Попередньо перегляньте Data Dash, обговоріть вибір дозволу та використайте навчальні запитання гри, щоб відпрацювати перевірку інформації й звернення по допомогу. Доберіть завдання відповідно до вашого класу та доступу до облікових записів.
Відкрити Data DashДжерела й додаткові матеріали
- Навчання з кібербезпеки для персоналу шкіл — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-10-03
- Освіта та розвиток кар'єри у сфері кібербезпеки — Агентство з кібербезпеки та безпеки інфраструктури США (CISA). Переглянуто 2026-10-03
- CyberSprinters: завдання під керівництвом фахівця — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-10-03
- Принципи культури кібербезпеки: безпека, довіра та процеси відкритості — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-10-03
- Кібербезпека для шкіл — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-10-03
Досліджуйте далі
- Обізнаність із кібербезпеки в університеті: план навчання
Розвивайте кіберобізнаність в університеті: вступ для студентів, навчання працівників і дослідників, курси CyberPlay, ігри та вправи з повідомлення про інциденти.
UK · 9 хв читання - Навчання з кібербезпеки: програма, що поєднує курси з практикою
Побудуйте програму навчання з кібербезпеки з коротких курсів, ігор і перевірок знань. Добирайте вправи за ролями та розрізняйте, що підтверджують результати.
UK · 7 хв читання - Ігри для протидії фішингу: перевіряйте запити та повідомляйте про підозри
Обирайте ігри проти фішингу, що навчають перевіряти запити й повідомляти про підозри. Опрацюйте лист постачальника та оцініть пояснення рішень учасників.
UK · 8 хв читання - Як розпізнати підроблену сторінку входу, навіть із HTTPS
Розпізнайте підроблену сторінку входу: перевірте адресу, HTTPS і менеджер паролів. Дізнайтеся, коли обрати відомий портал, і виконайте вправу українською.
UK · 7 хв читання - Ін’єкції промптів і безпечний ШІ на роботі: навчання працівників
Ін’єкції промптів і безпечний ШІ на роботі: навчіть команду перевіряти дії, дані та дозволи. Поєднайте курси CyberPlay, Data Dash і практичну вправу.
UK · 7 хв читання - Навчання кібербезпеки для банків: рішення за ролями та контекст DORA
Плануйте навчання кібербезпеки для банків за ролями та контекстом DORA. Практикуйте перевірку платежів і розрізняйте результати занять та підтверджені навички.
UK · 7 хв читання