L'équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 12 min de lecture
Guide et exercices en français
Agrandir l’image · Image du cours vidéo · interface en anglais
La formation de sensibilisation à la cybersécurité pour les écoles fonctionne comme une leçon pratique lorsque les apprenants peuvent expliquer trois décisions : comment vérifier un message inattendu, qui doit recevoir un fichier et où demander de l'aide après une erreur. Commencez par une tâche scolaire familière, utilisez un court segment de cours pour l'expliquer, entraînez-vous dans un scénario fictif, puis répétez la véritable procédure de signalement de l'école. Le personnel et les élèves ont besoin de responsabilités différentes au sein de cette séquence.
Ce guide en français associe les cours CyberPlay à des activités dirigées par les enseignants et à Data Dash. Il s'agit d'une suggestion de plan de cours, et non d'une classification par âge ou d'une affirmation selon laquelle une seule leçon sécurise une école. Prévisualisez le matériel en fonction du niveau de lecture, des besoins et de l'expérience de vos apprenants. Les articles, l'interface de la plateforme et Data Dash prennent en charge les neuf langues du site ; la narration des cours et le contenu des leçons sont actuellement disponibles en anglais et en roumain.
Les points à retenir
- Choisissez une décision liée à l'école avant de choisir une vidéo ou un jeu.
- Séparez les responsabilités du personnel des actions de recherche d'aide attendues des élèves.
- Prévisualisez la langue, les scénarios et les commandes avant d'utiliser une activité avec une classe.
- Utilisez des dossiers fictifs et passez en revue les explications, plutôt que de considérer le score d'un jeu comme une preuve de sécurité.
1. Donnez des responsabilités différentes au personnel et aux élèves
Un administrateur scolaire peut vérifier un changement de compte bancaire d’un fournisseur ou décider quels collègues peuvent accéder au dossier d'un élève. Un élève peut recevoir un lien de projet suspect et devoir s'arrêter pour demander à un enseignant. Les deux décisions impliquent de la confiance, mais il ne faut pas demander à l'élève d'enquêter sur les systèmes de l'école, d'approuver un paiement ou de résoudre un incident lié aux données. Notez qui passe à l'étape suivante avant de lancer l'activité.
Le NCSC propose un module de formation pour le personnel scolaire destiné à une présentation en groupe ou à un apprentissage individuel. Le programme éducatif de la CISA soutient séparément les éducateurs avec des programmes d'études, un développement professionnel et des ressources pour la classe. Utilisez cette distinction dans votre propre planification : fournissez au personnel des procédures adaptées à leurs rôles, et donnez aux élèves une décision adaptée à leur niveau ainsi qu'un adulte connu qui peut les aider. Une présentation collective peut introduire le sujet ; le suivi doit refléter ce que chaque groupe fait réellement.
Sources de cette section: Formation à la cybersécurité pour le personnel scolaire · Éducation et développement de carrière en cybersécurité
2. Prévisualisez le cours avant de le diffuser sur l'écran de la classe
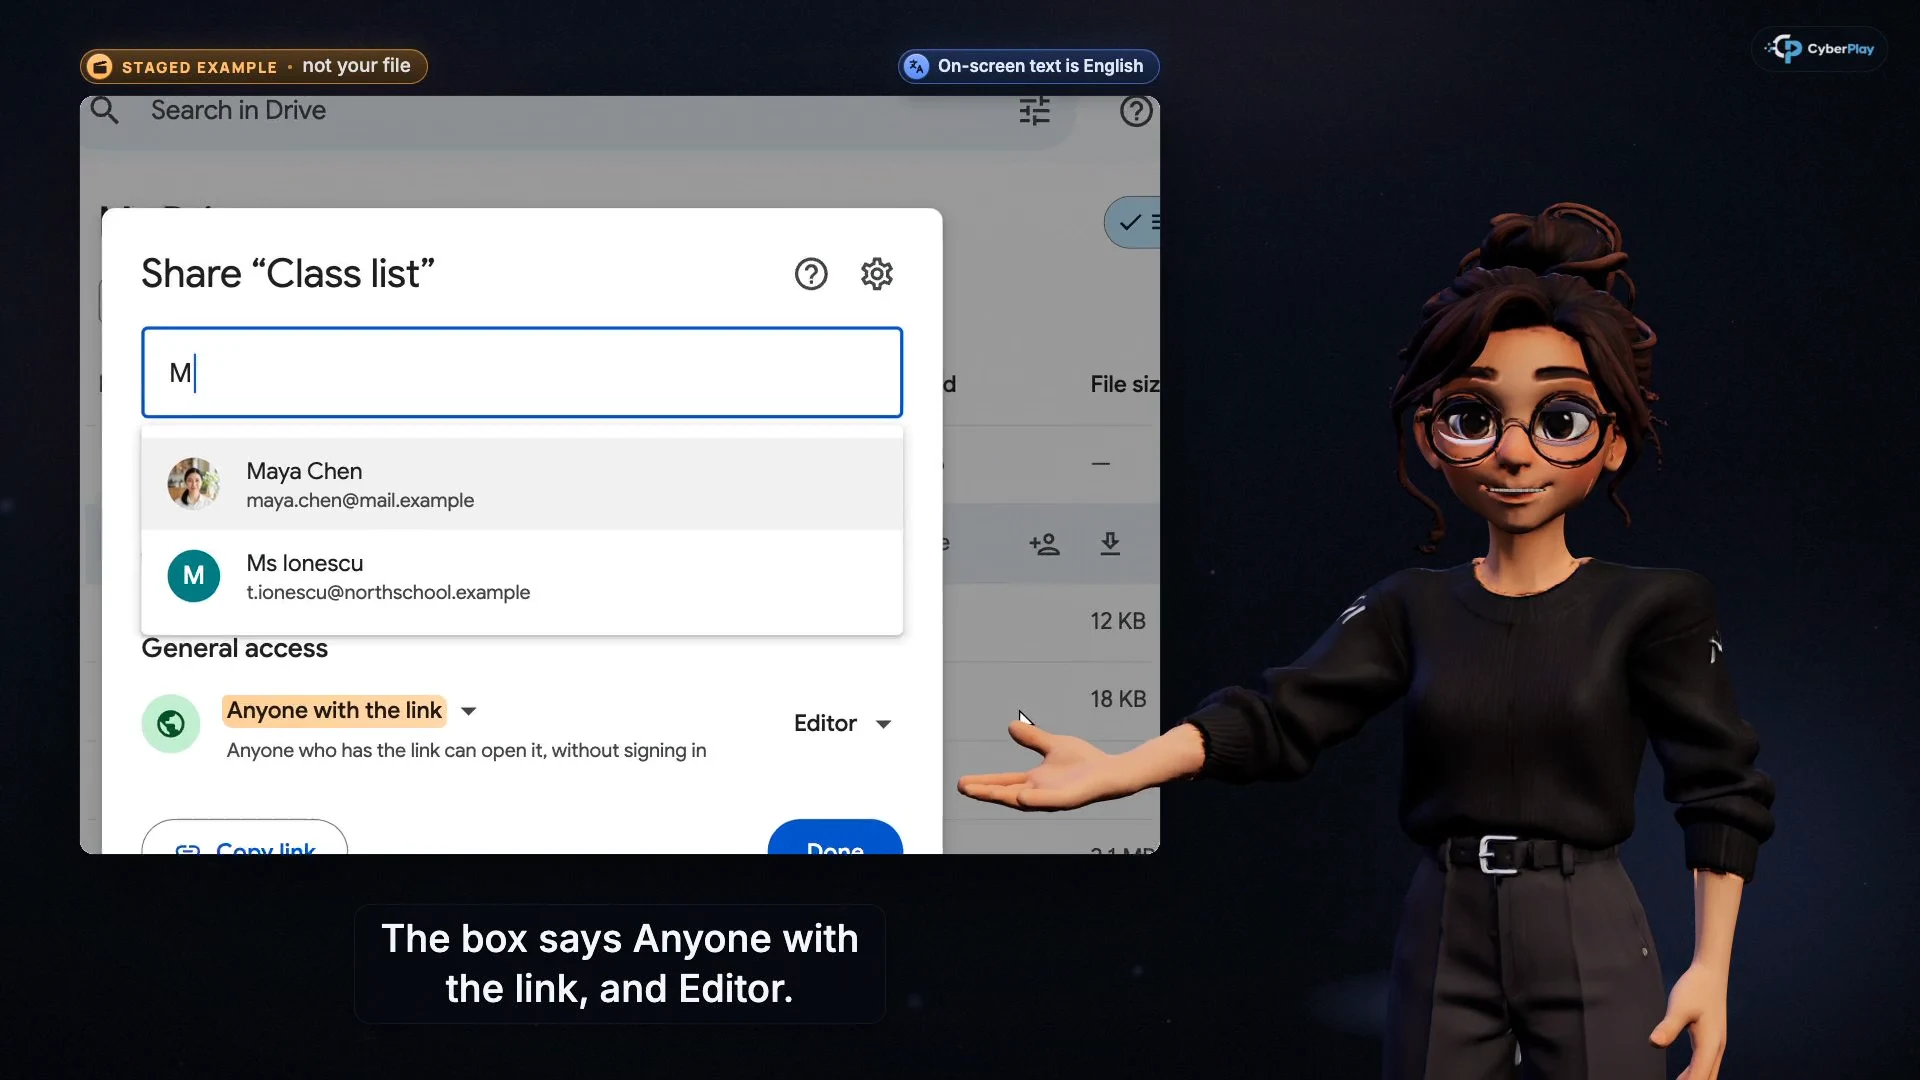
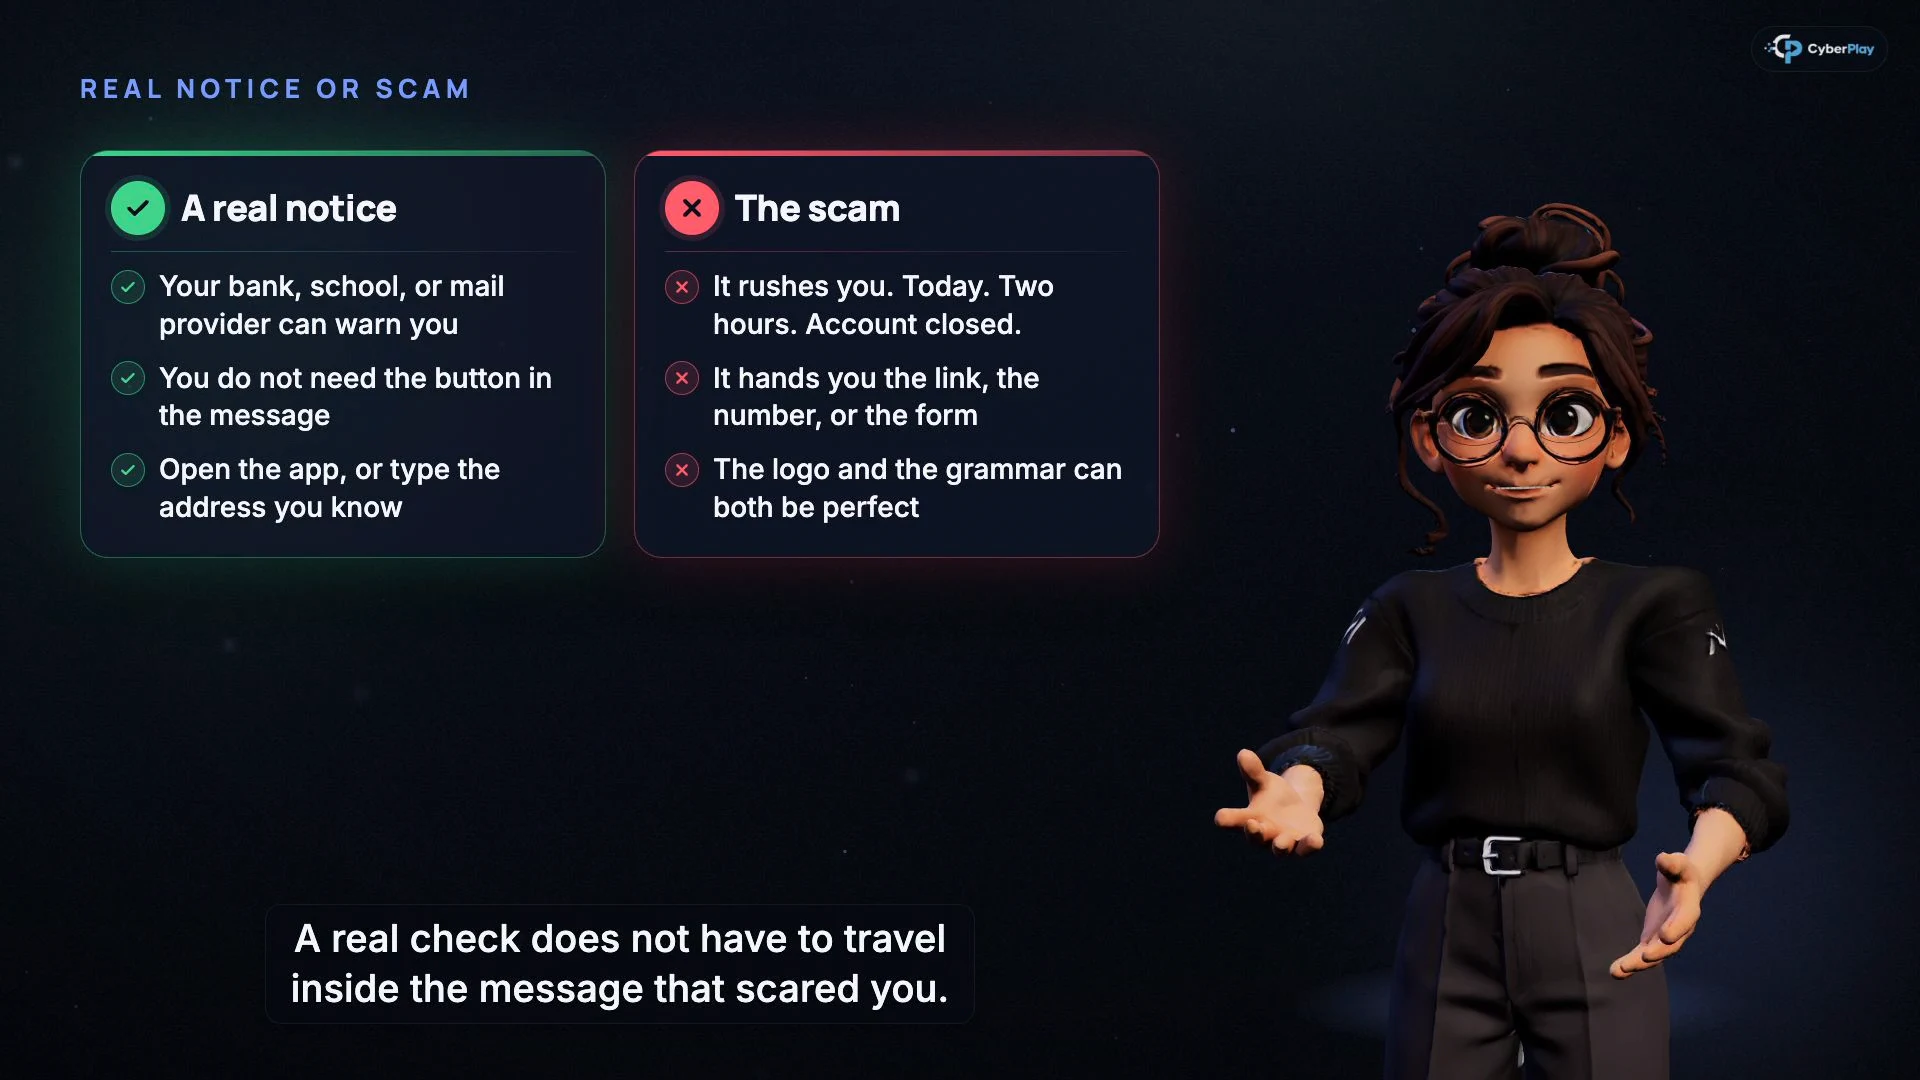
Hameçonnage par e-mail moderne apprend aux apprenants à examiner ce qu'un message leur demande de faire et à vérifier via un canal en lequel ils ont déjà confiance. Nommez les personnes avant de partager ajoute la sélection des destinataires et les autorisations d'accès. J'ai cliqué. Et maintenant ? fait la distinction entre cliquer sur un lien et saisir un mot de passe, accorder un accès ou installer un logiciel. Choisissez une décision pour la première session ; il s'agit de leçons distinctes, et non d'un cours unique spécifique à l'école.
Regardez d'abord la leçon sélectionnée, lisez ses questions et essayez le jeu sur les appareils que vous utiliserez. Vérifiez la langue, la charge de lecture, l'audio, les commandes, les thèmes des scénarios et le temps de discussion. Data Dash porte actuellement une classification d'âge 13+ ; utilisez l'activité de jeu proposée dans cette tranche d'âge indiquée et après votre propre évaluation. Pour les apprenants plus jeunes, les activités CyberSprinters du NCSC ciblent explicitement les 7-11 ans et incluent des ressources pour les professionnels de l’éducation. Cette tranche d'âge appartient à CyberSprinters, et non à CyberPlay. Adaptez ou omettez les exemples que votre classe ne peut pas utiliser de manière pertinente.
- Prévisualiser Hameçonnage par e-mail moderne
- Prévisualiser Nommez les personnes avant de partager
- Prévisualiser J'ai cliqué. Et maintenant ?
Agrandir l’image · Image du cours vidéo · interface en anglais
- Trouver le canal connu
Utilisez l'application ou le contact approuvé par l'école ; demandez à un adulte de confiance lorsqu'une demande n'est pas claire.
- Séparer la demande de la vérification
Un lien ou un numéro de téléphone fourni dans le message fait partie de la demande que vous vérifiez.
Sources de cette section: CyberSprinters : activités animées par des professionnels de l’éducation
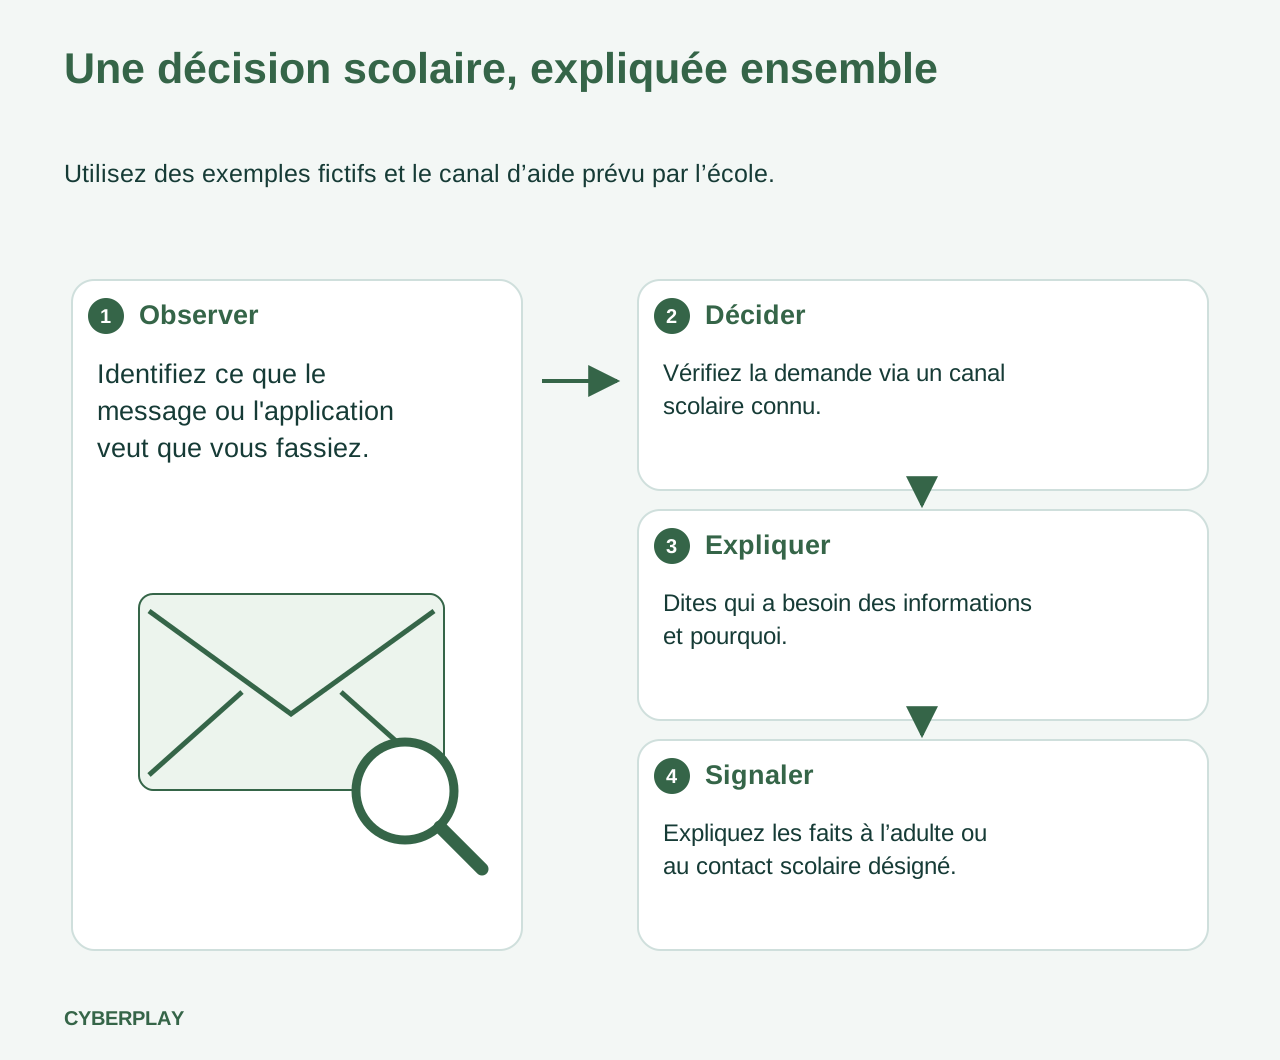
3. Planifiez une leçon de 45 minutes autour d'une décision
L'emploi du temps ci-dessous est un exemple de planification original pour une classe dont l'enseignant a approuvé le matériel. Il prévoit un segment de cours et un point de contrôle sélectionnés, une courte activité de jeu et une discussion. Il ne promet pas l'achèvement d'un cours complet, de tous les scénarios de jeu ou d'un contrôle des connaissances en une seule période. Ajustez-le après votre propre répétition, et laissez la configuration ou l'accès aux comptes individuels en dehors du créneau d'enseignement dans la mesure du possible.
| Temps alloué | Activité dirigée par l'enseignant | Ce que les apprenants expliquent |
|---|---|---|
| 5 minutes | Montrer un message scolaire fictif et identifier sa demande. | Quelle action est demandée, et qui serait concerné ? |
| 10 minutes | Utiliser un segment de cours présélectionné et discuter d'un point de contrôle. | Quel canal indépendant pourrait confirmer la demande ? |
| 10 minutes | Essayer une courte activité Data Dash et examiner une question d'apprentissage pertinente. | De quel accès l'outil a-t-il besoin, et qu'est-ce qui est inutile ? |
| 10 minutes | Travailler en binôme sur l'exercice de partage fictif ci-dessous. | Qui peut recevoir le fichier, et qui décide lorsque cela n'est pas clair ? |
| 5 minutes | Répéter la procédure de signalement de l'école en utilisant des faits inventés. | Quel adulte ou contact du personnel doit recevoir le signalement ? |
| 5 minutes | Utiliser une question de fin de séance et recueillir les sujets à revoir. | Que ferais-je ensuite si j'avais déjà cliqué ? |
4. Proposez aux enseignants un exercice distinct sur le partage de fichiers
La formation à la cybersécurité pour les enseignants doit utiliser des décisions qui surviennent pendant l'enseignement et l'administration. Préparez une feuille de calcul fictive de planification de voyage avec un itinéraire sur le premier onglet et des coordonnées inventées sur un autre. Demandez à un enseignant d'expliquer de quelles informations un prestataire d'atelier en visite a besoin, si l'école a approuvé ce destinataire, et comment partager uniquement le contenu autorisé. Une première page d'apparence inoffensive ne décrit pas l'ensemble du fichier.
Reliez cette discussion à Nommez les personnes avant de partager : choisissez des destinataires nommés, inspectez les adresses et commencez par l'accès minimum nécessaire. Ensuite, démontrez le processus de partage approuvé par votre école avec un fichier d'exercice vide. Laissez le membre du personnel responsable résoudre les autorisations incertaines. Ne mettez pas de vrais dossiers d'élèves, de coordonnées familiales, de notes relatives à la protection de l’enfance ou d'identifiants du personnel dans l'exemple de formation. Enregistrez une procédure manquante comme un élément à corriger, plutôt que de demander à l'enseignant de deviner.
5. Utilisez les jeux de cybersécurité pour les élèves comme point de départ de discussion
Data Dash associe les décisions de mouvement et de livraison à des concepts de sécurité. Une mécanique oppose un aimant à données qui collecte les capsules à proximité à un autre qui demande à lire une cargaison privée. Ses questions d'apprentissage facultatives incluent la vérification d'une annonce scolaire officielle, la protection de la confidentialité d'une adresse personnelle, la déconnexion d'un ordinateur scolaire partagé et le fait de prévenir un adulte de confiance après un clic suspect. Les questions d'apprentissage sont disponibles en dehors de la course active, utilisez donc une pause pour les lire et en discuter.
Demandez aux apprenants d'expliquer la décision d'autorisation, puis modifiez le contexte : de quoi aurait réellement besoin une application collectant du matériel pour un projet scolaire ? La cargaison fictive du jeu fournit une analogie, et non un véritable système de données d'élèves. Une course rapide mesure plus que la compréhension de la sécurité, y compris la familiarité avec les commandes. Laissez les apprenants discuter de la même décision sans jouer lorsque cela correspond à leurs besoins, et évaluez l'explication séparément du mouvement ou du score.
6. Intégrez la demande d'aide à l'activité
Avant que quiconque ne s'entraîne à faire un signalement, identifiez les personnes qui recevront les signalements. Pour un élève, il peut s'agir de son enseignant ou d'un autre adulte de confiance via le canal convenu par l'école. Pour le personnel, il peut s'agir du contact informatique ou du responsable désigné pour les incidents. Montrez ce qu'il faut faire si la personne habituelle n'est pas disponible. N'obligez pas les apprenants à trouver de l'aide en cherchant dans le message suspect lui-même.
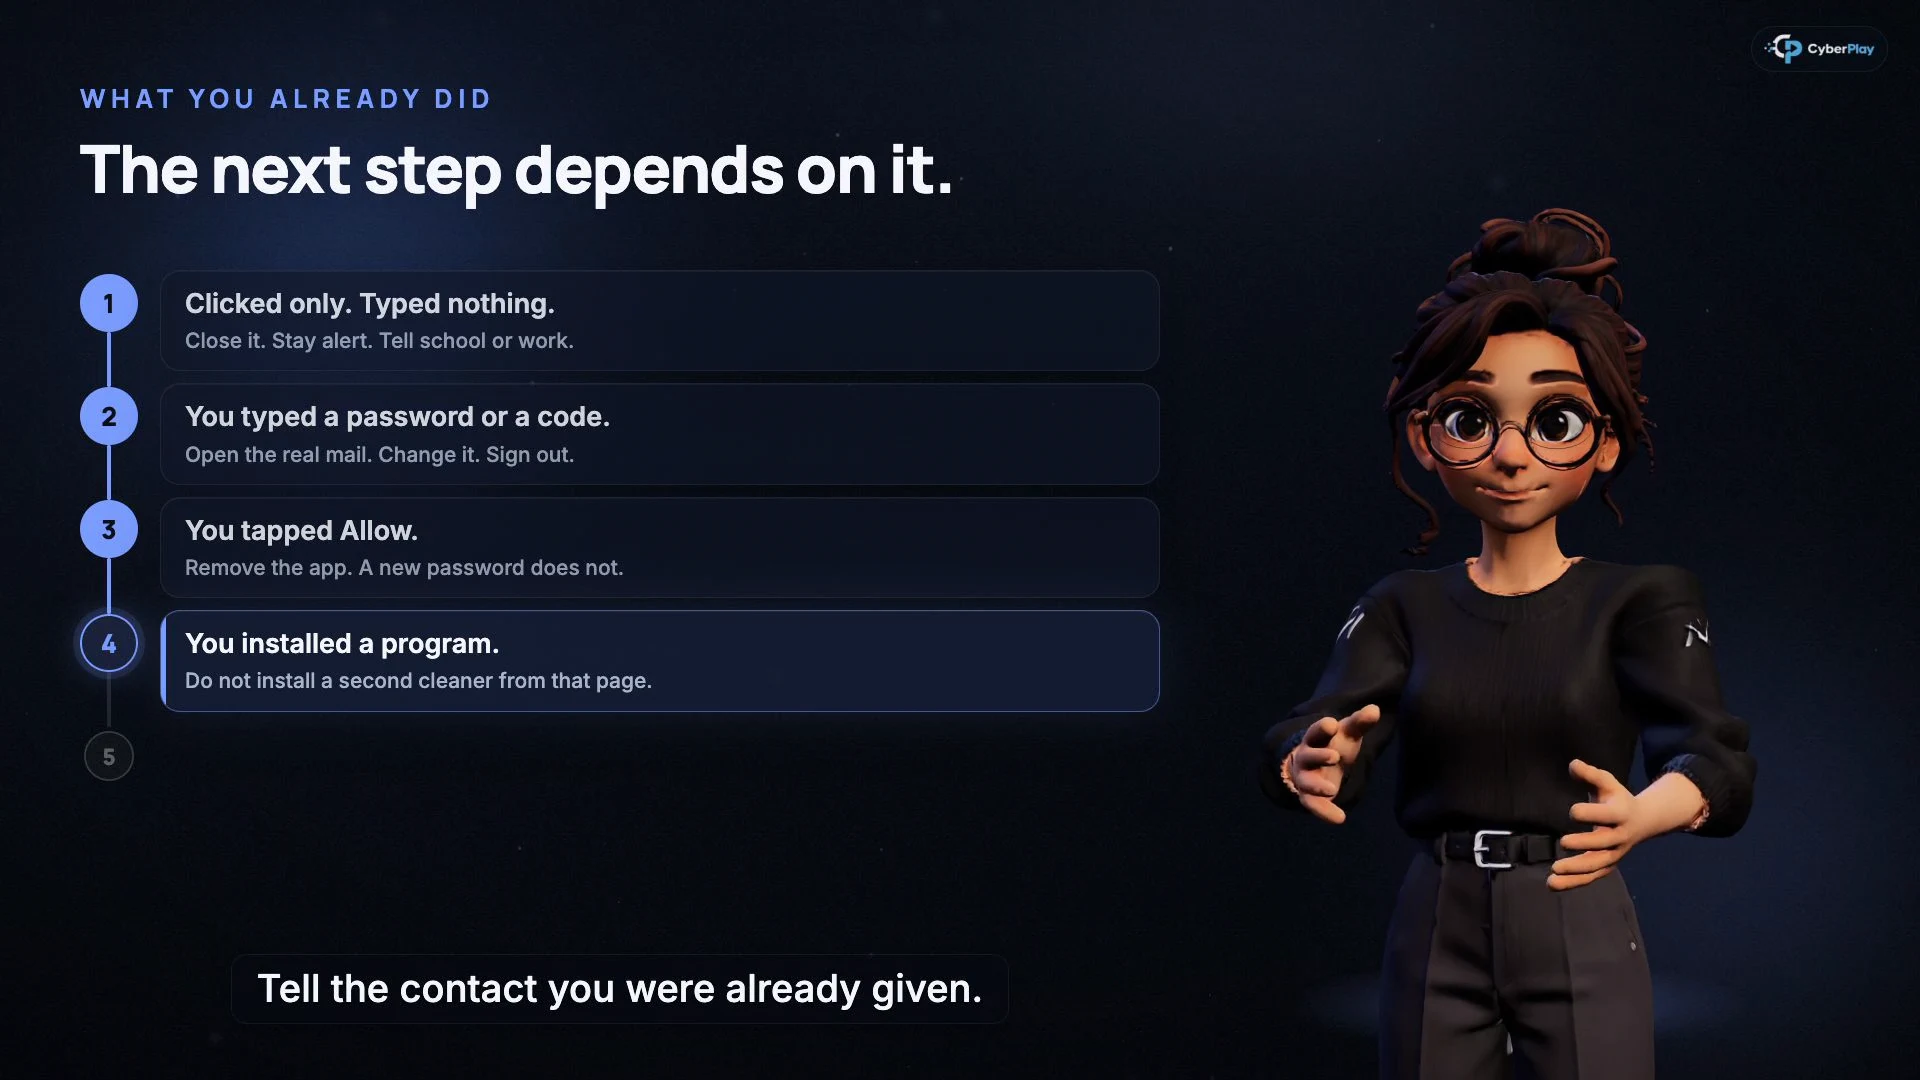
J'ai cliqué. Et maintenant ? fournit une structure utile : dites ce qui s'est passé, quand, et si vous avez saisi des informations, approuvé un accès ou installé quelque chose. Entraînez-vous avec des détails inventés et n'incluez jamais de mots de passe. Les directives sur la culture de sécurité du NCSC recommandent des canaux de signalement accessibles et un traitement équitable lorsque les personnes admettent des erreurs. Montrez l’exemple : remerciez l'apprenant, arrêtez toute interaction supplémentaire avec la demande et expliquez qui prendra le relais. Testez la véritable procédure de contact de l'école séparément de la leçon.
Agrandir l’image · Image du cours vidéo · interface en anglais
- Décrire ce qui s'est passé
Aidez le contact de l'école à distinguer un clic d'un mot de passe, d'une autorisation ou d'une installation. N'incluez pas de mots de passe dans le signalement.
- Utiliser le contact déjà fourni
Les élèves demandent à l'adulte de confiance ou au contact de l'école qui leur a été indiqué ; le personnel suit la procédure d'incident de l'école.
Sources de cette section: Principes de la culture de cybersécurité : instaurer la sécurité, la confiance et des processus d'ouverture
7. Exercice : la fiche de l'expo-sciences est prête à être partagée
Donnez à chaque groupe le message fictif suivant et un dessin sur papier d'un panneau de partage. Utilisez des noms inventés et aucun lien fonctionnel. Demandez aux élèves de décrire ce qu'ils arrêteraient et à qui ils demanderaient. Demandez séparément aux membres du personnel ce qu’ils vérifieraient avant d'approuver un partage. Personne n'a besoin de modifier un compte réel ou d'envoyer un fichier.
8. Passez en revue le raisonnement et le processus de l'école
Utilisez trois questions de fin de séance : Quelle action a été demandée ? Comment la vérifieriez-vous de manière indépendante ? Qui vous aiderait si vous aviez déjà agi ? Un apprenant qui peut identifier un message suspect mais ne peut pas nommer un canal de confiance a besoin d'un suivi différent de celui qui a trouvé le bon contact mais a mal compris une autorisation. Invitez à une explication orale, un dessin ou une courte réponse écrite selon les besoins de la classe.
Conservez la progression du cours, les décisions de jeu et les observations de l'enseignant comme des preuves distinctes. Utilisez les dossiers d'apprentissage disponibles dans votre espace de travail pour organiser le suivi, avec des droits d’accès conformes aux règles de l’école. Une attestation de fin de formation indique que le cours a été terminé ; un score n'établit pas qu'un enfant gérera chaque futur message en toute sécurité. Évitez les comparaisons publiques des erreurs individuelles. Si l'activité révèle que personne ne surveille le canal de signalement indiqué, attribuez ce problème de processus à un responsable.
9. Transformez la leçon en une petite routine scolaire
Revoyez la même décision lorsqu'une nouvelle plateforme de classe, un nouveau projet ou un nouveau processus de partage est introduit. Modifiez la demande fictive et demandez aux apprenants d'expliquer à nouveau leur réponse. Informez le personnel qui reçoit les signalements afin qu'il connaisse la formulation de la leçon et l'étape suivante. Donnez aux familles une description simple de l'habitude mise en pratique sans renvoyer à la maison les scores des élèves ou des exemples contenant des informations personnelles.
Les ressources scolaires du NCSC font la distinction entre les responsabilités des conseils d'administration, du personnel et de l'informatique de l'école. Maintenez la leçon dans le cadre de ce travail plus large : les dirigeants et les équipes techniques restent responsables des protections de compte, des sauvegardes, des décisions relatives aux fournisseurs et de la gestion des incidents. Explorez la page des écoles CyberPlay pour connaître les possibilités actuelles d’organisation des activités en classe, puis choisissez une petite séquence de cours et de pratique que vos enseignants ont prévisualisée et peuvent soutenir.
Sources de cette section: La cybersécurité pour les écoles
Associer une décision de classe à Data Dash
Prévisualisez Data Dash, discutez d'un choix d'autorisation et utilisez ses questions d'apprentissage pour vous entraîner à vérifier des informations et à demander de l'aide. Adaptez l'activité à votre classe et à l'accès aux comptes.
Ouvrir Data DashSources et lectures complémentaires
- Formation à la cybersécurité pour le personnel scolaire — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
- Éducation et développement de carrière en cybersécurité — Agence américaine de cybersécurité et de sécurité des infrastructures (CISA). Consulté le 2026-10-03
- CyberSprinters : activités animées par des professionnels de l’éducation — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
- Principes de la culture de cybersécurité : instaurer la sécurité, la confiance et des processus d'ouverture — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
- La cybersécurité pour les écoles — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-10-03
Poursuivez votre lecture
- Sensibilisation à la cybersécurité à l’université : un plan de cours
Organisez la sensibilisation à la cybersécurité pour étudiants, personnel et chercheurs avec les cours CyberPlay, des jeux et un exercice de signalement.
FR · 12 min de lecture - Cours de sensibilisation à la cybersécurité : de la leçon à la pratique
Associez cours vidéo, jeux et tests de connaissances dans un programme de cybersécurité. Exemples par rôle, exercice et limites des résultats.
FR · 9 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture - Formation à l’injection de prompt : vérifier les actions de l’IA
Apprenez à vérifier les actions de l’IA, les destinataires et les permissions. Combinez les cours CyberPlay, Data Dash et une liste pratique d’approbation.
FR · 9 min de lecture - Formation à la cybersécurité dans les banques : scénarios métiers et DORA
Formez les équipes bancaires à la vérification des paiements, de l’identité et au signalement. Cadre DORA, scénarios métiers et grille de pratique.
FR · 10 min de lecture