Redazione CyberPlay · Pubblicato il · Aggiornato il · 11 min di lettura
Guida ed esercizi in italiano
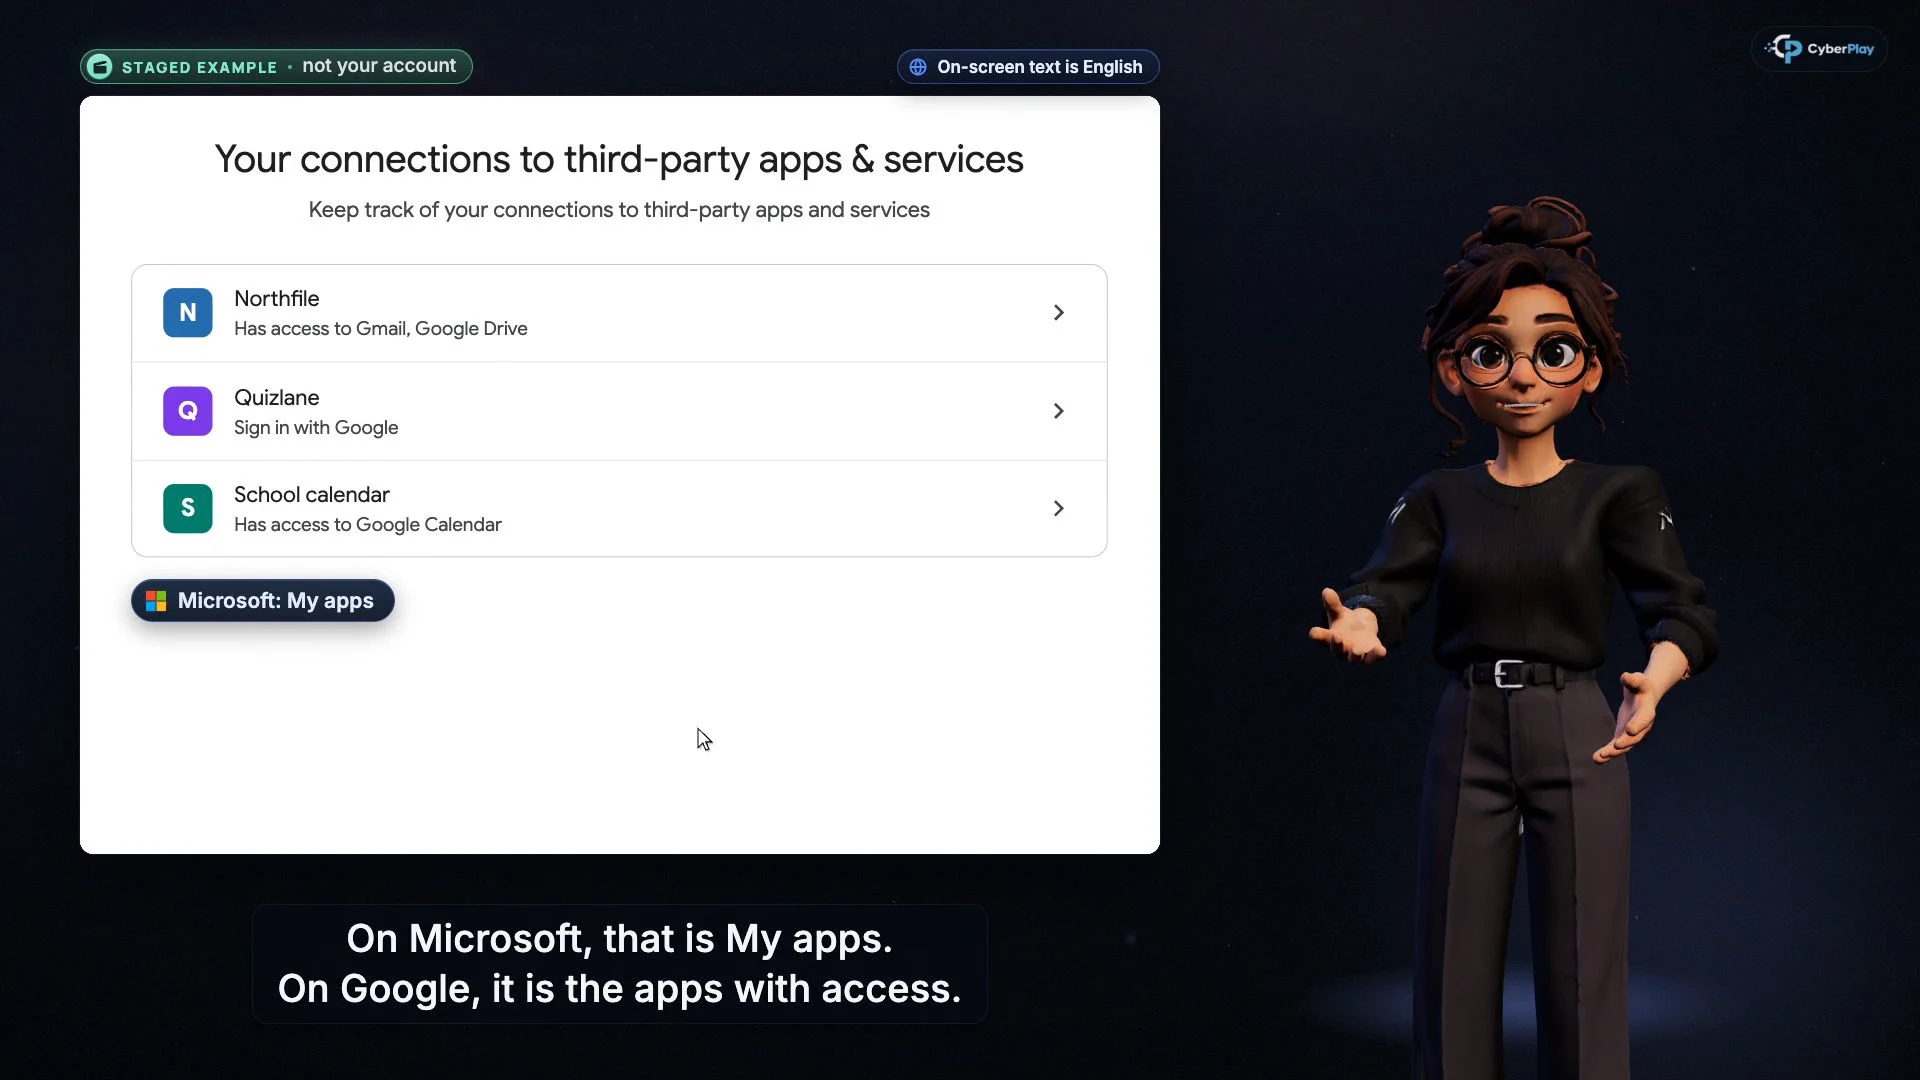
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
La formazione sulla cybersicurezza nelle università dovrebbe aiutare studenti e personale a verificare le richieste sugli account, a condividere informazioni con le persone giuste e a segnalare gli errori attraverso i canali del campus. Inizia con un'accoglienza comune, poi aggiungi attività pratiche incentrate sul lavoro effettivo svolto da ciascun gruppo: accedere ai sistemi didattici, gestire i registri degli studenti o collaborare alla ricerca. Collega una breve lezione a una decisione di gioco e a un'esercitazione che utilizzi il reale processo di supporto della tua università.
I corsi CyberPlay offrono lezioni video con cinque punti di controllo decisionali prima della spiegazione. Questa guida in italiano mostra come selezionarli per un programma universitario e collegarli a Find the Fake Login e Data Dash. La narrazione dei corsi e i contenuti delle lezioni sono attualmente disponibili in inglese e rumeno, quindi verifica la lingua della lezione prima di invitare un gruppo multilingue. Gli esempi universitari che seguono sono scenari didattici fittizi, non segnalazioni di incidenti presso le università citate.
I punti da ricordare
- Fornisci a tutti un percorso attendibile verso i servizi del campus e un contatto di segnalazione facile da trovare prima che qualcosa vada storto.
- Adatta la pratica ai nuovi studenti, al personale docente e di supporto e ai ricercatori che gestiscono informazioni diverse.
- Controlla l'app, i destinatari, i dati e i permessi anche quando uno strumento di collaborazione o una pagina di accesso sembrano familiari.
- Esamina la spiegazione del partecipante e il processo del campus insieme ai registri di completamento; assegna un responsabile a ogni criticità irrisolta.
1. Inizia con una decisione universitaria da mettere in pratica
Le linee guida per l'istruzione superiore del Centro nazionale britannico per la cybersicurezza riconoscono l'importanza della collaborazione aperta nella didattica e nella ricerca, individuando al contempo le responsabilità per dirigenti, ricercatori e team IT. Questo è un punto di partenza utile per un programma di apprendimento: mantenere un account sicuro è un impegno condiviso, ma approvare un trasferimento di dati di ricerca e verificare un messaggio sull'orario delle lezioni sono decisioni diverse.
Scegli un risultato osservabile per la prima sessione. Ad esempio, un nuovo studente può aprire in modo indipendente il portale per gli studenti approvato quando un'e-mail inattesa afferma che l'accesso scadrà. Un amministratore di dipartimento può controllare l'indirizzo completo del destinatario prima di condividere un elenco di studenti. Un ricercatore può identificare chi approva un nuovo servizio di collaborazione. Fornisci a ciascun gruppo i contatti del campus pertinenti e spiega cosa fare quando tale contatto non è disponibile.
Fonti della sezione: Cybersicurezza per gli istituti di istruzione superiore
2. Costruisci un breve percorso di corsi per ogni gruppo
La consapevolezza della sicurezza informatica per gli studenti dovrebbe iniziare con i sistemi di cui hanno bisogno per lo studio e l'assistenza a cui possono accedere. Il modulo di apprendimento sulla sicurezza delle informazioni di Jisc considera sia il personale sia gli studenti come partecipanti e collega il proprio insegnamento alle politiche e alle procedure istituzionali. Usa questo principio quando selezioni il tuo programma: una lezione generale necessita di un percorso locale per essere applicata.
Le seguenti sono sequenze consigliate di CyberPlay. Sono una selezione di partenza, non un obbligo di completare l'intero catalogo. Dopo ogni lezione, chiedi al partecipante di spiegare una decisione con parole proprie. Chi conosce già la regola potrebbe aver bisogno di aiuto per individuare il servizio approvato del campus invece di un'ulteriore spiegazione sul phishing.
- Inizia Phishing moderno via email
- Esercitati con una richiesta di autenticazione imprevista
- Impara a spiegare cosa è accaduto
| Gruppo e momento | Sequenza di corsi consigliata | Azione del campus da esercitare |
|---|---|---|
| Nuovi studenti durante l'orientamento | Phishing moderno via email → Rifiutalo se non l'hai avviato tu → Ho cliccato. E adesso? | Apri il portale per gli studenti in modo indipendente, rifiuta un'approvazione di accesso imprevista e individua il supporto. |
| Personale docente e di supporto che gestisce registri condivisi | Phishing moderno via email → Scegli i destinatari prima di condividere → Non autorizzare un'app che non hai scelto | Controlla un destinatario e il ruolo di condivisione, quindi verifica un'applicazione prima di concedere l'accesso. |
| Ricercatori che partecipano a un progetto o a una collaborazione | Scegli i destinatari prima di condividere → Non incollare un segreto nella chat sbagliata → Ho cliccato. E adesso? | Conferma i collaboratori autorizzati, il responsabile dei dati, il servizio approvato e il canale di segnalazione. |
Fonti della sezione: Modulo di apprendimento digitale sulla sicurezza delle informazioni
3. Simula una richiesta verosimile relativa all'account
Le linee guida sul phishing di Cambridge descrivono la pressione psicologica legata alla disattivazione dell'account e i messaggi che imitano l'autorità. Adatta questi modelli a un esempio fittizio di campus: un messaggio afferma che un account della biblioteca richiede una verifica urgente prima del seminario di domani. Chiedi quale azione viene richiesta e dove il partecipante la verificherebbe in modo indipendente. Un logo convincente, il nome corretto del corso o una formulazione impeccabile non sono motivi sufficienti per inserire le credenziali.
Quindi cambia l'azione richiesta. In Rifiutalo se non l'hai avviato tu, il partecipante si esercita a rispondere a un'approvazione di autenticazione inattesa. Non autorizzare un'app che non hai scelto sposta l'attenzione sui permessi delle applicazioni. Chiedi se il partecipante si aspettava l'app e se il suo accesso è idoneo all'attività. Un fornitore di identità familiare può mostrare una richiesta di applicazione che deve comunque essere verificata. Fornisci un canale per consultare l'elenco del software approvato o il contatto IT così chi ha un dubbio sa quale passo pratico compiere.
Fonti della sezione: Phishing: riconoscere le richieste ingannevoli
4. Rendi la condivisione della ricerca una decisione incentrata su persone e finalità
La guida UKRI per una ricerca e un'innovazione affidabili prevede che le organizzazioni da essa finanziate gestiscano l'accesso ai dati di ricerca condivisi e ne concordino il trattamento prima della condivisione. Specifica l'accesso per le persone che ne hanno bisogno e per il periodo in cui ne hanno bisogno. Si tratta di aspettative dell'ente finanziatore all'interno del proprio ambito dichiarato; ciascuna università deve applicare le regole, gli accordi e le approvazioni pertinenti al proprio progetto.
Utilizza Scegli i destinatari prima di condividere con una cartella di progetto fittizia. Chiedi al partecipante di individuare il collaboratore previsto, verificare l'indirizzo istituzionale completo e scegliere l'accesso necessario per l'attività. Leggere una bozza può richiedere diritti di sola visualizzazione; modificare un'analisi richiede una decisione diversa. Esamina i contenuti così come il link: fogli di calcolo nascosti e file aggiuntivi possono divulgare informazioni oltre il passaggio di consegne previsto. Al termine di un tirocinio o di una collaborazione, identifica chi verifica il mantenimento dell'accesso. Un risultato di ricerca pubblico e un set di dati riservato sui partecipanti non dovrebbero ricevere la stessa decisione di condivisione per impostazione predefinita.
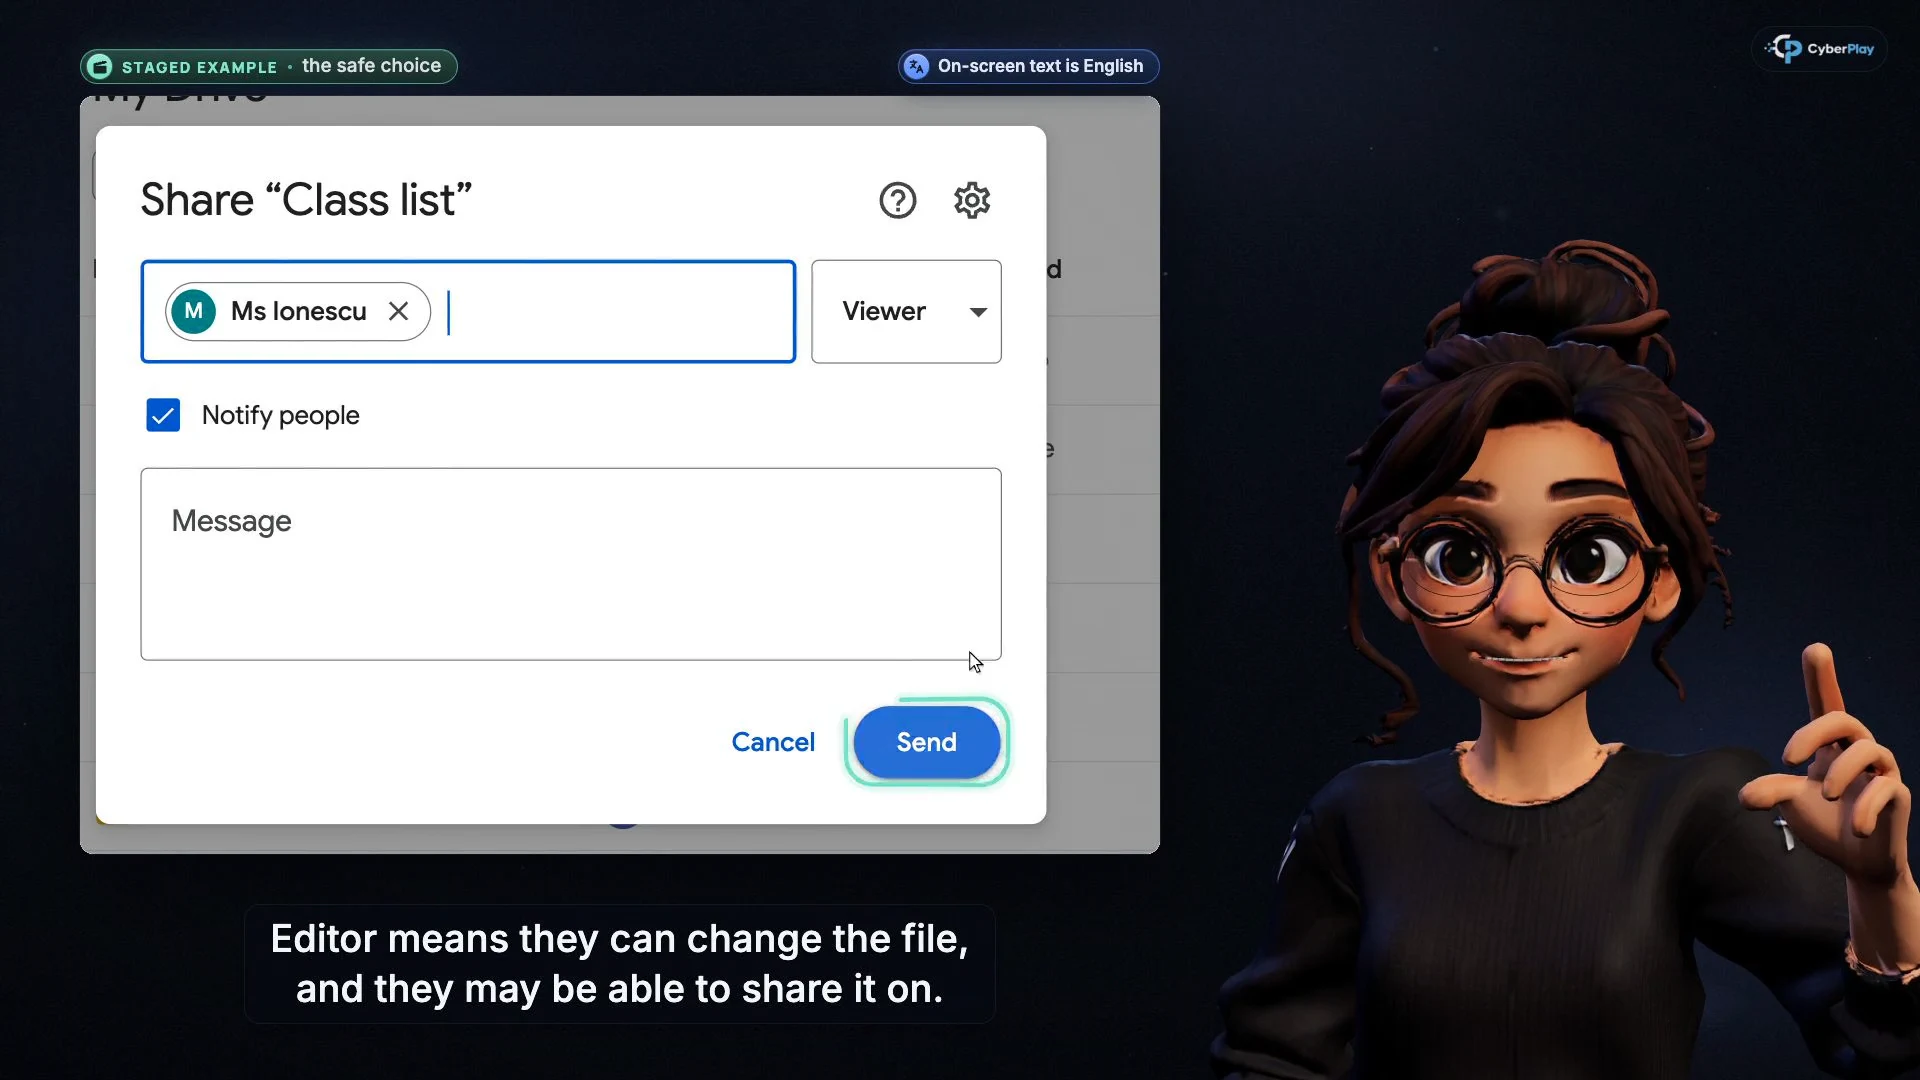
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Indica il destinatario previsto
Per il lavoro nel campus, conferma l'intero indirizzo istituzionale, inclusi i collaboratori esterni al tuo team.
- Scegli l'accesso necessario
Un collaboratore che deve solo leggere dovrebbe ricevere l'accesso in visualizzazione; segui le regole di approvazione del progetto prima di estenderlo.
Fonti della sezione: Ricerca e innovazione affidabili di UKRI: principi e aspettative
5. Controlla lo strumento IA, l'account e l'uso consentito
Il solo nome di un servizio di IA non garantisce che un account sia approvato per le informazioni universitarie. Le linee guida per gli studenti di Oxford distinguono l'accesso fornito dall'istituto dagli account personali e spiegano che i dati universitari interni o riservati non dovrebbero essere inseriti negli account personali presi in esame. Esse separano inoltre l'accesso a uno strumento dall'autorizzazione a utilizzare l'IA in un'attività sottoposta a valutazione. Considera questo come un esempio universitario concreto, quindi individua le linee guida applicabili della tua istituzione.
Non incollare un segreto nella chat sbagliata insegna due controlli utili: se le informazioni possano uscire e se questo sia lo strumento approvato. Applicali agli appunti didattici, a una bozza non pubblicata o a una cartella di lavoro con i dati dei partecipanti. Conferma l'account e l'area di lavoro, oltre al nome del prodotto. Una connessione che consente a un assistente di leggere la posta o i file concede a sua volta l'accesso. Fai in modo che il responsabile del progetto o del servizio risolva ogni dubbio prima di caricare o connettere; usa dati fittizi per l'esercitazione.
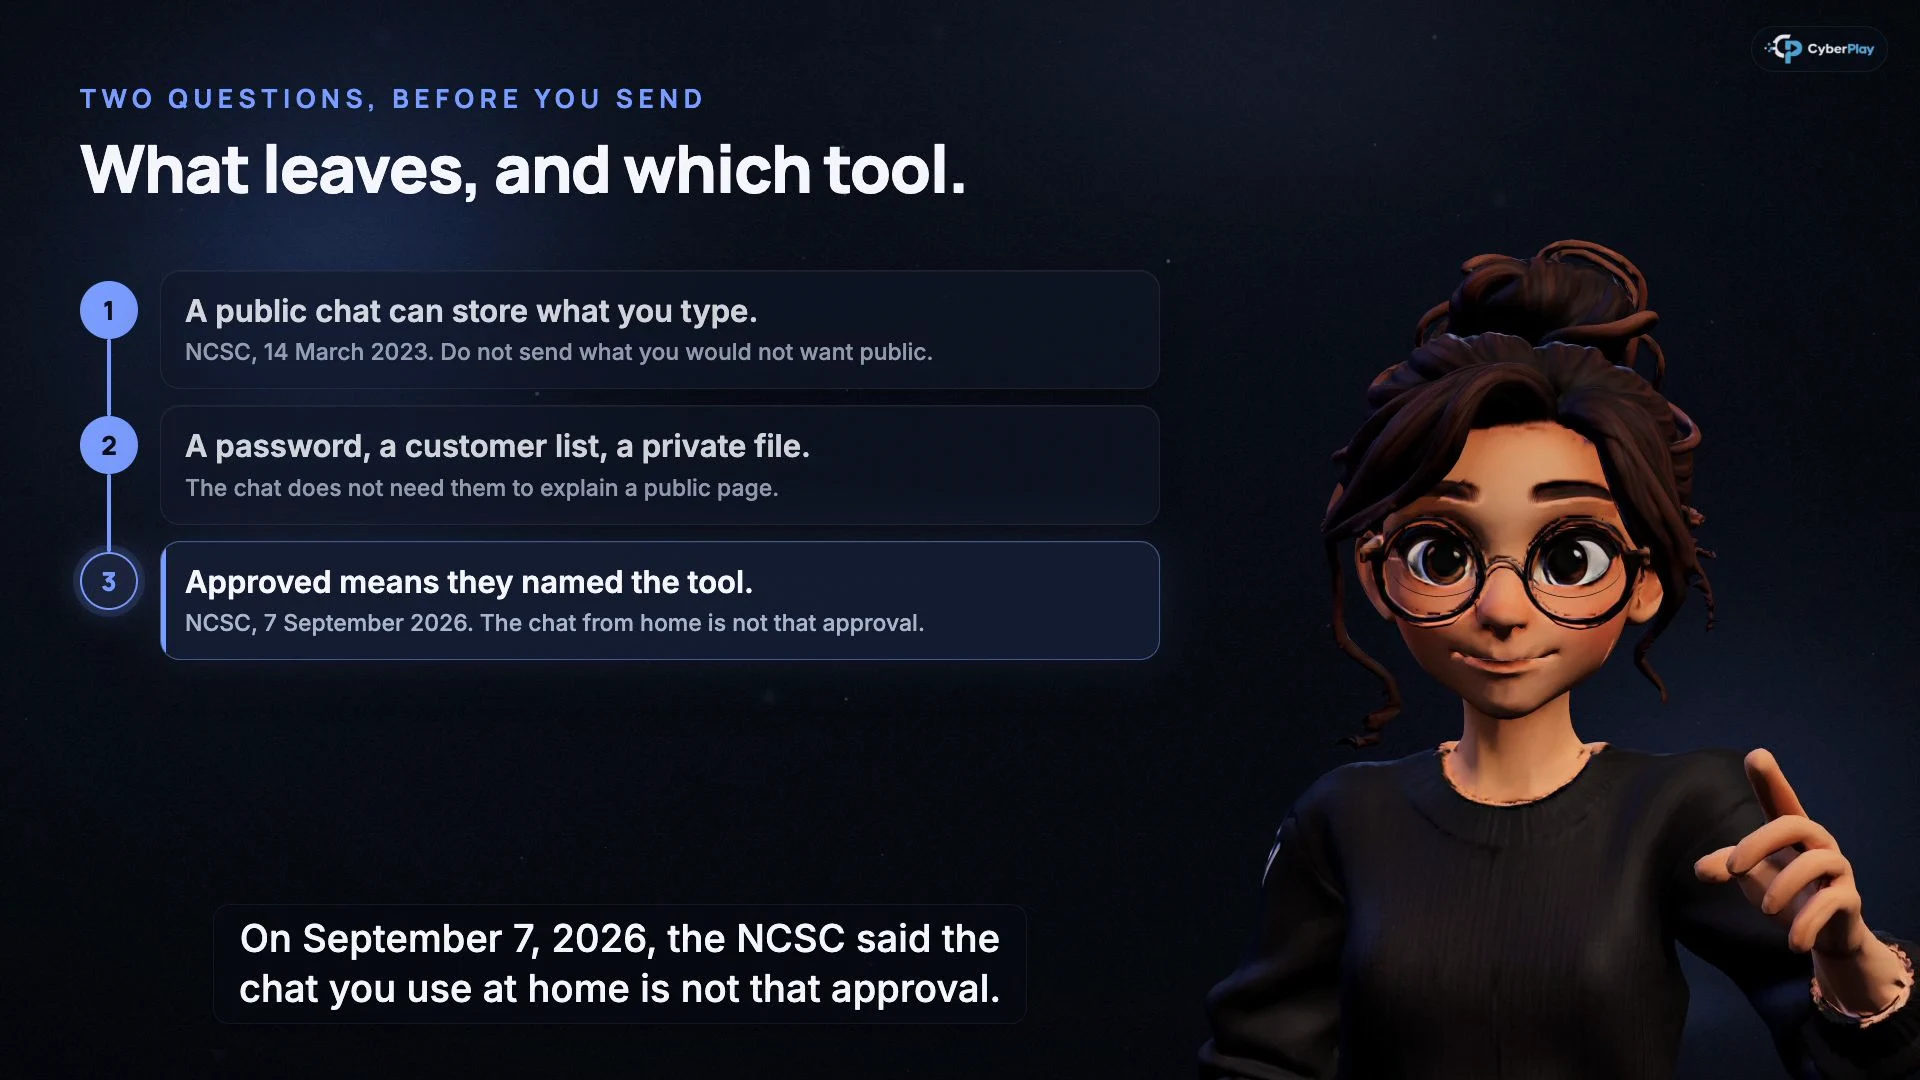
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Decidi cosa può uscire
Verifica se i dati di studenti, ricerca o collaboratori possano essere inviati allo strumento in base alle regole universitarie.
- Usa lo strumento istituzionale specificato
Un abbonamento personale non garantisce l'approvazione dell'università; usa l'account e il flusso di lavoro approvati.
Fonti della sezione: Domande frequenti sull'IA generativa per gli studenti
6. Utilizza i giochi di sicurezza informatica per studenti e personale
Find the Fake Login offre alla lezione sui permessi delle applicazioni un contesto differente. I suoi scenari applicativi mettono a confronto un'app inattesa che richiede posta, file e accesso persistente con un'applicazione interna annunciata che richiede un accesso più circoscritto al calendario. Il giocatore può esaminare l'editore e i permessi, rifiutare o approvare e rivedere la spiegazione. L'ambientazione è un'organizzazione fittizia; chiedi ai partecipanti di individuare i controlli equivalenti nel loro ambiente universitario.
Per una discussione più breve sull'accesso, Data Dash mette a confronto un utile magnete che raccoglie le capsule vicine con uno che legge anche il carico privato. Il permesso extra comporta una conseguenza all'interno del gioco e una decisione di revoca. Chiedi cosa significa questo per un assistente di studio che richiede l'accesso a un'intera unità di archiviazione. Questi giochi offrono pratica e spiegazioni. Una sessione di successo non dimostra che un account studente, un servizio di ricerca o una politica di permessi universitari siano sicuri.
- Esercitati sulle approvazioni delle applicazioni in Find the Fake Login
- Esplora i permessi necessari in Data Dash
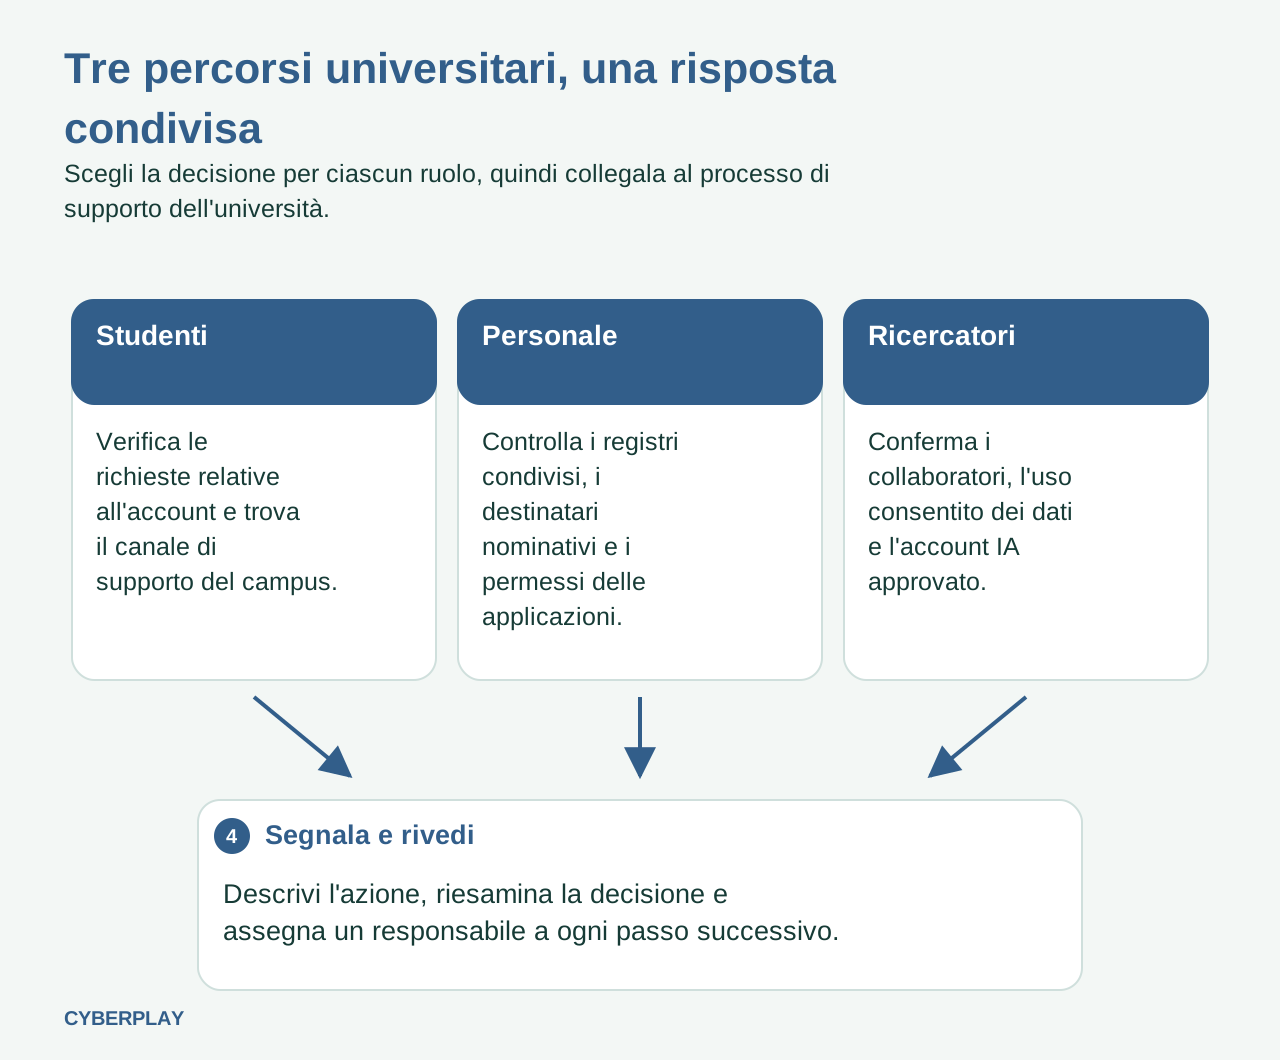
7. Esercitazione: una scorciatoia di collaborazione con accessi eccessivi
Usa questo caso fittizio con uno studente impegnato nella ricerca, un supervisore e un collega del supporto. Fornisci loro una pagina simulata dei servizi approvati e un contatto di progetto fittizio. Chiedi a ciascun partecipante di indicare l'azione successiva e chi è responsabile della decisione irrisolta. Non sono necessari dati di ricerca reali né l'approvazione di account effettivi.
8. Esercitati a segnalare prima di un errore reale
Rendi la segnalazione parte dell'orientamento. Chiedi a un partecipante di descrivere se ha solo aperto una pagina, inserito le credenziali, approvato un'applicazione, caricato un file o modificato i permessi di condivisione. Includi l'orario approssimativo, l'account o il dispositivo e il messaggio pertinente. Ho cliccato. E adesso? supporta questa spiegazione incentrata sull'azione specifica. Una dichiarazione generica secondo cui qualcosa sembrava sospetto fornisce al team di supporto meno elementi utili rispetto a un resoconto chiaro di quanto accaduto.
Fornisci il percorso reale del campus e una soluzione alternativa per chi si ritrova escluso dal proprio account universitario. Esercitati con dettagli fittizi in aula invece di inviare incidenti di prova all'help desk operativo senza coordinamento. Se un'azione si è già verificata, interrompi ogni ulteriore interazione e contatta tempestivamente il team designato. Tale team può valutare sessioni, permessi dell'app e informazioni esposte; non si deve dare per scontato che il solo cambio di password annulli l'approvazione di un'applicazione o recuperi un file già condiviso.
9. Riconsidera la decisione quando le responsabilità cambiano
Torna alle stesse abitudini fondamentali quando gli studenti iniziano un lavoro di gruppo, il personale assume compiti di condivisione dei registri o i ricercatori partecipano a una nuova collaborazione. Cambia l'esempio in modo che i partecipanti debbano applicare la regola: sostituisci un avviso della biblioteca con un invito a una riunione, o un elenco della classe con una cartella di progetto riservata. Controlla se il partecipante è in grado di spiegare il permesso e trovare il contatto appropriato. Un canale di supporto non disponibile o un responsabile dei dati poco chiaro è una criticità del programma da risolvere.
Utilizza i registri di apprendimento disponibili nella tua area di lavoro per esaminare la partecipazione e decidere chi necessita di ulteriori attività. Mantieni distinguibili il completamento, una risposta all'interno di un corso, una decisione di gioco e un'esercitazione osservata nel campus. Registra la questione irrisolta, il relativo responsabile e la revisione successiva. L'università rimane responsabile dei propri controlli sull'identità, dei servizi approvati e della governance della ricerca. Inizia con il percorso più vicino al lavoro immediato del gruppo e usa la pagina di CyberPlay per le università per esplorare la piattaforma in tale contesto.
Esercitati a controllare un'app di collaborazione
Usa Find the Fake Login per confrontare le richieste delle applicazioni, poi spiega quale servizio del campus verificherebbe uno strumento non familiare e i relativi permessi. Prosegui con l'esercitazione fittizia di laboratorio descritta sopra.
Gioca a Find the Fake LoginFonti e approfondimenti
- Cybersicurezza per gli istituti di istruzione superiore — Centro nazionale britannico per la cybersicurezza. Consultato il 2026-10-03
- Modulo di apprendimento digitale sulla sicurezza delle informazioni — Jisc. Consultato il 2026-10-03
- Phishing: riconoscere le richieste ingannevoli — Servizi informatici dell'Università di Cambridge. Consultato il 2026-10-03
- Ricerca e innovazione affidabili di UKRI: principi e aspettative — Ricerca e Innovazione del Regno Unito (UKRI). Consultato il 2026-10-03
- Domande frequenti sull'IA generativa per gli studenti — Università di Oxford. Consultato il 2026-10-03
Continua a esplorare
- Formazione sulla cybersicurezza a scuola: un piano di lezione
Organizza la formazione sulla cybersicurezza a scuola con corsi CyberPlay, Data Dash, attività per docenti e studenti e una lezione pratica di 45 minuti.
IT · 11 min di lettura - Corsi di consapevolezza sulla cybersecurity: dalla lezione alla pratica
Costruisci un programma di consapevolezza con i corsi CyberPlay, giochi pertinenti, esercizi per ruolo e verifiche concrete delle decisioni sul lavoro.
IT · 9 min di lettura - Phishing di sessione e tramite codice dispositivo: cosa approvi?
Distingui phishing di sessione, codici dispositivo e consenso OAuth. Usa i corsi CyberPlay e Find the Fake Login per esercitare decisioni sicure sugli accessi.
IT · 9 min di lettura - Formazione sul prompt injection: verifica le azioni dell’assistente IA
Insegna ai dipendenti a verificare azioni, destinatari e dati dell’IA. Collega i corsi CyberPlay a Data Dash, regole di approvazione e segnalazioni utili.
IT · 9 min di lettura - Formazione sulla sicurezza informatica nelle banche: ruoli, scenari e DORA
Forma le équipe bancarie su pagamenti, verifica dell’identità e segnalazione. Consulta il quadro DORA, gli scenari pratici e la matrice delle attività per ruolo.
IT · 9 min di lettura - Sicurezza informatica nell’industria: formazione per turni e dispositivi condivisi
Costruisci la sensibilizzazione industriale su turni, terminali condivisi, fornitori ed escalation. Include matrice del personale ed esercizio guidato.
IT · 11 min di lettura