Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
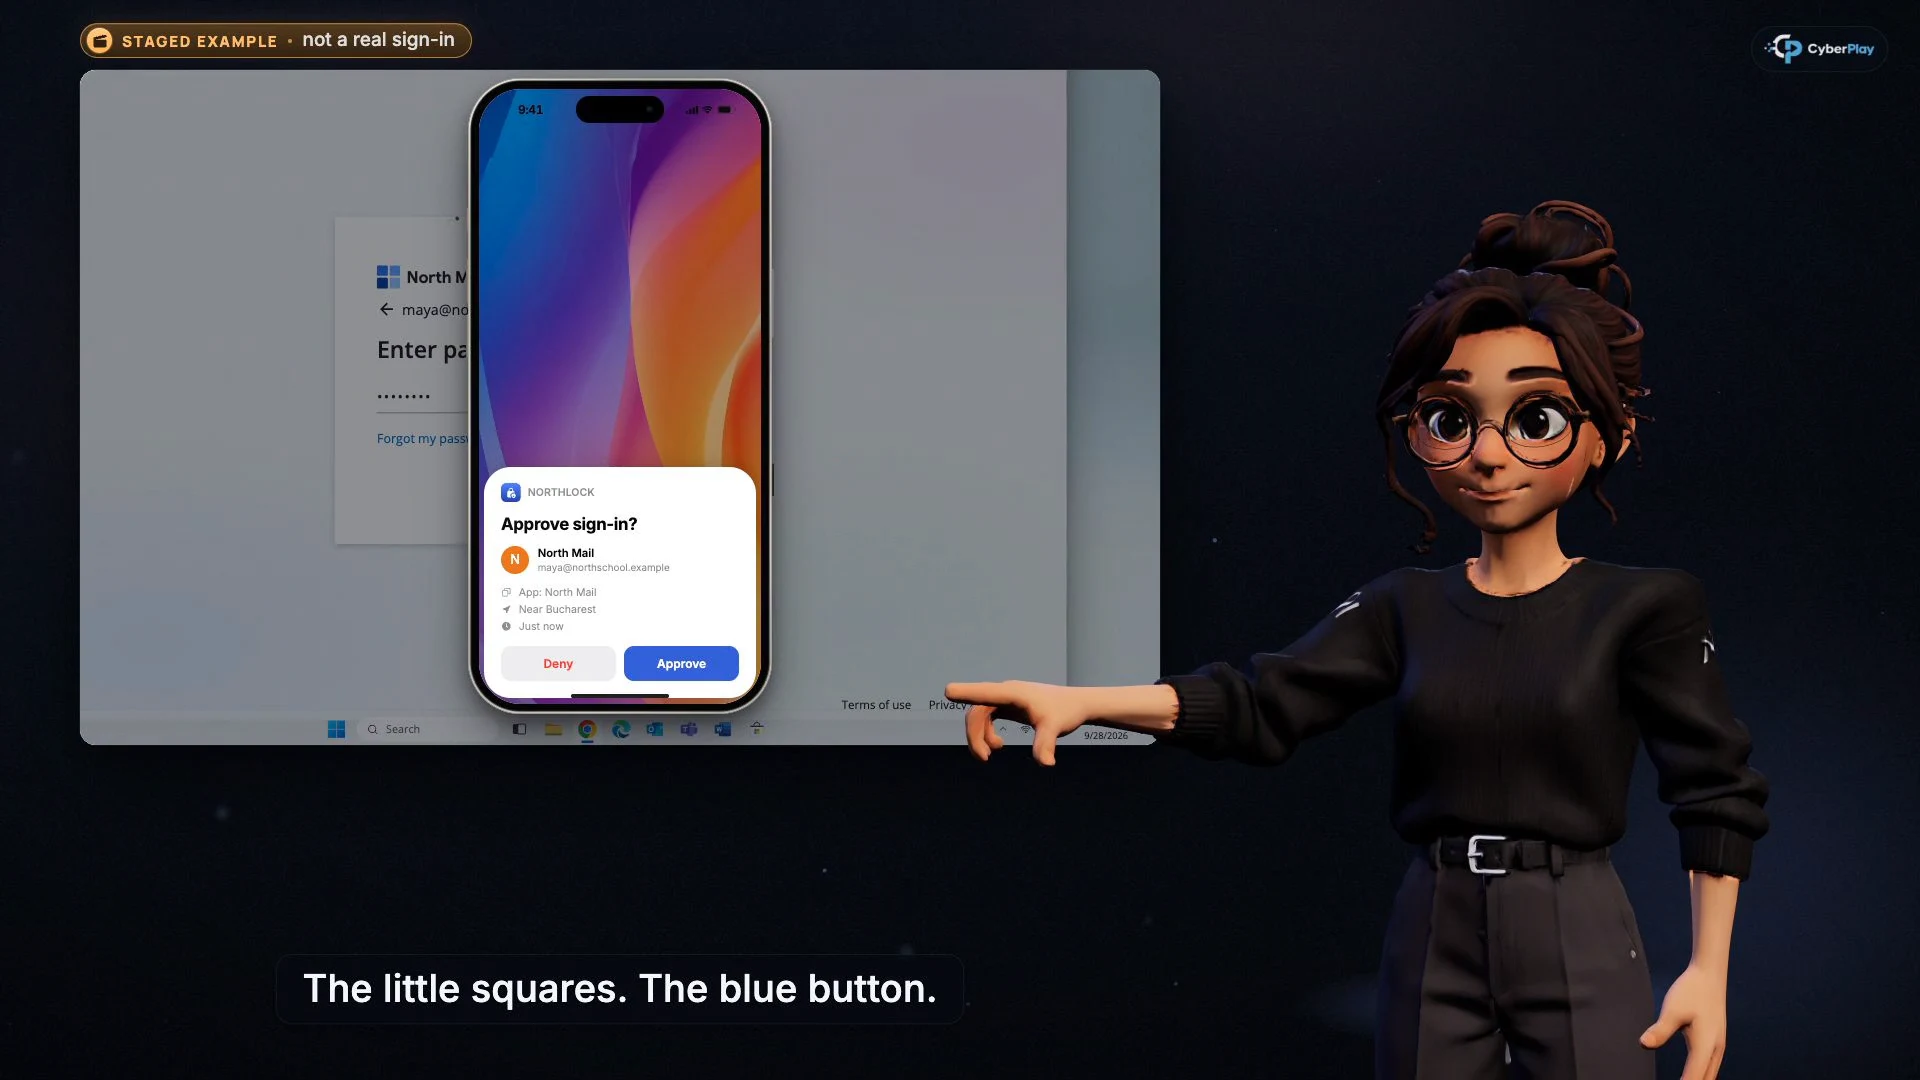
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
L'MFA rimane preziosa, ma completare un controllo di accesso aggiuntivo non dimostra che la richiesta correlata sia sicura. Il phishing di sessione prende di mira una sessione autenticata; il phishing tramite codice dispositivo induce con l'inganno ad autorizzare un accesso avviato altrove; il phishing del consenso richiede di concedere l'accesso a un'applicazione. La decisione del dipendente consiste nel verificare la destinazione, chi ha avviato la richiesta e cosa consentirà l'approvazione.
Questa guida utilizza i corsi CyberPlay per distinguere questi tre meccanismi, collegandoli poi a Find the Fake Login. Si tratta di una lezione pratica per chi riceve collegamenti a documenti, inviti a riunioni e messaggi di supporto. I video dei corsi sono narrati in inglese o rumeno; la piattaforma e il gioco selezionato supportano tutte e nove le lingue del sito.
I punti da ricordare
- Una pagina autentica del provider di identità può mostrare una richiesta non sicura di un dispositivo o di un'applicazione.
- Inserisci un codice dispositivo solo per una procedura approvata che hai avviato personalmente e che puoi verificare.
- Verifica applicazione, editore e autorizzazioni richieste prima di concedere il consenso.
- Segnala ciò che hai approvato; la sola modifica della password potrebbe lasciare intatti altri accessi.
1. Insegna a valutare l'approvazione, non solo la casella della password
La ricerca EvilTokens di Microsoft del settembre 2026 descrive il phishing tramite codice dispositivo, in cui la persona inserisce un codice fornito dall'aggressore sul servizio di accesso autentico di Microsoft. La pagina legittima fa parte dell'inganno. Nel settembre 2026, anche l'FBI ha messo in guardia contro il phishing del consenso OAuth che reindirizza i bersagli alla schermata dei permessi di un provider autentico. Si tratta di schemi di attacco documentati, non di un motivo per abbandonare l'MFA.
Nella formazione, chiedi al discente di completare questa frase prima di fare clic: «Sto approvando l'accesso per…». Una risposta come «me lo chiedeva il documento» lascia irrisolta la questione principale. Una lezione efficace rende il dispositivo, l'applicazione o la sessione sufficientemente visibili affinché il discente possa motivare la propria decisione.
Fonti della sezione: Smascherare EvilTokens: alle radici del phishing tramite codice dispositivo · Gli attaccanti accedono agli account delle vittime tramite il phishing del consenso
2. Confronta i tre meccanismi
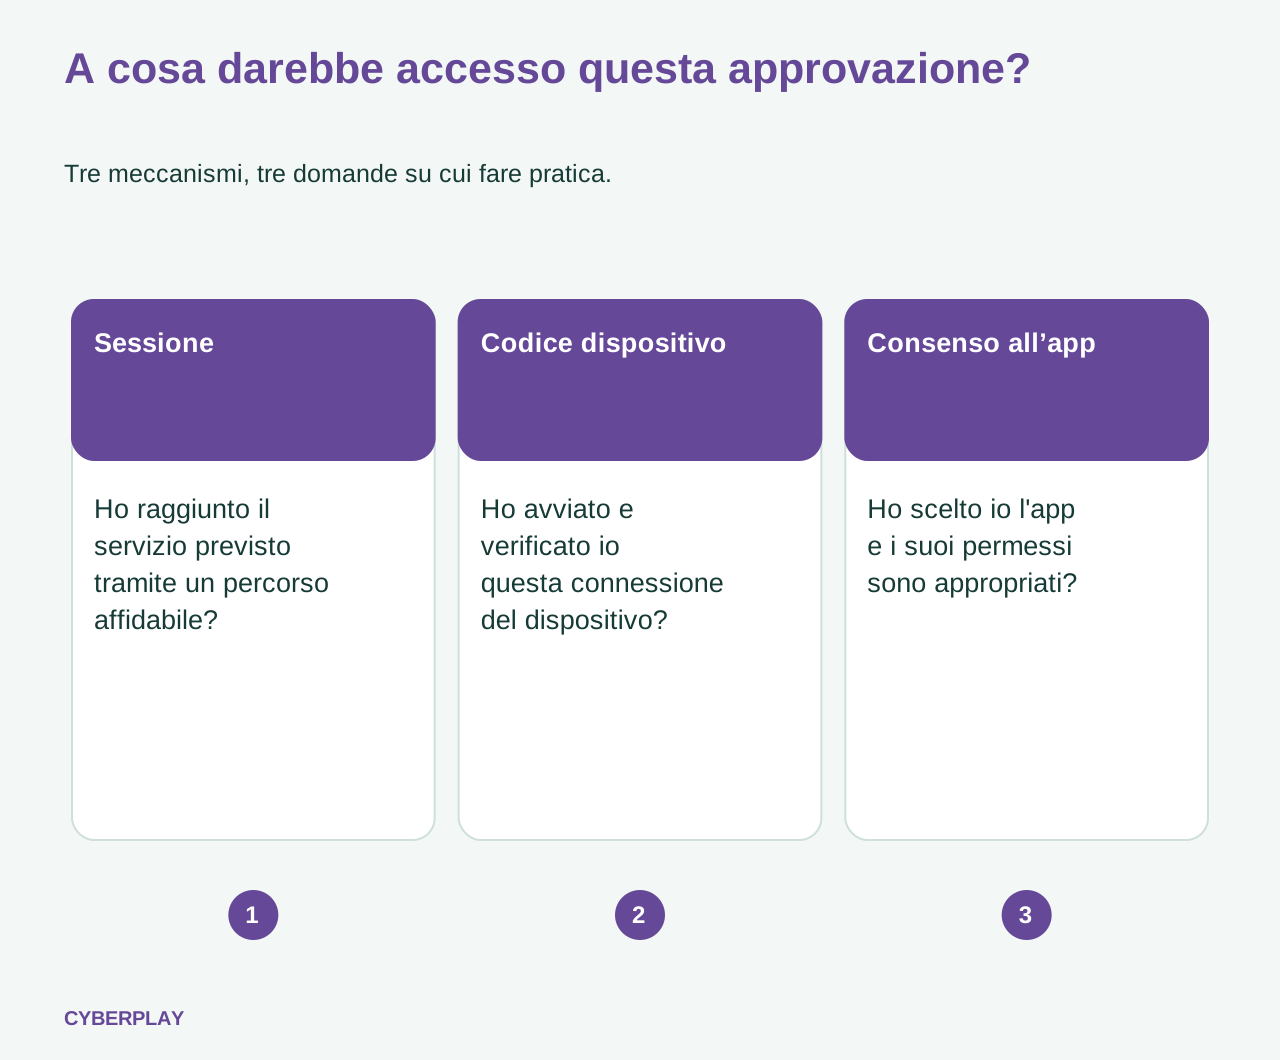
I termini descrivono modalità differenti per ottenere l'accesso. Non presentarli come tre nomi diversi per una pagina di password fasulla. Utilizza prima questo confronto sintetico, quindi analizza un esempio specifico per ciascuno di essi. La tabella è un ausilio didattico; il reale contenimento dipende dal servizio e dai riscontri del team di risposta agli incidenti.
| Meccanismo | Cosa cerca di ottenere l'aggressore | Domanda da porsi prima di procedere |
|---|---|---|
| Phishing dei cookie di sessione, spesso tramite adversary-in-the-middle | La sessione autenticata creata durante un accesso inoltrato. | Ho raggiunto il servizio previsto tramite un percorso affidabile? |
| Phishing tramite codice dispositivo | L'autorizzazione per un accesso avviato dall'aggressore. | Ho avviato io questa connessione del dispositivo e posso verificarne il codice e lo scopo? |
| Phishing del consenso OAuth | Autorizzazioni per un'applicazione controllata dall'aggressore. | Ho scelto io questa applicazione approvata e queste autorizzazioni corrispondono alla sua funzione? |
Fonti della sezione: Ritorno di una campagna in più fasi di phishing AiTM e compromissione delle email aziendali che abusa di SharePoint · Smascherare EvilTokens: alle radici del phishing tramite codice dispositivo · Proteggersi dal phishing del consenso
3. Phishing di sessione: il controllo aggiuntivo può essere inoltrato
In un accesso con adversary-in-the-middle, un intermediario malevolo ritrasmette l'interazione con il servizio autentico e acquisisce i dati della sessione risultante. Un'indagine di Microsoft del gennaio 2026 descrive una campagna AiTM seguita dalla manipolazione delle caselle di posta e da ulteriori attacchi di phishing. Le relative linee guida per la risposta agli incidenti vanno oltre la reimpostazione della password, includendo la revoca della sessione e verifiche sulla persistenza.
Per il dipendente, occorre esercitare la navigazione sicura. Se un documento o un messaggio imprevisto richiede un accesso, fermati e apri l'applicazione approvata o il portale salvato in modo indipendente. Conferma l'elemento da lì o chiedi conferma tramite un contatto noto. Non continuare a completare un flusso sospetto solo perché è comparsa una richiesta MFA e non ignorare una mancata corrispondenza della passkey o del gestore delle password solo per far funzionare la pagina.
Fonti della sezione: Ritorno di una campagna in più fasi di phishing AiTM e compromissione delle email aziendali che abusa di SharePoint
4. Phishing tramite codice dispositivo: controlla chi ha avviato la connessione
L'accesso tramite codice dispositivo ha usi legittimi, inclusi i dispositivi con capacità di input limitate. Nel flusso malevolo descritto da Microsoft, l'aggressore avvia la richiesta e trasmette il relativo codice al bersaglio. L'inserimento e la conferma di quel codice possono autorizzare la sessione dell'aggressore senza consegnargli la password. Controllare unicamente l'indirizzo web del provider non permette di cogliere questa differenza.
Utilizza due schede fittizie durante una discussione. In una, il discente ha appena iniziato a collegare un dispositivo approvato per sale riunioni e ne visualizza il codice. Nell'altra, un contatto in chat fornisce un codice per «sbloccare un documento». Chiedi cosa ha avviato ciascuna azione e quale dispositivo o applicazione riceverà l'accesso. Un codice non richiesto non è la password di un documento. Annulla e verifica la richiesta tramite il supporto; non inserirlo come tentativo di prova.
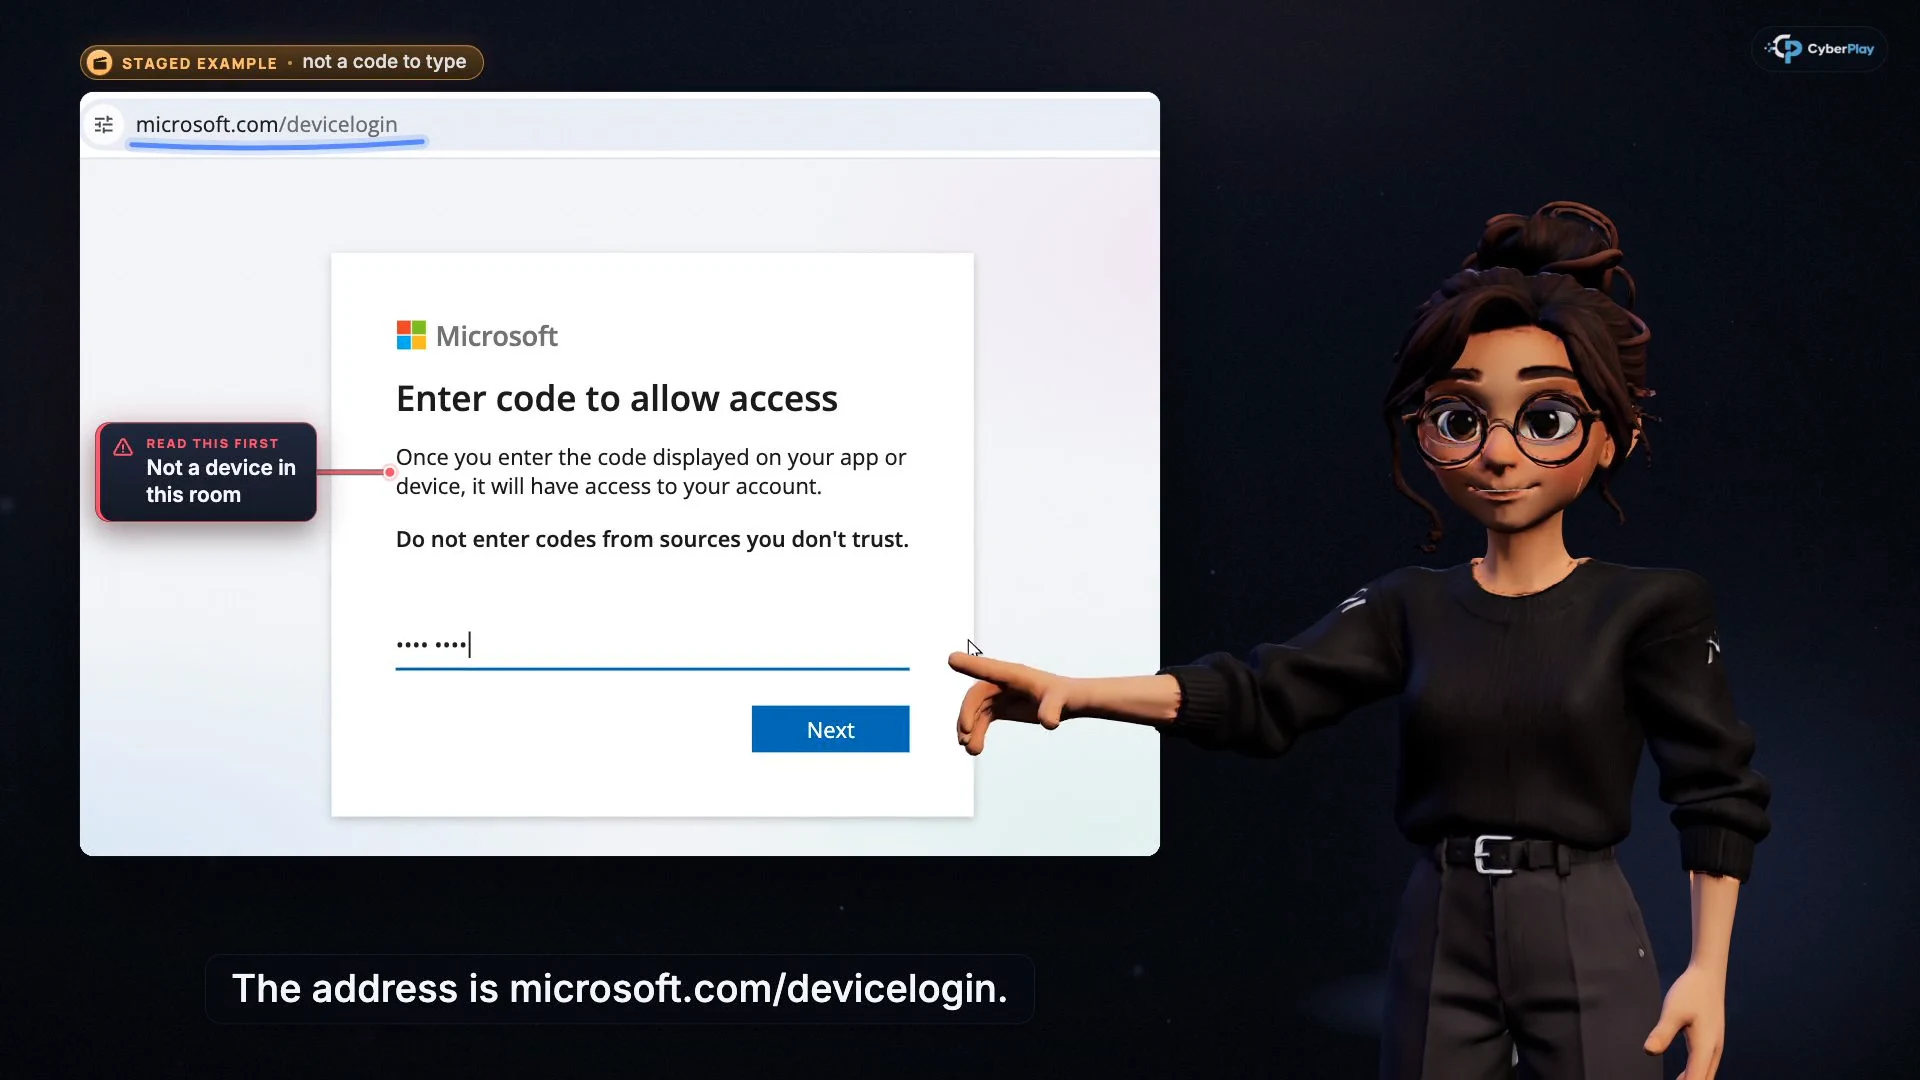
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Un dominio reale è solo una delle verifiche
La pagina autentica del provider non dimostra che sia tu ad aver avviato l'autorizzazione del dispositivo.
- Verifica l'origine del codice
Prosegui solo con una procedura del dispositivo che hai avviato personalmente per un'app o un dispositivo noti.
Fonti della sezione: Smascherare EvilTokens: alle radici del phishing tramite codice dispositivo
5. Phishing del consenso: leggi ciò che l'app riceve
Il consenso OAuth consente a un'applicazione di richiedere l'autorizzazione per accedere alle informazioni o eseguire azioni. Microsoft consiglia di verificare l'applicazione, il editore e le autorizzazioni richieste; un editore verificato non elimina comunque la necessità di valutare la richiesta. L'avviso dell'FBI del settembre 2026 spiega perché un cambio di password non rimuove di per sé l'accesso concesso a un'applicazione malevola.
Prova un confronto originale: uno strumento approvato per la pianificazione richiede l'accesso documentato durante la sua introduzione, mentre un imprevisto «visualizzatore di file» richiede di leggere la posta e mantenere l'accesso. Fai individuare al discente la discrepanza, quindi fagli spiegare come verificare l'applicazione attraverso il canale software approvato dall'organizzazione. Un marchio familiare e una pagina dei permessi autentica non rispondono alla domanda fondamentale: questa applicazione deve ricevere tali permessi?
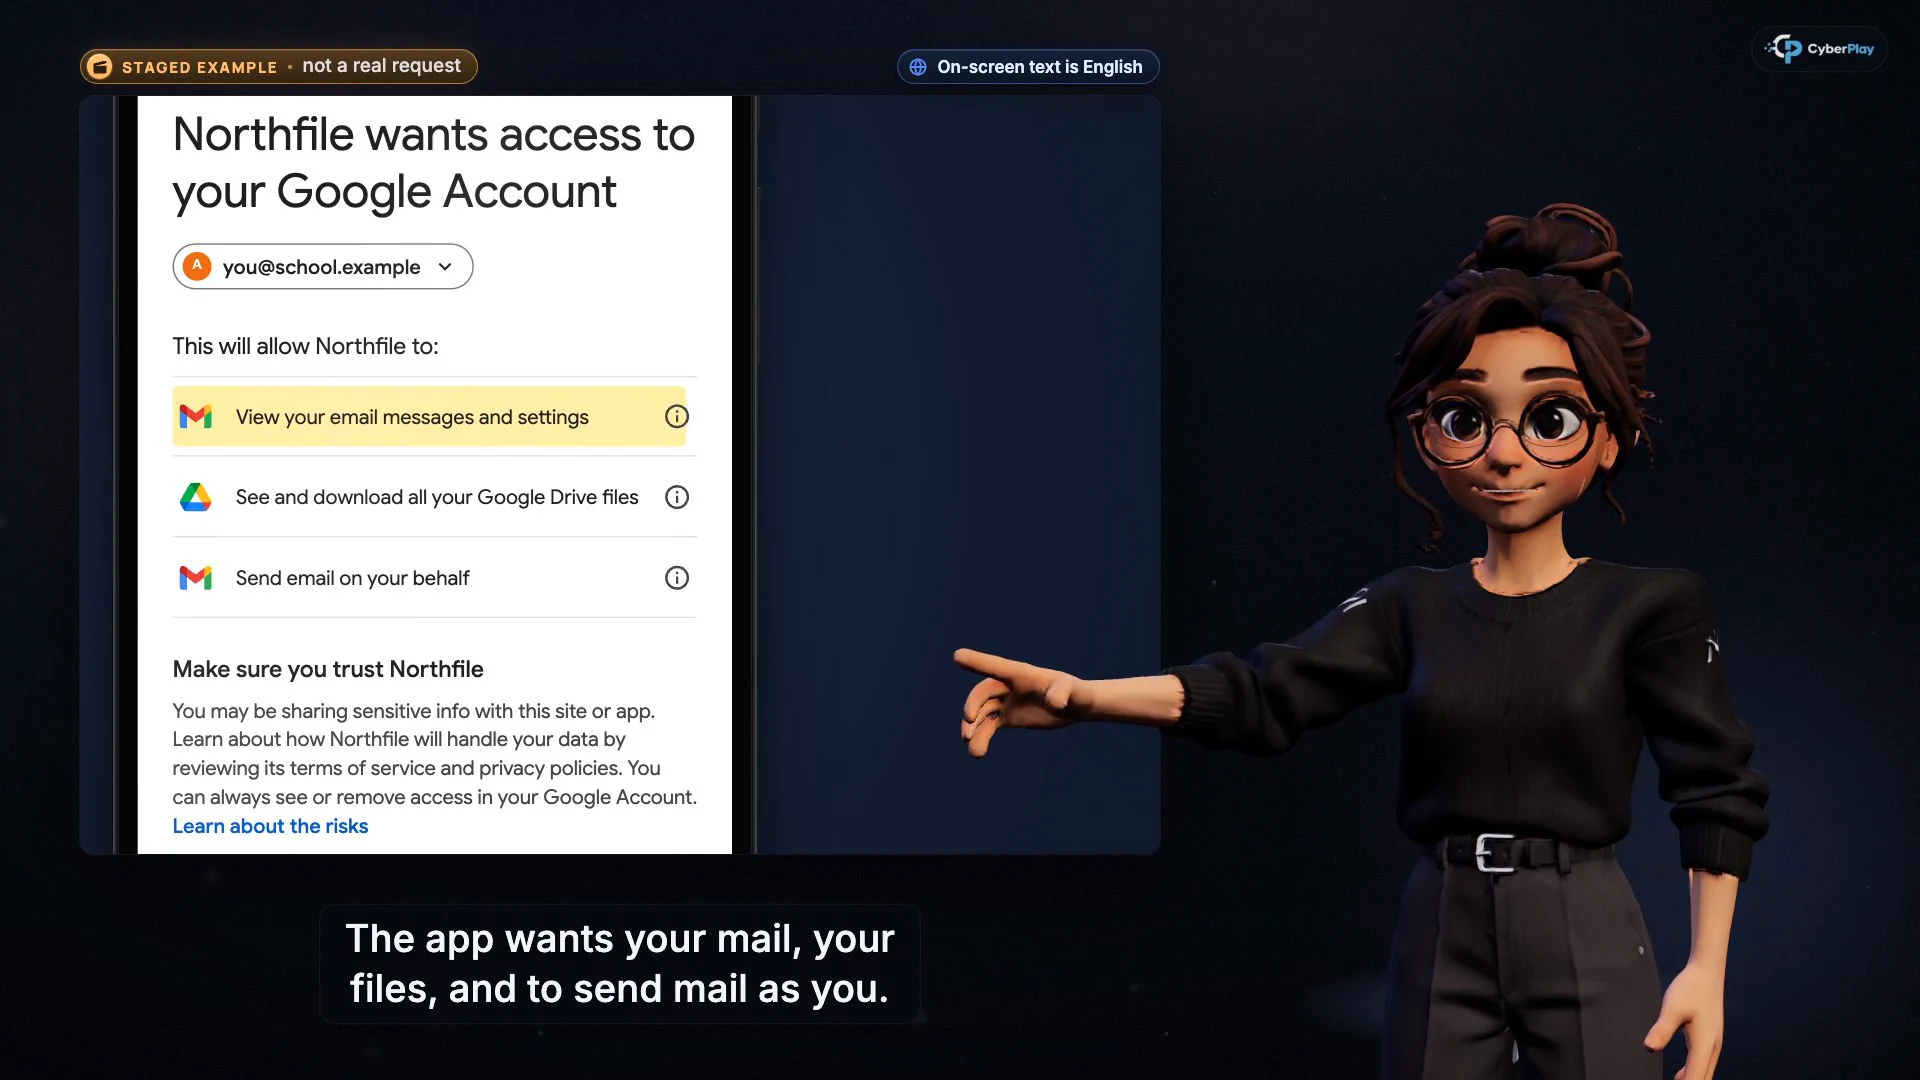
Ingrandisci immagine · Fotogramma del corso video · interfaccia in inglese
- Identifica l'applicazione
Conferma che si tratti di un'applicazione che hai scelto intenzionalmente e che sei autorizzato a utilizzare.
- Esamina l'ambito di accesso
Posta, file e invio di messaggi sono privilegi distinti; la richiesta di visualizzare un singolo documento non li giustifica tutti.
Fonti della sezione: Proteggersi dal phishing del consenso · Gli attaccanti accedono agli account delle vittime tramite il phishing del consenso
6. Spiega cosa cambia con un'autenticazione più robusta
Le passkey e le chiavi di sicurezza FIDO2 utilizzano credenziali vincolate al servizio previsto, offrendo resistenza al phishing che ritrasmette una password o un codice attraverso un sito clone. Microsoft descrive questo meccanismo come autenticazione a chiave pubblica vincolata all'origine. Incoraggia i dipendenti a utilizzare il metodo approvato dalla propria organizzazione e a contattare il supporto se una pagina inattesa richiede di passare a un metodo meno sicuro.
Mantieni chiari i confini della lezione: un'autenticazione più robusta non stabilisce se l'autorizzazione richiesta da un'applicazione persegua uno scopo aziendale legittimo. Gli amministratori devono inoltre configurare controlli adeguati per i flussi dei dispositivi, il consenso delle applicazioni e le sessioni. I dipendenti non devono modificare tali criteri durante un esercizio di sensibilizzazione. Il loro compito è riconoscere l'approvazione non verificata, fermarsi e fornire informazioni utili al responsabile.
Fonti della sezione: Metodi di autenticazione in Microsoft Entra ID: passkey (FIDO2) · Proteggersi dal phishing del consenso
7. Collega i corsi con Find the Fake Login
Utilizza Non completare l'accesso lì per il phishing di sessione, Una pagina autentica può presentare una richiesta sbagliata per i codici dispositivo e Non autorizzare un'app che non hai scelto per il consenso. Ciascun corso si ferma in cinque checkpoint di risposta prima della spiegazione. Esamina la motivazione alla base di ogni risposta, specialmente quando un discente usa come unica giustificazione «la pagina era autentica». I video sono disponibili in inglese e rumeno, con accesso regolato dall'account e dal piano.
Apri quindi Find the Fake Login. I suoi scenari effettivi includono una chat di helpdesk che fornisce un codice dispositivo, un'applicazione imprevista che richiede l'accesso a posta e file e un'applicazione di calendario interna legittima. Confronta gli esempi di consenso malevoli e legittimi affinché il discente si alleni a prendere decisioni ponderate. Si tratta di scenari fittizi, utilizzabili unicamente tramite browser; il gioco non esamina un account reale né testa la configurazione dell'identità della tua organizzazione.
8. Spiega la decisione sicura in un nuovo scenario
Utilizza il caso seguente dopo il corso e il gioco. Mantienilo come una discussione teorica con servizi fittizi; non sono necessari codici dispositivo reali, consensi per applicazioni o account veri. Chiedi a ciascun discente di individuare le prove mancanti prima di leggere la risposta.
9. Segnala l'azione intrapresa, poi lascia valutare l'ambito ai tecnici
Invia tempestivamente una segnalazione se hai completato un accesso sospetto, inserito un codice dispositivo ricevuto o approvato un'app imprevista. Indica l'orario, l'account, il messaggio iniziale e l'azione svolta. Per un'app, includi il nome visualizzato e le autorizzazioni se già disponibili. Conserva il messaggio tramite il canale di segnalazione approvato; non riaprire la richiesta per raccogliere ulteriori prove.
Comunica agli addetti alla risposta agli incidenti se hai inserito credenziali, approvato la connessione di un dispositivo o concesso autorizzazioni a un'applicazione. Queste differenze incidono su quali sessioni, token, app e modifiche all'account richiedano un'indagine. Non dare per scontato che chiudere il browser o cambiare la password sia sufficiente per il ripristino. Il responsabile della risposta deve confermare le misure di contenimento e il follow-up pertinenti secondo le procedure del servizio.
Per la sessione pratica successiva, cambia l'esca mantenendo però il meccanismo di approvazione. Confronta le spiegazioni fornite tra i vari tentativi e annota i dubbi irrisolti per approfondirli. Il completamento dei corsi e le decisioni nel gioco attestano la partecipazione e i risultati in quegli esercizi; non dimostrano che un account reale sia sicuro né che i futuri tentativi di phishing falliranno.
Fonti della sezione: Ritorno di una campagna in più fasi di phishing AiTM e compromissione delle email aziendali che abusa di SharePoint · Gli attaccanti accedono agli account delle vittime tramite il phishing del consenso
Esercitati ad approvare gli accessi all’account
Usa Find the Fake Login per analizzare una richiesta di codice dispositivo e confrontare autorizzazioni legittime e malevole delle app dopo aver seguito i corsi.
Gioca a Find the Fake LoginFonti e approfondimenti
- Smascherare EvilTokens: alle radici del phishing tramite codice dispositivo — Microsoft Security. Consultato il 2026-10-03
- Ritorno di una campagna in più fasi di phishing AiTM e compromissione delle email aziendali che abusa di SharePoint — Microsoft Security. Consultato il 2026-10-03
- Gli attaccanti accedono agli account delle vittime tramite il phishing del consenso — Centro dell’FBI per le denunce dei crimini su Internet. Consultato il 2026-10-03
- Proteggersi dal phishing del consenso — Microsoft Learn. Consultato il 2026-10-03
- Metodi di autenticazione in Microsoft Entra ID: passkey (FIDO2) — Microsoft Learn. Consultato il 2026-10-03
Continua a esplorare
- Cybersicurezza nelle università: un piano di formazione
Crea percorsi di cybersicurezza per studenti, personale e ricercatori con corsi CyberPlay, giochi, uso sicuro dell’IA e una prova di segnalazione nel campus.
IT · 11 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Richiesta MFA inattesa: cosa fare se non stai accedendo
Hai ricevuto una notifica MFA non richiesta? Scopri quando rifiutarla, verificare una chiamata di supporto, segnalare un'approvazione accidentale ed esercitarti.
IT · 8 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Formazione sul prompt injection: verifica le azioni dell’assistente IA
Insegna ai dipendenti a verificare azioni, destinatari e dati dell’IA. Collega i corsi CyberPlay a Data Dash, regole di approvazione e segnalazioni utili.
IT · 9 min di lettura - Frodi con voci clonate: verifica prima di pagare o concedere accesso
Allena la verifica indipendente contro le frodi con voci clonate. Collega i corsi CyberPlay a pagamenti, help desk e scenari di The Social Engineer.
IT · 9 min di lettura