Equipo editorial de CyberPlay · Publicado el · Actualizado el · 8 min de lectura
Guía y ejercicios en español
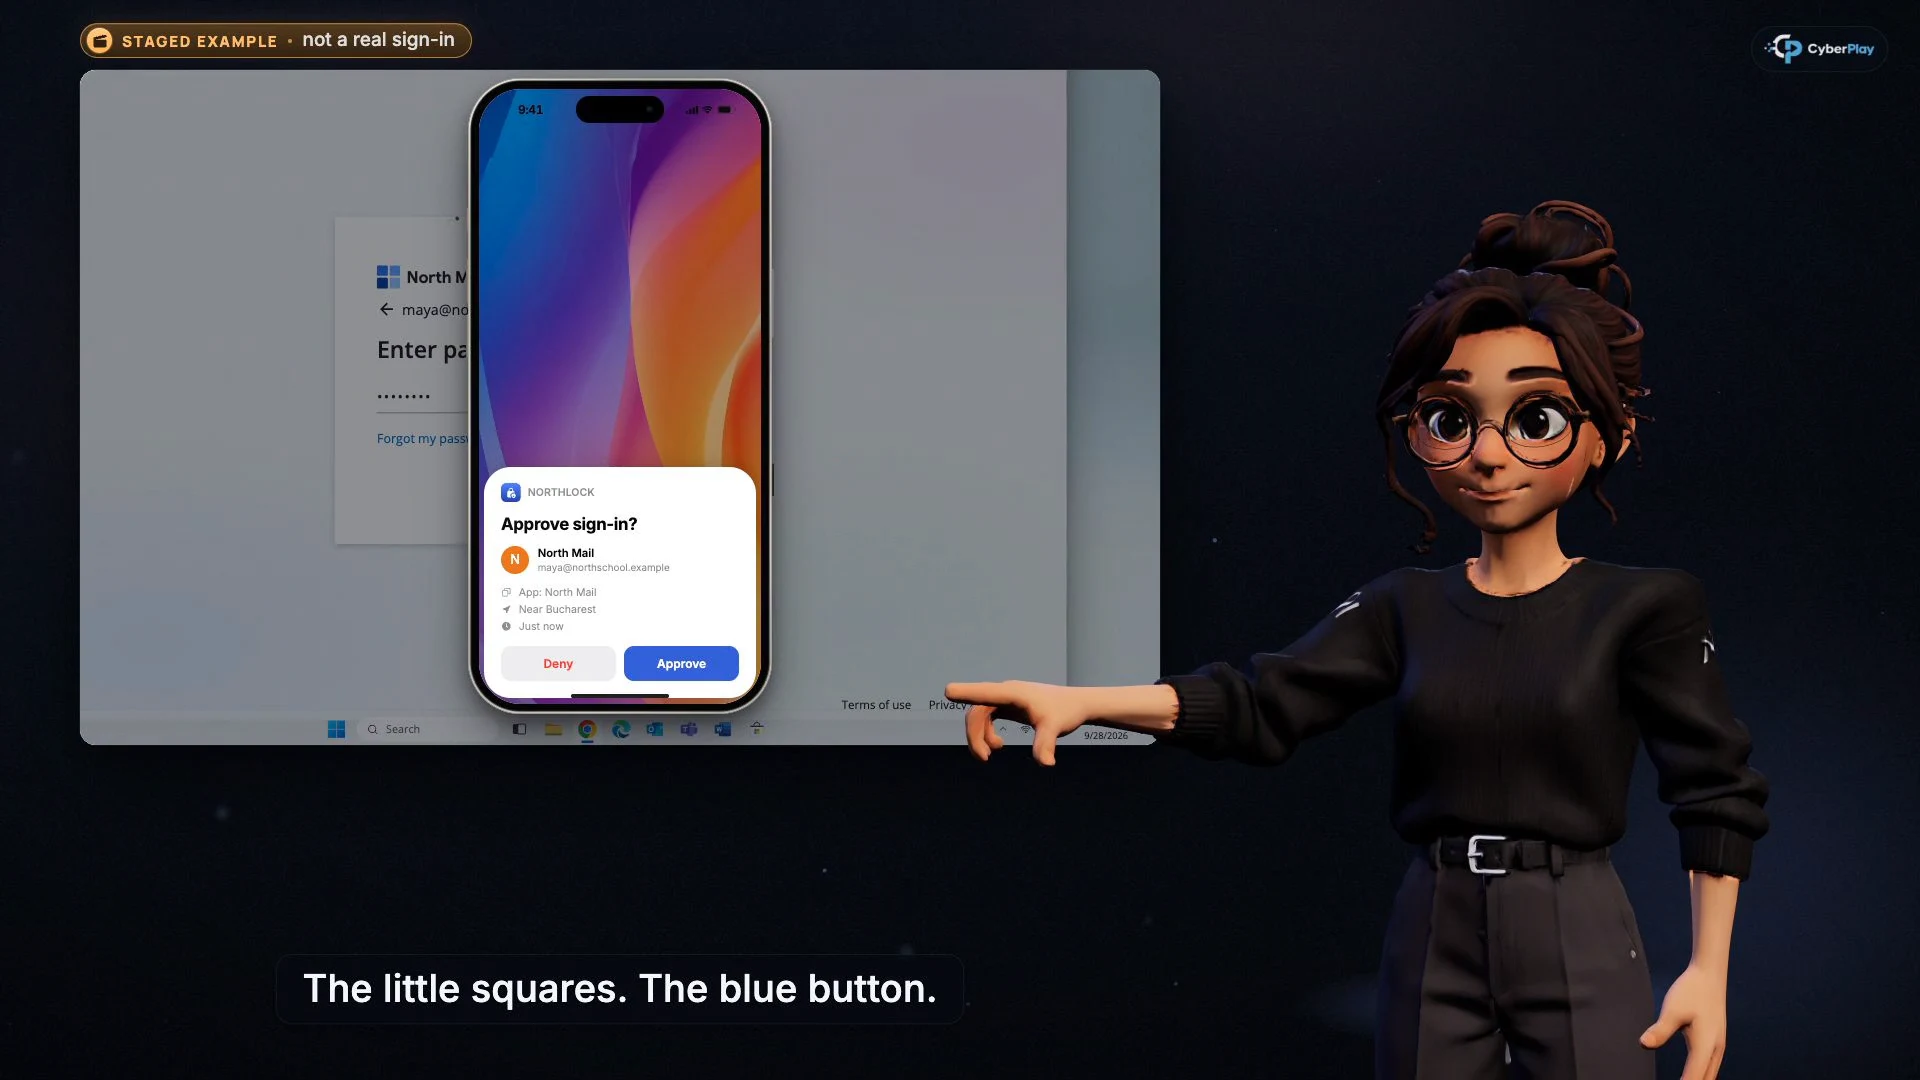
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
MFA sigue siendo valiosa, pero superar una comprobación adicional no demuestra que la solicitud sea segura. El phishing de sesión busca una sesión autenticada; el de código de dispositivo engaña para autorizar un acceso iniciado en otro lugar; el de consentimiento pide conceder acceso a una aplicación. La decisión del empleado consiste en comprobar destino, quién inició la solicitud y qué permitirá la aprobación.
Esta guía en español usa Cursos de CyberPlay para distinguir los tres mecanismos y conectarlos con Find the Fake Login. Es una lección práctica para quienes reciben enlaces a documentos, invitaciones y mensajes de soporte. Los vídeos están narrados en inglés o rumano; la plataforma y el juego seleccionado admiten los nueve idiomas del sitio.
Lo que te llevas
- Una página real del proveedor de identidad puede mostrar una solicitud insegura de dispositivo o aplicación.
- Introduce un código de dispositivo solo en un proceso aprobado que hayas iniciado y puedas verificar.
- Lee la aplicación, el editor y los permisos antes de dar tu consentimiento.
- Comunica qué aprobaste; cambiar solo la contraseña puede dejar otros accesos vigentes.
1. Enseña a evaluar la aprobación, no solo la contraseña
El análisis de EvilTokens de Microsoft, de septiembre de 2026, describe un phishing en el que se introduce un código suministrado por el atacante en el servicio real de Microsoft. La página legítima forma parte del engaño. Ese mes, el FBI también advirtió sobre phishing de consentimiento OAuth que lleva a una pantalla auténtica de permisos. Son patrones documentados, no motivos para abandonar MFA.
Antes de pulsar, pide completar la frase «Estoy aprobando acceso para…». Responder «porque lo pedía el documento» deja la pregunta principal abierta. Una lección útil hace visible el dispositivo, la aplicación o la sesión para que se pueda explicar la decisión.
Fuentes de esta sección: Desenmascarar EvilTokens: comprender el phishing de códigos de dispositivo · Actores maliciosos acceden a cuentas mediante phishing de consentimiento
2. Compara los tres mecanismos
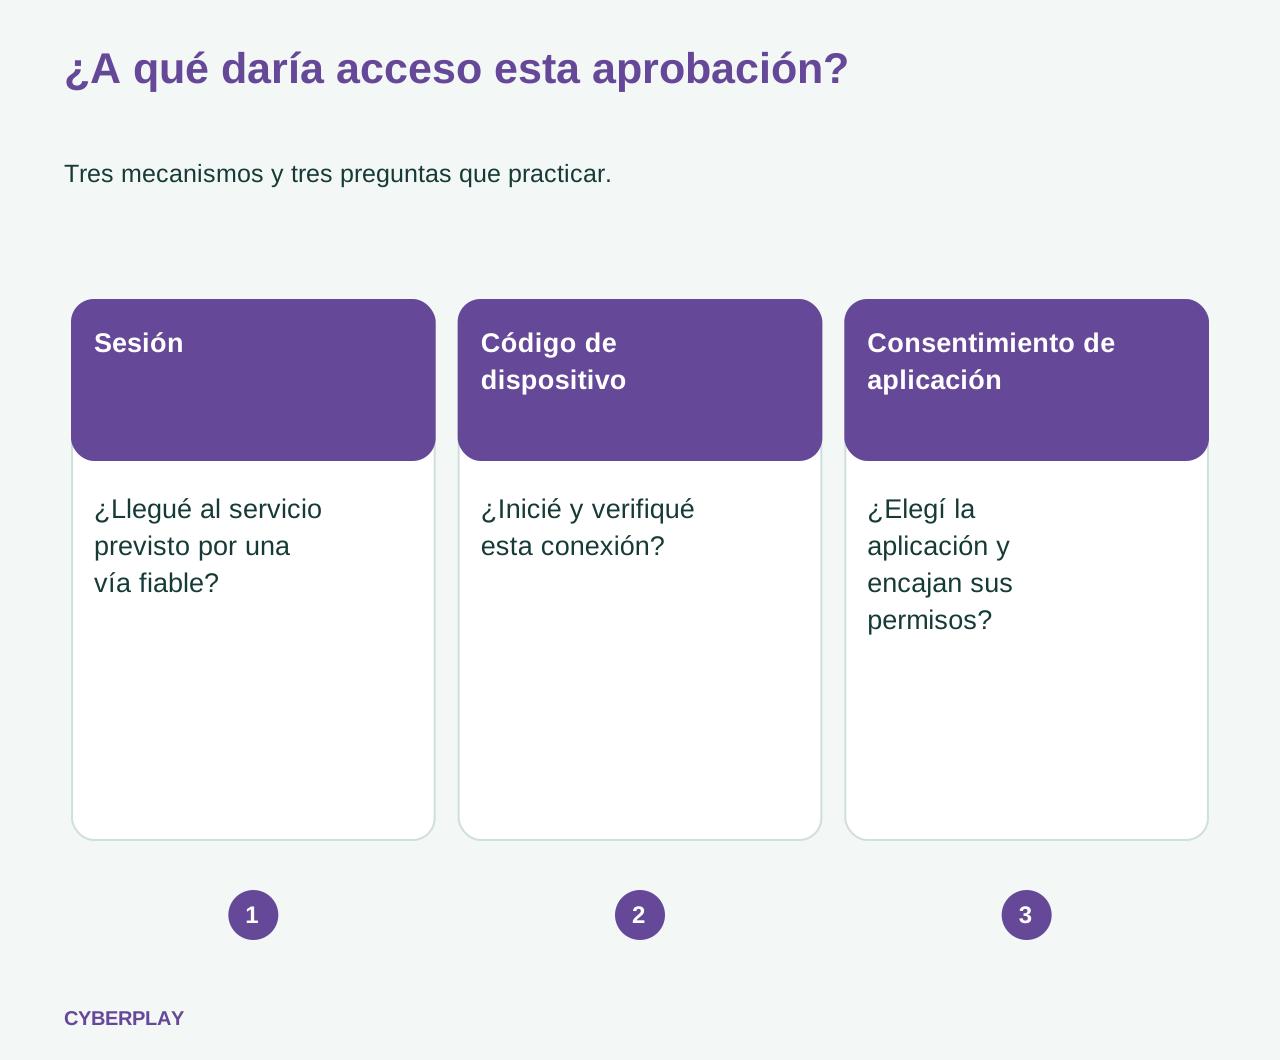
Los términos describen formas distintas de obtener acceso. No los enseñes como tres nombres para una página falsa de contraseñas. Presenta esta comparación y después un ejemplo de cada uno. La tabla es una ayuda formativa; la contención real depende del servicio y de la investigación del equipo de respuesta.
| Mecanismo | Qué busca el atacante | Pregunta antes de continuar |
|---|---|---|
| Phishing de cookies de sesión, a menudo con un adversario intermediario | La sesión autenticada creada durante un inicio de sesión retransmitido. | ¿Llegué al servicio previsto mediante una vía fiable? |
| Phishing de código de dispositivo | Autorizar un acceso iniciado por el atacante. | ¿Inicié esta conexión y puedo verificar su código y propósito? |
| Phishing de consentimiento OAuth | Permisos para una aplicación controlada por el atacante. | ¿Elegí esta aplicación aprobada y encajan sus permisos con la tarea? |
Fuentes de esta sección: Reaparición de una campaña AiTM y de fraude empresarial en varias fases que abusa de SharePoint · Desenmascarar EvilTokens: comprender el phishing de códigos de dispositivo · Protección contra el phishing de consentimiento
3. Phishing de sesión: la comprobación adicional puede retransmitirse
En un acceso con adversario intermediario, un sitio malicioso retransmite la interacción con el servicio real y captura el material de sesión resultante. Una investigación de Microsoft de enero de 2026 describe una campaña AiTM seguida de manipulación del buzón y más phishing. Recomienda ir más allá de restablecer la contraseña, incluyendo revocar sesiones y buscar mecanismos de persistencia.
Practica la navegación fiable. Si un documento o mensaje inesperado exige autenticación, detente y abre por tu cuenta la aplicación aprobada o el portal guardado. Confirma allí el elemento o consulta a un contacto conocido. No sigas completando un proceso sospechoso porque apareció MFA ni ignores una discrepancia de passkey o gestor de contraseñas solo para que funcione.
Fuentes de esta sección: Reaparición de una campaña AiTM y de fraude empresarial en varias fases que abusa de SharePoint
4. Código de dispositivo: comprueba quién inició la conexión
El acceso por código de dispositivo tiene usos legítimos, como equipos con entrada limitada. En el abuso descrito por Microsoft, el atacante inicia la solicitud y pasa su código a la víctima. Introducirlo y confirmarlo puede autorizar su sesión sin entregarle la contraseña. Examinar solo la dirección del proveedor no detecta esa diferencia.
Compara dos tarjetas ficticias. En una, alguien acaba de conectar un equipo de reuniones aprobado y ve su código. En otra, un contacto de chat aporta un código para «desbloquear un documento». Pregunta qué inició cada acción y qué dispositivo o aplicación recibirá acceso. Un código no solicitado no es una contraseña de documento. Cancela y consulta al soporte; no lo introduzcas para probar.
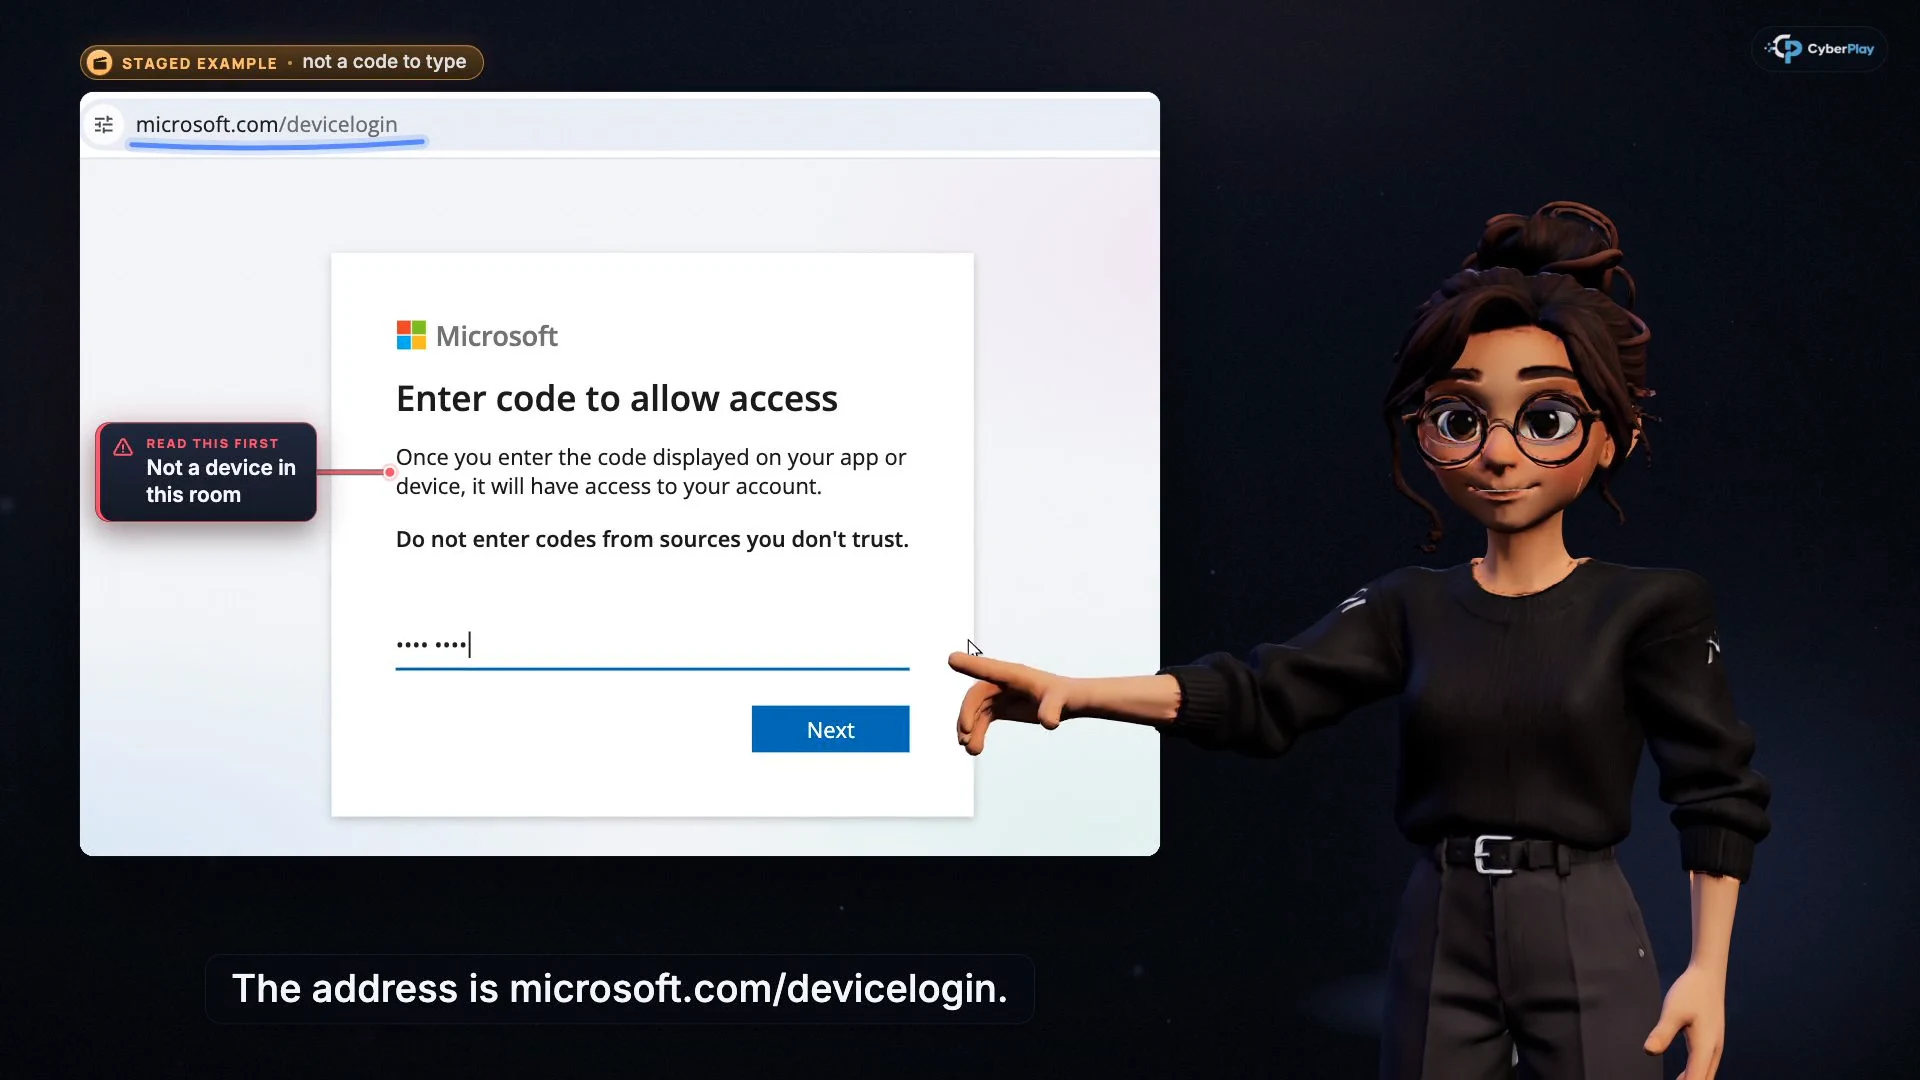
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Un dominio real es solo una comprobación
La página auténtica del proveedor no demuestra que tú hayas iniciado la autorización del dispositivo.
- Comprueba de dónde viene el código
Continúa solo con una conexión que hayas iniciado para tu aplicación o dispositivo conocido.
Fuentes de esta sección: Desenmascarar EvilTokens: comprender el phishing de códigos de dispositivo
5. Consentimiento: lee qué recibirá la aplicación
El consentimiento OAuth permite que una aplicación solicite acceso a información o acciones. Microsoft recomienda revisar aplicación, editor y permisos; un editor verificado no elimina la necesidad de evaluar la solicitud. El aviso del FBI de septiembre de 2026 explica por qué cambiar la contraseña no retira por sí solo el acceso concedido a una aplicación maliciosa.
Compara una herramienta de agenda aprobada que pide el acceso documentado en su implantación con un «visor de archivos» inesperado que solicita leer correo y conservar acceso. Pide identificar la discrepancia y explicar cómo comprobar la aplicación por el canal de software aprobado. La marca familiar y una página genuina no resuelven si esa aplicación debe recibir esos permisos.
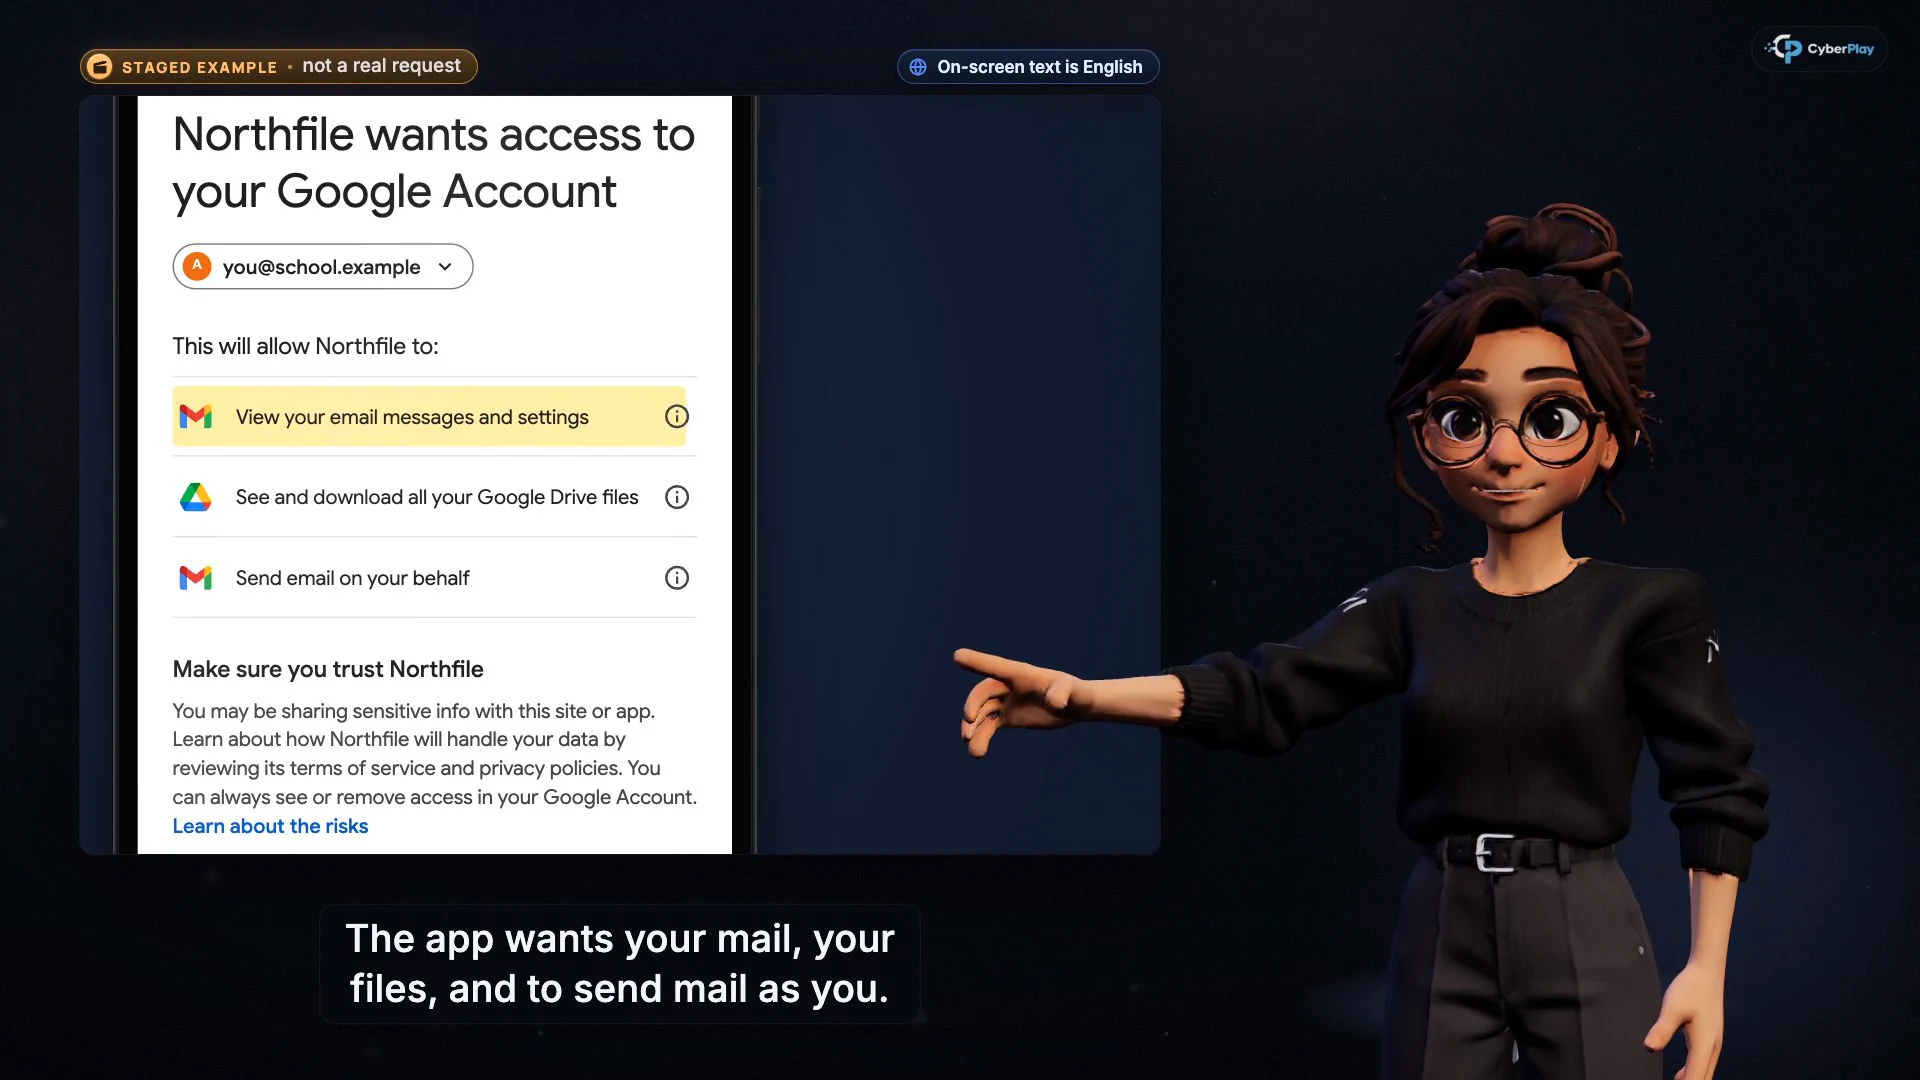
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Identifica la aplicación
Confirma que la elegiste deliberadamente y que estás autorizado a utilizarla.
- Lee el alcance del acceso
Leer correo, archivos y enviar mensajes son facultades distintas; ver un documento no justifica concederlas todas.
Fuentes de esta sección: Protección contra el phishing de consentimiento · Actores maliciosos acceden a cuentas mediante phishing de consentimiento
6. Explica qué cambia con una autenticación más robusta
Las passkeys y las llaves FIDO2 usan credenciales vinculadas al servicio previsto y resisten el phishing que retransmite contraseñas o códigos mediante sitios imitadores. Microsoft lo describe como autenticación de clave pública vinculada al origen. Anima a usar el método aprobado y contactar con soporte si una página inesperada pide cambiar a uno menos seguro.
Aclara los límites: una autenticación más robusta no decide si los permisos de una aplicación responden a una finalidad empresarial legítima. Los administradores también necesitan controles adecuados de flujos de dispositivo, consentimiento y sesiones. El personal no debe modificarlos durante un ejercicio: debe detectar una autorización sin resolver, detenerse y dar información útil al responsable.
Fuentes de esta sección: Métodos de autenticación en Microsoft Entra ID: passkeys (FIDO2) · Protección contra el phishing de consentimiento
7. Relaciona los cursos con Find the Fake Login
Usa No termines el acceso ahí para sesiones, Una página real también puede contener una solicitud incorrecta para códigos y No permitas una aplicación que no has elegido para consentimiento. Cada curso se detiene en cinco puntos antes de explicar la respuesta. Revisa el razonamiento, especialmente si «la página era real» es la única justificación. Los vídeos están en inglés y rumano y el acceso depende de la cuenta y del plan.
Después abre Find the Fake Login. Sus casos incluyen un código enviado por un supuesto soporte, una aplicación inesperada que pide correo y archivos, y una aplicación interna de calendario legítima. Compara ambos consentimientos para practicar una decisión razonada. Son escenarios ficticios que funcionan en el navegador; no inspeccionan cuentas reales ni prueban la configuración de identidad de tu organización.
8. Explica la decisión segura en un caso nuevo
Usa este caso después del curso y el juego. Mantén la conversación en servicios ficticios, sin códigos reales, consentimientos ni cuentas. Pide a cada participante identificar la evidencia que falta antes de leer la respuesta.
9. Comunica la acción realizada y deja evaluar el alcance
Comunica pronto si completaste una autenticación sospechosa, introdujiste un código recibido o aprobaste una aplicación inesperada. Indica hora, cuenta, mensaje de origen y acción. Para una aplicación, aporta nombre y permisos si ya los tienes. Conserva el mensaje por la vía aprobada; no reabras la solicitud para recoger más pruebas.
Explica si introdujiste credenciales, aprobaste una conexión de dispositivo o concediste permisos. La diferencia determina qué sesiones, tokens, aplicaciones y cambios deben investigarse. No asumas que cerrar el navegador o cambiar la contraseña completa la recuperación. El responsable debe confirmar la contención y el seguimiento según los procedimientos del servicio.
En la siguiente práctica, cambia el pretexto y conserva el mecanismo. Compara explicaciones y registra dudas para orientar el apoyo. Finalizar cursos y tomar decisiones en juegos demuestra participación y desempeño en esos ejercicios; no acredita que una cuenta real esté protegida ni que todo phishing futuro falle.
Fuentes de esta sección: Reaparición de una campaña AiTM y de fraude empresarial en varias fases que abusa de SharePoint · Actores maliciosos acceden a cuentas mediante phishing de consentimiento
Practica las aprobaciones de acceso a la cuenta
Después de los cursos, usa Find the Fake Login para investigar un código de dispositivo y comparar permisos legítimos y maliciosos.
Jugar a Find the Fake LoginFuentes y lecturas adicionales
- Desenmascarar EvilTokens: comprender el phishing de códigos de dispositivo — Microsoft Security. Consultado el 2026-10-03
- Reaparición de una campaña AiTM y de fraude empresarial en varias fases que abusa de SharePoint — Microsoft Security. Consultado el 2026-10-03
- Actores maliciosos acceden a cuentas mediante phishing de consentimiento — Centro de Denuncias de Delitos en Internet del FBI. Consultado el 2026-10-03
- Protección contra el phishing de consentimiento — Microsoft Learn. Consultado el 2026-10-03
- Métodos de autenticación en Microsoft Entra ID: passkeys (FIDO2) — Microsoft Learn. Consultado el 2026-10-03
Sigue explorando
- Concienciación en ciberseguridad para universidades: un plan de cursos
Organiza la concienciación universitaria con acogida del alumnado, itinerarios para personal e investigadores, cursos CyberPlay, juegos y un ejercicio del campus.
ES · 11 min de lectura - Cómo detectar una página de inicio de sesión falsa, incluso con HTTPS
Detecte una página de inicio de sesión falsa: revise la dirección, HTTPS y el gestor de contraseñas. Guía y ejercicio práctico en español para actuar con seguridad.
ES · 9 min de lectura - Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Juegos de formación contra el phishing: inspeccionar, verificar y avisar
Elige juegos contra el phishing que enseñen a inspeccionar, verificar y avisar. Incluye un ejercicio de proveedor, una sesión práctica y criterios de evaluación.
ES · 10 min de lectura - Formación sobre prompt injection: comprueba qué puede hacer tu asistente de IA
Aprende a revisar acciones de IA, proteger datos y comunicar errores con Cursos de CyberPlay, Data Dash y una lista práctica para aprobar acciones.
ES · 7 min de lectura - Fraude con voces clonadas: verifica la solicitud antes de dar dinero o acceso
Practica una llamada de verificación ante voces con IA, suplantación de directivos y solicitudes al soporte. Conecta Cursos de CyberPlay con juegos prácticos.
ES · 8 min de lectura