Equipo editorial de CyberPlay · Publicado el · Actualizado el · 8 min de lectura
Guía y ejercicios en español
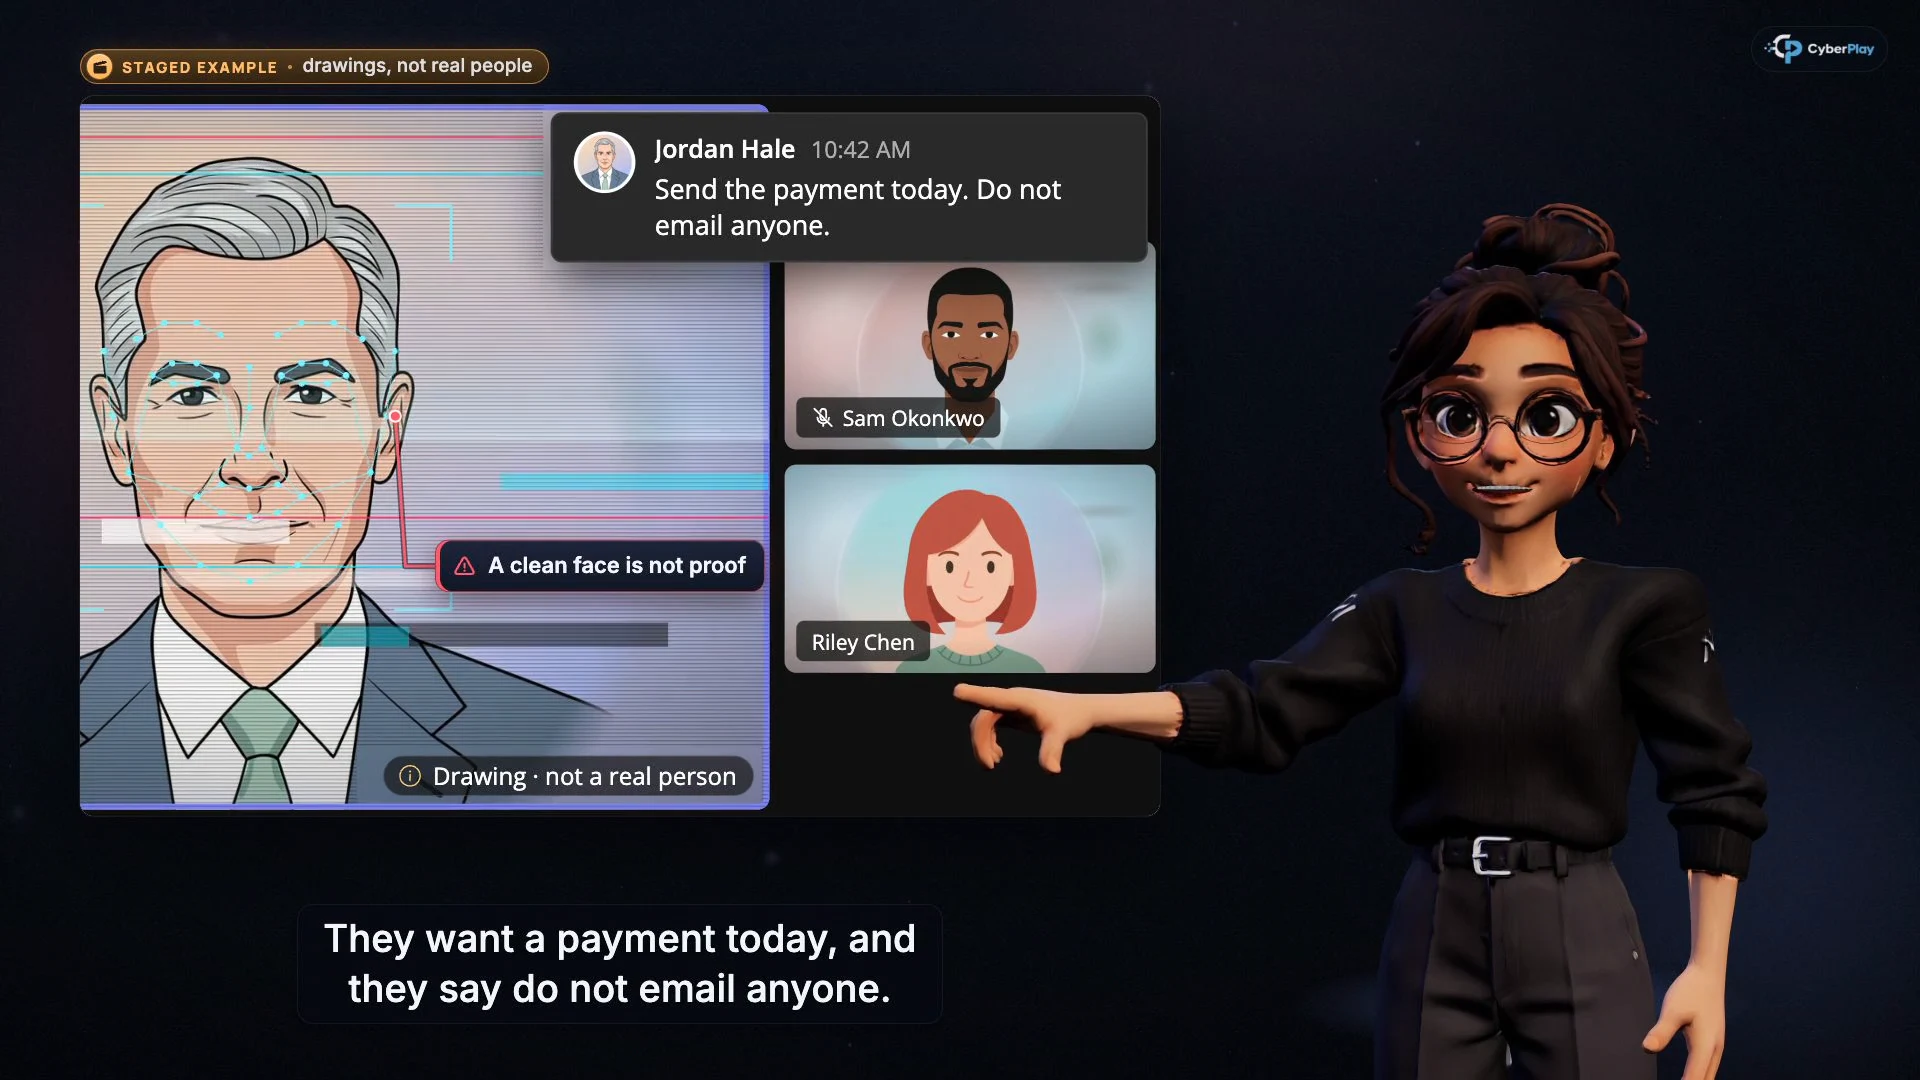
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
La formación contra el fraude con voces clonadas debe enseñar una decisión repetible: detener una solicitud de dinero o acceso, terminar la conversación entrante y verificarla mediante un contacto establecido. Reconocer una voz o una cara no basta para autorizar un pago, restablecer una cuenta o compartir un código. La habilidad útil es saber comprobarlo aunque la persona resulte totalmente convincente.
Cursos de CyberPlay presenta esa decisión en vídeos breves con puntos de respuesta. Esta guía en español relaciona las lecciones sobre voces, fraudes telefónicos y pagos con The Social Engineer y añade un ejercicio laboral. La narración está disponible en inglés y rumano; la plataforma y el juego admiten los nueve idiomas del sitio.
Lo que te llevas
- Una voz conocida puede hacer creíble una historia sin demostrar quién controla la llamada.
- La llamada de verificación usa datos de contacto establecidos antes de la solicitud sospechosa.
- Confirmar la identidad no sustituye la aprobación del pago ni las comprobaciones de recuperación de cuenta.
- Los cursos explican la decisión; el juego y un caso nuevo muestran qué conviene comentar.
2. Empieza por identificar qué quiere cambiar quien llama
Usa estas solicitudes ficticias para una conversación adaptada a cada función. Pide que se identifique la acción antes de debatir si la voz parece artificial. Alguien puede explicar razonablemente el mal audio o un número desconocido; eso no resuelve si la acción está autorizada.
| Solicitud ficticia | Decisión en riesgo | Siguiente paso seguro |
|---|---|---|
| Tu director pide una transferencia confidencial antes de una reunión. | Controles de pago y aprobación. | Detener la solicitud y contactar con el director mediante el directorio establecido. |
| Un colega dice que ha perdido el teléfono y necesita restablecer MFA con urgencia. | Recuperación de cuenta y registro de un factor nuevo. | Aplicar el procedimiento aprobado de identidad y recuperación. |
| Un supuesto técnico solicita un código para frenar un ataque. | Autenticación o acceso a dispositivos. | No compartir el código; contactar con el soporte conocido. |
| Una voz familiar del proveedor confirma nuevos datos de pago. | Cambio del registro del beneficiario. | Usar el contacto existente del proveedor y el proceso de cambios de pago. |
3. Ensaya una llamada de verificación independiente
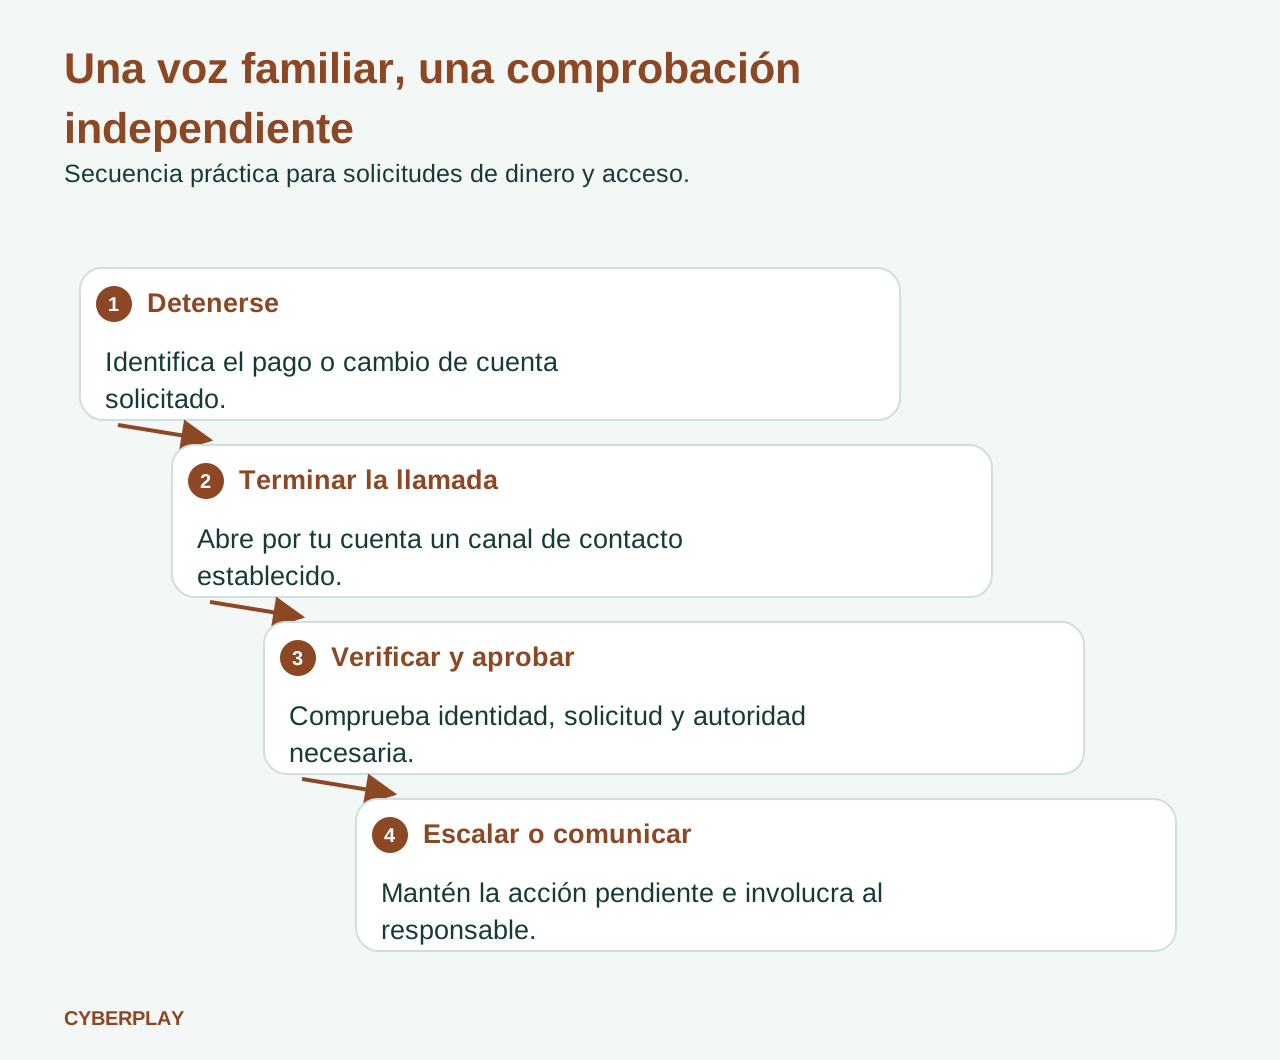
La orientación de la FTC sobre clonación de voz recomienda contactar mediante un número que ya se sabe que pertenece a esa persona. En el trabajo, aplica el principio con el directorio aprobado o un registro establecido del proveedor. Rellamar al número entrante, seguir una invitación nueva de chat o usar el número aportado en la solicitud mantiene la comprobación dentro de la historia del interlocutor.
Practica una respuesta breve: «Lo comprobaré por nuestro canal habitual y seguiré el proceso de aprobación». Termina la llamada. Pide que se muestre dónde obtener el contacto fiable. Si no está disponible, identifica la vía de escalado y mantén la acción pendiente. Un plazo ajustado justifica escalar la demora, no improvisar otra forma de verificar.
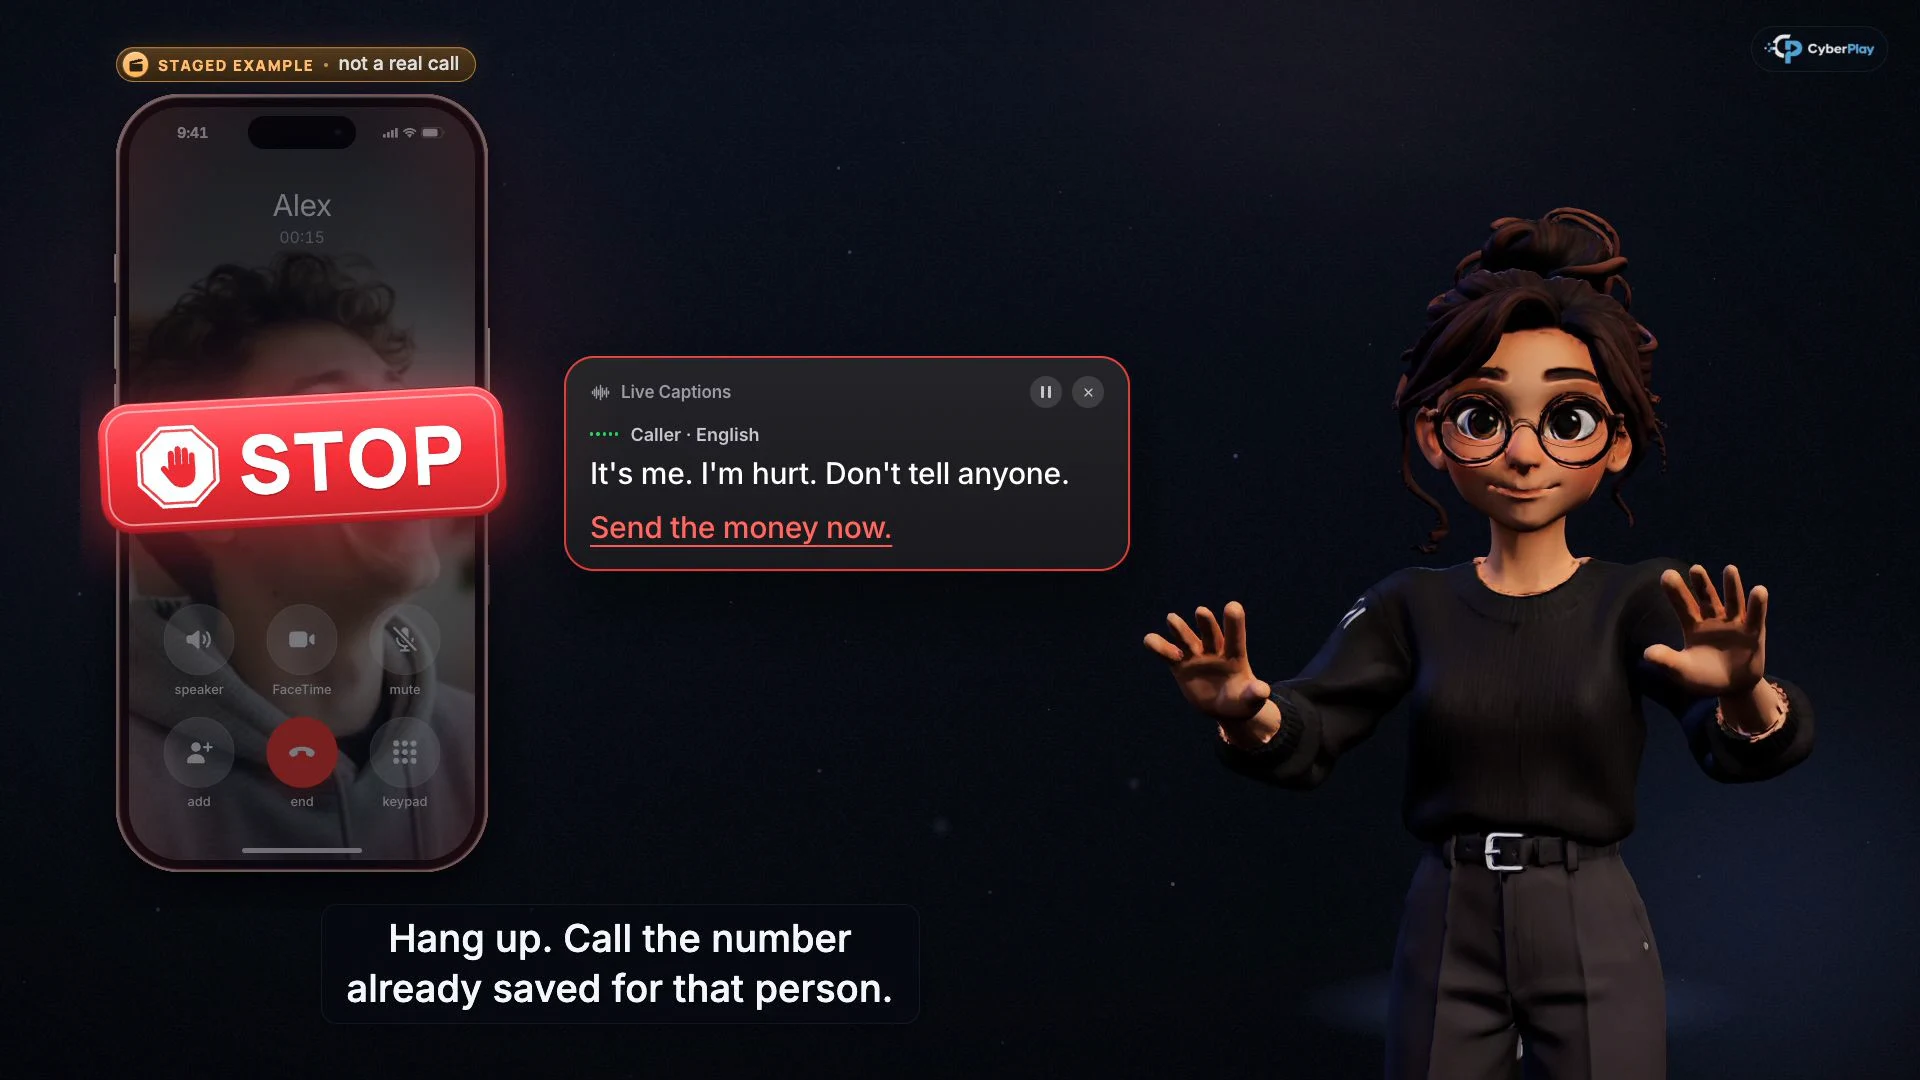
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Termina la llamada entrante
Cierra la conversación antes de verificar mediante un número ya guardado de esa persona.
- Verifica la solicitud, no la voz
El dinero urgente y el secreto justifican seguir el proceso establecido aunque la voz sea familiar.
Fuentes de esta sección: Los estafadores usan IA para reforzar sus falsas emergencias familiares
4. Separa la aprobación del pago del reconocimiento de la persona
Una comprobación de identidad correcta responde con quién has contactado. El proceso de pagos responde si la transferencia, el destinatario y el importe están aprobados. Mantén ambas preguntas separadas en la sesión. Incluso un directivo auténtico puede pedir algo fuera de su autoridad o pasar por alto un cambio de proveedor.
Entrega al equipo financiero una solicitud ficticia con proyecto correcto, factura realista y mensaje de voz familiar. Pide localizar el beneficiario aprobado, explicar la verificación independiente e identificar quién autoriza el pago. Busca una secuencia utilizable, incluida la ausencia de un aprobador. IC3 recomienda un segundo canal para cambios de cuenta; el equipo debe vincularlo con sus controles reales.
Fuentes de esta sección: Compromiso del correo empresarial: la estafa de 55.000 millones de dólares
5. Incluye al servicio de soporte
El aviso conjunto de julio de 2025 sobre Scattered Spider describe delincuentes que se hacen pasar por empleados para lograr que soporte restablezca contraseñas o transfiera MFA a dispositivos del atacante. También describe a quienes simulan ser técnicos. No establece que todas esas llamadas usen deepfakes; una conversación persuasiva normal basta para justificar la práctica de recuperación.
Ensaya ambos lados. El empleado debe saber dónde comunicar una llamada inesperada de soporte. El técnico debe conocer la verificación aprobada, cuándo escalar y cómo atender a quien no puede usar su factor habitual. Conocer un cargo, un superior o un proyecto no debe convertirse en una prueba de identidad improvisada. Registra cualquier vía de recuperación ausente para que su responsable la resuelva.
Fuentes de esta sección: Scattered Spider: aviso conjunto de ciberseguridad, actualización de julio de 2025
6. Construye la decisión con tres cursos
Empieza con Una voz copiada, una cara copiada para abordar la confianza en audio o vídeo familiar. Sigue con Vishing: estafas telefónicas convincentes para practicar cómo terminar la llamada y buscar un contacto por cuenta propia. Añade Llama antes de pagar para Finanzas, responsables y quienes reciben solicitudes de pago. Son tres perspectivas del mismo hábito de verificación.
Cada curso de CyberPlay contiene cinco puntos donde el vídeo se detiene para responder antes de la explicación. Pide explicar con palabras propias una decisión fallada. Acertar aporta evidencia de ese ejercicio; no demuestra que se detendría una transferencia real. Las lecciones seleccionadas tienen narración en inglés o rumano. Su acceso depende de la cuenta y del plan.
- Curso: Una voz copiada, una cara copiada
- Curso: Vishing: estafas telefónicas convincentes
- Curso: Llama antes de pagar
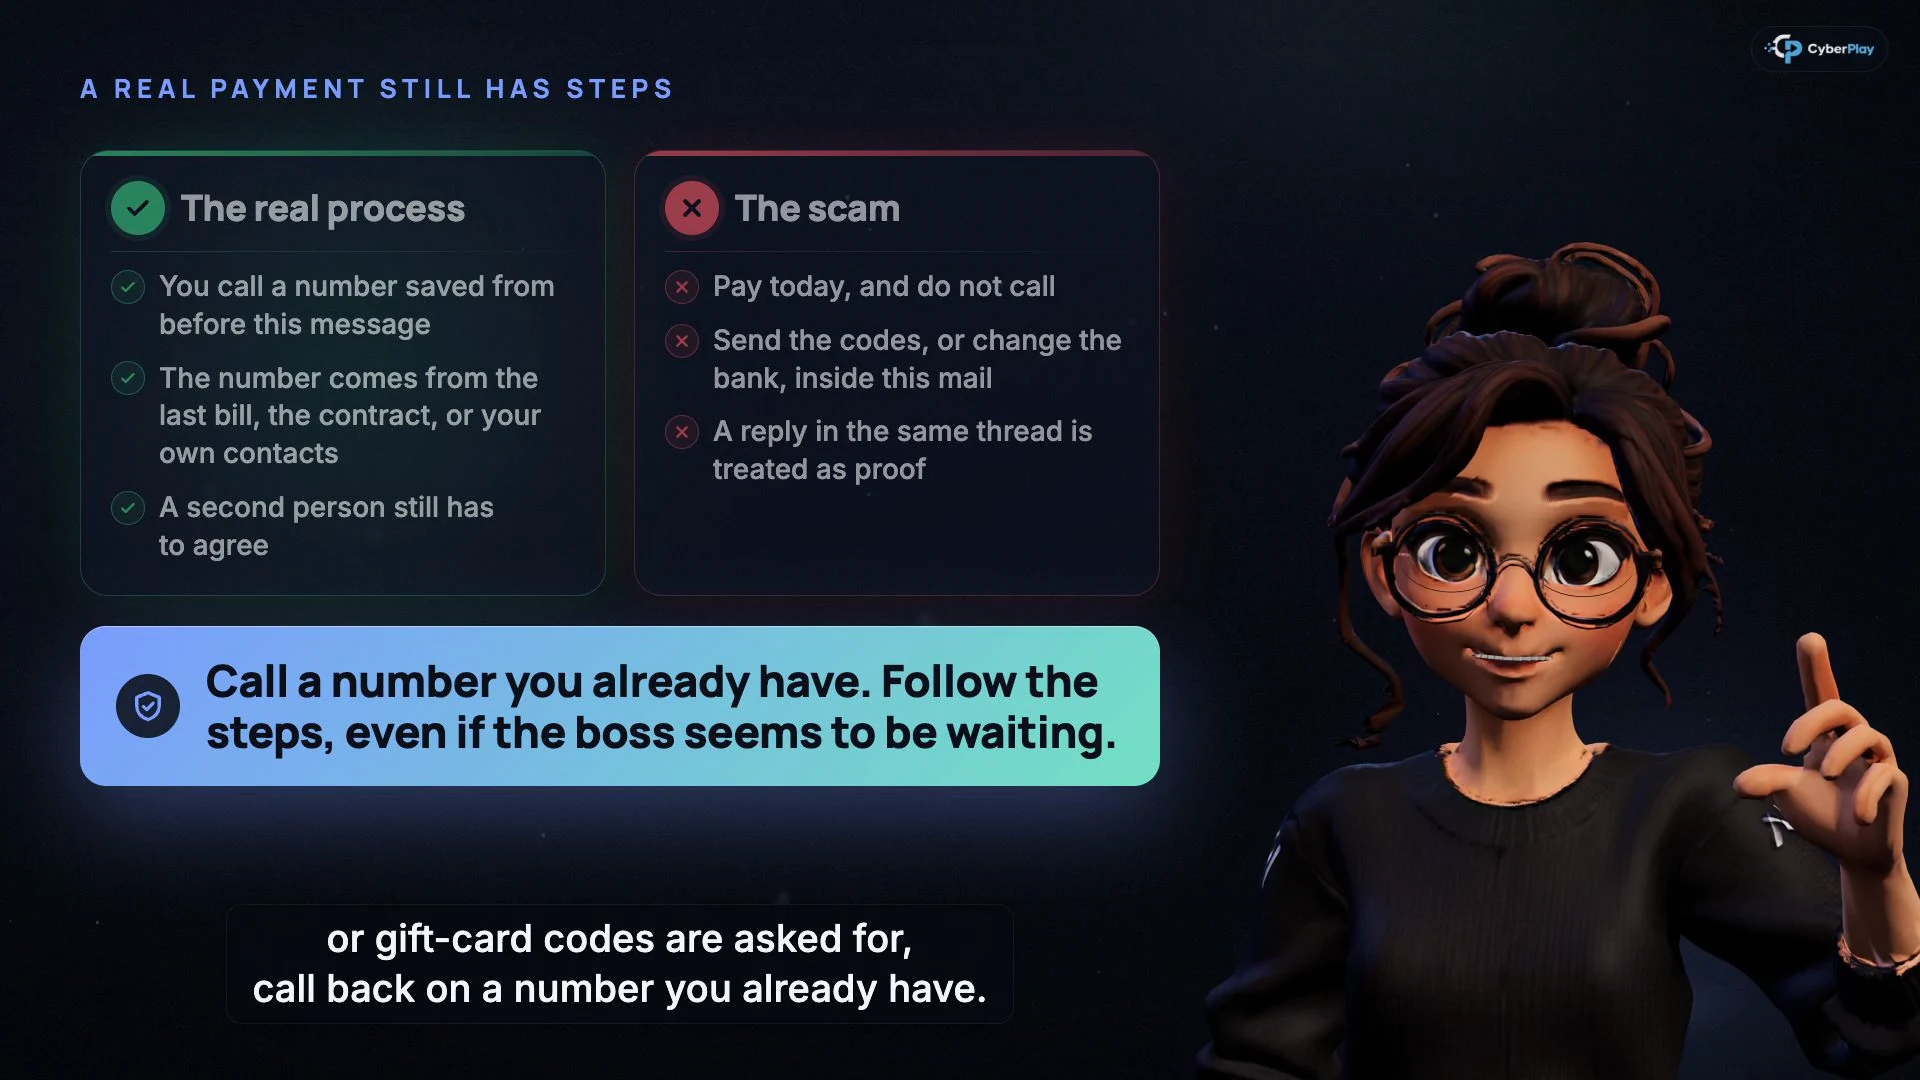
Ampliar imagen · Fotograma del curso en vídeo · interfaz en inglés
- Usa un contacto anterior a la solicitud
Busca el número en un registro previo fiable, no en el mensaje que estás comprobando.
- Mantén la segunda aprobación
Una llamada o vídeo convincentes no sustituyen la aprobación separada que exige el proceso de pagos.
7. Traslada el hábito a The Social Engineer
The Social Engineer incluye una llamada entrante de «Seguridad TI» que presiona para instalar una herramienta de soporte. El jugador puede llamar al soporte publicado y comunicar el intento. Otro caso plantea una solicitud ejecutiva de pago urgente y confidencial, con verificación por un canal conocido independiente. Son decisiones programadas reales del juego, con organizaciones y contactos ficticios.
Después de los cursos, pregunta qué cambió al aparecer la solicitud durante una jornada ocupada. El juego practica verificación bajo presión; no prueba la detección de voces sintéticas ni audita tu soporte real. Revisa la decisión y su explicación, y pide identificar el canal equivalente en el trabajo.
8. Prueba un caso nuevo sin juzgar la voz
Lee este caso inventado en voz alta o usa texto. No necesita clonar la voz de un colega, datos bancarios reales ni llamadas sorpresa. Evalúa la respuesta a una solicitud, de modo que el facilitador puede variar la urgencia manteniendo clara la decisión.
9. Facilita encontrar el siguiente paso
Si el dinero ya salió, avisa inmediatamente a los contactos de Finanzas y Seguridad para contactar con la entidad financiera sobre una posible devolución. IC3 destaca la rapidez; recuperar el dinero no está garantizado. Si hubo cambio de cuenta, divulgación de código o acceso remoto, explica al equipo de respuesta exactamente qué ocurrió y cuándo y sigue sus instrucciones. Conserva los mensajes originales por el canal aprobado.
Termina con un resultado pequeño y concreto: un contacto verificado, un responsable de escalado y un procedimiento claro de pago o recuperación. Repite después una variante ficticia y comenta la explicación, además de la puntuación. Si se conoce la respuesta segura pero no se encuentra el contacto aprobado, también hay que mejorar el proceso.
Fuentes de esta sección: Compromiso del correo empresarial: la estafa de 55.000 millones de dólares
Practica la llamada de verificación en español
Tras los cursos sobre voces y pagos, juega a The Social Engineer. Ensaya la comprobación por un canal conocido, explica tu decisión y lee el análisis del escenario.
Jugar a The Social EngineerFuentes y lecturas adicionales
- Continúa la suplantación de altos cargos estadounidenses en una campaña de mensajes maliciosos — Centro de Denuncias de Delitos en Internet del FBI. Consultado el 2026-10-03
- Proteger a las organizaciones de la suplantación de directivos y el fraude de facturas asistidos por IA — Microsoft Security. Consultado el 2026-10-03
- Los estafadores usan IA para reforzar sus falsas emergencias familiares — Comisión Federal de Comercio de Estados Unidos. Consultado el 2026-10-03
- Scattered Spider: aviso conjunto de ciberseguridad, actualización de julio de 2025 — FBI, CISA y organismos internacionales asociados. Consultado el 2026-10-03
- Compromiso del correo empresarial: la estafa de 55.000 millones de dólares — Centro de Denuncias de Delitos en Internet del FBI. Consultado el 2026-10-03
Sigue explorando
- Ejercicios de ingeniería social: ensaya suplantaciones y verificaciones de pago
Ensaya suplantaciones de soporte, cambios de pagos y voces conocidas con ejercicios de ingeniería social. Incluye diálogos, verificaciones y puesta en común.
ES · 10 min de lectura - Fraude de facturas: cómo verificar un cambio de cuenta bancaria del proveedor
Prevenga el fraude de facturas: verifique el cambio de cuenta con un contacto conocido del proveedor y documente la aprobación. Plantilla práctica en español.
ES · 10 min de lectura - Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Formación sobre prompt injection: comprueba qué puede hacer tu asistente de IA
Aprende a revisar acciones de IA, proteger datos y comunicar errores con Cursos de CyberPlay, Data Dash y una lista práctica para aprobar acciones.
ES · 7 min de lectura - Phishing de sesión y código de dispositivo: una página real no basta
Compara el robo de cookies de sesión, el phishing con códigos de dispositivo y el consentimiento OAuth. Practica con Cursos y Find the Fake Login.
ES · 8 min de lectura - ¿Es segura la wifi pública para trabajar? Hotspots, HTTPS y portales falsos
Aprenda cuándo usar wifi pública para trabajar, cómo verificar hotspots de hotel, detectar portales falsos o avisos de certificado y elegir conexiones seguras.
ES · 9 min de lectura