Équipe éditoriale de CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
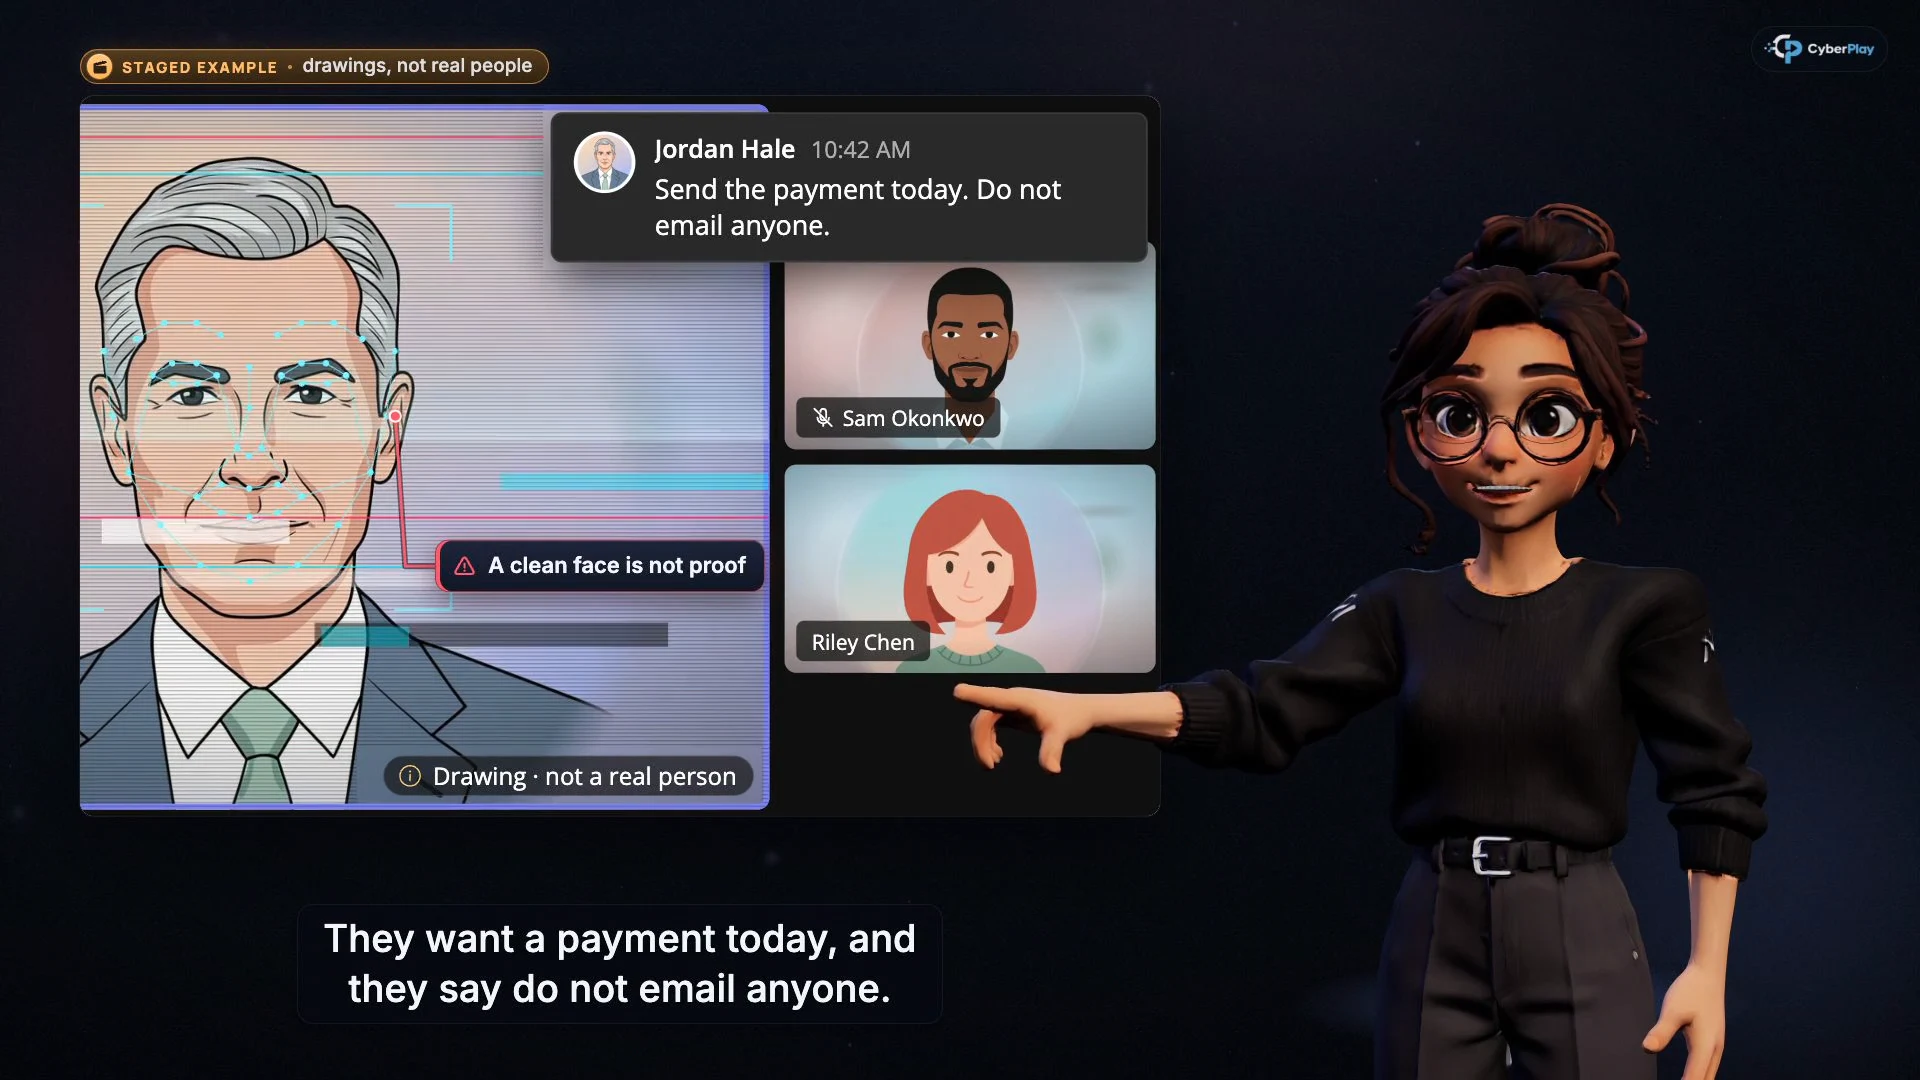
Agrandir l’image · Image du cours vidéo · interface en anglais
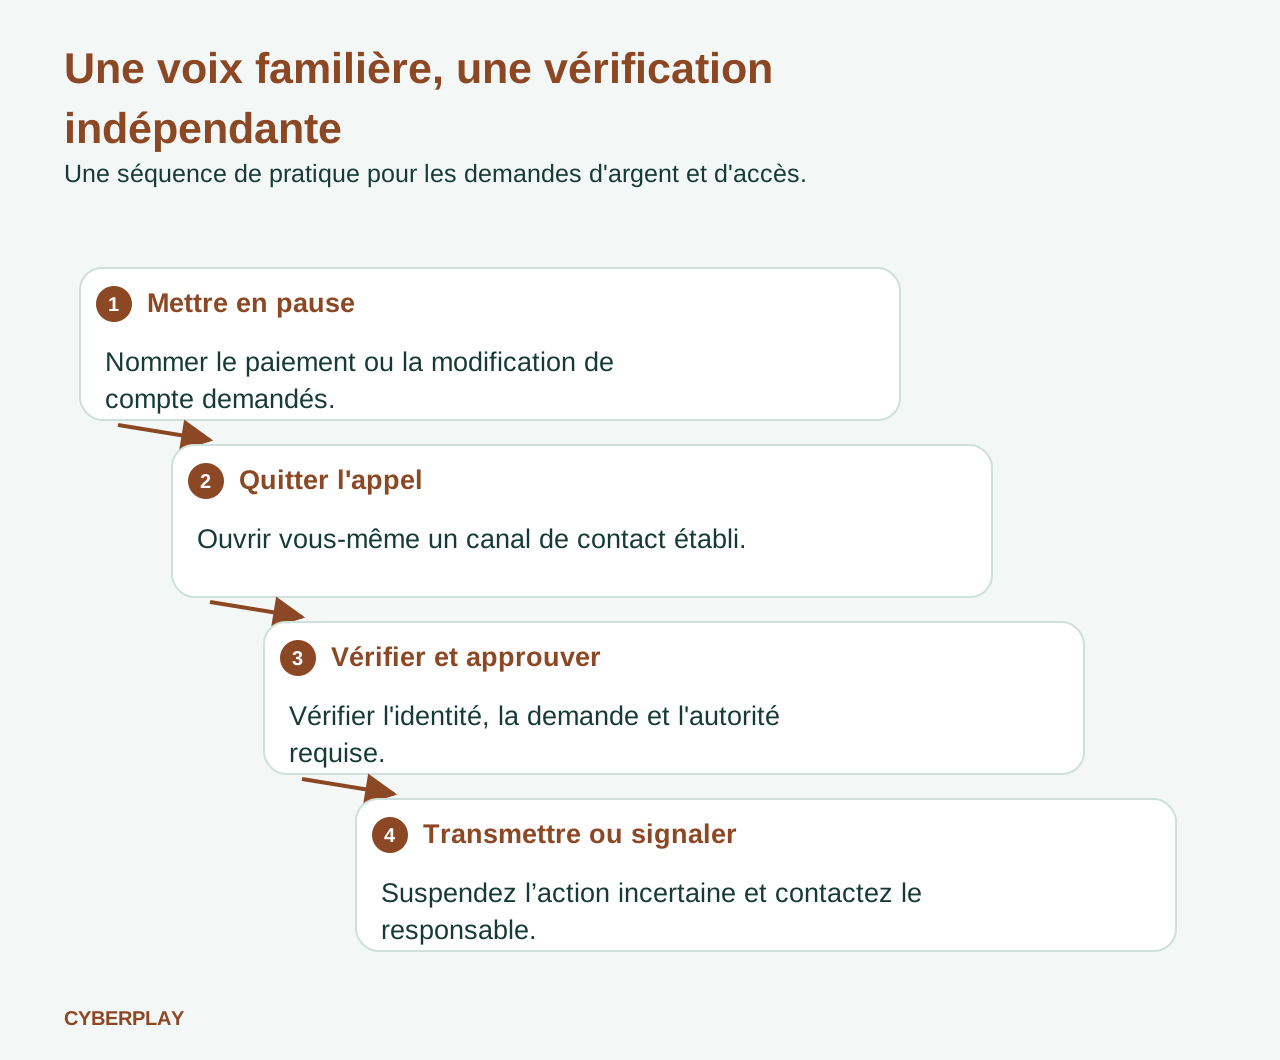
La formation sur la fraude vocale par deepfake doit enseigner une décision reproductible : mettre en pause une demande d'argent ou d'accès à un compte, mettre fin à la conversation entrante et vérifier via un canal de contact établi. Reconnaître une voix ou un visage ne suffit pas pour autoriser un paiement, réinitialiser un compte ou partager un code. La compétence utile consiste à savoir comment vérifier lorsque la personne semble tout à fait convaincante.
Les cours CyberPlay présentent cette décision à travers de courtes leçons vidéo avec des questions intégrées. Ce guide relie les leçons sur la voix, les arnaques téléphoniques et les paiements au jeu The Social Engineer, puis ajoute un exercice au travail. La narration des cours est disponible en anglais et en roumain ; la plateforme et ce jeu prennent en charge les neuf langues du site.
Les points à retenir
- Une voix familière peut appuyer une histoire sans prouver qui contrôle l'appel.
- Un rappel utilise des coordonnées établies avant la demande suspecte.
- La confirmation de l'identité ne remplace pas l'approbation du paiement ni les vérifications de récupération de compte.
- Les cours expliquent la décision ; la pratique du jeu et un nouveau scénario révèlent ce qui doit être discuté.
2. Commencez par ce que l'appelant veut que vous modifiiez
Utilisez les scénarios fictifs ci-dessous pour construire une discussion spécifique au rôle. Demandez aux apprenants de nommer l'action demandée avant de débattre pour savoir si la voix semble artificielle. Une personne peut avoir une explication raisonnable pour une mauvaise qualité audio ou un numéro inconnu. Cette explication ne permet pas de déterminer si l'action demandée est autorisée.
| Demande fictive | Décision à risque | Prochaine étape sûre |
|---|---|---|
| Votre directeur demande un virement confidentiel avant une réunion. | Contrôles de paiement et d'approbation. | Mettez la demande en attente et contactez le directeur via l'annuaire établi. |
| Un collègue affirme qu'un téléphone perdu nécessite une réinitialisation urgente de la MFA. | Récupération de compte et enregistrement d'un nouveau facteur. | Appliquez la procédure approuvée de vérification d'identité et de récupération. |
| Un appelant de l'assistance demande un code pour stopper une attaque. | Authentification ou accès à l'appareil. | Ne divulguez pas le code ; contactez le centre d'assistance connu. |
| La voix familière d'un fournisseur confirme de nouvelles coordonnées de paiement. | Une modification du dossier du bénéficiaire. | Utilisez le contact existant du fournisseur et le processus de modification de paiement. |
3. Répétez un rappel indépendant
Les directives de la FTC sur le clonage vocal recommandent de contacter la personne en utilisant un numéro déjà connu comme étant le sien. Appliquez ce principe au travail avec l'annuaire approuvé ou le dossier établi d'un fournisseur. Rappeler le numéro entrant, accepter une nouvelle invitation de chat ou utiliser un numéro fourni dans la demande maintient la vérification à l'intérieur de l'histoire de l'appelant.
Pratiquez une réponse courte : « Je vais vérifier via notre canal de contact habituel et suivre le processus d'approbation. » Puis mettez fin à l'appel. Pour cet exercice, demandez à l'apprenant d'indiquer où il obtiendrait le contact de confiance. Si ce canal n'est pas disponible, identifiez le contact d'escalade désigné et maintenez l'action demandée en attente. Une date limite est une raison pour signaler le blocage au responsable, et non pour inventer une méthode de vérification improvisée.
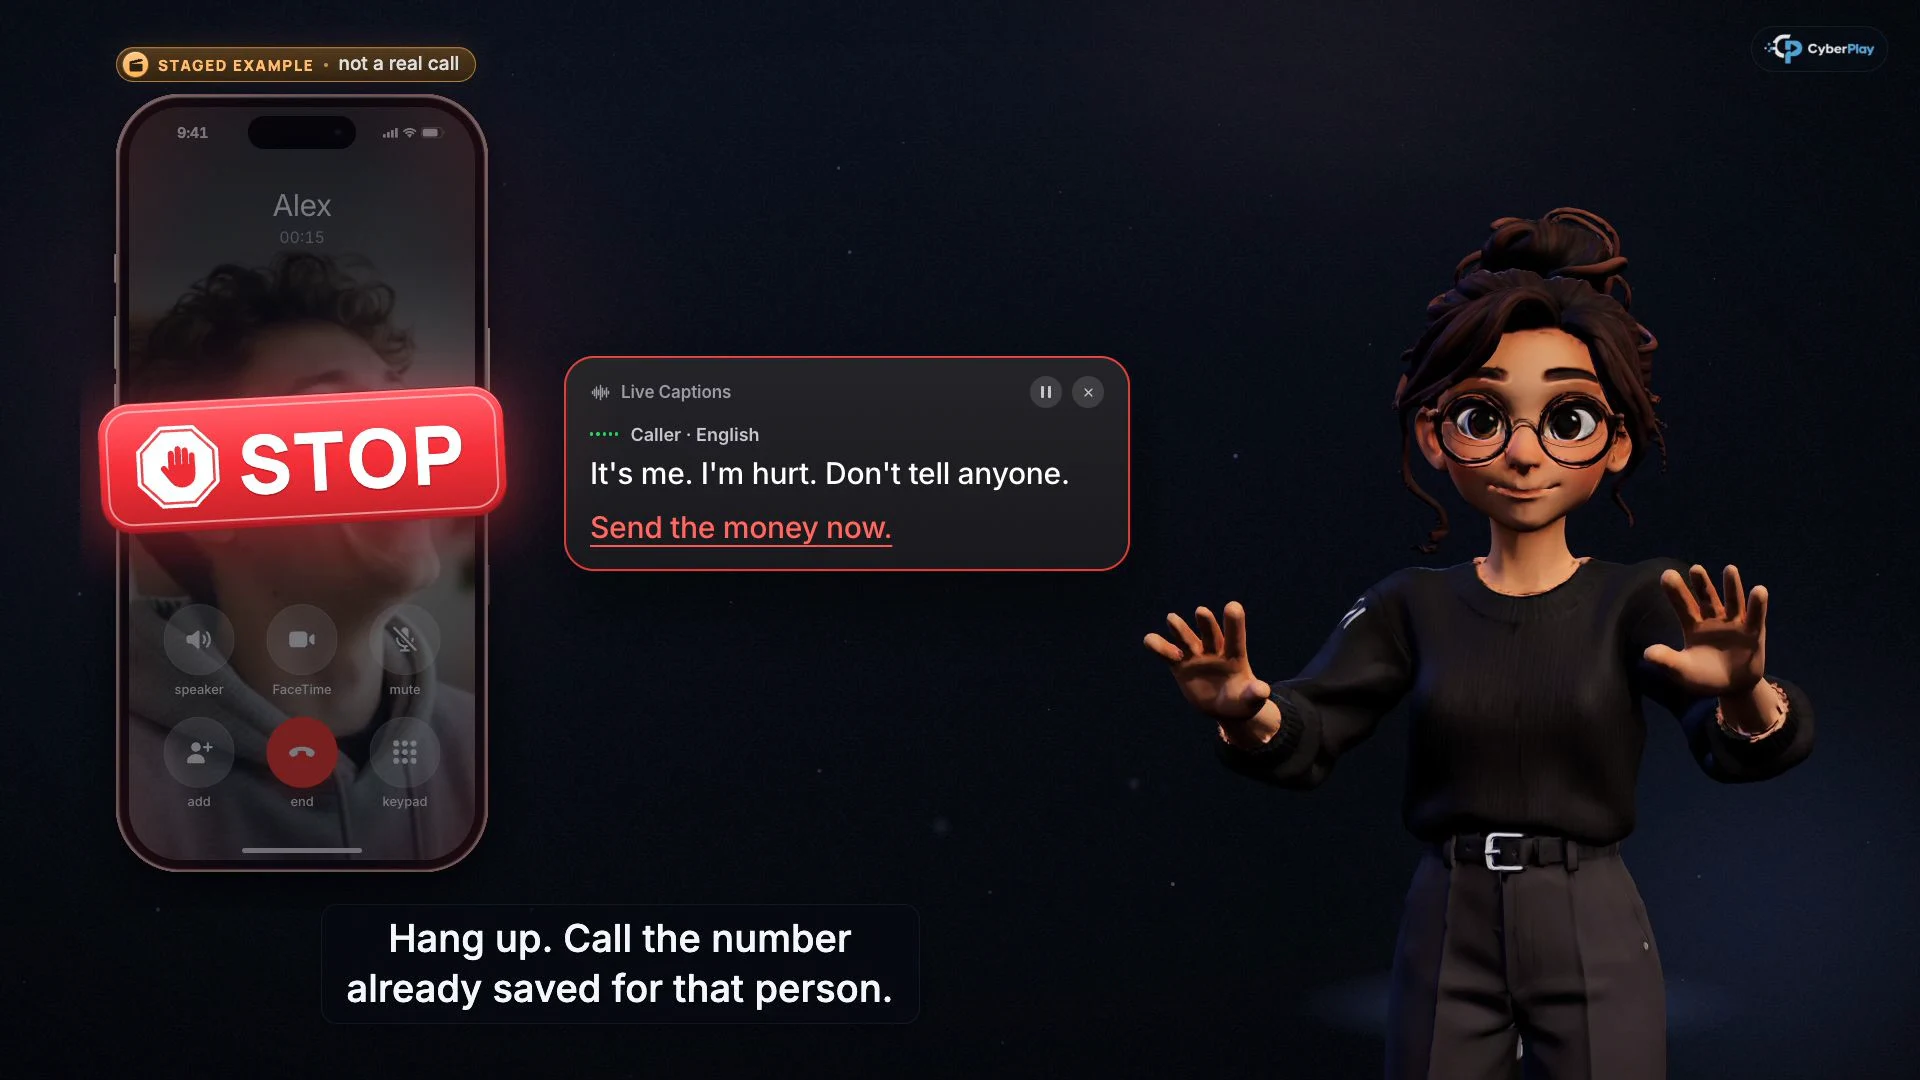
Agrandir l’image · Image du cours vidéo · interface en anglais
- Quitter l'appel entrant
Mettez fin à la conversation avant de vérifier via un numéro déjà enregistré pour la personne.
- Vérifier la demande, pas la voix
L'urgence financière et le secret sont des raisons d'utiliser le processus établi, même lorsque la voix semble familière.
Sources de cette section: Les escrocs utilisent l'IA pour améliorer leurs stratagèmes d'urgence familiale
4. Séparez l'approbation du paiement de la reconnaissance de la personne
Une vérification d'identité réussie répond à la question de savoir qui vous avez joint. Le processus de paiement de l'organisation répond à la question de savoir si le virement, le destinataire et le montant sont approuvés. Lors d'une discussion de formation, gardez ces questions séparées. Même un manager authentique peut demander quelque chose qui dépasse son pouvoir d'approbation ou ne pas remarquer la modification du dossier d'un fournisseur.
Donnez à l'équipe financière une demande fictive avec un nom de projet correct, une facture réaliste et un message vocal familier. Demandez-leur de localiser le dossier du bénéficiaire approuvé, d'expliquer la vérification indépendante requise et d'identifier qui doit autoriser le paiement. L'objectif est d'obtenir une séquence utilisable, incluant ce qui se passe lorsqu'un approbateur est absent. L'IC3 recommande un canal secondaire pour les modifications d'informations de compte ; votre équipe doit adapter ce conseil à ses contrôles réels.
Sources de cette section: Compromission d'e-mails professionnels : l'arnaque à 55 milliards de dollars
5. Incluez le centre d'assistance dans la même leçon
L'avis conjoint de juillet 2025 sur Scattered Spider décrit des criminels se faisant passer pour des employés afin de persuader les centres d'assistance de réinitialiser des mots de passe ou de transférer la MFA vers des appareils contrôlés par les attaquants. Il décrit également des appelants se faisant passer pour du personnel d'assistance. L'avis n'établit pas que chaque appel de ce type utilise un deepfake ; une conversation persuasive ordinaire suffit pour justifier la répétition des procédures de récupération.
Exécutez le scénario des deux côtés. Un employé doit savoir où signaler un appel d'assistance inattendu. Un agent du centre d'assistance doit connaître la vérification d'identité approuvée, quand escalader et comment gérer un appelant qui ne peut pas utiliser son facteur habituel. Ne transformez pas la connaissance d'un intitulé de poste, d'un manager ou d'un projet en cours en un test d'identité improvisé. Enregistrez toute voie de récupération manquante comme une lacune de processus pour son responsable.
Sources de cette section: Scattered Spider : avis conjoint de cybersécurité, mise à jour de juillet 2025
6. Utilisez trois cours pour construire la décision par étapes
Commencez par Une voix copiée, un visage copié pour aborder le problème de la confiance accordée à un son ou une vidéo familiers. Poursuivez avec Vishing : arnaques téléphoniques convaincantes pour vous entraîner à mettre fin à un appel et à utiliser un contact que vous localisez indépendamment. Ajoutez Appelez avant de payer pour le personnel financier, les managers et toute personne gérant des demandes de paiement. Ce sont trois angles différents sur la même habitude de vérification.
Chaque cours CyberPlay comporte cinq points de contrôle où la vidéo s'arrête pour obtenir une réponse avant l'explication. Demandez aux apprenants d'expliquer une réponse incorrecte avec leurs propres mots. Une réponse correcte à un point de contrôle est une preuve concernant cet exercice ; elle n'établit pas qu'un virement réel serait arrêté. Les leçons sélectionnées proposent une narration en anglais ou en roumain. Leur disponibilité dépend du compte et du forfait de l'apprenant.
- Cours : Une voix copiée, un visage copié
- Cours : Vishing : arnaques téléphoniques convaincantes
- Cours : Appelez avant de payer
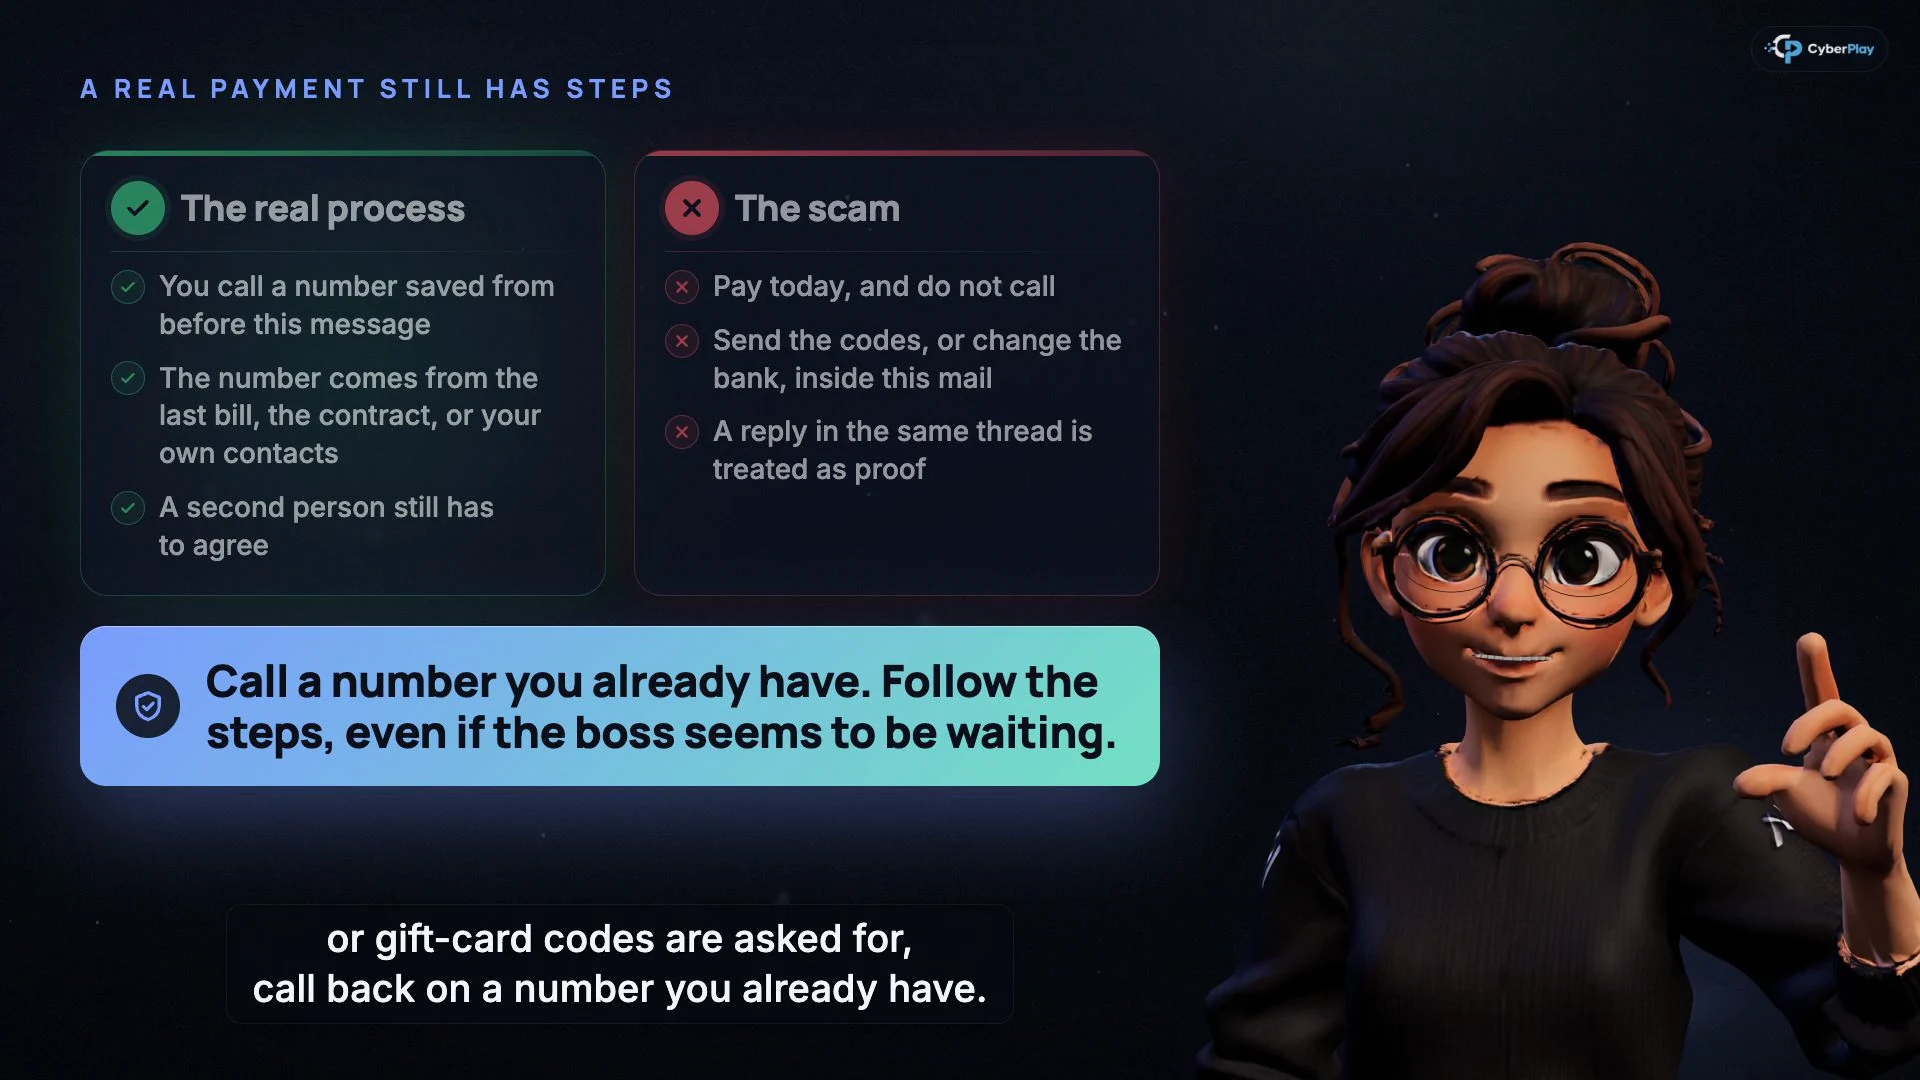
Agrandir l’image · Image du cours vidéo · interface en anglais
- Utiliser un contact antérieur à la demande
Trouvez le numéro dans un dossier existant de confiance plutôt que dans le message en cours de vérification.
- Conserver la deuxième approbation
Un appel ou une vidéo convaincants ne remplacent pas l'approbation distincte requise par votre processus de paiement.
7. Transférez l'habitude à The Social Engineer
The Social Engineer inclut un appel entrant de la « Sécurité informatique » qui fait pression sur le joueur pour qu'il installe un outil d'assistance. Le joueur peut contacter le centre d'assistance officiel et signaler la tentative. Un autre scénario présente une demande de paiement urgente et confidentielle d'un dirigeant et propose une vérification via un canal distinct connu. Ce sont de véritables décisions scénarisées dans le jeu, avec des organisations et des contacts fictifs.
Utilisez le jeu après les cours pertinents et demandez ce qui a changé lorsque la demande est apparue au cours d'une journée de travail chargée. Le jeu permet de répéter la vérification sous pression ; ce n'est pas un test de détection de voix synthétiques ni un audit en direct de votre centre d'assistance. Passez en revue la décision et son débriefing, puis demandez à l'apprenant d'identifier le canal de contact équivalent au travail.
8. Essayez un nouveau scénario sans juger la voix
Lisez ce cas inventé à voix haute ou utilisez du texte ordinaire. Aucune voix de collègue clonée, aucune vraie coordonnée bancaire ni aucun appel surprise ne sont nécessaires. L'exercice teste la réponse à une demande, de sorte qu'un animateur peut faire varier l'urgence tout en gardant la décision claire.
9. Rendez la prochaine action facile à trouver
Si l'argent a déjà été transféré, informez immédiatement les contacts désignés des finances et de la sécurité afin que l'institution financière puisse être contactée pour un rappel. L'IC3 souligne l'importance d'un contact rapide avec l'institution financière ; la récupération n'est pas garantie. Si une modification de compte, une divulgation de code ou une action d'accès à distance s'est produite, dites à l'équipe d'intervention exactement ce qui s'est passé et quand, puis suivez ses instructions. Conservez les messages d'origine via le canal de signalement approuvé.
Terminez la session par un résultat concret : un canal de contact vérifié, un responsable d'escalade et une procédure claire de paiement ou de récupération. Répétez un scénario fictif modifié plus tard et discutez de l'explication, pas seulement du score. Si les apprenants connaissent la réponse sûre mais ne parviennent pas à trouver le contact approuvé, la prochaine amélioration doit concerner le flux de travail tout autant que la formation.
Sources de cette section: Compromission d'e-mails professionnels : l'arnaque à 55 milliards de dollars
Exercez-vous au rappel indépendant en français
Faites suivre les cours sur la voix et les paiements par The Social Engineer. Répétez une vérification par un canal connu, expliquez votre décision et lisez le débriefing du scénario.
Jouer à The Social EngineerSources et lectures complémentaires
- De hauts responsables américains continuent d'être victimes d'usurpation d'identité dans une campagne de messages malveillants — Centre de traitement des plaintes pour criminalité sur Internet du FBI. Consulté le 2026-10-03
- Protéger les organisations contre l'usurpation d'identité de dirigeants et la fraude à la facture assistées par l'IA — Microsoft Security. Consulté le 2026-10-03
- Les escrocs utilisent l'IA pour améliorer leurs stratagèmes d'urgence familiale — Commission fédérale du commerce des États-Unis. Consulté le 2026-10-03
- Scattered Spider : avis conjoint de cybersécurité, mise à jour de juillet 2025 — FBI, CISA et agences partenaires internationales. Consulté le 2026-10-03
- Compromission d'e-mails professionnels : l'arnaque à 55 milliards de dollars — Centre de traitement des plaintes pour criminalité sur Internet du FBI. Consulté le 2026-10-03
Poursuivez votre lecture
- Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Fraude au faux RIB : vérifier un changement de coordonnées bancaires fournisseur
Fraude au faux RIB : vérifiez les coordonnées du fournisseur par un contact connu, comparez les factures et consignez la validation. Fiche pratique en français.
FR · 11 min de lecture - Demande MFA inattendue : que faire si vous ne vous connectez pas ?
Demande MFA inattendue ? Sachez quand refuser, vérifier un appel du support, signaler une approbation par erreur et vous entraîner en français.
FR · 10 min de lecture - Formation à l’injection de prompt : vérifier les actions de l’IA
Apprenez à vérifier les actions de l’IA, les destinataires et les permissions. Combinez les cours CyberPlay, Data Dash et une liste pratique d’approbation.
FR · 9 min de lecture - Hameçonnage de session et de code d’appareil : vérifier l’accès
Distinguez vol de session, code d’appareil et consentement OAuth. Exercez les bons réflexes avec les cours CyberPlay et le jeu Find the Fake Login.
FR · 10 min de lecture - Le Wi-Fi public est-il sûr pour travailler ? Hotspots, HTTPS et faux portails
Découvrez quand le Wi-Fi public convient au travail, comment vérifier les hotspots d’hôtel, repérer faux portails et alertes de certificat, et choisir un réseau agréé.
FR · 10 min de lecture