CyberPlay-Redaktionsteam · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
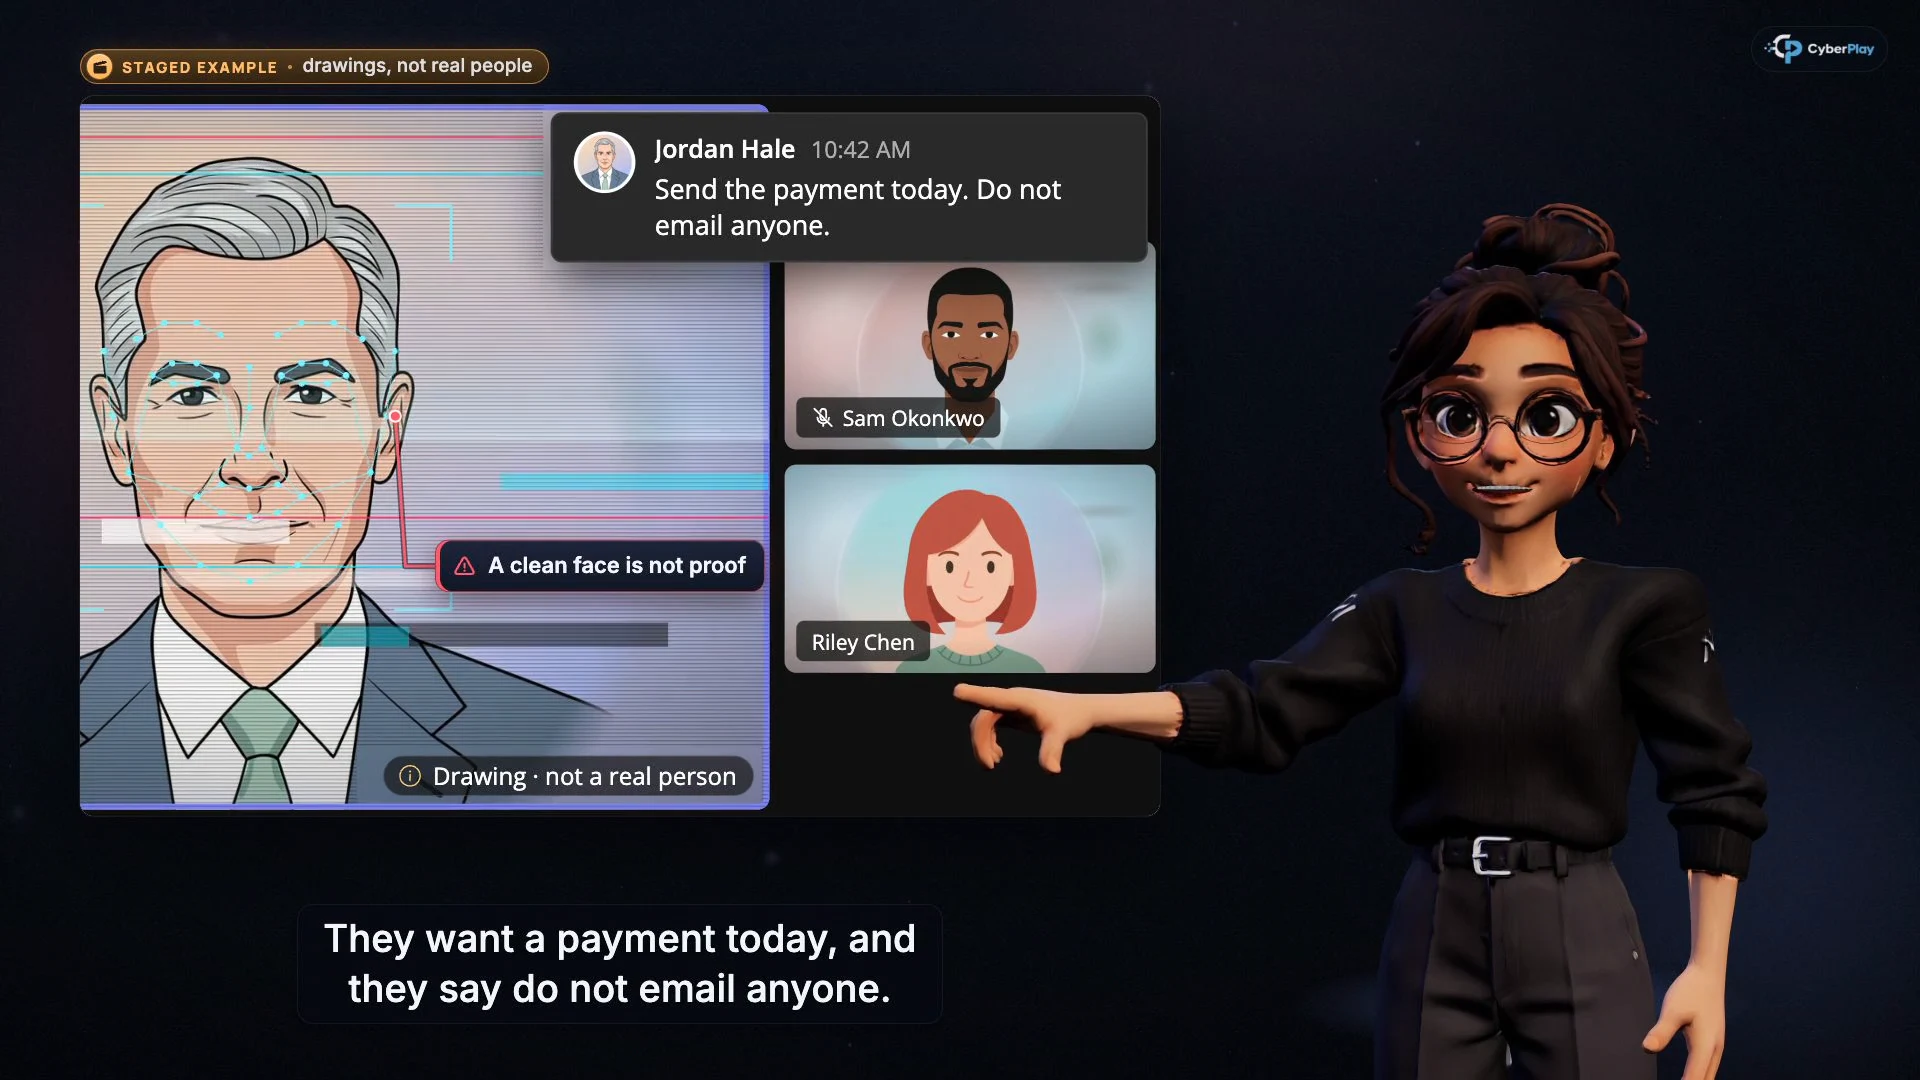
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
Eine Schulung zu Deepfake-Sprachbetrug sollte eine wiederholbare Entscheidung vermitteln: Pausieren Sie eine Anfrage für Geld oder Kontozugriff, beenden Sie das eingehende Gespräch und überprüfen Sie es über einen etablierten Kontaktweg. Das Erkennen einer Stimme oder eines Gesichts reicht nicht aus, um eine Zahlung zu genehmigen, ein Konto zurückzusetzen oder einen Code weiterzugeben. Die nützliche Fähigkeit besteht darin, zu wissen, wie man prüft, wenn die Person absolut überzeugend klingt.
CyberPlay-Kurse führen diese Entscheidung durch kurze Videolektionen mit Antwort-Checkpoints ein. Dieser Leitfaden verbindet die Lektionen zu Stimme, Telefonbetrug und Zahlungen mit The Social Engineer und fügt dann eine Übung für den Arbeitsplatz hinzu. Die Vertonungen der Kurse sind auf Englisch und Rumänisch verfügbar; die Plattform und dieses Spiel unterstützen alle neun Sprachen der Website.
Das Wichtigste zum Mitnehmen
- Eine vertraute Stimme kann eine Geschichte stützen, ohne zu beweisen, wer den Anruf kontrolliert.
- Ein Rückruf nutzt Kontaktdaten, die vor der verdächtigen Anfrage etabliert wurden.
- Die Bestätigung der Identität ersetzt keine Zahlungsfreigaben oder Prüfungen zur Kontowiederherstellung.
- Kurse erklären die Entscheidung; Spielpraxis und ein neues Szenario zeigen, was diskutiert werden muss.
2. Beginnen Sie mit dem, was der Anrufer von Ihnen geändert haben möchte
Verwenden Sie die folgenden fiktiven Szenarien, um eine rollenspezifische Diskussion aufzubauen. Bitten Sie die Lernenden, die angeforderte Aktion zu benennen, bevor Sie darüber debattieren, ob die Stimme künstlich klingt. Eine Person kann eine vernünftige Erklärung für schlechte Audioqualität oder eine unbekannte Nummer haben. Diese Erklärung klärt jedoch nicht, ob die angeforderte Aktion autorisiert ist.
| Fiktive Anfrage | Gefährdete Entscheidung | Sicherer nächster Schritt |
|---|---|---|
| Ihr Direktor bittet vor einem Meeting um eine vertrauliche Überweisung. | Zahlungs- und Freigabekontrollen. | Pausieren Sie die Anfrage und kontaktieren Sie den Direktor über das etablierte Verzeichnis. |
| Ein Kollege sagt, ein verlorenes Telefon erfordere ein dringendes MFA-Zurücksetzen. | Kontowiederherstellung und Registrierung eines neuen Faktors. | Wenden Sie das genehmigte Verfahren zur Identitätsprüfung und Wiederherstellung an. |
| Ein Support-Anrufer bittet um einen Code, um einen Angriff zu stoppen. | Authentifizierung oder Gerätezugriff. | Geben Sie den Code nicht preis; kontaktieren Sie den bekannten Service Desk. |
| Eine vertraute Lieferantenstimme bestätigt neue Zahlungsdaten. | Eine Änderung des Zahlungsempfängerdatensatzes. | Nutzen Sie den bestehenden Lieferantenkontakt und den Prozess für Zahlungsänderungen. |
3. Üben Sie einen unabhängigen Rückruf
Die Leitlinien der FTC zum Voice-Cloning empfehlen, die Person über eine Nummer zu kontaktieren, von der bereits bekannt ist, dass sie ihr gehört. Wenden Sie dieses Prinzip bei der Arbeit mit dem genehmigten Verzeichnis oder einem etablierten Lieferantendatensatz an. Das erneute Wählen der eingehenden Nummer, das Folgen einer neuen Chat-Einladung oder die Verwendung einer in der Anfrage angegebenen Nummer belässt die Überprüfung innerhalb der Geschichte des Anrufers.
Üben Sie eine kurze Antwort: „Ich werde dies über unseren normalen Kontaktweg prüfen und den Freigabeprozess befolgen.“ Beenden Sie dann den Anruf. Bitten Sie den Lernenden für diese Übung zu zeigen, woher er den vertrauenswürdigen Kontakt beziehen würde. Wenn dieser Weg nicht verfügbar ist, identifizieren Sie den vorgesehenen Eskalationskontakt und halten Sie die angeforderte Aktion zurück. Eine Frist ist ein Grund, die Verzögerung zu eskalieren, nicht aber, eine Ersatz-Verifizierungsmethode zu erfinden.
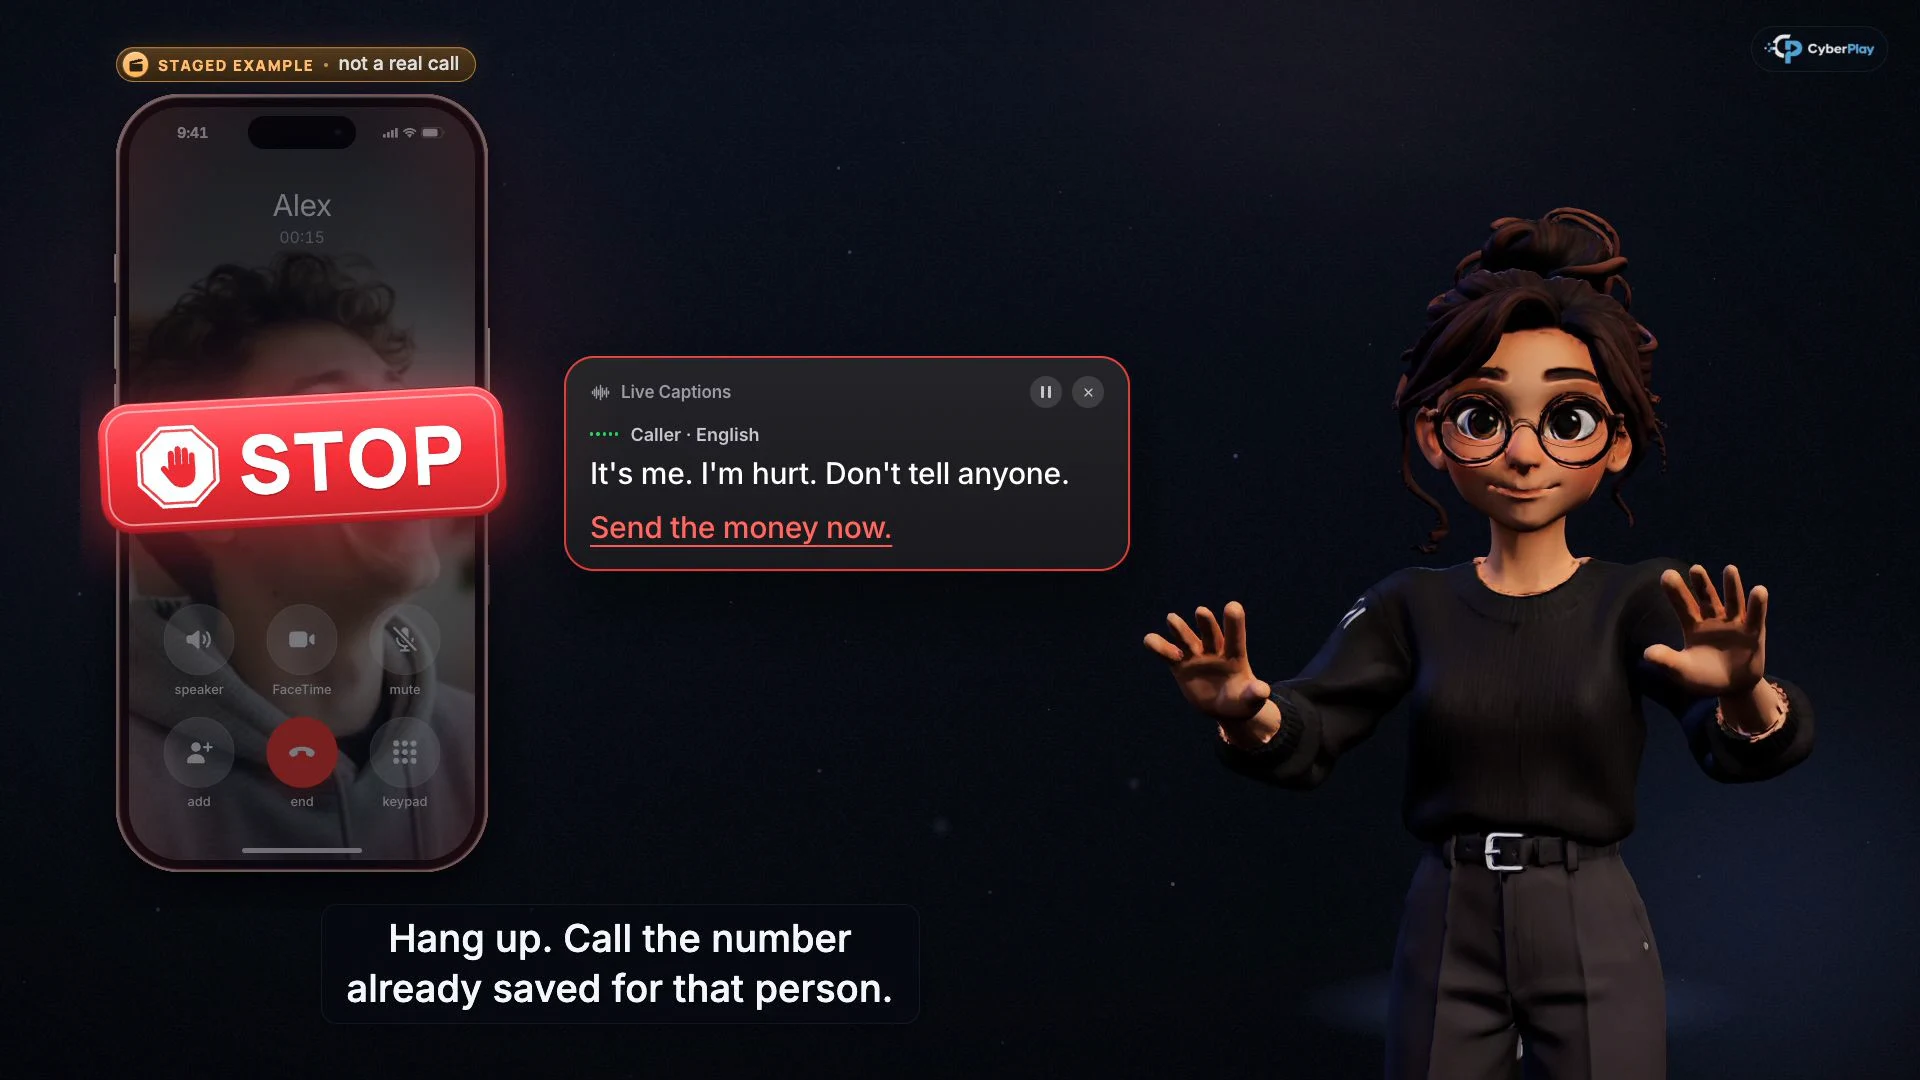
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Eingehenden Anruf beenden
Beenden Sie das Gespräch, bevor Sie es über eine für die Person bereits gespeicherte Nummer überprüfen.
- Überprüfen Sie die Anfrage, nicht die Stimme
Dringende Geldforderungen und Geheimhaltung sind Gründe, den vorgesehenen Prozess zu nutzen, auch bei einer vertrauten Stimme.
Quellen dieses Abschnitts: Betrüger nutzen KI, um ihre Familiennotfall-Maschen zu verbessern
4. Halten Sie die Zahlungsfreigabe getrennt von der Erkennung der Person
Eine erfolgreiche Identitätsprüfung beantwortet, wen Sie erreicht haben. Der Zahlungsprozess der Organisation beantwortet, ob die Überweisung, der Empfänger und der Betrag genehmigt sind. Halten Sie diese Fragen in einer Schulungsdiskussion getrennt. Selbst ein authentischer Manager kann um etwas bitten, das außerhalb seiner Freigabebefugnis liegt, oder einen geänderten Lieferantendatensatz übersehen.
Geben Sie dem Finanzteam eine fiktive Anfrage mit einem korrekten Projektnamen, einer realistischen Rechnung und einer vertrauten Sprachnachricht. Bitten Sie sie, den genehmigten Zahlungsempfängerdatensatz zu finden, die erforderliche unabhängige Überprüfung zu erklären und zu identifizieren, wer die Zahlung autorisieren muss. Das Ziel ist ein nutzbarer Ablauf, einschließlich dessen, was passiert, wenn ein Genehmiger abwesend ist. Das IC3 empfiehlt einen sekundären Kanal für Änderungen von Kontoinformationen; Ihr Team muss diesen Rat auf seine tatsächlichen Kontrollen übertragen.
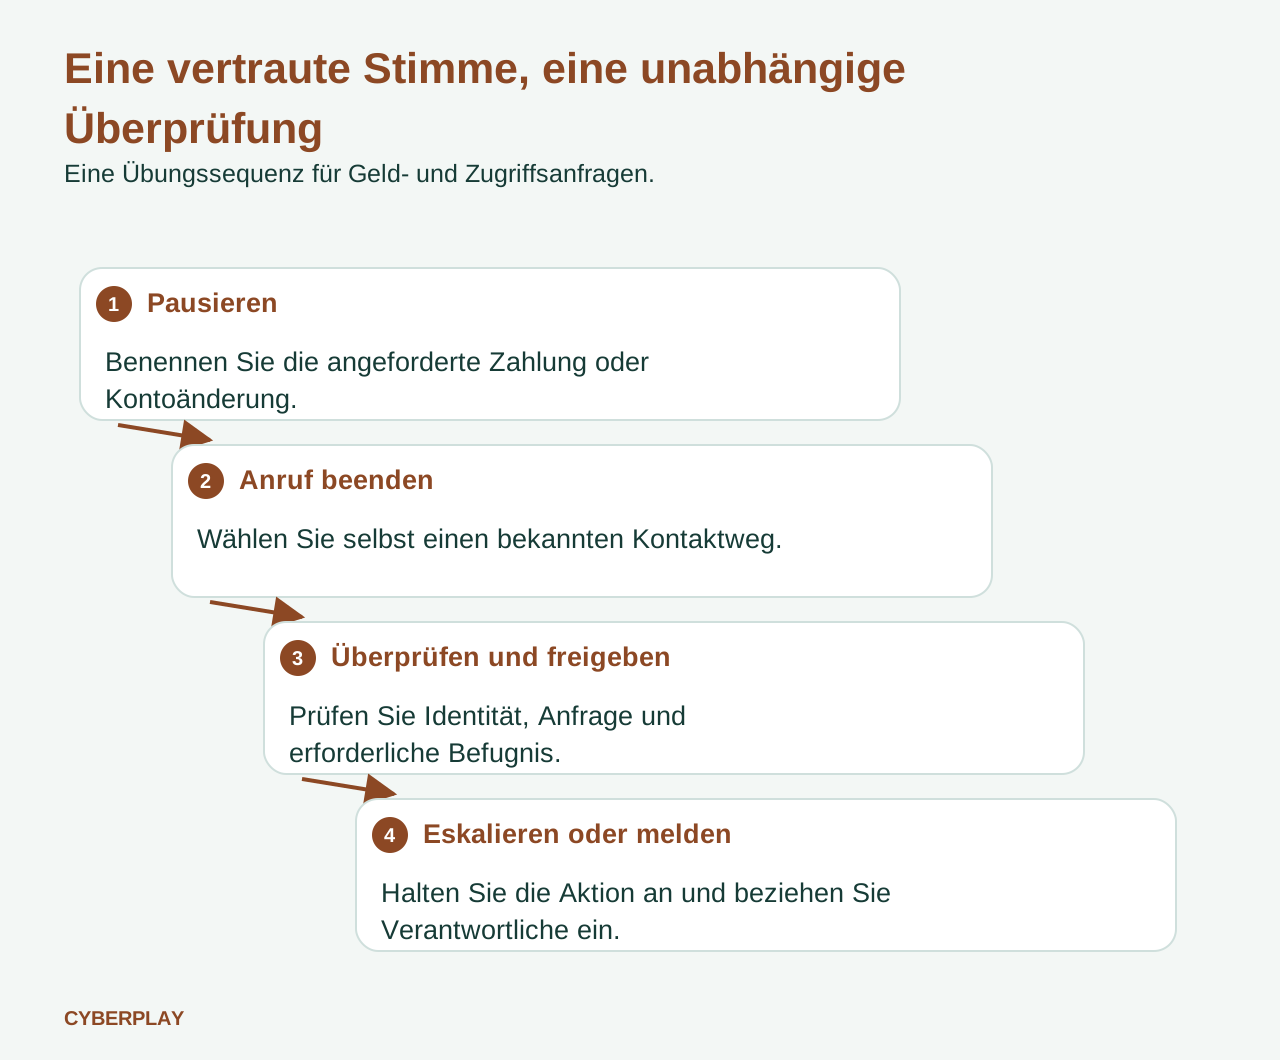
Quellen dieses Abschnitts: Business Email Compromise: Der 55-Milliarden-Dollar-Betrug
5. Beziehen Sie den Service Desk in dieselbe Lektion ein
Die gemeinsame Scattered-Spider-Warnung vom Juli 2025 beschreibt Kriminelle, die sich als Mitarbeiter ausgeben, um Helpdesks davon zu überzeugen, Passwörter zurückzusetzen oder MFA auf von Angreifern kontrollierte Geräte zu übertragen. Sie beschreibt auch Anrufer, die sich als Support-Mitarbeiter ausgeben. Die Warnung stellt nicht fest, dass jeder solche Anruf ein Deepfake verwendet; ein gewöhnliches überzeugendes Gespräch reicht aus, um das Üben von Wiederherstellungsverfahren sinnvoll zu machen.
Spielen Sie das Szenario von beiden Seiten durch. Ein Mitarbeiter muss wissen, wo er einen unerwarteten Support-Anruf melden kann. Ein Helpdesk-Mitarbeiter muss die genehmigte Identitätsprüfung kennen, wissen, wann er eskalieren muss und wie er mit einem Anrufer umgeht, der seinen üblichen Faktor nicht nutzen kann. Machen Sie das Wissen über eine Berufsbezeichnung, einen Manager oder ein aktuelles Projekt nicht zu einem improvisierten Identitätstest. Erfassen Sie jeden fehlenden Wiederherstellungsweg als Prozesslücke für dessen Verantwortlichen.
Quellen dieses Abschnitts: Scattered Spider: gemeinsame Cybersicherheitswarnung, Update vom Juli 2025
6. Nutzen Sie drei Kurse, um die Entscheidung schrittweise aufzubauen
Beginnen Sie mit Eine kopierte Stimme, ein kopiertes Gesicht für das Problem, vertrauten Audio- oder Videodaten zu vertrauen. Fahren Sie fort mit Vishing: überzeugende Telefonbetrügereien, um das Beenden eines Anrufs und die Nutzung eines unabhängig gefundenen Kontakts zu üben. Fügen Sie Rufen Sie an, bevor Sie bezahlen für Finanzmitarbeiter, Manager und alle, die Zahlungsanfragen bearbeiten, hinzu. Dies sind drei verschiedene Blickwinkel auf dieselbe Verifizierungsgewohnheit.
Jeder CyberPlay-Kurs hat fünf Checkpoints, an denen das Video für eine Antwort stoppt, bevor die Erklärung folgt. Bitten Sie die Lernenden, eine falsch beantwortete Entscheidungssituation in ihren eigenen Worten zu erklären. Eine korrekte Checkpoint-Antwort ist ein Beleg für diese Übung; sie beweist nicht, dass eine echte Überweisung gestoppt werden würde. Die ausgewählten Lektionen bieten Vertonungen auf Englisch oder Rumänisch. Ihre Verfügbarkeit hängt vom Konto und Tarif des Lernenden ab.
- Kurs: Eine kopierte Stimme, ein kopiertes Gesicht
- Kurs: Vishing: überzeugende Telefonbetrügereien
- Kurs: Rufen Sie an, bevor Sie bezahlen
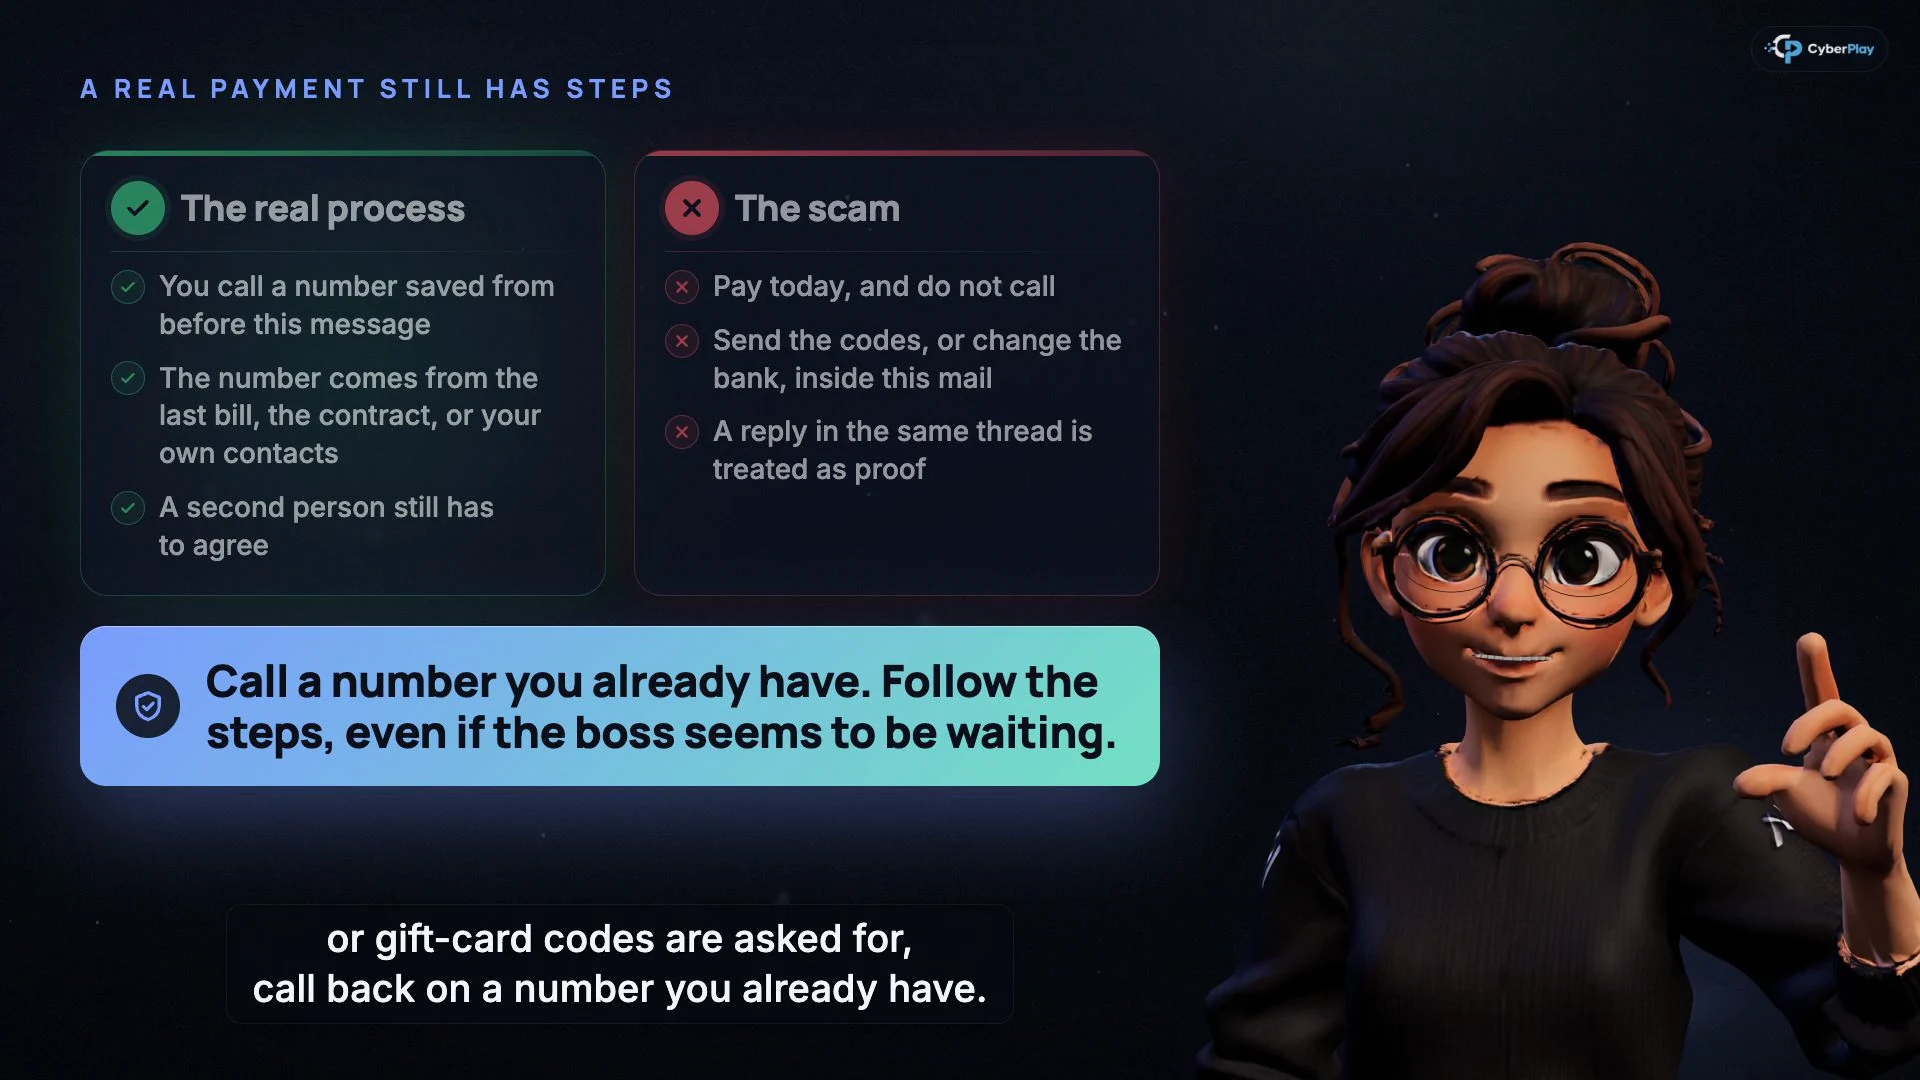
Bild vergrößern · Standbild aus dem Videokurs · englische Oberfläche
- Nutzen Sie einen Kontakt von vor der Anfrage
Suchen Sie die Nummer in einem vertrauenswürdigen bestehenden Datensatz und nicht in der Nachricht, die überprüft wird.
- Behalten Sie die zweite Freigabe bei
Ein überzeugender Anruf oder ein überzeugendes Video ersetzt nicht die separate Freigabe, die durch Ihren Zahlungsprozess erforderlich ist.
7. Übertragen Sie die Gewohnheit auf The Social Engineer
The Social Engineer beinhaltet einen eingehenden „IT Security“-Anruf, der den Spieler unter Druck setzt, ein Support-Tool zu installieren. Der Spieler kann den veröffentlichten Helpdesk kontaktieren und den Versuch melden. Ein weiteres Szenario präsentiert eine dringende, vertrauliche Zahlungsanfrage einer Führungskraft und bietet die Überprüfung über einen separaten bekannten Kanal an. Dies sind tatsächliche geskriptete Entscheidungen im Spiel, mit fiktiven Organisationen und Kontakten.
Nutzen Sie das Spiel nach den entsprechenden Kursen und fragen Sie, was sich geändert hat, als die Anfrage an einem geschäftigen Arbeitstag auftauchte. Das Spiel übt die Überprüfung unter Druck; es ist kein Detektortest für synthetische Stimmen oder ein Live-Audit Ihres Helpdesks. Überprüfen Sie die Entscheidung und deren Nachbesprechung, und bitten Sie den Lernenden dann, den entsprechenden Kontaktweg am Arbeitsplatz zu identifizieren.
8. Probieren Sie ein neues Szenario aus, ohne die Stimme zu beurteilen
Lesen Sie diesen erfundenen Fall laut vor oder verwenden Sie gewöhnlichen Text. Es sind keine geklonte Kollegenstimme, echte Bankdaten oder ein Überraschungsanruf erforderlich. Die Übung testet die Reaktion auf eine Anfrage, sodass ein Moderator die Dringlichkeit variieren kann, während die Entscheidung klar bleibt.
9. Machen Sie die nächste Aktion leicht auffindbar
Wenn bereits Geld geflossen ist, benachrichtigen Sie umgehend die benannten Finanz- und Sicherheitskontakte, damit das Finanzinstitut wegen einer Rückholung der Überweisung kontaktiert werden kann. Das IC3 betont die sofortige Kontaktaufnahme mit dem Finanzinstitut; eine Rückholung ist nicht garantiert. Wenn eine Kontoänderung, eine Code-Preisgabe oder eine Fernzugriffsaktion stattgefunden hat, teilen Sie dem Response-Team genau mit, was wann passiert ist, und befolgen Sie dann dessen Anweisungen. Bewahren Sie die Originalnachrichten über den genehmigten Meldeweg auf.
Beenden Sie die Sitzung mit einem kleinen Ergebnis: einem verifizierten Kontaktweg, einem Eskalationsverantwortlichen und einem klaren Zahlungs- oder Wiederherstellungsverfahren. Wiederholen Sie später ein geändertes fiktives Szenario und diskutieren Sie die Erklärung, nicht nur die Punktzahl. Wenn die Lernenden die sichere Antwort kennen, aber den genehmigten Kontakt nicht finden können, gehört die nächste Verbesserung sowohl in den Arbeitsablauf als auch in die Schulung.
Quellen dieses Abschnitts: Business Email Compromise: Der 55-Milliarden-Dollar-Betrug
Üben Sie die Rückrufentscheidung auf Deutsch
Lassen Sie auf die Kurse zu Stimmenbetrug und Zahlungen The Social Engineer folgen. Üben Sie die Überprüfung über einen bekannten Kanal, erklären Sie Ihre Entscheidung und lesen Sie die Nachbesprechung des Szenarios.
Spielen Sie The Social EngineerQuellen und weiterführende Informationen
- Leitende US-Beamte werden weiterhin in bösartiger Messaging-Kampagne imitiert — FBI-Beschwerdestelle für Internetkriminalität. Abgerufen am 2026-10-03
- Schutz von Organisationen vor KI-gestütztem Identitätsvortäuschung von Führungskräften und Rechnungsbetrug — Microsoft Security. Abgerufen am 2026-10-03
- Betrüger nutzen KI, um ihre Familiennotfall-Maschen zu verbessern — US-Handelsbehörde FTC. Abgerufen am 2026-10-03
- Scattered Spider: gemeinsame Cybersicherheitswarnung, Update vom Juli 2025 — FBI, CISA und internationale Partnerbehörden. Abgerufen am 2026-10-03
- Business Email Compromise: Der 55-Milliarden-Dollar-Betrug — FBI-Beschwerdestelle für Internetkriminalität. Abgerufen am 2026-10-03
Weitere Artikel entdecken
- Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Rechnungsbetrug: geänderte Bankverbindung eines Lieferanten prüfen
Verhindern Sie Rechnungsbetrug durch unabhängigen Lieferantenrückruf, Kontodatenabgleich und Genehmigungsnachweis. Mit Arbeitsblatt und Spielübung.
DE · 9 Min. Lesezeit - Unerwartete MFA-Anfrage: Was tun, wenn Sie sich nicht angemeldet haben?
Unerwartete MFA-Anfrage erhalten? Erfahren Sie, wann Sie ablehnen, Support-Anrufe prüfen, versehentliche Freigaben melden und die Entscheidung üben.
DE · 8 Min. Lesezeit - Prompt-Injection-Schulung für Mitarbeitende: KI-Aktionen prüfen
Prüfen Sie KI-Aktionen, Empfänger und Berechtigungen. Verbinden Sie CyberPlay-Kurse und Data Dash mit einer praktischen Checkliste zum Schutz von Arbeitsdaten.
DE · 9 Min. Lesezeit - Sitzungs- und Gerätecode-Phishing: Zugriffe sicher prüfen
Unterscheiden Sie Sitzungsdiebstahl, Gerätecode-Phishing und OAuth-Zustimmung. Üben Sie sichere Entscheidungen mit CyberPlay-Kursen und Find the Fake Login.
DE · 9 Min. Lesezeit - Ist öffentliches WLAN fürs Arbeiten sicher? Hotspots, HTTPS und falsche Portale
Erfahren Sie, wann öffentliches WLAN fürs Arbeiten geeignet ist, wie Sie Hotel-Hotspots prüfen, gefälschte Portale erkennen und sichere Zugänge wählen.
DE · 7 Min. Lesezeit