Survivre au rançongiciel — Jeu de cybersécurité
Tu diriges les opérations d'AcmeWorks par intérim, une entreprise de 75 personnes. Trente jours ouvrés. Un budget limité. La campagne avance déjà vers le bâtiment. La résilience, c'est le travail ennuyeux qu'on fait avant.

Survivre au rançongiciel est un jeu gratuit de cybersécurité accessible dans le navigateur. Tu diriges les opérations d'AcmeWorks par intérim, une entreprise de 75 personnes. Trente jours ouvrés. Un budget limité. La campagne avance déjà vers le bâtiment. La résilience, c'est le travail ennuyeux qu'on fait avant.
Difficulté : Avancé. Durée estimée : 45 minutes.
Un plateau de bureau en 3D parcourable à pied, treize services et vingt personnes nommées, piloté depuis un HUD de gestion. Dix jauges visibles — trésorerie, budget sécurité, productivité, moral, réputation, posture de sécurité, risque opérationnel, état des sauvegardes, détection et reprise — reposent sur vingt-huit variables de sécurité cachées, celles que le moteur d'attaque lit vraiment.
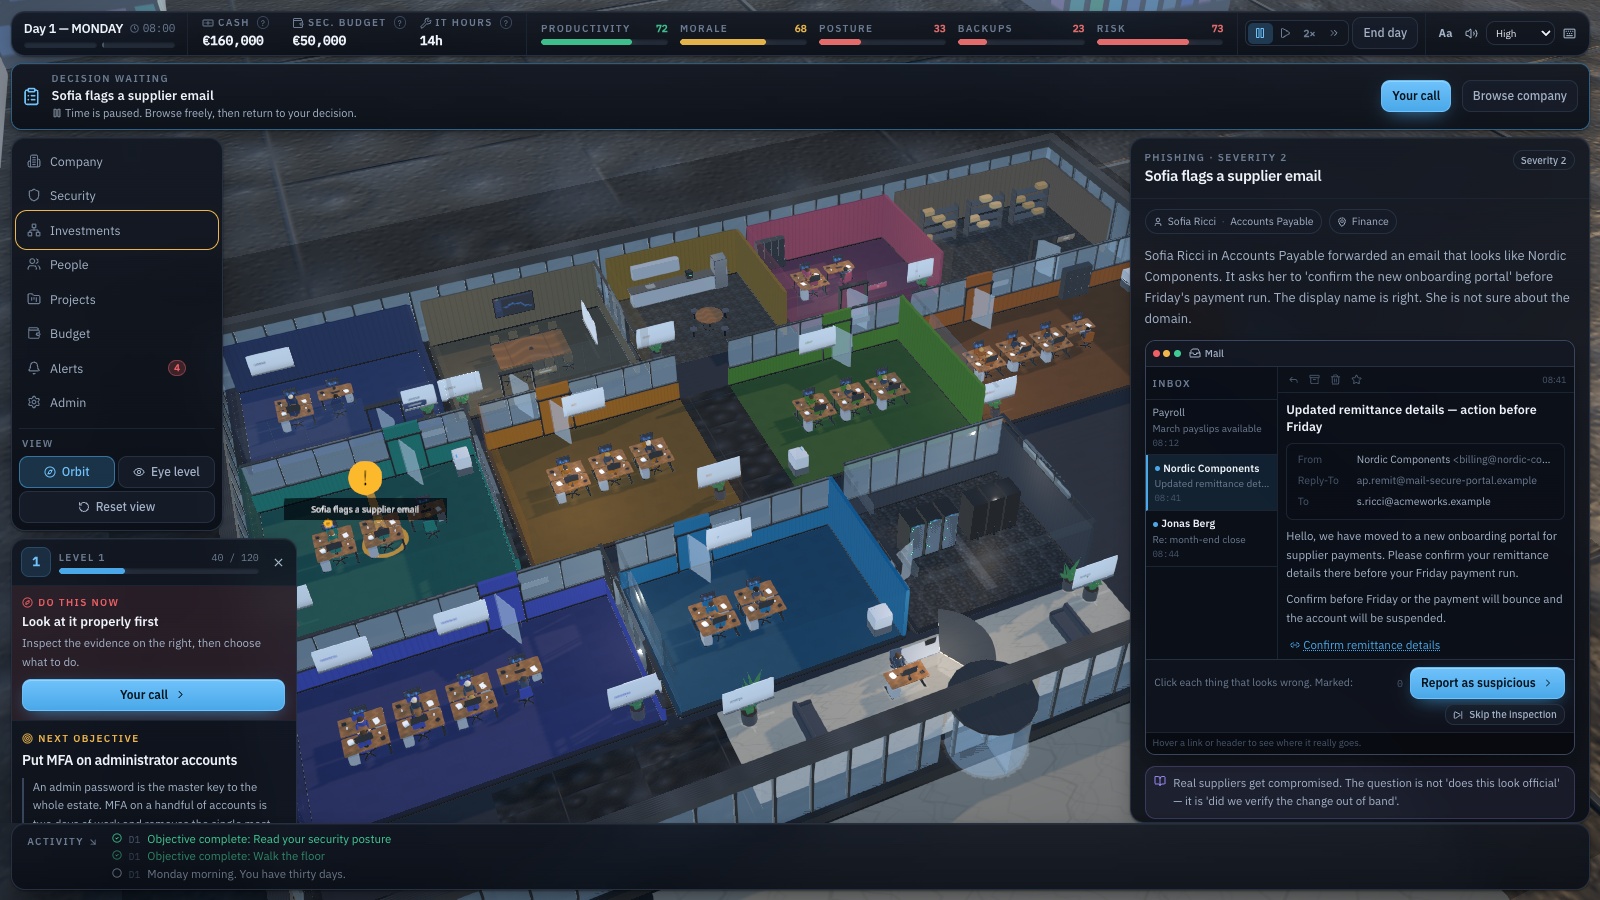
Les jours un à cinq sont une mise en route scriptée : un email de fournisseur dont le service Finance n'est pas sûr, une fenêtre de mise à jour ERP de quatre heures, un volume de sauvegarde à 95 %, l'exception d'accès à distance du CEO, et un fournisseur qui a changé de coordonnées bancaires. Ensuite, un paquet de cinquante-quatre événements pondérés est tiré en fonction de l'état que tu as construit, et les événements apparaissent dans le bâtiment — un faisceau au-dessus du service et un marqueur sur la personne concernée — pas seulement en fenêtres surgissantes.
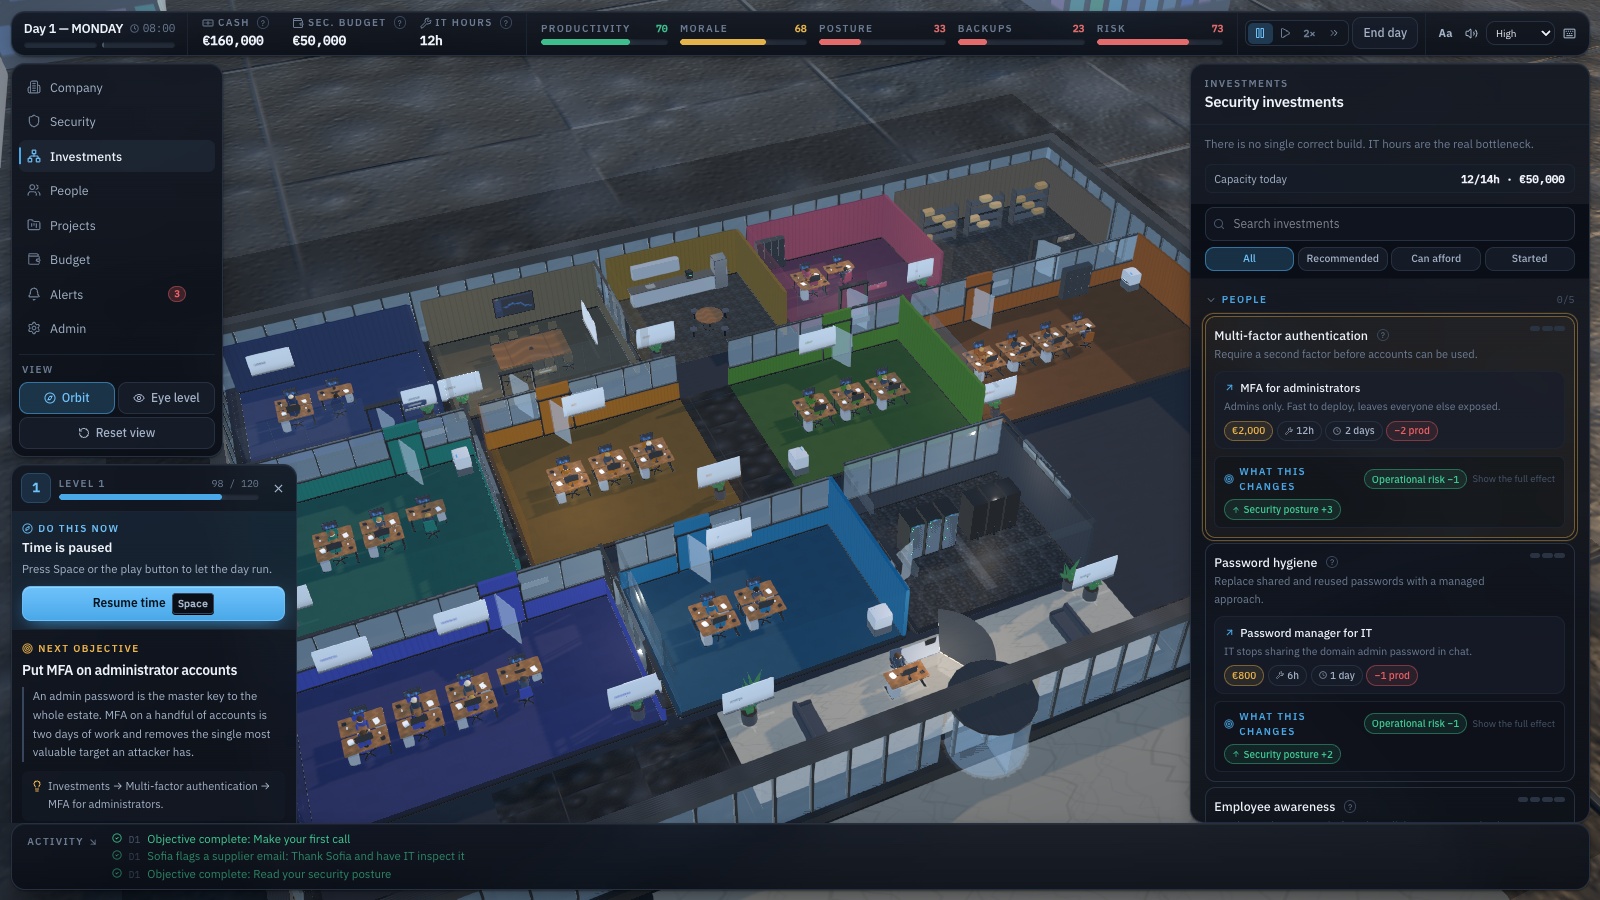
Vingt-cinq mesures de sécurité — identité, sensibilisation, postes, mises à jour, réseau, messagerie, cloud, journalisation, SIEM, supervision, sauvegardes, reprise après sinistre, réponse à incident, communication, juridique et gestion des fournisseurs — s'achètent comme des projets de plusieurs jours. Chaque niveau annonce son coût, ses heures d'IT, ses jours et son impact sur la productivité, et lit dans les mêmes tables que le moteur d'attaque quelles voies d'entrée deviennent moins probables et quelles étapes de la kill chain deviennent blocables — l'explication ne peut donc pas s'écarter de la simulation.
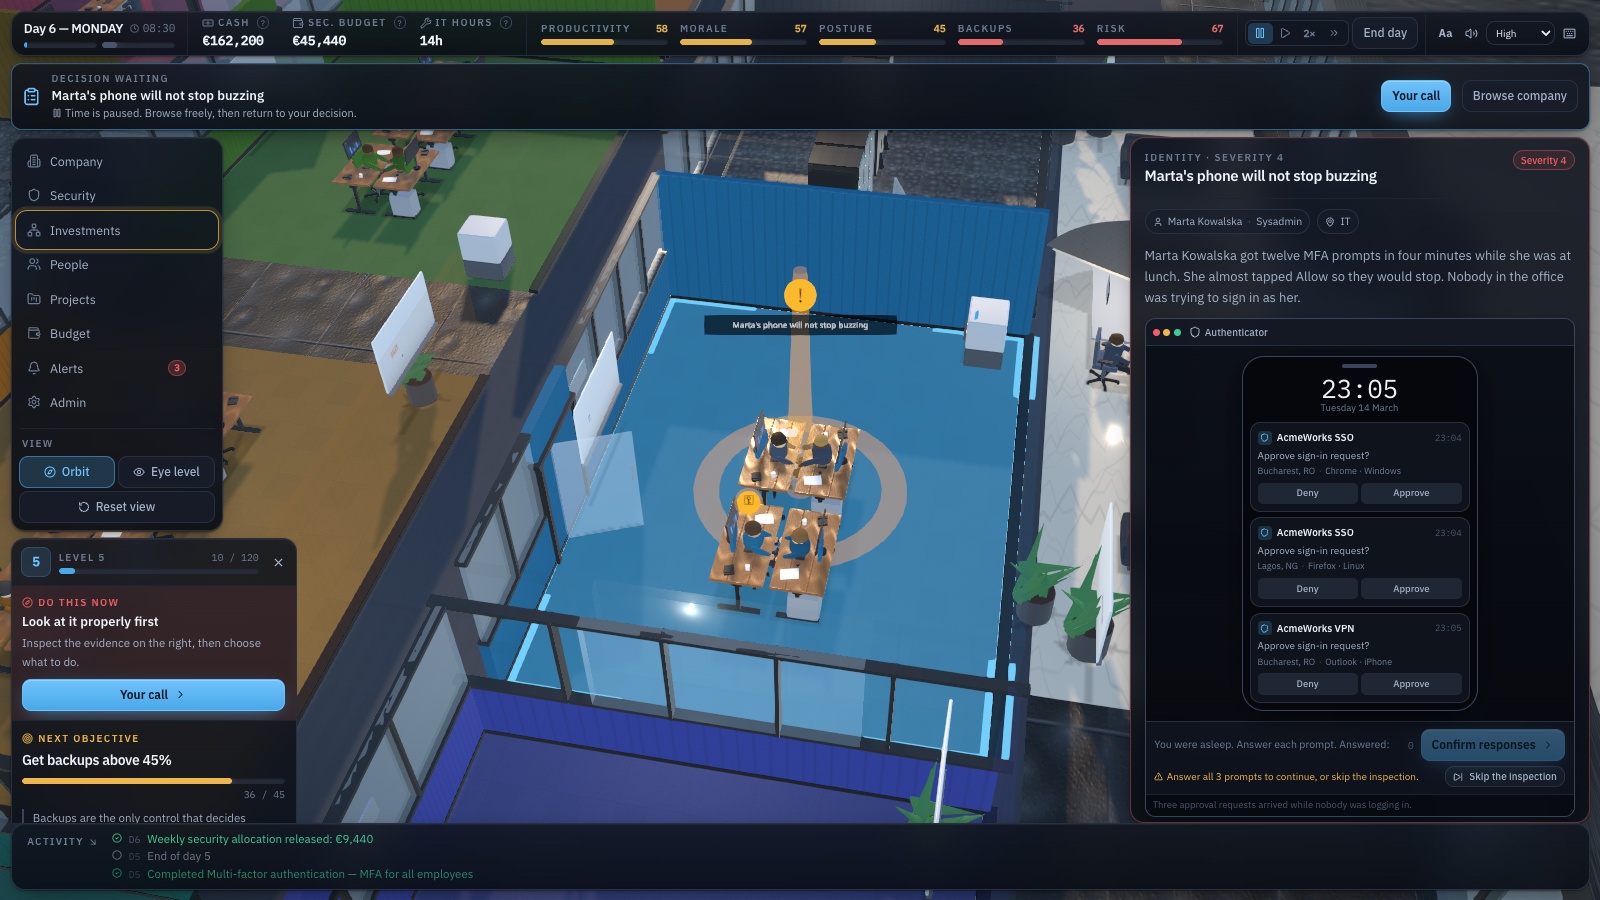
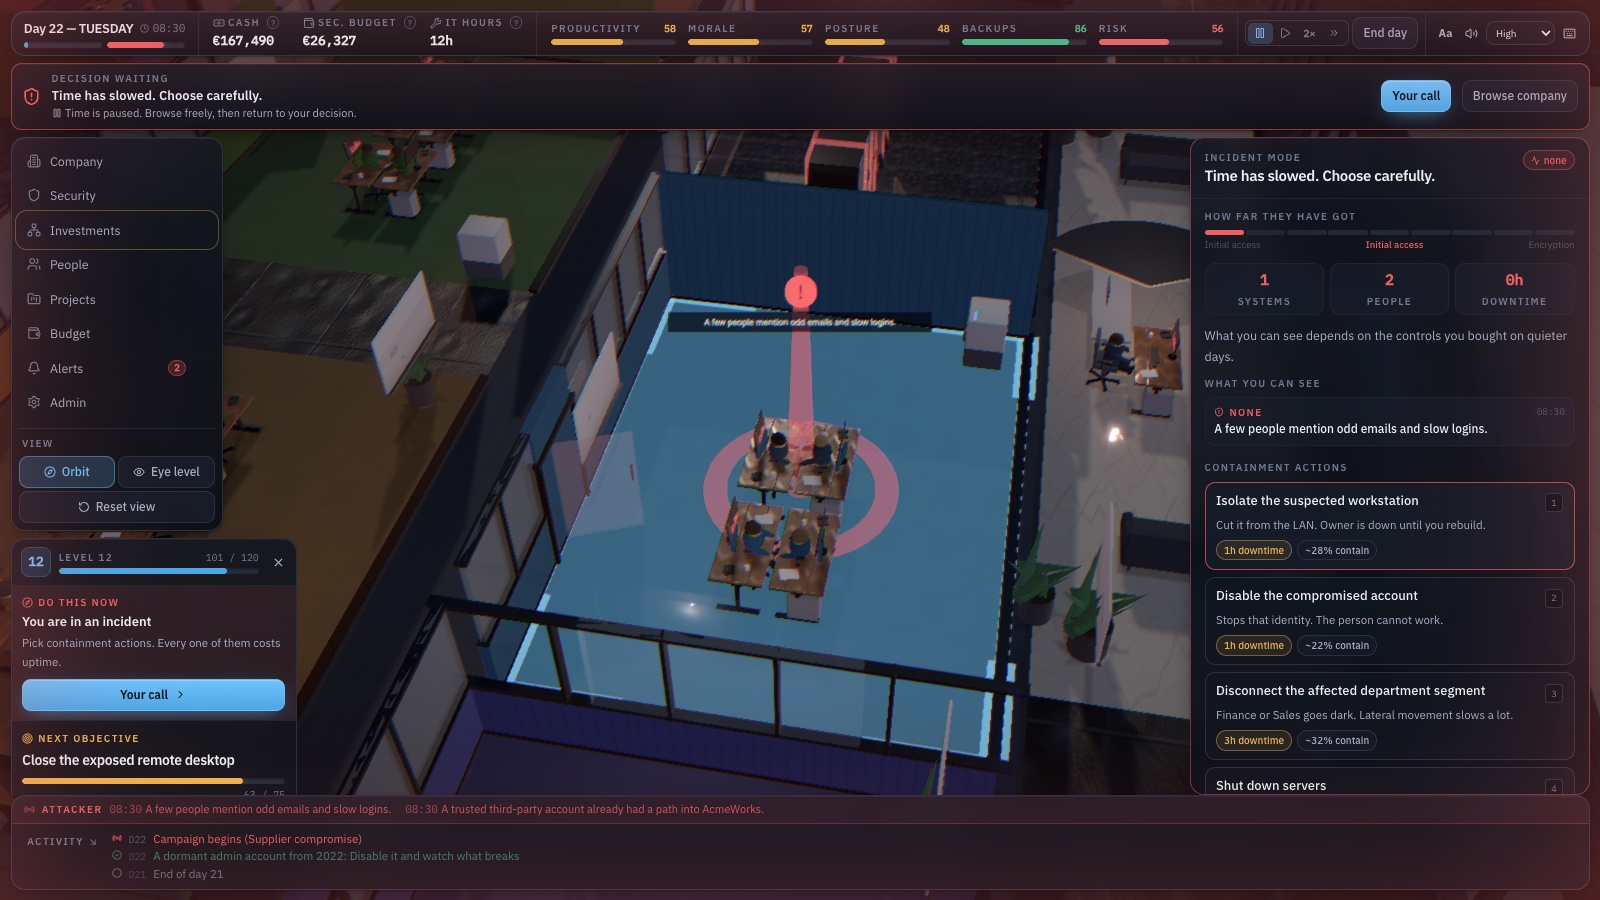
Quelque part entre le jour 18 et le jour 30, une campagne démarre sur l'un de six vecteurs : hameçonnage, identifiants volés, bureau à distance exposé, compromission d'un fournisseur, logiciel malveillant ou abus d'OAuth. Ce que tu vois à ce moment-là dépend de la supervision achetée les jours calmes — rien, une alerte EDR, une corrélation SIEM, ou la phrase d'un analyste. Ensuite tu contiens, tu restaures ou tu paies. Avant de décider, tu peux examiner les preuves dans l'outil qu'une vraie personne aurait sous les yeux : une messagerie, un écran de verrouillage de téléphone, une console de détection, une console de sauvegarde.
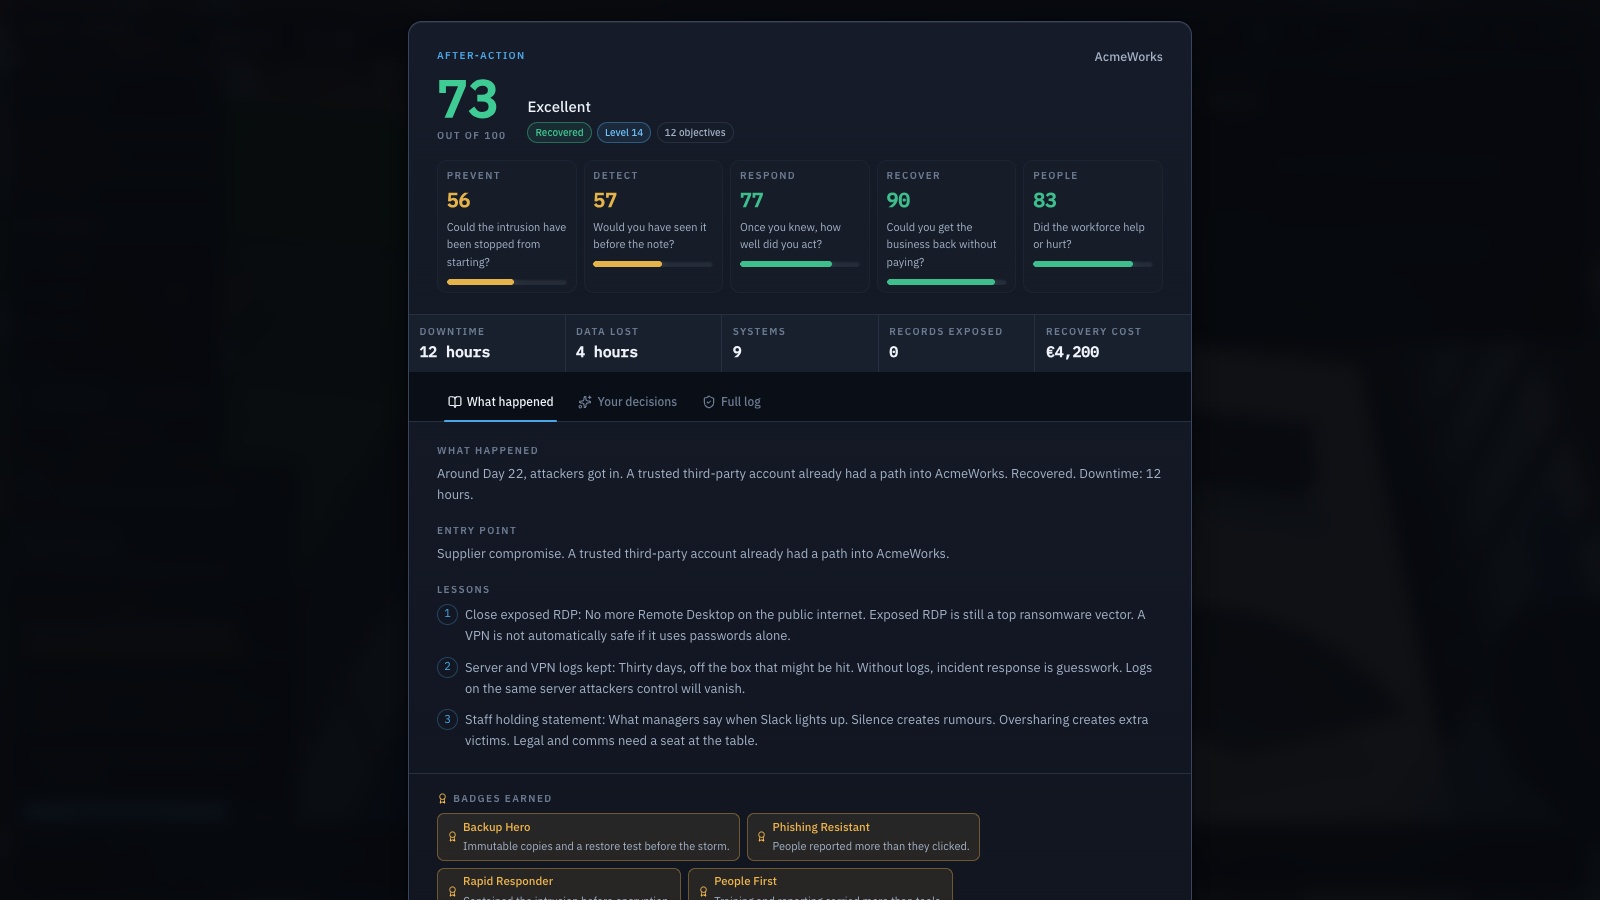
Le débriefing est un rapport, pas une note : un score sur 100 réparti entre Prévenir, Détecter, Répondre, Rétablir et Personnes, le point d'entrée, la meilleure et la plus faible décision, l'avertissement manqué, et ce qu'un autre dosage aurait changé aux deux derniers jours. Quatre modes de formation — individuel, équipe, atelier animé, évaluation — décident si l'horloge s'arrête pour une décision et si les conséquences sont expliquées au moment où elles tombent. Le seed est affiché : la même trame d'événements et d'attaque se rejoue contre une autre stratégie.
Ce que vous apprendrez
- La sauvegarde décide si une demande de rançon est une crise ou une facture qu'on peut refuser
- Une copie que l'attaquant peut atteindre n'est pas une sauvegarde — le rançongiciel moderne efface les copies avant de chiffrer quoi que ce soit
- Une sauvegarde non testée est une rumeur ; c'est la restauration qui doit marcher
- Sans supervision, le premier signal honnête que quelque chose ne va pas est la note de rançon
- Le rançongiciel se propage sur les droits que personne n'a retirés, à travers le réseau que personne n'a segmenté
- La sécurité de tes fournisseurs est la tienne — un admin fournisseur permanent, c'est le problème d'un autre qui devient le tien
- À 3 h du matin, personne n'invente une bonne décision ; le plan se fait au calme
- Chaque option coûte de l'argent, des heures ou de la bonne volonté — aucune ne coûte rien
Comment jouer
- Nomme l'entreprise, puis choisis une langue, un secteur, une difficulté et un mode de formation — l'écran de configuration liste les règles que chacun change avant que tu choisisses.
- Lis le briefing du matin et commence la journée. L'étage tourne en 1×, 2× ou 4×, et Space met en pause.
- Dépense le budget sécurité et les heures d'IT du jour dans Investissements ; chaque niveau de mesure montre ce qu'il coûte et ce qu'il change avant que tu t'engages.
- Réponds aux événements là où ils se produisent — et quand le jeu propose une surface d'inspection, lis la messagerie, le téléphone, la console de détection ou la console de sauvegarde avant de décider.
- Quand la campagne démarre, travaille dans le panneau d'incident : isole le poste de travail, désactive l'identité, déconnecte le segment, appelle le prestataire sous contrat, ou lance la restauration.
- Lis le retour d'expérience — le score, le point d'entrée, la décision qui a tout décidé, et le seed pour rejouer une autre stratégie.
Plateformes et langues
- Plateformes : Ordinateur
- Langues : English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Pratiquer avec ces jeux
Captures du jeu
Thèmes associés
- Jeux de sensibilisation au phishing
Entraînez-vous à repérer les messages trompeurs, les fausses pages de connexion et les demandes de paiement suspectes.
- Jeux de sensibilisation et de réponse aux rançongiciels
Explorez les décisions liées aux pièces jointes suspectes, au confinement, au signalement et à la restauration.
- Jeux sur les mots de passe et la sécurité des comptes
Découvrez les mots de passe uniques, les gestionnaires, l’authentification multifacteur et les fausses connexions.
- Jeux sur les sauvegardes et la restauration
Pratiquez les décisions de sauvegarde et distinguez synchronisation et copies restaurables.