Supraviețuire ransomware — Joc de securitate cibernetică
Conduci interimar operațiunile AcmeWorks, o firmă cu 75 de oameni. Treizeci de zile lucrătoare. Un buget limitat. Campania se apropie deja de clădire. Reziliența se construiește din munca plictisitoare de dinainte.

Supraviețuire ransomware este un joc gratuit de securitate cibernetică, disponibil în browser. Conduci interimar operațiunile AcmeWorks, o firmă cu 75 de oameni. Treizeci de zile lucrătoare. Un buget limitat. Campania se apropie deja de clădire. Reziliența se construiește din munca plictisitoare de dinainte.
Dificultate: Avansat. Durată estimată: 45 minute.
Un etaj de birou 3D prin care poți umbla, cu treisprezece departamente și douăzeci de oameni cu nume, condus dintr-un HUD de management. Zece indicatori vizibili — numerar, buget de securitate, productivitate, moral, reputație, postură de securitate, risc operațional, pregătire backup, detecție și recuperare — stau peste douăzeci și opt de variabile de securitate ascunse, cele pe care motorul de atac chiar le citește.
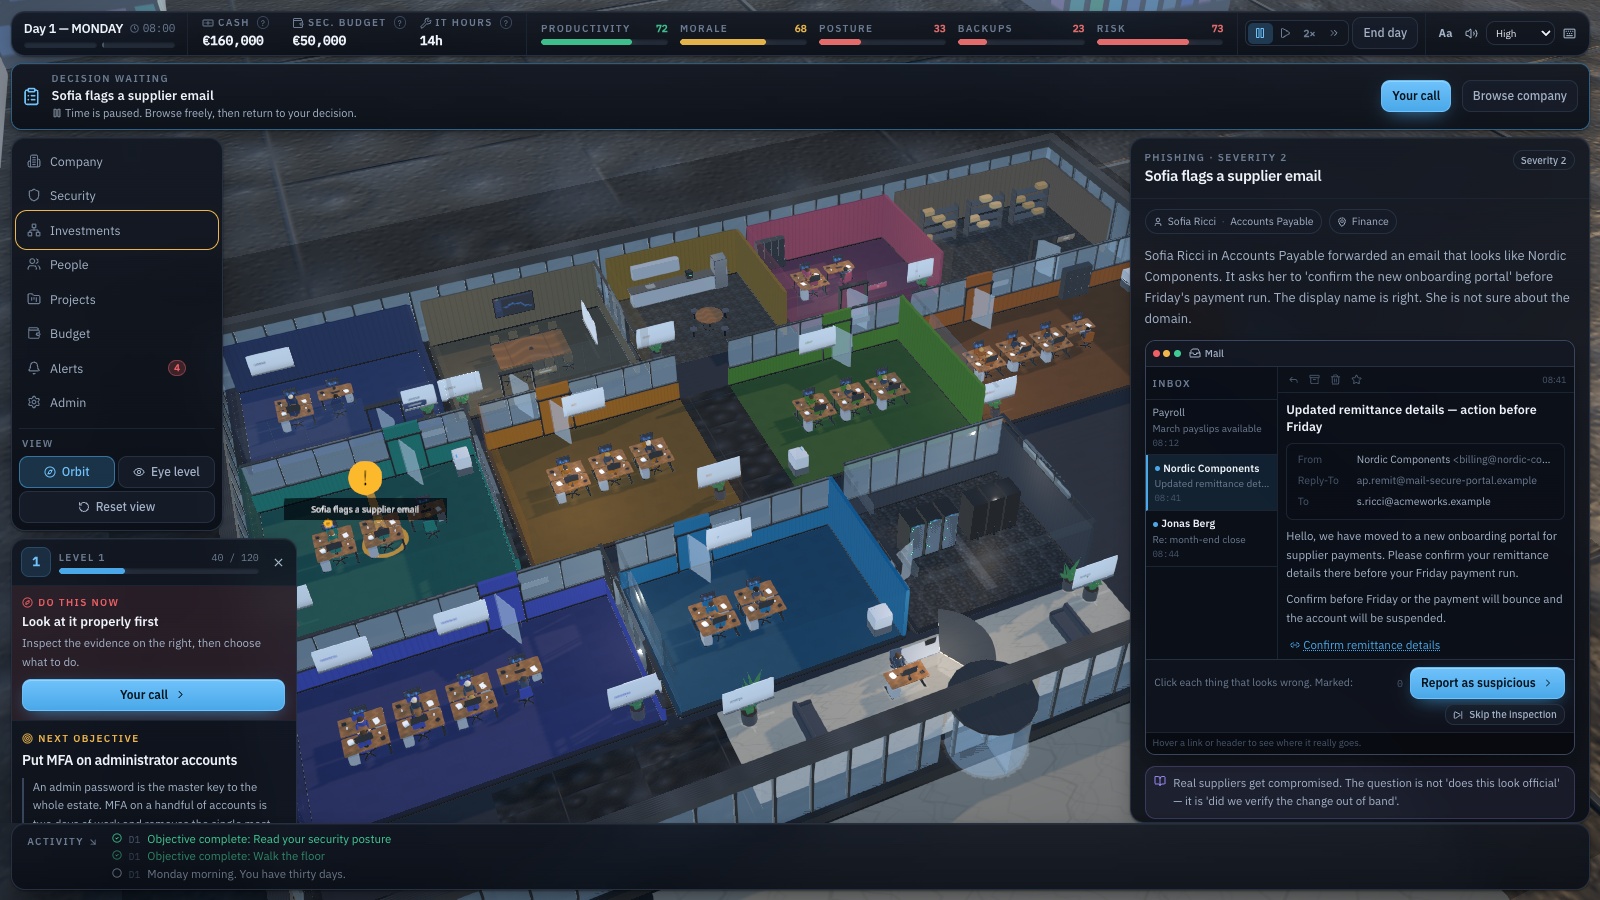
Zilele unu–cinci sunt o rampă de lansare scriptată: un email de la un furnizor de care departamentul Financiar nu e sigur, o fereastră de patch ERP de patru ore, un volum de backup la 95%, excepția de acces la distanță a CEO-ului și un furnizor care și-a schimbat datele bancare. După aceea, un pachet de cincizeci și patru de evenimente ponderate se împarte în funcție de starea pe care ai construit-o, iar evenimentele apar în clădire — un fascicul deasupra departamentului și un marcaj pe persoana căreia i s-a întâmplat — nu doar ca ferestre pop-up.
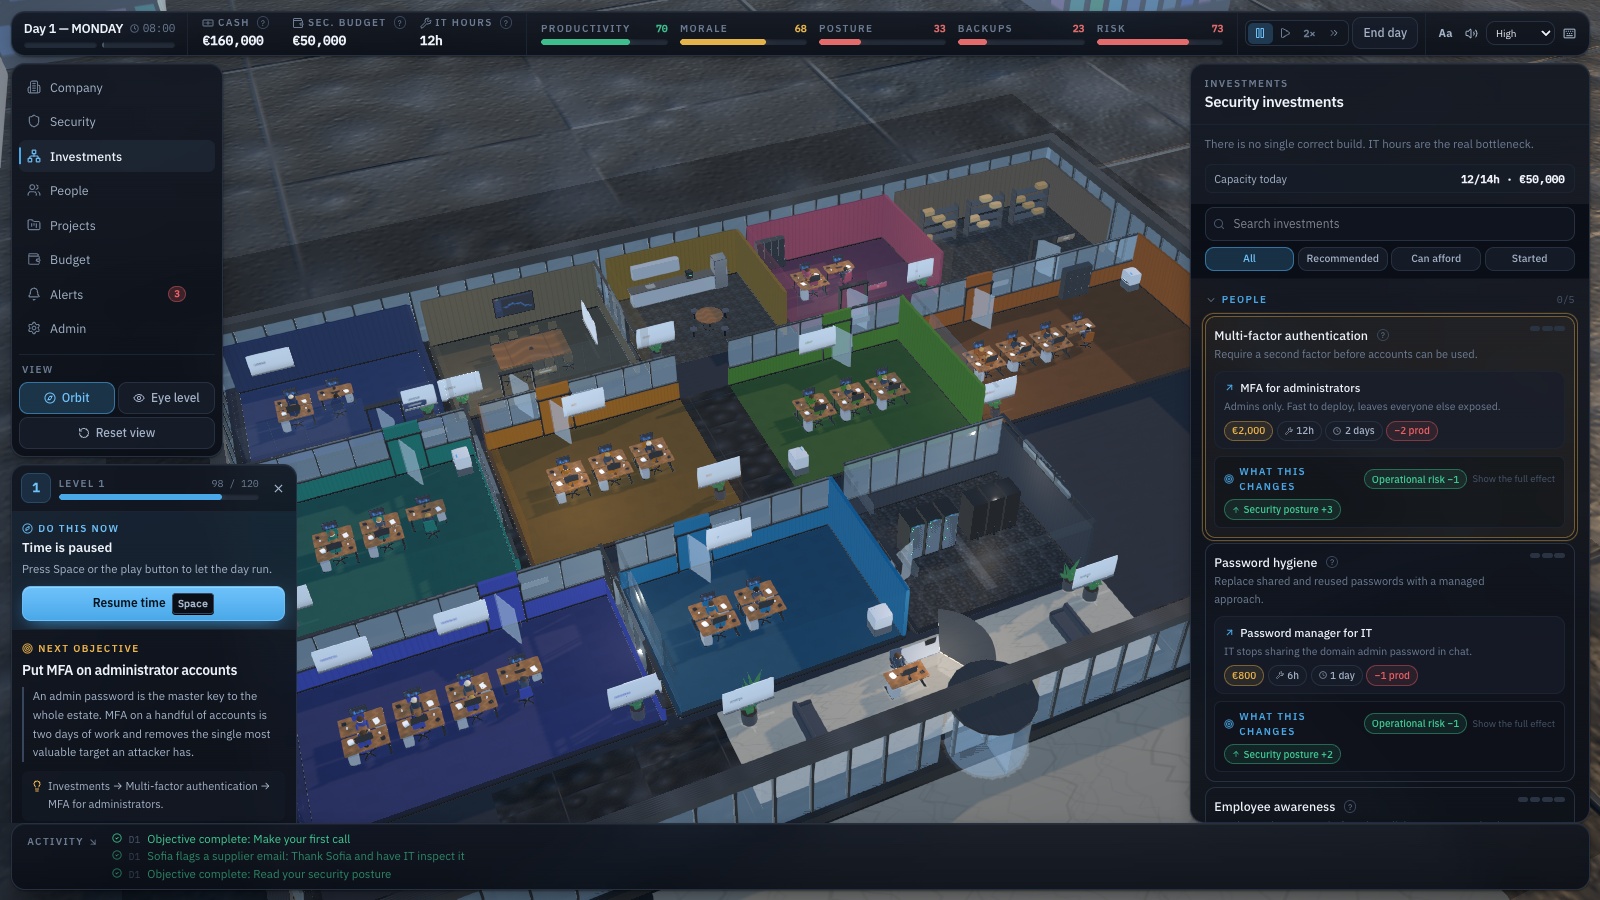
Douăzeci și cinci de controale de securitate — identitate, conștientizare, endpoint, patch-uri, rețea, email, cloud, logare, SIEM, monitorizare, backup, recuperare în caz de dezastru, răspuns la incidente, comunicare, juridic și management de furnizori — se cumpără ca proiecte de mai multe zile. Fiecare nivel își arată costul, orele de IT, zilele și impactul pe productivitate și citește din aceleași tabele pe care le folosește motorul de atac ce căi de intrare devin mai puțin probabile și ce etape din kill chain devin blocabile — așa că explicația nu se poate depărta de simulare.
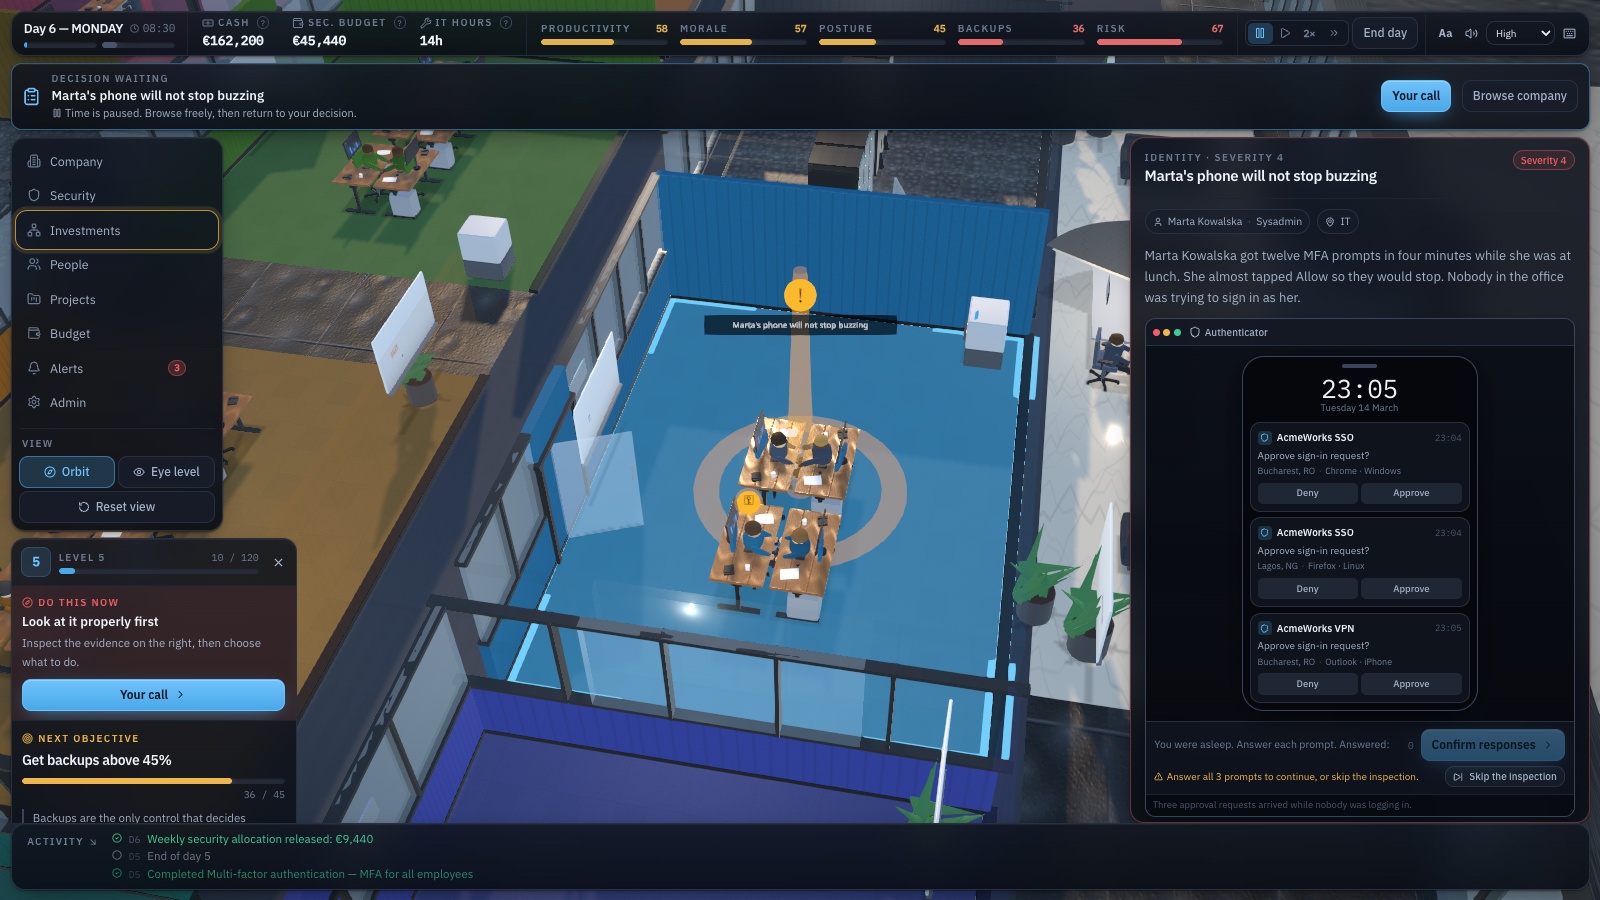
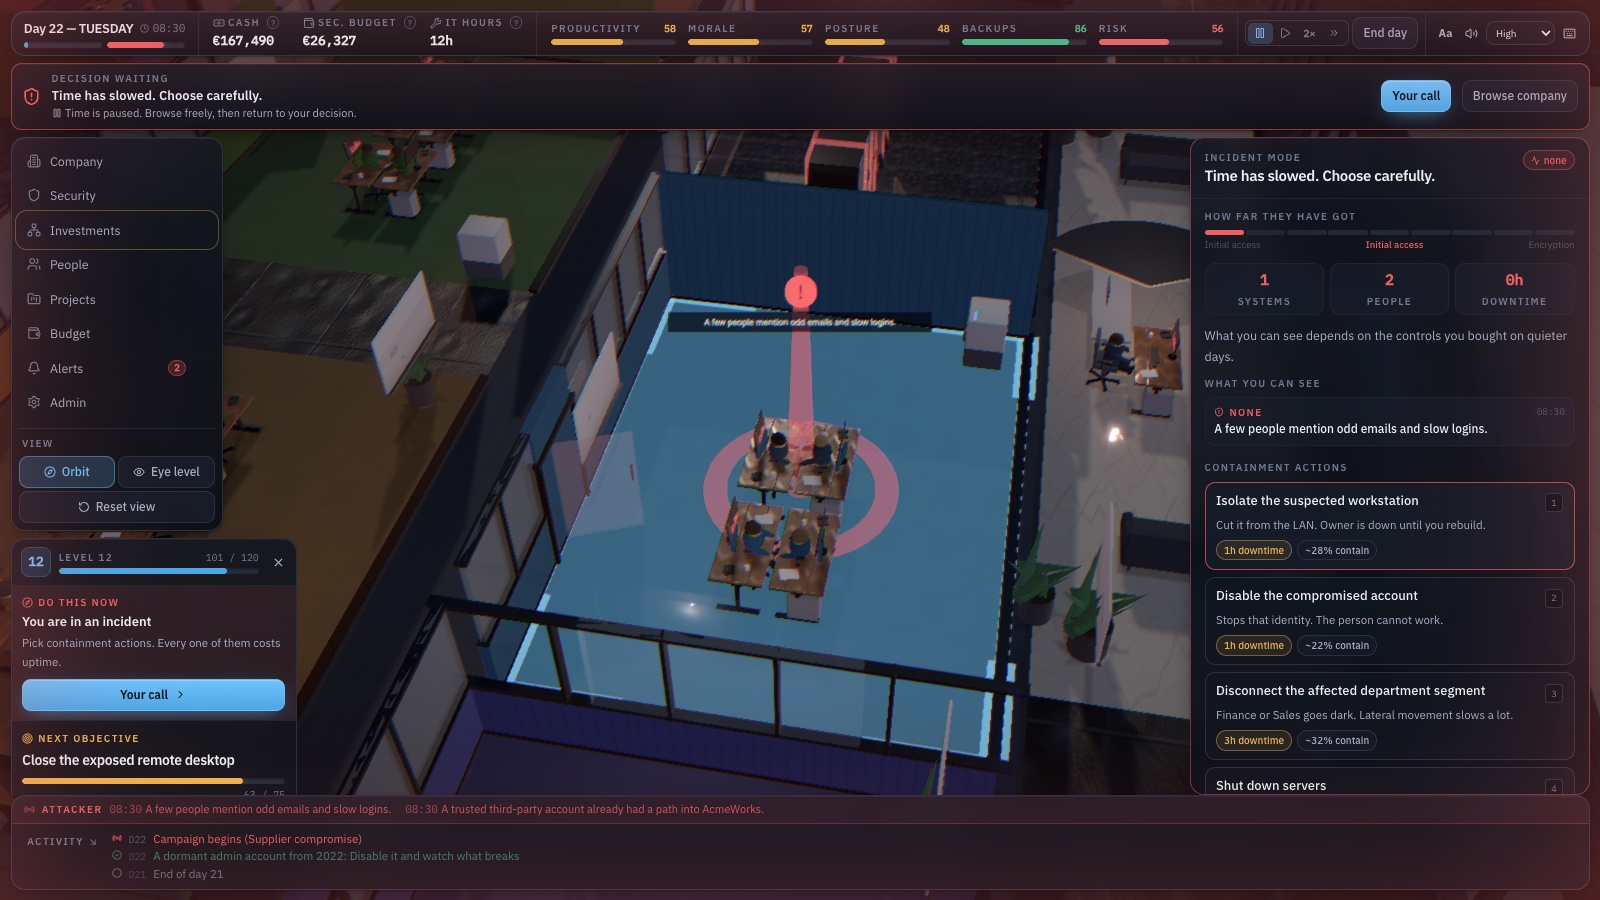
Undeva între ziua 18 și ziua 30 pornește o campanie pe unul dintre șase vectori: phishing, credențiale furate, remote desktop expus, compromitere de furnizor, software malițios sau abuz OAuth. Ce se vede atunci depinde de monitorizarea cumpărată în zilele liniștite — nimic, o alertă EDR, o corelare SIEM sau propoziția unui analist. Apoi limitezi, restaurezi sau plătești. Înainte de decizie poți inspecta dovezile în instrumentul în care s-ar uita un om real: un client de email, ecranul blocat al unui telefon, o consolă de detecție, o consolă de backup.
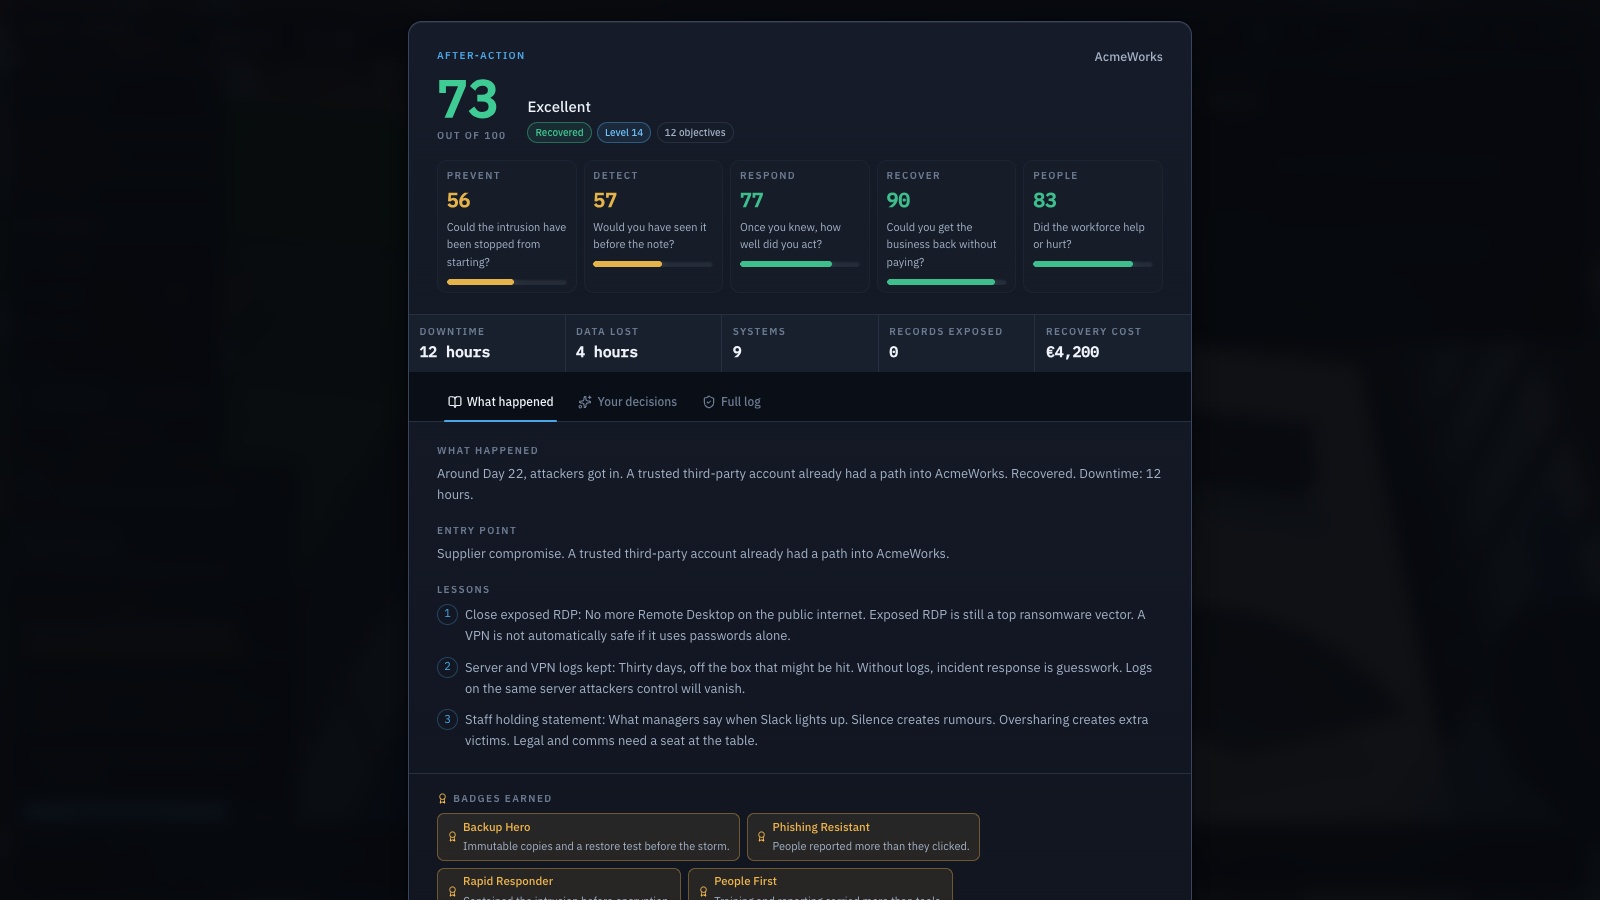
Debriefingul e un raport, nu o notă: un scor din 100 pe Prevenire, Detecție, Răspuns, Recuperare și Oameni, punctul de intrare, cea mai bună și cea mai slabă decizie, avertismentul ratat și ce ar fi făcut un alt mix în ultimele două zile. Patru moduri de instruire — individual, echipă, workshop facilitat, evaluare — schimbă dacă ceasul se oprește pentru o decizie și dacă urmările sunt explicate pe măsură ce apar. Seed-ul e afișat, așa că aceeași formă de evenimente și de atac poate fi reluată cu altă strategie.
Ce vei învăța
- Backup-ul decide dacă o cerere de răscumpărare e o criză sau o factură pe care o poți refuza
- O copie la care ajunge atacatorul nu e backup — ransomware-ul modern șterge copiile înainte să cripteze ceva
- Un backup netestat e un zvon; restaurarea e cea care trebuie să funcționeze
- Fără monitorizare, primul semnal onest că ceva e în neregulă e nota de răscumpărare
- Ransomware-ul se propagă pe drepturile pe care nu le-a retras nimeni, prin rețeaua pe care nu a segmentat-o nimeni
- Securitatea furnizorilor tăi e securitatea ta — un admin permanent de furnizor e problema altcuiva devenită a ta
- La 3 dimineața nimeni nu inventează o decizie bună; planul se face cât toată lumea e calmă
- Fiecare opțiune costă bani, ore sau bunăvoință — nu există opțiune care să nu coste nimic
Cum se joacă
- Dă un nume companiei, apoi alege o limbă, o industrie, o dificultate și un mod de instruire — ecranul de configurare arată ce reguli schimbă fiecare, înainte să alegi.
- Citește briefingul de dimineață și începe ziua. Biroul merge la 1×, 2× sau 4×, iar Space pune pauză.
- Cheltuie bugetul de securitate și orele de IT ale zilei în Investiții; fiecare nivel de control arată cât costă și ce schimbă înainte să te angajezi.
- Răspunde evenimentelor acolo unde se întâmplă — iar unde jocul oferă o suprafață de inspecție, citește clientul de email, telefonul, consola de detecție sau consola de backup înainte să decizi.
- Când începe campania, lucrează în panoul de incident: izolează stația de lucru, dezactivează identitatea, deconectează segmentul, cheamă firma cu contract sau pornește restaurarea.
- Citește raportul de după acțiune — scorul, punctul de intrare, decizia care a hotărât totul și seed-ul cu care reiei altă strategie.
Platforme și limbi
- Platforme: Calculator
- Limbi: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Exersează cu aceste jocuri
Capturi din joc
Teme conexe
- Jocuri de conștientizare a phishingului
Exersează recunoașterea mesajelor înșelătoare, paginilor false de autentificare și cererilor suspecte de plată.
- Jocuri de conștientizare și răspuns la ransomware
Exersează decizii despre atașamente suspecte, limitarea incidentelor, raportare și recuperare.
- Jocuri despre parole și securitatea conturilor
Învață despre parole unice, administratoare de parole, autentificare multifactor și pagini false de conectare.
- Jocuri despre copii de siguranță și recuperare
Exersează decizii despre copii de siguranță și diferența dintre sincronizare și copii recuperabile.