Ransomware overleven — Cybersecuritygame
Je leidt tijdelijk de operatie van AcmeWorks, een bedrijf met 75 mensen. Dertig werkdagen. Een beperkt budget. De campagne loopt al richting het gebouw. Weerbaarheid is het saaie werk dat je vooraf doet.

Ransomware overleven is een gratis cybersecuritygame voor de browser. Je leidt tijdelijk de operatie van AcmeWorks, een bedrijf met 75 mensen. Dertig werkdagen. Een beperkt budget. De campagne loopt al richting het gebouw. Weerbaarheid is het saaie werk dat je vooraf doet.
Moeilijkheid: Expert. Geschatte duur: 45 minuten.
Een beloopbare 3D-kantoorverdieping met dertien afdelingen en twintig mensen met een naam, bestuurd vanuit een management-HUD. Tien zichtbare meters — kasgeld, beveiligingsbudget, productiviteit, moraal, reputatie, beveiligingsniveau, operationeel risico, staat van de back-ups, detectie en herstel — liggen over achtentwintig verborgen beveiligingsvariabelen die de aanvalsmotor echt uitleest.
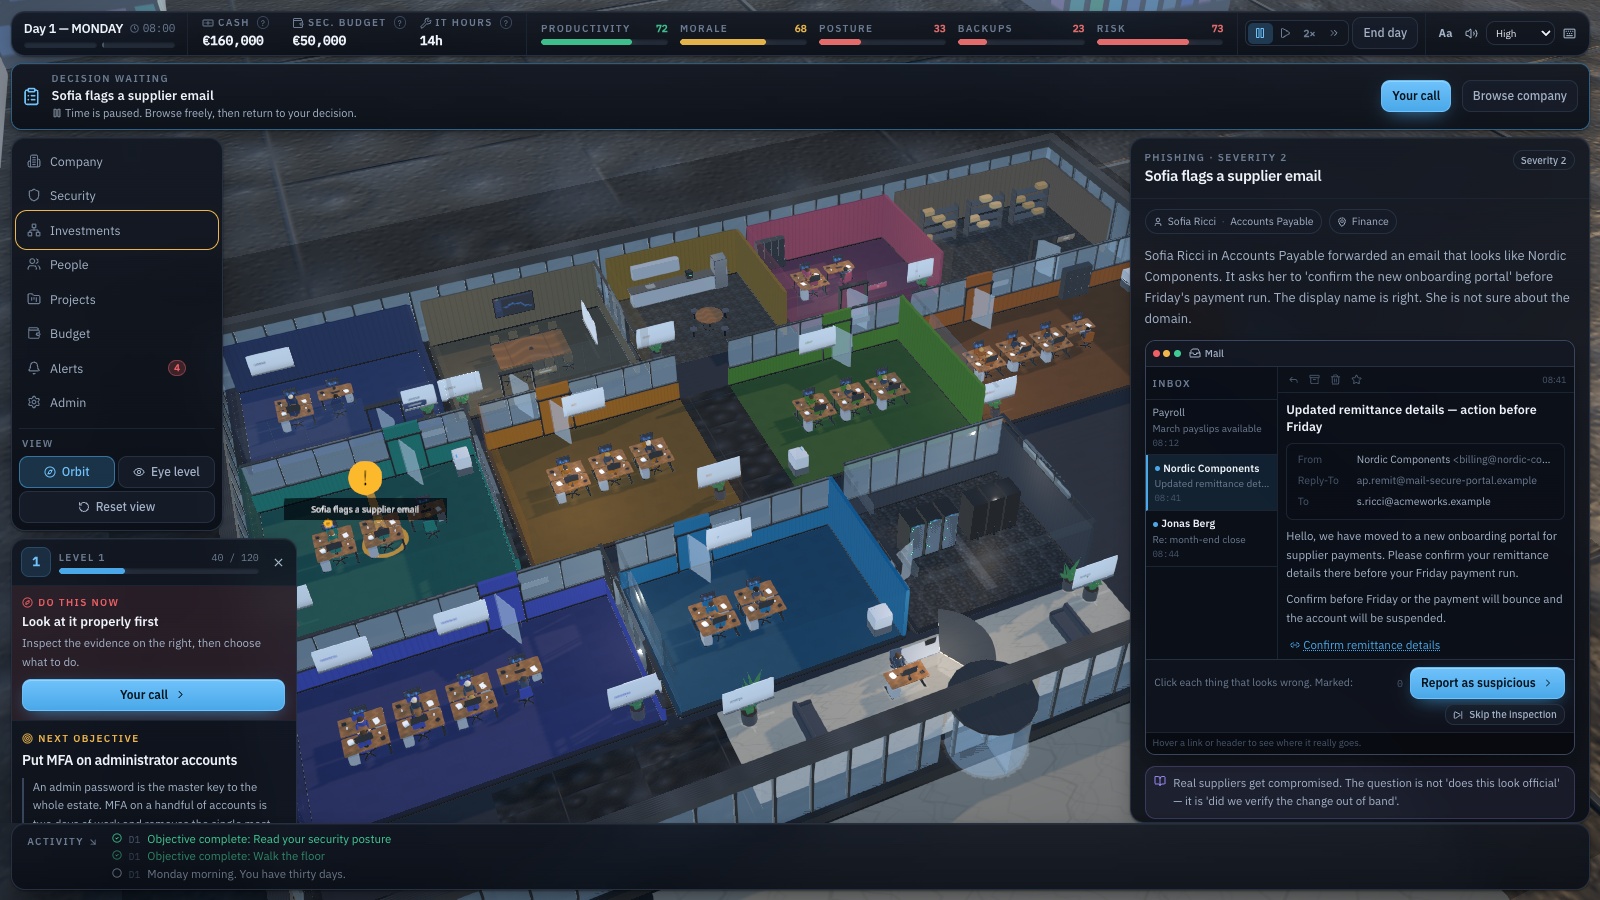
Dag één tot vijf zijn een uitgeschreven aanloop: een leveranciersmail waar de afdeling Financiën niet zeker van is, een ERP-updatevenster van vier uur, een back-upvolume op 95%, de uitzondering op afstandstoegang van de CEO, en een leverancier die zijn bankgegevens heeft gewijzigd. Daarna wordt een stapel van vierenvijftig gewogen gebeurtenissen uitgedeeld tegen de staat die je hebt opgebouwd, en gebeurtenissen verschijnen in het gebouw — een baken boven de afdeling en een markering bij de persoon om wie het gaat — niet alleen als pop-up.
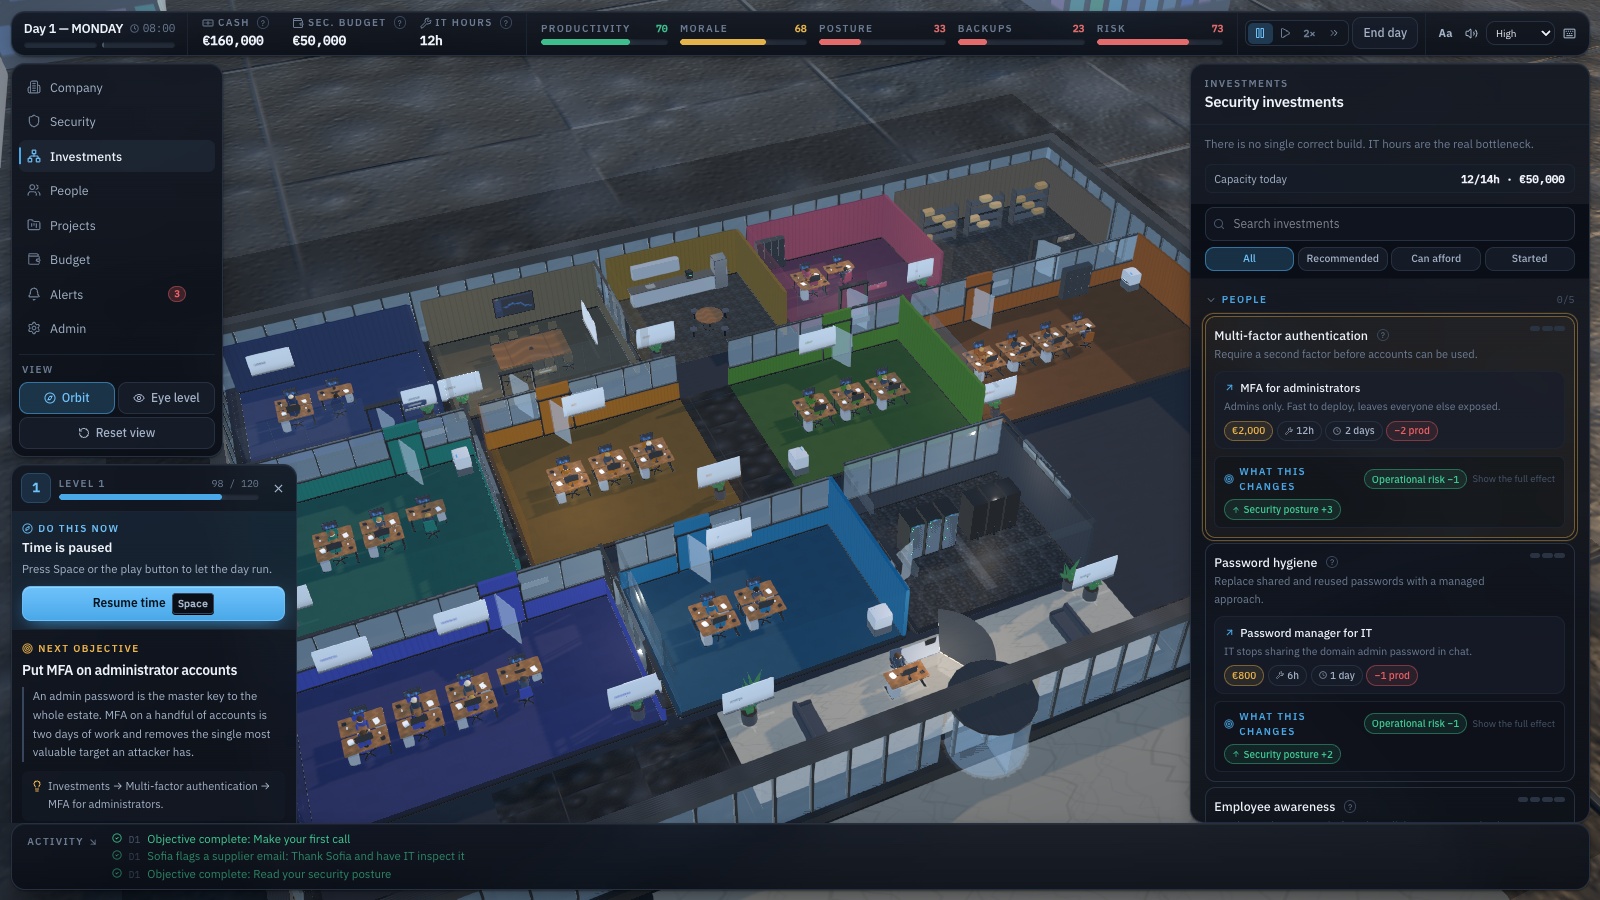
Vijfentwintig beveiligingsmaatregelen over identiteit, bewustzijn, apparaten, updates, netwerk, e-mail, cloud, logging, SIEM, monitoring, back-ups, uitwijk, incidentrespons, communicatie, juridisch en leveranciersbeheer worden gekocht als projecten van meerdere dagen. Elk niveau noemt zijn kosten, IT-uren, dagen en productiviteitsverlies, en leest uit dezelfde tabellen als de aanvalsmotor welke toegangspaden minder waarschijnlijk worden en welke stappen van de kill chain blokkeerbaar worden — zo kan de uitleg niet afdrijven van de simulatie.
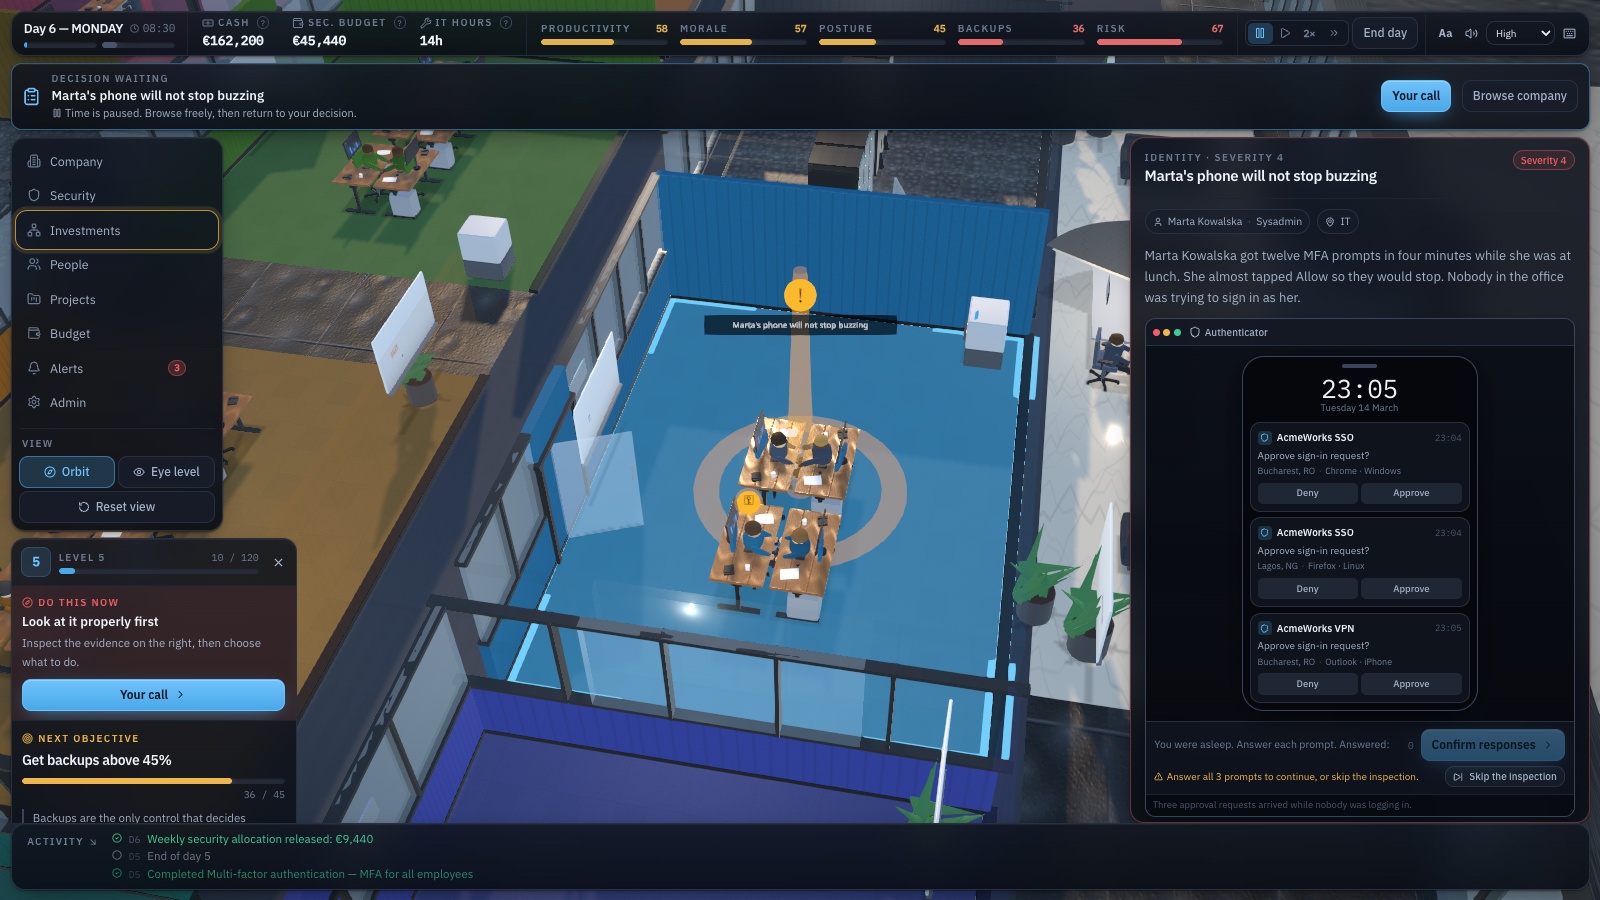
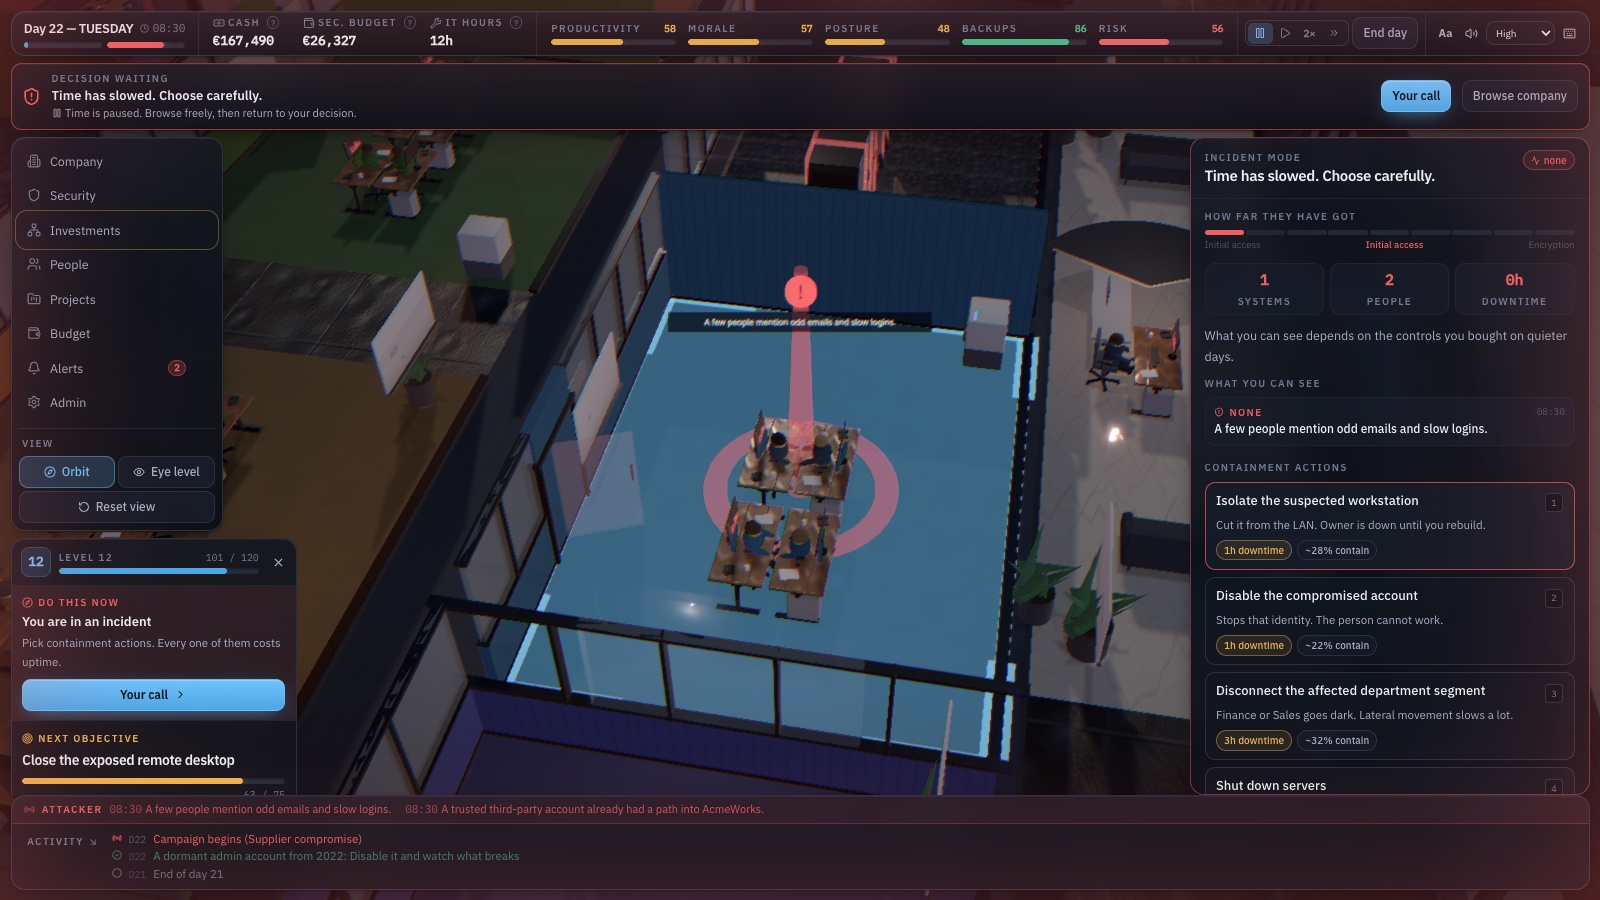
Ergens tussen dag 18 en dag 30 start een campagne langs een van zes vectoren: phishing, gestolen inloggegevens, blootgestelde remote desktop, gecompromitteerde leverancier, kwaadaardige software of misbruik van OAuth. Wat je dan ziet hangt af van de monitoring die je op de rustige dagen kocht — niets, een EDR-melding, een SIEM-correlatie, of de zin van een analist. Daarna dam je in, herstel je of betaal je. Voor je beslist kun je het bewijs bekijken in het gereedschap waar een echt mens naar zou kijken: een mailprogramma, een vergrendelscherm van een telefoon, een detectieconsole, een back-upconsole.
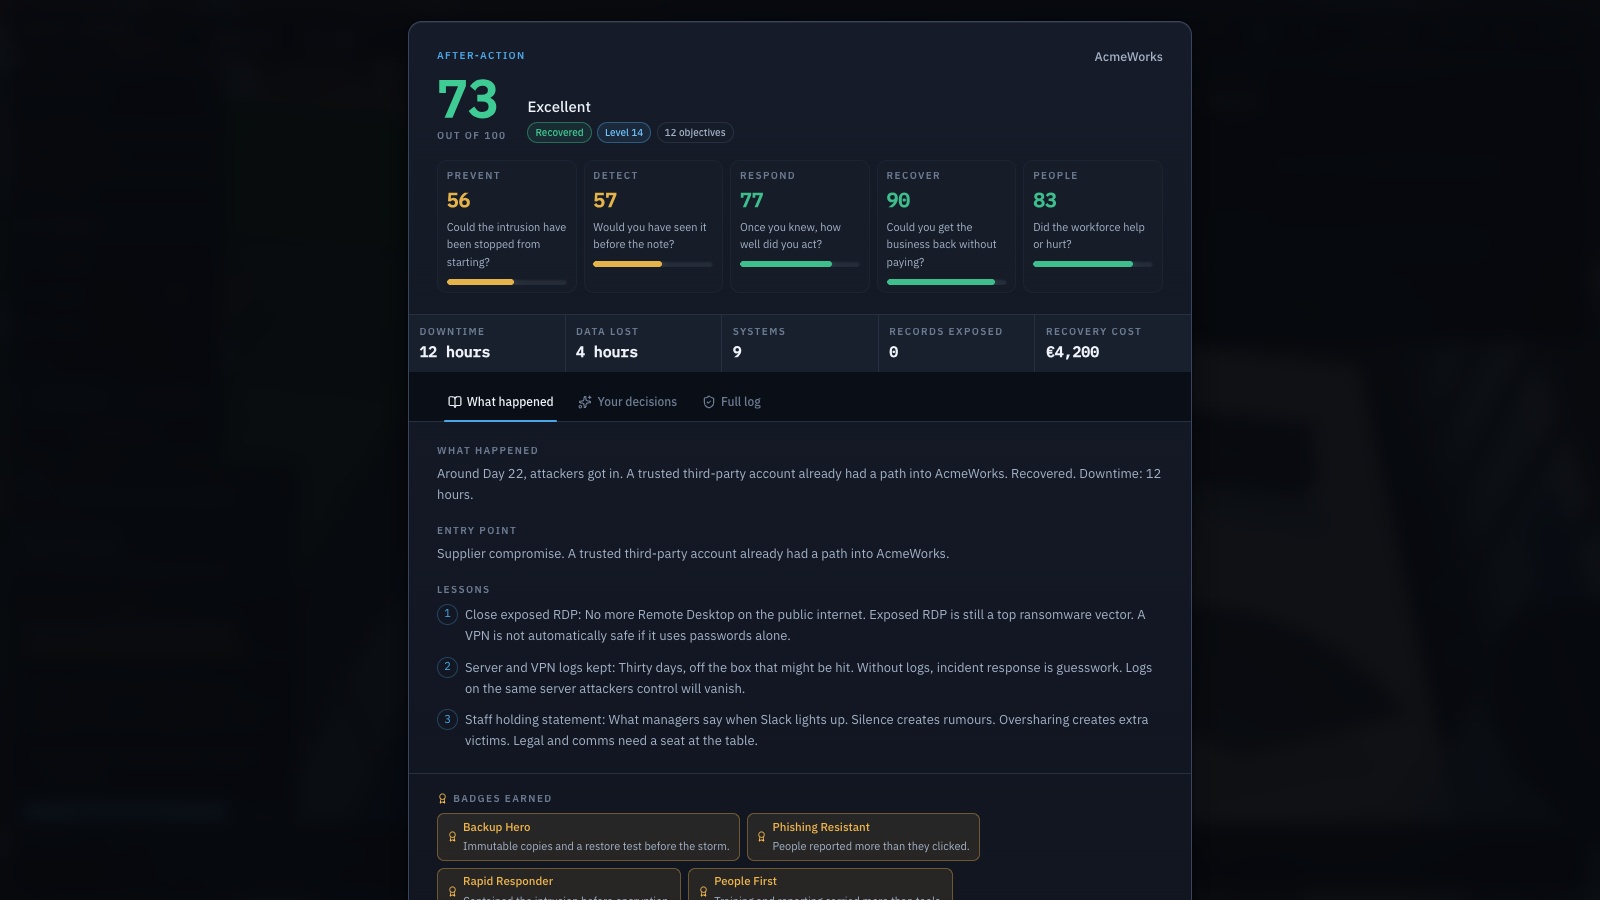
De nabespreking is een rapport, geen cijfer: een score van 100 over Voorkomen, Detecteren, Reageren, Herstellen en Mensen, het toegangspunt, de beste en de zwakste beslissing, de gemiste waarschuwing, en wat een andere mix met de laatste twee dagen had gedaan. Vier trainingsmodi — individueel, team, begeleide workshop, toets — bepalen of de klok stopt voor een beslissing en of gevolgen worden uitgelegd terwijl ze landen. De seed staat erbij, zodat dezelfde vorm van gebeurtenissen en aanval opnieuw tegen een andere strategie gespeeld kan worden.
Wat je leert
- Back-ups bepalen of een losgeldeis een crisis is of een factuur die je kunt weigeren
- Een kopie die de aanvaller kan bereiken is geen back-up — moderne ransomware wist de kopieën voordat er iets wordt versleuteld
- Een ongeteste back-up is een gerucht; het herstel is wat moet werken
- Zonder monitoring is het eerste eerlijke signaal dat er iets mis is de losgeldbrief
- Ransomware verspreidt zich over de rechten die niemand heeft weggehaald, over het netwerk dat niemand heeft gesegmenteerd
- De beveiliging van je leveranciers is jouw beveiliging — vaste beheerdersrechten voor een leverancier zijn andermans probleem dat het jouwe wordt
- Om drie uur 's nachts verzint niemand een goede beslissing; het plan wordt gemaakt terwijl iedereen rustig is
- Elke optie kost geld, uren of goodwill — er is geen optie die niets kost
Zo speel je
- Geef het bedrijf een naam en kies dan een taal, een branche, een moeilijkheid en een trainingsmodus — het instelscherm noemt de regels die elk daarvan verandert voordat je kiest.
- Lees de ochtendbriefing en start de dag. De verdieping loopt op 1×, 2× of 4×, en Space pauzeert.
- Geef het beveiligingsbudget en de IT-uren van de dag uit in Investeringen; elk maatregelniveau laat zien wat het kost en wat het verandert voordat je je vastlegt.
- Beantwoord gebeurtenissen waar ze gebeuren — en waar het spel een inspectievlak biedt, lees dan het mailprogramma, de telefoon, de detectieconsole of de back-upconsole voordat je beslist.
- Als de campagne begint, werk je in het incidentpaneel: isoleer het werkstation, schakel de identiteit uit, koppel het segment los, bel de partij met het contract, of start het herstel.
- Lees de nabespreking — de score, het toegangspunt, de beslissing die het bepaalde, en de seed om een andere strategie ertegen te spelen.
Platformen en talen
- Platformen: Computer
- Talen: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Oefen met deze games
Screenshots van de game
Verwante onderwerpen
- Games over phishingbewustzijn
Oefen het herkennen van misleidende berichten, valse inlogpagina’s en verdachte betaalverzoeken.
- Games over ransomware en incidentrespons
Oefen beslissingen over verdachte bijlagen, indamming, melding en herstel.
- Games over wachtwoorden en accountbeveiliging
Leer over unieke wachtwoorden, wachtwoordmanagers, multifactorauthenticatie en valse inlogpagina’s.
- Games over back-ups en herstel
Oefen back-upbeslissingen en leer het verschil tussen synchronisatie en herstelbare kopieën.