Sobrevivir al ransomware — Juego de ciberseguridad
Diriges en funciones las operaciones de AcmeWorks, una empresa de 75 personas. Treinta días laborables. Un presupuesto limitado. La campaña ya avanza hacia el edificio. La resiliencia es el trabajo aburrido que haces antes.

Sobrevivir al ransomware es un juego gratuito de ciberseguridad que funciona en el navegador. Diriges en funciones las operaciones de AcmeWorks, una empresa de 75 personas. Treinta días laborables. Un presupuesto limitado. La campaña ya avanza hacia el edificio. La resiliencia es el trabajo aburrido que haces antes.
Dificultad: Avanzado. Duración estimada: 45 minutos.
Una planta de oficinas en 3D que se puede recorrer a pie, con trece departamentos y veinte personas con nombre, gobernada desde un HUD de gestión. Diez medidores visibles — caja, presupuesto de seguridad, productividad, ánimo, reputación, postura de seguridad, riesgo operativo, estado de las copias de seguridad, detección y recuperación — se apoyan en veintiocho variables de seguridad ocultas, que son las que el motor de ataque lee de verdad.
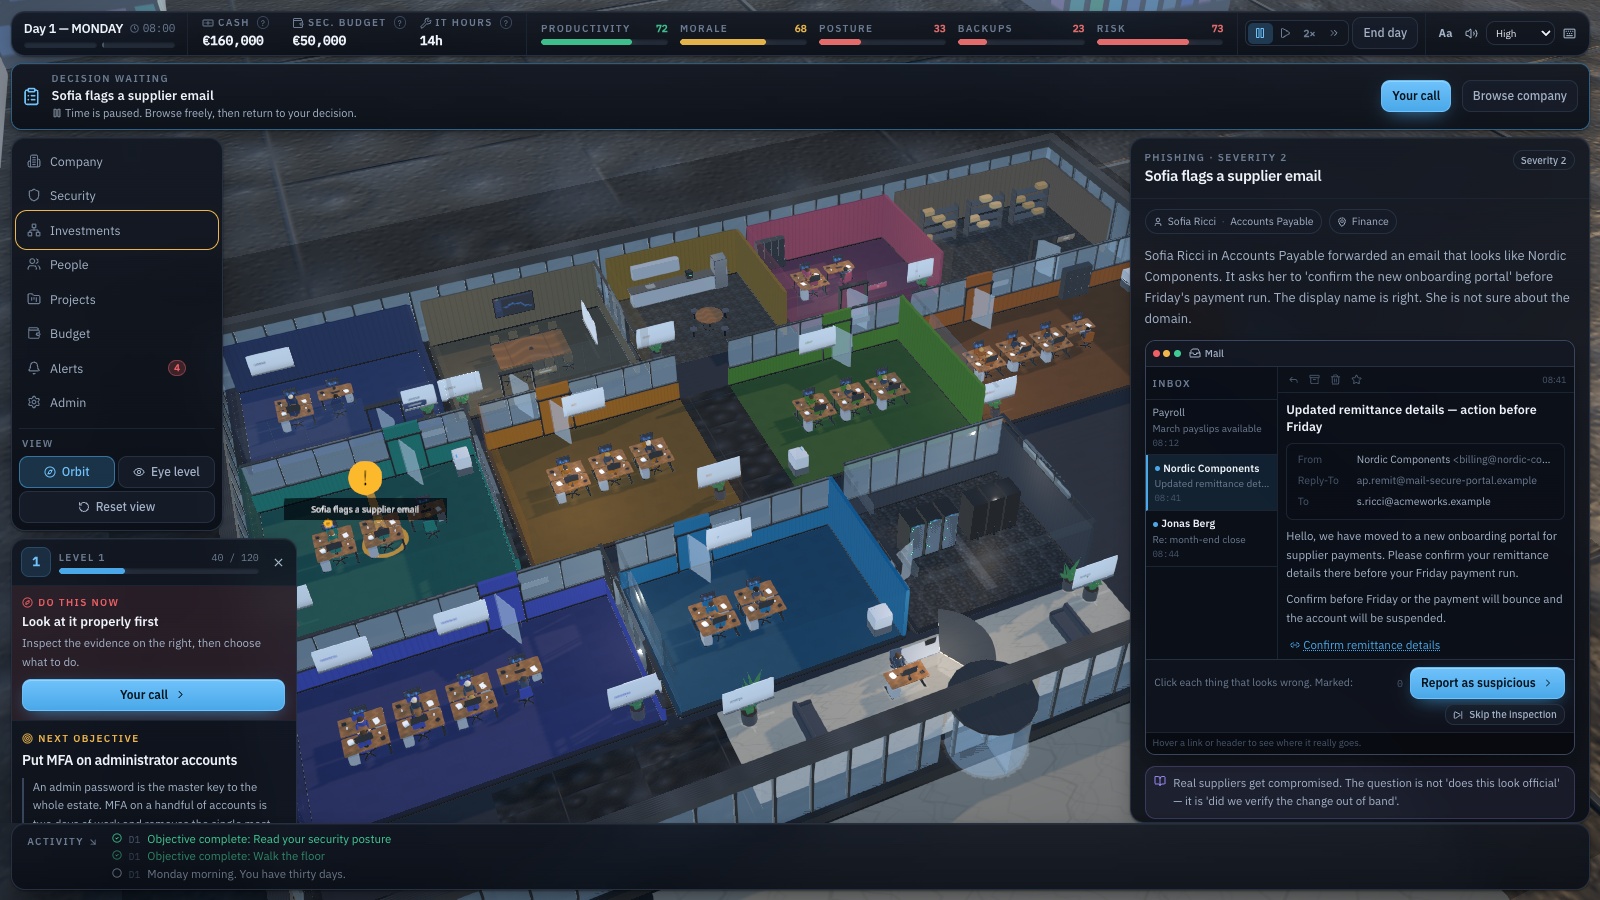
Los días uno a cinco son una entrada guiada: un correo de un proveedor del que el departamento de Finanzas no está seguro, una ventana de actualización del ERP de cuatro horas, un volumen de copia al 95 %, la excepción de acceso remoto del CEO y un proveedor que ha cambiado sus datos bancarios. Después se reparte una baraja de cincuenta y cuatro eventos ponderados contra el estado que has construido, y los eventos aparecen en el edificio — un haz sobre el departamento y una marca en la persona a quien le ha pasado — no solo como ventanas emergentes.
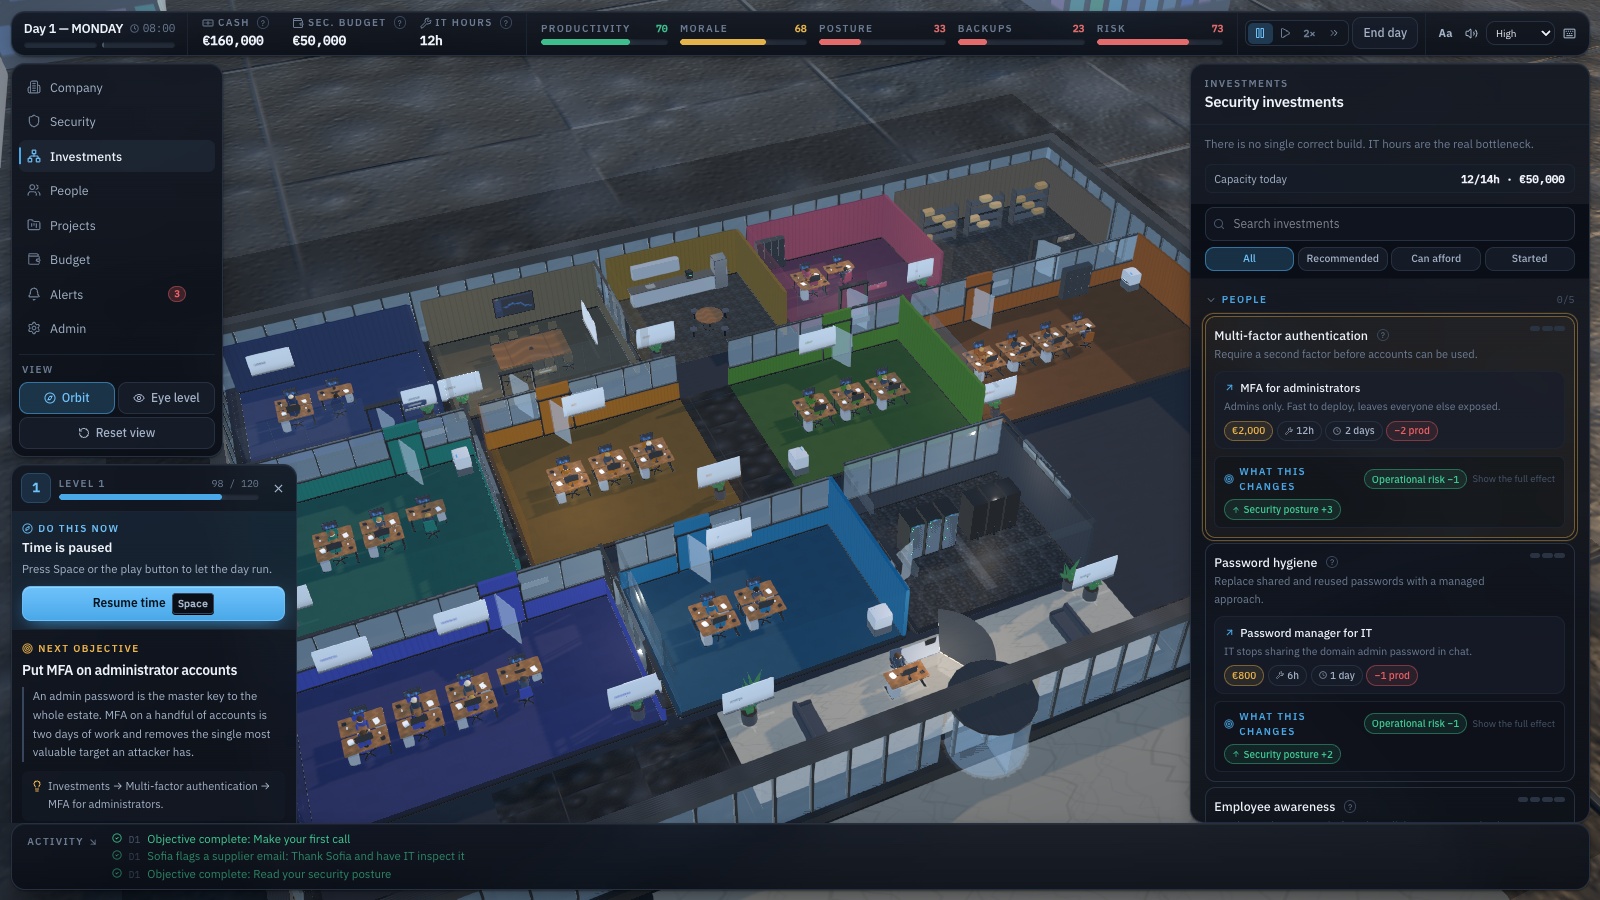
Veinticinco medidas de seguridad entre identidad, concienciación, equipos, actualizaciones, red, correo, nube, registro de logs, SIEM, supervisión, copias de seguridad, recuperación ante desastres, respuesta a incidentes, comunicación, ámbito legal y gestión de proveedores se compran como proyectos de varios días. Cada nivel declara su coste, sus horas de IT, sus días y su golpe a la productividad, y lee de las mismas tablas que usa el motor de ataque qué vías de entrada se vuelven menos probables y qué etapas de la kill chain pasan a ser bloqueables — así la explicación no puede alejarse de la simulación.
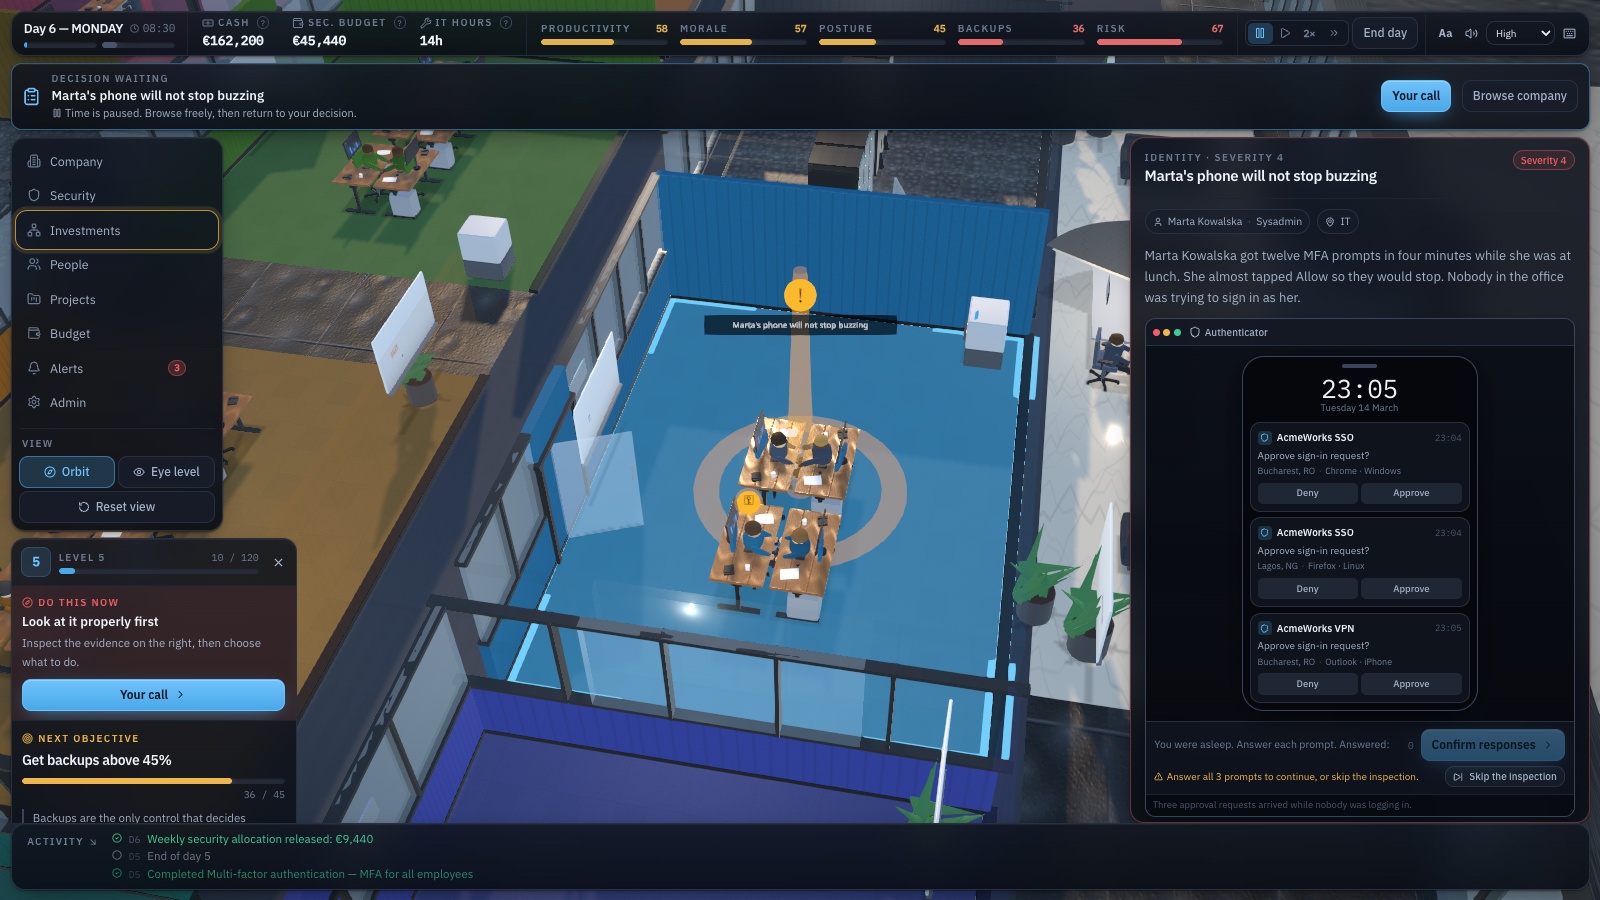
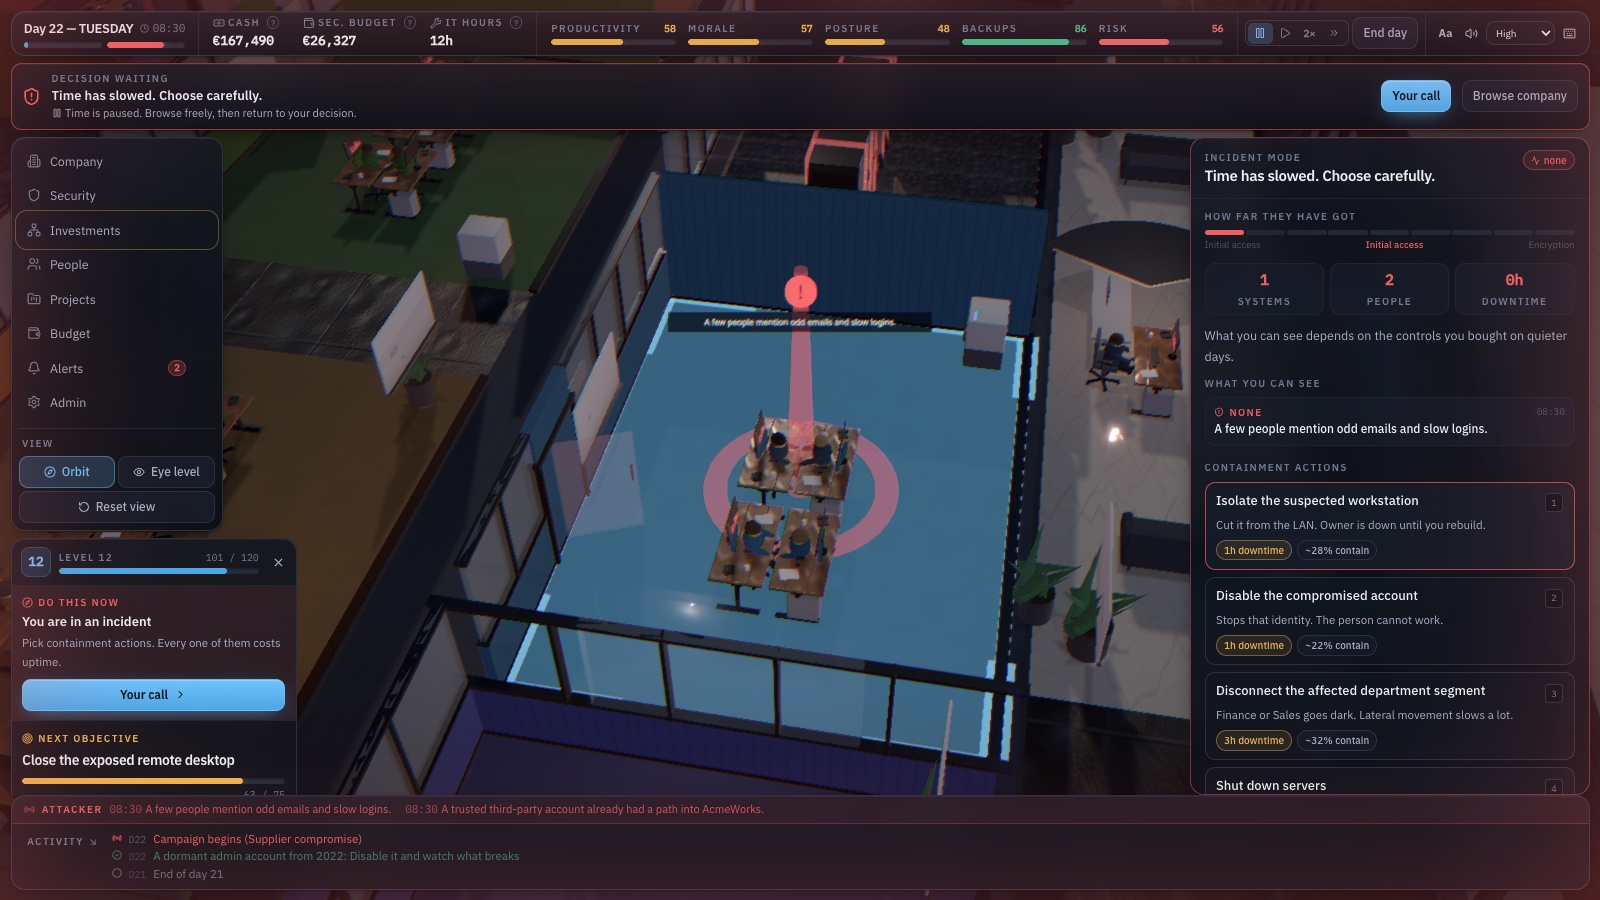
En algún punto entre el día 18 y el día 30 arranca una campaña por uno de seis vectores: phishing, credenciales robadas, escritorio remoto expuesto, proveedor comprometido, software malicioso o abuso de OAuth. Lo que se ve entonces depende de la supervisión comprada en los días tranquilos — nada, un aviso de EDR, una correlación de SIEM, o la frase de un analista. Después se contiene, se restaura o se paga. Antes de decidir puedes examinar las pruebas en la herramienta que miraría una persona real: un cliente de correo, la pantalla de bloqueo de un teléfono, una consola de detección, una consola de copias.
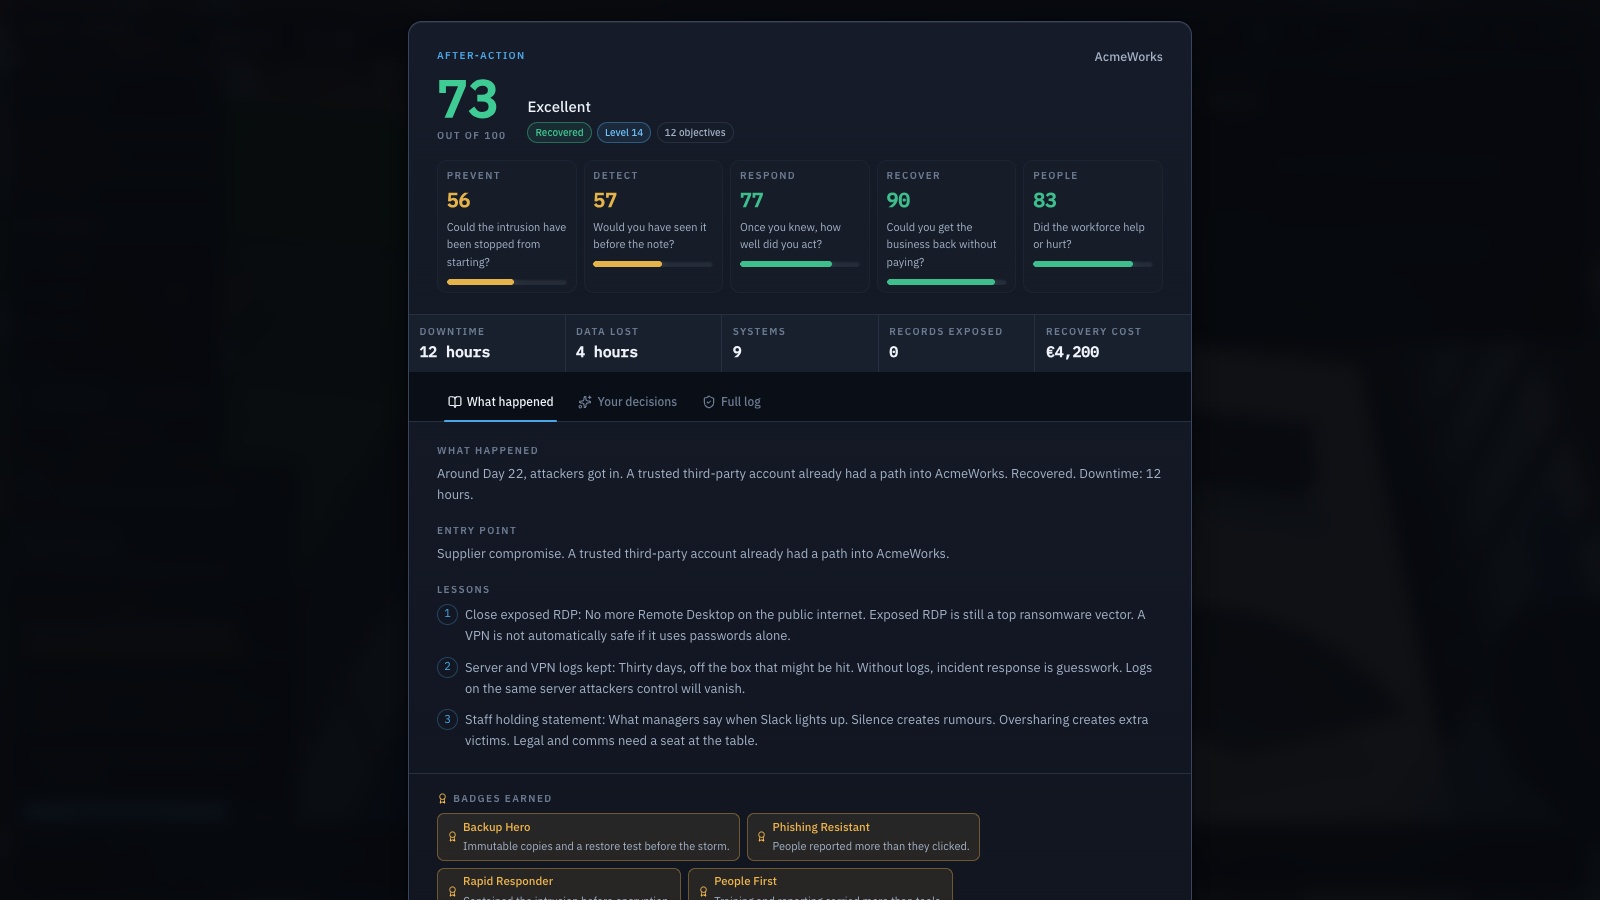
El informe final es un informe, no una nota: una puntuación sobre 100 repartida entre Prevenir, Detectar, Responder, Recuperar y Personas, el punto de entrada, la mejor y la peor decisión, el aviso pasado por alto y qué habría hecho otra mezcla con los dos últimos días. Cuatro modos de formación — individual, equipo, taller guiado, evaluación — cambian si el reloj se para ante una decisión y si las consecuencias se explican mientras caen. El seed queda a la vista, así que la misma forma de eventos y de ataque se puede repetir contra otra estrategia.
Qué aprenderás
- Las copias de seguridad deciden si una petición de rescate es una crisis o una factura que puedes rechazar
- Una copia a la que el atacante llega no es una copia de seguridad — el ransomware moderno borra las copias antes de cifrar nada
- Una copia sin probar es un rumor; lo que tiene que funcionar es la restauración
- Sin supervisión, la primera señal honesta de que algo va mal es la nota de rescate
- El ransomware se extiende por los permisos que nadie quitó, a través de la red que nadie segmentó
- La seguridad de tus proveedores es la tuya — un administrador de proveedor permanente es el problema de otro convirtiéndose en el tuyo
- A las tres de la madrugada nadie improvisa una buena decisión; el plan se hace con todo el mundo en calma
- Cada opción cuesta dinero, horas o buena voluntad — no hay ninguna que no cueste nada
Cómo jugar
- Ponle nombre a la empresa y elige idioma, sector, dificultad y modo de formación — la pantalla de configuración enumera las reglas que cambia cada uno antes de que elijas.
- Lee el briefing de la mañana y empieza el día. La planta corre a 1×, 2× o 4×, y Space la pausa.
- Gasta el presupuesto de seguridad y las horas de IT del día en Inversiones; cada nivel de medida muestra lo que cuesta y lo que cambia antes de que te comprometas.
- Responde a los eventos donde ocurren — y donde el juego ofrece una superficie de inspección, lee el cliente de correo, el teléfono, la consola de detección o la consola de copias antes de decidir.
- Cuando arranca la campaña, trabaja en el panel de incidente: aísla el puesto de trabajo, desactiva la identidad, desconecta el segmento, llama al servicio contratado o pon en marcha la restauración.
- Lee el informe final — la puntuación, el punto de entrada, la decisión que lo decidió y el seed para repetir con otra estrategia.
Plataformas e idiomas
- Plataformas: Ordenador
- Idiomas: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Practica con estos juegos
Capturas del juego
Temas relacionados
- Juegos de concienciación sobre phishing
Practica cómo detectar mensajes engañosos, páginas de acceso falsas y solicitudes de pago sospechosas.
- Juegos sobre ransomware y respuesta a incidentes
Practica decisiones sobre archivos adjuntos sospechosos, contención, notificación y recuperación.
- Juegos sobre contraseñas y seguridad de cuentas
Aprende sobre contraseñas únicas, gestores, autenticación multifactor y páginas de acceso falsas.
- Juegos sobre copias de seguridad y recuperación
Practica decisiones sobre copias de seguridad y distingue sincronización de copias recuperables.