Przetrwać ransomware — Gra o cyberbezpieczeństwie
Tymczasowo kierujesz operacjami w AcmeWorks, firmie liczącej 75 osób. Trzydzieści dni roboczych. Ograniczony budżet. Kampania już zmierza w stronę budynku. Odporność to nudna praca, którą wykonuje się wcześniej.

Przetrwać ransomware to bezpłatna przeglądarkowa gra o cyberbezpieczeństwie. Tymczasowo kierujesz operacjami w AcmeWorks, firmie liczącej 75 osób. Trzydzieści dni roboczych. Ograniczony budżet. Kampania już zmierza w stronę budynku. Odporność to nudna praca, którą wykonuje się wcześniej.
Poziom trudności: Zaawansowany. Szacowany czas: 45 minut.
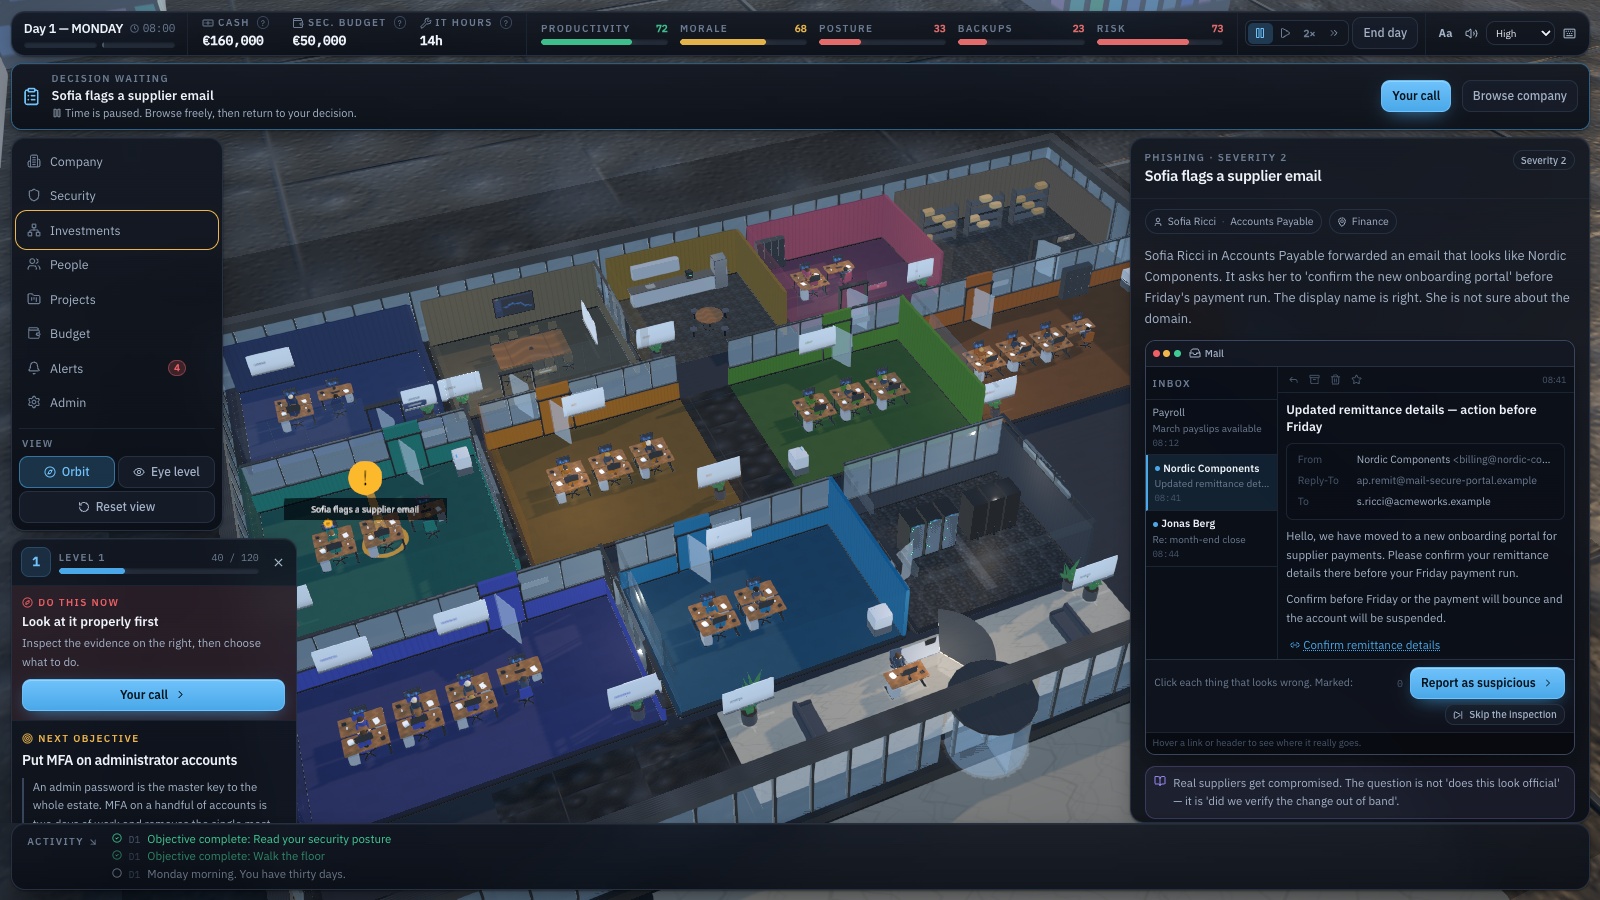
Piętro biura w 3D, po którym da się chodzić: trzynaście działów i dwadzieścia osób z imienia i nazwiska, sterowane z menedżerskiego HUD-a. Dziesięć widocznych wskaźników — gotówka, budżet bezpieczeństwa, produktywność, morale, reputacja, postawa bezpieczeństwa, ryzyko operacyjne, gotowość kopii zapasowych, wykrywanie i odtwarzanie — leży na dwudziestu ośmiu ukrytych zmiennych bezpieczeństwa, tych, które silnik ataku naprawdę odczytuje.
Dni od pierwszego do piątego to napisany z góry rozbieg: mail od dostawcy, co do którego dział Finanse nie ma pewności, czterogodzinne okno aktualizacji ERP, wolumen kopii zapasowych na poziomie 95%, wyjątek na zdalny dostęp dla CEO i dostawca, który zmienił dane bankowe. Potem talia pięćdziesięciu czterech ważonych zdarzeń zostaje rozdana pod stan, który zbudujesz, a zdarzenia pojawiają się w budynku — snop światła nad działem i znacznik przy osobie, której to się przydarzyło — nie tylko jako okienka.
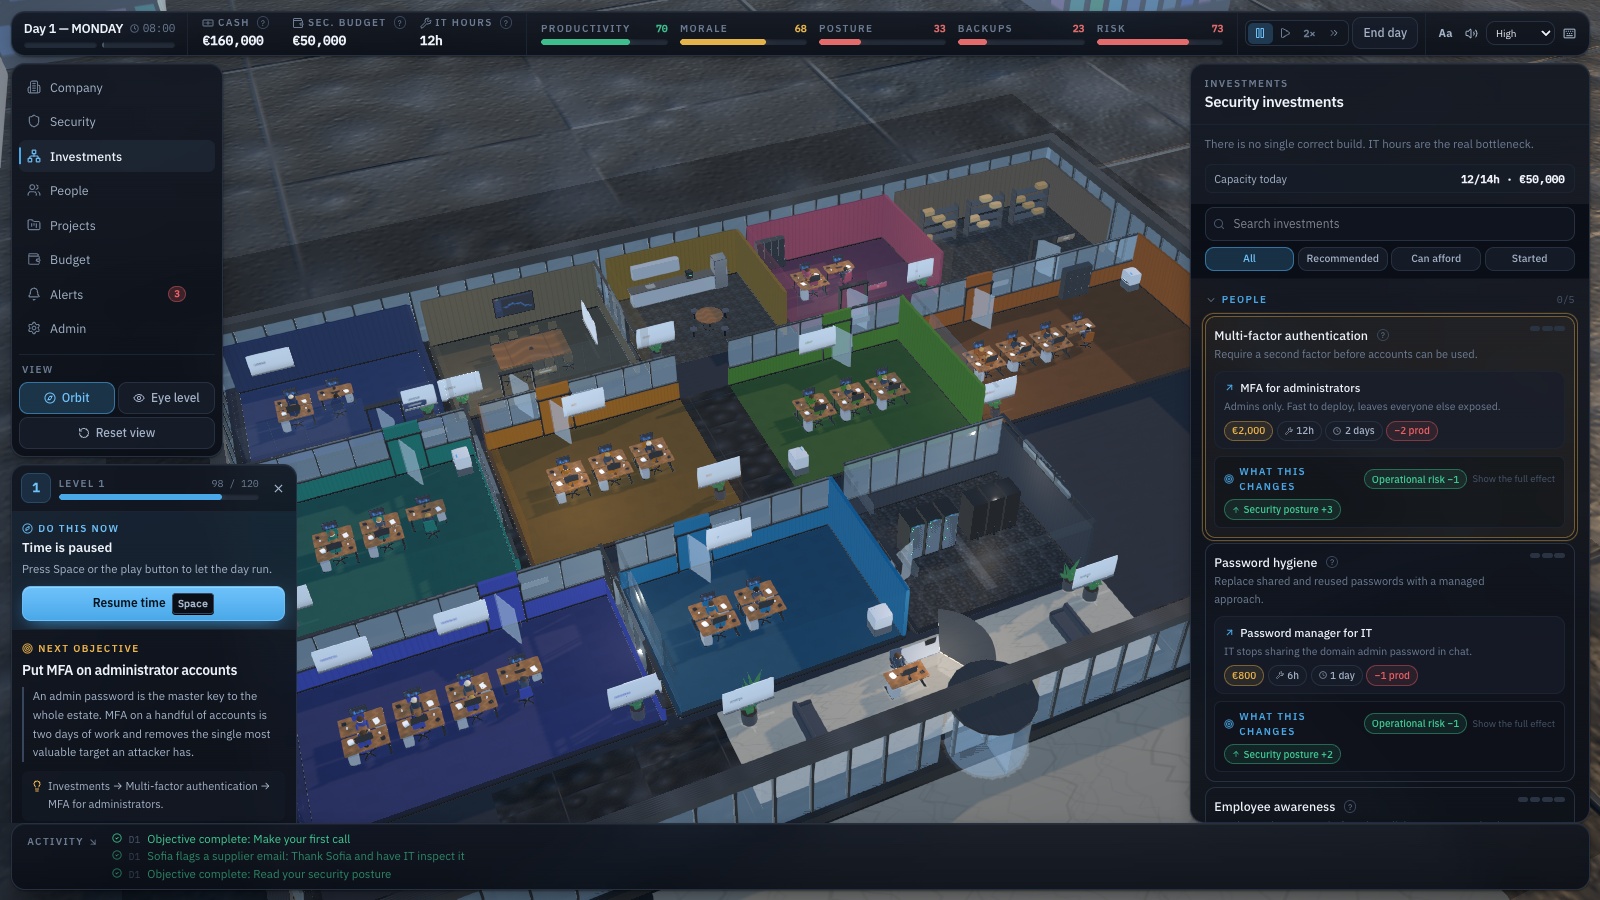
Dwadzieścia pięć zabezpieczeń z obszarów tożsamości, świadomości, stacji końcowych, aktualizacji, sieci, poczty, chmury, logowania zdarzeń, SIEM, monitorowania, kopii zapasowych, odtwarzania po awarii, reagowania na incydenty, komunikacji, spraw prawnych i zarządzania dostawcami kupuje się jako projekty na kilka dni. Każdy poziom podaje koszt, godziny IT, dni i uderzenie w produktywność, a z tych samych tabel, z których korzysta silnik ataku, odczytuje, które drogi wejścia stają się mniej prawdopodobne i które etapy kill chain da się zablokować — dzięki temu wyjaśnienie nie może się rozjechać z symulacją.
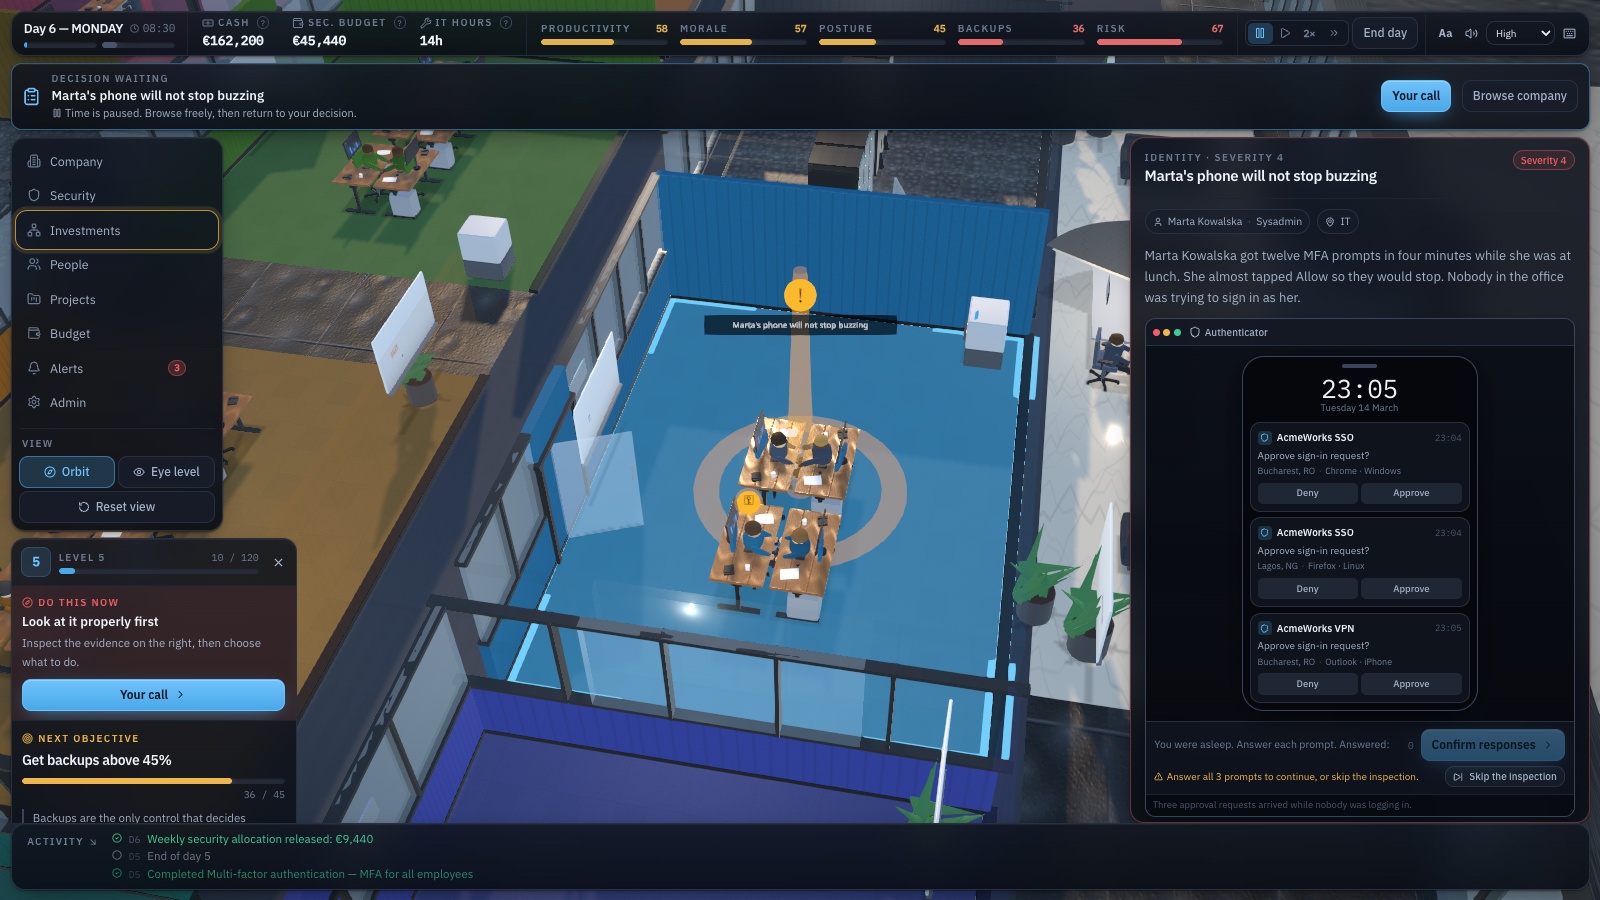
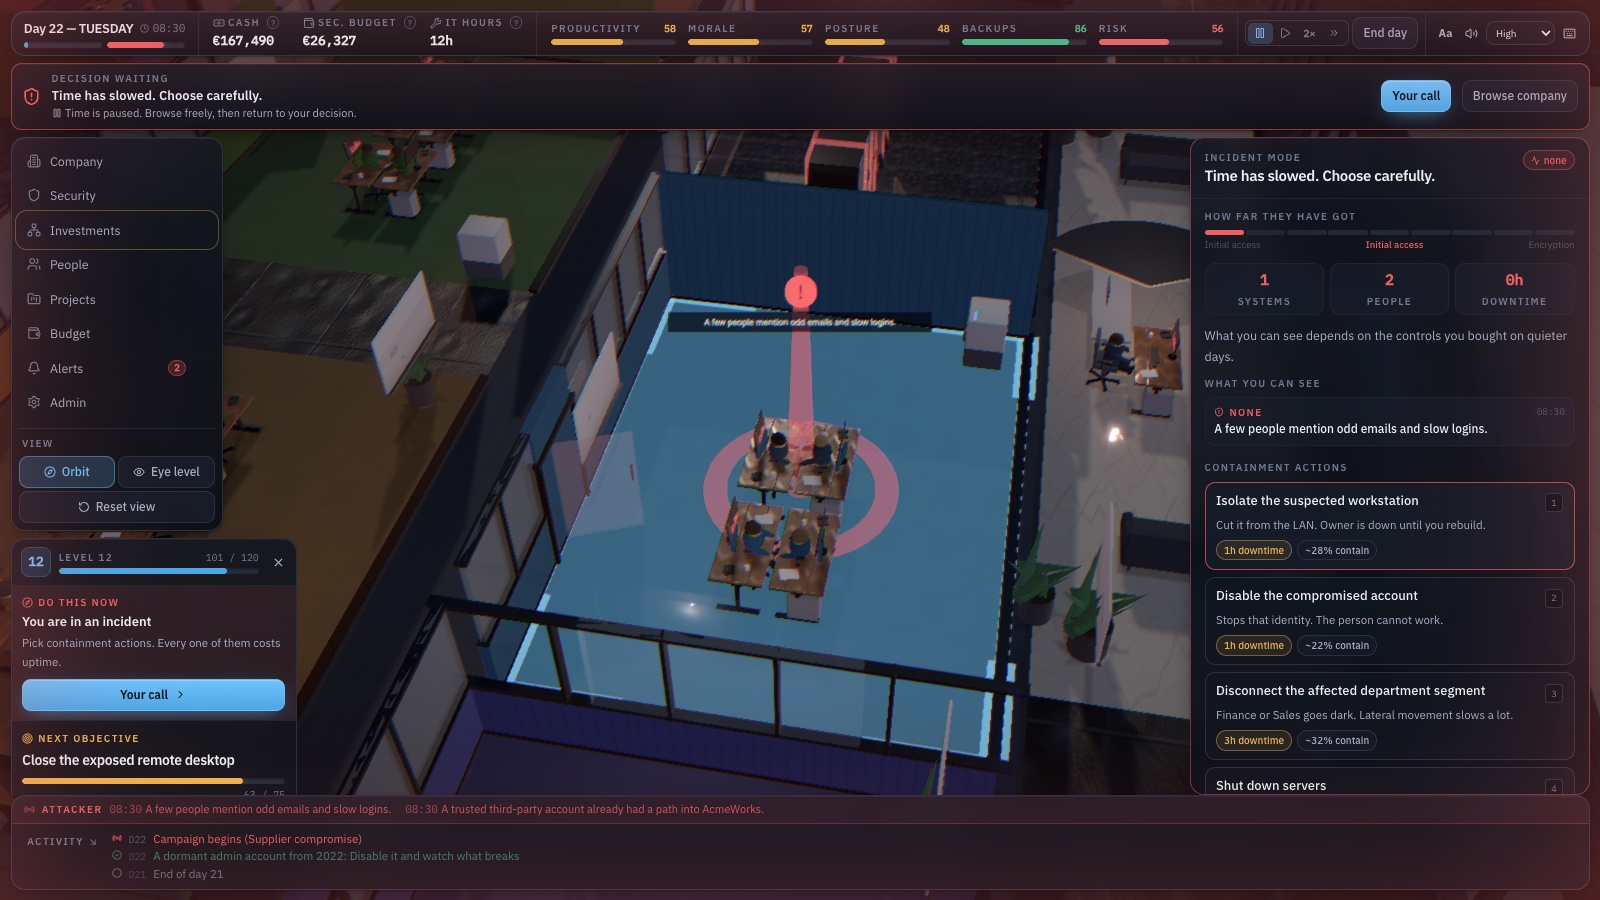
Gdzieś między dniem 18 a dniem 30 rusza kampania jednym z sześciu wektorów: phishing, skradzione dane logowania, wystawiony pulpit zdalny, przejęty dostawca, złośliwe oprogramowanie albo nadużycie OAuth. To, co wtedy widać, zależy od monitorowania kupionego w spokojne dni — nic, alert EDR, korelacja SIEM albo jedno zdanie analityka. Potem się odcina, odtwarza albo płaci. Przed decyzją można obejrzeć dowody w narzędziu, w które patrzyłby prawdziwy człowiek: w kliencie poczty, na ekranie blokady telefonu, w konsoli wykrywania, w konsoli kopii zapasowych.
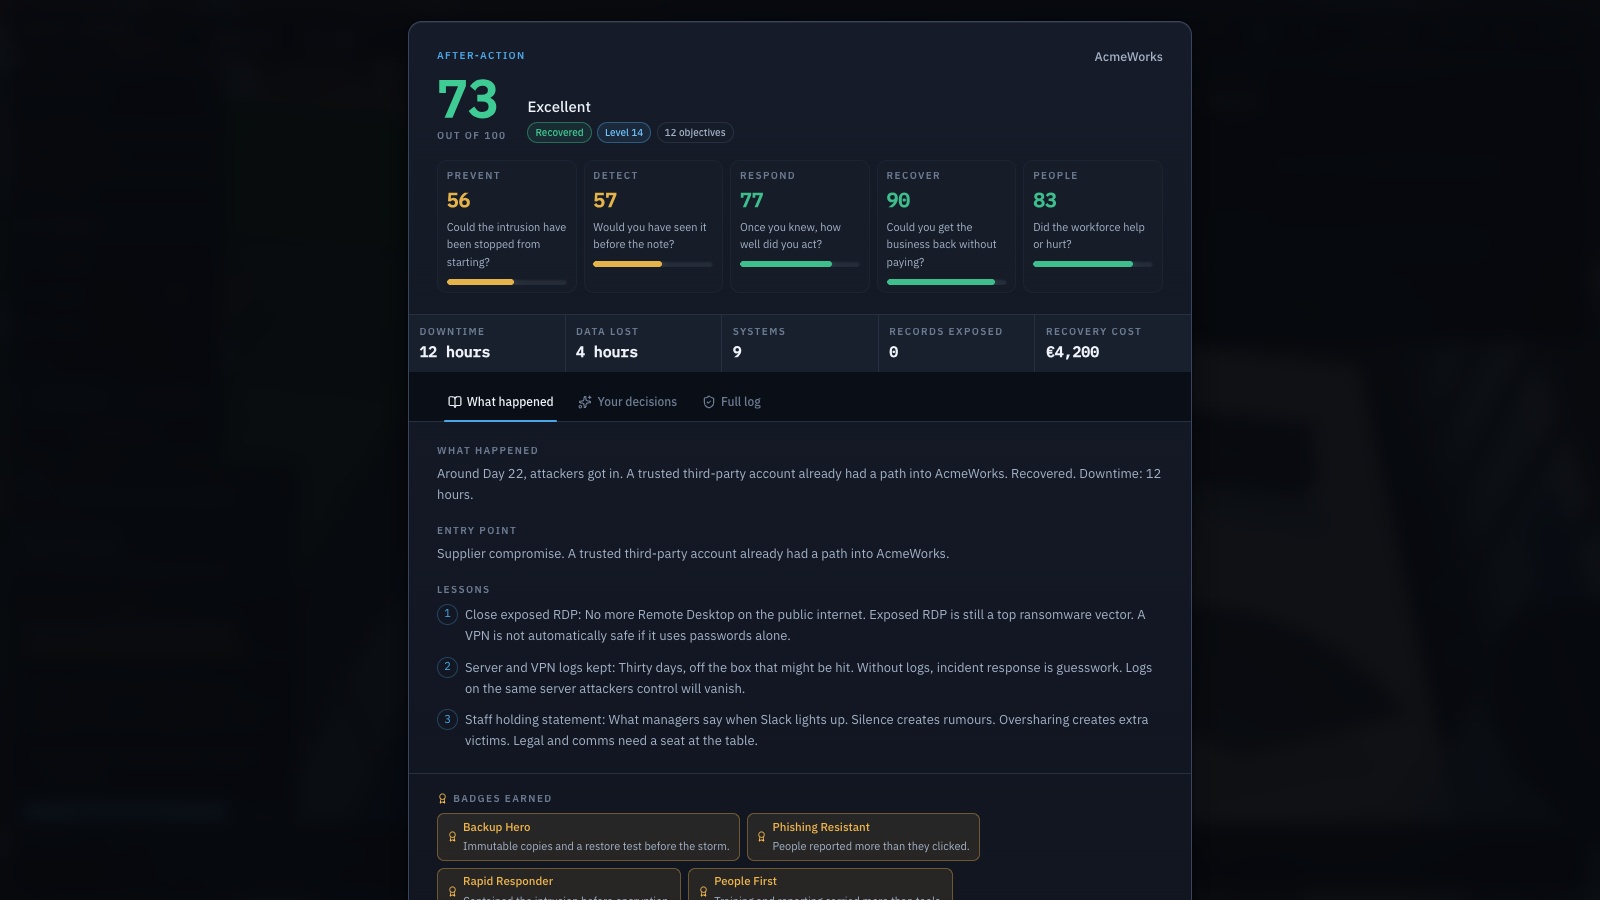
Podsumowanie to raport, nie ocena: wynik na 100 w podziale na Zapobieganie, Wykrywanie, Reagowanie, Odtwarzanie i Ludzi, punkt wejścia, najlepsza i najsłabsza decyzja, przeoczone ostrzeżenie oraz to, co inny zestaw wyborów zrobiłby z ostatnimi dwoma dniami. Cztery tryby szkoleniowe — indywidualny, zespołowy, warsztat z prowadzącym, sprawdzian — decydują, czy zegar zatrzymuje się na decyzję i czy skutki są tłumaczone na bieżąco. Seed jest wypisany, więc ten sam układ zdarzeń i ataku da się powtórzyć przy innej strategii.
Czego się nauczysz
- Kopie zapasowe decydują, czy żądanie okupu jest kryzysem, czy fakturą, którą można odrzucić
- Kopia, do której atakujący ma dostęp, to nie kopia zapasowa — współczesny ransomware kasuje kopie, zanim cokolwiek zaszyfruje
- Nieprzetestowana kopia to plotka; zadziałać musi odtworzenie
- Bez monitorowania pierwszym uczciwym sygnałem, że coś jest nie tak, jest nota okupowa
- Ransomware rozchodzi się po uprawnieniach, których nikt nie odebrał, przez sieć, której nikt nie podzielił
- Bezpieczeństwo twoich dostawców to twoje bezpieczeństwo — stały admin po stronie dostawcy to cudzy problem, który staje się twoim
- O trzeciej w nocy nikt nie wymyśli dobrej decyzji; plan powstaje, póki wszyscy są spokojni
- Każda opcja kosztuje pieniądze, godziny albo dobrą wolę — nie ma opcji, która nie kosztuje nic
Jak grać
- Nazwij firmę, potem wybierz język, branżę, poziom trudności i tryb szkoleniowy — ekran konfiguracji wypisuje reguły, które zmienia każdy z nich, zanim dokonasz wyboru.
- Przeczytaj poranną odprawę i zacznij dzień. Piętro chodzi w tempie 1×, 2× lub 4×, a Space wstrzymuje czas.
- Wydaj budżet bezpieczeństwa i dzienne godziny IT w Inwestycjach; każdy poziom zabezpieczenia pokazuje, ile kosztuje i co zmienia, zanim się na niego zdecydujesz.
- Odpowiadaj na zdarzenia tam, gdzie się dzieją — a tam, gdzie gra daje powierzchnię do obejrzenia, przejrzyj klienta poczty, telefon, konsolę wykrywania albo konsolę kopii zapasowych, zanim zdecydujesz.
- Kiedy ruszy kampania, pracuj w panelu incydentu: odetnij stację roboczą, zablokuj tożsamość, odłącz segment, wezwij firmę z umowy albo uruchom odtwarzanie.
- Przeczytaj podsumowanie — wynik, punkt wejścia, decyzję, która o wszystkim zdecydowała, i seed, żeby powtórzyć przebieg inną strategią.
Platformy i języki
- Platformy: Komputer
- Języki: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Ćwicz w tych grach
Zrzuty ekranu z gry
Powiązane tematy
- Gry uczące rozpoznawania phishingu
Ćwicz wykrywanie fałszywych wiadomości, stron logowania i podejrzanych żądań zapłaty.
- Gry o ransomware i reagowaniu na incydenty
Ćwicz decyzje dotyczące podejrzanych załączników, ograniczania incydentów, zgłaszania i odzyskiwania danych.
- Gry o hasłach i bezpieczeństwie kont
Poznaj unikatowe hasła, menedżery haseł, uwierzytelnianie wieloskładnikowe i fałszywe logowanie.
- Gry o kopiach zapasowych i odzyskiwaniu danych
Ćwicz decyzje o kopiach zapasowych i odróżniaj synchronizację od kopii pozwalających odzyskać dane.